Der vollständige Leitfaden zur
COI-Datenextraktion (2026)
Das International Risk Management Institute prüfte hunderte von Versicherungsprogrammen für Auftragnehmer und stellte fest, dass mehr als 9 von 10 Versicherungszertifikaten in den Akten die in den zugrunde liegenden Verträgen festgelegten Versicherungsanforderungen nicht erfüllten — während jedes einzelne Zertifikat in der Tracking-Tabelle als vollständig konform erschien. Diese Kluft zwischen dem, was ein COI aussagt, und dem, was die Police tatsächlich abdeckt, ist kein Papierkram-Fehler. Sie ist das vorhersehbare Ergebnis davon, dass jemand beauftragt wird, Police-Nummern, Deckungssummen und Ablaufdaten aus Dutzenden verschiedener Agenturlayouts manuell in Tabellenzeilen zu übertragen — Woche für Woche, ohne einen einzigen Fehler zu machen.
Wichtigste Erkenntnisse
- IRMI-Prüfungen ergaben, dass mehr als 9 von 10 Versicherungszertifikaten die Compliance-Prüfungen nicht bestanden, während jedes einzelne in der Tracking-Tabelle als vollständig konform erschien.
- Manuelle COI-Erfassung scheitert nicht, weil die Person langsam ist, sondern weil das Übertragen von 15 Feldern und die Prüfung der Deckungskonformität um dasselbe Zeitbudget konkurrieren — und der Posteingang gewinnt immer gegen die Prüfung.
- Wenn die Extraktion die Datenerfassung von 5 Minuten auf 10 Sekunden pro Zertifikat reduziert, hört die Compliance-Prüfung auf, eine Transkriptionsaufgabe zu sein, und wird zu einer echten Risikomanagement-Entscheidung, für die Sie endlich Zeit haben.
Was ist COI-Datenextraktion?
COI-Datenextraktion ist der automatisierte Prozess, bei dem wichtige Versicherungsfelder aus einem Versicherungszertifikat gelesen werden – ob es sich um ein ACORD-25-Haftpflichtzertifikat, ein ACORD-27-Nachweis für Sachversicherung oder ein nicht standardisiertes Zertifikat handelt, das von einer kleineren Agentur auf eigenem Briefkopf ausgestellt wurde – und diese Felder als strukturierte Daten in einer Tabelle ausgegeben werden. Statt dass eine Person jede PDF-Datei öffnet, die Police-Nummer findet, sie liest, in eine Zelle tippt und dies für jedes weitere Feld wiederholt, übernimmt die Extraktionssoftware das Lesen und die Dateneingabe in Sekunden.
Das Ergebnis ist eine Zeile in einer Tabelle mit beschrifteten Spalten: „Versicherungsnehmer", „Police-Nummer", „Allgemeine Haftpflicht – Deckungssumme pro Schadensfall", „Allgemeine Haftpflicht – Deckungssumme insgesamt", „Ablaufdatum", „Zusätzlich Versicherter (J/N)", „Zertifikatinhaber". Diese Zeile ist sortierbar, filterbar und mit den Mindestdeckungsanforderungen Ihres Projekts vergleichbar. Wenn Sie mit dem Konzept noch nicht vertraut sind, behandelt unser Artikel Was ist COI-Datenextraktion die Grundlagen ausführlicher. Dieser Leitfaden nimmt die breitere Perspektive ein: die Formularlandschaft, die spezifischen Herausforderungen, die die COI-Extraktion schwieriger machen als die typische Dokumentextraktion, die kritischen Felder für die Compliance sowie den End-to-End-Workflow von einem Stapel Zertifikate bis zu einem compliance-bereiten Dashboard.
Die Kernaussage: Bei der COI-Extraktion geht es nicht darum, Text aus einem Dokument zu lesen – es geht darum, die Beziehung zwischen jedem Deckungstyp und seiner Deckungssumme, zwischen jeder Police und ihrem Gültigkeitszeitraum sowie zwischen dem Versicherungsnehmer und den Zusatzvereinbarungen für zusätzlich versicherte Parteien zu erhalten. Ein Tool, das Zeichen liest, aber diese Beziehungen verliert, erzeugt Daten, die korrekt aussehen, aber für die Compliance nicht brauchbar sind.
Warum manuelle COI-Verfolgung teuer ist
Die Kosten der manuellen COI-Verfolgung entstehen über vier Kanäle, und die meisten Generalunternehmer sehen nur den ersten klar.
Der Arbeitsaufwand der Datenerfassung. Ein mittelgroßer Generalunternehmer mit 45 Subunternehmern und drei laufenden Projekten verarbeitet etwa 180 Zertifikatsaktualisierungen pro Jahr. Jedes Zertifikat erfordert die Extraktion von 10 bis 15 Feldern aus einem dichten mehrspaltigen Formular. Bei fünf bis sieben Minuten pro Zertifikat sind das 15 bis 21 Stunden reine Dateneingabe pro Jahr. Bei 200 Subunternehmern ist es eine Vollzeitstelle – nur dass die Person, die die Dateneingabe übernimmt, typischerweise ein Projektkoordinator ist, kein Risikomanagement-Profi. Die Extraktionsaufgabe und die Compliance-Prüfaufgabe sind in derselben Rolle gebündelt, und das Leeren des Posteingangs gewinnt konsequent gegenüber der Überprüfung der Daten.
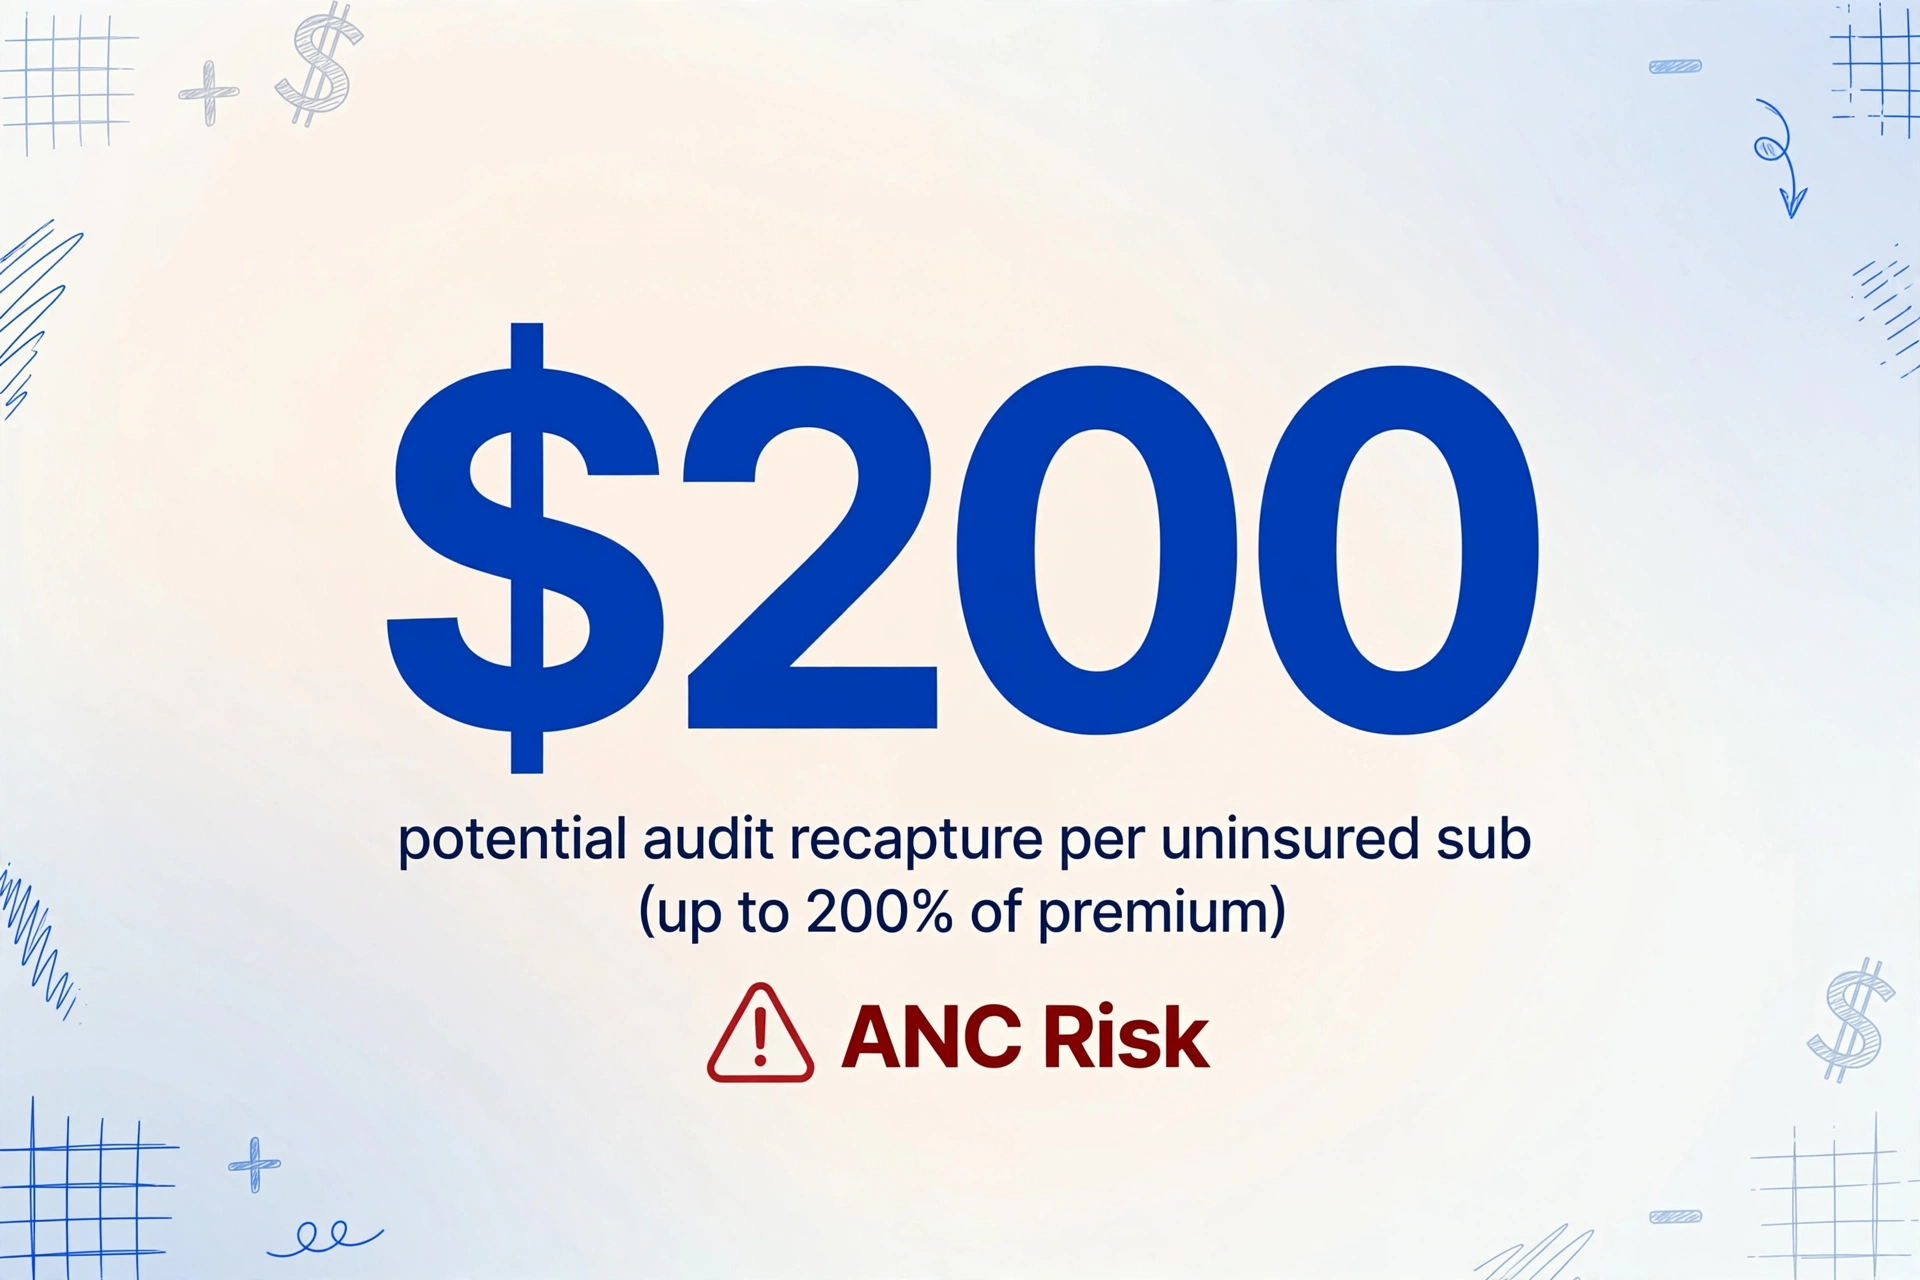
Audit-Prämienrückforderung. Arbeitnehmerunfallversicherungs- und Haftpflichtversicherer prüfen die Policen von Auftragnehmern jährlich. Wenn das COI eines Subunternehmers fehlt, abgelaufen ist oder Deckungssummen unterhalb der Vertragsanforderung aufweist, stuft der Versicherer die Zahlungen an diesen Subunternehmer als nicht versicherte Subunternehmerkosten um und belastet die Police des Generalunternehmers rückwirkend zum vollen manuellen Satz. Unter vielen Policen kann die Audit-Noncompliance-Gebühr bis zu 200 % der Prämie zurückfordern, die angefallen wäre. Bei einem Projekt, bei dem 30 % der Subunternehmer ANC auslösen, kann allein die Audit-Rechnung die erwartete Marge des Projekts aufzehren.
Nicht versichertes Schadensrisiko. Wenn ein Vorfall eintritt und der Versicherungsschutz des verantwortlichen Subunternehmers abgelaufen ist – oder eine Lücke aufweist, die die manuelle Prüfung nie entdeckt hat – verschiebt sich die Haftungskette. Der Versicherer des Subunternehmers lehnt ab. Die Police des Generalunternehmers schließt die eigenen Arbeiten des Subunternehmers aus. Das Risiko wird nicht versichert. Durchschnittliche GL-Schadensfälle aus Baustellenvorfällen liegen zwischen $30.000 und $75.000; Schadensfälle mit schweren Verletzungen übersteigen regelmäßig $150.000. Ein einziger nicht versicherter Schadensfall in dieser Größenordnung kann ein mittelständisches Bauunternehmen in seiner Existenz bedrohen. Erfahren Sie mehr in unserer Analyse zu den tatsächlichen Kosten von COI-Nichteinhaltung.
Projektverzögerung. Eine durch eine Deckungslücke ausgelöste Versicherungsuntersuchung kann die Arbeiten tagelang stoppen. Bei $3.500 pro Tag an Verzögerungskosten für ein mittelgroßes Gewerbeprojekt – Gerätebereitstellung, Aufsichtspersonal, Terminverdichtung – verursacht ein Deckungsstreit, der sieben Arbeitstage zur Lösung benötigt, $24.500 an Verzögerungskosten. Die Ursache lässt sich darauf zurückführen, dass jemand ein COI öffnet, das Ablaufdatum liest und nicht bemerkt, dass es vor sechs Wochen abgelaufen ist.
Diese vier Rechnungen sind nicht unabhängig voneinander. Eine einzige abgelaufene Police eines Subunternehmers kann alle vier nacheinander auslösen. Die Rechnung macht den Geschäftsfall für automatisierte Extraktion offensichtlich – aber nur, wenn die Extraktionsmethode die Felder erfasst, die jede dieser Rechnungen auslösen.
Die eigentliche Herausforderung: Es ist nicht nur ein Formular
COI-Extraktion ist schwieriger als die meisten Dokumentextraktionsaufgaben, weil das „Standard"-Formular tatsächlich nicht standardisiert ist. Das ACORD-Framework bietet Vorlagen, aber jede Versicherungsagentur modifiziert sie, und ein erheblicher Prozentsatz der Zertifikate kommt vollständig in Nicht-ACORD-Layouts an.
ACORD 25, 27 und 140: Drei Formulare, drei Extraktionsprobleme
ACORD 25 – Haftpflichtversicherungszertifikat ist das am häufigsten verwendete COI-Formular, entwickelt von ACORD (Association for Cooperative Operations Research and Development, einer 1970 gegründeten Non-Profit-Organisation, die über 850 Standard-Formularvarianten für Versicherungen pflegt). Es verdichtet eine gesamte Haftpflichtpolice auf einer Seite: allgemeine Haftpflicht, Kfz, Arbeiterunfallversicherung, Arbeitgeberhaftpflicht und Dachversicherung. Die kritische Extraktionsherausforderung ist das Deckungssummen-Raster. Allein der GL-Abschnitt enthält bis zu fünf Untergrenzen in einer kompakten Tabelle – je Schadensfall, Schäden an gemieteten Räumlichkeiten, medizinische Kosten, Personen- und Werbeschäden sowie Gesamtsumme. Verschiedene Agenturen formatieren dieses Raster mit unterschiedlichen Abkürzungen („GEN'L AGG" vs. „AGGREGATE") und unterschiedlichen Spaltenausrichtungen. Positionsbasierte Tools richten Untergrenzen konsequent falsch aus, wenn sich die Spaltenstruktur zwischen Agenturen ändert.
ACORD 27 – Sachversicherungsnachweis deckt Gebäudeversicherung, gewerbliches Inventar und Gerätebruch ab. Im Gegensatz zum rasterlastigen 25 enthält das 27 frei formatierte Beschreibungsblöcke, in denen Agenten Deckungsdetails in narrativen Absätzen eintragen. Das Extrahieren von Selbstbehalten, Prozentsätzen der Mitversicherung und Hypothekengläubigerinformationen aus narrativem Text erfordert semantisches Verständnis, nicht positionsbasierte Erfassung. Immobilienverwalter verlangen häufig ACORD-27-Nachweise zusammen mit Haftpflichtzertifikaten – wenn Ihr Workflow nur das 25 verarbeitet, müssen Sie die Sachversicherung manuell aus einem separaten Formular eingeben, das in derselben E-Mail angekommen ist.
ACORD 140 – Sachschadenmeldung wird zur Meldung von Schadensfällen an Versicherer verwendet. In Compliance-Workflows weniger verbreitet, kreuzt es dennoch den Schreibtisch von Risikomanagern, die COI-Tracking verwalten, und die Extraktion von Schadensdaten folgt einem ähnlichen Muster wie die COI-Extraktion.
Nicht standardisierte Versichererformate
Das größere Problem sind Zertifikate von kleineren regionalen Agenturen, Überschusslinien-Versicherern und Spezialversicherern – gedruckt auf eigenem Briefkopf mit Feldern, die in dem Layout angeordnet sind, das ihr Verwaltungssystem erzeugt. Einige verwenden zweispaltige Layouts. Einige betten Police-Nummern in Kopfzeilen ein. Einige platzieren die Deckungstabelle auf Seite zwei. Template-basierte OCR scheitert hier vollständig, weil jedes Dokument ein Unikat ist. Semantische KI-Extraktion – die nach Feldbedeutung statt Feldposition liest – ist der einzige Ansatz, der diese Dokumente ohne Konfiguration pro Agentur verarbeitet.
Zusätzlich Versicherter, Verzicht auf Rückgriff und das Ablaufdatum-Problem
Die compliance-kritischsten Daten auf einem Versicherungszertifikat sind nicht immer numerisch. Der Status des Zusätzlich Versicherten wird durch Kontrollkästchen angezeigt, die Ihnen sagen, dass irgendein Endorsement beigefügt ist, aber nicht welches Formular. Das CG 20 10 (nur laufende Arbeiten) und das CG 20 37 (abgeschlossene Arbeiten eingeschlossen) unterscheiden sich grundlegend in ihrem Deckungsumfang. Ein Subunternehmer, der das Kästchen ankreuzt, aber nur ein CG 20 10 besitzt, kann den Generalunternehmer für Mängel nach Abschluss ungeschützt lassen. Die Extraktion erfasst, dass ein Kästchen angekreuzt ist. Ob es das richtige Formular ist, erfordert einen Menschen – aber die Extraktion bringt Sie zu dieser Frage, statt sie unsichtbar in einer PDF zu lassen.
Der Verzicht auf Rückgriff funktioniert ähnlich. Wenn der Generalunternehmer Verzichte von allen Subunternehmern verlangt – üblich bei Projekten mit GC-Ausrüstung oder -Räumlichkeiten – bedeutet ein nicht angekreuztes Kästchen eine Lücke, die keine Erhöhung der Deckungssumme schließen kann. KI kann zuverlässig erkennen, ob das Zertifikat den Verzicht bestätigt, was die erste Frage ist, die bei den meisten Compliance-Prüfungen nie gestellt wird, weil die Datenerfassung das Zeitbudget verbraucht.
Jedes Versicherungszertifikat hat ein Ablaufdatum, und bei Projekten mit gestaffelten Verlängerungszyklen jagt der Compliance-Koordinator einem rollierenden Kalender hinterher. Die Extraktion löst den Leseteil – das Datum landet in einer Spalte und wird markiert, wenn es in ein konfigurierbares Zeitfenster fällt. Aber ein im Januar ausgestelltes Zertifikat spiegelt den Versicherungszeitraum zu diesem Zeitpunkt wider. Wenn der Subunternehmer im März den Versicherer wechselt, ist das Januar-Zertifikat veraltet. Die Extraktion kann veraltete Zertifikate nicht erkennen. Nur die Anforderung aktueller Zertifikate und der Abgleich mit einer Projektzeitleiste können das leisten. Weitere Informationen dazu, wie sich diese Herausforderungen verstärken, finden Sie in unserer Analyse zu dem, was bricht, wenn Sie von 20 auf 200 Subunternehmer skalieren.
Herkömmliche COI-Verarbeitung vs. KI-Extraktion
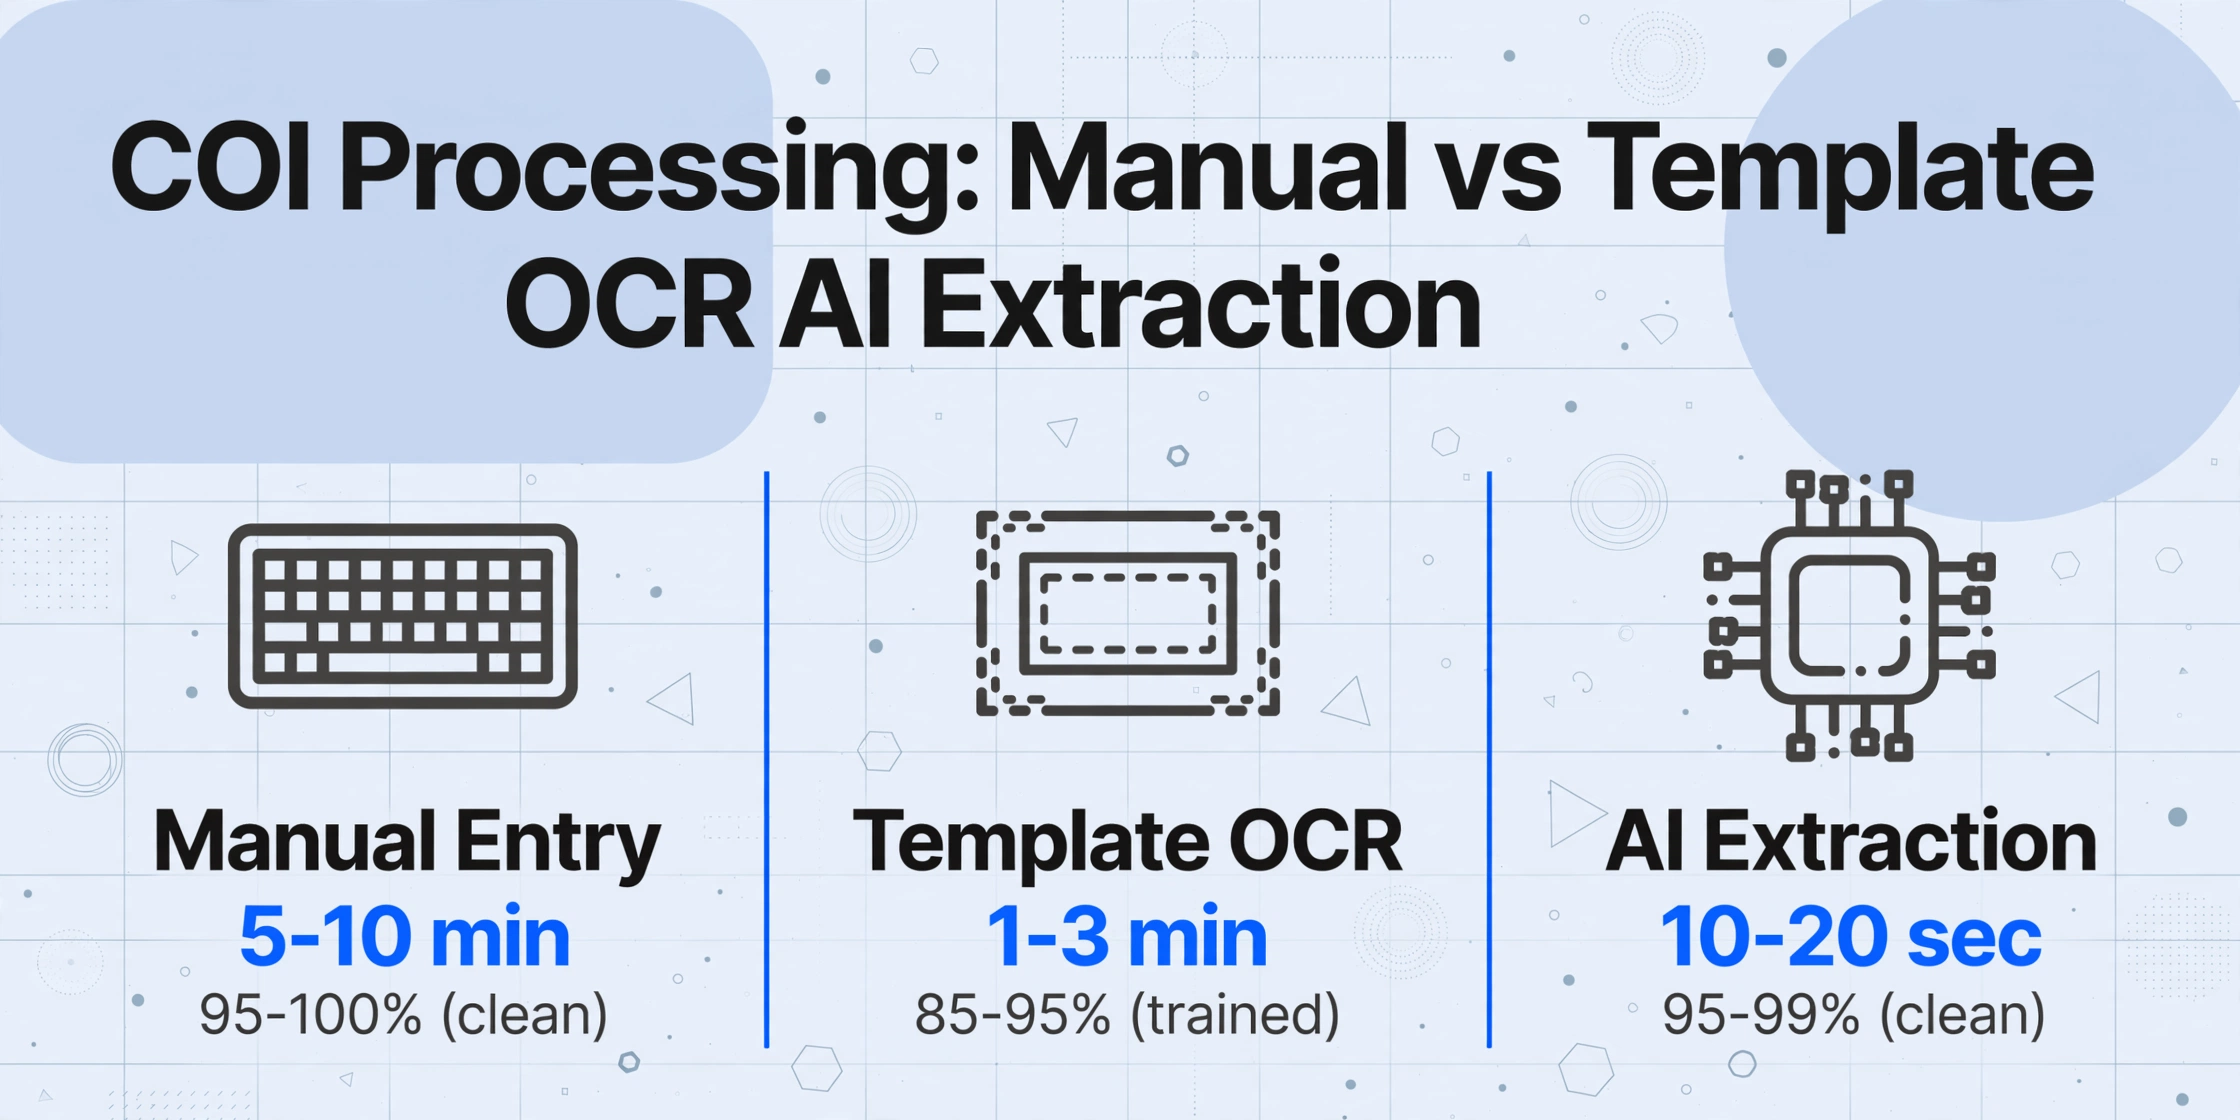
Es gibt drei Ansätze, um COI-Daten in ein Tracking-System zu übertragen. Jeder hat ein anderes Kostenprofil und einen anderen Punkt, an dem er versagt.
| Ansatz | Einrichtung | Zeit pro COI | Genauigkeit (saubere PDFs) | Genauigkeit (Nicht-ACORD) | Versagt bei |
|---|---|---|---|---|---|
| Manuelle Eingabe | Keine | 5-10 Min. | 95-100 % (nimmt mit Ermüdung ab) | 95-100 % (gleich) | ~30 Subunternehmer / 120 Zertifikate pro Jahr |
| Template-basierte OCR | 1-2 Std. pro Agenturlayout | 1-3 Min. | 85-95 % bei trainierten Layouts | 0 % — kein Template | ~5 verschiedene Agenturlayouts |
| Semantische KI-Extraktion | Keine (Spalten benennen) | 10-20 Sek. | 95-99 % | 80-95 % | Versagt nicht — skaliert linear |
Manuelle Eingabe funktioniert mit jedem Format, versagt jedoch bei Skalierung, da die menschliche Aufmerksamkeit nachlässt. Studien aus verwandten Bereichen zeigen Fehlerraten von 2-5 % selbst unter idealen Bedingungen, die unter Arbeitsdruck auf 10-15 % ansteigen. Organisationen, die auf manuelles COI-Tracking setzen, erreichen typischerweise nur 40-60 % Compliance-Raten.
Template-basierte OCR (Docparser, Parseur, ABBYY FlexiCapture) automatisiert die Eingabe, indem Begrenzungsrahmen um Feldpositionen gezogen werden. Sie funktioniert für ein Agenturlayout und versagt still, wenn das nächste Layout Felder um einen halben Zoll verschiebt. Bau-Generalsunternehmer arbeiten mit Subunternehmern, die Versicherungen von Dutzenden Agenturen beziehen — jede verwendet eine andere Formularsoftware (AcordForms.com, Applied EPIC, TAM oder Handausfüllung). Ein Template, das für eine erstellt wurde, funktioniert nicht für die anderen.
Semantische KI-Extraktion verwendet Vision-Language-Modelle, um die gesamte Seite zu lesen und jedes Feld danach zu identifizieren, was es bedeutet, nicht wo es sitzt. Sie weiß, dass „Policy #", „POL NO" und „Policy Number" dasselbe bedeuten. Sie unterscheidet zwischen der Deckungssumme pro Schadensfall und der Gesamtdeckungssumme, indem sie die Beschriftungen neben jeder Zahl versteht. Dieser Mechanismus — genannt Benutzerdefinierte Spaltenextraktion — ermöglicht es Ihnen, die gewünschten Spaltennamen einzugeben und die KI die passenden Daten in jedem Zertifikat eines Batches zu finden, unabhängig von der Agentur. Keine Vorlagen, keine Zonen, kein Training.
Die ehrliche Einschränkung: KI-Extraktion erreicht 95-99 % bei sauberen digitalen ACORD-PDFs und 80-95 % bei fotografierten oder handschriftlichen Zertifikaten. Das Wertversprechen ist nicht Null-Review — es ist, dass die Review-Zeit von 5-10 Minuten pro Zertifikat auf 10-20 Sekunden Stichprobenprüfung der extrahierten Felder schrumpft.
Kritische Felder, die jede COI-Extraktion erfassen muss
Nicht jedes Feld auf einem COI ist für die Compliance gleichermaßen wichtig. Wenn Ihr Extraktionstool eines der folgenden Felder übersieht, können die Daten keine Compliance-Entscheidung unterstützen.
Police-Identität
- Versicherungsnehmer — Die juristische Person, die die Police hält. Muss mit dem Namen des Subunternehmers im Vertrag übereinstimmen. Abweichungen sind häufig, wenn ein Subunternehmer unter einer DBA operiert.
- Versicherungsträger — Der Versicherer. Wird zur Überprüfung der Finanzbewertung verwendet.
- Police-Nummer — Eindeutige Kennung. Kritisch für die Querverweisung von Endorsements.
- Produzent / Agentur — Wer das Zertifikat ausgestellt hat. Nützlich, wenn ein neues angefordert werden muss.
Deckungsarten & -grenzen
- GL — Deckungssumme pro Schadensfall — Am häufigsten geprüftes Feld. Typisches Minimum: $1.000.000.
- GL — Allgemeine Jahresdeckungssumme — Obergrenze für alle Schadensfälle. Typisches Minimum: $2.000.000.
- GL — Produkte/Abgeschlossene Arbeiten — Separate Untergrenze. Kritisch für Subunternehmer, deren Arbeiten ein Risiko nach Abschluss darstellen.
- Kfz-Haftpflicht — Für Subunternehmer, die Fahrzeuge vor Ort betreiben. Typisches Minimum: $1.000.000.
- Arbeitnehmerunfallversicherung — Normalerweise „gesetzlich vorgeschrieben". Der Versicherungsträger ist wichtiger als der Dollarwert.
- Arbeitgeberhaftpflicht — Pro Unfall/Erkrankung/Police. Typisches Minimum: $500K/$500K/$500K.
- Umbrella / Exzedentenversicherung — Über den zugrunde liegenden Grenzen. Erforderlich für risikoreichere Gewerke.
Daten & rechtliche Indikatoren
- Versicherungsbeginn — Muss vor dem ersten Arbeitstag des Subunternehmers vor Ort liegen.
- Ablaufdatum — Das am häufigsten verfolgte Feld in jeder Compliance-Tabelle.
- Zertifikatinhaber — Muss mit dem Generalunternehmer oder Projektnamen übereinstimmen.
- Zusätzlich Versicherter (Kontrollkästchen + Formular-Nr.) — Ob der Generalunternehmer als zusätzlich Versicherter benannt ist und mit welchem Endorsement-Formular.
- Verzicht auf Rückgriff (Kontrollkästchen) — Ob der Versicherer auf Rückgriffsrechte verzichtet.
- Beschreibung der Betriebsvorgänge — Freitext, der angibt, auf welche Projekte sich das Zertifikat bezieht.
Das Raster der Deckungssummen ist der Bereich, in dem die meisten Extraktionsfehler auftreten. Ein KI-Tool, das jeden Dollarwert korrekt seiner entsprechenden Deckungsart zuordnet — und dabei die allgemeine GL-Jahresdeckungssumme von der Umbrella-Jahresdeckungssumme unterscheidet — erzeugt compliance-taugliche Daten. Ein Tool, das fünf Dollarwerte in fünf unbeschriftete Spalten ausgibt, erzeugt eine Transkriptionshaftung.
Batch-Verarbeitung: Von 200 Zertifikaten zu einer Compliance-Matrix
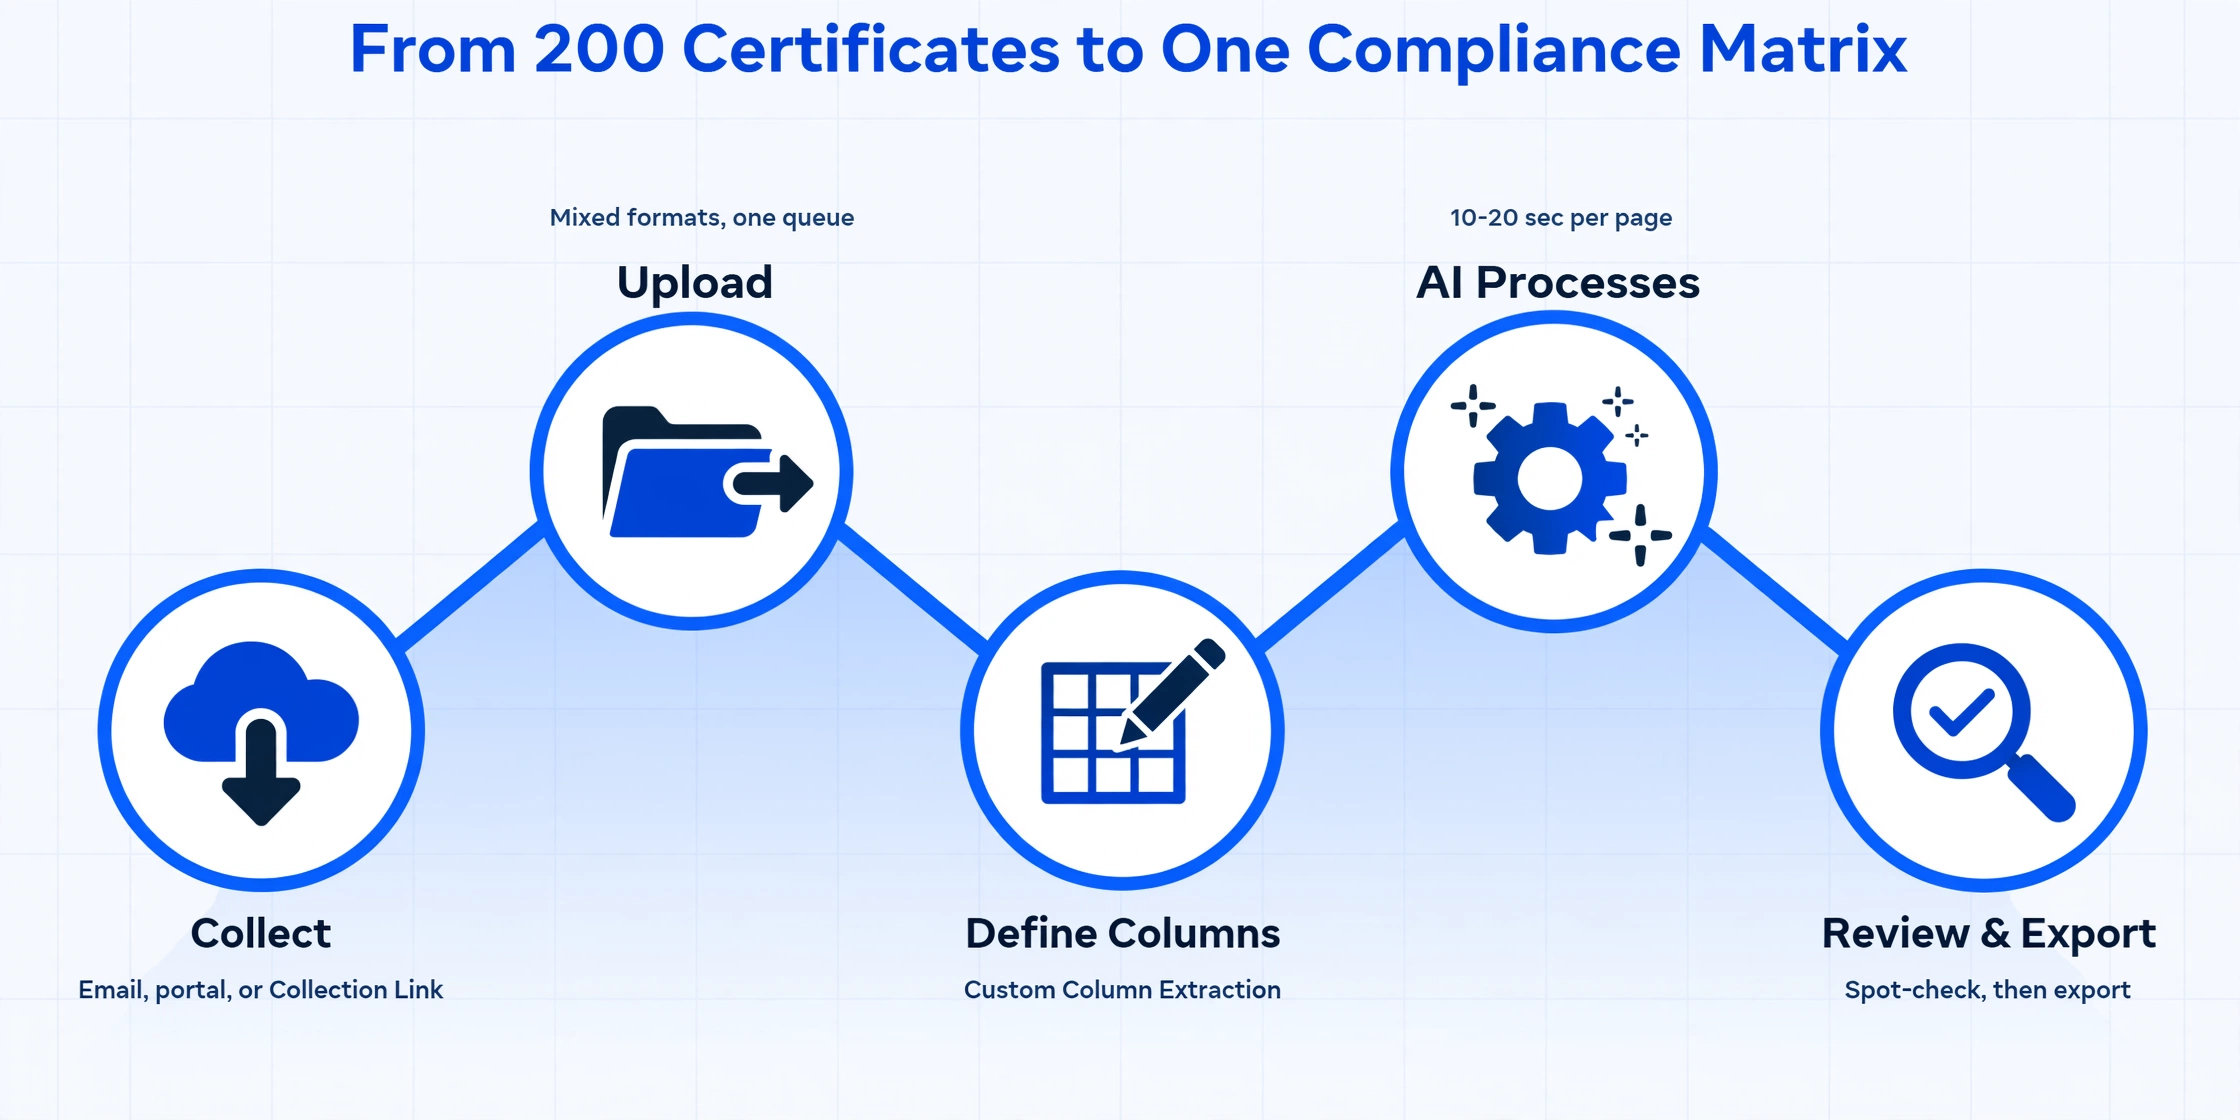
Die Extraktion einzelner Zertifikate ist für Stichproben nützlich. Der eigentliche Wert entsteht, wenn Sie Zertifikate in Batches verarbeiten — denn Compliance dreht sich nicht darum, ob ein Sub heute versichert ist, sondern ob alle 200 Subs auf jedem aktiven Projekt diese Woche versichert sind.
Zertifikate sammeln
Subs senden PDFs per E-Mail, laden sie über ein Portal hoch oder reichen sie über einen Sammellink ein — eine teilbare URL wie /c/xxxx, über die jeder ohne Registrierung Dateien in Ihre Warteschlange hochladen kann. Ziel ist eine einzige Eingabestelle.
Batch hochladen
Laden Sie alle gesammelten PDFs und Bilder auf einmal in das Tool. Gemischte Formate — saubere digitale ACORD 25 neben Handyfotos von Papierzertifikaten — werden alle in derselben Warteschlange verarbeitet.
Extraktionsspalten definieren
Geben Sie die benötigten Spaltennamen ein: „Versicherungsnehmer", „Police-Nummer", „GL pro Schadensfall", „GL Gesamtdeckung", „Ablaufdatum", „Zusätzlich Versicherter (J/N)". Die KI nutzt die Benutzerdefinierte Spaltenextraktion — Sie definieren die Ausgabestruktur; die KI findet jeden Wert anhand der Bedeutung in jedem Zertifikat.
KI verarbeitet den Batch
Die Verarbeitung dauert durchschnittlich 10–20 Sekunden pro Seite. Ein Batch mit 50 Zertifikaten ist in unter 15 Minuten fertig. Nicht standardisierte Formate werden neben ACORD-Formularen verarbeitet — kein Sortieren nach Layout erforderlich.
Prüfen und exportieren
Überprüfen Sie die extrahierten Daten stichprobenartig: Ein „$0"-Limit bedeutet meist, dass die KI einen Standardwert verwendet hat; ein abweichender Versicherungsnehmer deutet auf das falsche Zertifikat hin. Prüfen Sie die Indikatoren für zusätzlich Versicherte und Verzicht auf Rückgriff (am variabelsten) und exportieren Sie dann als Excel oder Google Sheets — eine Zeile pro Zertifikat, keine Dateneingabe erforderlich.
Der Unterschied zwischen Batch-Extraktion und Einzeldateiverarbeitung ist der Unterschied zwischen einer Dateneingabeaufgabe und einer Compliance-Prüfungsaufgabe. Wenn die Extraktion 10 Sekunden pro Zertifikat dauert, verschiebt sich die Zeit des Prüfers vom Tippen zum Bewerten: „Erfüllt die Gesamtdeckung dieses Subs den Vertrag? Ist das Formular für zusätzlich Versicherte korrekt?" Diese Fragen waren bei der manuellen Eingabe unsichtbar, weil das Tippen das Zeitbudget aufbrauchte.
Dateien werden sicher verarbeitet und nicht gespeichert.
Export in ein Compliance-Dashboard
Extrahierte COI-Daten sind am nützlichsten, wenn sie in einer für die laufende Überwachung strukturierten Tabelle vorliegen – einer, die auf einen Blick beantwortet, „wer konform ist und wer nicht".
| Spalte | Beispiel | Compliance-Prüfung |
|---|---|---|
| Sub-Name | Excel Electrical LLC | Mit Vertrag abgleichen |
| GL pro Schadensfall | $1,000,000 | ≥ $1,000,000? ✓ |
| GL Gesamt | $2,000,000 | ≥ $2,000,000? ✓ |
| Kfz-Haftpflicht | $1,000,000 | ≥ $1,000,000? ✓ |
| WC / EL | $1M / $1M / $1M | EL pro Unfall ≥ $500K? ✓ |
| Umbrella | $2,000,000 | ≥ $1,000,000? ✓ |
| Ablaufdatum | 2026-09-15 | Tage bis Ablauf: 80 |
| Zusätzlich Versicherter | Ja | Kennzeichnung: Formularnummer prüfen |
| Verzicht auf Rückgriff | Ja | ✓ |
| Zertifikatsdatei | Excel_Electrical_COI_2026.pdf | Link zum Original |
Mit dieser Struktur macht die bedingte Formatierung Probleme sofort sichtbar: rot für Ablaufdaten innerhalb von 30 Tagen, gelb für jede Deckungssumme unter dem Vertragsminimum, orange für Zeilen mit zusätzlich Versicherten, die auf die Überprüfung der Endorsements warten, und leere Zellen für Felder, die die Extraktion nicht lesen konnte. Führen Sie bei langfristigen Projekten eine zentrale Compliance-Tabelle und nutzen Sie die Stapel-Neuextraktion bei jedem Verlängerungszyklus, um die Daten zu aktualisieren. Diesen Arbeitsablauf behandeln wir ausführlicher in unserem Leitfaden zur Stapelverfolgung von COI-Daten für Subunternehmer.
So wählen Sie ein COI-Extraktionstool
Nicht jedes Dokumentextraktionstool verarbeitet COIs zuverlässig. Das Deckungsschema, ACORD-Layoutvarianten und compliance-relevante Daten erfordern spezifische Funktionen.
Unverzichtbare Funktionen
Semantische Extraktion ohne Vorlage. Wenn das Tool Zonen oder Vorlagen pro Agenturlayout benötigt, funktioniert es nicht im großen Maßstab. Die Engine muss nach Feldbedeutung lesen – und erkennen, dass „General Aggregate" und „GEN'L AGG" denselben Grenzwert bezeichnen.
Verarbeitung des Deckungssummen-Rasters. Das Tool muss zwischen Untergrenzen im GL-Raster unterscheiden, indem es das Etikett neben jedem Wert liest. Testen Sie dies gezielt: Laden Sie ein Zertifikat einer regionalen Agentur hoch, das die Gesamtsumme rechts statt links platziert, und prüfen Sie, ob die extrahierten Werte den richtigen Spalten zugeordnet werden.
Checkbox-Erkennung. Zusätzlich Versicherter und Verzicht auf Rückgriff werden über Checkboxen oder getippte JA/NEIN-Angaben gekennzeichnet. Das Tool muss für jede Angabe ein strukturiertes Ja/Nein ausgeben.
Stapelverarbeitung über gemischte Formate. Ein Batch sollte ACORD-PDFs zusammen mit Handyfotos von Papierzertifikaten verarbeiten, wobei dieselben Extraktionsspalten auf alle angewendet werden.
Tabellenkalkulationsnative Ausgabe. Die extrahierten Daten müssen ohne Zwischentransformation in Excel, CSV oder Google Sheets landen. Tools mit nativen Google-Sheets-Add-ons machen den Export-Schritt komplett überflüssig.
Warnsignale
- „Laden Sie hoch und wir trainieren ein Modell" – bedeutet, dass es Dokumente von Hunderten verschiedener Agenturen nicht verarbeiten kann.
- „97 % Genauigkeit garantiert" ohne Angabe des Testdatensatzes – gehen Sie davon aus, dass es mit sauberen digitalen Rechnungen getestet wurde, nicht mit fotografierten ACORD-Zertifikaten von 20 verschiedenen Agenturen.
- Enterprise-Vertriebsqualifikation, bevor Sie es mit Ihren eigenen Zertifikaten testen können – Sie sollten innerhalb von fünf Minuten eine Stichprobe hochladen können.
- Mindestabonnement-Verpflichtung, bevor die Genauigkeit mit Ihrem tatsächlichen Dokumentmix validiert wird – testen Sie immer zuerst mit den Zertifikaten Ihrer eigenen Versicherungsnehmer.
Für einen breiteren Vergleich, wie verschiedene Tools bei Baudokumenten abschneiden, lesen Sie unseren Test von acht Dokumentextraktionstools bei Baudokumenten.
FAQ
Was ist der Unterschied zwischen COI-Datenextraktion und COI-Tracking-Software?
Die Extraktion liest das Zertifikat und gibt strukturierte Daten aus – sie löst das Problem der Dateneingabe. Tracking-Software (myCOI, TrustLayer, Procores Versicherungsmodul) verwaltet den gesamten Compliance-Workflow: Verlängerungserinnerungen, Deckungslückenanalyse, Anbieterportale, Prüfberichte. Die Extraktion kostet 20–50 $/Monat an Verarbeitungsguthaben. Tracking-Plattformen beginnen bei 200–500 $/Monat. Wenn Ihr Tabellenkalkulationsprozess funktioniert und der Engpass das Abtippen ist, löst die Extraktion allein das Problem. Wenn Sie weiterhin 10 Stunden pro Woche damit verbringen, Subunternehmern wegen abgelaufener Zertifikate hinterherzulaufen, benötigen Sie die Workflow-Ebene.
Kann die COI-Extraktion Zertifikate von jeder Versicherungsagentur verarbeiten?
Die semantische KI-Extraktion verarbeitet ACORD-Formulare jeder Agentur, da sie nach Feldbedeutung statt nach Position liest. Nicht standardisierte Zertifikate – handschriftliche Formulare sehr kleiner Agenturen oder Überschusslinienversicherer mit benutzerdefinierten Layouts – können eine geringere Genauigkeit aufweisen. Testen Sie Ihren tatsächlichen Dokumentmix, bevor Sie sich festlegen.
Wie genau ist die COI-Extraktion bei Deckungssummen?
Bei sauberen digitalen ACORD-25-PDFs erreicht die Genauigkeit 95–99 % für strukturierte Felder. Das Raster der Deckungssummen ist der fehleranfälligste Abschnitt. Nicht standardisierte Zertifikate und fotografierte Papierdokumente erzielen 80–95 %. Kein Tool erreicht 100 % – aber 20 Sekunden Prüfung sind besser als 5 Minuten manueller Eingabe.
Prüft die COI-Extraktion, ob die Deckungssummen Ihren Vertragsanforderungen entsprechen?
Nein. Die Extraktion gibt aus, was das Zertifikat angibt. Der Vergleich der Werte mit vertraglichen Mindestanforderungen ist eine Compliance-Entscheidung. Einige Tracking-Plattformen automatisieren dies; eigenständige Extraktionstools liefern die Daten zur Bewertung in Ihrer Tabellenkalkulation.
Kann KI überprüfen, ob das Kontrollkästchen „Zusätzlich Versicherter" korrekt ist?
KI erkennt, ob das Kontrollkästchen aktiviert oder „YES" auf dem Zertifikat eingetragen ist. Sie kann nicht verifizieren, ob der tatsächliche Endorsement (CG 20 10 vs. CG 20 37) der Police beigefügt ist. Ein aktiviertes Kontrollkästchen ist eine Aussage des Agenten, kein Beweis. Nur die Anforderung und Prüfung des Endorsement-Formulars vom Versicherer liefert diesen Beweis.
Kann ich COI-Daten aus handschriftlichen Zertifikaten extrahieren?
Teilweise. Die KI liest klar gedruckte Handschrift mit brauchbarer Genauigkeit – insbesondere numerische Felder wie Police-Nummern und Dollar-Beträge. Blasse, kursive oder verschmierte Handschrift verringert die Genauigkeit. Für Subunternehmer, die regelmäßig handschriftliche COIs einreichen, ist die Anforderung einer digital ausgestellten Ersatzdatei von deren Agenten zuverlässiger.
Funktioniert die COI-Extraktion für Sachversicherungszertifikate (ACORD 27)?
Ja, mit Einschränkungen. Das ACORD 27 enthält Freitext-Beschreibungsblöcke statt strukturierter Raster. Semantische KI-Extraktion liest diese nach Bedeutung – identifiziert Selbstbehalte, Mitversicherung und Hypothekengläubiger-Informationen aus Fließtext – aber die Genauigkeit ist typischerweise geringer als beim Rasterlayout des ACORD 25.
Was sind die vier Ebenen der COI-Compliance?
(1) Ein aktuelles Zertifikat in den Akten – die Extraktion prüft das Ablaufdatum. (2) Die Deckungssummen erfüllen die Vertragsanforderungen – die Extraktion liefert Ihnen die Zahlen; Sie vergleichen. (3) Der Zusätzlich Versicherter-Vermerk ist tatsächlich beigefügt – die Extraktion kennzeichnet, was das COI behauptet; nur der Versicherer bestätigt es. (4) Die Police ist in Kraft – ein COI ist ein Nachweis zum Ausstellungszeitpunkt, keine Garantie. Die Extraktion übernimmt 1 und 2. Die Ebenen 3 und 4 erfordern Arbeitsabläufe über die Extraktion hinaus. Siehe unseren Vergleich von KI-Extraktion vs. spezieller Compliance-Software für den Ansatz, der zu Ihrem Umfang passt.
Was passiert, wenn die KI einen Deckungssummenwert falsch liest?
Fehllesungen kommen vor – am häufigsten im Deckungsraster, wenn eine Einzelschadensgrenze falsch mit der Gesamtsummen-Spalte ausgerichtet ist oder eine blasse Ziffer „$2,000,000" in „$200,000" verwandelt. Die Abhilfe liegt im Arbeitsablauf: Stichproben prüfen, bedingte Formatierung verwenden, um ungewöhnlich niedrige Werte zu kennzeichnen, und Zusätzlich Versicherter- sowie Verzicht auf Rückgriff-Abschnitte immer manuell verifizieren. Extraktion mit 95 % Genauigkeit beseitigt 19 von 20 Übertragungsfehlern. Ein gut gestalteter Prüfprozess fängt den verbleibenden Fehler ab.
Von einem Stapel Zertifikaten zu einem Compliance-Dashboard
Die Kluft zwischen „wir haben COIs in den Akten" und „wir wissen, dass jeder Sub auf diesem Projekt konform ist" wird durch manuelle Dateneingabe gefüllt, die Fehler produziert, die Sie nicht sehen können, bis ein Anspruch eine Prüfung auslöst. Die Extraktion entfernt das Tippen. Was bleibt, ist die eigentliche Arbeit des Risikomanagements — Deckung prüfen, Endorsements nachverfolgen und sicherstellen, dass alle 200 Subunternehmer auf Ihrem Projekt geschützt sind. Dokumentextraktion in der Bauindustrie folgt demselben Muster: Das Tool übernimmt die mechanische Dateneingabe, und der Fachmann übernimmt die Ermessensentscheidungen.