Conformidade de Dados de Laboratório ISO 9001
O Que os Gestores de QC Precisam Saber Antes da Próxima Auditoria
Aqui está uma pergunta que embrulha o estômago de todo gestor de QC: seu auditor ISO abre uma pasta com os registros de liberação de lote do mês passado, vira para um resultado de resistência à tração e diz "mostre-me de onde veio esse número — não o valor digitado, a leitura original do instrumento". Se sua resposta os levar por uma trilha de cadernos manuscritos, impressões de navegador e uma planilha Excel que seis analistas compartilham sem controles de acesso, você está diante de uma constatação. Provavelmente uma grave. Porque sob a ISO 9001:2015 e suas primas regulatórias, os dados não precisam apenas estar corretos. Precisam ser comprovadamente corretos — atribuíveis, legíveis, contemporâneos, originais e precisos, desde o momento em que um instrumento emite um número até o momento em que alguém assina um certificado de análise.
Principais Conclusões
- 469 das 470 cartas de advertência da FDA em 2025 citaram falhas de documentação, e em um laboratório de QC típico, cada transcrição manual do instrumento para o Excel cria uma lacuna de rastreabilidade que um auditor é treinado para explorar.
- Uma planilha Excel compartilhada por seis analistas sem histórico de edição não é um registro de qualidade — é um rascunho que armazena decisões de liberação de lote, e todo auditor sabe perguntar quem editou a célula C47 na semana passada e por quê.
- Você não precisa de um LIMS de $100.000 para fechar essa lacuna — automatizar apenas a transferência da saída do instrumento para dados estruturados elimina a etapa de transcrição de maior risco e custa menos de $50 por mês.
O que a Cláusula 7.5 da ISO 9001:2015 realmente exige para dados de laboratório
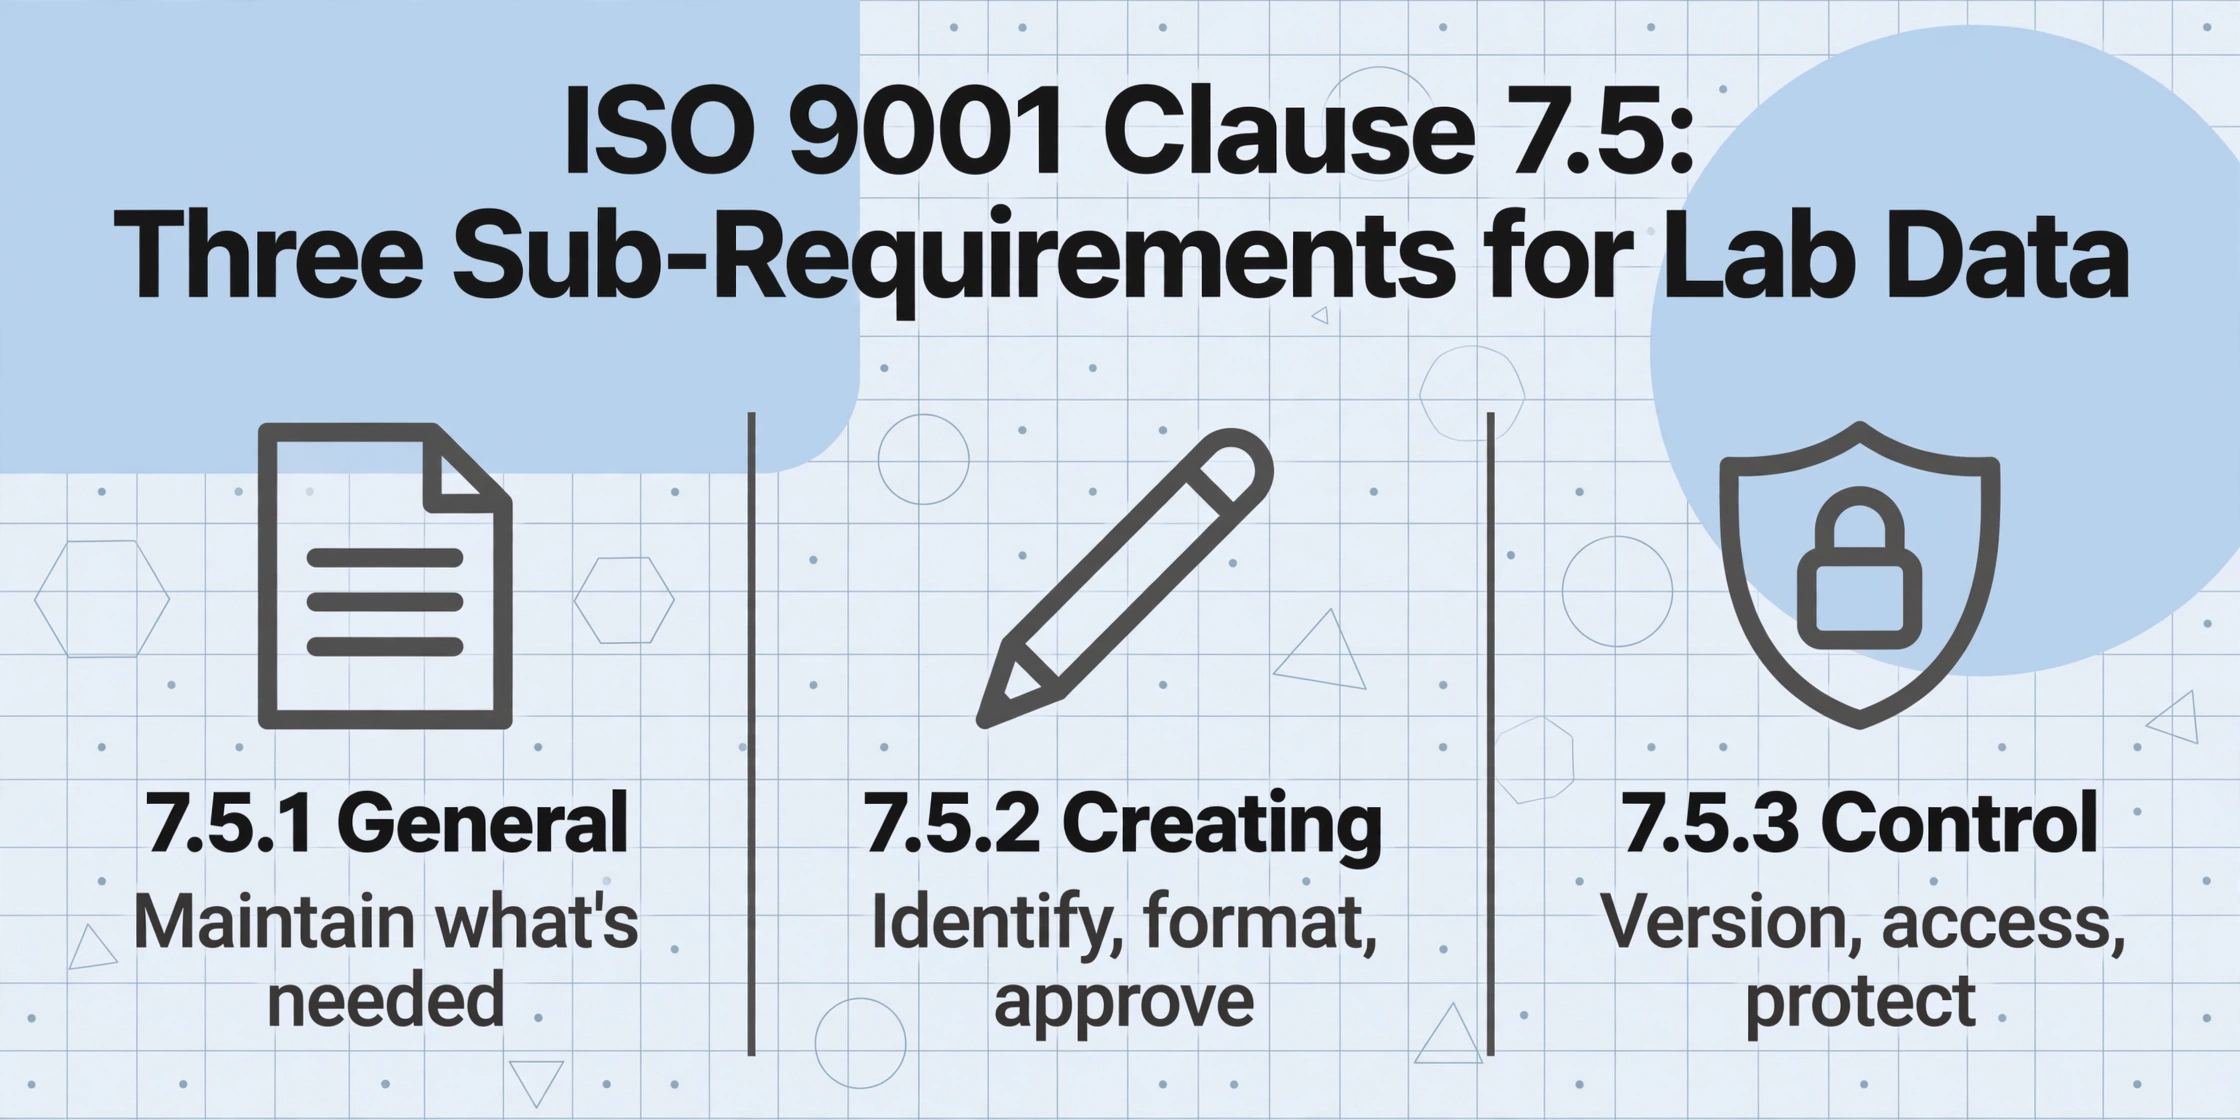
A cláusula que a maioria dos auditores busca quando abre os registros de um laboratório de QC é a 7.5.3 — Controle de Informação Documentada. É a razão pela qual seus certificados de calibração precisam de números de versão e por que um post-it com uma correção manuscrita ao lado de um traçado de registrador gráfico não sobrevive a uma auditoria externa. Mas o guarda-chuva é mais amplo que o controle de versão.
A ISO 9001:2015 uniu os antigos "documentos" e "registros" em uma única categoria — informação documentada — e a Cláusula 7.5 se divide em três sub-requisitos, todos aplicáveis ao fluxo de trabalho de um laboratório de QC:
7.5.1 — Geral. A organização deve manter a informação documentada exigida pela norma e qualquer informação adicional que determine necessária para a eficácia do QMS. Em um laboratório de QC, essa segunda parte é a que surpreende as pessoas. A própria norma exige política de qualidade, escopo, objetivos (conforme orientação da ISO/TC 176/SC2). Mas se sua organização decidir — ou um auditor decidir em seu nome — que a rastreabilidade dos dados brutos do instrumento até o CoA final é "necessária para a eficácia", ela se torna auditável. Você não pode argumentar que é opcional.
7.5.2 — Criação e Atualização. Cada peça de informação documentada deve ser adequadamente identificada (título, data, autor, número de referência), formatada para seu público e revisada e aprovada antes do uso. É aqui que os cadernos de laboratório em papel ficam complicados: uma entrada no livro de registro de um analista de QC sem data, sem assinatura e com uma correção rabiscada sem um risco de linha única e iniciais? Isso é uma não conformidade só na criação.
7.5.3 — Controle. Esta é a seção que os auditores adoram. A informação documentada deve estar disponível onde e quando necessário, adequadamente protegida contra perda de confidencialidade ou integridade, e controlada por meio de distribuição, acesso, recuperação, retenção e — criticamente — controle de alterações. Para registros eletrônicos, é aqui que a pergunta "quem pode editar este arquivo Excel?" se torna um problema de conformidade. Nos dados de auditoria da ISO 9001 compilados pela DNV GL, a Cláusula 7.5.3 aparece consistentemente entre as 10 principais não conformidades em todo o mundo. Alterações não autorizadas, falha em identificar versões obsoletas e falta de um procedimento adequado de controle de documentos são os temas recorrentes (conforme análise da simpleQuE das constatações da DNV GL).
O ponto principal para gerentes de QC: se seu laboratório gera dados — e todo laboratório de QC gera — a Cláusula 7.5 não se aplica apenas ao manual da qualidade e à pasta de SOPs. Ela se aplica a impressões de instrumentos, cadernos dos analistas, planilhas de cálculo em Excel e ao CoA final. A norma não traça fronteira entre documentos "administrativos" e "técnicos" — ambos devem ser controlados.
A Lacuna da Transcrição Manual: Onde a Integridade de Dados se Rompe
A maioria dos fabricantes com menos de 200 funcionários executa seus dados de QC através de um fluxo de trabalho que não mudou fundamentalmente desde os anos 1990. Ele se parece com isto:
- O instrumento gera um resultado (o testador de tração imprime um gráfico de tira, o espectrofotômetro exporta um CSV, o medidor de pH mostra uma leitura)
- O analista transcreve o resultado em um livro de registro em papel ou diretamente em uma planilha do Excel
- Essa planilha do Excel alimenta um gráfico de SPC semanal em outra pasta de trabalho
- Na liberação do lote, alguém reúne os resultados de teste relevantes em um Certificado de Análise ou registro de lote
- O registro de lote é revisado e assinado
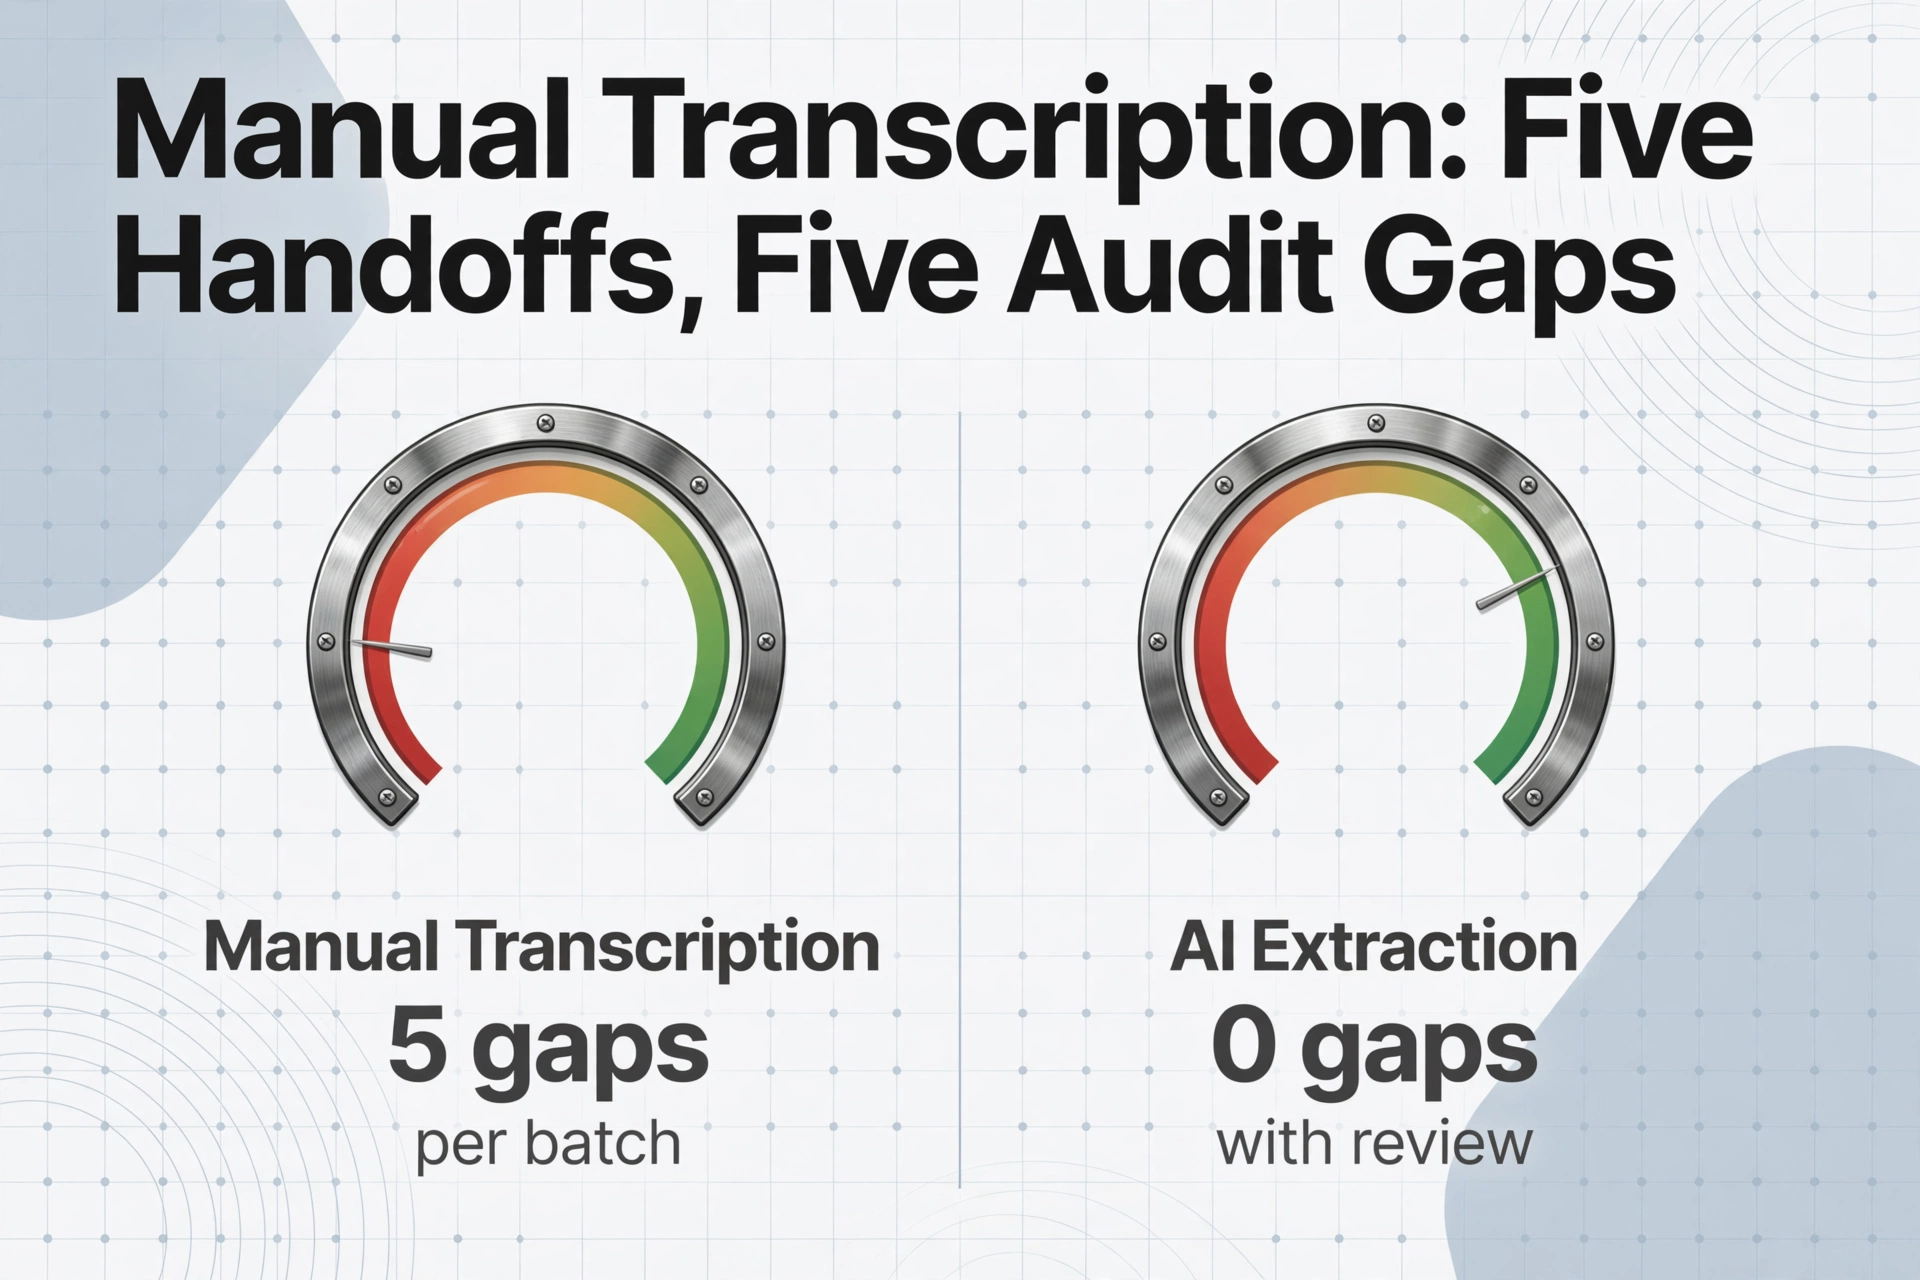
Cinco transferências. Cada transferência é um evento de integridade de dados. E sob o ALCOA+ — a estrutura usada tanto por auditores da ISO 17025 quanto por inspetores da FDA para avaliar a integridade de dados — cada uma delas cria uma lacuna auditável.
| Etapa | Princípio ALCOA+ em Risco | O Que um Auditor Vê |
|---|---|---|
| Instrumento → Leitura do analista | Original | O número digitado é uma cópia. O gráfico de tira ou a saída do instrumento original foi retido? Você consegue produzi-lo? |
| Leitura → Entrada no livro de registro/Excel | Contemporâneo, Atribuível | Isso foi registrado no momento do teste ou horas depois? Qual analista inseriu — há um carimbo de data/hora e identidade? |
| Livro de registro → Planilha de SPC no Excel | Preciso | Há uma verificação por uma segunda pessoa de que o valor transcrito corresponde ao original? Ou é uma cópia de uma cópia? |
| Excel → Registro de lote / CoA | Atribuível, Legível | Quem montou o registro de lote? Ele foi revisado? Todos os valores são rastreáveis de volta aos resultados de teste individuais? |
| Registro de lote → Aprovação e arquivamento | Duradouro, Disponível | Você consegue recuperar este registro de lote exato em 5 anos? O arquivo Excel a partir do qual o CoA foi construído ainda está acessível e versionado? |
O problema não é que qualquer etapa individual esteja garantidamente fadada a falhar. É que, em uma cadeia manual de cinco transferências, a probabilidade de que pelo menos um elo esteja faltando — uma impressão de instrumento perdida, uma entrada não assinada, uma célula do Excel editada sem trilha de auditoria — se aproxima da certeza ao longo de auditorias suficientes.
Uma análise de 2025 das cartas de advertência da FDA constatou que 469 das 470 cartas citavam falhas de documentação ou gestão de registros. Cem citavam falhas de validação — incluindo especificamente planilhas Excel não validadas usadas para cálculos críticos de QC. Em vários casos, a FDA constatou que "analistas tinham acesso irrestrito para modificar ou excluir" arquivos de planilha (conforme análise da QBench dos dados do ano fiscal de 2025 da FDA). Quando todo analista pode editar a mesma pasta de trabalho do Excel e não há histórico de versões nem registro de alterações, você não tem controle de documentos. Você tem um bloco de rascunho compartilhado que por acaso armazena dados de liberação de lote.
É por isso que o 21 CFR 211.22(d) — falha em seguir os procedimentos da unidade de qualidade — tem sido a principal observação de 483 da FDA por quatro anos consecutivos (conforme a RAPS). A violação não é que os produtos sejam ruins. É que a unidade de qualidade não consegue provar que eles são bons.
Além da ISO 9001: quando 21 CFR Part 11, ISO 17025 e ISO 13485 elevam o padrão
A ISO 9001 é o piso, não o teto. Dependendo do que seu laboratório testa e de quais mercados você atende, padrões adicionais se somam à Cláusula 7.5 com requisitos mais rigorosos para registros eletrônicos e integridade de dados. Um gerente de QC precisa saber quais se aplicam antes que um auditor os aponte.
| Padrão | Cláusulas principais | O que acrescenta além da ISO 9001 | A quem se aplica |
|---|---|---|---|
| 21 CFR Part 11 (FDA) | 11.10, 11.100, 11.200 | Registros eletrônicos devem ter o mesmo peso legal que o papel. Exige sistemas validados, trilhas de auditoria seguras, credenciais de usuário exclusivas e assinaturas eletrônicas com validade jurídica. Logins compartilhados são uma violação. As trilhas de auditoria devem ser revisáveis e não podem ser alteradas — nem mesmo por administradores. | Qualquer laboratório de QC que apoie produtos farmacêuticos, dispositivos médicos, biológicos ou alimentos vendidos nos EUA. Também se aplica a laboratórios de testes contratados cujos dados aparecem em submissões à FDA. |
| ISO/IEC 17025:2017 | 7.5 (Registros Técnicos), 8.4 (Controle de Registros) | Exige que os registros técnicos contenham "informações suficientes para estabelecer uma trilha de auditoria" — observações originais, dados derivados, identidade do pessoal, data e equipamento utilizado. A Cláusula 7.11 exige adicionalmente a validação de todos os sistemas de gestão de dados (software e hardware) antes do uso. | Laboratórios de ensaio e calibração que buscam acreditação, particularmente laboratórios terceirizados e aqueles cujos dados apoiam submissões regulatórias. |
| ISO 13485:2016 | 4.2.4, 4.2.5 | Amplia o controle de documentos para incluir explicitamente documentos de origem externa. Os registros devem demonstrar que o produto atende às especificações — com rastreabilidade total até os dados brutos de teste. Um CoA sem a cadeia de registros de teste subjacente é documentação incompleta. | Fabricantes de dispositivos médicos. Sobreposição crescente com os requisitos do QMSR (alinhamento da FDA do 21 CFR 820 com a ISO 13485). |
O ponto em comum entre os três é o ALCOA+: Atribuível (quem fez), Legível (dá para ler), Contemporâneo (registrado no momento, não reconstruído depois), Original (o dado bruto, não uma cópia higienizada) e Exato (sem erros e verídico). O "+" acrescenta Completo, Consistente, Duradouro e Disponível. Esse framework aparece na orientação Data Integrity and Compliance with Drug CGMP da FDA de 2018 (FDA, dezembro de 2018) e sustenta como tanto auditores da ISO quanto da FDA avaliam registros de laboratório.
O 21 CFR Part 11 em particular cria um requisito rígido que pega os laboratórios de QC de surpresa: sistemas validados. Não basta ter um procedimento dizendo "os arquivos Excel são verificados". O próprio sistema precisa ser validado para operar de forma confiável e consistente, com controles que impeçam alterações não autorizadas. Uma planilha Excel não validada, compartilhada por toda uma equipe de QC, sem histórico de versões e sem controles de acesso, não atende a nenhum dos requisitos da Part 11 — e os inspetores da FDA são treinados para identificar exatamente esse padrão.
O que os Auditores Realmente Apontam: Os Dados por Trás das Constatações
As constatações de auditoria não são aleatórias. Elas se agrupam em torno de modos de falha previsíveis nos fluxos manuais de dados de QC. Entender o que é citado — e com que frequência — é a diferença entre um laboratório preparado e um que se desespera durante a reunião de encerramento.
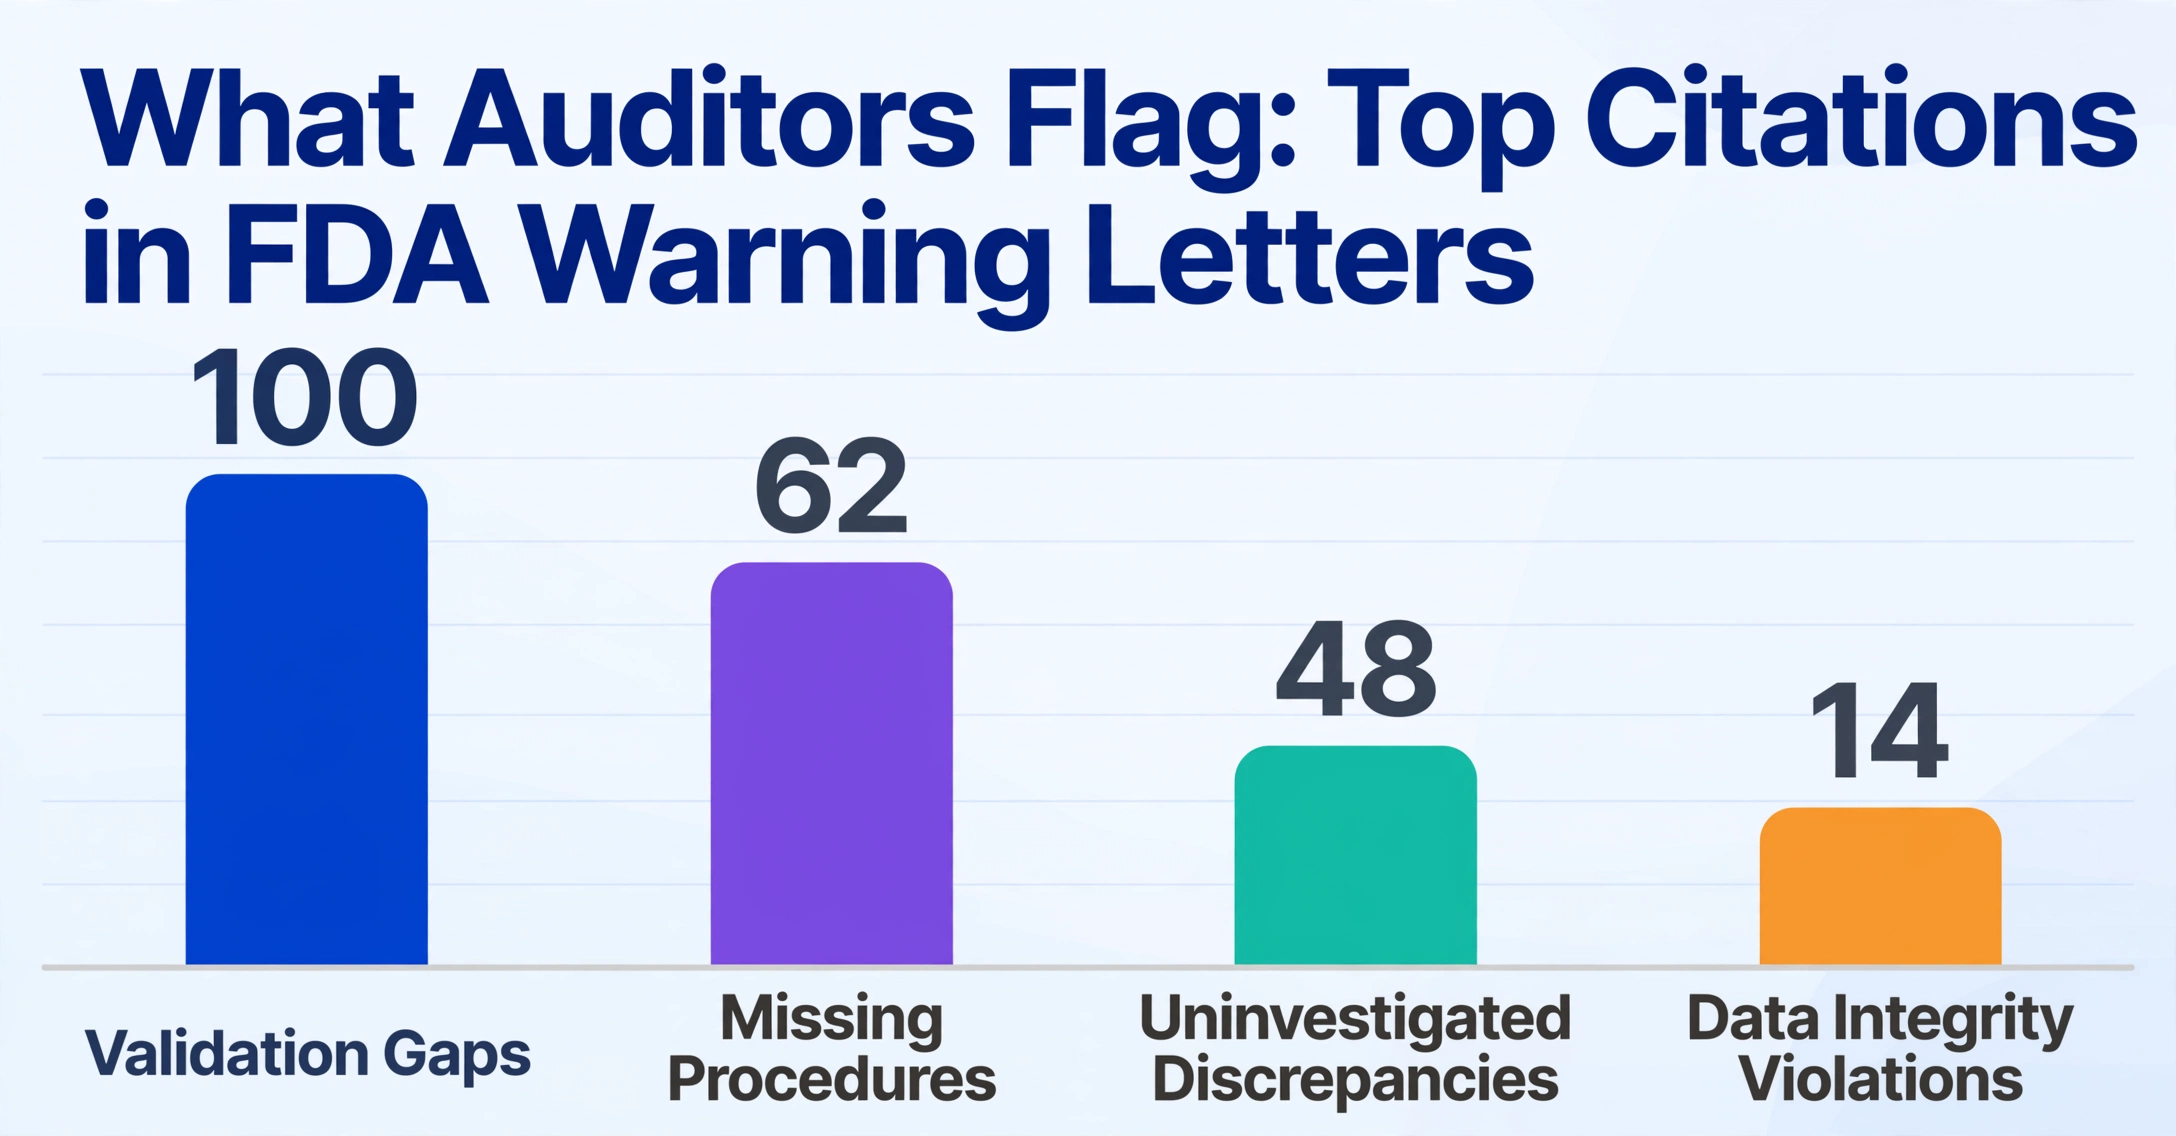
Com base nos dados de cartas de advertência da FDA de 2025 coletados por analistas do setor:
- Lacunas de validação foram citadas em 100 de 470 cartas de advertência — a categoria específica de citação mais comum. Incluem planilhas não validadas usadas para cálculos críticos, métodos analíticos não validados e lacunas na qualificação de equipamentos.
- Procedimentos escritos incompletos ou ausentes apareceram em 62 cartas. Em laboratórios de QC, isso costuma se manifestar como "o laboratório tem um SOP para o método de teste, mas nenhum procedimento documentado de como os dados de teste passam do instrumento para o registro de lote".
- Falha em investigar discrepâncias — 48 cartas. Quando um analista insere um resultado fora de especificação no Excel e o gráfico de SPC sinaliza, existe uma investigação documentada? Ou o analista apenas refaz o teste e sobrescreve o valor?
- Violações de integridade de dados — 14 cartas citaram atos específicos de alteração, exclusão ou registros sem controle. A linguagem da FDA na carta de advertência da SV Labs Corporation captura a preocupação: "As falhas observadas, incluindo, mas não se limitando a, controles de laboratório, práticas de documentação e controles de integridade de dados, indicam fraquezas fundamentais na função de supervisão da QU."
Um estudo retrospectivo das cartas de advertência da FDA de 2010–2020 publicado no Journal of Pharmaceutical Innovation constatou que as práticas de documentação (integridade de dados) representaram 21% de todas as cartas de advertência relacionadas ao CGMP — atrás apenas da validação de processos, com 26% (PMC 9377664). Não é uma tendência nova. É o padrão mais duradouro na história da fiscalização da FDA.
Para a ISO 9001 especificamente, as constatações de controle de documentos não se referem a procedimentos ausentes — mas a procedimentos que existem no papel e não chegam à bancada do laboratório. Os auditores procuram:
- Documentos sem assinatura ou data de aprovação
- Versões obsoletas de SOPs ainda afixadas nas estações de trabalho
- Correções em registros que não mostram a entrada original (risco de linha única, iniciais, data)
- Documentos externos — manuais de instrumentos, CoAs de fornecedores, normas regulatórias — que não estão incluídos no sistema de controle de documentos
- Arquivos Excel sem histórico de alterações, usados como repositório mestre de dados para decisões de liberação de lote
Abril de 2026 trouxe um novo desenvolvimento: a FDA emitiu sua primeira carta de advertência citando o uso indevido de IA na documentação CGMP. A posição da agência é clara — conteúdo gerado por IA usado em registros cGMP exige revisão humana autorizada antes de se tornar um registro controlado (conforme análise da Certainty Software). Isso importa para laboratórios de QC que avaliam ferramentas de extração baseadas em IA: a saída deve ser integrada a um fluxo de trabalho validado e revisável, não aceita cegamente.
LIMS vs Extração por IA: Construindo uma Trilha de Auditoria pelo Preço Certo
Quando um gerente de QC conclui que a transcrição manual é um risco de auditoria, o próximo passo tradicional é avaliar um Laboratory Information Management System (LIMS). O argumento é convincente: um LIMS captura dados de instrumentos diretamente, impõe controles de entrada de dados, mantém uma trilha de auditoria com carimbo de data/hora e gerencia assinaturas eletrônicas em um invólucro compatível com 21 CFR Part 11. LabWare, STARLIMS (uma empresa Abbott) e LabVantage detêm coletivamente cerca de 80% do mercado de LIMS corporativos.
O problema é o preço. Implantações de LIMS corporativos custam $250.000+ na configuração, com $100.000+ em licenciamento anual. Implantações de médio porte — que fabricantes pequenos e médios precisariam — ainda custam $50.000–250.000 para configurar e $25.000–100.000 por ano (conforme análise de preços de LIMS da QBench 2026). Os prazos de implementação se estendem por meses. E as avaliações do G2 contam uma história reveladora: usuários do LabWare o descrevem como "nada intuitivo", com "muito pouca funcionalidade OOTB", enquanto o STARLIMS é apontado como exigindo "esforço significativo de implementação". São ferramentas criadas para laboratórios com equipe de TI dedicada.
Para um fabricante de 50 pessoas que realiza 20 testes de QC por dia, uma implantação de LIMS de $75.000 não é uma opção realista. A alternativa — continuar com a transcrição manual — é igualmente insustentável do ponto de vista de conformidade. É aqui que as ferramentas de extração baseadas em IA ocupam um meio-termo que não existia há cinco anos.
Uma ferramenta de extração por IA não substitui um LIMS. Ela não gerencia rastreamento de amostras, inventário ou cronogramas de calibração de instrumentos. O que ela faz — e o que importa para a conformidade com a Cláusula 7.5 e a Part 11 — é eliminar a etapa de transcrição manual no ponto de entrada de dados. Em vez de um analista ler uma impressão de espectrofotômetro e digitar números no Excel, a saída do instrumento (salva como PDF, ou até fotografada como impressão) é ingerida pela IA. A ferramenta lê os valores — resistência à tração, alongamento, dureza, o que quer que o teste tenha gerado — e os produz como dados estruturados. Cada extração é um evento com carimbo de data/hora e um registro do que foi extraído de qual documento de origem.
A diferença de conformidade é tripla:
- Atribuível e contemporâneo: O carimbo de data/hora da extração somado ao login do analista cria um registro de quem processou quais dados e quando — atendendo aos testes de "contemporaneidade" e "atribuibilidade" do ALCOA+ com os quais os livros de registro manuais têm dificuldade.
- Original preservado: O arquivo de origem (PDF ou imagem do instrumento) permanece disponível junto aos dados extraídos. Um auditor pode abrir a saída original do instrumento e compará-la aos valores extraídos — o teste de "mostre-me os dados brutos" passa a ter resposta.
- Sem redigitação manual: O risco de conformidade deixa de ser "o analista digitou o número certo?" e passa a ser "a saída da extração foi verificada?". Este último é uma etapa de revisão — uma atividade controlada que gera sua própria trilha de auditoria — e não um ato de transcrição sem registro inerente.
Para laboratórios que extraem relatórios individuais de QC de laboratório para o Excel e depois os processam em lote em painéis de SPC, o fluxo de dados passa a ser: saída do instrumento → extração por IA → dados estruturados → análise de SPC → registro de lote. A etapa de extração é automatizada e rastreável. A trilha de auditoria nessa etapa é gerada por máquina, não depende de o analista lembrar de assinar e datar um lançamento no livro de registro.
A diferença de custo é gritante. Enquanto uma implantação de LIMS de médio porte custa $50,000+, as ferramentas de extração por IA nessa categoria operam com preço por documento ou por assinatura, ordens de magnitude menores — normalmente abaixo de $50/mês para os volumes que um pequeno laboratório de QC processa. O trade-off é o escopo: você obtém ingestão de dados e trilha de auditoria no ponto de entrada, mas não o gerenciamento abrangente de amostras, o rastreamento de inventário e a integração com instrumentos que um LIMS completo oferece. Para o fabricante menor cuja principal exposição de conformidade é a etapa de transcrição manual — e essa é a maioria —, esse trade-off costuma ser o certo.
Do Impresso do Instrumento ao Registro Pronto para Auditoria: Um Framework Prático
Conformidade não é uma compra de ferramenta — é um exercício de design de fluxo de trabalho. A ferramenta viabiliza o fluxo de trabalho, mas o fluxo em si é o que um auditor avalia. Aqui está um framework de seis etapas para sair de onde a maioria dos laboratórios de QC está hoje e chegar a uma postura defensável de integridade de dados.
Etapa 1: Mapeie sua cadeia de dados atual
Desenhe um fluxograma literal da saída do instrumento até o registro de lote final. Para cada transferência — instrumento para analista, analista para livro de registro, livro de registro para Excel, Excel para CoA — pergunte: Consigo provar quando isso aconteceu, quem fez e que o número não mudou? Marque cada "não" em vermelho. Essas são suas lacunas de conformidade.
Etapa 2: Determine quais normas se aplicam
Se você vende dispositivos médicos para os EUA, precisa de ISO 13485 + Part 11. Se você é um laboratório de testes terceirizado, a ISO 17025 é a norma aplicável. Se você é um fabricante geral com certificação ISO 9001, a Cláusula 7.5 é sua base. Anote os números específicos das cláusulas que se aplicam à sua operação. Um auditor vai citá-las por número — você também deveria conhecê-las.
Etapa 3: Escolha seu ponto de controle
A decisão de conformidade de maior impacto que você tomará é onde eliminar o elo de transcrição manual. Para muitos fabricantes de pequeno e médio porte, a etapa da saída do instrumento para dados estruturados é a transferência de maior risco e a mais fácil de automatizar. Se a integração completa com LIMS está fora do escopo, é aqui que você investe.
Etapa 4: Incorpore a etapa de revisão ao fluxo de trabalho
Extração automatizada não significa extração sem revisão. Uma segunda pessoa — ou o supervisor de QC — deve verificar se os valores extraídos correspondem ao documento de origem antes que os dados entrem no registro de lote. Essa verificação em si deve ser documentada (data, identidade do revisor, resultado da revisão). A posição da FDA de abril de 2026 sobre IA na documentação cGMP deixa isso explícito: a saída automatizada não é um registro controlado até que um humano qualificado a revise.
Etapa 5: Retenha os originais
A cláusula 7.5 da ISO 17025 e as diretrizes de integridade de dados da FDA exigem a retenção das observações originais. O PDF do instrumento, o traço do registrador gráfico ou o arquivo de dados brutos que você inseriu no software de extração deve ser retido e recuperável — com data, referência do método de teste, ID do equipamento e identificação do analista — durante todo o período de retenção.
Etapa 6: Documente o próprio fluxo de trabalho
Crie um SOP intitulado "Controle de Dados de Testes de QC da Geração ao Registro de Lote". Descreva o fluxo de trabalho que você criou nas Etapas 1 a 5. Identifique as ferramentas utilizadas, a etapa de revisão, o local de retenção e os controles de acesso. Esse SOP é o que transforma um processo implícito em um processo auditável. Sem ele, você pode ter o melhor pipeline de extração do mundo e ainda assim receber uma constatação por não documentar como os dados são controlados.
Perguntas Frequentes
A ISO 9001 exige manutenção de registros eletrônicos, ou registros em papel são aceitáveis?
Registros em papel ainda são aceitáveis na ISO 9001:2015 — a norma é neutra quanto ao formato. Registros em papel tornam-se um problema quando lhes faltam os elementos de controle exigidos pela cláusula 7.5: assinaturas e datas em cada entrada, rasuras com uma única linha e rubrica nas correções, e um sistema que impeça perda ou acesso não autorizado. A realidade prática é que manter registros em papel que atendam a esses requisitos de forma consistente exige muito trabalho. Muitos laboratórios migram para sistemas eletrônicos não porque o papel seja proibido, mas porque os sistemas eletrônicos impõem os controles — trilhas de auditoria, restrições de acesso, carimbos de data e hora — que no papel dependem da disciplina humana.
Qual é a diferença entre o 21 CFR Part 11 e o controle de documentos da ISO 9001?
A cláusula 7.5 da ISO 9001 diz "controle seus documentos", mas não prescreve como. O 21 CFR Part 11 prescreve exatamente como os registros eletrônicos devem ser gerenciados para serem legalmente equivalentes ao papel: sistemas validados, IDs de usuário exclusivos, trilhas de auditoria seguras, assinaturas eletrônicas com verificação de identidade e retenção de dados com metadados intactos. Uma planilha com senha atende ao espírito da ISO 9001 se você tiver um procedimento para ela. Ela não atende ao Part 11 — que exige controles em nível de sistema que uma senha sozinha não oferece.
Posso usar uma ferramenta de extração com IA e ainda passar em uma auditoria da Part 11?
Uma ferramenta de extração com IA não precisa ser um sistema validado para a Part 11 se (a) a saída extraída for revisada e aprovada por uma pessoa qualificada antes de entrar no registro de lote, (b) a etapa de revisão for documentada e (c) o documento de origem original for retido como o registro oficial. A posição emergente da FDA sobre IA na documentação cGMP (primeira carta de advertência citando uso indevido de IA, abril de 2026) torna a revisão humana o requisito principal. O papel da ferramenta é produzir um rascunho — a revisão humana o converte em um registro controlado. Se o seu fluxo de trabalho documenta essa etapa de revisão, você está em terreno sólido.
Uma planilha do Excel com proteção por senha é suficiente para a ISO 9001?
Para a ISO 9001 isoladamente — tecnicamente sim, se você tiver um procedimento documentado para controle de acesso, gerenciamento de versões e rastreamento de alterações. Na prática, arquivos do Excel protegidos por senha raramente resistem ao escrutínio da auditoria, porque os auditores fazem a pergunta seguinte: "Quantas pessoas sabem a senha? Você pode me mostrar quem editou a célula C47 na semana passada e por quê?" Se a resposta for "não conseguimos rastrear esse nível de detalhe", você tem uma lacuna no controle de documentação. Para laboratórios sob a Part 11 ou ISO 17025, o Excel protegido por senha é definitivamente insuficiente — ambas as normas exigem trilhas de auditoria que a proteção por senha sozinha não consegue fornecer.
Como sei se meu laboratório precisa de acreditação ISO 17025 além da ISO 9001?
Você precisa da ISO 17025 se o seu laboratório fornece resultados de testes ou calibração a clientes externos que dependem desses resultados para suas próprias decisões de qualidade — ou se os contratos dos seus clientes ou submissões regulatórias exigem testes de um laboratório acreditado. Um laboratório de QC interno de um fabricante que testa seus próprios produtos antes da liberação normalmente não precisa da ISO 17025 (a ISO 9001 ou ISO 13485 é suficiente). Um laboratório de testes terceirizado cujos CoAs entram na submissão à FDA de uma empresa farmacêutica quase certamente precisa. Se os seus clientes estão pedindo "resultados de laboratório acreditado pela ISO 17025", a decisão já foi tomada por você.
Qual é o achado de controle de documentos mais comum em uma auditoria de laboratório ISO 9001?
Com base nos dados agregados de auditoria da DNV GL e corroborado por vários organismos de certificação, os achados de controle de documentos mais frequentes específicos de laboratórios são: (1) correções em registros que não preservam o lançamento original — um número riscado por completo em vez de uma linha única com iniciais/data; (2) resultados de testes inseridos em uma planilha que não tem histórico de alterações e é compartilhada sem controles de acesso; (3) impressões de instrumentos tratadas como "rascunho" e descartadas após a transcrição do valor. Esse terceiro é o mais caro de corrigir retroativamente — você não consegue recriar a saída de uma impressora térmica que foi para o lixo há seis meses.
O fio condutor que atravessa todos os padrões de conformidade discutidos aqui é o mesmo: você não precisa do sistema mais sofisticado do mercado. Você precisa de um fluxo de dados em que cada valor possa ser rastreado até sua origem, cada alteração seja documentada e cada registro seja atribuível a uma pessoa específica em um momento específico. Seja com um LIMS de $100K, uma ferramenta de extração por IA no ponto de entrada de dados ou um sistema em papel meticulosamente mantido com protocolo de dupla assinatura — o auditor avaliará a integridade da cadeia, não o preço das ferramentas. Construa a cadeia primeiro. Escolha as ferramentas para sustentá-la.
Para saber mais sobre como os laboratórios de QC estão abordando a extração de dados, consulte o guia de como extrair relatórios de laboratório de QC de fabricação para o Excel e o fluxo de trabalho de processamento em lote para painéis de SPC. Para uma avaliação mais ampla das ferramentas nesse espaço, confira a comparação de ferramentas de extração de documentos de fabricação.
O caminho mais rápido para um fluxo de dados de QC pronto para auditoria: envie um relatório de laboratório para a ferramenta de demonstração, defina as colunas que você precisa extrair (ID da amostra, parâmetro de teste, valor do resultado, limite de especificação, aprovado/reprovado) e veja como é um registro de dados rastreável gerado por máquina. A saída — não o processo — é o que seu auditor comparará com os dados originais do instrumento.