ISO 9001 Lab Data Compliance
Was QC-Manager vor dem nächsten Audit wissen müssen
Hier ist eine Frage, die jedem QC-Manager den Magen umdreht: Ihr ISO-Auditor öffnet einen Ordner mit den Chargenfreigabeprotokollen des letzten Monats, blättert zu einem Zugfestigkeitsergebnis und sagt: „Zeigen Sie mir, woher diese Zahl stammt – nicht den abgetippten Wert, sondern die ursprüngliche Instrumentenmessung.“ Wenn Ihre Antwort durch handschriftliche Logbücher, Browser-Ausdrucke und eine Excel-Arbeitsmappe führt, die sechs Analysten ohne Zugriffskontrolle teilen, haben Sie eine Feststellung. Wahrscheinlich eine schwerwiegende. Denn nach ISO 9001:2015 und ihren regulatorischen Verwandten müssen Daten nicht nur richtig sein. Sie müssen nachweislich richtig sein – zurechenbar, lesbar, zeitgleich, original und genau, von dem Moment, in dem ein Instrument eine Zahl ausgibt, bis zu dem Moment, in dem jemand ein Analysezertifikat unterschreibt.
Wichtigste Erkenntnisse
- 469 von 470 FDA-Warnschreiben im Jahr 2025 führten Dokumentationsmängel an, und in einem typischen QC-Labor schafft jede manuelle Übertragung vom Instrument in Excel eine Rückverfolgbarkeitslücke, die ein Auditor gezielt auszunutzen weiß.
- Eine Excel-Arbeitsmappe, die von sechs Analysten ohne Bearbeitungshistorie geteilt wird, ist kein Qualitätsdokument – sie ist ein Notizblock, der Chargenfreigabeentscheidungen speichert, und jeder Auditor fragt, wer Zelle C47 letzte Woche geändert hat und warum.
- Sie brauchen kein 100.000-Dollar-LIMS, um diese Lücke zu schließen – die Automatisierung nur des Übergangs von Instrumentenausgabe zu strukturierten Daten beseitigt den risikoreichsten Übertragungsschritt und kostet weniger als 50 Dollar pro Monat.
Was ISO 9001:2015, Abschnitt 7.5, tatsächlich für Labordaten verlangt
Der Abschnitt, den Auditoren bei der Prüfung der Aufzeichnungen eines QC-Labors am häufigsten heranziehen, ist 7.5.3 – Lenkung dokumentierter Information. Er ist der Grund, warum Ihre Kalibrierzertifikate Versionsnummern benötigen und warum ein Haftnotizzettel mit einer handschriftlichen Korrektur neben einer Schreiberaufzeichnung eine externe Prüfung nicht übersteht. Aber das Regelwerk ist umfassender als nur die Versionskontrolle.
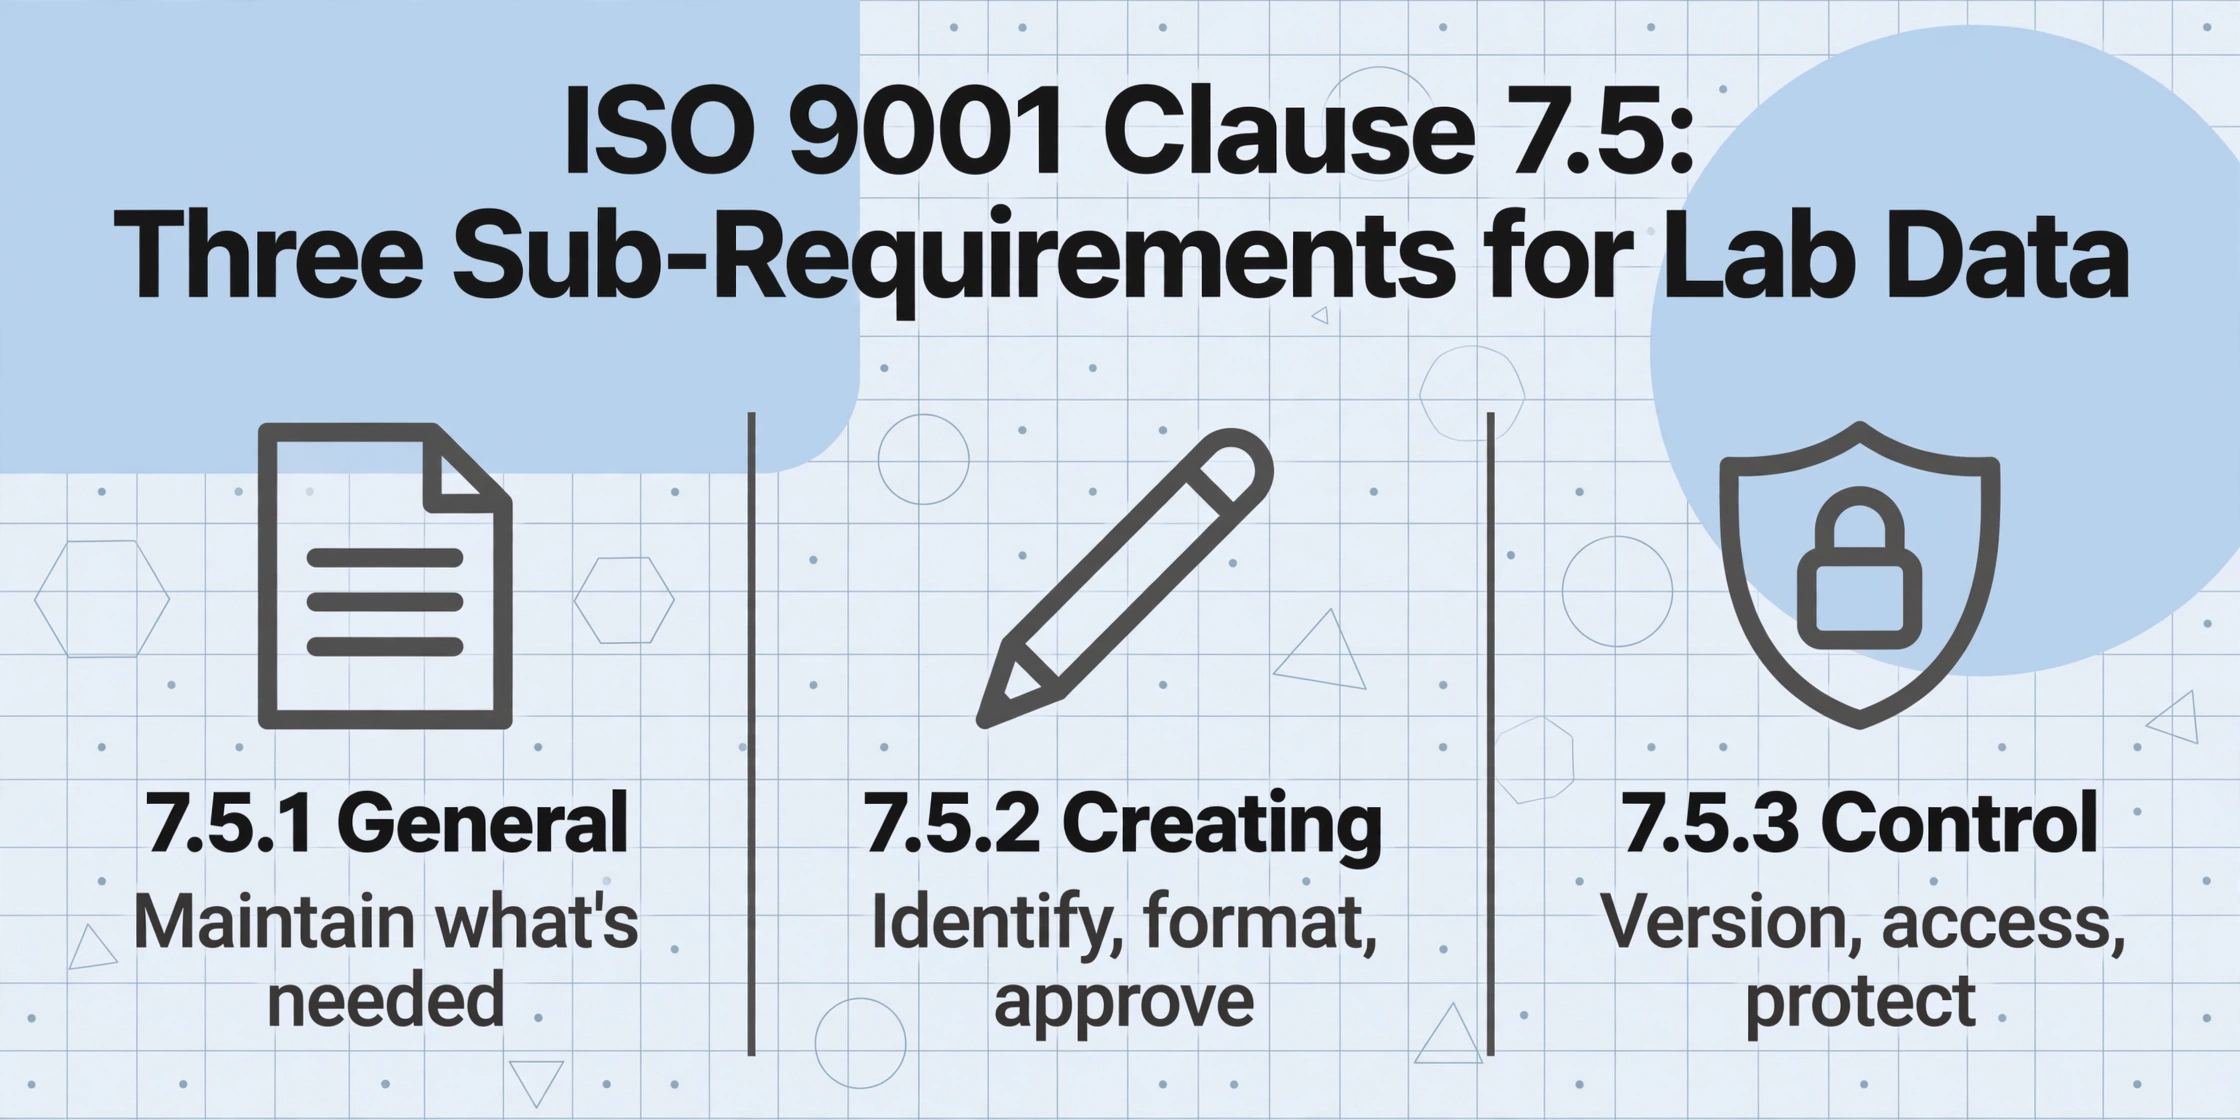
ISO 9001:2015 hat die alten Kategorien „Dokumente" und „Aufzeichnungen" zu einer einzigen Kategorie zusammengeführt – dokumentierte Information – und Abschnitt 7.5 gliedert sich in drei Unteranforderungen, die alle den Workflow eines QC-Labors betreffen:
7.5.1 – Allgemeines. Die Organisation muss die vom Standard geforderte dokumentierte Information aufrechterhalten sowie alle zusätzlichen Informationen, die sie für die Wirksamkeit des QMS als notwendig erachtet. In einem QC-Labor ist dieser zweite Teil derjenige, der viele überrascht. Der Standard selbst schreibt Qualitätspolitik, Umfang und Ziele vor (gemäß ISO/TC 176/SC2-Leitfaden). Wenn Ihre Organisation jedoch entscheidet – oder ein Auditor in Ihrem Namen entscheidet –, dass die Rückverfolgbarkeit von Rohdaten der Instrumente bis zum endgültigen CoA „für die Wirksamkeit notwendig" ist, wird dies prüfbar. Sie können nicht argumentieren, dass es optional sei.
7.5.2 – Erstellen und Aktualisieren. Jede dokumentierte Information muss angemessen gekennzeichnet (Titel, Datum, Autor, Referenznummer), für ihre Zielgruppe formatiert sowie vor der Verwendung geprüft und freigegeben sein. Hier werden Papier-Labortagebücher heikel: Ein Eintrag im Logbuch eines QC-Analysten ohne Datum, ohne Unterschrift und mit einer hingekritzelten Korrektur ohne durchgestrichene Zeile und Initialen? Das ist allein schon eine Abweichung beim Erstellen.
7.5.3 – Lenkung. Dies ist der Abschnitt, den Auditoren lieben. Dokumentierte Information muss dort und dann verfügbar sein, wo und wann sie benötigt wird, angemessen vor Verlust der Vertraulichkeit oder Integrität geschützt und durch Verteilung, Zugriff, Abruf, Aufbewahrung und – entscheidend – Änderungslenkung kontrolliert werden. Bei elektronischen Aufzeichnungen wird hier die Frage „Wer kann diese Excel-Datei bearbeiten?" zum Compliance-Problem. In von DNV GL zusammengestellten ISO-9001-Auditdaten erscheint Abschnitt 7.5.3 durchgängig unter den weltweit zehn häufigsten Abweichungen. Unbefugte Änderungen, fehlende Kennzeichnung veralteter Versionen und das Fehlen eines angemessenen Verfahrens zur Dokumentenlenkung sind die wiederkehrenden Themen (gemäß simpleQuE-Analyse der DNV-GL-Feststellungen).
Das Fazit für QC-Manager: Wenn Ihr Labor Daten erzeugt – und jedes QC-Labor tut das –, gilt Abschnitt 7.5 nicht nur für das Qualitätshandbuch und den SOP-Ordner. Er gilt für Instrumentenausdrucke, Analysten-Notizbücher, Excel-Berechnungsblätter und das endgültige CoA. Der Standard zieht keine Grenze zwischen „administrativen" und „technischen" Dokumenten – beide müssen gelenkt werden.
Die Lücke der manuellen Übertragung: Wo Datenintegrität zusammenbricht
Die meisten Hersteller mit weniger als 200 Mitarbeitern führen ihre QC-Daten durch einen Workflow, der sich seit den 1990er-Jahren grundlegend nicht verändert hat. Er sieht so aus:
- Das Instrument erzeugt ein Ergebnis (Zugprüfmaschine druckt einen Streifenschreiber aus, Spektrophotometer exportiert eine CSV, pH-Meter zeigt einen Messwert an)
- Der Analytiker überträgt das Ergebnis in ein Papier-Logbuch oder direkt in eine Excel-Tabelle
- Diese Excel-Tabelle speist eine wöchentliche SPC-Karte in einer anderen Arbeitsmappe
- Bei der Chargenfreigabe stellt jemand die relevanten Testergebnisse zu einem Analysezertifikat oder Chargenprotokoll zusammen
- Das Chargenprotokoll wird geprüft und unterschrieben
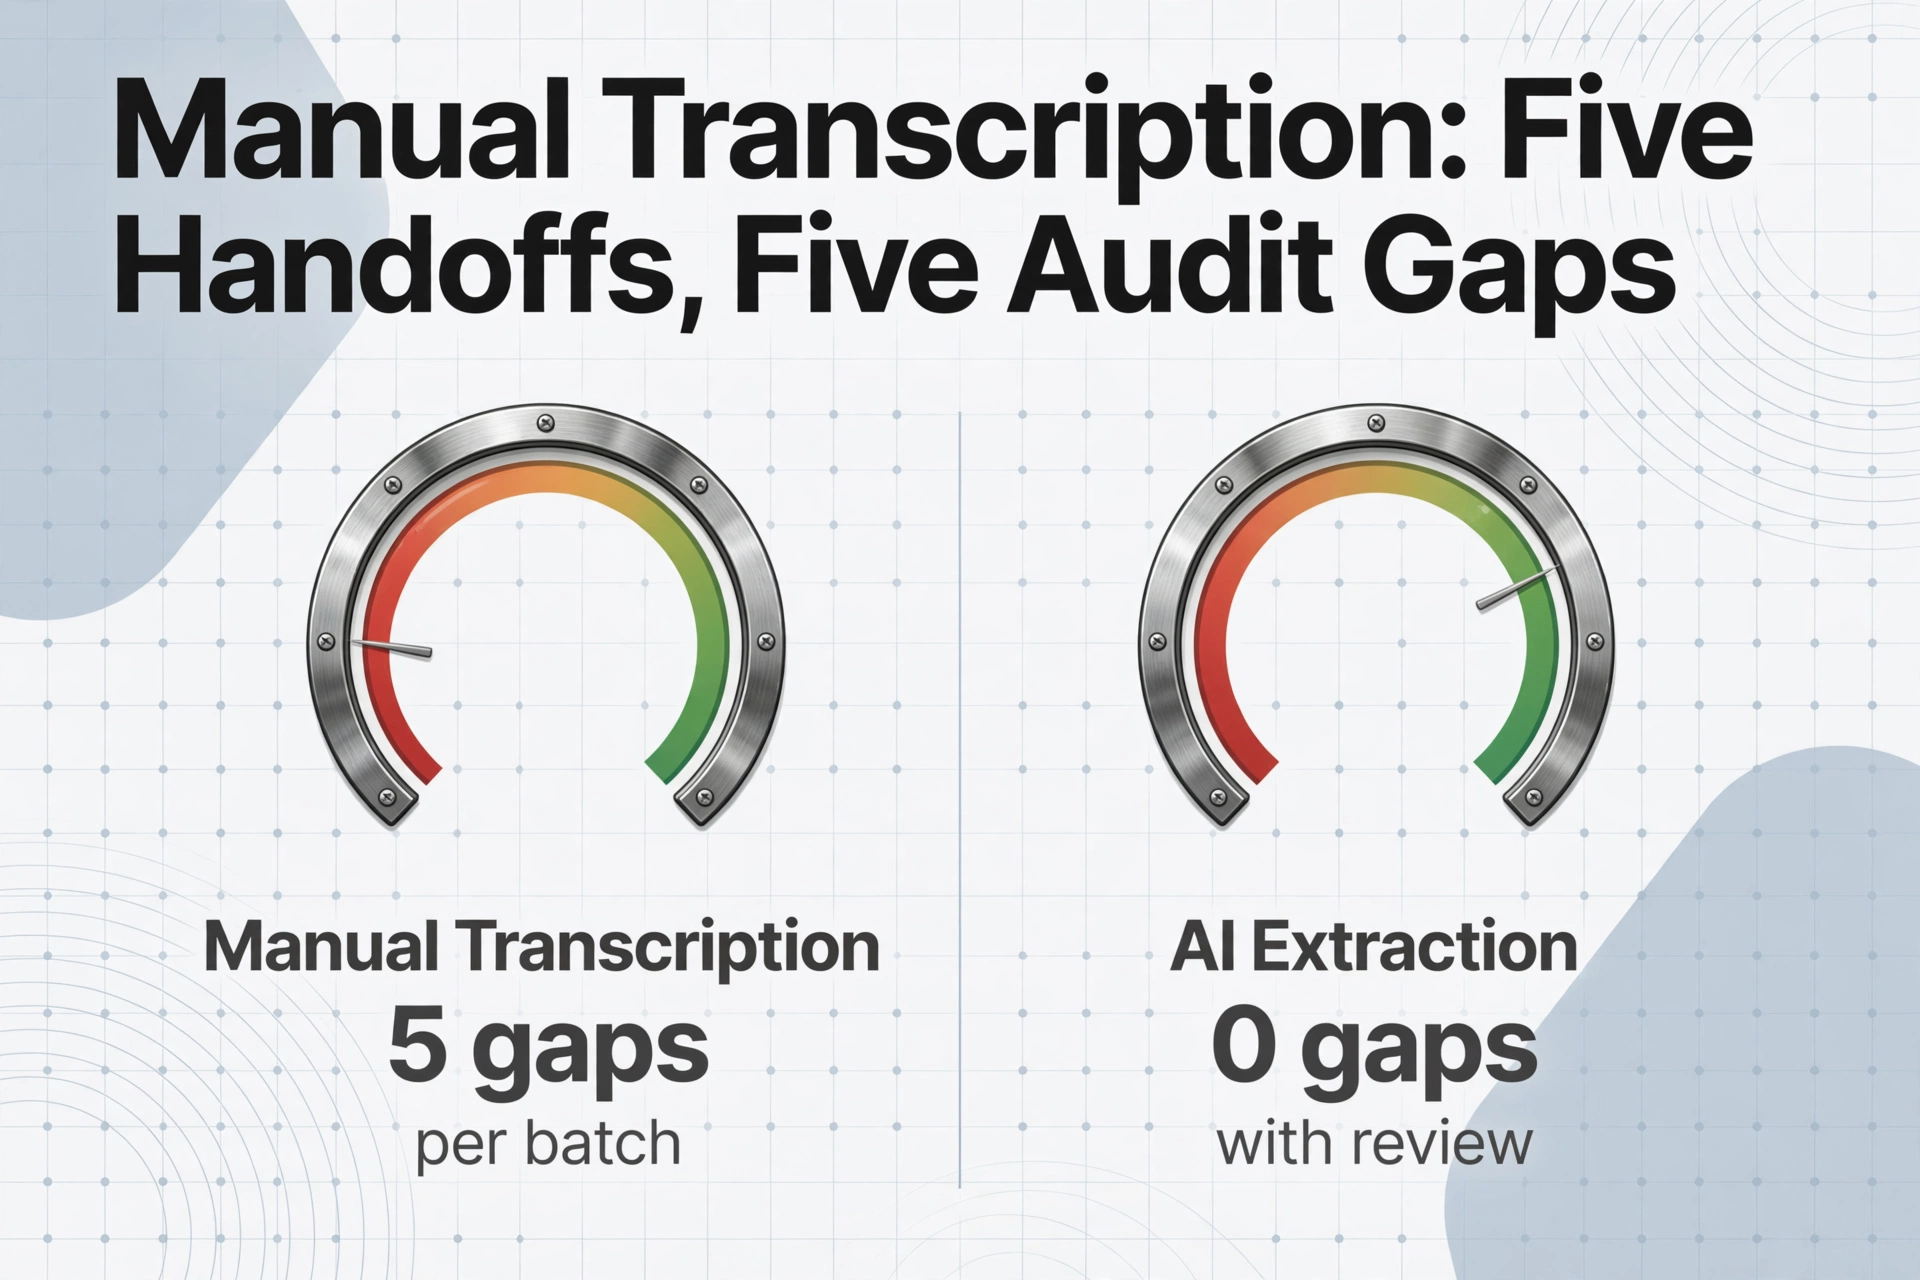
Fünf Übergaben. Jede Übergabe ist ein Datenintegritätsereignis. Und unter ALCOA+ – dem Rahmenwerk, das sowohl ISO-17025-Auditoren als auch FDA-Inspektoren zur Bewertung der Datenintegrität verwenden – erzeugt jede einzelne eine prüfbare Lücke.
| Schritt | Gefährdetes ALCOA+-Prinzip | Was ein Auditor sieht |
|---|---|---|
| Instrument → Ablesung des Analytikers | Original | Die eingegebene Zahl ist eine Kopie. Wird der ursprüngliche Streifenschreiber oder Instrumentenausgang aufbewahrt? Können Sie ihn vorlegen? |
| Ablesung → Logbuch/Excel-Eintrag | Zeitgleich, zurechenbar | Wurde dies zum Zeitpunkt der Prüfung oder Stunden später erfasst? Welcher Analytiker hat es eingegeben – gibt es einen Zeitstempel und eine Identität? |
| Logbuch → Excel-SPC-Tabelle | Genau | Gibt es eine Verifizierung durch eine zweite Person, dass der übertragene Wert dem Original entspricht? Oder ist es eine Kopie einer Kopie? |
| Excel → Chargenprotokoll / CoA | Zurechenbar, lesbar | Wer hat das Chargenprotokoll zusammengestellt? Wurde es geprüft? Sind alle Werte auf einzelne Testergebnisse zurückführbar? |
| Chargenprotokoll → Unterzeichnung und Archivierung | Dauerhaft, verfügbar | Können Sie dieses genaue Chargenprotokoll in 5 Jahren abrufen? Ist die Excel-Datei, aus der das CoA erstellt wurde, weiterhin zugänglich und versioniert? |
Das Problem ist nicht, dass ein einzelner Schritt garantiert fehlschlägt. Es ist, dass in einer manuellen Kette von fünf Übergaben die Wahrscheinlichkeit, dass mindestens ein Glied fehlt – ein verlorener Instrumentenausdruck, ein nicht unterschriebener Eintrag, eine ohne Audit-Trail bearbeitete Excel-Zelle – über genügend Audits hinweg gegen Sicherheit geht.
Eine Analyse der FDA-Warnschreiben aus dem Jahr 2025 ergab, dass 469 von 470 Schreiben Dokumentations- oder Aufzeichnungsmanagementfehler anführten. Hundert führten Validierungsfehler an – darunter ausdrücklich unvalidierte Excel-Tabellen, die für kritische QC-Berechnungen verwendet wurden. In mehreren Fällen stellte die FDA fest, dass „Analysten uneingeschränkten Zugriff zum Ändern oder Löschen" von Tabellendateien hatten (laut QBench-Analyse der FDA-Daten für das Geschäftsjahr 2025). Wenn jeder Analyst dieselbe Excel-Arbeitsmappe bearbeiten kann und es keine Versionshistorie oder kein Änderungsprotokoll gibt, haben Sie keine Dokumentenkontrolle. Sie haben einen gemeinsamen Notizblock, der zufällig auch Chargenfreigabedaten speichert.
Aus diesem Grund ist 21 CFR 211.22(d) – Nichteinhaltung der Verfahren der Qualitätseinheit – seit vier Jahren in Folge die häufigste FDA-483-Beobachtung (laut RAPS). Der Verstoß besteht nicht darin, dass die Produkte schlecht sind. Sondern darin, dass die Qualitätseinheit nicht nachweisen kann, dass sie gut sind.
Über ISO 9001 hinaus: Wenn 21 CFR Part 11, ISO 17025 und ISO 13485 die Messlatte höher legen
ISO 9001 ist die Basis, nicht die Obergrenze. Je nachdem, was Ihr Labor testet und in welche Märkte Sie verkaufen, kommen zusätzliche Standards zu Klausel 7.5 hinzu, die strengere Anforderungen an elektronische Aufzeichnungen und Datenintegrität stellen. Ein QC-Manager muss wissen, welche davon gelten, bevor ein Auditor darauf hinweist.
| Standard | Wichtige Klauseln | Was er über ISO 9001 hinaus ergänzt | Für wen er gilt |
|---|---|---|---|
| 21 CFR Part 11 (FDA) | 11.10, 11.100, 11.200 | Elektronische Aufzeichnungen müssen dieselbe rechtliche Gültigkeit haben wie Papierdokumente. Erfordert validierte Systeme, sichere Audit-Trails, eindeutige Benutzeranmeldedaten und rechtsverbindliche elektronische Signaturen. Gemeinsame Anmeldungen sind ein Verstoß. Audit-Trails müssen prüfbar sein und dürfen nicht verändert werden – auch nicht durch Administratoren. | Jedes QC-Labor, das pharmazeutische Produkte, Medizinprodukte, biologische Produkte oder Lebensmittel unterstützt, die in den USA verkauft werden. Gilt auch für Auftragstestlabore, deren Daten in FDA-Einreichungen erscheinen. |
| ISO/IEC 17025:2017 | 7.5 (Technische Aufzeichnungen), 8.4 (Kontrolle von Aufzeichnungen) | Verlangt, dass technische Aufzeichnungen „ausreichende Informationen zur Erstellung eines Audit-Trails" enthalten – ursprüngliche Beobachtungen, abgeleitete Daten, Identität des Personals, Datum und verwendete Ausrüstung. Klausel 7.11 verlangt zusätzlich die Validierung aller Datenmanagementsysteme (Software und Hardware) vor der Verwendung. | Prüf- und Kalibrierlaboratorien, die eine Akkreditierung anstreben, insbesondere Drittlabore und solche, deren Daten regulatorische Einreichungen unterstützen. |
| ISO 13485:2016 | 4.2.4, 4.2.5 | Erweitert die Dokumentenkontrolle ausdrücklich um Dokumente externen Ursprungs. Aufzeichnungen müssen belegen, dass das Produkt die Spezifikationen erfüllt – mit vollständiger Rückverfolgbarkeit bis zu den Rohdaten der Prüfung. Ein CoA ohne die zugrunde liegende Prüfaufzeichnungskette ist unvollständige Dokumentation. | Hersteller von Medizinprodukten. Zunehmend Überschneidungen mit den QMSR-Anforderungen (die Angleichung von 21 CFR 820 an ISO 13485 durch die FDA). |
Der gemeinsame Nenner aller drei ist ALCOA+: Zurechenbar (wer hat es getan), Lesbar (kann man es lesen), Zeitgleich (zum Zeitpunkt des Geschehens aufgezeichnet, nicht später rekonstruiert), Original (die Rohdaten, keine bereinigte Kopie) und Genau (fehlerfrei und wahrheitsgetreu). Das „+" ergänzt Vollständig, Konsistent, Dauerhaft und Verfügbar. Dieses Rahmenwerk erscheint in der FDA-Leitlinie von 2018 zu Datenintegrität und Einhaltung der CGMP-Vorschriften für Arzneimittel (FDA, Dezember 2018) und bildet die Grundlage dafür, wie sowohl ISO- als auch FDA-Auditoren Laboraufzeichnungen bewerten.
Insbesondere 21 CFR Part 11 schafft eine harte Anforderung, die QC-Labore oft überrascht: validierte Systeme. Es reicht nicht, ein Verfahren zu haben, das besagt: „Excel-Dateien werden geprüft." Das System selbst muss validiert sein, um zuverlässig und konsistent zu funktionieren, mit Kontrollen, die unbefugte Änderungen verhindern. Eine nicht validierte Excel-Arbeitsmappe, die in einem QC-Team geteilt wird, ohne Versionshistorie und ohne Zugriffskontrollen, erfüllt keine der Anforderungen von Part 11 — und FDA-Inspektoren sind darin geschult, genau dieses Muster zu erkennen.
Was Auditoren tatsächlich beanstanden: Die Datenpunkte hinter den Feststellungen
Auditfeststellungen sind nicht zufällig. Sie konzentrieren sich auf vorhersehbare Fehlermuster in manuellen QC-Datenabläufen. Zu verstehen, was zitiert wird — und wie häufig — ist der Unterschied zwischen einem vorbereiteten Labor und einem, das während des Abschlussgesprächs improvisieren muss.
Aus den von Branchenanalysten gesammelten FDA-Warnschreiben-Daten von 2025:
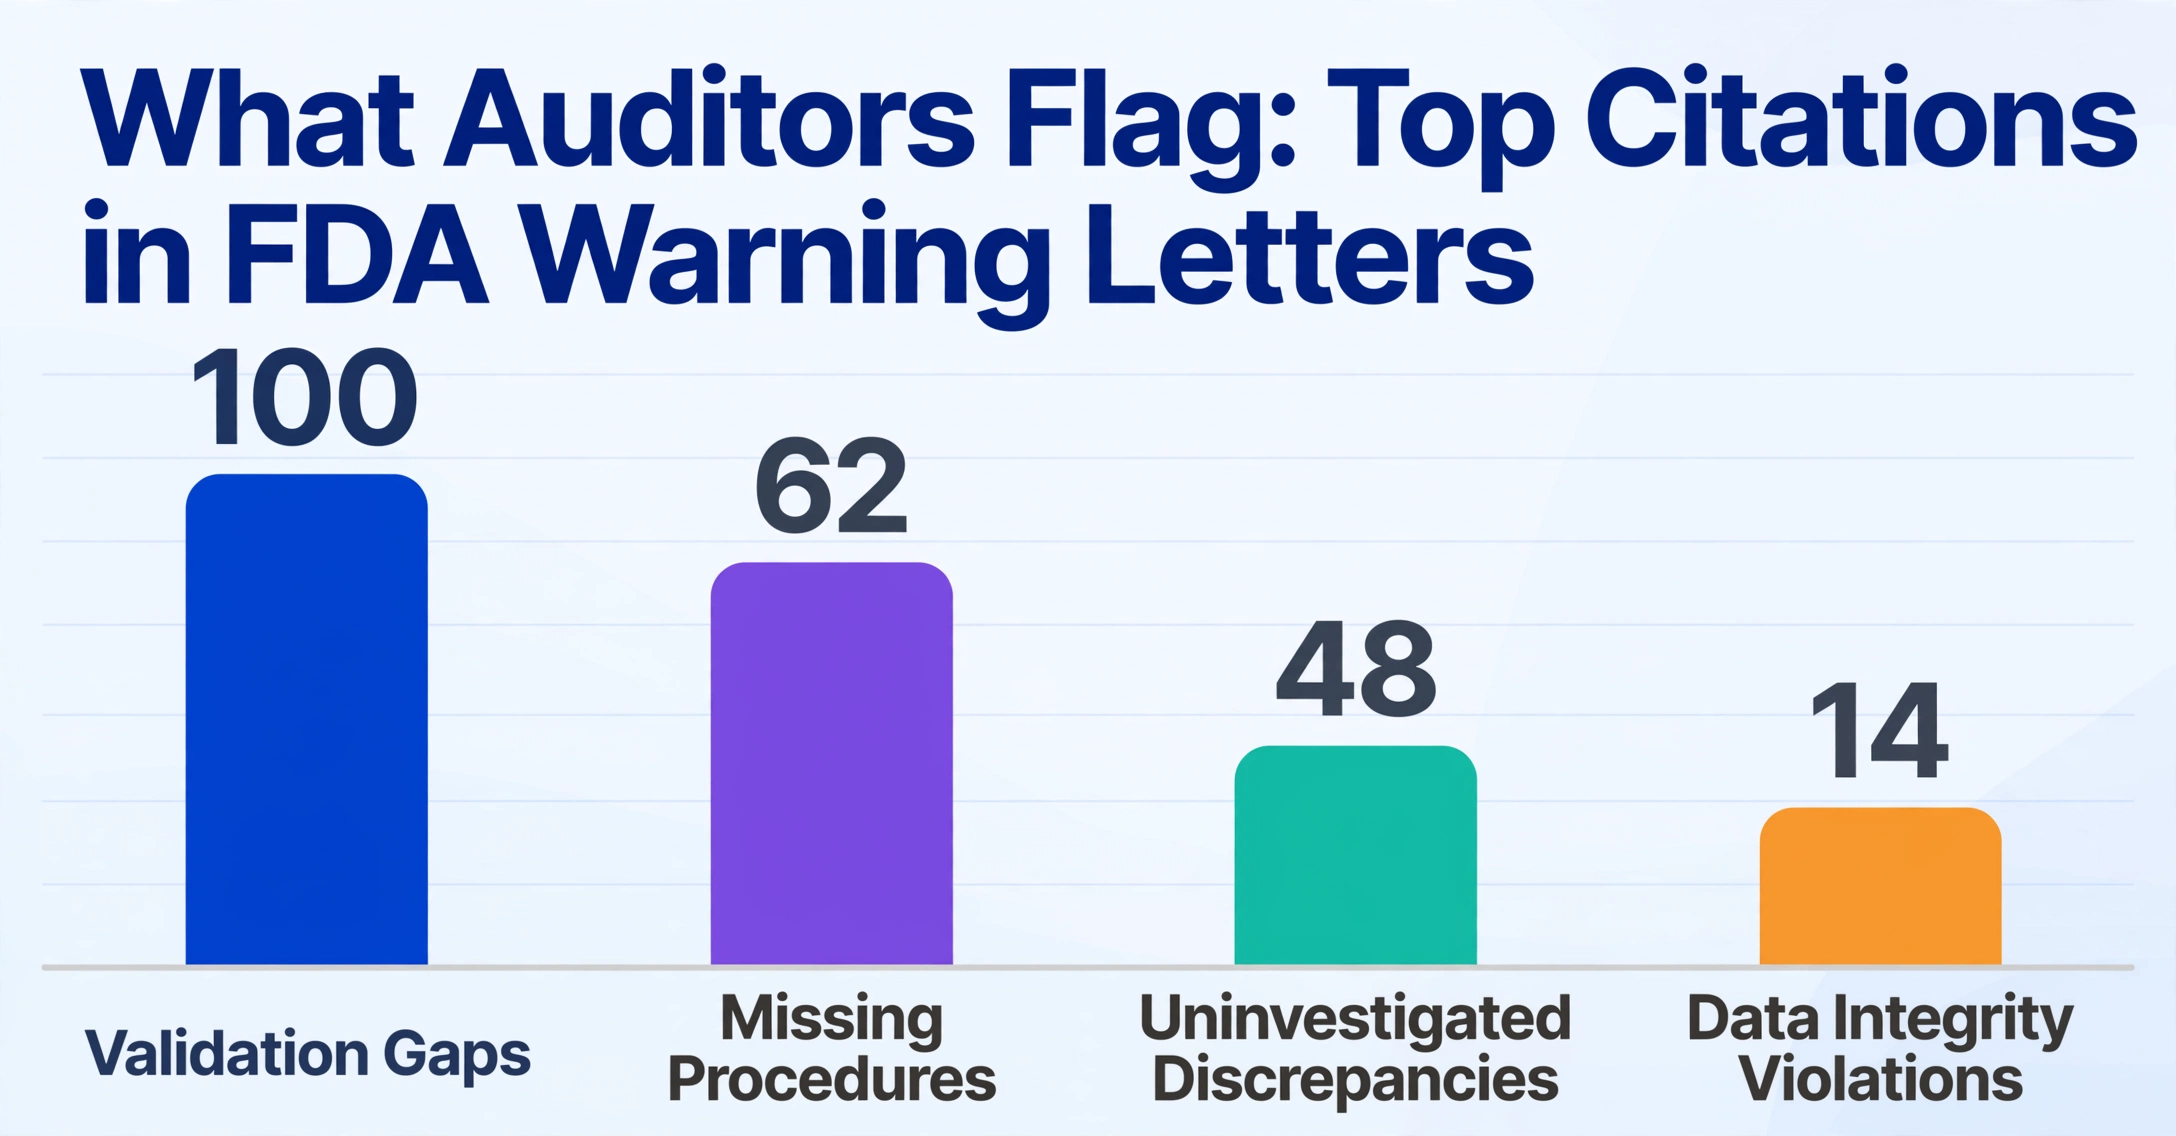
- Validierungslücken wurden in 100 von 470 Warnschreiben zitiert — die mit Abstand häufigste spezifische Zitatkategorie. Dazu gehören nicht validierte Tabellenkalkulationen für kritische Berechnungen, nicht validierte Analysemethoden und Qualifizierungslücken bei Geräten.
- Unvollständige oder fehlende schriftliche Verfahren erschienen in 62 Schreiben. In QC-Laboren äußert sich dies oft als: „Das Labor hat eine SOP für die Prüfmethode, aber kein dokumentiertes Verfahren dafür, wie Prüfdaten vom Instrument zum Chargenprotokoll gelangen."
- Nicht untersuchte Abweichungen — 48 Schreiben. Wenn ein Analytiker ein außerhalb der Spezifikation liegendes Ergebnis in Excel eingibt und die SPC-Karte es markiert, gibt es dann eine dokumentierte Untersuchung? Oder wiederholt der Analytiker einfach den Test und überschreibt den Wert?
- Datenintegritätsverstöße — 14 Schreiben zitierten konkrete Handlungen der Veränderung, Löschung oder unkontrollierter Aufzeichnungen. Die Formulierung der FDA im Warnschreiben an SV Labs Corporation verdeutlicht die Sorge: „Die beobachteten Versäumnisse, einschließlich, aber nicht beschränkt auf Laborkontrollen, Dokumentationspraktiken und Datenintegritätskontrollen, deuten auf grundlegende Schwächen in der Aufsichtsfunktion der QU hin."
Eine retrospektive Studie über FDA-Warnschreiben von 2010–2020, veröffentlicht im Journal of Pharmaceutical Innovation, ergab, dass Dokumentationspraktiken (Datenintegrität) 21% aller CGMP-bezogenen Warnschreiben ausmachten — nur übertroffen von der Prozessvalidierung mit 26% (PMC 9377664). Dies ist kein neuer Trend. Es ist das beständigste Muster in der Geschichte der FDA-Durchsetzung.
Bei ISO 9001 im Speziellen geht es bei Dokumentenlenkungs-Feststellungen nicht um fehlende Verfahren – sondern um Verfahren, die nur auf dem Papier existieren, aber nie im Labor ankommen. Auditoren achten auf:
- Dokumente ohne Freigabeunterschrift oder -datum
- Veraltete Versionen von SOPs, die noch an Arbeitsplätzen aushängen
- Korrekturen an Aufzeichnungen, die den ursprünglichen Eintrag nicht erkennen lassen (einfacher Durchstreichstrich, Initialen, Datum)
- Externe Dokumente – Gerätehandbücher, Lieferanten-CoAs, regulatorische Normen – die nicht in das Dokumentenlenkungssystem einbezogen sind
- Excel-Dateien ohne Änderungshistorie, die als zentraler Datenbestand für Chargenfreigabe-Entscheidungen dienen
April 2026 brachte eine neue Entwicklung: Die FDA erließ ihren ersten Warnbrief, der KI-Missbrauch in der CGMP-Dokumentation anführt. Die Position der Behörde ist klar – KI-generierte Inhalte, die in cGMP-Aufzeichnungen verwendet werden, erfordern eine autorisierte menschliche Prüfung, bevor sie zu einer kontrollierten Aufzeichnung werden (laut Certainty Software-Analyse). Das ist für QC-Labore relevant, die KI-basierte Extraktionswerkzeuge bewerten: Die Ausgabe muss in einen validierten, prüfbaren Workflow integriert werden, nicht blind übernommen werden.
LIMS vs. KI-Extraktion: Audit-Trail zum richtigen Preis aufbauen
Wenn ein QC-Manager zu dem Schluss kommt, dass die manuelle Übertragung ein Auditrisiko darstellt, ist der traditionelle nächste Schritt die Bewertung eines Laborinformations- und -managementsystems (LIMS). Das Versprechen ist überzeugend: Ein LIMS erfasst Gerätedaten direkt, erzwingt Dateneingabekontrollen, führt einen zeitgestempelten Audit-Trail und verwaltet elektronische Signaturen in einer 21 CFR Part 11-konformen Umgebung. LabWare, STARLIMS (ein Abbott-Unternehmen) und LabVantage halten zusammen rund 80 % des Enterprise-LIMS-Marktes.
Das Problem ist der Preis. Enterprise-LIMS-Einführungen kosten $250.000+ für die Einrichtung und $100.000+ jährliche Lizenzgebühren. Mid-Range-Einführungen – die kleine und mittlere Hersteller benötigen würden – kosten immer noch $50.000–250.000 für die Einrichtung und $25.000–100.000 pro Jahr (laut QBench 2026 LIMS-Preisanalyse). Die Implementierungszeiten erstrecken sich über Monate. Und die G2-Bewertungen erzählen eine aufschlussreiche Geschichte: LabWare-Nutzer beschreiben es als „überhaupt nicht intuitiv" mit „sehr wenig OOTB-Funktionalität", während STARLIMS als mit „erheblichem Implementierungsaufwand" verbunden gilt. Das sind Werkzeuge, die für Labore mit dediziertem IT-Personal gebaut wurden.
Für einen Hersteller mit 50 Mitarbeitern, der 20 QC-Tests pro Tag durchführt, ist eine LIMS-Einführung für $75.000 keine realistische Option. Die Alternative – bei der manuellen Übertragung zu bleiben – ist aus Compliance-Sicht ebenso unhaltbar. Hier besetzen KI-basierte Extraktionswerkzeuge eine mittlere Position, die es vor fünf Jahren noch nicht gab.
Ein KI-Extraktionstool ersetzt kein LIMS. Es verwaltet keine Probenverfolgung, keinen Bestand und keine Gerätekalibrierungspläne. Was es tut – und was für die Konformität mit Klausel 7.5 und Part 11 entscheidend ist – ist, den manuellen Übertragungsschritt am Dateneingabepunkt zu eliminieren. Statt dass ein Analyst einen Spektralphotometer-Ausdruck liest und Zahlen in Excel tippt, wird die Geräteausgabe (als PDF gespeichert oder sogar als Ausdruck fotografiert) vom KI-System erfasst. Das Tool liest die Werte – Zugfestigkeit, Dehnung, Härte, was auch immer der Test erzeugt hat – und gibt sie als strukturierte Daten aus. Jede Extraktion ist ein zeitgestempeltes Ereignis mit einem Nachweis darüber, was aus welchem Quelldokument extrahiert wurde.
Der Compliance-Unterschied ist dreifach:
- Zurechenbar und zeitgleich: Der Extraktionszeitstempel zusammen mit dem Login des Analysten erstellt einen Datensatz darüber, wer welche Daten wann verarbeitet hat – und erfüllt damit die ALCOA+-Tests „zeitgleich" und „zurechenbar", bei denen manuelle Protokollbücher Schwierigkeiten haben.
- Original bleibt erhalten: Die Quelldatei (Instrumenten-PDF oder Bild) bleibt zusammen mit den extrahierten Daten verfügbar. Ein Prüfer kann die ursprüngliche Instrumentenausgabe abrufen und mit den extrahierten Werten vergleichen – der Test „zeig mir die Rohdaten" wird beantwortbar.
- Kein manuelles erneutes Abtippen: Das Compliance-Risiko verschiebt sich von „Hat der Analyst die richtige Zahl eingegeben?" zu „Ist die Extraktionsausgabe verifiziert?" Letzteres ist ein Prüfschritt – eine kontrollierte Aktivität, die ihre eigene Prüfspur erzeugt – und keine Transkriptionshandlung ohne inhärenten Datensatz.
Für Labore, die einzelne QC-Labberichte in Excel extrahieren und sie dann in Stapeln zu SPC-Dashboards verarbeiten, sieht der Datenfluss so aus: Instrumentenausgabe → KI-Extraktion → strukturierte Daten → SPC-Analyse → Chargenprotokoll. Der Extraktionsschritt ist automatisiert und rückverfolgbar. Die Prüfspur bei diesem Schritt ist maschinell erzeugt und hängt nicht davon ab, dass sich ein Analyst daran erinnert, einen Protokollbucheintrag zu unterschreiben und zu datieren.
Der Kostenunterschied ist eklatant. Während eine mittlere LIMS-Bereitstellung 50.000 $+ kostet, arbeiten KI-Extraktionstools dieser Kategorie mit Preisen pro Dokument oder Abonnement, die um Größenordnungen niedriger liegen – typischerweise unter 50 $/Monat für die Mengen, die ein kleines QC-Labor verarbeitet. Der Kompromiss liegt im Umfang: Sie erhalten Datenerfassung und Prüfspur am Einstiegspunkt, aber nicht die umfassende Probenverwaltung, Bestandsverfolgung und Instrumentenintegration, die ein vollwertiges LIMS bietet. Für den kleineren Hersteller, dessen primäre Compliance-Exposition der manuelle Transkriptionsschritt ist – und das ist die Mehrheit –, ist dieser Kompromiss oft der richtige.
Vom Instrumentenausdruck zur prüffähigen Aufzeichnung: Ein praktischer Rahmen
Compliance ist kein Werkzeugkauf – es ist eine Übung in Workflow-Design. Das Werkzeug ermöglicht den Workflow, aber der Workflow selbst ist es, den ein Auditor bewertet. Hier ist ein Rahmen in sechs Schritten, um von dort, wo die meisten QC-Labore heute stehen, zu einer verteidigungsfähigen Datenintegritäts-Haltung zu gelangen.
Schritt 1: Kartieren Sie Ihre aktuelle Datenkette
Zeichnen Sie ein wörtliches Flussdiagramm vom Instrumentenausgang bis zum endgültigen Chargenprotokoll. Fragen Sie bei jeder Übergabe – vom Instrument zum Analysten, vom Analysten zum Logbuch, vom Logbuch zu Excel, von Excel zum CoA: Kann ich beweisen, wann dies geschah, wer es tat und dass sich die Zahl nicht geändert hat? Markieren Sie jedes „Nein" in Rot. Das sind Ihre Compliance-Lücken.
Schritt 2: Bestimmen Sie, welche Standards gelten
Wenn Sie Medizinprodukte in die USA verkaufen, benötigen Sie ISO 13485 + Part 11. Wenn Sie ein externes Prüflabor sind, ist ISO 17025 der maßgebliche Standard. Wenn Sie ein allgemeiner Hersteller mit ISO 9001-Zertifizierung sind, ist Klausel 7.5 Ihre Basislinie. Notieren Sie die spezifischen Klauselnummern, die für Ihren Betrieb gelten. Ein Auditor wird sie mit Nummer zitieren – Sie sollten sie auch kennen.
Schritt 3: Wählen Sie Ihren Kontrollpunkt
Die wirkungsvollste Compliance-Entscheidung, die Sie treffen werden, ist, wo Sie die manuelle Transkriptionsverbindung eliminieren. Für viele kleine und mittlere Hersteller ist der Schritt vom Instrumentenausgang zu strukturierten Daten die Übergabe mit dem höchsten Risiko und am einfachsten zu automatisieren. Wenn eine vollständige LIMS-Integration außerhalb des Rahmens liegt, investieren Sie hier.
Schritt 4: Bauen Sie den Prüfschritt in den Workflow ein
Automatisierte Extraktion bedeutet nicht ungeprüfte Extraktion. Eine zweite Person – oder der QC-Supervisor – muss verifizieren, dass die extrahierten Werte mit dem Quelldokument übereinstimmen, bevor die Daten in das Chargenprotokoll gelangen. Diese Verifizierung selbst muss dokumentiert werden (Datum, Identität des Prüfers, Ergebnis der Prüfung). Die Position der FDA vom April 2026 zu KI in der cGMP-Dokumentation macht dies deutlich: Automatisierte Ausgabe ist keine kontrollierte Aufzeichnung, bis eine qualifizierte Person sie geprüft hat.
Schritt 5: Bewahren Sie die Originale auf
ISO 17025 Klausel 7.5 und die FDA-Leitlinien zur Datenintegrität verlangen die Aufbewahrung der ursprünglichen Beobachtungen. Das Instrumenten-PDF, die Schreiberaufzeichnung oder die Rohdatendatei, die Sie in die Extraktionssoftware eingespeist haben, müssen aufbewahrt und abrufbar sein – mit Datum, Prüfverfahrensreferenz, Geräte-ID und Analytiker-Kennung – für den gesamten Aufbewahrungszeitraum.
Schritt 6: Dokumentieren Sie den Workflow selbst
Erstellen Sie eine SOP mit dem Titel „Kontrolle von QC-Testdaten von der Erfassung bis zum Chargenprotokoll". Beschreiben Sie den Workflow, den Sie in den Schritten 1–5 aufgebaut haben. Identifizieren Sie die verwendeten Werkzeuge, den Prüfschritt, den Aufbewahrungsort und die Zugriffskontrollen. Diese SOP macht aus einem impliziten Prozess einen prüfbaren. Ohne sie könnten Sie die beste Extraktions-Pipeline der Welt haben und trotzdem eine Feststellung erhalten, weil Sie nicht dokumentiert haben, wie Daten kontrolliert werden.
Häufig gestellte Fragen
Verlangt ISO 9001 eine elektronische Aufzeichnung oder sind Papieraufzeichnungen akzeptabel?
Papieraufzeichnungen sind nach ISO 9001:2015 weiterhin akzeptabel – die Norm ist formatneutral. Papieraufzeichnungen werden zum Problem, wenn ihnen die Kontrollelemente fehlen, die Klausel 7.5 verlangt: Unterschriften und Daten auf jedem Eintrag, einzeilige Durchstreichungen mit Initialen bei Korrekturen und ein System, das Verlust oder unbefugten Zugriff verhindert. Die praktische Realität ist, dass Papieraufzeichnungen, die diese Anforderungen konsequent erfüllen, arbeitsintensiv zu pflegen sind. Viele Labore stellen auf elektronische Systeme um, nicht weil Papier verboten ist, sondern weil elektronische Systeme die Kontrollen durchsetzen – Prüfpfade, Zugriffsbeschränkungen, Zeitstempel – die bei Papier von menschlicher Disziplin abhängen.
Was ist der Unterschied zwischen 21 CFR Part 11 und der Dokumentenlenkung nach ISO 9001?
ISO 9001 Klausel 7.5 sagt „lenken Sie Ihre Dokumente", schreibt aber nicht vor, wie. 21 CFR Part 11 schreibt genau vor, wie elektronische Aufzeichnungen verwaltet werden müssen, um rechtlich Papier gleichwertig zu sein: validierte Systeme, eindeutige Benutzer-IDs, sichere Prüfpfade, elektronische Signaturen mit Identitätsprüfung und Datenaufbewahrung mit intakten Metadaten. Eine Tabelle mit Passwort entspricht dem Geist von ISO 9001, wenn Sie ein Verfahren dafür haben. Sie entspricht nicht Part 11 – das Systemkontrollen erfordert, die ein Passwort allein nicht bietet.
Kann ich ein KI-Extraktionstool verwenden und trotzdem ein Part-11-Audit bestehen?
Ein KI-Extraktionstool muss kein Part-11-validiertes System sein, wenn (a) die extrahierten Ergebnisse von einer qualifizierten Person geprüft und genehmigt werden, bevor sie in den Chargendatensatz aufgenommen werden, (b) der Prüfschritt dokumentiert wird und (c) das ursprüngliche Quelldokument als offizieller Datensatz aufbewahrt wird. Die sich entwickelnde Position der FDA zu KI in der cGMP-Dokumentation (erster Warnbrief, der KI-Missbrauch anführt, April 2026) macht die menschliche Prüfung zur zentralen Anforderung. Die Rolle des Tools besteht darin, einen Entwurf zu erstellen – die menschliche Prüfung wandelt ihn in einen kontrollierten Datensatz um. Wenn Ihr Workflow diesen Prüfschritt dokumentiert, sind Sie auf sicherem Boden.
Reicht eine Excel-Tabelle mit Passwortschutz für ISO 9001 aus?
Für ISO 9001 allein – technisch ja, wenn Sie ein dokumentiertes Verfahren für Zugriffskontrolle, Versionsverwaltung und Änderungsverfolgung haben. In der Praxis überstehen passwortgeschützte Excel-Dateien eine Auditprüfung selten, weil Auditoren die Folgefrage stellen: „Wie viele Personen kennen das Passwort? Können Sie mir zeigen, wer letzte Woche Zelle C47 bearbeitet hat und warum?" Wenn die Antwort lautet „das können wir auf dieser Detailebene nicht nachverfolgen", haben Sie eine Dokumentationskontrolllücke. Für Labore unter Part 11 oder ISO 17025 ist passwortgeschütztes Excel definitiv unzureichend – beide Standards erfordern Audit-Trails, die Passwortschutz allein nicht bieten kann.
Woher weiß ich, ob mein Labor zusätzlich zu ISO 9001 eine ISO-17025-Akkreditierung benötigt?
Sie benötigen ISO 17025, wenn Ihr Labor Prüf- oder Kalibrierungsergebnisse an externe Kunden liefert, die sich für ihre eigenen Qualitätsentscheidungen auf diese Ergebnisse verlassen – oder wenn die Verträge Ihrer Kunden oder behördliche Einreichungen Prüfungen durch ein akkreditiertes Labor erfordern. Ein internes QC-Labor eines Herstellers, das eigene Produkte vor der Freigabe prüft, benötigt typischerweise keine ISO-17025-Akkreditierung (ISO 9001 oder ISO 13485 reichen aus). Ein externes Auftragsprüflabor, dessen CoAs in eine FDA-Einreichung eines Pharmaunternehmens einfließen, benötigt sie mit hoher Wahrscheinlichkeit. Wenn Ihre Kunden nach „ISO-17025-akkreditierten Laborergebnissen" fragen, ist die Entscheidung bereits für Sie getroffen worden.
Was ist der häufigste Befund zur Dokumentenlenkung bei einem ISO-9001-Laboraudit?
Basierend auf den aggregierten Auditergebnissen von DNV GL und bestätigt durch mehrere Zertifizierungsstellen sind die häufigsten laborbezogenen Befunde zur Dokumentenlenkung: (1) Korrekturen an Aufzeichnungen, die den ursprünglichen Eintrag nicht bewahren – eine Zahl wird vollständig durchgestrichen statt mit einfacher Linie und Initialen/Datum; (2) Testergebnisse, die in eine Tabelle eingegeben werden, die keine Änderungshistorie hat und ohne Zugriffskontrollen geteilt wird; (3) Instrumentenausdrucke, die als „Schmierpapier“ behandelt und nach der Übertragung der Werte verworfen werden. Der dritte Punkt ist im Nachhinein am teuersten zu beheben – Sie können einen Thermodrucker-Ausdruck, der vor sechs Monaten im Papierkorb gelandet ist, nicht wiederherstellen.
Der rote Faden, der sich durch alle hier besprochenen Compliance-Standards zieht, ist derselbe: Sie brauchen nicht das ausgefallenste System auf dem Markt. Sie brauchen einen Datenfluss, bei dem jeder Wert bis zu seinem Ursprung zurückverfolgt werden kann, jede Änderung dokumentiert ist und jede Aufzeichnung einer bestimmten Person zu einem bestimmten Zeitpunkt zugeordnet werden kann. Ob Sie das mit einem 100.000-$-LIMS, einem KI-Extraktionstool am Dateneingabepunkt oder einem sorgfältig gepflegten Papiersystem mit Doppelunterschriften-Protokoll erreichen – der Auditor bewertet die Integrität der Kette, nicht den Preis der Werkzeuge. Bauen Sie zuerst die Kette auf. Wählen Sie dann die Werkzeuge, die sie unterstützen.
Weitere Informationen darüber, wie QC-Labore an die Datenextraktion herangehen, finden Sie im Leitfaden zur Extraktion von QC-Labberichten aus der Fertigung in Excel und im Batch-Verarbeitungsworkflow für SPC-Dashboards. Für eine breitere Bewertung von Werkzeugen in diesem Bereich lesen Sie den Vergleich von Extraktionswerkzeugen für Fertigungsdokumente.
Der schnellste Weg zu einem auditbereiten QC-Datenworkflow: Laden Sie einen Laborbericht in das Demo-Tool hoch, definieren Sie die Spalten, die Sie extrahieren möchten (Proben-ID, Testparameter, Ergebniswert, Spezifikationsgrenze, bestanden/nicht bestanden), und sehen Sie, wie ein rückverfolgbarer, maschinell erzeugter Datensatz aussieht. Die Ausgabe – nicht der Prozess – ist das, was Ihr Auditor mit den ursprünglichen Instrumentendaten vergleichen wird.