Cumplimiento de datos de laboratorio ISO 9001
Lo que los gerentes de QC deben saber antes de la próxima auditoría
Aquí hay una pregunta que le revuelve el estómago a todo gerente de QC: su auditor de ISO abre una carpeta con los registros de liberación de lotes del mes pasado, pasa a un resultado de resistencia a la tracción y dice "muéstreme de dónde salió este número, no el valor escrito, sino la lectura original del instrumento". Si su respuesta lo lleva por un rastro de bitácoras manuscritas, impresiones de navegador y un libro de Excel que seis analistas comparten sin controles de acceso, está ante un hallazgo. Probablemente uno grave. Porque según ISO 9001:2015 y sus primos regulatorios, los datos no solo tienen que ser correctos. Tienen que ser demostrablemente correctos: atribuibles, legibles, contemporáneos, originales y exactos, desde el momento en que un instrumento arroja un número hasta el momento en que alguien firma un certificado de análisis.
Puntos clave
- 469 de 470 cartas de advertencia de la FDA en 2025 citaron fallas de documentación, y en un laboratorio de QC típico, cada transcripción manual del instrumento a Excel crea una brecha de trazabilidad que un auditor está entrenado para explotar.
- Un libro de Excel compartido por seis analistas sin historial de edición no es un registro de calidad: es un borrador que almacena decisiones de liberación de lotes, y todo auditor sabe preguntar quién editó la celda C47 la semana pasada y por qué.
- No necesita un LIMS de $100,000 para cerrar esta brecha: automatizar solo el traspaso de la salida del instrumento a datos estructurados elimina el paso de transcripción de mayor riesgo y cuesta menos de $50 al mes.
Qué exige realmente la cláusula 7.5 de ISO 9001:2015 para los datos de laboratorio
La cláusula que la mayoría de los auditores consulta al abrir los registros de un laboratorio de QC es la 7.5.3 — Control de la información documentada. Es la razón por la que sus certificados de calibración necesitan números de versión y por la que una nota adhesiva con una corrección manuscrita junto a un registro de gráfico no sobrevivirá una auditoría externa. Pero el alcance es más amplio que el control de versiones.
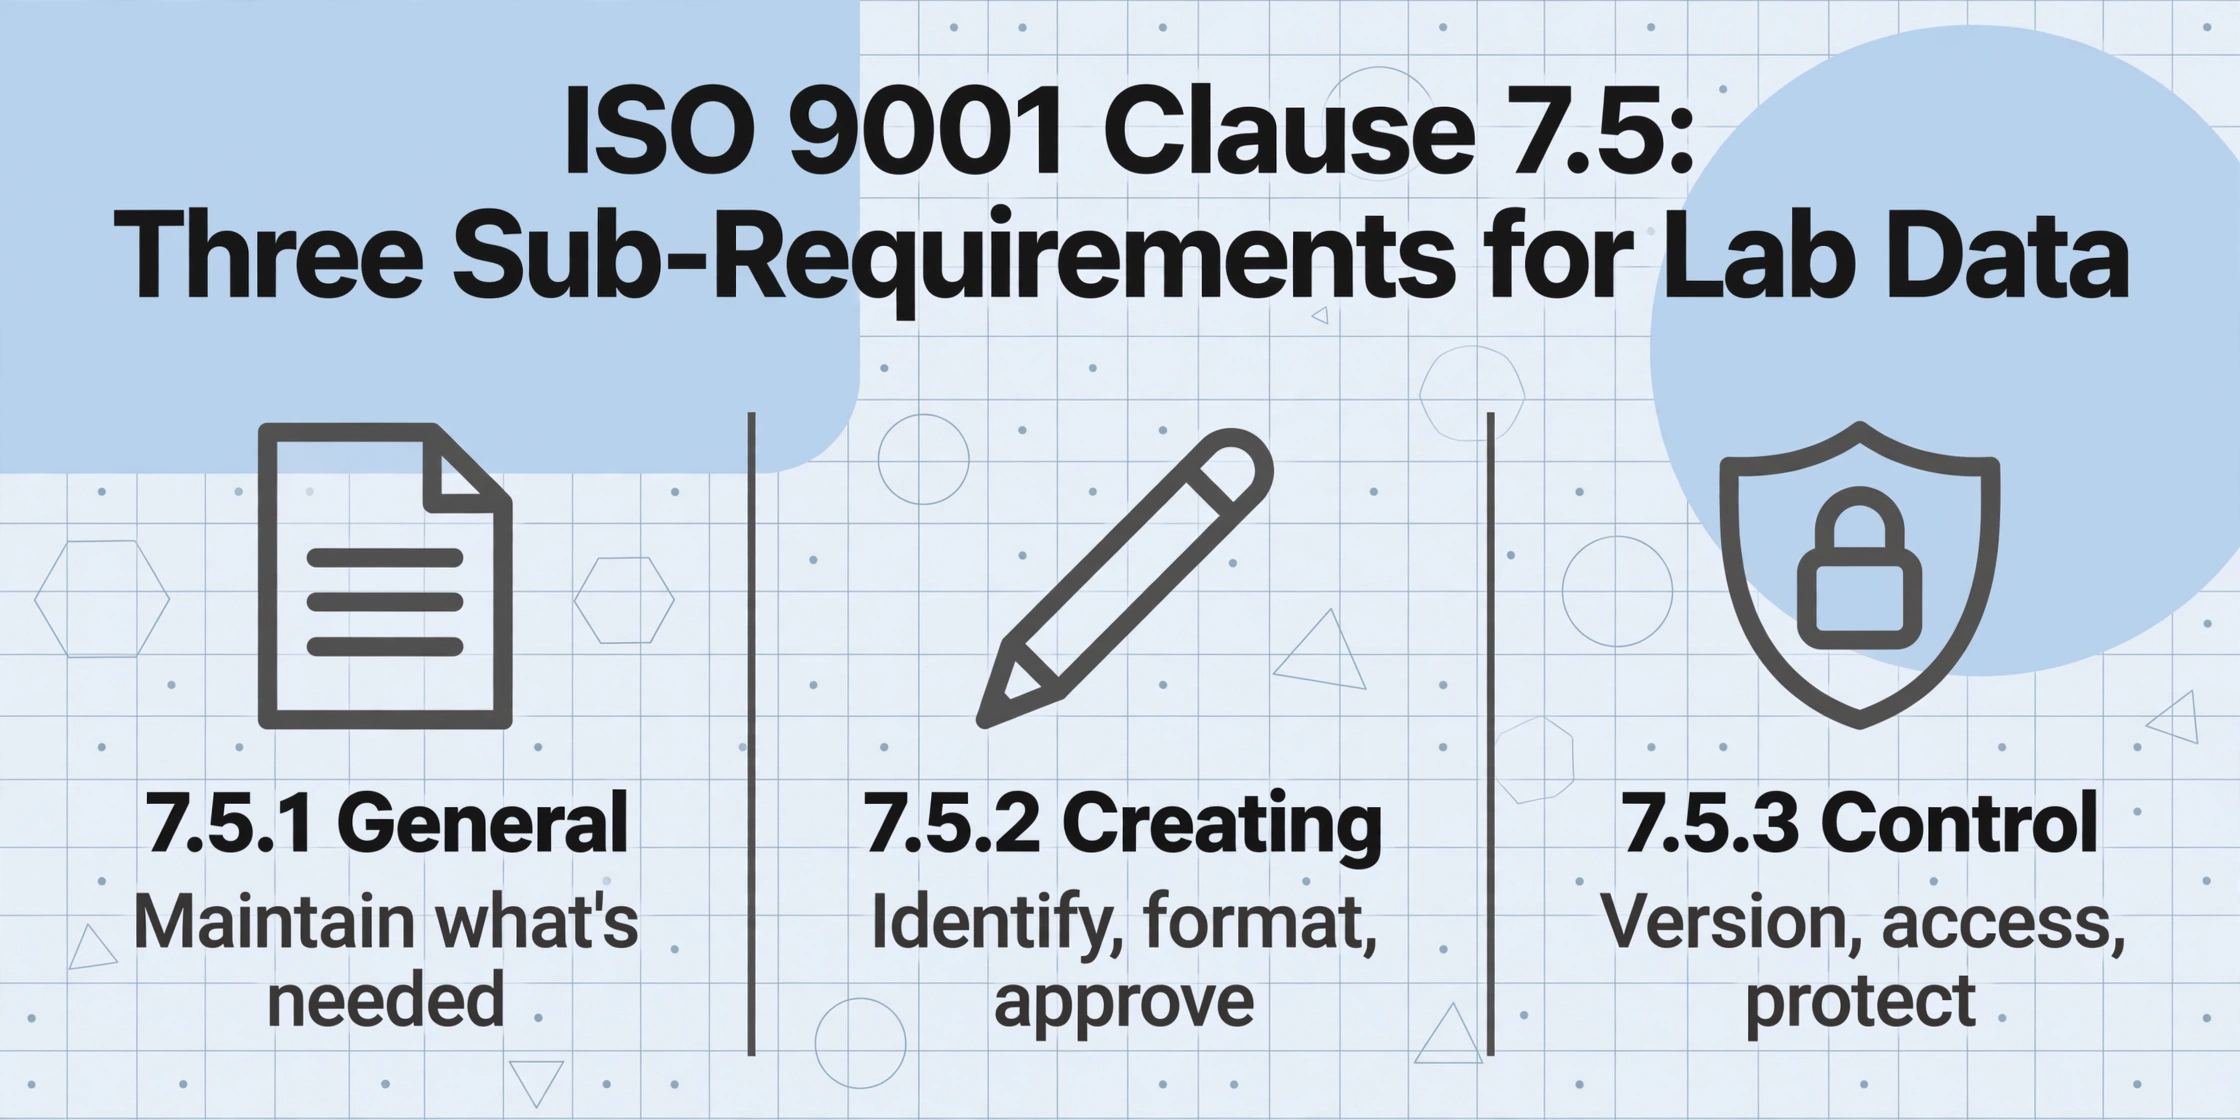
ISO 9001:2015 fusionó los antiguos "documentos" y "registros" en una sola categoría — información documentada — y la cláusula 7.5 se divide en tres subrequisitos, todos los cuales recaen sobre el flujo de trabajo de un laboratorio de QC:
7.5.1 — General. La organización debe mantener la información documentada requerida por la norma y cualquier información adicional que determine necesaria para la eficacia del QMS. En un laboratorio de QC, esa segunda parte es la que sorprende a la gente. La norma misma exige la política de calidad, el alcance y los objetivos (según la guía de ISO/TC 176/SC2). Pero si su organización decide — o un auditor decide en su nombre — que la trazabilidad desde los datos brutos del instrumento hasta el CoA final es "necesaria para la eficacia", se vuelve auditable. No puede argumentar que es opcional.
7.5.2 — Creación y actualización. Cada pieza de información documentada debe estar adecuadamente identificada (título, fecha, autor, número de referencia), formateada para su audiencia, y revisada y aprobada antes de su uso. Aquí es donde los cuadernos de laboratorio en papel se complican: ¿una entrada en el cuaderno de un analista de QC sin fecha, sin firma y con una corrección garabateada sin tachado de una sola línea ni iniciales? Eso es una no conformidad solo por su creación.
7.5.3 — Control. Esta es la sección que aman los auditores. La información documentada debe estar disponible donde y cuando se necesite, adecuadamente protegida contra la pérdida de confidencialidad o integridad, y controlada mediante la distribución, el acceso, la recuperación, la retención y — de forma crítica — el control de cambios. Para los registros electrónicos, aquí es donde la pregunta "¿quién puede editar este archivo de Excel?" se convierte en un problema de cumplimiento. En los datos de auditoría de ISO 9001 recopilados por DNV GL, la cláusula 7.5.3 aparece sistemáticamente entre las 10 no conformidades más frecuentes a nivel mundial. Los cambios no autorizados, la falta de identificación de versiones obsoletas y la ausencia de un procedimiento adecuado de control de documentos son los temas recurrentes (según el análisis de simpleQuE de los hallazgos de DNV GL).
La conclusión para los gerentes de QC: si su laboratorio genera datos — y todo laboratorio de QC lo hace — la cláusula 7.5 no se aplica solo al manual de calidad y al archivador de SOP. Se aplica a las impresiones de instrumentos, los cuadernos de los analistas, las hojas de cálculo de Excel y el CoA final. La norma no traza ninguna frontera entre documentos "administrativos" y "técnicos" — ambos deben controlarse.
La brecha de la transcripción manual: dónde falla la integridad de los datos
La mayoría de los fabricantes con menos de 200 empleados gestionan sus datos de QC mediante un flujo de trabajo que no ha cambiado sustancialmente desde la década de 1990. Es el siguiente:
- El instrumento genera un resultado (la máquina de tracción imprime un registro gráfico, el espectrofotómetro exporta un CSV, el medidor de pH muestra una lectura)
- El analista transcribe el resultado en un cuaderno de laboratorio en papel o directamente en una hoja de Excel
- Esa hoja de Excel alimenta un gráfico SPC semanal en otro libro de trabajo
- En la liberación del lote, alguien reúne los resultados de las pruebas pertinentes en un Certificado de Análisis o registro de lote
- El registro de lote se revisa y se firma
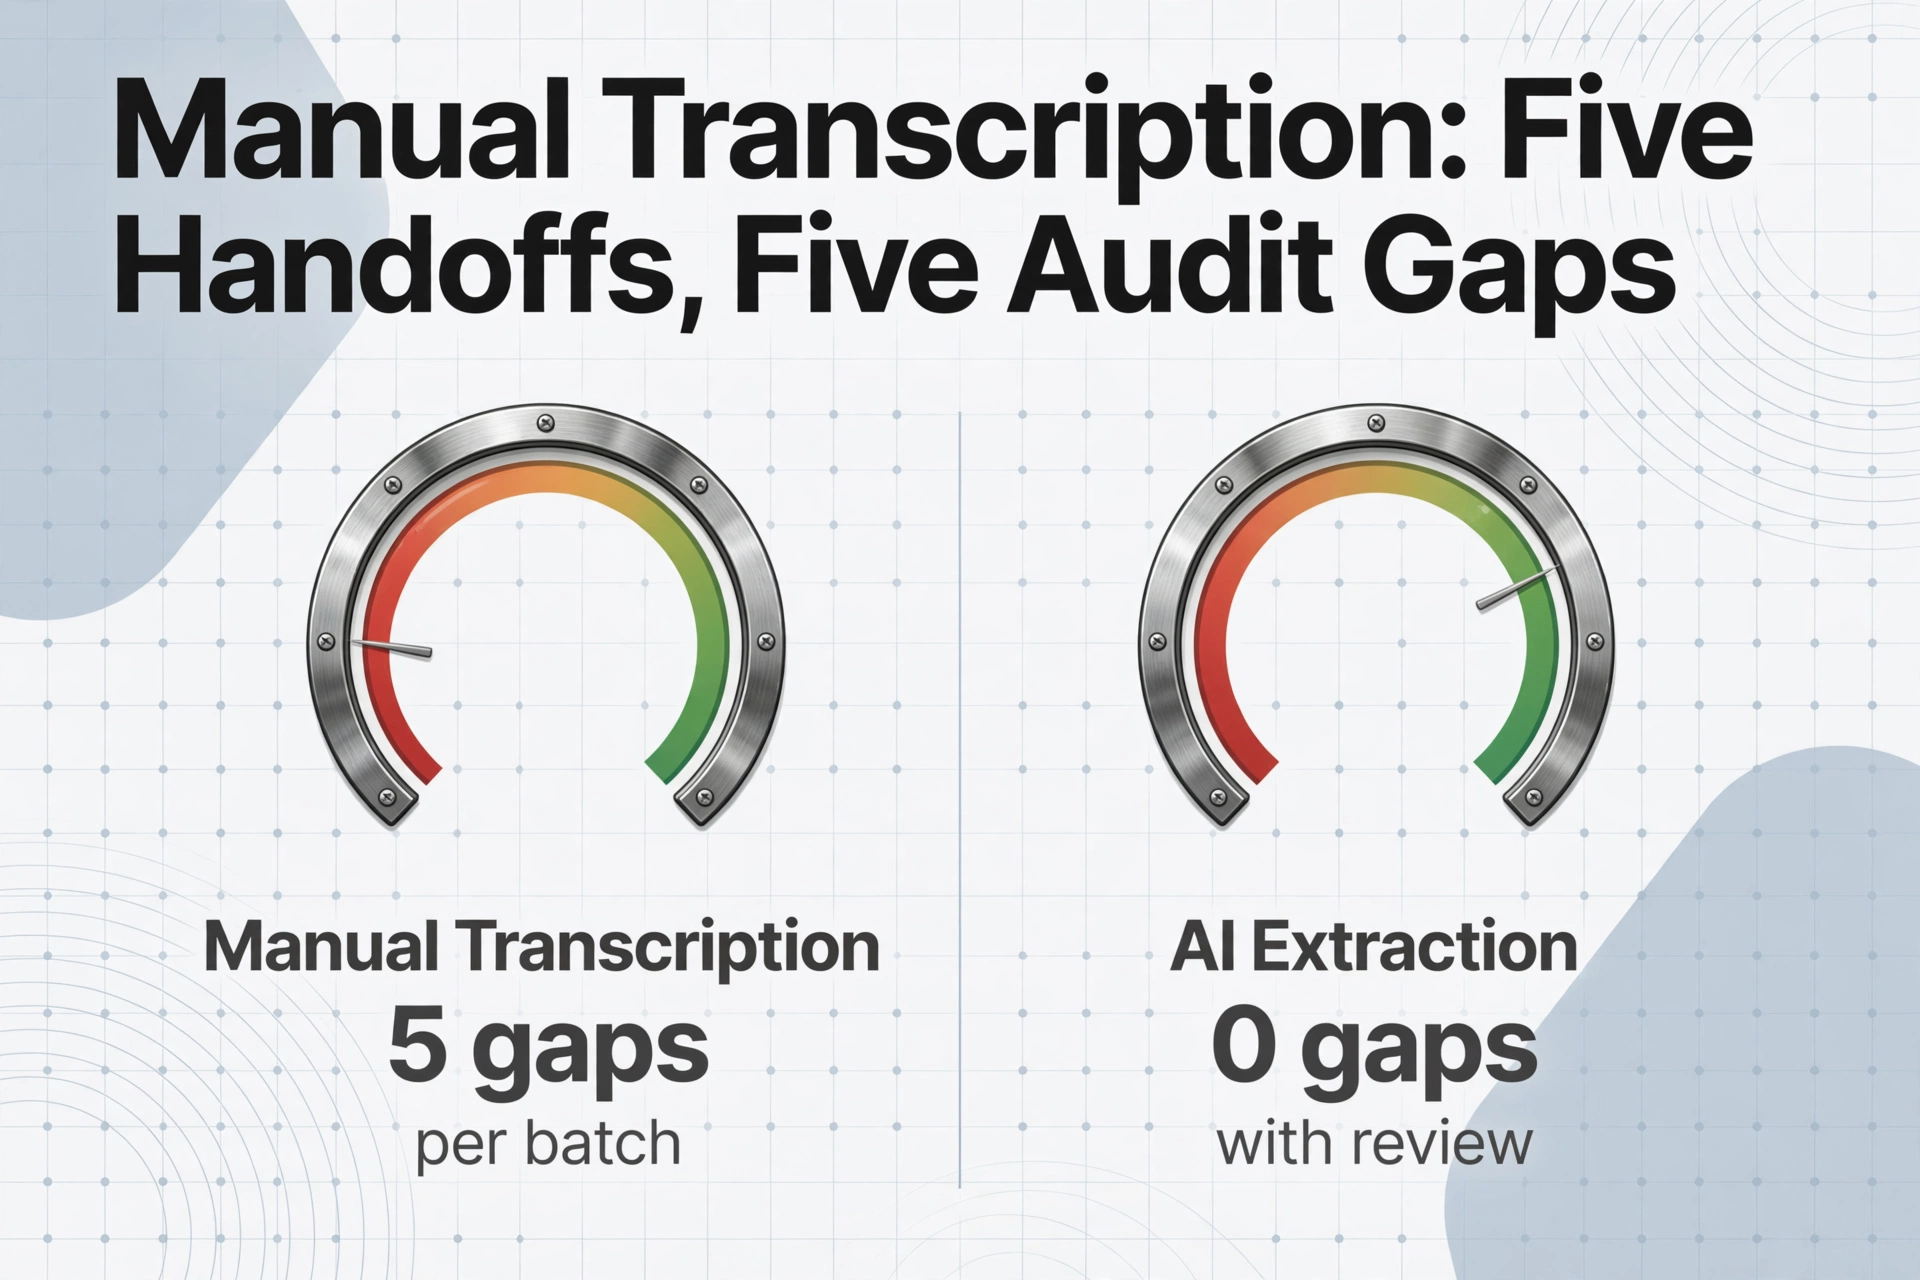
Cinco traspasos. Cada traspaso es un evento de integridad de datos. Y bajo ALCOA+ — el marco utilizado tanto por los auditores de ISO 17025 como por los inspectores de la FDA para evaluar la integridad de los datos — cada uno de ellos crea una brecha auditable.
| Paso | Principio de ALCOA+ en riesgo | Lo que ve un auditor |
|---|---|---|
| Instrumento → Lectura del analista | Original | El número tecleado es una copia. ¿Se conserva el registro gráfico original o la salida del instrumento? ¿Puede producirlo? |
| Lectura → Entrada en cuaderno/Excel | Contemporáneo, Atribuible | ¿Se registró en el momento de la prueba o horas después? ¿Qué analista lo introdujo — hay una marca de tiempo y una identidad? |
| Cuaderno → Hoja de SPC en Excel | Exacto | ¿Existe una verificación por una segunda persona de que el valor transcrito coincide con el original? ¿O es una copia de una copia? |
| Excel → Registro de lote / CoA | Atribuible, Legible | ¿Quién reunió el registro de lote? ¿Se revisó? ¿Son todos los valores trazables hasta los resultados de pruebas individuales? |
| Registro de lote → Firma y archivo | Perdurable, Disponible | ¿Puede recuperar este registro de lote exacto en 5 años? ¿Sigue accesible y versionado el archivo de Excel a partir del cual se creó el CoA? |
El problema no es que algún paso concreto esté garantizado a fallar. Es que en una cadena manual de cinco traspasos, la probabilidad de que al menos un eslabón falte — una impresión de instrumento perdida, una entrada sin firmar, una celda de Excel editada sin rastro de auditoría — se aproxima a la certeza tras suficientes auditorías.
Un análisis de 2025 de las cartas de advertencia de la FDA encontró que 469 de 470 cartas citaban fallos de documentación o gestión de registros. Cien citaban fallos de validación — incluyendo específicamente hojas de cálculo Excel no validadas usadas para cálculos críticos de QC. En varios casos, la FDA encontró que "los analistas tenían acceso sin restricciones para modificar o eliminar" archivos de hojas de cálculo (según el análisis de QBench de los datos de la FDA del año fiscal 2025). Cuando cada analista puede editar el mismo libro de Excel y no hay historial de versiones ni registro de cambios, usted no tiene control de documentos. Tiene un bloc de notas compartido que resulta que almacena datos de liberación de lotes.
Por esto 21 CFR 211.22(d) — el incumplimiento de los procedimientos de la unidad de calidad — ha sido la principal observación 483 de la FDA durante cuatro años consecutivos (según RAPS). La infracción no es que los productos sean malos. Es que la unidad de calidad no puede probar que son buenos.
Más allá de ISO 9001: cuando 21 CFR Part 11, ISO 17025 e ISO 13485 elevan el listón
ISO 9001 es el suelo, no el techo. Según lo que analice su laboratorio y los mercados en los que venda, se apilan estándares adicionales sobre la cláusula 7.5 con requisitos más estrictos para registros electrónicos e integridad de datos. Un gerente de QC necesita saber cuáles aplican antes de que un auditor se los señale.
| Estándar | Cláusulas clave | Qué añade más allá de ISO 9001 | A quién aplica |
|---|---|---|---|
| 21 CFR Part 11 (FDA) | 11.10, 11.100, 11.200 | Los registros electrónicos deben tener el mismo peso legal que el papel. Requiere sistemas validados, pistas de auditoría seguras, credenciales de usuario únicas y firmas electrónicas legalmente vinculantes. Las credenciales compartidas son una infracción. Las pistas de auditoría deben poder revisarse y no pueden alterarse — ni siquiera por los administradores. | Cualquier laboratorio de QC que respalde productos farmacéuticos, dispositivos médicos, biológicos o alimentarios vendidos en EE. UU. También aplica a laboratorios de análisis por contrato cuyos datos aparecen en presentaciones a la FDA. |
| ISO/IEC 17025:2017 | 7.5 (Registros técnicos), 8.4 (Control de registros) | Requiere que los registros técnicos contengan "información suficiente para establecer una pista de auditoría" — observaciones originales, datos derivados, identidad del personal, fecha y equipo utilizado. La cláusula 7.11 además exige la validación de todos los sistemas de gestión de datos (software y hardware) antes de su uso. | Laboratorios de ensayo y calibración que buscan acreditación, en particular laboratorios externos y aquellos cuyos datos respaldan presentaciones regulatorias. |
| ISO 13485:2016 | 4.2.4, 4.2.5 | Amplía el control de documentos para incluir explícitamente documentos de origen externo. Los registros deben demostrar que el producto cumple las especificaciones — con trazabilidad completa hasta los datos de ensayo originales. Un CoA sin la cadena de registros de ensayo subyacente es documentación incompleta. | Fabricantes de dispositivos médicos. Cada vez se solapa más con los requisitos del QMSR (la alineación de la FDA de 21 CFR 820 con ISO 13485). |
El hilo conductor de los tres es ALCOA+: Atribuible (quién lo hizo), Legible (se puede leer), Contemporáneo (registrado en el momento, no reconstruido después), Original (los datos brutos, no una copia depurada) y Exacto (sin errores y veraz). El "+" añade Completo, Consistente, Duradero y Disponible. Este marco aparece en la guía de la FDA de 2018 Data Integrity and Compliance with Drug CGMP (FDA, diciembre de 2018) y sustenta cómo evalúan los registros de laboratorio tanto los auditores de ISO como los de la FDA.
21 CFR Part 11 en particular crea un requisito estricto que sorprende a los laboratorios de QC: sistemas validados. No basta con tener un procedimiento que diga "se revisan los archivos de Excel". El propio sistema debe estar validado para funcionar de forma fiable y consistente, con controles que impidan cambios no autorizados. Un libro de Excel no validado compartido en un equipo de QC sin historial de versiones ni controles de acceso no cumple ninguno de los requisitos de la Parte 11, y los inspectores de la FDA están capacitados para detectar exactamente este patrón.
Qué señalan realmente los auditores: los datos detrás de los hallazgos
Los hallazgos de auditoría no son aleatorios. Se agrupan en torno a modos de fallo predecibles en los flujos de trabajo manuales de datos de QC. Entender qué se cita, y con qué frecuencia, marca la diferencia entre un laboratorio preparado y uno que improvisa durante la reunión de cierre.
Según los datos de cartas de advertencia de la FDA de 2025 recopilados por analistas del sector:
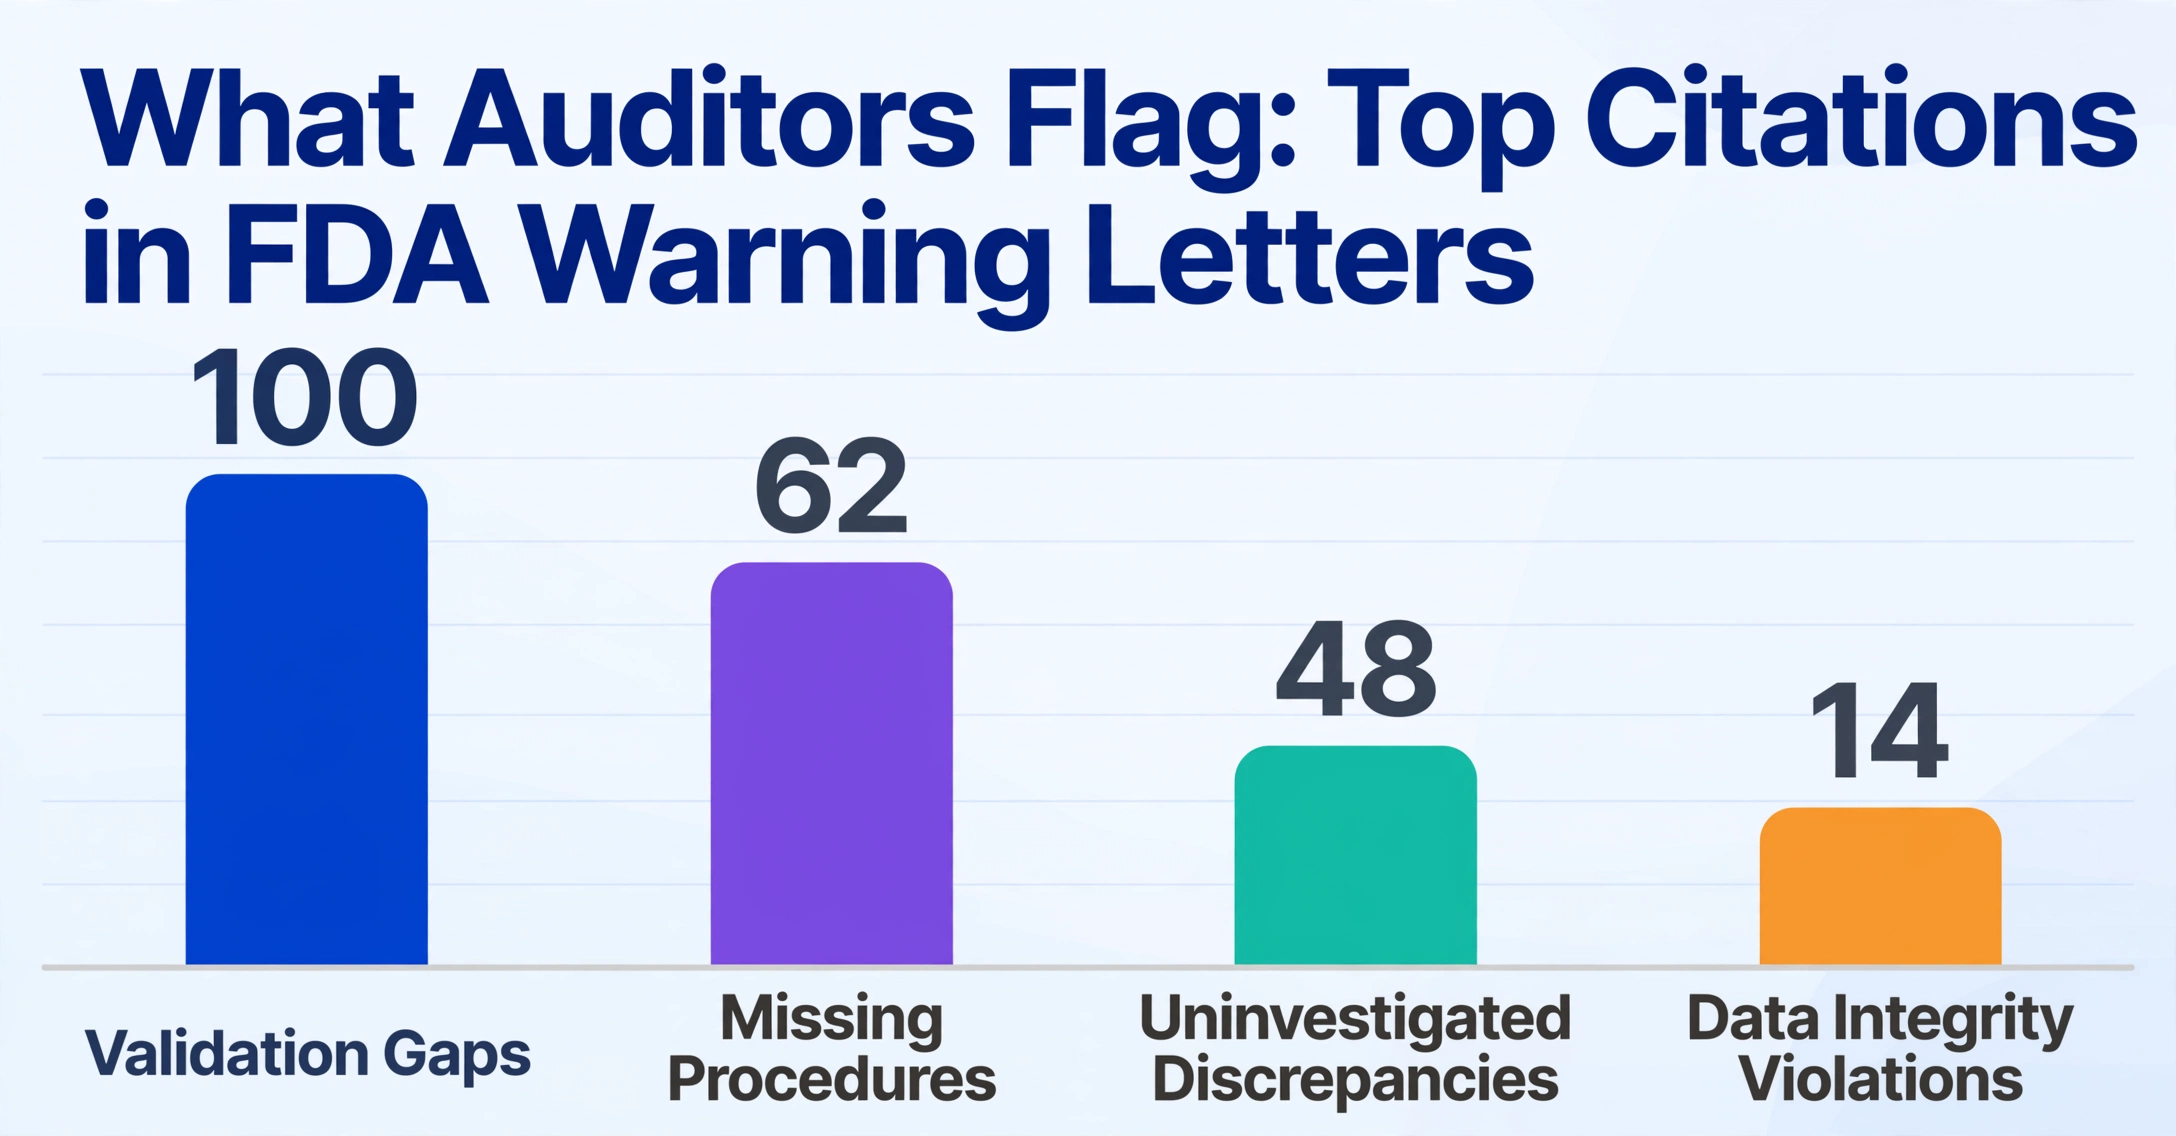
- Brechas de validación: citadas en 100 de 470 cartas de advertencia, la categoría específica de cita más común. Incluyen hojas de cálculo no validadas usadas para cálculos críticos, métodos analíticos no validados y brechas en la cualificación de equipos.
- Procedimientos escritos incompletos o ausentes: aparecieron en 62 cartas. En los laboratorios de QC, esto suele manifestarse como "el laboratorio tiene un SOP para el método de ensayo, pero ningún procedimiento documentado sobre cómo pasan los datos de ensayo del instrumento al registro de lote".
- Falta de investigación de discrepancias: 48 cartas. Cuando un analista introduce un resultado fuera de especificación en Excel y el gráfico SPC lo señala, ¿hay una investigación documentada? ¿O el analista simplemente repite el ensayo y sobrescribe el valor?
- Violaciones de integridad de datos: 14 cartas citaron actos específicos de alteración, eliminación o registros no controlados. El lenguaje de la FDA en la carta de advertencia a SV Labs Corporation recoge la preocupación: "Las deficiencias observadas, incluidas, entre otras, los controles de laboratorio, las prácticas de documentación y los controles de integridad de datos, indican debilidades fundamentales en la función de supervisión de la QU".
Un estudio retrospectivo de las cartas de advertencia de la FDA de 2010–2020 publicado en el Journal of Pharmaceutical Innovation encontró que las prácticas de documentación (integridad de datos) representaban el 21% de todas las cartas de advertencia relacionadas con CGMP, solo por detrás de la validación de procesos con el 26% (PMC 9377664). No es una tendencia nueva. Es el patrón más duradero en la historia de la aplicación normativa de la FDA.
Para ISO 9001 en concreto, los hallazgos de control de documentos no se refieren a procedimientos ausentes, sino a procedimientos que existen en papel pero no llegan al banco del laboratorio. Los auditores buscan:
- Documentos sin firma de aprobación ni fecha
- Versiones obsoletas de SOP aún publicadas en los puestos de trabajo
- Correcciones en registros que no muestran la entrada original (tachado de una sola línea, iniciales, fecha)
- Documentos externos — manuales de instrumentos, CoA de proveedores, estándares regulatorios — que no están incluidos en el sistema de control de documentos
- Archivos Excel sin historial de cambios, usados como repositorio de datos maestros para decisiones de liberación de lotes
Abril de 2026 trajo una novedad: la FDA emitió su primera carta de advertencia citando el uso indebido de IA en documentación CGMP. La postura de la agencia es clara: el contenido generado por IA usado en registros cGMP requiere revisión humana autorizada antes de convertirse en un registro controlado (según el análisis de Certainty Software). Esto es relevante para los laboratorios de QC que evalúan herramientas de extracción basadas en IA: el resultado debe integrarse en un flujo de trabajo validado y revisable, no aceptarse a ciegas.
LIMS vs extracción con IA: cómo construir una pista de auditoría al precio correcto
Cuando un gerente de QC concluye que la transcripción manual es un riesgo de auditoría, el siguiente paso tradicional es evaluar un Laboratory Information Management System (LIMS). La propuesta es convincente: un LIMS captura datos de instrumentos directamente, aplica controles de entrada de datos, mantiene una pista de auditoría con marcas de tiempo y gestiona firmas electrónicas en un entorno conforme con 21 CFR Part 11. LabWare, STARLIMS (una empresa de Abbott) y LabVantage concentran en conjunto aproximadamente el 80 % del mercado de LIMS empresariales.
El problema es el precio. Los despliegues de LIMS empresariales cuestan más de $250,000 en configuración con más de $100,000 en licencias anuales. Los despliegues de gama media — que necesitarían los fabricantes pequeños y medianos — aún cuestan entre $50,000 y $250,000 de configuración y entre $25,000 y $100,000 al año (según el análisis de precios de LIMS de QBench 2026). Los plazos de implementación se extienden a meses. Y las reseñas de G2 cuentan una historia reveladora: los usuarios de LabWare lo describen como "nada intuitivo" con "muy poca funcionalidad OOTB", mientras que se señala que STARLIMS requiere "un esfuerzo de implementación significativo". Son herramientas creadas para laboratorios con personal de TI dedicado.
Para un fabricante de 50 personas que realiza 20 pruebas de QC al día, un despliegue de LIMS de $75,000 no es una opción realista. La alternativa — seguir con la transcripción manual — es igualmente insostenible desde el punto de vista del cumplimiento. Aquí es donde las herramientas de extracción basadas en IA ocupan un punto intermedio que no existía hace cinco años.
Una herramienta de extracción con IA no reemplaza a un LIMS. No gestiona el seguimiento de muestras, el inventario ni los calendarios de calibración de instrumentos. Lo que hace — y lo que importa para el cumplimiento de la Cláusula 7.5 y la Parte 11 — es eliminar el paso de transcripción manual en el punto de entrada de datos. En lugar de que un analista lea una impresión de espectrofotómetro y escriba números en Excel, la salida del instrumento (guardada como PDF, o incluso fotografiada como impresión) es ingerida por la IA. La herramienta lee los valores — resistencia a la tracción, elongación, dureza, lo que sea que haya generado la prueba — y los entrega como datos estructurados. Cada extracción es un evento con marca de tiempo y un registro de qué se extrajo y de qué documento fuente.
La diferencia en cumplimiento es triple:
- Atribuible y contemporáneo: La marca de tiempo de extracción junto con el inicio de sesión del analista crea un registro de quién procesó qué datos y cuándo — cumpliendo con las pruebas "contemporáneo" y "atribuible" de ALCOA+ con las que los cuadernos de registro manuales tienen dificultades.
- Original preservado: El archivo fuente (PDF o imagen del instrumento) permanece disponible junto a los datos extraídos. Un auditor puede consultar la salida original del instrumento y compararla con los valores extraídos — la prueba de "muéstreme los datos sin procesar" se vuelve respondible.
- Sin reintroducción manual: El riesgo de cumplimiento pasa de "¿el analista escribió el número correcto?" a "¿está verificado el resultado de la extracción?". Este último es un paso de revisión — una actividad controlada que produce su propia pista de auditoría — en lugar de un acto de transcripción sin registro inherente.
Para los laboratorios que extraen informes individuales de QC de laboratorio a Excel y luego los procesan por lotes en paneles de SPC, el flujo de datos se convierte en: salida del instrumento → extracción con IA → datos estructurados → análisis de SPC → registro por lotes. El paso de extracción es automatizado y trazable. La pista de auditoría en ese paso es generada por máquina, no depende de que un analista recuerde firmar y fechar una entrada en el cuaderno de registro.
La diferencia de costos es marcada. Mientras que una implementación de LIMS de gama media cuesta $50,000+, las herramientas de extracción con IA en esta categoría operan con precios por documento o suscripción que son órdenes de magnitud menores — típicamente menos de $50/mes para los volúmenes que procesa un pequeño laboratorio de QC. La contrapartida es el alcance: obtiene la ingesta de datos y la pista de auditoría en el punto de entrada, pero no la gestión integral de muestras, el seguimiento de inventario y la integración de instrumentos que ofrece un LIMS completo. Para el fabricante más pequeño cuya principal exposición de cumplimiento es el paso de transcripción manual — y esa es la mayoría — esa contrapartida suele ser la correcta.
Del impreso del instrumento al registro listo para auditoría: un marco práctico
El cumplimiento no es una compra de herramientas: es un ejercicio de diseño de flujos de trabajo. La herramienta habilita el flujo de trabajo, pero el flujo de trabajo en sí es lo que evalúa un auditor. Aquí tiene un marco de seis pasos para pasar de donde están hoy la mayoría de los laboratorios de QC a una postura de integridad de datos defendible.
Paso 1: Mapee su cadena de datos actual
Trace un diagrama de flujo literal desde la salida del instrumento hasta el registro de lote final. En cada traspaso —del instrumento al analista, del analista al cuaderno de laboratorio, del cuaderno a Excel, de Excel al CoA— pregúntese: ¿Puedo demostrar cuándo ocurrió esto, quién lo hizo y que el número no cambió? Marque cada "no" en rojo. Esas son sus brechas de cumplimiento.
Paso 2: Determine qué normas aplican
Si vende dispositivos médicos en EE. UU., necesita ISO 13485 + Part 11. Si es un laboratorio de ensayos de terceros, ISO 17025 es la norma rectora. Si es un fabricante general con certificación ISO 9001, la Cláusula 7.5 es su línea base. Anote los números de cláusula específicos que aplican a su operación. Un auditor los citará por número: usted también debería conocerlos.
Paso 3: Elija su punto de control
La decisión de cumplimiento de mayor impacto que tomará es dónde elimina el eslabón de transcripción manual. Para muchos fabricantes pequeños y medianos, el paso de la salida del instrumento a datos estructurados es el traspaso de mayor riesgo y el más fácil de automatizar. Si la integración completa con LIMS queda fuera de alcance, aquí es donde debe invertir.
Paso 4: Incorpore el paso de revisión en el flujo de trabajo
La extracción automatizada no significa extracción sin revisión. Una segunda persona —o el supervisor de QC— debe verificar que los valores extraídos coincidan con el documento de origen antes de que los datos entren en el registro de lote. Esta verificación en sí debe documentarse (fecha, identidad del revisor, resultado de la revisión). La postura de la FDA de abril de 2026 sobre la IA en la documentación cGMP lo deja explícito: la salida automatizada no es un registro controlado hasta que un humano calificado la revise.
Paso 5: Conserve los originales
La cláusula 7.5 de ISO 17025 y la guía de integridad de datos de la FDA exigen la conservación de las observaciones originales. El PDF del instrumento, el registro del registrador gráfico o el archivo de datos sin procesar que introdujo en el software de extracción deben conservarse y ser recuperables — con fecha, referencia del método de prueba, ID del equipo e identificador del analista — durante todo el período de retención.
Paso 6: Documente el flujo de trabajo en sí
Cree un SOP titulado "Control de datos de pruebas de QC desde su generación hasta el registro de lote". Describa el flujo de trabajo que construyó en los Pasos 1 a 5. Identifique las herramientas utilizadas, el paso de revisión, la ubicación de retención y los controles de acceso. Este SOP es lo que convierte un proceso implícito en uno auditable. Sin él, podría tener la mejor canalización de extracción del mundo y aun así recibir un hallazgo por no documentar cómo se controlan los datos.
Preguntas frecuentes
¿ISO 9001 exige el mantenimiento de registros electrónicos, o son aceptables los registros en papel?
Los registros en papel siguen siendo aceptables según ISO 9001:2015 — la norma es neutral en cuanto al formato. Los registros en papel se convierten en un problema cuando carecen de los elementos de control que exige la cláusula 7.5: firmas y fechas en cada entrada, tachados de una sola línea con iniciales en las correcciones, y un sistema que evite la pérdida o el acceso no autorizado. La realidad práctica es que los registros en papel que cumplen estos requisitos de forma constante son laboriosos de mantener. Muchos laboratorios pasan a sistemas electrónicos no porque el papel esté prohibido, sino porque los sistemas electrónicos imponen los controles — pistas de auditoría, restricciones de acceso, marcas de tiempo — que el papel logra solo mediante la disciplina humana.
¿Cuál es la diferencia entre 21 CFR Part 11 y el control de documentos de ISO 9001?
La cláusula 7.5 de ISO 9001 dice "controle sus documentos", pero no prescribe cómo. 21 CFR Part 11 prescribe exactamente cómo deben gestionarse los registros electrónicos para ser legalmente equivalentes al papel: sistemas validados, ID de usuario únicos, pistas de auditoría seguras, firmas electrónicas con verificación de identidad y retención de datos con metadatos intactos. Una hoja de cálculo con contraseña cumple el espíritu de ISO 9001 si cuenta con un procedimiento para ello. No cumple la Parte 11 — que exige controles a nivel de sistema que una contraseña por sí sola no proporciona.
¿Puedo usar una herramienta de extracción con IA y aun así superar una auditoría de la Parte 11?
Una herramienta de extracción con IA no necesita ser un sistema validado según la Parte 11 si (a) la salida extraída es revisada y aprobada por una persona cualificada antes de entrar en el registro del lote, (b) el paso de revisión está documentado y (c) el documento de origen original se conserva como registro oficial. La postura emergente de la FDA sobre la IA en la documentación cGMP (primera carta de advertencia que cita el uso indebido de IA, abril de 2026) convierte la revisión humana en el requisito clave. La función de la herramienta es producir un borrador: la revisión humana lo convierte en un registro controlado. Si su flujo de trabajo documenta este paso de revisión, está sobre terreno firme.
¿Basta una hoja de cálculo de Excel con protección por contraseña para ISO 9001?
Solo para ISO 9001, técnicamente sí, si cuenta con un procedimiento documentado para el control de acceso, la gestión de versiones y el seguimiento de cambios. En la práctica, los archivos de Excel protegidos con contraseña rara vez superan el escrutinio de una auditoría, porque los auditores hacen la pregunta de seguimiento: "¿Cuántas personas conocen la contraseña? ¿Puede mostrarme quién editó la celda C47 la semana pasada y por qué?". Si la respuesta es "no podemos rastrear ese nivel de detalle", tiene una brecha en el control de la documentación. Para los laboratorios sujetos a la Parte 11 o a ISO 17025, el Excel protegido con contraseña es definitivamente insuficiente: ambas normas exigen pistas de auditoría que la protección por contraseña por sí sola no puede proporcionar.
¿Cómo sé si mi laboratorio necesita la acreditación ISO 17025 además de ISO 9001?
Necesita ISO 17025 si su laboratorio proporciona resultados de ensayo o calibración a clientes externos que dependen de esos resultados para sus propias decisiones de calidad, o si los contratos o las presentaciones regulatorias de sus clientes exigen ensayos de un laboratorio acreditado. Un laboratorio de QC interno de un fabricante que analiza sus propios productos antes de su liberación normalmente no necesita ISO 17025 (basta con ISO 9001 o ISO 13485). Un laboratorio de ensayos por contrato de terceros cuyos CoA entran en una presentación a la FDA de una empresa farmacéutica casi con certeza sí lo necesita. Si sus clientes piden "resultados de laboratorio acreditado según ISO 17025", la decisión ya está tomada por usted.
¿Cuál es el hallazgo de control de documentos más común en una auditoría de laboratorio ISO 9001?
Según los datos de auditoría agregados de DNV GL y corroborado por múltiples organismos de certificación, los hallazgos de control de documentos específicos de laboratorio más frecuentes son: (1) correcciones a registros que no preservan la entrada original — un número tachado por completo en lugar de un tachado de una sola línea con iniciales/fecha; (2) resultados de pruebas introducidos en una hoja de cálculo que no tiene historial de cambios y se comparte sin controles de acceso; (3) impresiones de instrumentos que se tratan como "papel de borrador" y se desechan después de transcribir el valor. Ese tercero es el más costoso de corregir de forma retroactiva — no puede recrear una salida de impresora térmica que se tiró a la basura hace seis meses.
El hilo que atraviesa cada estándar de cumplimiento analizado aquí es el mismo: no necesita el sistema más sofisticado del mercado. Necesita un flujo de datos donde cada valor pueda rastrearse hasta su origen, cada cambio esté documentado y cada registro sea atribuible a una persona específica en un momento específico. Ya sea que lo logre con un LIMS de $100K, una herramienta de extracción con IA en el punto de entrada de datos, o un sistema en papel meticulosamente mantenido con un protocolo de doble firma — el auditor evaluará la integridad de la cadena, no el precio de las herramientas. Construya la cadena primero. Elija las herramientas para respaldarla.
Para obtener más información sobre cómo los laboratorios de QC abordan la extracción de datos, consulte la guía práctica para extraer informes de laboratorio de QC de fabricación a Excel y el flujo de trabajo de procesamiento por lotes para paneles de SPC. Para una evaluación más amplia de las herramientas en este espacio, consulte la comparación de herramientas de extracción de documentos de fabricación.
La ruta más rápida hacia un flujo de trabajo de datos de QC listo para auditoría: cargue un informe de laboratorio en la herramienta de demostración, defina las columnas que necesita extraer (ID de espécimen, parámetro de prueba, valor del resultado, límite de especificación, aprobado/reprobado) y vea cómo se ve un registro de datos trazable generado por máquina. El resultado — no el proceso — es lo que su auditor comparará con los datos originales del instrumento.