AI文書抽出は
GDPRに準拠していますか?EU企業向けガイド
文書抽出ツールがEU居住者の氏名、住所、銀行口座情報を含む請求書を処理する場合、貴社がベルリンに拠点を置いていてもボストンに拠点を置いていても、GDPR上の個人データの処理に該当します。ここでは、第4条(2)、第28条、第17条の要件と、ツール提供者が準拠しているか確認する方法をご説明します。
重要ポイント
- 文書抽出ツールのGDPRコンプライアンスはチェックボックスだと思っていませんか?プライバシーポリシーに目を通し、「GDPR準拠」と確認して先に進むだけ、と考えているなら注意が必要です。
- しかし第4条(2)により、請求書に自然人(個人)の氏名や銀行口座情報が含まれる瞬間、すべての文書アップロードが処理行為となります。第5条(1)(b)は、明示的な同意なしに貴社の文書をAIトレーニングに使用することを提供者に禁止していますが、この条項はほとんどのSaaS利用規約に含まれていません。
- 貴社の役割は「使えるツールを探す」ことから、「一時処理、モデルトレーニングなし、文書抽出をカバーするDPAを備えた提供者を探す」ことに変わります。アップロード前にこの3つの質問をすることで、1件の文書が処理される前にコンプライアンスの答えが確定します。
GDPRが文書処理に求めるもの
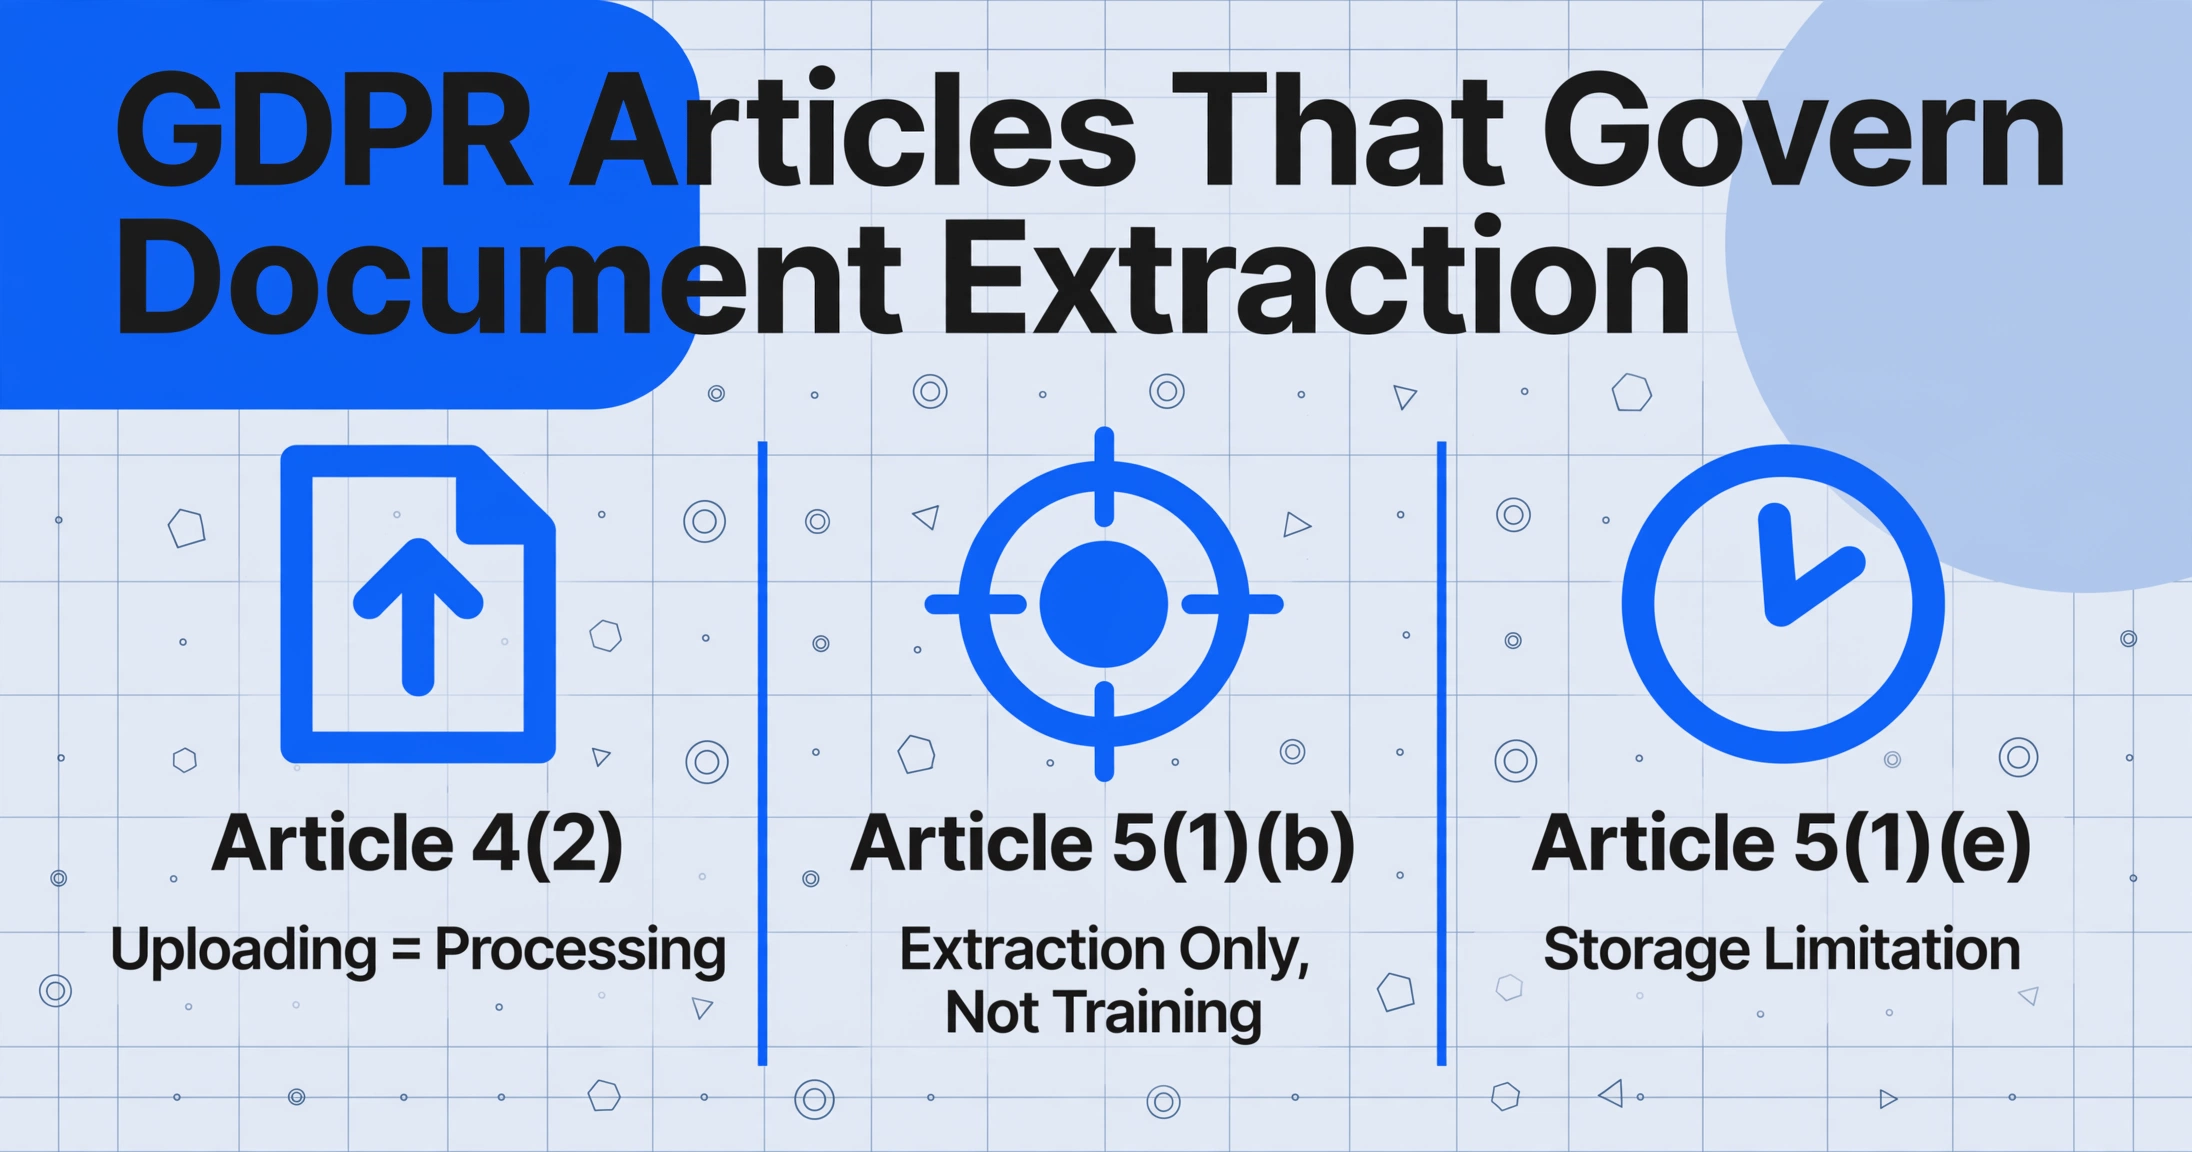
一般データ保護規則(EU規則2016/679)は「文書抽出」という言葉を明示していません。しかし、個人データを含む請求書、給与明細書、契約書を抽出ツールで処理する方法を直接規定する条項が6つあります。それぞれが、データ管理者であるあなたと、データ処理者であるツール提供者に、特定の義務を課します。
第4条(2):文書のアップロードは「処理」に該当する
この規則は処理を広く定義しています。「個人データ又は個人データの集合に対して実行される自動化手段の有無にかかわらず、収集、記録、整理、構造化、保存、適応又は変更、検索、参照、使用、送信による開示、頒布その他これらを利用可能にする方法による提供、整合又は組合せ、制限、消去又は破壊など、あらゆる操作又は一連の操作」(GDPR第4条(2))。抽出ツールが、自然人に属する氏名、住所、銀行口座番号、税務IDを含む請求書に一度でも触れた場合、第4条(2)に基づく個人データの処理に該当します。これは給与明細書(従業員名+給与)、契約書(署名者名+ID)、医療記録にも同様に適用されます。この定義の広さは意図的なものであり、アップロード、送信、保存、削除はすべて処理操作に該当します。
第5条(1)(b):目的制限 — 抽出のみ、トレーニングは不可
第5条(1)(b)は、個人データが「特定された、明示的かつ正当な目的のために収集され、それらの目的と両立しない方法でそれ以上処理されない」ことを定めています。文書抽出に関しては、この条項が適合ツールと非適合ツールを分ける基準となります。抽出ツールに文書をアップロードする目的は、そこから構造化データを抽出することであり、この目的は正当です。しかし、提供者がアップロードされた文書を自社のAIモデルのトレーニングに使用した場合、これは第5条(1)(b)に基づく「さらなる処理」に該当します。トレーニング利用について明示的な同意を得ていない限り、元の目的と両立しません。文書を一時的に処理するツール — 読み取り、抽出データを返し、原本を破棄する — は自然に目的制限を満たします。モデル改善のために文書を保持するツールは、第5条(1)(b)のリスクを生み出します。
第28条:データ処理契約が必要です
第28条(3)は、処理が「管理者に対する処理者を拘束する、連合または加盟国の法律に基づく契約またはその他の法的行為によって管理される」ことを要求しています。これがデータ処理契約(DPA)です。第28条(3)(a)~(h)に基づき、DPAは8つの最低限の条項を明記しなければなりません。すなわち、処理者は文書化された指示にのみ従って行動すること(a)、職員は秘密保持義務を負うこと(b)、処理者は第32条のセキュリティ対策を実施すること(c)、副処理者には許可が必要であること(d)、処理者はデータ主体の権利への対応を支援すること(e)、処理者はセキュリティおよび違反に関する義務を支援すること(f)、処理者は契約終了時にデータを削除または返却すること(g)、処理者は監査を許可すること(h)です。抽出プロバイダーがこれら8つの要素を含むDPAを提供できない場合、それだけでコンプライアンス上のギャップとなり、別のプロバイダーを選ぶ価値があります。
第17条:消去権(忘れられる権利)
第17条(1)は、データ主体が該当する理由がある場合に「不当に遅滞なく」自己の個人データの消去を得る権利を認めています。これには、データが「収集または他の方法で処理された目的に関してもはや必要でない」場合(第17条(1)(a))が含まれます。文書抽出において、これは、必要なデータを抽出した後、元の文書とそのコピーは定義されたスケジュールで削除されるべきであることを意味します。第17条(3)(b)は、法的義務の遵守のために処理が必要な場合の例外を規定しています。管轄区域で税務監査のために請求書の写しの保存が義務付けられている場合、その保存は許容されますが、法定の期間に限り、かつ法律で要求される範囲を超えてデータがさらに処理されない場合に限ります。抽出ツールは、文書化された削除ポリシーを提供する必要があります。ベストプラクティスは、デフォルトでゼロ保持とすることです。つまり、文書は一時的に処理され、オリジナルはプロバイダーのインフラから数分から数時間以内に削除され、数日かかることはありません。
第32条:処理の安全性
第32条(1)は、「リスクに適した安全性の水準を確保するための適切な技術的・組織的措置」を要求しています。抽出処理のベースラインには、転送時の暗号化(TLS 1.2+)、保存時の暗号化、アクセス制御、独立監査による認証(SOC 2 Type II、ISO 27001)が含まれます。
データの保存場所と国際移転
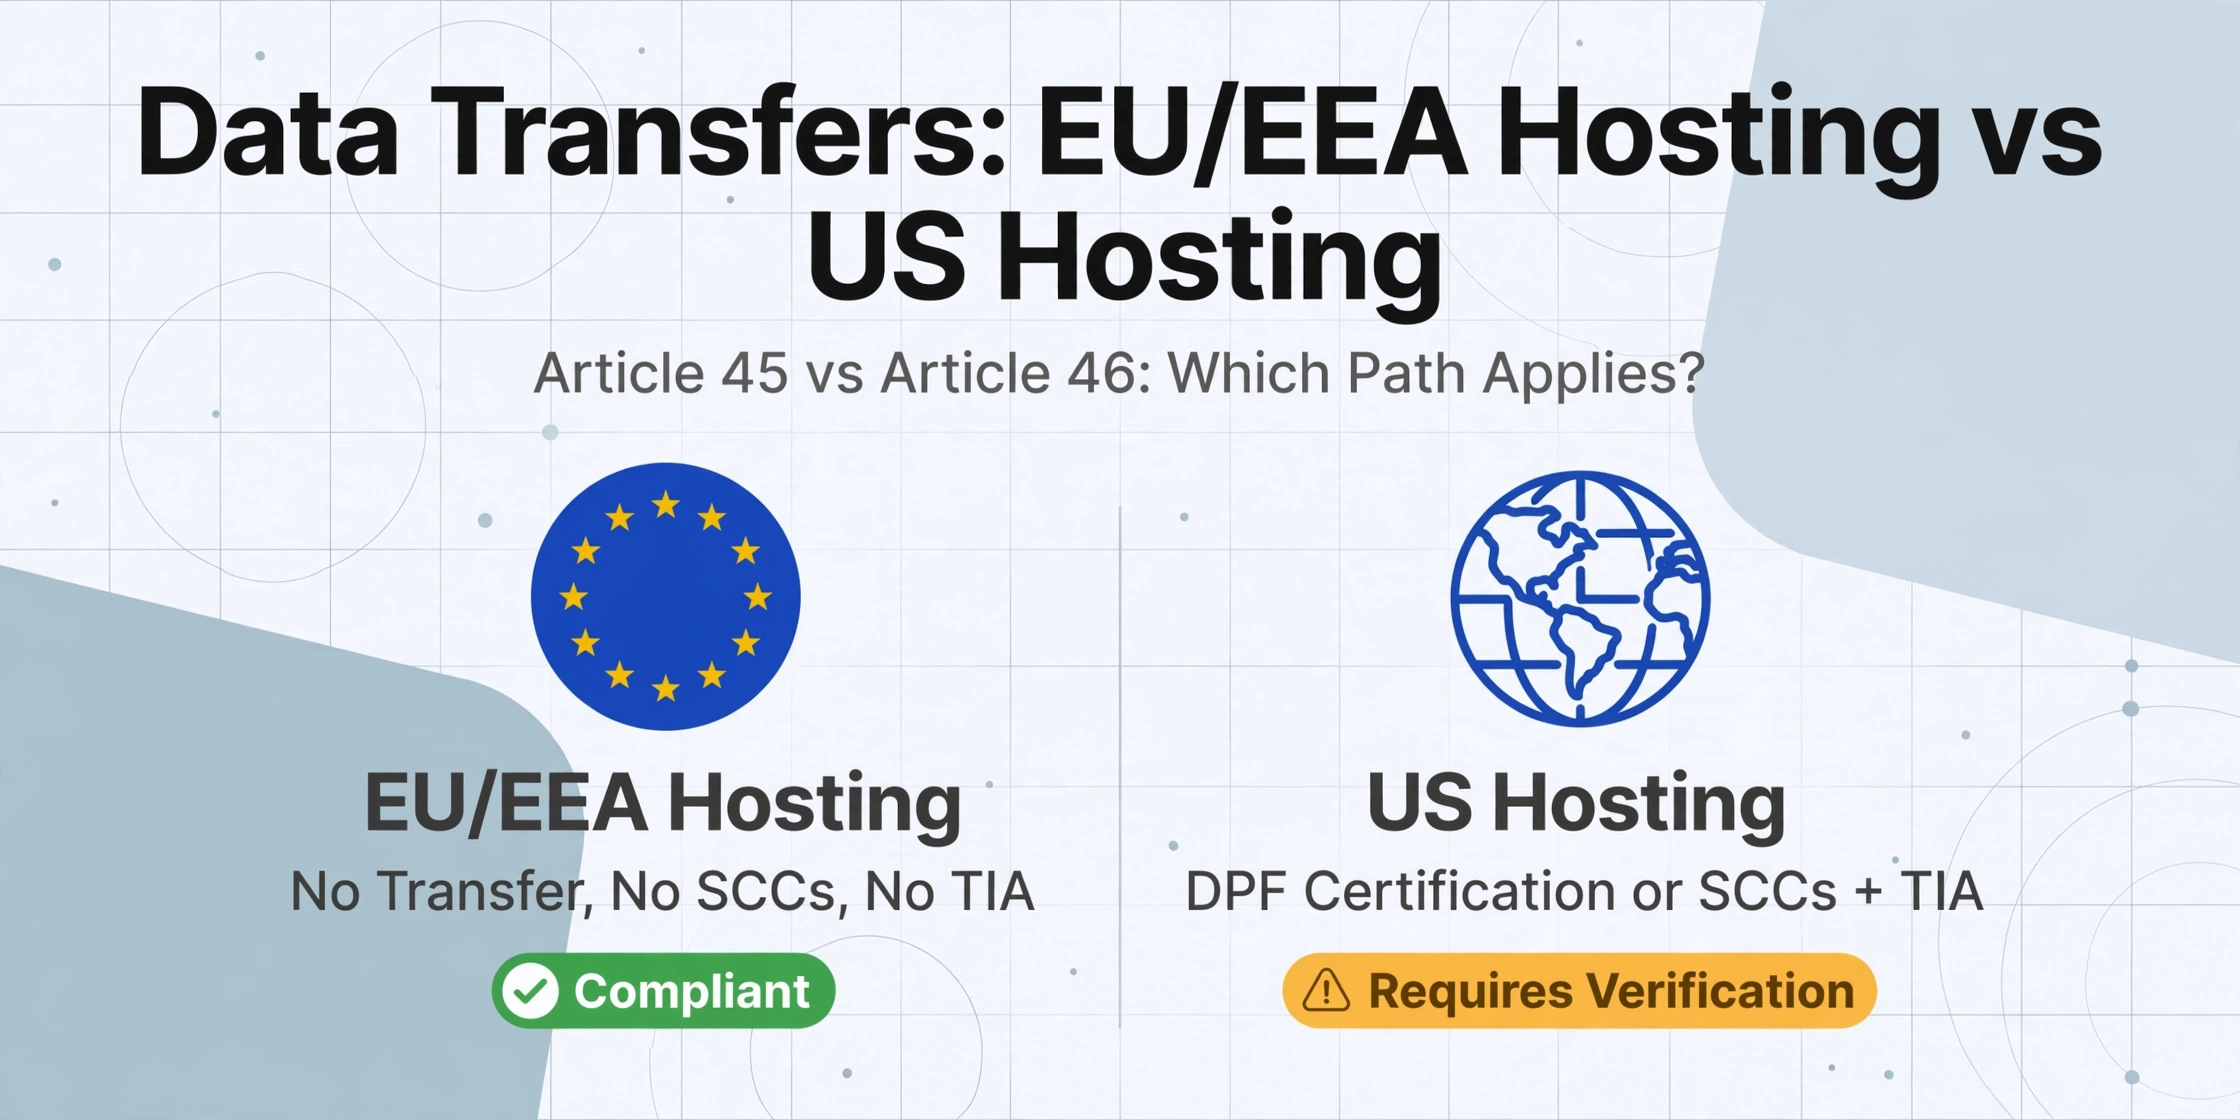
抽出ツールが欧州経済領域外のサーバーで文書を処理する場合、第V章(第44条~第49条)が適用されます。第45条(1)に基づき、欧州委員会が十分性認定を発出した第三国へのデータ移転が認められます。EU–米国データプライバシーフレームワーク(DPF)は、2023年7月10日に委員会実施決定2023/1795として採択され、自己認証する米国組織に対する現在の十分性認定です。2025年9月3日、EU一般裁判所はDPFに対する法的異議申し立てを退け、その有効性を確認しました。プロバイダーが米国でデータを処理し、DPF認証を保持している場合、第45条の要件を満たします。
十分性認定のない国への移転については、第46条(2)(c)が標準契約条項(SCCs)を定めています。これは、委員会実施決定2021/914(2021年6月4日)に基づく事前承認済みの契約条項です。ただし、シュレムスII判決(CJEU、事件C-311/18、2020年7月16日)により、SCCsへの署名だけでは不十分であることが明確になりました。また、移転先国の法的枠組みがSCCsの保護を損なうかどうかを評価する移転影響評価(TIA)を実施し、損なう場合には追加措置を講じる必要があります。プロバイダーがEEA外でデータを処理する場合は、次の点を確認してください。サーバーはどこにあるか?どの移転メカニズムに依存しているか?TIAを提供できるか? EU/EEAベースのホスティングを提供している場合、データ保存場所の問題は解決されます。国際移転なし、SCCs不要、TIA不要です。
第5条(1)(e)は保存制限を追加しています。個人データは「処理される目的のために必要な期間を超えて保持してはならない」とされています。抽出が完了したら、法定期間に紐づいた文書化されたスケジュールに従って保持し、プロバイダーのサーバー上に無期限に保存しないようにする必要があります。
この記事は規制そのもの、つまり各条項があなたとプロバイダーに何を要求しているかを扱っています。内部の抽出ワークフローをこれらの要件に対して監査するための関連ガイドについては、Batch I-2 GDPRセキュリティ監査の記事を参照してください。この2つは連携して機能します。法的義務を理解することは、それらに対するコンプライアンスを監査する前に必要です。
実践的なコンプライアンスチェックリスト:抽出ツールを検証する7つのステップ
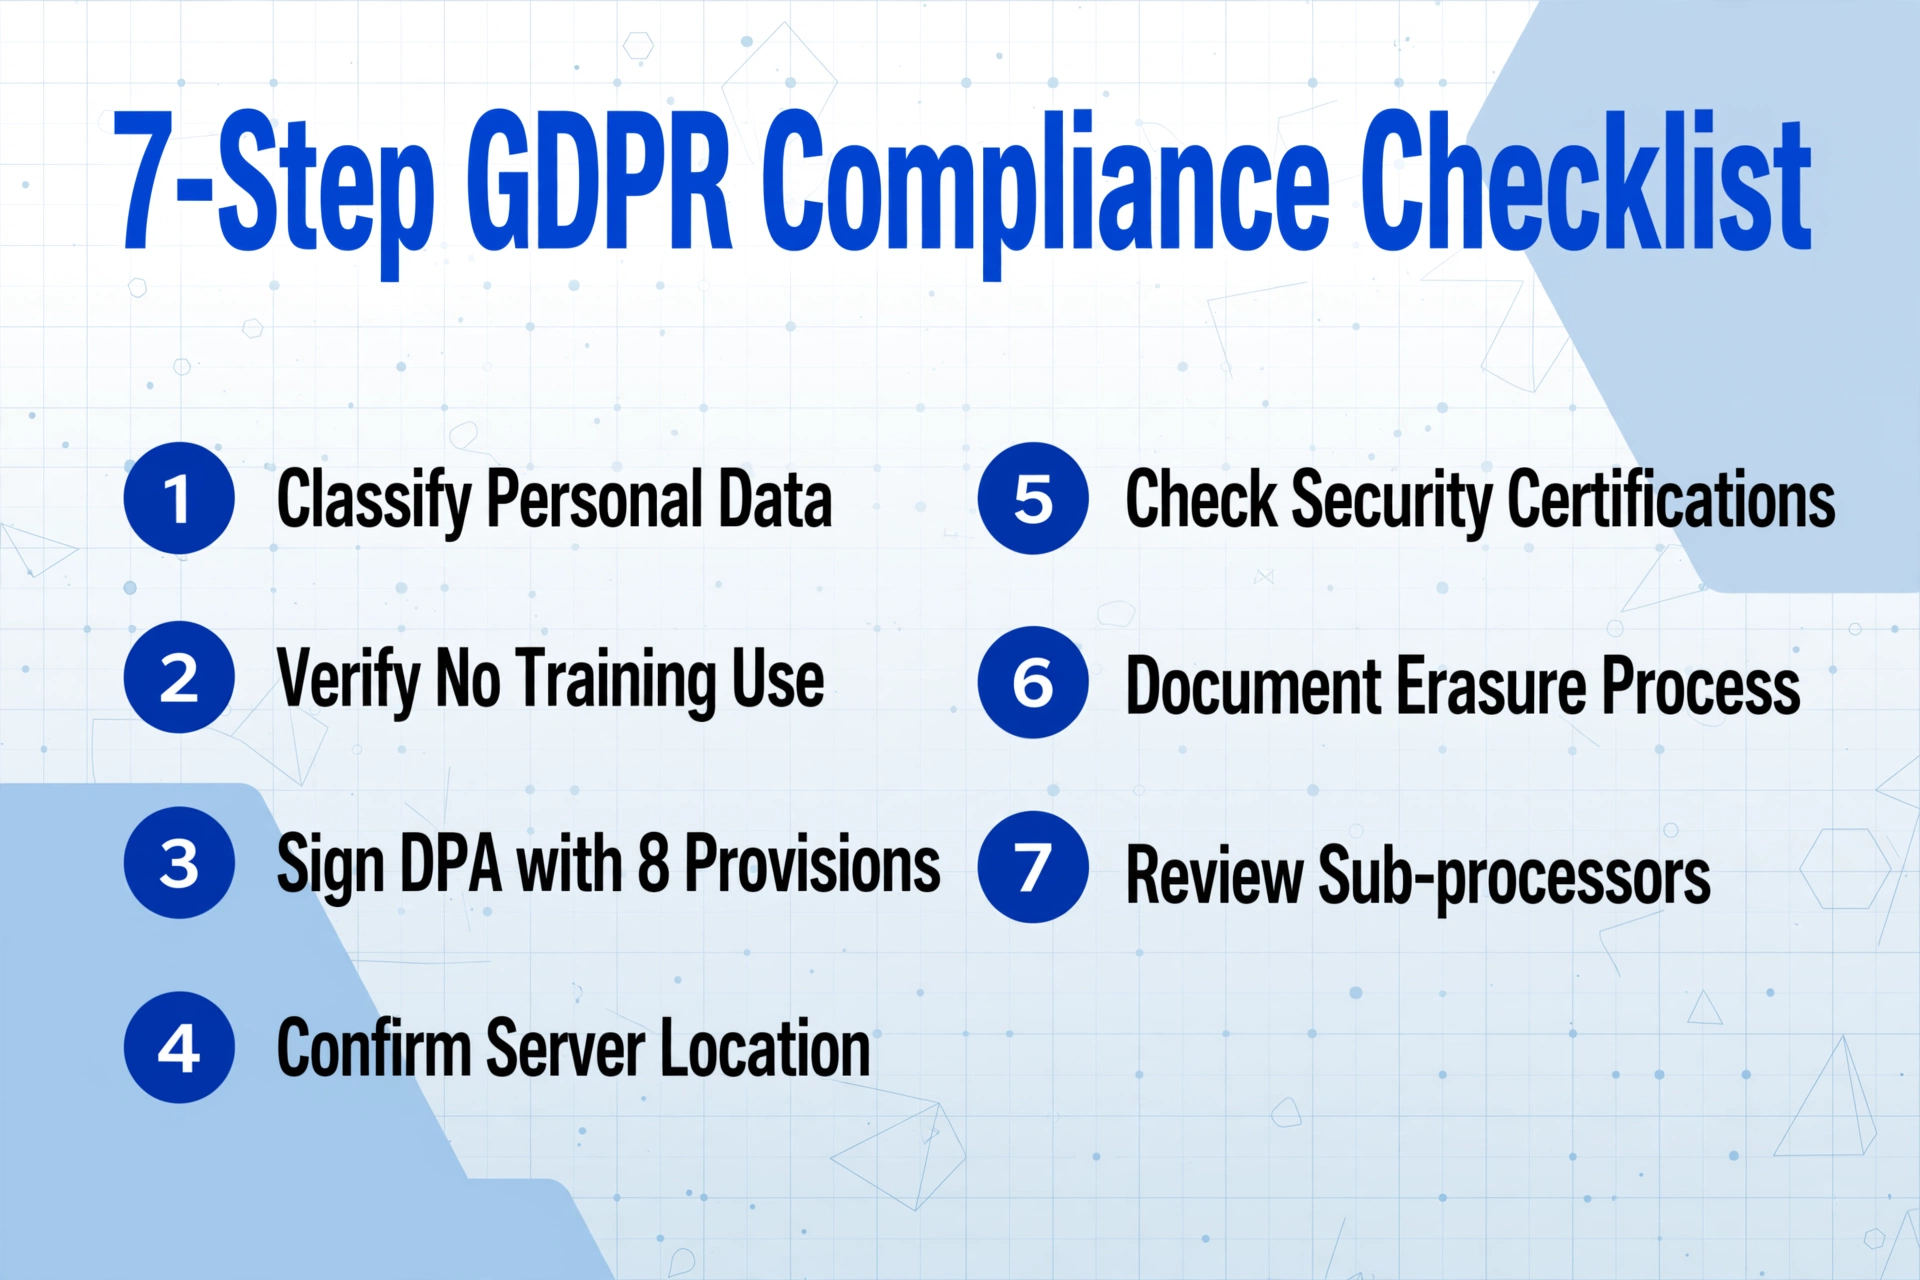
以下の各ステップは特定のGDPR条項に対応しており、正確な規制参照情報とともにコンプライアンスを文書化できます。
書類内のデータを分類する
処理する書類のどの項目が第4条(1)に基づく個人データに該当するかを特定します。氏名、住所、銀行口座番号、税ID、従業員番号、署名はすべて該当します。これらのいずれかが書類に含まれる場合、GDPRが処理に適用されます。
プロバイダーがデータを学習に使用しないことを確認する
第5条(1)(b)に基づき、プロバイダーがアップロードされた書類でAIモデルを訓練する場合、明示的な同意がない限り、抽出目的と相容れない「さらなる処理」に該当します。データが学習に使用されないという書面による確約(できればDPA内)を取得してください。
第28条(3)の全8項目を網羅したDPAを締結する
譲歩不可。DPAが(汎用的なSaaSサービスだけでなく)書類処理シナリオを対象とし、第28条(3)に規定される(a)から(h)までの条項を含むことを確認してください。プロバイダーがDPAを提示できない場合、コンプライアンス上のギャップは大きすぎて先に進めません。
サーバーの所在地と移転メカニズムを確認する
EEA内のホスティング=移転問題なし。米国ホスティング=公式リストでDPF認証を確認。その他の第三国=第45条~46条に基づき、SCCと文書化されたTIAを要求。
セキュリティ認証を確認する
第32条(1)に基づき、転送中の暗号化(TLS 1.2以上)、保存時の暗号化、および独立した監査による認証(SOC 2 Type II、ISO 27001)を確認します。プロバイダーが保持する認証と最終監査日を文書化してください。
保存と削除のスケジュールを設定する
第5条(1)(e)および第17条(1)(a)に基づき、プロバイダーがアップロードを保持する期間(数分~数時間が望ましく、数ヶ月は不可)と、抽出データの保持期間(法定保存期間に合わせ、その後は削除または匿名化)を定義します。
消去リクエスト手順を文書化する
データ主体が第17条(1)に基づき消去を請求した場合、抽出履歴からそのデータを含む書類を特定し、それらの記録を削除または匿名化し、第12条(3)に基づく1か月の期限内に完了を確認する必要があります。プロバイダーを切り替える場合、旧プロバイダーは第28条(3)(g)に基づき書類を削除しなければなりません。
AI文書抽出がコンプライアンス準拠のワークフローにどう組み込まれるか
AI文書抽出は、本質的にコンプライアンス準拠または非準拠というわけではありません。ツールがどのように設計されているか、プロバイダーがどのようなコミットメントを行うかに依存します。
設計によるデータ最小化
第5条(1)(c)は、データが「適切かつ関連性があり、必要な範囲に限定されていること」を要求しています。カスタム列抽出 — 抽出するフィールド(請求書番号、日付、合計金額、仕入先名)を正確に定義し、AIがそれらのみを抽出する機能 — は、この原則に自然に対応します。要求しないフィールドは処理されず、したがって保存もされません。これは、不必要なデータ露出を生み出す「すべてを抽出して後でフィルタリングする」アプローチとは正反対です。
一時処理
一時処理用に設計されたツール — 文書がアップロードされ、AIが読み取り、データが返され、原本が数分以内に削除される — は、第5条(1)(b)(目的制限)、第5条(1)(e)(保存制限)、および第17条(消去権)を同時に満たします。ツールを評価する場合、プロバイダーのアーキテクチャは単なる技術的な決定ではなく、規制上の影響を伴うコンプライアンス上の決定です。
プロバイダー選定はコンプライアンス上の判断
お客様の抽出ワークフローには、2つの関連規制が関わってきます。電子請求書義務化では構造化XML形式が求められるため、抽出ツールはそれらと共存し、置き換えるものではありません。段階的な準備計画については、電子請求書コンプライアンスガイドをご覧ください。法定保存期間は、抽出データを保存しなければならない期間を定めています。文書保存要件ガイドをご参照ください。データ保護、電子請求書義務化、保存法という3つの規制が、2026年の文書処理におけるコンプライアンスの三角形を形成します。
よくある質問
従業員10人未満の小規模事業者にもGDPRは適用されますか?
はい、適用されます。GDPRには小規模事業者向けの免除規定はありません。第3条(1)は、規模に関係なくEU域内の事業所におけるあらゆる処理に適用されます。第30条(5)は、従業員250人未満の事業者を完全な処理記録の維持から免除していますが、第4条の定義、第5条の原則、第28条のデータ処理契約要件、第17条の消去権、第32条のセキュリティなど、すべての実質的義務は個人データを処理するすべての事業者に適用されます。
請求書には会社データしかなく、個人データは含まれていません。それでもGDPRは適用されますか?
おそらく適用されます。個人事業主からの請求書には、その個人の氏名と住所が含まれており、これは第4条(1)の個人データに該当します。連絡担当者の氏名や直接のメールアドレスが記載されたGmbHからの請求書にも個人データが含まれます。従業員の氏名と給与が記載された給与明細は、定義上個人データです。承認者の署名が記載された発注書でさえ該当します。実際には、個人データをまったく含まない業務文書はほとんどありません。ベンダーの連絡先、従業員、承認者、署名者として人物がどこかに登場する場合、GDPRが適用されます。
抽出前に文書を匿名化すればGDPRを回避できますか?
条項26は、データ保護の原則が真に匿名化された情報には適用されないと定めています。ただし、匿名化のステップ自体(氏名の削除、住所のマスキング)は第4条(2)に基づく処理であり、GDPRはそのステップに適用されます。匿名化は有効なリスク軽減策ですが、それによって生じる義務を排除するものではありません。多くの企業は、匿名化パイプラインを構築するよりも、コンプライアンス対応のプロバイダーを利用する方が実用的だと感じています。
プロバイダーを切り替えた場合、私のデータはどうなりますか?
第28条(3)(g)に基づき、現在のプロバイダーは契約終了時にすべての個人データを削除または返還しなければなりません。文書化されたエクスポートと削除確認書を要求してください。第17条(1)は、移行後も保持されているデータの消去を求める権利を支持しています。コンプライアンス記録のために確認書を保管してください。
プロバイダーは監査を受け入れる義務がありますか?
第28条(3)(h)は、処理者が「監査を許可し、それに貢献する」ことを要求しています。実際には、標準プランでオンサイト監査を許可するSaaSプロバイダーはほとんどありません。ほとんどの場合、SOC 2 Type IIレポートやISO 27001証明書を代替として提供しています。プロバイダーの監査文書が、お客様の特定の処理シナリオをカバーしていることを確認してください。それで一般的に第28条(3)(h)の義務を満たすことになります。
文書抽出におけるGDPRコンプライアンスは、AIが準拠できるかどうかの問題ではありません。提供者が適切な契約上・セキュリティ上・アーキテクチャ上の保護措置を構築しているかどうかの問題です。第4条(2)は、すべての文書アップロードを処理行為とみなします。第28条は、8つの特定条項を含むDPAを要求します。第5条(1)(b)は、法的根拠なしにモデルトレーニングを行うことを禁止します。第17条は、データ主体に消去権を付与します。また、第V章は越境移転を規定しています。これらはすべて、契約前に確認可能です。コンプライアンスの答えは、1件の文書を処理する前—処理した後ではなく—に存在します。
GDPRコンプライアンスを確認するサインアップ不要で無料でお試しいただけます。文書は一時的に処理され、保持されません。