A Extração de Documentos por IA é
Compatível com a GDPR? Um Guia para Empresas da UE
Se sua ferramenta de extração de documentos processa faturas com nomes, endereços ou dados bancários de residentes da UE, você está processando dados pessoais sob a GDPR — esteja sua empresa em Berlim ou Boston. Veja o que o Artigo 4(2), o Artigo 28 e o Artigo 17 exigem e como verificar se seu provedor de ferramentas está em conformidade.
Principais Conclusões
- Você acha que a conformidade com a GDPR para ferramentas de extração de documentos é uma formalidade — basta ler a política de privacidade, confirmar "estamos em conformidade com a GDPR" e seguir em frente.
- Mas o Artigo 4(2) torna cada upload de documento uma operação de processamento no momento em que uma fatura contém o nome ou os dados bancários de uma pessoa física. O Artigo 5(1)(b) proíbe que seu provedor treine IA com seus documentos sem consentimento explícito — uma cláusula ausente na maioria dos termos de SaaS.
- Seu papel muda de "encontrar uma ferramenta que funcione" para "encontrar um provedor com processamento transitório, sem treinamento de modelo e com um acordo de processamento de dados que cubra a extração de documentos". Essas três perguntas feitas antes do upload definem a resposta de conformidade antes que um único documento seja processado.
O que o GDPR Exige para o Processamento de Documentos
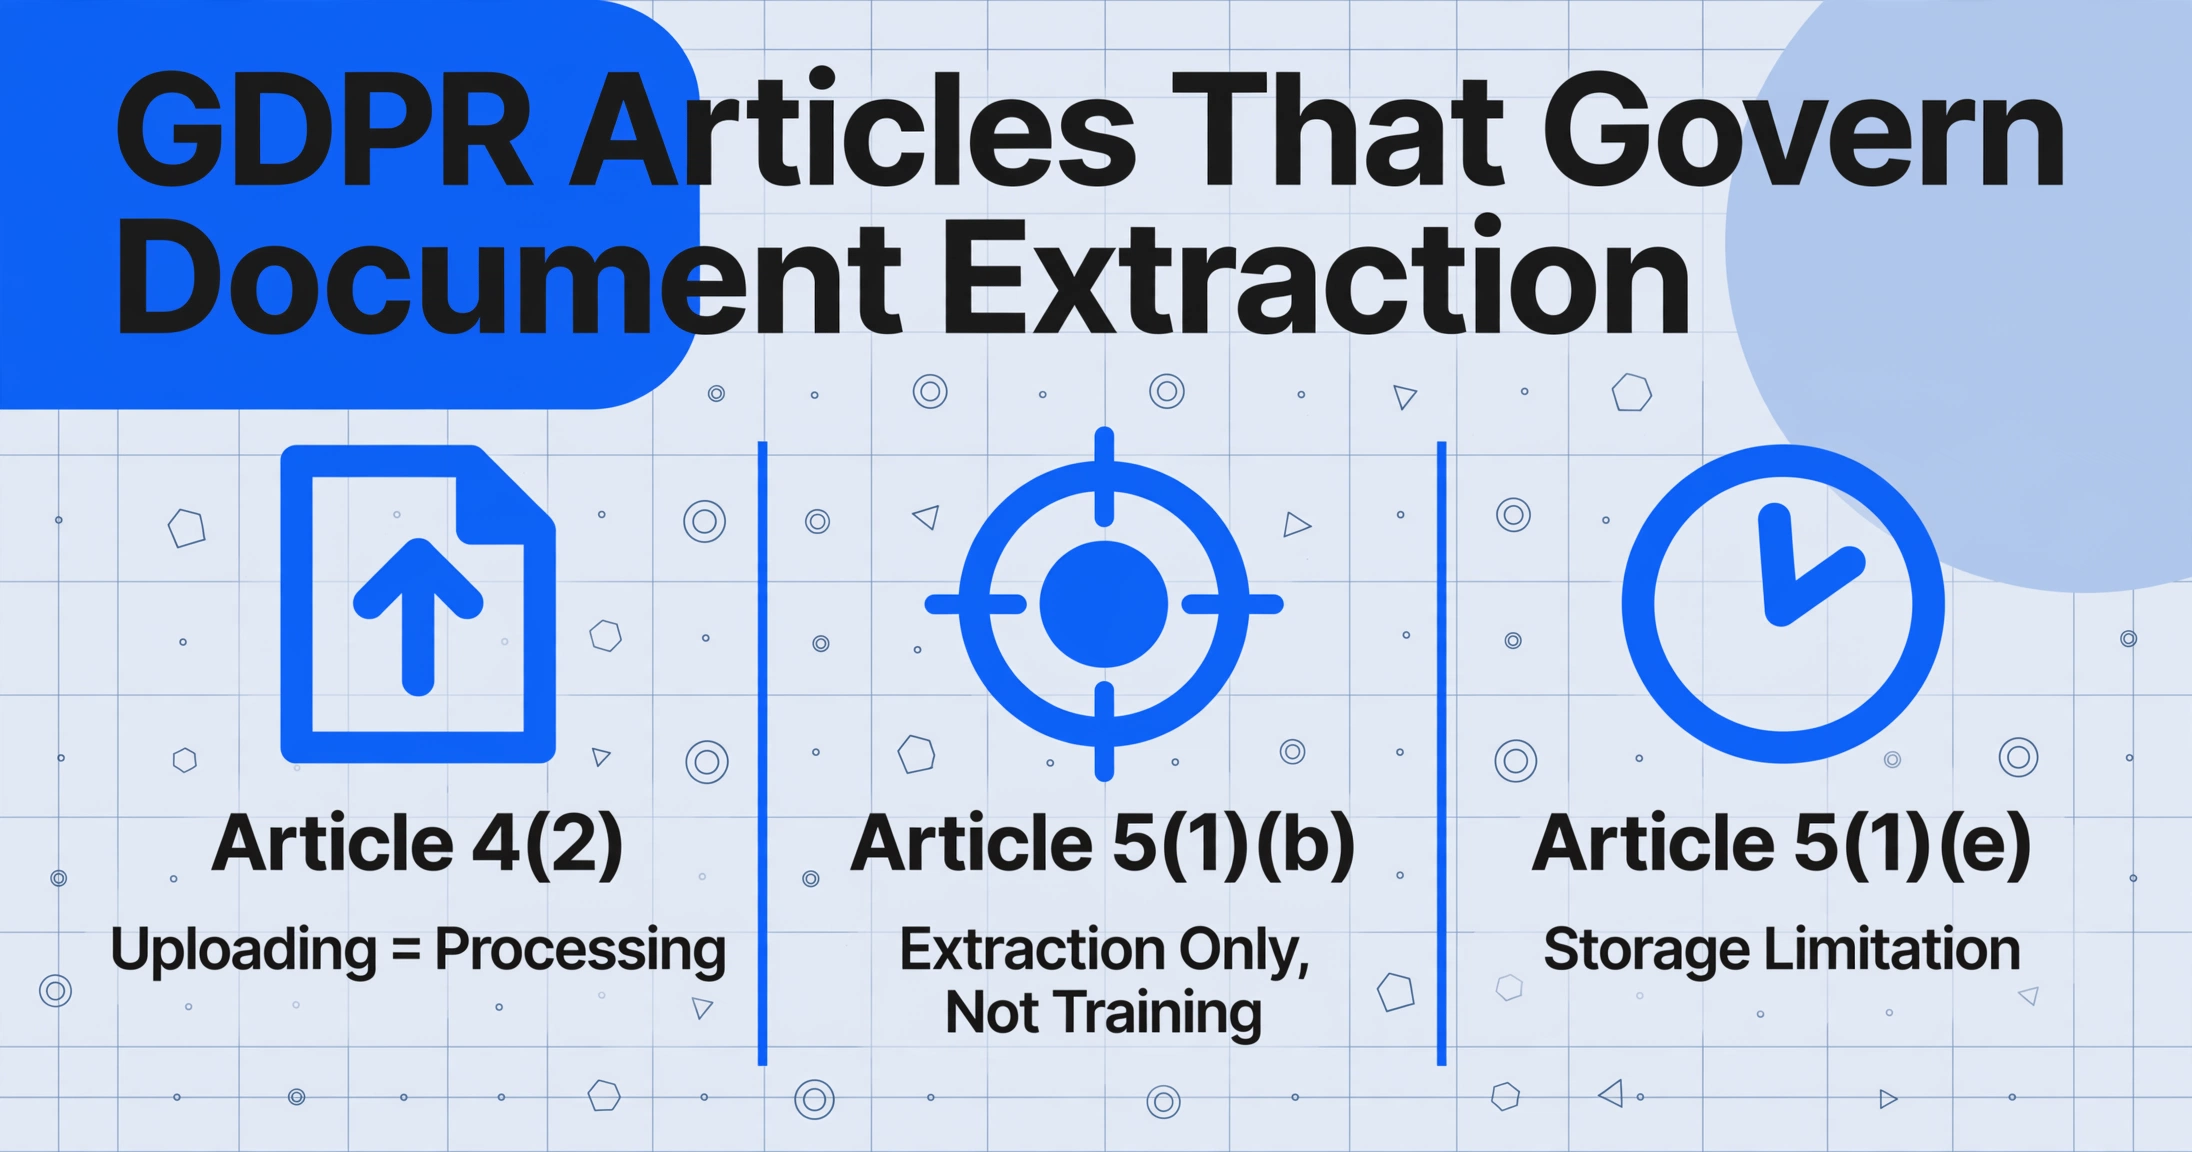
O Regulamento Geral sobre a Proteção de Dados (Regulamento (UE) 2016/679) não menciona "extração de documentos" pelo nome. Mas seis artigos regem diretamente como você pode usar uma ferramenta de extração para processar faturas, contracheques ou contratos que contenham dados pessoais. Cada um cria uma obrigação específica — para você, como controlador de dados, e para o provedor da ferramenta, como operador de processamento de dados.
Artigo 4(2): Fazer Upload de um Documento É "Processamento"
O regulamento define processamento de forma ampla: "qualquer operação ou conjunto de operações efetuadas sobre dados pessoais ou sobre conjuntos de dados pessoais, por meios automatizados ou não, tais como a recolha, o registo, a organização, a estruturação, a conservação, a adaptação ou alteração, a recuperação, a consulta, a utilização, a divulgação por transmissão, a difusão ou qualquer outra forma de disponibilização, a comparação ou combinação, a restrição, o apagamento ou a destruição" (Artigo 4(2), GDPR). Se a sua ferramenta de extração processar uma fatura que contenha nome, endereço, número de conta bancária ou identificação fiscal de uma pessoa física, você está processando dados pessoais nos termos do Artigo 4(2). O mesmo se aplica a contracheques (nome do funcionário + salário), contratos (nome do signatário + identificação) e prontuários médicos. A amplitude dessa definição é intencional — upload, transmissão, armazenamento e exclusão são todas operações de processamento.
Artigo 5(1)(b): Limitação de Finalidade — Apenas Extração, Não Treinamento
O Artigo 5(1)(b) estabelece que os dados pessoais devem ser "recolhidos para finalidades determinadas, explícitas e legítimas e não tratados posteriormente de uma forma incompatível com essas finalidades." Para extração de documentos, esta é a disposição que separa ferramentas em conformidade das não conformes. A finalidade de fazer upload de um documento em uma ferramenta de extração é extrair dados estruturados dele — essa finalidade é legítima. Mas se o provedor usar o documento enviado para treinar seus modelos de IA, isso constitui "tratamento posterior" nos termos do Artigo 5(1)(b). A menos que você tenha dado consentimento explícito para uso em treinamento, isso é incompatível com a finalidade original. Uma ferramenta que processa documentos de forma transitória — lê, retorna os dados extraídos e descarta os originais — satisfaz naturalmente a limitação de finalidade. Uma ferramenta que retém documentos para melhoria de modelos cria uma exposição ao Artigo 5(1)(b).
Artigo 28: Você Precisa de um Contrato de Processamento de Dados
O Artigo 28(3) exige que o processamento seja "regido por um contrato ou outro ato jurídico, nos termos do direito da União ou dos Estados-Membros, que vincule o subcontratante em relação ao responsável pelo tratamento". Este é o seu Contrato de Processamento de Dados (DPA). Nos termos do Artigo 28(3)(a)–(h), o DPA deve especificar oito disposições mínimas: o subcontratante atua apenas com base em instruções documentadas (a); o pessoal está sujeito a confidencialidade (b); o subcontratante implementa as medidas de segurança do Artigo 32 (c); os subcontratantes subsequentes exigem autorização (d); o subcontratante ajuda você a responder aos direitos dos titulares dos dados (e); o subcontratante auxilia nas obrigações de segurança e violação (f); o subcontratante elimina ou devolve os dados no final do contrato (g); e o subcontratante permite auditorias (h). Se seu fornecedor de extração não puder produzir um DPA contendo esses oito elementos, isso por si só é uma lacuna de conformidade que justifica a escolha de outro fornecedor.
Artigo 17: Direito ao Apagamento
O Artigo 17(1) concede aos titulares dos dados o direito de obter o apagamento de seus dados pessoais "sem demora injustificada" quando se aplicarem motivos — incluindo que os dados "já não são necessários para as finalidades para as quais foram recolhidos ou tratados de outra forma" (Artigo 17(1)(a)). Para extração de documentos, isso significa: depois de extrair os dados necessários, o documento original e quaisquer cópias devem ser eliminados em um prazo definido. O Artigo 17(3)(b) prevê uma exceção quando o tratamento é necessário para o cumprimento de uma obrigação legal — se sua jurisdição exigir a retenção de cópias de faturas para auditorias fiscais, essa retenção é permitida, mas apenas pelo prazo legal e apenas quando os dados não forem processados além do exigido por lei. Sua ferramenta de extração deve oferecer uma política de eliminação documentada. A melhor prática é a retenção zero por padrão: documentos processados de forma transitória, originais eliminados da infraestrutura do fornecedor em minutos a horas, não em dias.
Artigo 32: Segurança do Processamento
O Artigo 32(1) exige "medidas técnicas e organizacionais adequadas para garantir um nível de segurança compatível com o risco." Para extração, essa base inclui criptografia em trânsito (TLS 1.2+), criptografia em repouso, controles de acesso e certificações auditadas de forma independente (SOC 2 Type II, ISO 27001).
Residência de Dados e Transferências Internacionais
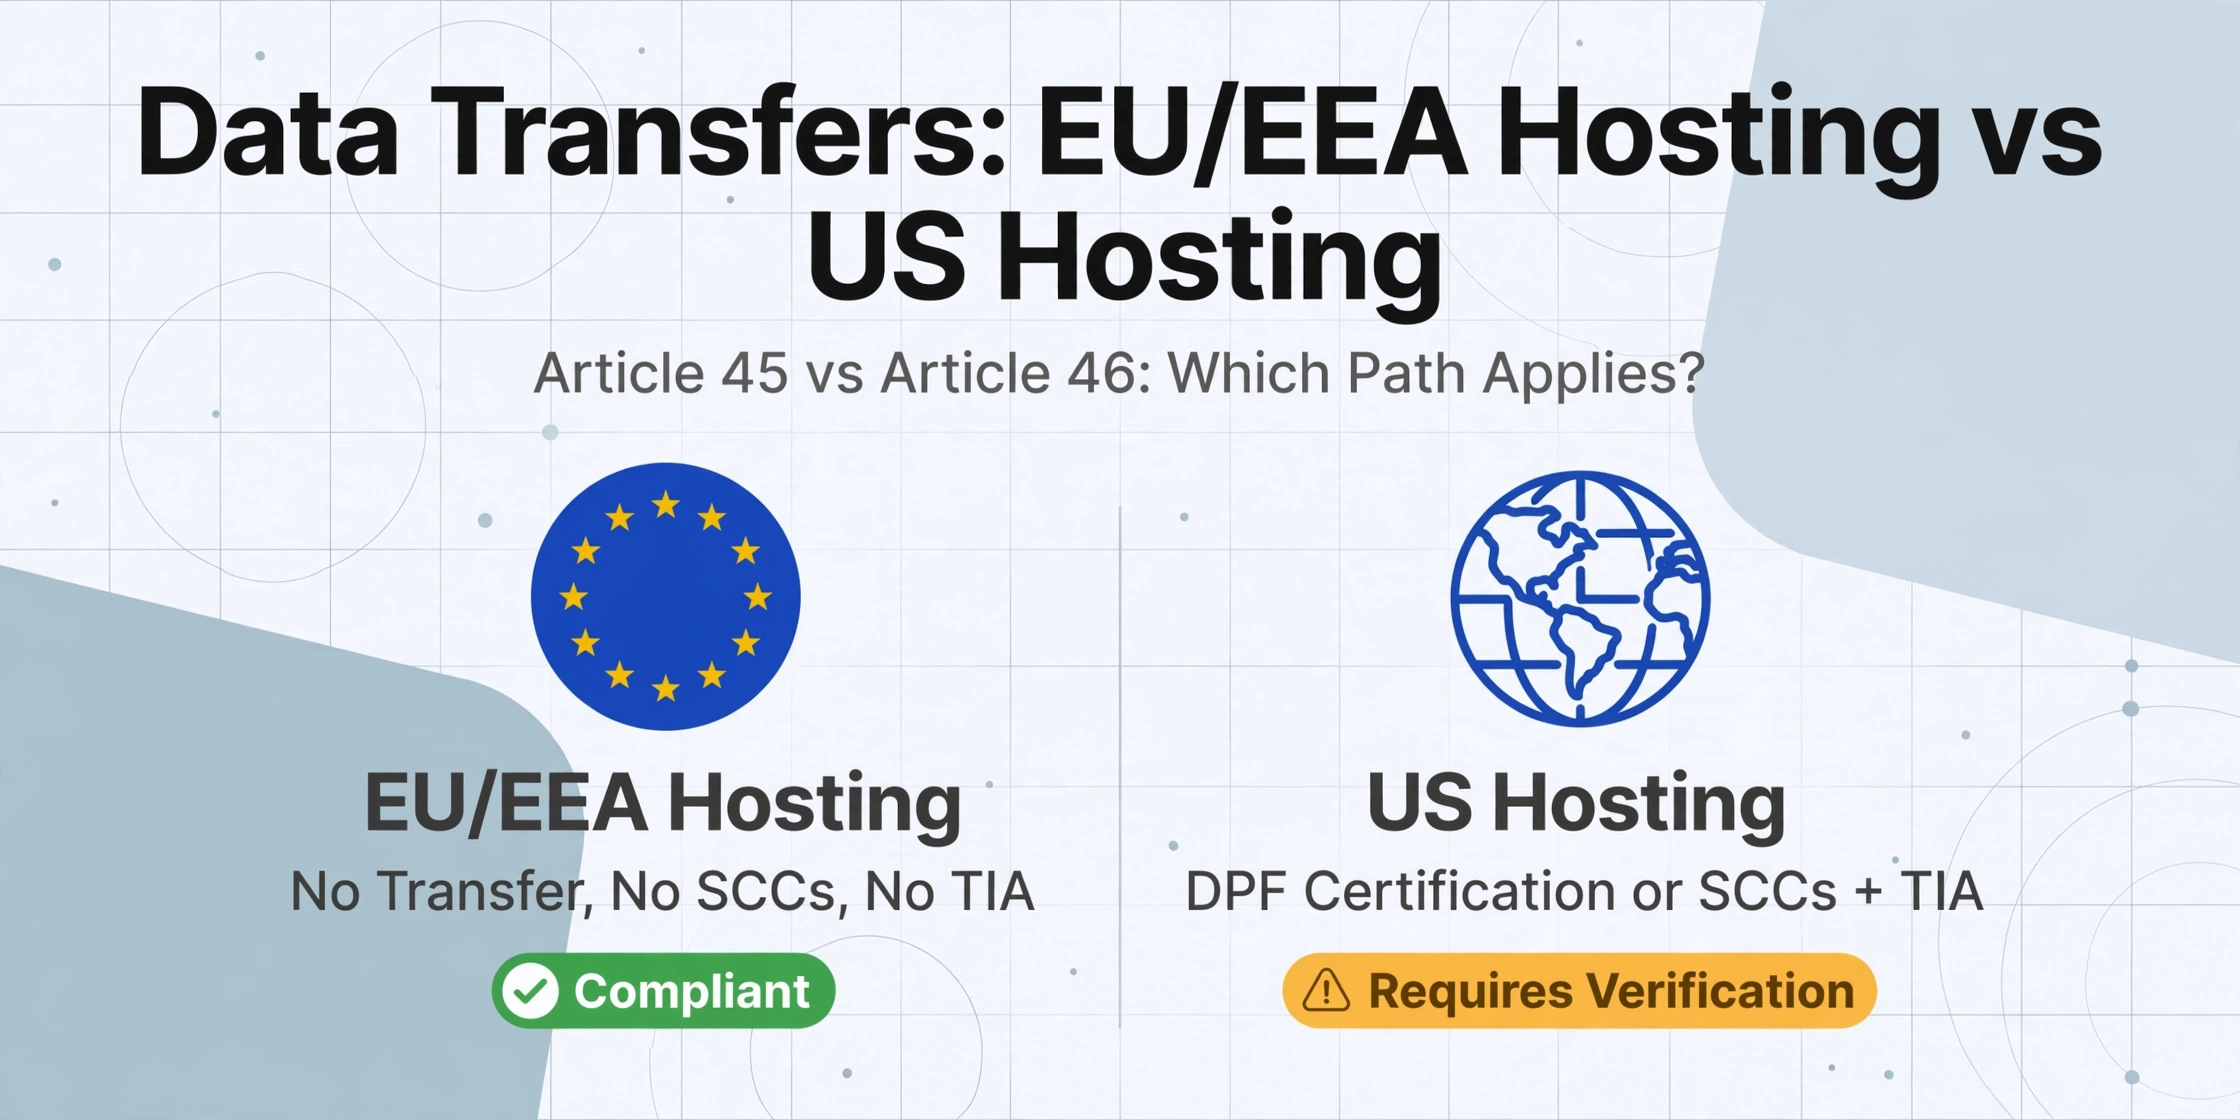
Se sua ferramenta de extração processa documentos em servidores fora do Espaço Econômico Europeu, o Capítulo V (Artigos 44–49) se aplica. Nos termos do Artigo 45(1), os dados podem ser transferidos para um país terceiro quando a Comissão Europeia emitiu uma decisão de adequação. A Estrutura de Privacidade de Dados UE-EUA (DPF), adotada pela Decisão de Execução 2023/1795 da Comissão em 10 de julho de 2023, é a decisão de adequação atual para organizações sediadas nos EUA que se autodeclaram. Em 3 de setembro de 2025, o Tribunal Geral da UE rejeitou um desafio legal à DPF, confirmando sua validade. Se seu provedor processa dados nos EUA e possui certificação DPF, isso satisfaz o Artigo 45.
Para transferências a países sem decisão de adequação, o Artigo 46(2)(c) prevê as cláusulas contratuais padrão (SCCs) — termos contratuais pré-aprovados pela Decisão de Execução 2021/914 da Comissão (4 de junho de 2021). No entanto, o julgamento Schrems II (TJUE, Processo C-311/18, 16 de julho de 2020) deixou claro que assinar as SCCs por si só não é suficiente. Você também deve realizar uma avaliação de impacto de transferência (TIA) para avaliar se o arcabouço legal do país de destino compromete as proteções das SCCs e implementar medidas complementares se for o caso. Se seu provedor processa dados fora do EEE, pergunte: onde estão seus servidores? Qual mecanismo de transferência você utiliza? Você pode fornecer uma TIA? Se eles oferecem hospedagem na UE/EEE, a questão da residência de dados está resolvida — sem transferência internacional, sem necessidade de SCCs, sem TIA obrigatória.
O Artigo 5(1)(e) acrescenta a limitação de armazenamento: os dados pessoais devem ser mantidos "pelo período necessário para as finalidades para as quais são processados." Após a conclusão da extração, a retenção deve seguir um cronograma documentado vinculado a prazos legais — não armazenamento indefinido nos servidores do provedor.
Este artigo aborda o regulamento em si — o que cada artigo exige de você e do seu provedor. Para um guia complementar sobre auditoria de seus fluxos de extração internos em relação a esses requisitos, consulte o artigo de auditoria de segurança GDPR do Lote I-2. Os dois funcionam em conjunto: entender as obrigações legais vem antes de auditar sua conformidade com elas.
Checklist Prática de Conformidade: 7 Passos para Verificar Sua Ferramenta de Extração
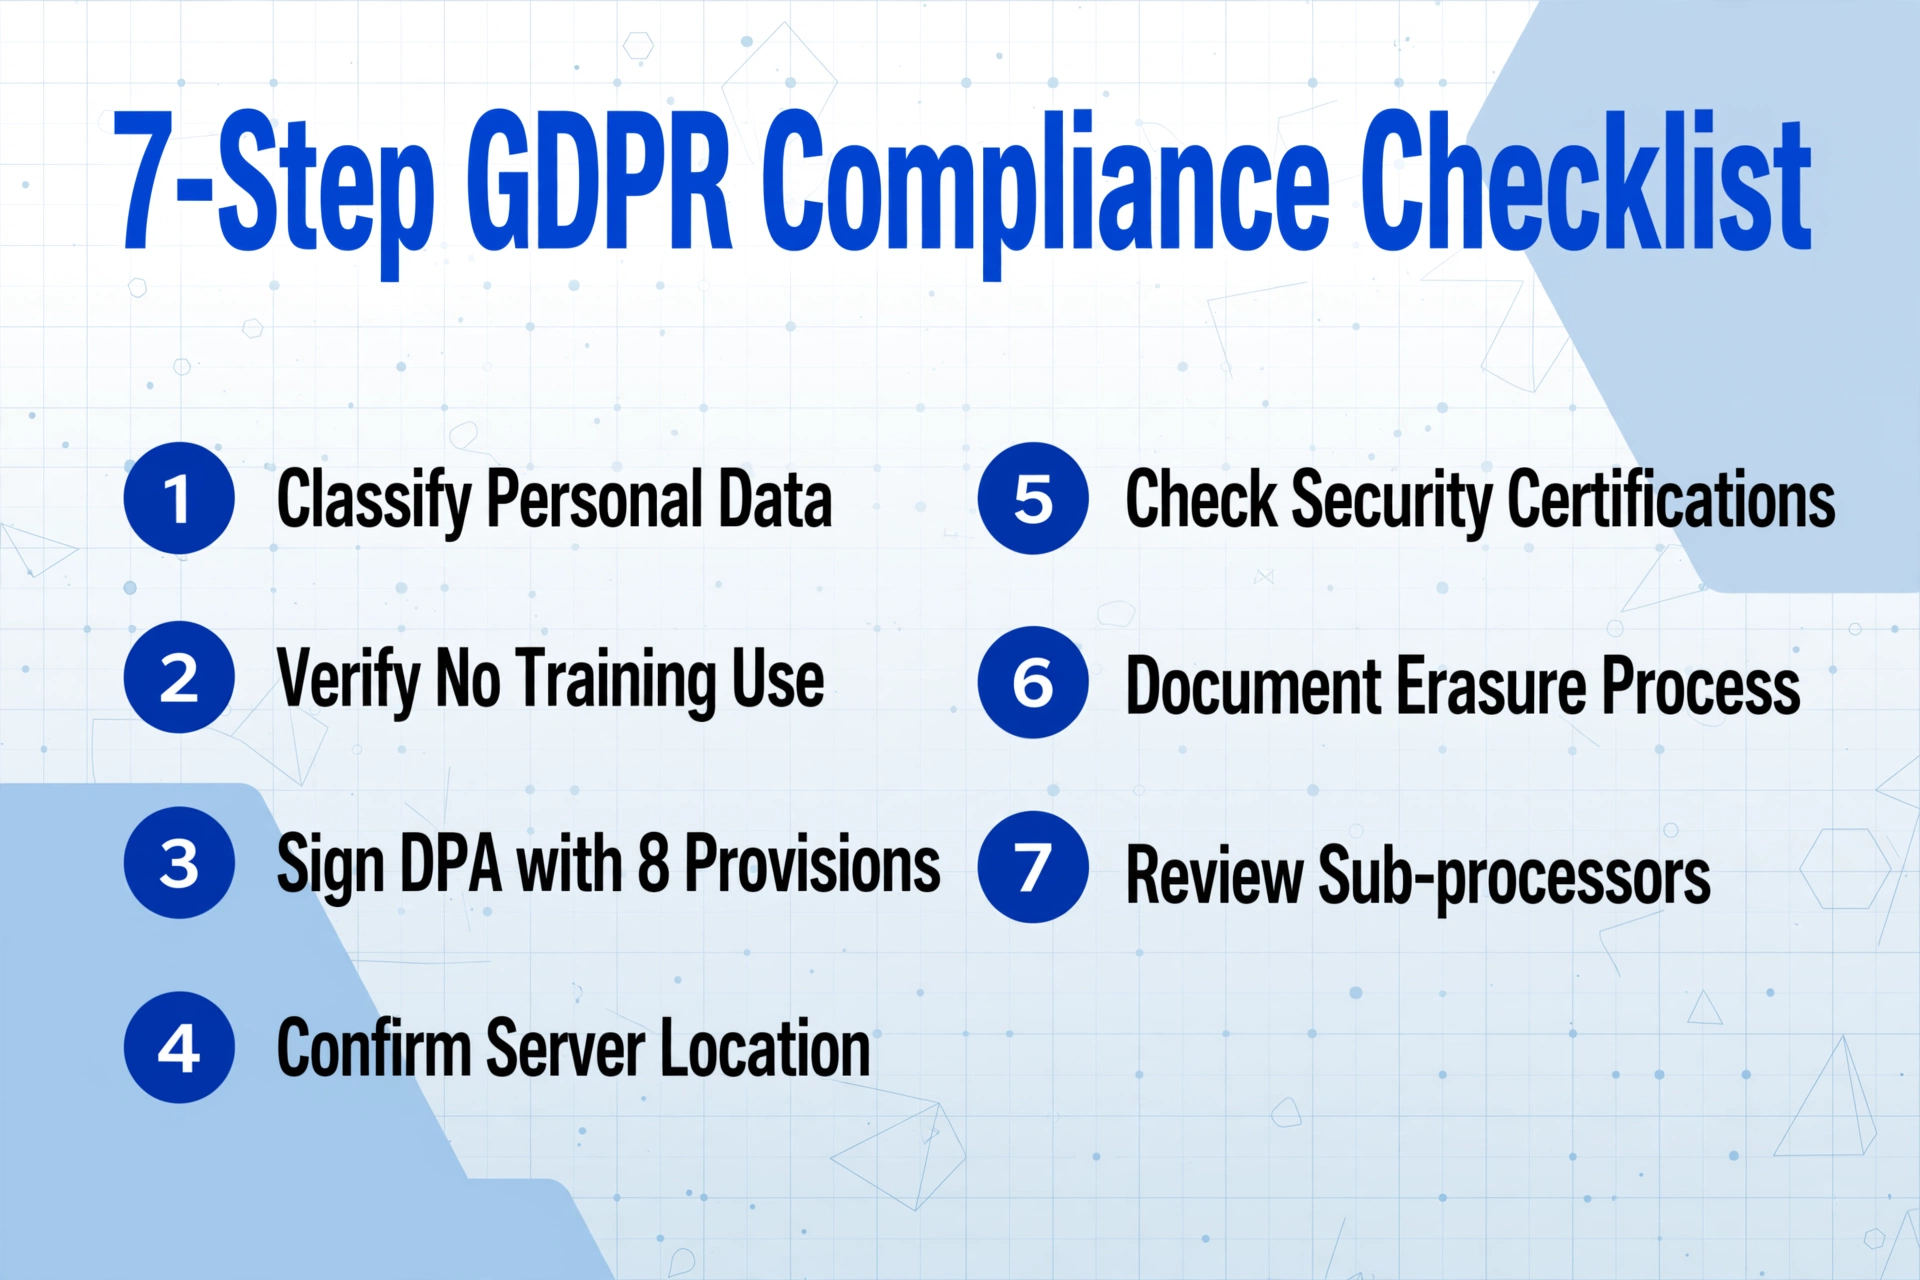
Cada passo abaixo corresponde a artigos específicos do GDPR, permitindo que você documente a conformidade com referências regulatórias exatas.
Classifique os dados nos seus documentos
Identifique quais campos nos documentos processados são dados pessoais conforme o Artigo 4(1). Nomes, endereços, números de conta bancária, CPF/CNPJ, IDs de funcionários e assinaturas se enquadram. Se seus documentos contiverem algum desses, o GDPR se aplica ao processamento.
Verifique se o provedor não usa seus dados para treinamento
Conforme o Artigo 5(1)(b), se o provedor treinar modelos de IA com seus documentos enviados, isso é "processamento posterior" incompatível com a finalidade de extração, a menos que você tenha consentimento explícito. Obtenha um compromisso por escrito de que seus dados não são usados para treinamento — de preferência no DPA.
Assine um DPA com todas as oito disposições do Artigo 28(3)
Inegociável. Verifique se o DPA cobre o cenário de processamento de documentos (não apenas serviços SaaS genéricos) e inclui as disposições (a) a (h) conforme especificado no Artigo 28(3). Se o provedor não puder fornecer um DPA, sua lacuna de conformidade já é grande demais para prosseguir.
Confirme a localização do servidor e o mecanismo de transferência
Hospedagem no EEE = sem problema de transferência. Hospedagem nos EUA = verifique a certificação DPF na lista oficial. Qualquer outro país terceiro = exija SCCs mais uma TIA documentada conforme os Artigos 45–46.
Verifique as certificações de segurança
Conforme o Artigo 32(1), verifique a criptografia em trânsito (TLS 1.2+), criptografia em repouso e certificações auditadas de forma independente (SOC 2 Tipo II, ISO 27001). Documente quais certificações seu provedor possui e quando foram auditadas pela última vez.
Estabeleça um cronograma de retenção e exclusão
Conforme o Artigo 5(1)(e) e o Artigo 17(1)(a), defina por quanto tempo o provedor retém os uploads (deve ser de minutos a horas, não meses) e por quanto tempo você mantém os dados extraídos (corresponda aos prazos legais e depois exclua ou anonimize).
Documente um processo de solicitação de apagamento
Se um titular de dados solicitar o apagamento nos termos do Artigo 17(1), você precisa identificar documentos que contenham seus dados no seu histórico de extração, excluir ou anonimizar esses registros e confirmar a conclusão dentro do prazo de um mês estabelecido no Artigo 12(3). Se você trocar de provedor, o provedor antigo deve excluir seus documentos nos termos do Artigo 28(3)(g).
Como a Extração de Documentos com IA se Encaixa em um Fluxo de Trabalho em Conformidade
A extração de documentos com IA não é inerentemente conforme ou não conforme — depende de como a ferramenta é arquitetada e quais compromissos o provedor assume.
Minimização de Dados por Design
O Artigo 5(1)(c) exige que os dados sejam "adequados, relevantes e limitados ao necessário". A extração de colunas personalizadas — onde você define exatamente quais campos extrair (número da fatura, data, total, nome do fornecedor) e a IA extrai apenas esses — se alinha naturalmente a esse princípio. Campos que você nunca solicita nunca são processados e, portanto, nunca armazenados. Isso é o oposto da abordagem de "extrair tudo e filtrar depois", que cria exposição desnecessária de dados.
Processamento Transitório
Ferramentas arquitetadas para processamento transitório — documentos enviados, IA os lê, dados retornados, originais excluídos em minutos — satisfazem simultaneamente o Artigo 5(1)(b) (limitação de finalidade), o Artigo 5(1)(e) (limitação de armazenamento) e o Artigo 17 (direito ao apagamento). Se você está avaliando ferramentas, a arquitetura do provedor não é apenas uma decisão técnica; é uma decisão de conformidade com implicações regulatórias.
Seleção do Fornecedor como uma Decisão de Conformidade
Dois regulamentos relacionados se cruzam com seu fluxo de trabalho de extração. Os mandatos de faturamento eletrônico exigem formatos XML estruturados — sua ferramenta de extração deve coexistir com eles, não substituí-los. Para um plano de preparação em fases, consulte o guia de conformidade com faturamento eletrônico. Os períodos legais de retenção definem por quanto tempo você deve manter os dados extraídos — consulte o guia de requisitos de retenção de documentos. Esses três regulamentos — proteção de dados, mandatos de faturamento eletrônico e lei de retenção — formam o triângulo de conformidade para processamento de documentos em 2026.
Perguntas Frequentes
O GDPR se aplica se eu tiver uma pequena empresa com menos de 10 funcionários?
Sim. O GDPR não tem isenção para pequenas empresas. O Artigo 3(1) se aplica a qualquer processamento no contexto de um estabelecimento na UE, independentemente do tamanho. O Artigo 30(5) isenta empresas com menos de 250 funcionários de manter registros completos de processamento, mas todas as obrigações substantivas — definições do Artigo 4, princípios do Artigo 5, requisitos de acordo de processamento de dados do Artigo 28, direitos de apagamento do Artigo 17, segurança do Artigo 32 — se aplicam a toda empresa que processa dados pessoais.
Minhas faturas contêm apenas dados da empresa, não dados pessoais. O GDPR ainda se aplica?
Provavelmente sim. Uma fatura de um profissional autônomo contém o nome e endereço do indivíduo — dados pessoais conforme o Artigo 4(1). Uma fatura de uma GmbH que lista o nome ou e-mail direto de uma pessoa de contato também contém dados pessoais. Um holerite com nome e salário de um funcionário é dado pessoal por definição. Até mesmo uma ordem de compra que referencia a assinatura de um aprovador se qualifica. Na prática, pouquíssimos documentos empresariais são completamente livres de dados pessoais. Se um ser humano aparecer em qualquer lugar — como contato do fornecedor, funcionário, aprovador, signatário — o GDPR se aplica.
Posso evitar o GDPR anonimizando documentos antes da extração?
O Considerando 26 afirma que os princípios de proteção de dados não se aplicam a informações genuinamente anônimas. No entanto, a própria etapa de anonimização — eliminar nomes, mascarar endereços — é processamento nos termos do Artigo 4(2), e o GDPR se aplica a essa etapa. A anonimização é uma estratégia válida de redução de riscos, mas não elimina as obrigações que cria. A maioria das empresas considera mais prático usar um provedor conforme que construir um pipeline de anonimização.
O que acontece com meus dados se eu trocar de provedor?
Nos termos do Artigo 28(3)(g), seu provedor atual deve excluir ou devolver todos os dados pessoais ao final do contrato. Solicite uma exportação documentada e uma confirmação de exclusão. O Artigo 17(1) respalda seu direito à exclusão de quaisquer dados ainda retenidos após a transição. Guarde a confirmação para seus registros de conformidade.
Meu provedor é obrigado a permitir auditorias?
O Artigo 28(3)(h) exige que o processador "permita e contribua a auditorias". Na prática, poucos provedores SaaS permitem auditorias no local para planos padrão. A maioria fornece relatórios SOC 2 Type II ou certificados ISO 27001 como substitutos. Verifique que a documentação de auditoria do seu provedor cubra seus cenários específicos de processamento — isso geralmente satisfaça a obrigação do Artigo 28(3)(h).
A conformidade com a GDPR na extração de documentos não se trata de saber se a IA pode ser compatível — trata-se de saber se seu provedor construiu as salvaguardas contratuais, de segurança e arquiteturais corretas. O Artigo 4(2) torna cada upload de documento uma operação de processamento. O Artigo 28 exige um acordo de processamento de dados com oito disposições específicas. O Artigo 5(1)(b) proíbe o treinamento de modelos sem base legal. O Artigo 17 concede aos titulares dos dados direitos de apagamento. E o Capítulo V rege as transferências transfronteiriças. Cada um desses pontos é verificável antes da assinatura. A questão da conformidade tem resposta antes de você processar um único documento — não depois.
Verifique Sua Conformidade com a GDPRGrátis para testar, sem cadastro. Documentos processados de forma transitória e não retidos.