Ist die KI-Dokumentextraktion
GDPR-konform? Ein Leitfaden für EU-Unternehmen
Wenn Ihr Dokumentextraktions-Tool Rechnungen mit Namen, Adressen oder Bankdaten von EU-Bürgern verarbeitet, verarbeiten Sie personenbezogene Daten im Sinne der GDPR – ob Ihr Unternehmen nun in Berlin oder Boston sitzt. Hier erfahren Sie, was Artikel 4(2), Artikel 28 und Artikel 17 verlangen und wie Sie prüfen, ob Ihr Tool-Anbieter konform ist.
Die wichtigsten Erkenntnisse
- Sie denken, die GDPR-Konformität von Dokumentextraktions-Tools sei eine Checkliste – Datenschutzerklärung überfliegen, „wir sind GDPR-konform“ bestätigen lassen, weitergehen.
- Aber Artikel 4(2) macht jeden Dokument-Upload zu einem Verarbeitungsvorgang, sobald eine Rechnung den Namen oder die Bankdaten einer natürlichen Person enthält. Artikel 5(1)(b) verbietet Ihrem Anbieter, KI mit Ihren Dokumenten zu trainieren, ohne ausdrückliche Einwilligung – eine Klausel, die in den meisten SaaS-Bedingungen fehlt.
- Ihre Rolle wechselt von „ein Tool finden, das funktioniert“ zu „einen Anbieter finden mit transienter Verarbeitung, ohne Modelltraining und mit einem AVV, der die Dokumentextraktion abdeckt.“ Diese drei Fragen, die Sie vor dem Upload stellen, klären die Compliance-Frage, bevor ein einziges Dokument verarbeitet wird.
Was die DSGVO für die Dokumentenverarbeitung verlangt
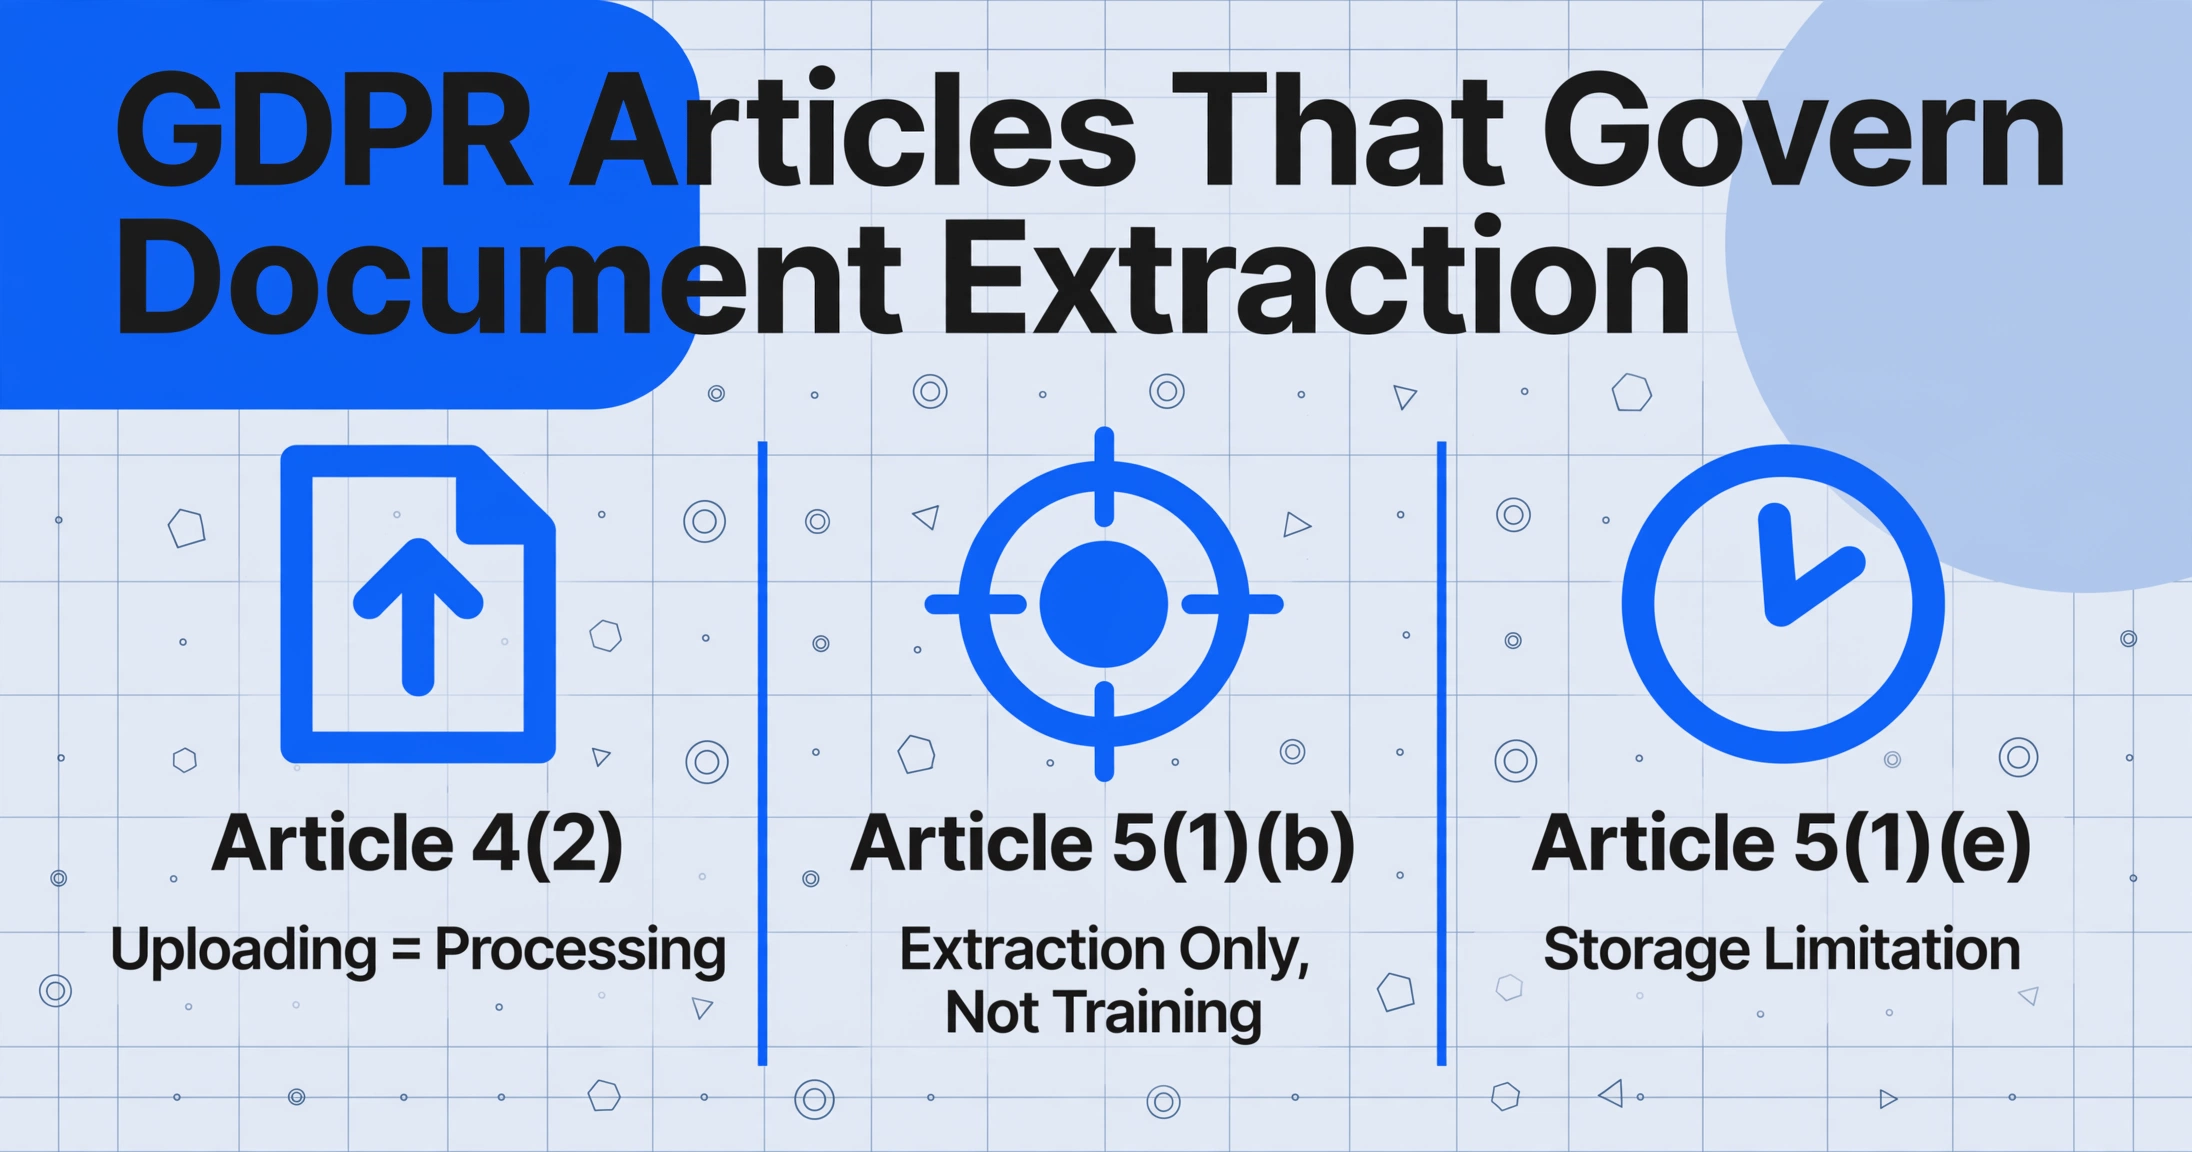
Die Datenschutz-Grundverordnung (Verordnung (EU) 2016/679) erwähnt „Dokumentenextraktion" nicht namentlich. Doch sechs Artikel regeln direkt, wie Sie ein Extraktionstool zur Verarbeitung von Rechnungen, Gehaltsabrechnungen oder Verträgen mit personenbezogenen Daten einsetzen dürfen. Jeder davon begründet eine konkrete Pflicht – für Sie als Verantwortlichen und für den Tool-Anbieter als Auftragsverarbeiter.
Artikel 4(2): Das Hochladen eines Dokuments ist „Verarbeitung"
Die Verordnung definiert Verarbeitung weit: „jeden mit oder ohne Hilfe automatisierter Verfahren ausgeführten Vorgang oder jede solche Vorgangsreihe im Zusammenhang mit personenbezogenen Daten wie das Erheben, das Erfassen, die Organisation, das Ordnen, die Speicherung, die Anpassung oder Veränderung, das Auslesen, das Abfragen, die Verwendung, die Offenlegung durch Übermittlung, Verbreitung oder eine andere Form der Bereitstellung, den Abgleich oder die Verknüpfung, die Einschränkung, das Löschen oder die Vernichtung" (Artikel 4(2) DSGVO). Wenn Ihr Extraktionstool jemals eine Rechnung verarbeitet, die einen Namen, eine Adresse, eine Bankkontonummer oder eine Steuer-ID einer natürlichen Person enthält, verarbeiten Sie personenbezogene Daten im Sinne von Artikel 4(2). Gleiches gilt für Gehaltsabrechnungen (Name des Arbeitnehmers + Gehalt), Verträge (Name des Unterzeichners + ID) und medizinische Unterlagen. Die Weite dieser Definition ist beabsichtigt – Hochladen, Übertragen, Speichern und Löschen sind allesamt Verarbeitungsvorgänge.
Artikel 5(1)(b): Zweckbindung – nur Extraktion, kein Training
Artikel 5(1)(b) legt fest, dass personenbezogene Daten „auf rechtmäßige Weise, nach Treu und Glauben und in einer für die betroffene Person nachvollziehbaren Weise verarbeitet werden" müssen und „für festgelegte, eindeutige und legitime Zwecke erhoben werden und nicht in einer mit diesen Zwecken nicht zu vereinbarenden Weise weiterverarbeitet werden" dürfen. Für die Dokumentenextraktion ist dies die Bestimmung, die konforme von nicht-konformen Tools unterscheidet. Der Zweck des Hochladens eines Dokuments in ein Extraktionstool besteht darin, strukturierte Daten daraus zu extrahieren – dieser Zweck ist legitim. Wenn der Anbieter Ihr hochgeladenes Dokument jedoch zum Training seiner KI-Modelle verwendet, stellt dies eine „Weiterverarbeitung" im Sinne von Artikel 5(1)(b) dar. Sofern Sie nicht ausdrücklich in die Nutzung für Trainingszwecke eingewilligt haben, ist diese mit dem ursprünglichen Zweck unvereinbar. Ein Tool, das Dokumente transient verarbeitet – sie liest, die extrahierten Daten zurückgibt und die Originale verwirft – erfüllt die Zweckbindung auf natürliche Weise. Ein Tool, das Dokumente zur Modellverbesserung aufbewahrt, schafft ein Risiko nach Artikel 5(1)(b).
Artikel 28: Sie benötigen einen Auftragsverarbeitungsvertrag
Artikel 28 Absatz 3 verlangt, dass die Verarbeitung „durch einen Vertrag oder ein anderes Rechtsinstrument nach dem Unionsrecht oder dem Recht der Mitgliedstaaten geregelt ist, das den Auftragsverarbeiter in Bezug auf den Verantwortlichen bindet“. Dies ist Ihr Auftragsverarbeitungsvertrag (AVV). Gemäß Artikel 28 Absatz 3 Buchstaben a–h muss der AVV acht Mindestbestimmungen enthalten: Der Auftragsverarbeiter handelt nur nach dokumentierter Weisung (a); das Personal ist zur Vertraulichkeit verpflichtet (b); der Auftragsverarbeiter ergreift die Sicherheitsmaßnahmen nach Artikel 32 (c); Unterauftragsverarbeiter bedürfen einer Genehmigung (d); der Auftragsverarbeiter unterstützt Sie bei der Erfüllung von Betroffenenrechten (e); der Auftragsverarbeiter unterstützt bei Sicherheits- und Verletzungspflichten (f); der Auftragsverarbeiter löscht oder gibt Daten bei Vertragsende zurück (g); und der Auftragsverarbeiter ermöglicht Prüfungen (h). Wenn Ihr Extraktionsanbieter keinen AVV mit diesen acht Elementen vorlegen kann, stellt dies allein schon eine Compliance-Lücke dar, aufgrund derer Sie sich für einen anderen Anbieter entscheiden sollten.
Artikel 17: Recht auf Löschung
Artikel 17 Absatz 1 gewährt betroffenen Personen das Recht, die Löschung ihrer personenbezogenen Daten „unverzüglich“ zu verlangen, sofern bestimmte Gründe vorliegen – einschließlich des Falls, dass die Daten „für die Zwecke, für die sie erhoben oder auf sonstige Weise verarbeitet wurden, nicht mehr notwendig sind“ (Artikel 17 Absatz 1 Buchstabe a). Für die Dokumentenextraktion bedeutet dies: Sobald Sie die benötigten Daten extrahiert haben, sollten das Originaldokument und alle Kopien nach einem festgelegten Zeitplan gelöscht werden. Artikel 17 Absatz 3 Buchstabe b sieht eine Ausnahme vor, wenn die Verarbeitung zur Erfüllung einer rechtlichen Verpflichtung erforderlich ist – wenn Ihre Rechtsordnung die Aufbewahrung von Rechnungskopien für Steuerprüfungen vorschreibt, ist diese Aufbewahrung zulässig, jedoch nur für die gesetzliche Dauer und nur, wenn die Daten nicht über das gesetzlich Erforderliche hinaus weiterverarbeitet werden. Ihr Extraktionstool sollte eine dokumentierte Löschrichtlinie bieten. Best Practice ist die standardmäßige Nullspeicherung: Dokumente werden flüchtig verarbeitet, Originale werden innerhalb von Minuten bis Stunden, nicht Tagen, aus der Infrastruktur des Anbieters gelöscht.
Artikel 32: Sicherheit der Verarbeitung
Artikel 32 Absatz 1 verlangt „geeignete technische und organisatorische Maßnahmen, um ein dem Risiko angemessenes Schutzniveau zu gewährleisten“. Für die Extraktion umfasst diese Grundlage Verschlüsselung während der Übertragung (TLS 1.2+), Verschlüsselung im Ruhezustand, Zugriffskontrollen sowie unabhängig geprüfte Zertifizierungen (SOC 2 Type II, ISO 27001).
Datenresidenz und internationale Übermittlungen
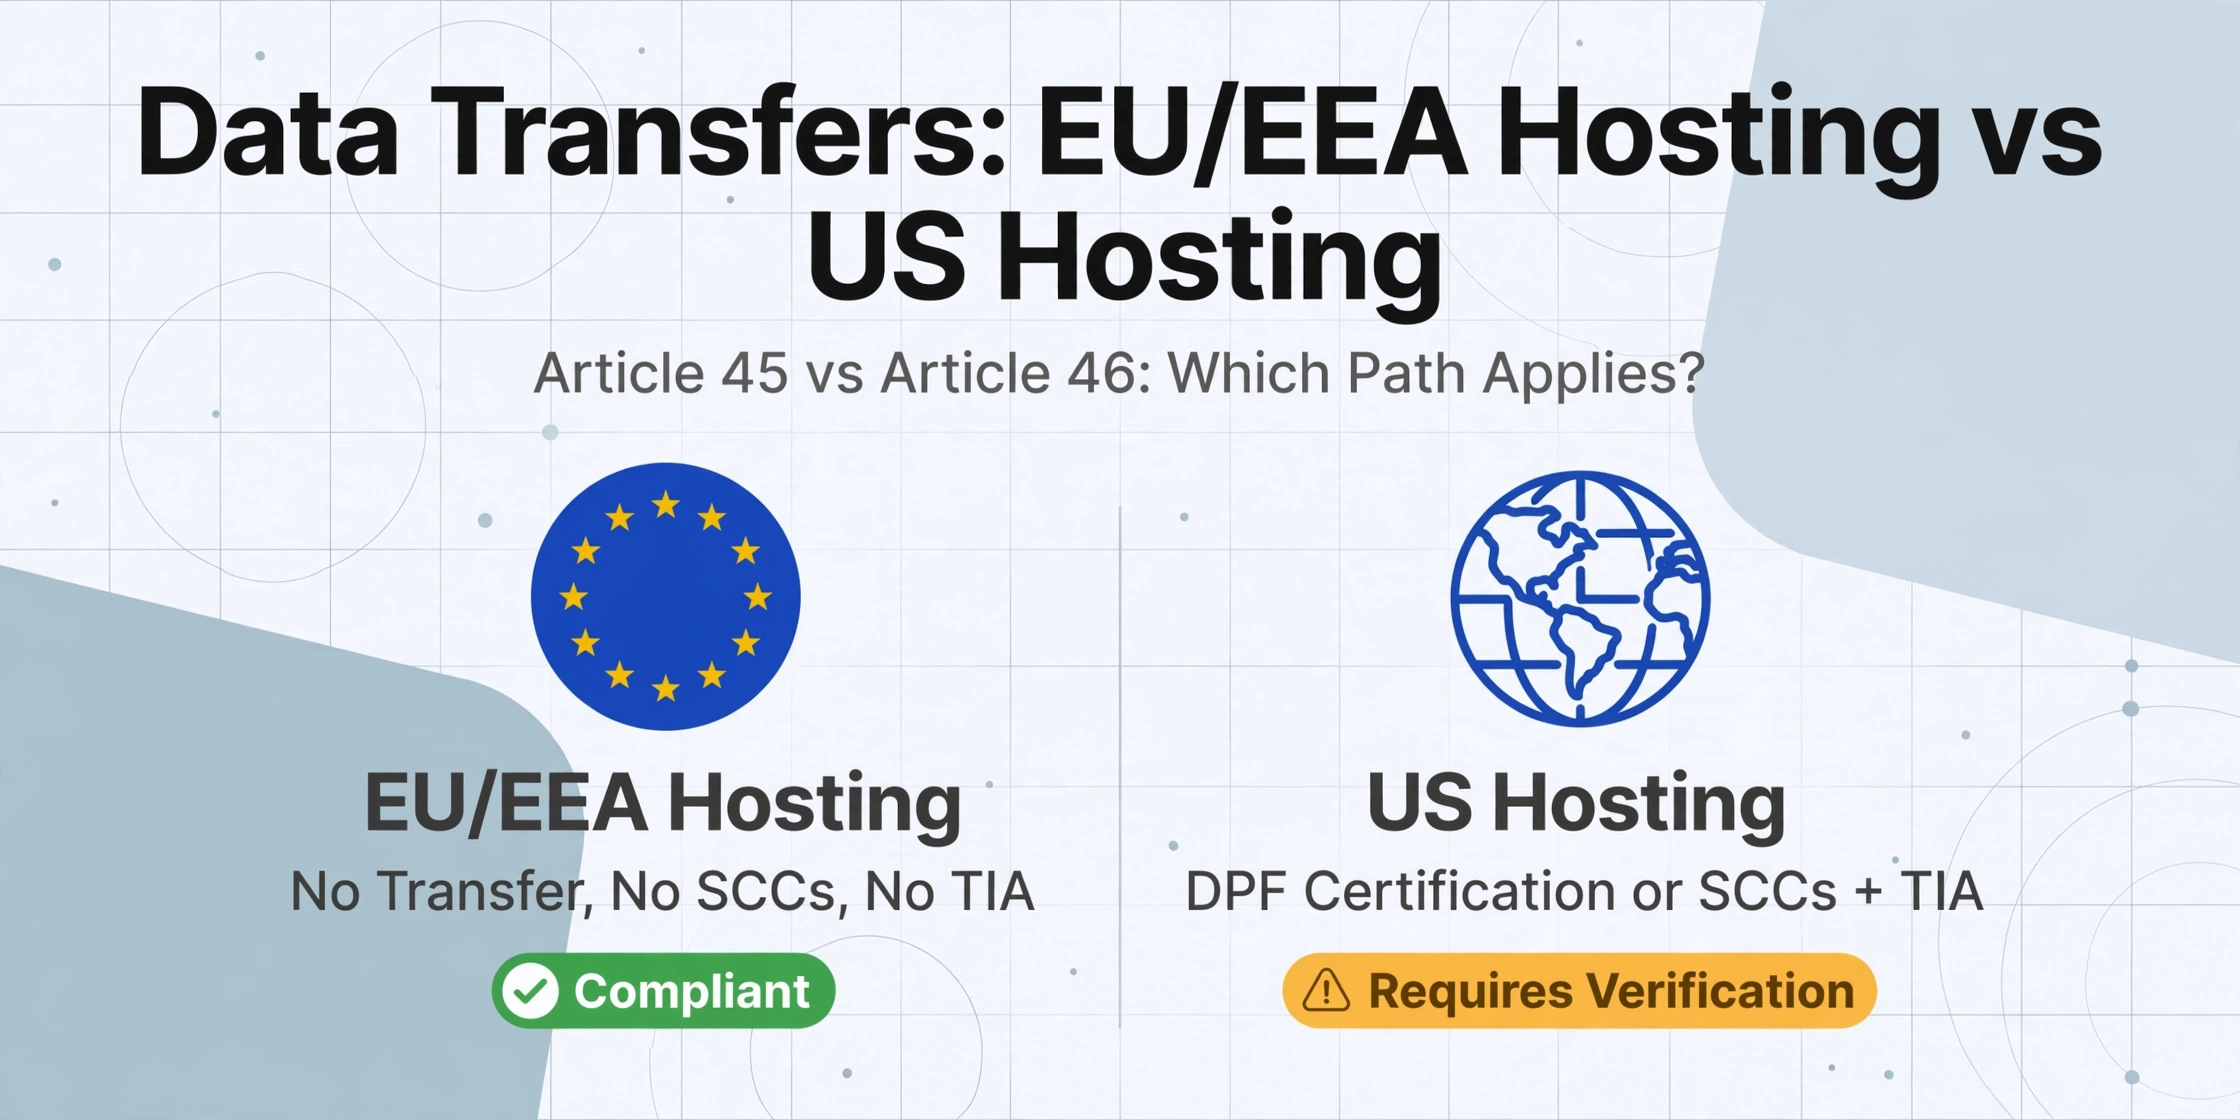
Wenn Ihr Extraktionstool Dokumente auf Servern außerhalb des Europäischen Wirtschaftsraums verarbeitet, gilt Kapitel V (Artikel 44–49). Gemäß Artikel 45 Absatz 1 dürfen Daten in ein Drittland übermittelt werden, wenn die Europäische Kommission einen Angemessenheitsbeschluss erlassen hat. Der EU–US Data Privacy Framework (DPF), angenommen mit dem Durchführungsbeschluss 2023/1795 der Kommission am 10. Juli 2023, ist der aktuelle Angemessenheitsbeschluss für in den USA ansässige Organisationen, die sich selbst zertifizieren. Am 3. September 2025 wies das EU-Gericht eine rechtliche Anfechtung des DPF ab und bestätigte damit dessen Gültigkeit. Wenn Ihr Anbieter Daten in den USA verarbeitet und über eine DPF-Zertifizierung verfügt, erfüllt dies Artikel 45.
Für Übermittlungen in Länder ohne Angemessenheitsbeschluss sieht Artikel 46 Absatz 2 Buchstabe c Standardvertragsklauseln vor – vorab genehmigte Vertragsbedingungen gemäß Durchführungsbeschluss 2021/914 der Kommission (4. Juni 2021). Das Schrems II-Urteil (EuGH, Rechtssache C-311/18, 16. Juli 2020) stellte jedoch klar, dass die Unterzeichnung von Standardvertragsklauseln allein nicht ausreicht. Sie müssen außerdem eine Transferfolgeabschätzung durchführen, die bewertet, ob der rechtliche Rahmen des Bestimmungslandes die Schutzmaßnahmen der Standardvertragsklauseln beeinträchtigt, und gegebenenfalls zusätzliche Maßnahmen ergreifen. Wenn Ihr Anbieter Daten außerhalb des EWR verarbeitet, fragen Sie: Wo befinden sich Ihre Server? Auf welchen Übermittlungsmechanismus stützen Sie sich? Können Sie eine Transferfolgeabschätzung vorlegen? Wenn sie Hosting in der EU/im EWR anbieten, ist die Frage der Datenresidenz geklärt – keine internationale Übermittlung, keine Standardvertragsklauseln erforderlich, keine Transferfolgeabschätzung nötig.
Artikel 5 Absatz 1 Buchstabe e ergänzt die Speicherbegrenzung: Personenbezogene Daten müssen „in einer Form, die die Identifizierung der betroffenen Personen nur so lange ermöglicht, wie es für die Zwecke, für die sie verarbeitet werden, erforderlich ist“, aufbewahrt werden. Nach Abschluss der Extraktion sollte die Aufbewahrung einem dokumentierten Zeitplan folgen, der an gesetzliche Fristen geknüpft ist – nicht einer unbegrenzten Speicherung auf den Servern des Anbieters.
Dieser Artikel behandelt die Verordnung selbst – was jeder Artikel von Ihnen und Ihrem Anbieter verlangt. Für einen Begleitleitfaden zur Prüfung Ihrer internen Extraktionsabläufe anhand dieser Anforderungen siehe den Artikel zum GDPR-Sicherheitsaudit Batch I-2. Beide greifen ineinander: Das Verständnis der rechtlichen Verpflichtungen geht der Prüfung Ihrer Compliance voraus.
Praktische Compliance-Checkliste: 7 Schritte zur Prüfung Ihres Extraktionstools
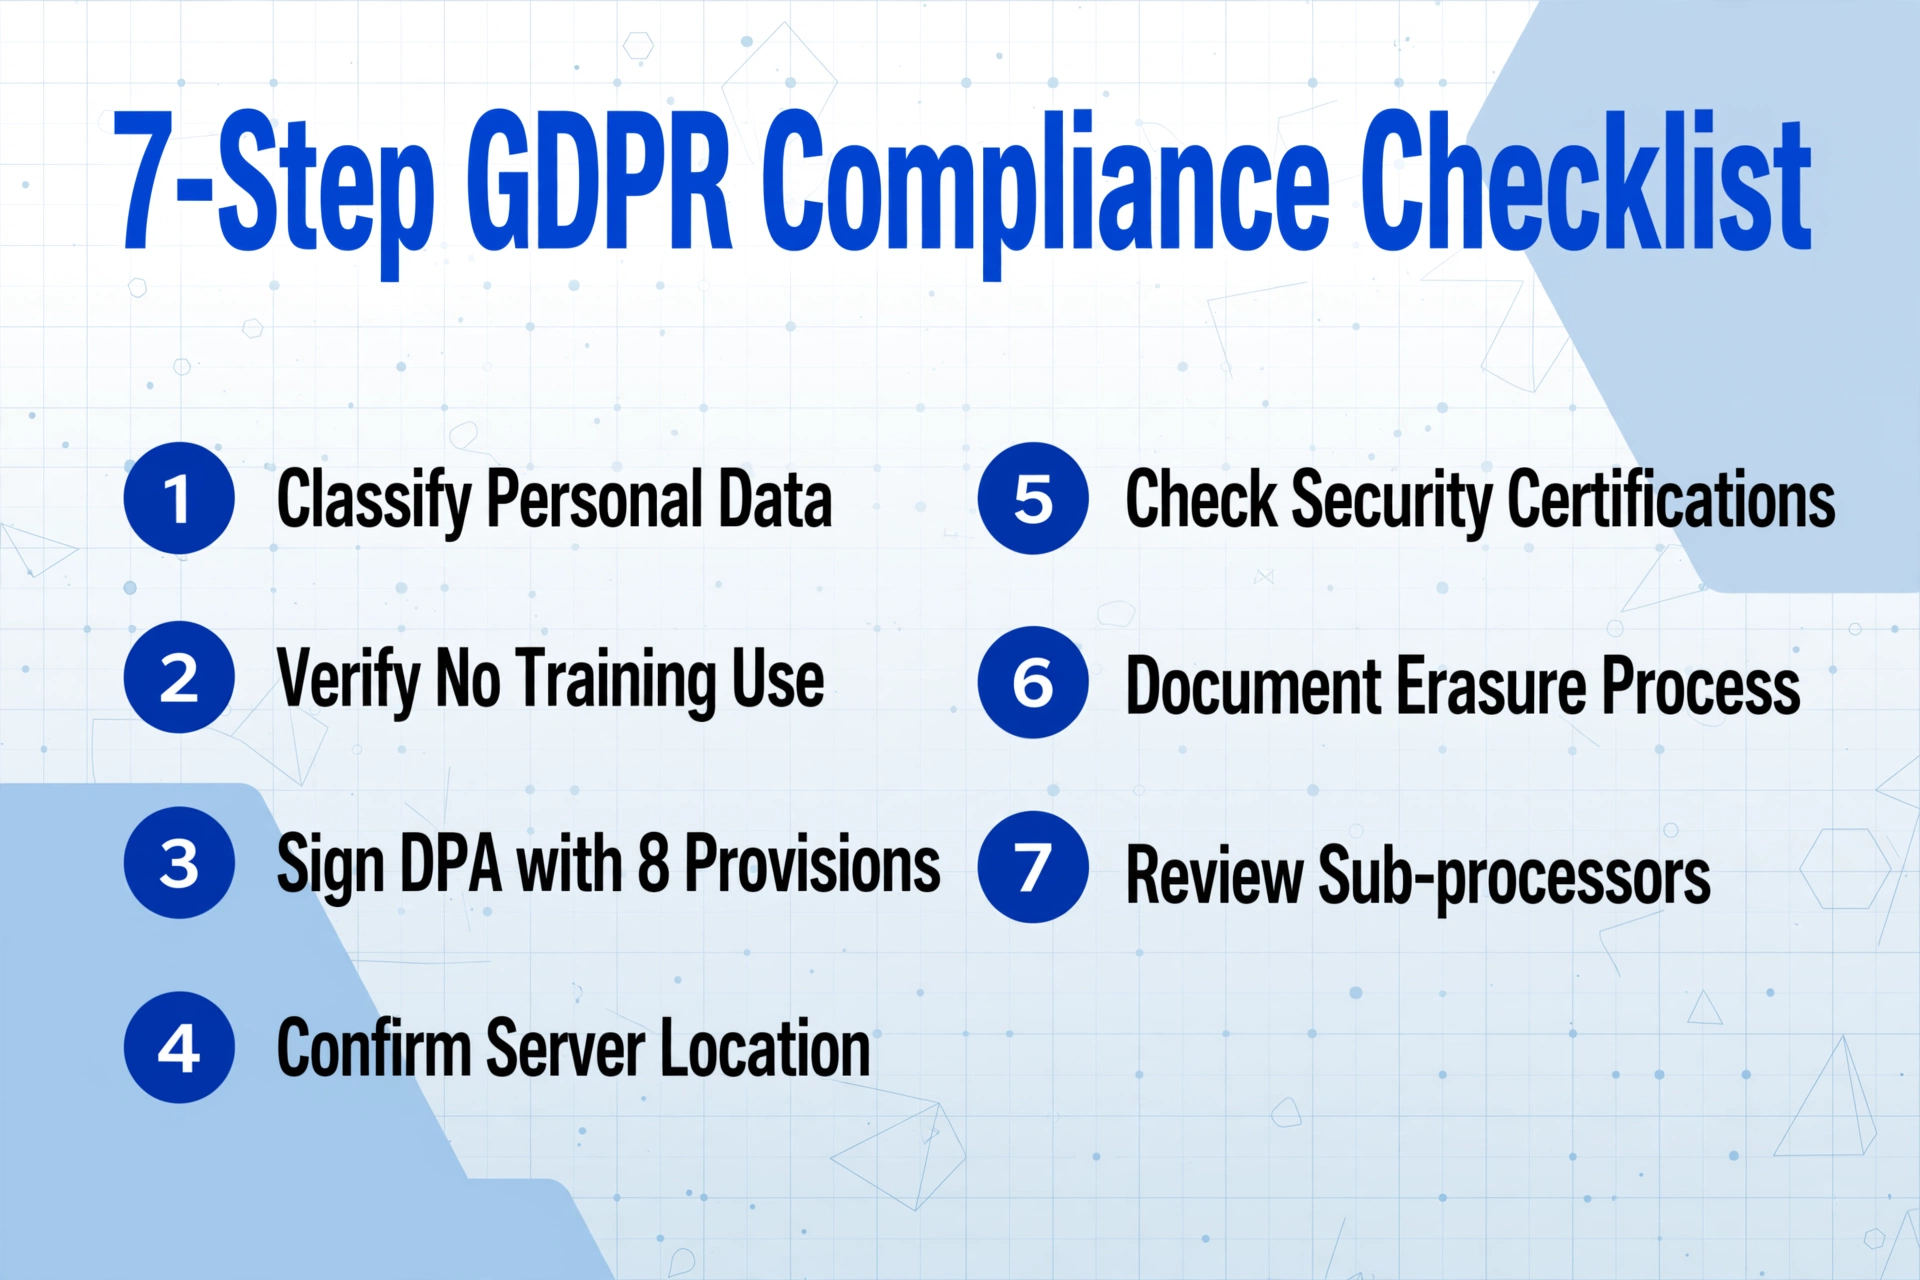
Jeder Schritt unten ist bestimmten GDPR-Artikeln zugeordnet, sodass Sie die Einhaltung mit genauen gesetzlichen Referenzen dokumentieren können.
Daten in Ihren Dokumenten klassifizieren
Ermitteln Sie, welche Felder in Ihren Dokumenten personenbezogene Daten gemäß Artikel 4 Abs. 1 sind. Namen, Adressen, Kontonummern, Steuer-IDs, Mitarbeiter-IDs und Unterschriften fallen darunter. Enthalten Ihre Dokumente solche Daten, gilt die DSGVO für die Verarbeitung.
Sicherstellen, dass der Anbieter Ihre Daten nicht zum Training nutzt
Gemäß Artikel 5 Abs. 1 lit. b ist das Training von KI-Modellen mit Ihren hochgeladenen Dokumenten eine „Weiterverarbeitung", die mit dem Extraktionszweck unvereinbar ist – es sei denn, Sie haben ausdrücklich eingewilligt. Holen Sie eine schriftliche Zusicherung ein, dass Ihre Daten nicht zum Training verwendet werden – vorzugsweise in der AVV.
AVV mit allen acht Bestimmungen aus Artikel 28 Abs. 3 abschließen
Nicht verhandelbar. Prüfen Sie, ob die AVV das Szenario der Dokumentenverarbeitung abdeckt (nicht nur generische SaaS-Dienste) und die Bestimmungen (a) bis (h) gemäß Artikel 28 Abs. 3 enthält. Kann der Anbieter keine AVV vorlegen, ist Ihre Compliance-Lücke bereits zu groß, um fortzufahren.
Serverstandort und Übermittlungsmechanismus bestätigen
Hosting im EWR = kein Übermittlungsproblem. Hosting in den USA = DPF-Zertifizierung auf der offiziellen Liste prüfen. Jeder andere Drittstaat = SCCs plus dokumentierte TIA gemäß Artikel 45–46 verlangen.
Sicherheitszertifikate prüfen
Gemäß Artikel 32 Abs. 1: Verschlüsselung während der Übertragung (TLS 1.2+), Verschlüsselung im Ruhezustand und unabhängig geprüfte Zertifikate (SOC 2 Typ II, ISO 27001) prüfen. Dokumentieren Sie, welche Zertifikate Ihr Anbieter besitzt und wann die letzte Prüfung stattfand.
Aufbewahrungs- und Löschfristen festlegen
Gemäß Artikel 5 Abs. 1 lit. e und Artikel 17 Abs. 1 lit. a: Legen Sie fest, wie lange der Anbieter Uploads speichert (Minuten bis Stunden, nicht Monate) und wie lange Sie extrahierte Daten aufbewahren (gesetzliche Fristen einhalten, dann löschen oder anonymisieren).
Löschverfahren dokumentieren
Fordert eine betroffene Person die Löschung gemäß Art. 17 Abs. 1, müssen Sie Dokumente mit ihren Daten in Ihrem Extraktionsverlauf identifizieren, diese Datensätze löschen oder anonymisieren und die Erledigung innerhalb der Ein-Monats-Frist nach Art. 12 Abs. 3 bestätigen. Bei einem Anbieterwechsel muss der alte Anbieter Ihre Dokumente gemäß Art. 28 Abs. 3 Buchst. g löschen.
Wie KI-Dokumentenextraktion in einen konformen Workflow passt
KI-Dokumentenextraktion ist nicht von Natur aus konform oder nicht konform – es hängt davon ab, wie das Tool architekturiert ist und welche Zusagen der Anbieter macht.
Datenminimierung durch Design
Artikel 5(1)(c) verlangt, dass Daten „dem Zweck angemessen und erheblich sowie auf das für die Zwecke der Verarbeitung notwendige Maß beschränkt“ sind. Benutzerdefinierte Spaltenextraktion – bei der Sie genau festlegen, welche Felder extrahiert werden sollen (Rechnungsnummer, Datum, Gesamtsumme, Lieferantenname) und die KI nur diese extrahiert – entspricht diesem Prinzip auf natürliche Weise. Felder, die Sie nie anfordern, werden nie verarbeitet und daher nie gespeichert. Dies ist das Gegenteil des Ansatzes „alles extrahieren und später filtern“, der unnötige Datenexposition erzeugt.
Transiente Verarbeitung
Tools, die für transiente Verarbeitung architekturiert sind – Dokumente werden hochgeladen, die KI liest sie, Daten werden zurückgegeben, Originale werden innerhalb von Minuten gelöscht – erfüllen gleichzeitig Artikel 5(1)(b) (Zweckbindung), Artikel 5(1)(e) (Speicherbegrenzung) und Artikel 17 (Recht auf Löschung). Wenn Sie Tools evaluieren, ist die Anbieterarchitektur nicht nur eine technische Entscheidung; sie ist eine Compliance-Entscheidung mit regulatorischen Auswirkungen.
Anbieterauswahl als Compliance-Entscheidung
Zwei zusammenhängende Vorschriften überschneiden sich mit Ihrem Extraktionsworkflow. E-Rechnungsvorgaben erfordern strukturierte XML-Formate – Ihr Extraktionstool muss mit diesen koexistieren, nicht sie ersetzen. Für einen gestuften Umsetzungsplan siehe den Leitfaden zur E-Rechnungs-Compliance. Gesetzliche Aufbewahrungsfristen legen fest, wie lange Sie extrahierte Daten aufbewahren müssen – siehe den Leitfaden zu Dokumentenaufbewahrungspflichten. Diese drei Vorschriften – Datenschutz, E-Rechnungsvorgaben und Aufbewahrungsrecht – bilden das Compliance-Dreieck für die Dokumentenverarbeitung im Jahr 2026.
Häufig gestellte Fragen
Gilt die GDPR, wenn ich ein kleines Unternehmen mit weniger als 10 Mitarbeitern betreibe?
Ja. Die GDPR sieht keine Ausnahme für kleine Unternehmen vor. Artikel 3 Absatz 1 gilt für jede Verarbeitung im Rahmen einer EU-Niederlassung, unabhängig von der Größe. Artikel 30 Absatz 5 befreit Unternehmen mit weniger als 250 Mitarbeitern von der Führung vollständiger Verarbeitungsverzeichnisse, aber alle materiellen Pflichten – Artikel 4 Definitionen, Artikel 5 Grundsätze, Artikel 28 Anforderungen an den Auftragsverarbeitungsvertrag (AVV), Artikel 17 Löschungsrechte, Artikel 32 Sicherheit – gelten für jedes Unternehmen, das personenbezogene Daten verarbeitet.
Meine Rechnungen enthalten nur Unternehmensdaten, keine personenbezogenen Daten. Gilt die GDPR trotzdem?
Wahrscheinlich ja. Eine Rechnung eines Einzelunternehmers enthält den Namen und die Adresse der Person – personenbezogene Daten gemäß Artikel 4 Absatz 1. Eine Rechnung einer GmbH, die den Namen oder die direkte E-Mail-Adresse einer Kontaktperson auflistet, enthält ebenfalls personenbezogene Daten. Ein Gehaltszettel mit dem Namen und dem Gehalt eines Mitarbeiters ist per Definition personenbezogen. Selbst eine Bestellung, die auf die Unterschrift eines Genehmigers verweist, ist qualifiziert. In der Praxis sind nur sehr wenige Geschäftsdokumente vollständig frei von personenbezogenen Daten. Wenn eine Person irgendwo auftaucht – als Lieferantenkontakt, Mitarbeiter, Genehmiger, Unterzeichner – gilt die GDPR.
Kann ich die GDPR umgehen, indem ich Dokumente vor der Extraktion anonymisiere?
Erwägungsgrund 26 besagt, dass die Datenschutzgrundsätze nicht für wirklich anonyme Informationen gelten. Der Anonymisierungsschritt selbst – das Schwärzen von Namen, das Maskieren von Adressen – ist jedoch eine Verarbeitung gemäß Artikel 4 Absatz 2, und die GDPR gilt für diesen Schritt. Anonymisierung ist eine wirksame Strategie zur Risikominderung, beseitigt jedoch nicht die Pflichten, die sie schafft. Die meisten Unternehmen finden es praktischer, einen konformen Anbieter zu nutzen, als eine eigene Anonymisierungspipeline aufzubauen.
Was passiert mit meinen Daten, wenn ich den Anbieter wechsle?
Gemäß Artikel 28 Absatz 3 Buchstabe g muss Ihr aktueller Anbieter alle personenbezogenen Daten bei Vertragsende löschen oder zurückgeben. Fordern Sie einen dokumentierten Export und eine Löschbestätigung an. Artikel 17 Absatz 1 unterstützt Ihr Recht auf Löschung aller Daten, die nach der Übergabe noch gespeichert sind. Bewahren Sie die Bestätigung für Ihre Compliance-Unterlagen auf.
Muss mein Anbieter mir eine Prüfung gestatten?
Artikel 28 Absatz 3 Buchstabe h verlangt, dass der Auftragsverarbeiter „Prüfungen ermöglicht und zu ihnen beiträgt“. In der Praxis erlauben nur wenige SaaS-Anbieter Vor-Ort-Prüfungen für Standardtarife. Die meisten stellen stattdessen SOC 2 Type II-Berichte oder ISO 27001-Zertifikate zur Verfügung. Stellen Sie sicher, dass die Prüfdokumentation Ihres Anbieters Ihre spezifischen Verarbeitungsszenarien abdeckt – das erfüllt in der Regel die Anforderung aus Artikel 28 Absatz 3 Buchstabe h.
Die GDPR-Konformität der Dokumentextraktion dreht sich nicht darum, ob KI konform sein kann – sondern darum, ob Ihr Anbieter die richtigen vertraglichen, sicherheitstechnischen und architektonischen Schutzmaßnahmen aufgebaut hat. Artikel 4(2) macht jeden Dokument-Upload zu einem Verarbeitungsvorgang. Artikel 28 verlangt einen AVV mit acht spezifischen Bestimmungen. Artikel 5(1)(b) verbietet Modelltraining ohne Rechtsgrundlage. Artikel 17 gewährt betroffenen Personen Löschrechte. Und Kapitel V regelt grenzüberschreitende Übermittlungen. Jeder dieser Punkte ist vor der Anmeldung überprüfbar. Die Compliance-Frage hat eine Antwort, bevor Sie ein einziges Dokument verarbeiten – nicht danach.
GDPR-Konformität prüfenKostenlos testen, ohne Anmeldung. Dokumente werden transient verarbeitet und nicht gespeichert.