L'extraction de documents par IA
est-elle conforme au GDPR ? Un guide pour les entreprises de l'UE
Si votre outil d'extraction de documents traite des factures contenant des noms, adresses ou coordonnées bancaires de résidents de l'UE, vous traitez des données personnelles au sens du GDPR — que votre entreprise soit à Berlin ou à Boston. Voici ce qu'exigent l'article 4(2), l'article 28 et l'article 17, et comment vérifier que votre fournisseur d'outil est conforme.
Points clés à retenir
- Vous pensez que la conformité GDPR des outils d'extraction de documents est une simple case à cocher — survolez la politique de confidentialité, confirmez « nous sommes conformes au GDPR », et passez à autre chose.
- Mais l'article 4(2) fait de chaque téléversement de document une opération de traitement dès lors qu'une facture contient le nom ou les coordonnées bancaires d'une personne physique. L'article 5(1)(b) interdit à votre fournisseur d'entraîner son IA sur vos documents sans consentement explicite — une clause absente de la plupart des conditions d'utilisation SaaS.
- Votre rôle passe de « trouver un outil qui fonctionne » à « trouver un fournisseur avec traitement transitoire, sans entraînement de modèle, et un contrat de traitement de données couvrant l'extraction de documents ». Ces trois questions posées avant tout téléversement règlent la réponse de conformité avant qu'un seul document ne soit traité.
Ce que le RGPD exige pour le traitement de documents
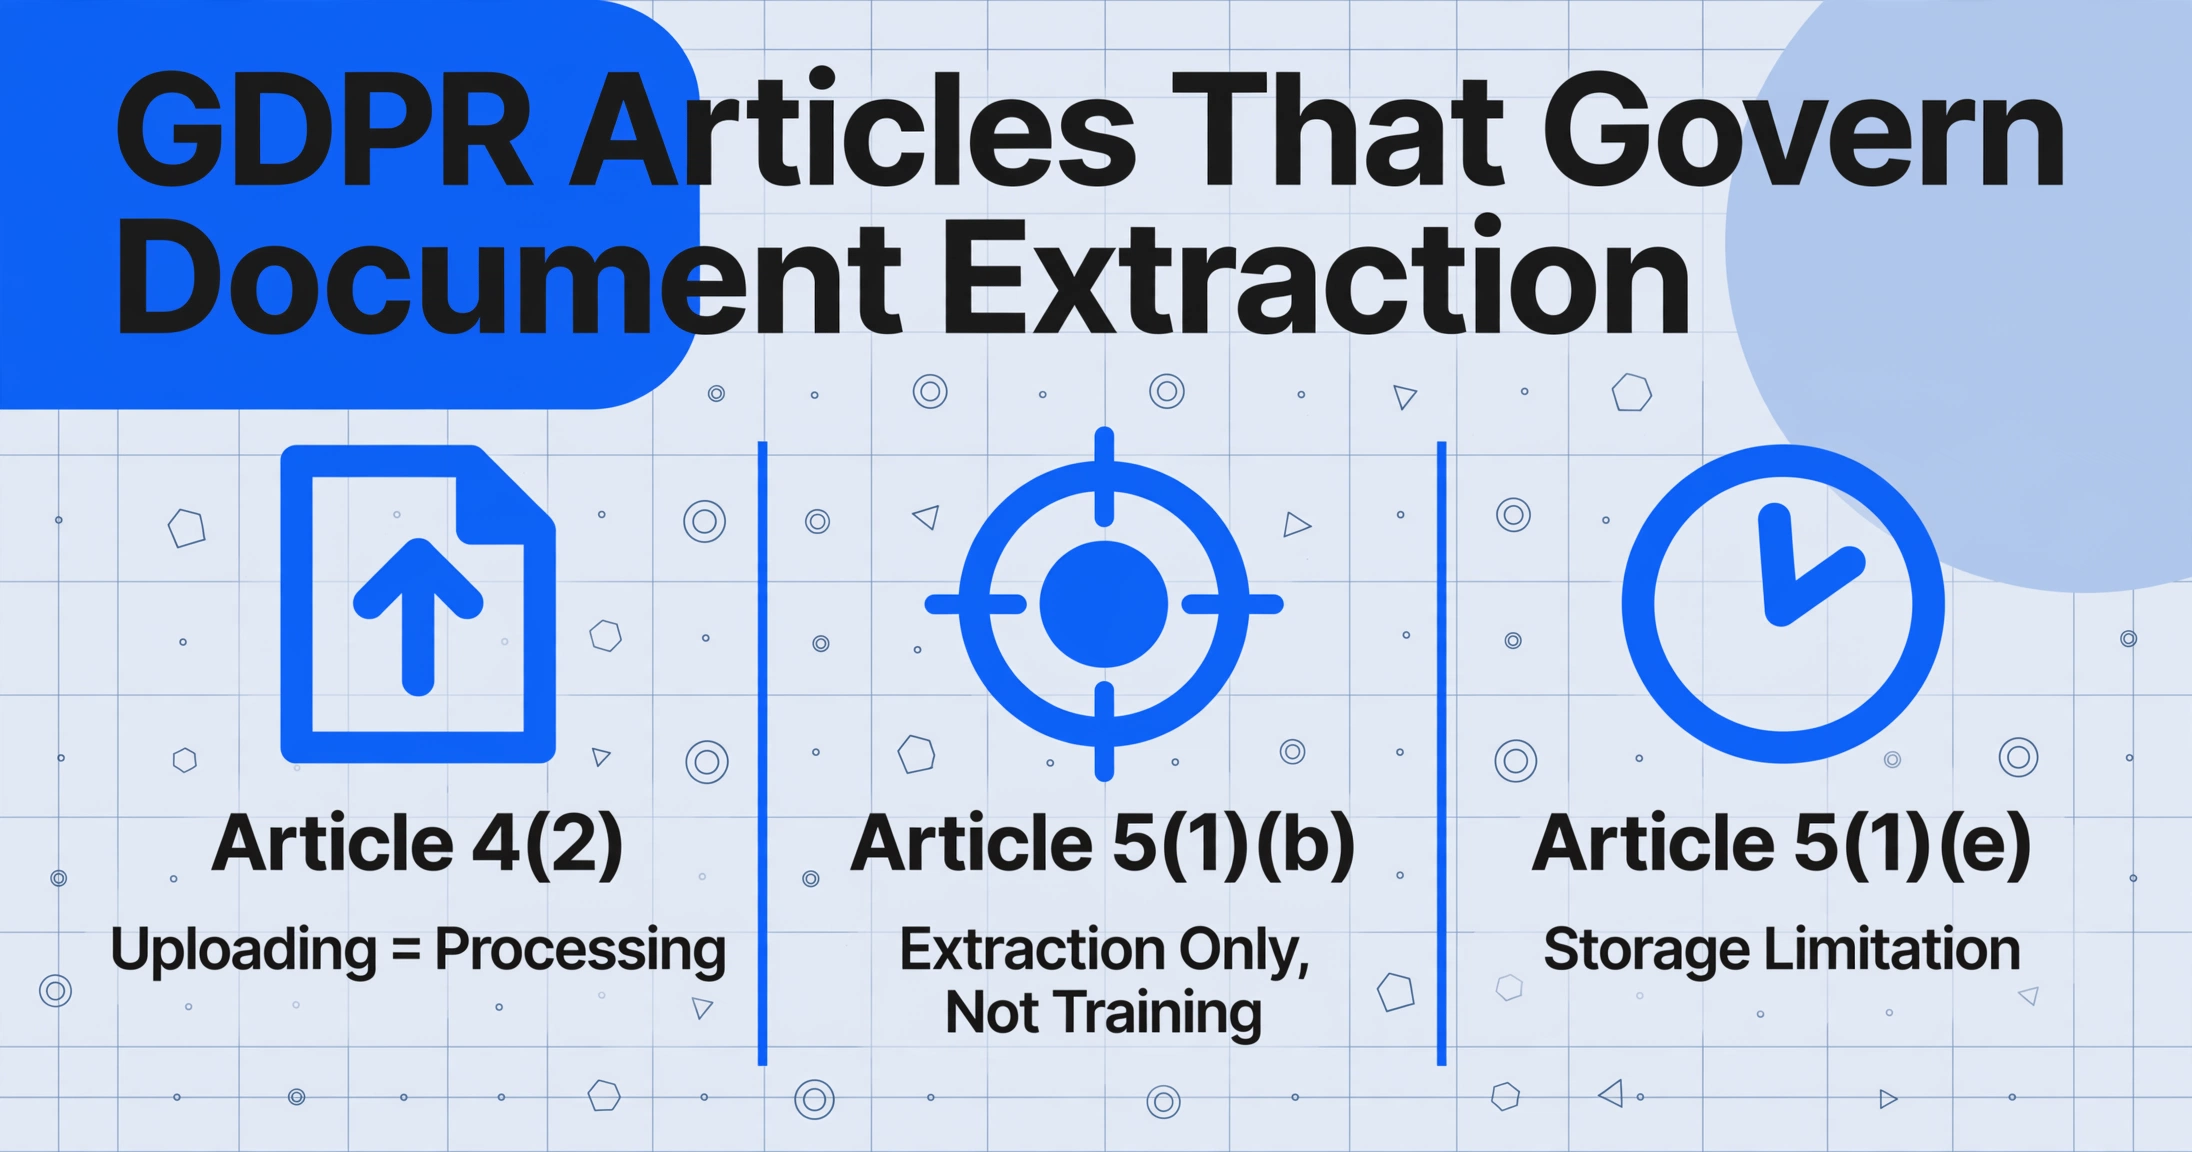
Le Règlement général sur la protection des données (règlement (UE) 2016/679) ne mentionne pas « l'extraction de documents » par son nom. Mais six articles régissent directement la manière dont vous pouvez utiliser un outil d'extraction pour traiter des factures, des fiches de paie ou des contrats contenant des données personnelles. Chacun crée une obligation spécifique — pour vous en tant que responsable du traitement, et pour le fournisseur de l'outil en tant que sous-traitant.
Article 4(2) : Téléverser un document constitue un « traitement »
Le règlement définit le traitement de manière large : « toute opération ou tout ensemble d'opérations portant sur des données à caractère personnel ou sur des ensembles de données à caractère personnel, automatisées ou non, telles que la collecte, l'enregistrement, l'organisation, la structuration, la conservation, l'adaptation ou la modification, l'extraction, la consultation, l'utilisation, la communication par transmission, la diffusion ou toute autre forme de mise à disposition, le rapprochement ou l'interconnexion, la limitation, l'effacement ou la destruction » (article 4(2), RGPD). Si votre outil d'extraction touche ne serait-ce qu'une fois à une facture contenant un nom, une adresse, un numéro de compte bancaire ou un numéro d'identification fiscale appartenant à une personne physique, vous traitez des données personnelles au sens de l'article 4(2). Il en va de même pour les fiches de paie (nom de l'employé + salaire), les contrats (nom du signataire + pièce d'identité) et les dossiers médicaux. L'ampleur de cette définition est intentionnelle — le téléversement, la transmission, le stockage et la suppression sont tous des opérations de traitement.
Article 5(1)(b) : Limitation des finalités — extraction uniquement, pas d'entraînement
L'article 5(1)(b) établit que les données à caractère personnel doivent être « collectées pour des finalités déterminées, explicites et légitimes, et ne pas être traitées ultérieurement d'une manière incompatible avec ces finalités ». Pour l'extraction de documents, c'est la disposition qui sépare les outils conformes des outils non conformes. La finalité du téléversement d'un document dans un outil d'extraction est d'extraire des données structurées — cette finalité est légitime. Mais si le fournisseur utilise votre document téléversé pour entraîner ses modèles d'IA, cela constitue un « traitement ultérieur » au sens de l'article 5(1)(b). Sauf si vous avez donné un consentement explicite pour une utilisation à des fins d'entraînement, ce traitement est incompatible avec la finalité initiale. Un outil qui traite les documents de manière transitoire — les lit, renvoie les données extraites et supprime les originaux — satisfait naturellement à la limitation des finalités. Un outil qui conserve les documents pour améliorer ses modèles crée une exposition au titre de l'article 5(1)(b).
Article 28 : Vous avez besoin d’un contrat de traitement des données
L’article 28(3) exige que le traitement soit « régi par un contrat ou un autre acte juridique relevant du droit de l’Union ou d’un État membre, qui lie le sous-traitant à l’égard du responsable du traitement ». Il s’agit de votre contrat de traitement des données (DPA). Conformément à l’article 28(3)(a) à (h), le DPA doit préciser huit dispositions minimales : le sous-traitant agit uniquement sur instructions documentées (a) ; le personnel est tenu à la confidentialité (b) ; le sous-traitant met en œuvre les mesures de sécurité de l’article 32 (c) ; les sous-traitants ultérieurs nécessitent une autorisation (d) ; le sous-traitant vous aide à répondre aux droits des personnes concernées (e) ; le sous-traitant assiste dans les obligations de sécurité et de notification des violations (f) ; le sous-traitant supprime ou restitue les données à la fin du contrat (g) ; et le sous-traitant permet des audits (h). Si votre prestataire d’extraction ne peut pas produire un DPA contenant ces huit éléments, cela constitue à lui seul une lacune de conformité qui justifie de choisir un autre prestataire.
Article 17 : Le droit à l’effacement
L’article 17(1) accorde aux personnes concernées le droit d’obtenir l’effacement de leurs données à caractère personnel « sans retard excessif » lorsque des motifs s’appliquent — notamment lorsque les données « ne sont plus nécessaires au regard des finalités pour lesquelles elles ont été collectées ou traitées d’une autre manière » (article 17(1)(a)). Pour l’extraction de documents, cela signifie : une fois que vous avez extrait les données nécessaires, le document original et toutes ses copies doivent être supprimés selon un calendrier défini. L’article 17(3)(b) prévoit une exception lorsque le traitement est nécessaire au respect d’une obligation légale — si votre juridiction exige la conservation de copies de factures pour des audits fiscaux, cette conservation est autorisée mais uniquement pour la durée légale et uniquement lorsque les données ne sont pas traitées au-delà de ce qu’exige la loi. Votre outil d’extraction doit offrir une politique de suppression documentée. La meilleure pratique est une rétention nulle par défaut : documents traités de manière transitoire, originaux supprimés de l’infrastructure du prestataire en quelques minutes à quelques heures, pas en jours.
Article 32 : Sécurité du traitement
L'article 32, paragraphe 1, exige des « mesures techniques et organisationnelles appropriées afin de garantir un niveau de sécurité adapté au risque ». Pour l'extraction, cette exigence de base comprend le chiffrement en transit (TLS 1.2+), le chiffrement au repos, les contrôles d'accès et des certifications auditées de manière indépendante (SOC 2 Type II, ISO 27001).
Résidence des données et transferts internationaux
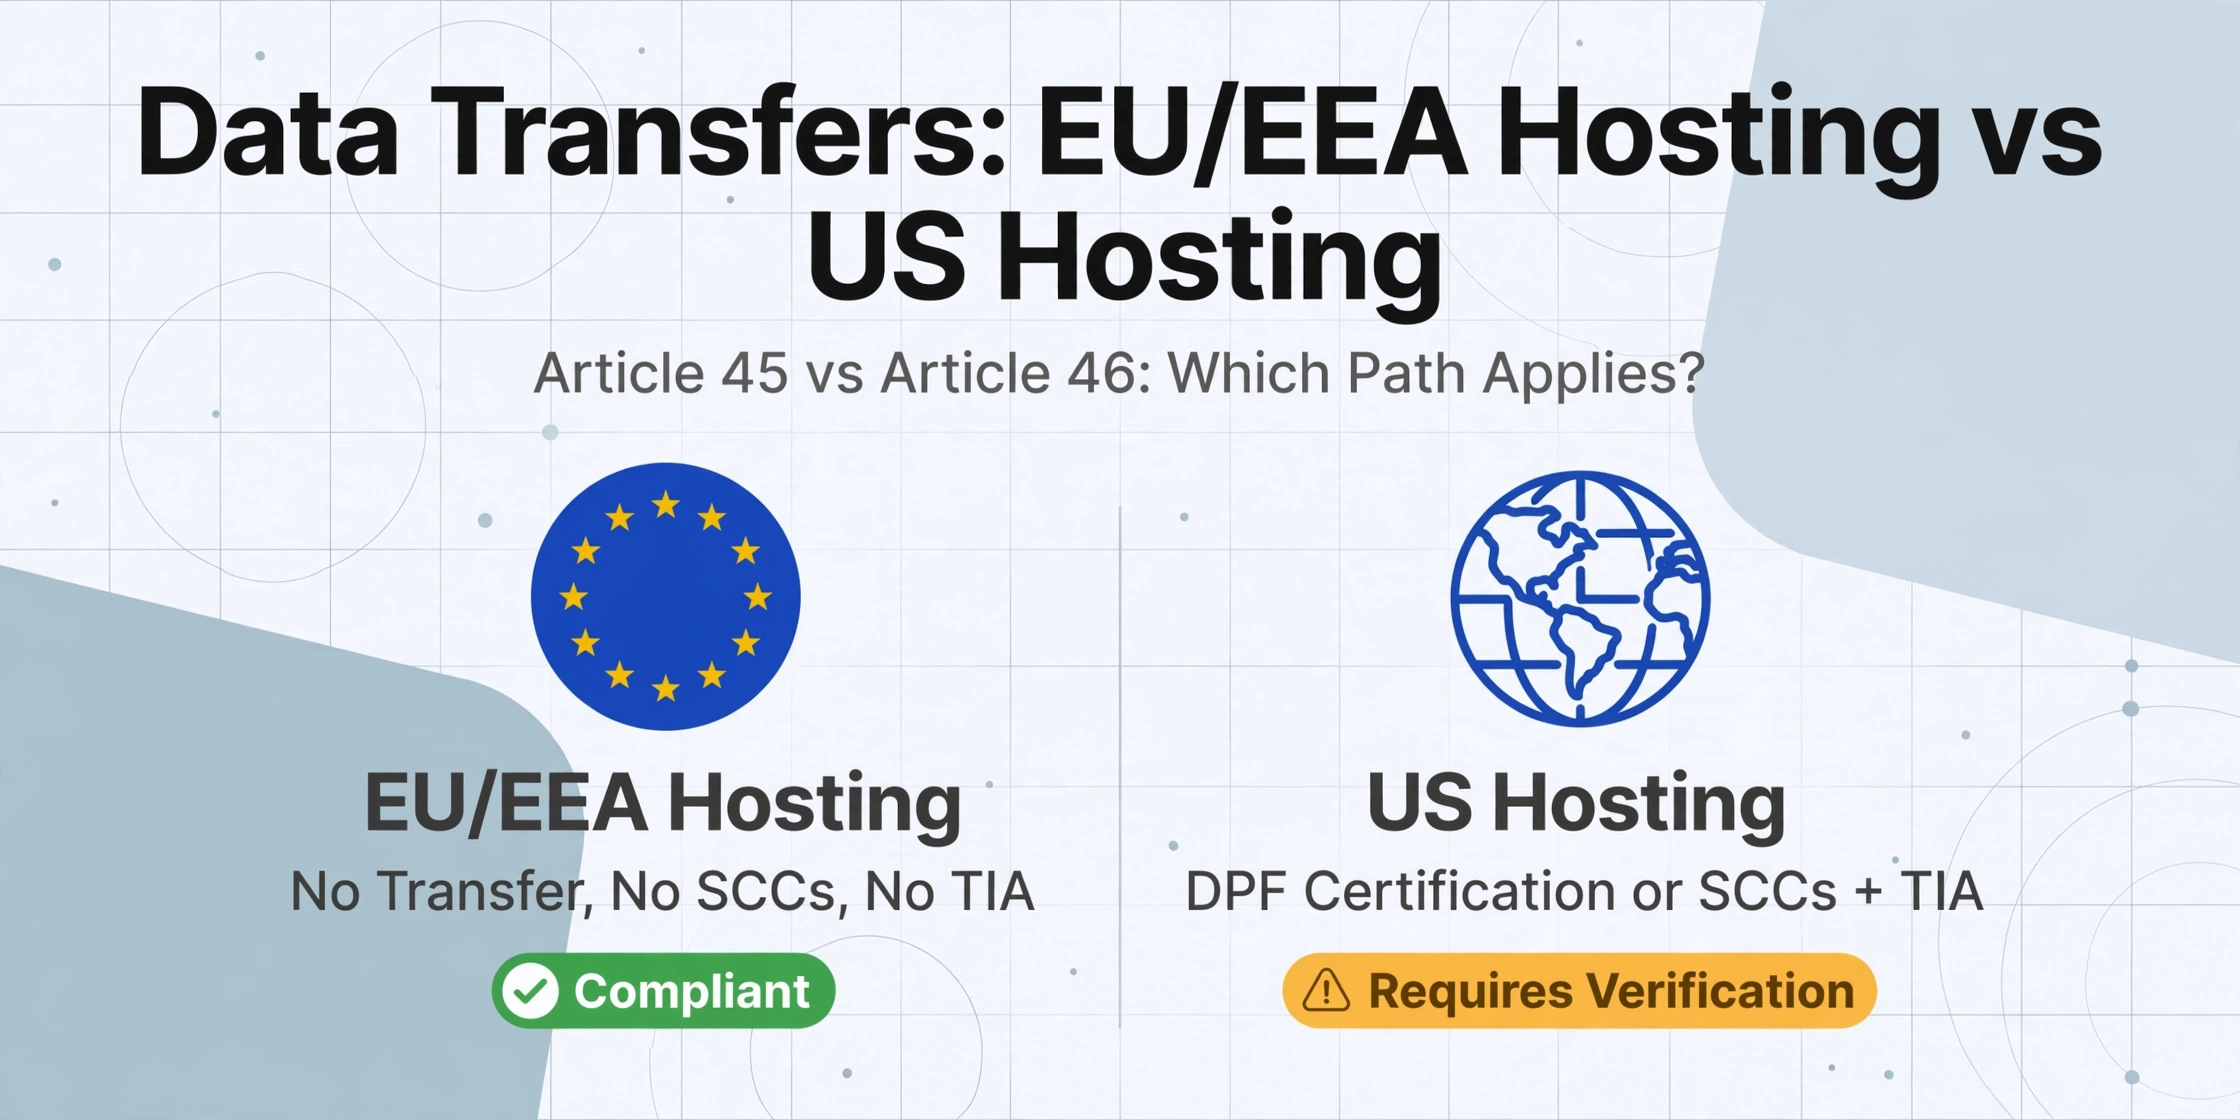
Si votre outil d'extraction traite des documents sur des serveurs situés hors de l'Espace économique européen, le chapitre V (articles 44 à 49) s'applique. En vertu de l'article 45, paragraphe 1, les données peuvent être transférées vers un pays tiers lorsque la Commission européenne a adopté une décision d'adéquation. Le Cadre de confidentialité des données UE-États-Unis (DPF), adopté par la décision d'exécution 2023/1795 de la Commission le 10 juillet 2023, est la décision d'adéquation actuelle pour les organisations basées aux États-Unis qui s'auto-certifient. Le 3 septembre 2025, le Tribunal de l'Union européenne a rejeté un recours juridique contre le DPF, confirmant sa validité. Si votre fournisseur traite des données aux États-Unis et détient la certification DPF, cela satisfait à l'article 45.
Pour les transferts vers des pays sans décision d'adéquation, l'article 46, paragraphe 2, point c), prévoit les clauses contractuelles types (SCCs) — des conditions contractuelles pré-approuvées en vertu de la décision d'exécution 2021/914 de la Commission (4 juin 2021). Toutefois, l'arrêt Schrems II (CJUE, affaire C-311/18, 16 juillet 2020) a clairement établi que la simple signature des SCCs ne suffit pas. Vous devez également réaliser une évaluation d'impact sur le transfert (TIA) afin de déterminer si le cadre juridique du pays de destination compromet les protections offertes par les SCCs, et mettre en œuvre des mesures supplémentaires le cas échéant. Si votre fournisseur traite des données hors de l'EEE, demandez-lui : où se trouvent vos serveurs ? Quel mécanisme de transfert utilisez-vous ? Pouvez-vous fournir une TIA ? S'il propose un hébergement dans l'UE/EEE, la question de la résidence des données est réglée — aucun transfert international, aucune SCCs requise, aucune TIA nécessaire.
L'article 5, paragraphe 1, point e), ajoute la limitation de conservation : les données à caractère personnel doivent être conservées « pendant une durée n'excédant pas celle nécessaire au regard des finalités pour lesquelles elles sont traitées ». Une fois l'extraction terminée, la conservation doit suivre un calendrier documenté lié aux délais légaux — et non un stockage indéfini sur les serveurs du fournisseur.
Cet article couvre le règlement lui-même — ce que chaque article exige de vous et de votre fournisseur. Pour un guide complémentaire sur l'audit de vos flux de travail d'extraction internes au regard de ces exigences, consultez l'article sur l'audit de sécurité GDPR du lot I-2. Les deux fonctionnent ensemble : comprendre les obligations légales précède l'audit de votre conformité à celles-ci.
Liste de contrôle pratique pour la conformité : 7 étapes pour vérifier votre outil d'extraction
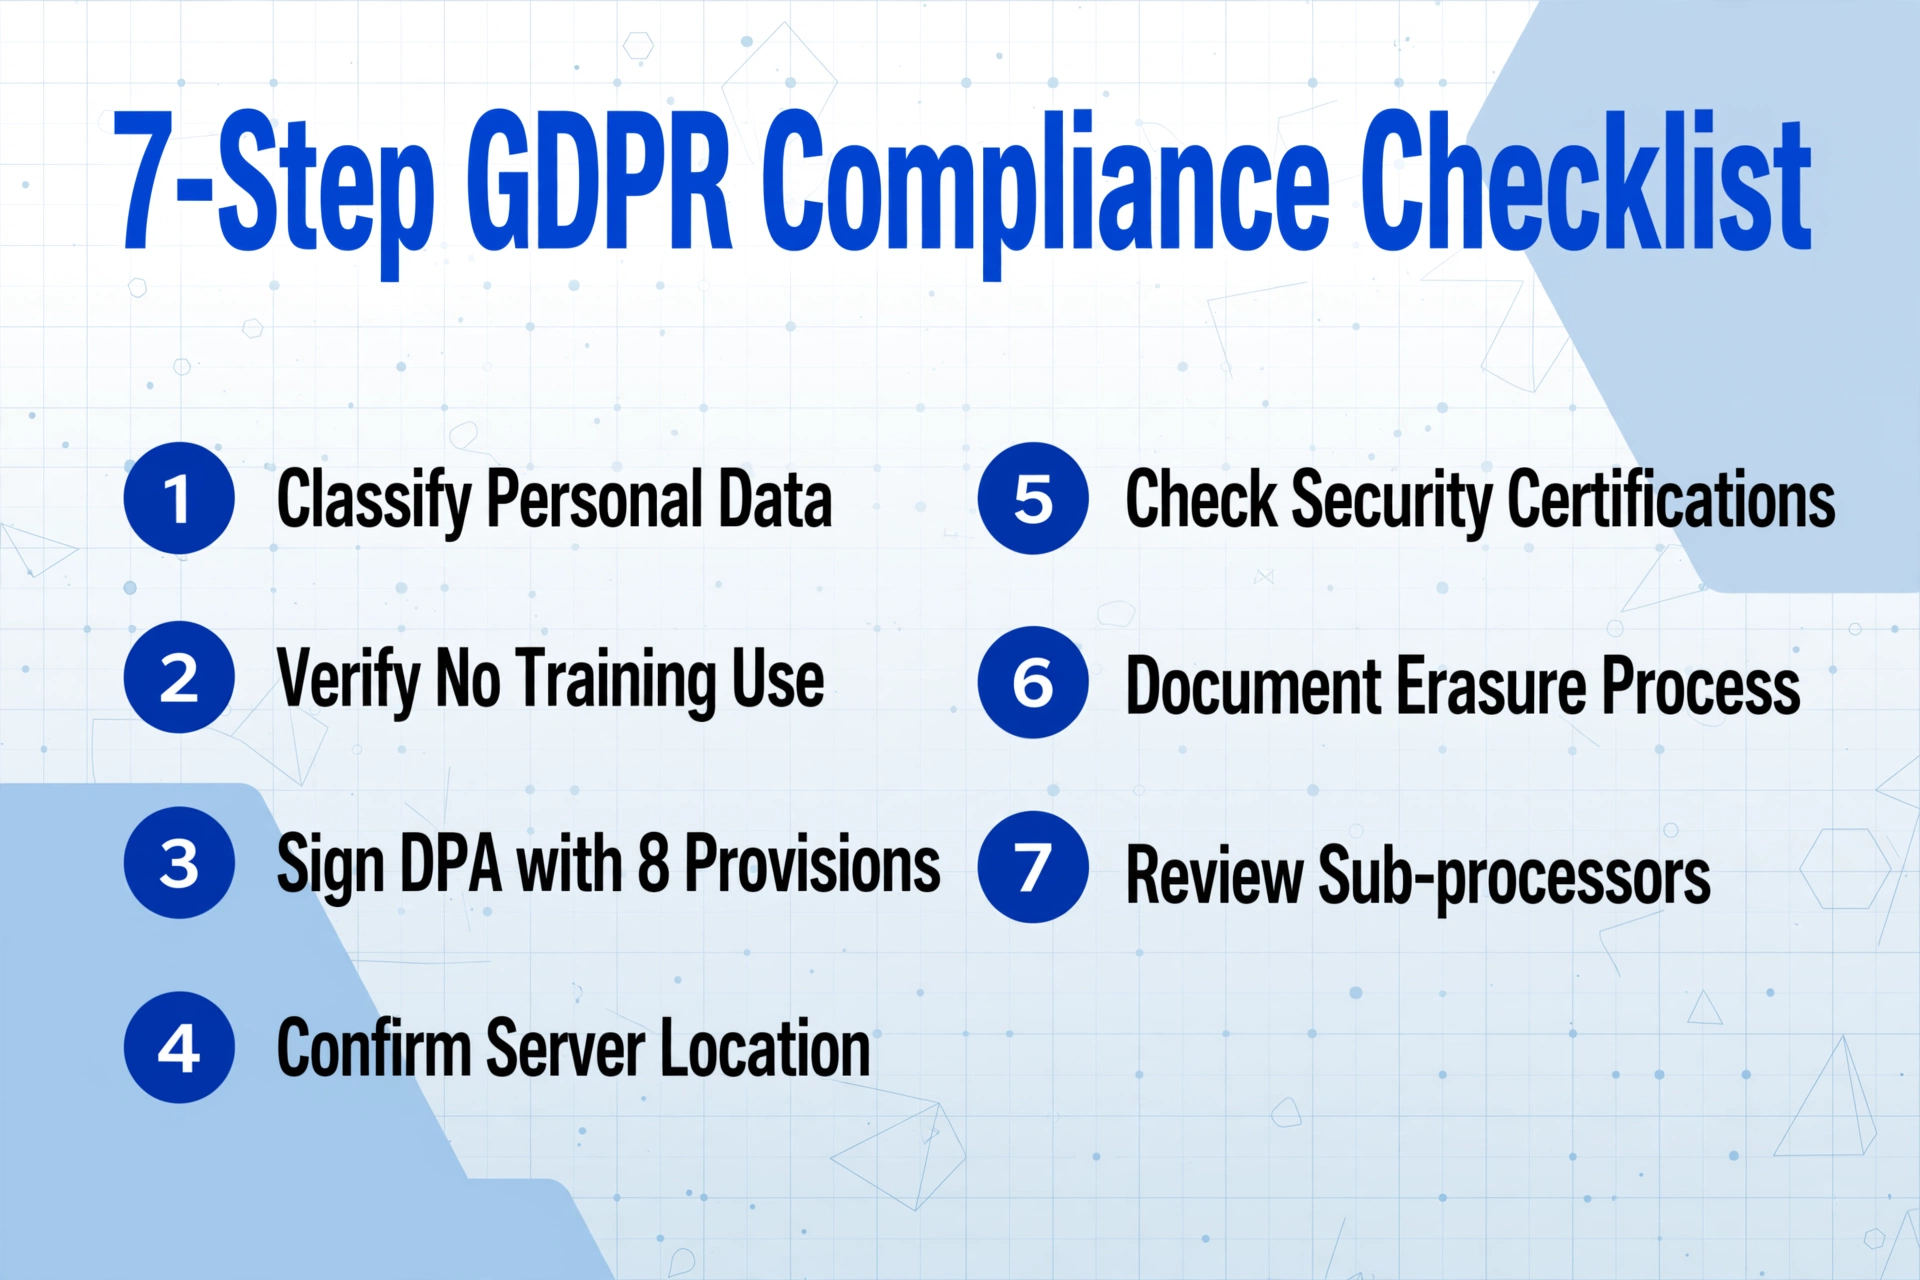
Chaque étape ci-dessous correspond à des articles spécifiques du GDPR, afin que vous puissiez documenter la conformité avec des références réglementaires précises.
Classifiez les données de vos documents
Identifiez les champs des documents que vous traitez qui constituent des données personnelles au sens de l'article 4, paragraphe 1. Les noms, adresses, numéros de compte bancaire, identifiants fiscaux, identifiants employés et signatures en font partie. Si vos documents en contiennent, le RGPD s'applique au traitement.
Vérifiez que le prestataire n'utilise pas vos données pour l'entraînement
Selon l'article 5, paragraphe 1, point b), si le prestataire entraîne des modèles d'IA sur vos documents téléchargés, il s'agit d'un « traitement ultérieur » incompatible avec la finalité d'extraction, sauf consentement explicite. Obtenez un engagement écrit que vos données ne sont pas utilisées pour l'entraînement — de préférence dans le DPA.
Signez un DPA incluant les huit dispositions de l'article 28, paragraphe 3
Non négociable. Vérifiez que le DPA couvre le scénario de traitement de documents (pas seulement les services SaaS génériques) et inclut les dispositions (a) à (h) spécifiées à l'article 28, paragraphe 3. Si le prestataire ne peut pas fournir de DPA, votre écart de conformité est déjà trop important pour continuer.
Confirmez la localisation du serveur et le mécanisme de transfert
Hébergement dans l'EEE = pas de problème de transfert. Hébergement aux États-Unis = vérifiez la certification DPF sur la liste officielle. Tout autre pays tiers = exigez des CCT et une TIA documentée conformément aux articles 45 et 46.
Vérifiez les certifications de sécurité
Conformément à l'article 32, paragraphe 1, vérifiez le chiffrement en transit (TLS 1.2+), le chiffrement au repos et les certifications auditées de manière indépendante (SOC 2 Type II, ISO 27001). Documentez les certifications de votre prestataire et leur date de dernier audit.
Établissez un calendrier de conservation et de suppression
Conformément à l'article 5, paragraphe 1, point e) et à l'article 17, paragraphe 1, point a), définissez la durée de conservation des téléchargements par le prestataire (quelques minutes à heures, pas des mois) et la durée de conservation des données extraites (conformément aux délais légaux, puis suppression ou anonymisation).
Documenter un processus de demande d'effacement
Si une personne concernée demande l'effacement en vertu de l'article 17(1), vous devez identifier les documents contenant ses données dans votre historique d'extraction, supprimer ou anonymiser ces enregistrements, et confirmer la fin de l'opération dans le délai d'un mois prévu à l'article 12(3). Si vous changez de prestataire, l'ancien prestataire doit supprimer vos documents conformément à l'article 28(3)(g).
Comment l'extraction de documents par IA s'intègre dans un flux de travail conforme
L'extraction de documents par IA n'est ni intrinsèquement conforme ni non conforme — cela dépend de l'architecture de l'outil et des engagements pris par le fournisseur.
Minimisation des données par conception
L'article 5(1)(c) exige que les données soient « adéquates, pertinentes et limitées à ce qui est nécessaire ». L'extraction de colonnes personnalisées — où vous définissez exactement les champs à extraire (numéro de facture, date, total, nom du fournisseur) et où l'IA n'extrait que ceux-ci — correspond naturellement à ce principe. Les champs que vous ne demandez jamais ne sont jamais traités et ne sont donc jamais stockés. C'est l'opposé de l'approche « tout extraire et filtrer ensuite » qui crée une exposition inutile des données.
Traitement transitoire
Les outils conçus pour un traitement transitoire — documents téléchargés, l'IA les lit, données renvoyées, originaux supprimés en quelques minutes — satisfont simultanément à l'article 5(1)(b) (limitation des finalités), à l'article 5(1)(e) (limitation de la conservation) et à l'article 17 (droit à l'effacement). Si vous évaluez des outils, l'architecture du fournisseur n'est pas seulement une décision technique ; c'est une décision de conformité ayant des implications réglementaires.
La sélection du fournisseur comme décision de conformité
Deux réglementations connexes recoupent votre flux d'extraction. Les mandats de facturation électronique exigent des formats XML structurés — votre outil d'extraction doit coexister avec eux, et non les remplacer. Pour un plan de préparation par phases, consultez le guide de conformité à la facturation électronique. Les durées de conservation légales définissent la période pendant laquelle vous devez conserver les données extraites — voir le guide des exigences de conservation des documents. Ces trois réglementations — protection des données, mandats de facturation électronique et droit de conservation — forment le triangle de conformité pour le traitement documentaire en 2026.
Questions fréquentes
Le GDPR s'applique-t-il si je dirige une petite entreprise de moins de 10 employés ?
Oui. Le GDPR ne prévoit aucune exemption pour les petites entreprises. L'article 3(1) s'applique à tout traitement effectué dans le cadre des activités d'un établissement de l'UE, quelle que soit sa taille. L'article 30(5) dispense les entreprises de moins de 250 employés de tenir des registres complets des traitements, mais toutes les obligations substantielles — définitions de l'article 4, principes de l'article 5, exigences de contrat de traitement de données de l'article 28, droits d'effacement de l'article 17, sécurité de l'article 32 — s'appliquent à toute entreprise qui traite des données personnelles.
Mes factures ne contiennent que des données d'entreprise, pas de données personnelles. Le GDPR s'applique-t-il quand même ?
Il s'applique probablement. Une facture d'un travailleur indépendant contient le nom et l'adresse de la personne — des données personnelles au sens de l'article 4(1). Une facture d'une GmbH qui mentionne le nom ou l'e-mail direct d'une personne de contact contient également des données personnelles. Un bulletin de paie avec le nom et le salaire d'un employé est une donnée personnelle par définition. Même un bon de commande faisant référence à la signature d'un approbateur est concerné. En pratique, très peu de documents commerciaux sont totalement exempts de données personnelles. Si une personne apparaît quelque part — comme contact fournisseur, employé, approbateur, signataire — le GDPR s'applique.
Puis-je éviter le GDPR en anonymisant les documents avant l'extraction ?
Le considérant 26 stipule que les principes de protection des données ne s'appliquent pas aux informations véritablement anonymes. Cependant, l'étape d'anonymisation elle-même — suppression des noms, masquage des adresses — constitue un traitement au sens de l'article 4, paragraphe 2, et le GDPR s'y rattache. L'anonymisation est une stratégie valable de réduction des risques, mais elle n'élimine pas les obligations qu'elle crée. La plupart des entreprises trouvent plus pratique de recourir à un fournisseur conforme que de construire un pipeline d'anonymisation.
Qu'advient-il de mes données si je change de fournisseur ?
En vertu de l'article 28, paragraphe 3, point g), votre fournisseur actuel doit supprimer ou restituer toutes les données personnelles à la fin du contrat. Demandez une exportation documentée et une confirmation de suppression. L'article 17, paragraphe 1, soutient votre droit à l'effacement de toute donnée encore détenue après la transition. Conservez la confirmation pour vos dossiers de conformité.
Mon fournisseur est-il tenu de me laisser l'auditer ?
L'article 28, paragraphe 3, point h), exige que le sous-traitant « permette et contribue aux audits ». En pratique, peu de fournisseurs SaaS autorisent des audits sur site pour les formules standard. La plupart fournissent des rapports SOC 2 Type II ou des certificats ISO 27001 en remplacement. Vérifiez que la documentation d'audit de votre fournisseur couvre vos scénarios de traitement spécifiques — cela satisfait généralement à l'obligation de l'article 28, paragraphe 3, point h).
La conformité GDPR de l'extraction de documents ne consiste pas à savoir si l'IA peut être conforme — il s'agit de savoir si votre fournisseur a mis en place les bonnes garanties contractuelles, de sécurité et architecturales. L'article 4(2) fait de chaque téléversement de document une opération de traitement. L'article 28 exige un contrat de traitement de données comportant huit dispositions spécifiques. L'article 5(1)(b) interdit l'entraînement de modèles sans base légale. L'article 17 accorde aux personnes concernées des droits d'effacement. Et le chapitre V régit les transferts transfrontaliers. Chacun de ces points est vérifiable avant votre inscription. La question de la conformité a une réponse avant que vous ne traitiez un seul document — pas après.
Vérifier votre conformité GDPRGratuit à essayer, sans inscription. Documents traités de manière transitoire et non conservés.