¿Es la extracción de documentos con IA
compatible con el GDPR? Guía para empresas de la UE
Si su herramienta de extracción de documentos procesa facturas con nombres, direcciones o datos bancarios de residentes de la UE, usted está tratando datos personales según el GDPR, tanto si su empresa está en Berlín como en Boston. Esto es lo que exigen el artículo 4(2), el artículo 28 y el artículo 17, y cómo verificar que su proveedor de herramientas cumple la normativa.
Conclusiones clave
- Usted cree que el cumplimiento del GDPR para herramientas de extracción de documentos es una casilla que marcar: revisar la política de privacidad, confirmar que «cumplimos el GDPR» y seguir adelante.
- Pero el artículo 4(2) convierte cada carga de documento en una operación de tratamiento en el momento en que una factura contiene el nombre o los datos bancarios de una persona física. El artículo 5(1)(b) prohíbe que su proveedor entrene IA con sus documentos sin consentimiento explícito, una cláusula ausente en la mayoría de los términos de servicio de SaaS.
- Su papel pasa de «encontrar una herramienta que funcione» a «encontrar un proveedor con procesamiento transitorio, sin entrenamiento de modelos y con un acuerdo de tratamiento de datos que cubra la extracción de documentos». Esas tres preguntas formuladas antes de cargar nada resuelven la respuesta de cumplimiento antes de que se procese un solo documento.
Lo que exige el RGPD para el procesamiento de documentos
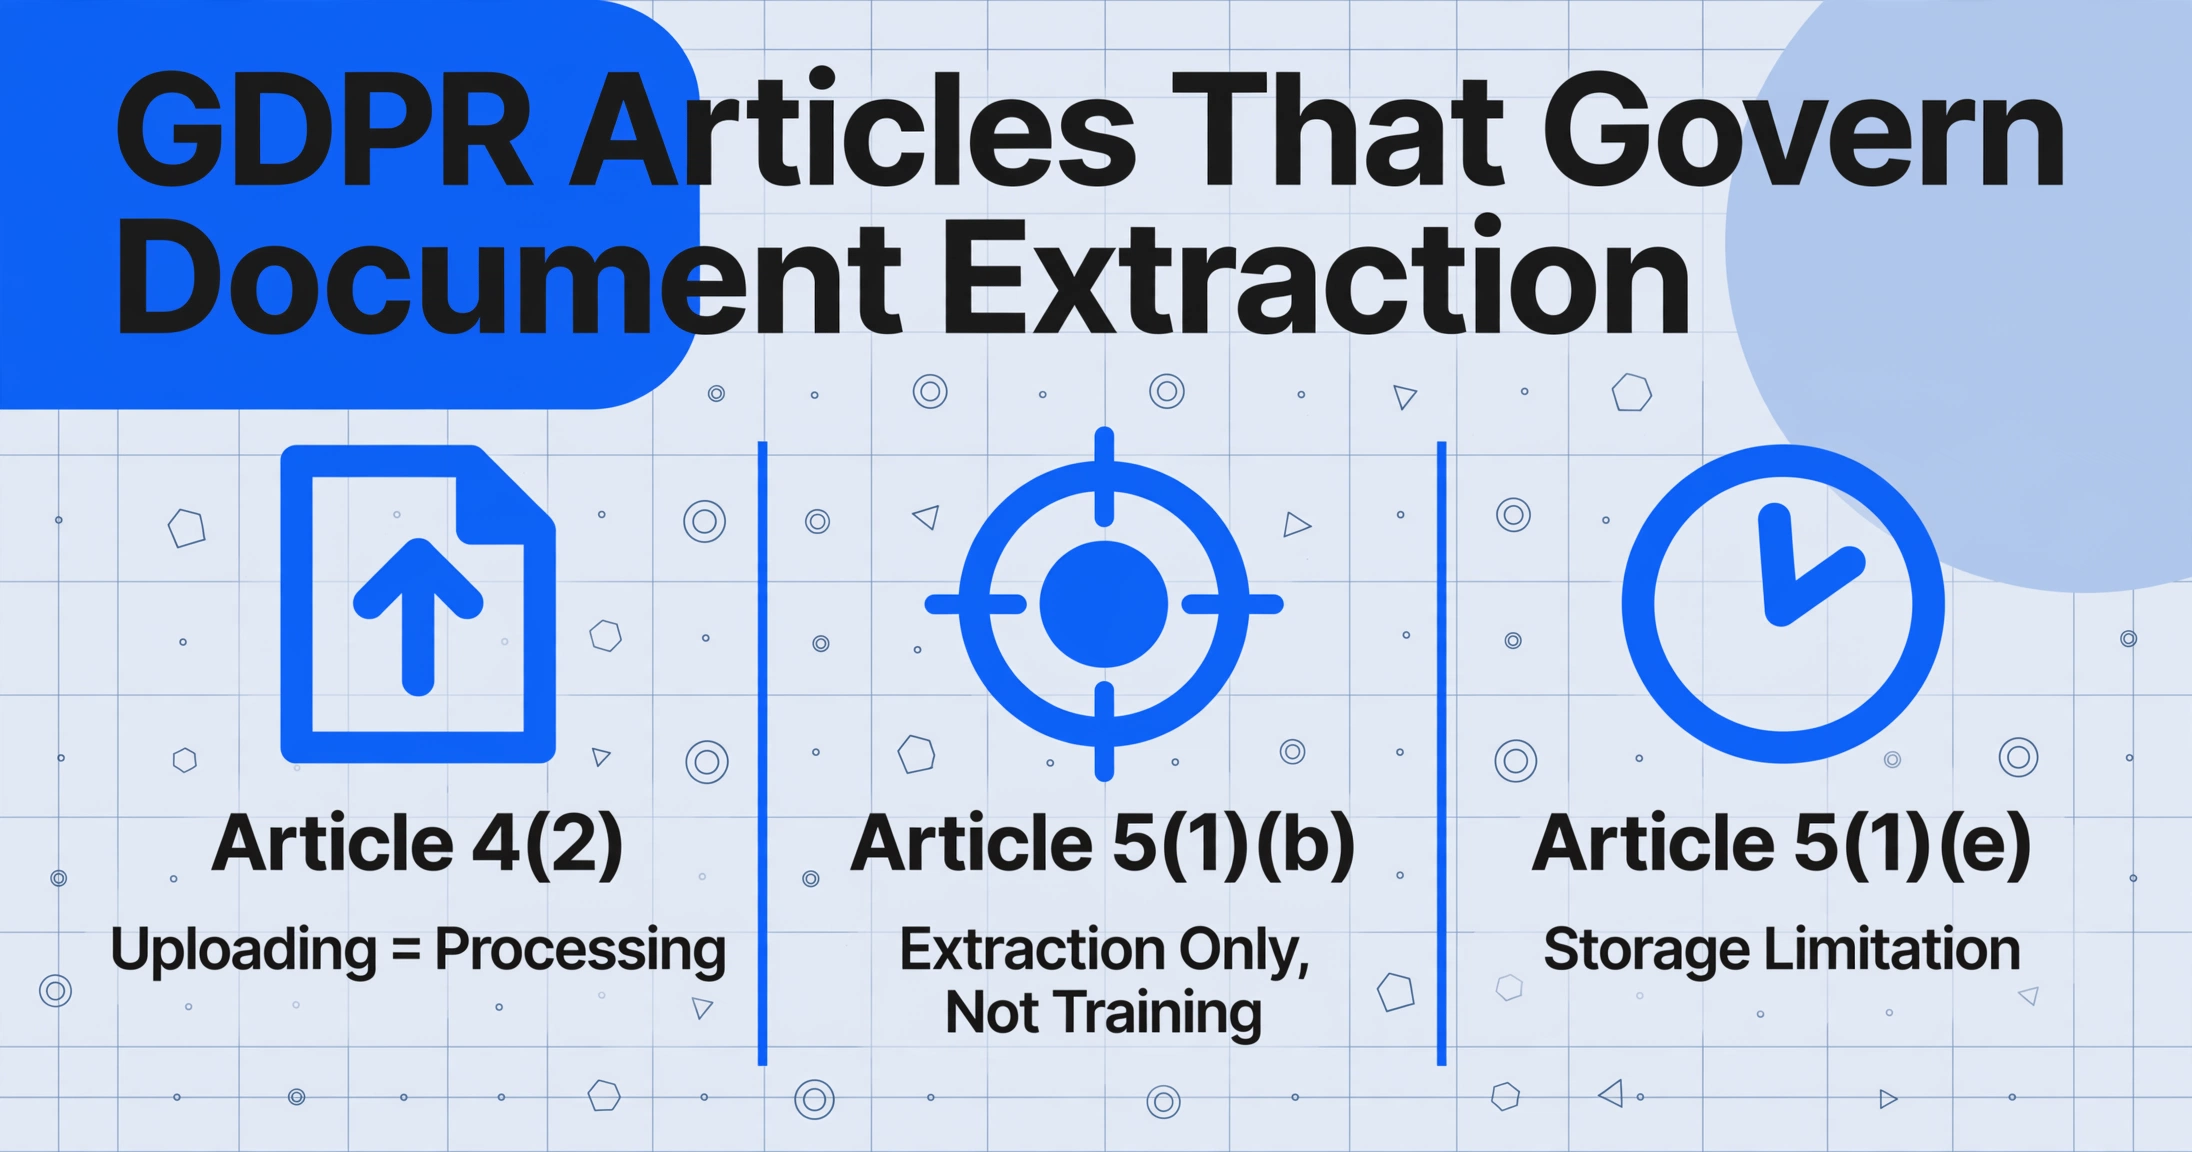
El Reglamento General de Protección de Datos (Reglamento (UE) 2016/679) no menciona la «extracción de documentos» por su nombre. Pero seis artículos regulan directamente cómo puede utilizar una herramienta de extracción para procesar facturas, nóminas o contratos que contengan datos personales. Cada uno crea una obligación específica: para usted como responsable del tratamiento y para el proveedor de la herramienta como encargado del tratamiento.
Artículo 4(2): Subir un documento es «tratamiento»
El reglamento define el tratamiento de forma amplia: «cualquier operación o conjunto de operaciones realizadas sobre datos personales o conjuntos de datos personales, ya sea por procedimientos automatizados o no, como la recogida, registro, organización, estructuración, conservación, adaptación o modificación, extracción, consulta, utilización, comunicación por transmisión, difusión o cualquier otra forma de habilitación de acceso, cotejo o interconexión, limitación, supresión o destrucción» (artículo 4(2), RGPD). Si su herramienta de extracción toca alguna vez una factura que contenga un nombre, dirección, número de cuenta bancaria o identificación fiscal perteneciente a una persona física, está tratando datos personales según el artículo 4(2). Lo mismo se aplica a las nóminas (nombre del empleado + salario), contratos (nombre del firmante + identificación) y registros médicos. La amplitud de esta definición es intencionada: subir, transmitir, almacenar y suprimir son todas operaciones de tratamiento.
Artículo 5(1)(b): Limitación de la finalidad: solo extracción, no entrenamiento
El artículo 5(1)(b) establece que los datos personales se recogerán «con fines determinados, explícitos y legítimos, y no serán tratados ulteriormente de manera incompatible con dichos fines». Para la extracción de documentos, esta es la disposición que separa las herramientas conformes de las que no lo son. La finalidad de subir un documento a una herramienta de extracción es obtener datos estructurados de él; esa finalidad es legítima. Pero si el proveedor utiliza su documento subido para entrenar sus modelos de IA, eso constituye un «tratamiento ulterior» según el artículo 5(1)(b). Salvo que haya dado su consentimiento explícito para el uso de entrenamiento, es incompatible con la finalidad original. Una herramienta que procesa documentos de forma transitoria (los lee, devuelve los datos extraídos y descarta los originales) satisface de forma natural la limitación de la finalidad. Una herramienta que conserva documentos para la mejora de modelos crea una exposición al artículo 5(1)(b).
Artículo 28: Necesitas un Acuerdo de Procesamiento de Datos
El artículo 28(3) exige que el procesamiento se rija por "un contrato u otro acto jurídico conforme al Derecho de la Unión o de los Estados miembros, que vincule al encargado del tratamiento respecto del responsable". Esto es tu Acuerdo de Procesamiento de Datos (DPA). Según el artículo 28(3)(a)–(h), el DPA debe especificar ocho disposiciones mínimas: el encargado actúa solo siguiendo instrucciones documentadas (a); el personal está sujeto a confidencialidad (b); el encargado implementa las medidas de seguridad del artículo 32 (c); los subencargados requieren autorización (d); el encargado te ayuda a responder a los derechos de los interesados (e); el encargado asiste con obligaciones de seguridad y notificación de violaciones (f); el encargado elimina o devuelve los datos al finalizar el contrato (g); y el encargado permite auditorías (h). Si tu proveedor de extracción no puede presentar un DPA que contenga estos ocho elementos, eso por sí solo es una brecha de cumplimiento que justifica cambiar de proveedor.
Artículo 17: El Derecho de Supresión
El artículo 17(1) concede a los interesados el derecho a obtener la supresión de sus datos personales "sin dilación indebida" cuando concurran los motivos aplicables, incluido que los datos "ya no sean necesarios en relación con los fines para los que fueron recogidos o tratados de otro modo" (artículo 17(1)(a)). Para la extracción de documentos, esto significa: una vez que hayas extraído los datos que necesitas, el documento original y cualquier copia deben eliminarse según un calendario definido. El artículo 17(3)(b) establece una excepción cuando el tratamiento sea necesario para el cumplimiento de una obligación legal: si tu jurisdicción exige conservar copias de facturas para auditorías fiscales, esa retención es permisible, pero solo durante el plazo legal y siempre que los datos no se traten más allá de lo exigido por la ley. Tu herramienta de extracción debe ofrecer una política de eliminación documentada. La mejor práctica es la retención cero por defecto: documentos procesados de forma transitoria, originales eliminados de la infraestructura del proveedor en cuestión de minutos u horas, no días.
Artículo 32: Seguridad del Tratamiento
El artículo 32, apartado 1, exige «medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo». Para la extracción, esta base incluye cifrado en tránsito (TLS 1.2+), cifrado en reposo, controles de acceso y certificaciones auditadas de forma independiente (SOC 2 Type II, ISO 27001).
Residencia de los Datos y Transferencias Internacionales
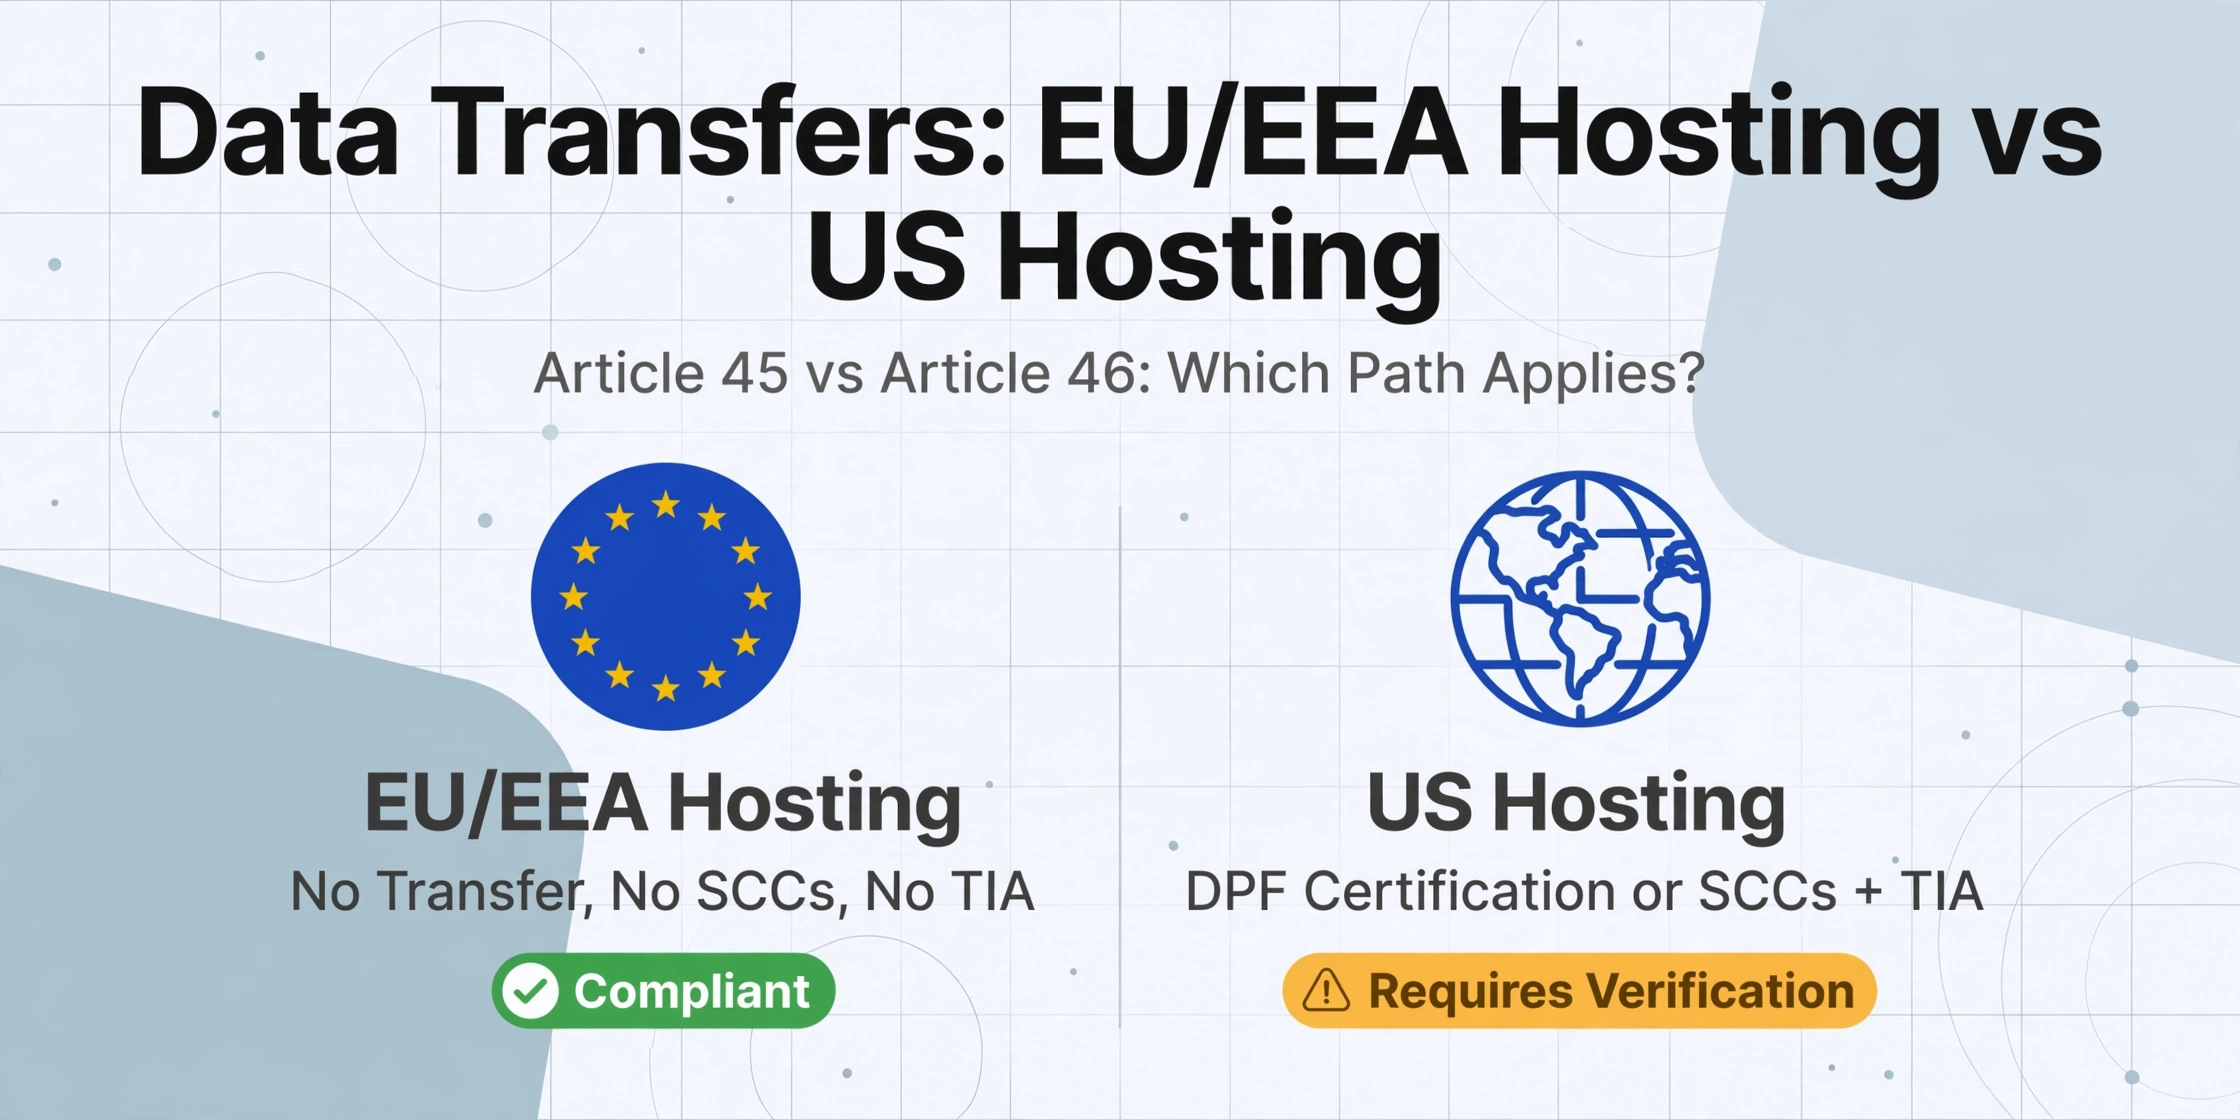
Si su herramienta de extracción procesa documentos en servidores fuera del Espacio Económico Europeo, se aplica el capítulo V (artículos 44 a 49). Con arreglo al artículo 45, apartado 1, los datos pueden transferirse a un tercer país cuando la Comisión Europea haya emitido una decisión de adecuación. El Marco de Privacidad de Datos UE-EE.UU. (DPF), adoptado mediante la Decisión de Ejecución 2023/1795 de la Comisión el 10 de julio de 2023, es la decisión de adecuación vigente para las organizaciones con sede en EE.UU. que se autocertifican. El 3 de septiembre de 2025, el Tribunal General de la UE desestimó una impugnación judicial contra el DPF, confirmando su validez. Si su proveedor procesa datos en EE.UU. y cuenta con la certificación DPF, ello satisface el artículo 45.
Para las transferencias a países sin decisión de adecuación, el artículo 46, apartado 2, letra c), contempla las cláusulas contractuales tipo (SCC): términos contractuales preaprobados con arreglo a la Decisión de Ejecución 2021/914 de la Comisión (4 de junio de 2021). Sin embargo, la sentencia Schrems II (TJUE, asunto C-311/18, 16 de julio de 2020) dejó claro que la firma de las SCC por sí sola no es suficiente. También debe realizar una evaluación de impacto de la transferencia (TIA) que valore si el marco jurídico del país de destino menoscaba las protecciones de las SCC, e implementar medidas complementarias si así fuera. Si su proveedor procesa datos fuera del EEE, pregunte: ¿dónde están sus servidores? ¿En qué mecanismo de transferencia se apoyan? ¿Pueden facilitarle una TIA? Si ofrecen alojamiento en la UE/EEE, la cuestión de la residencia de los datos queda resuelta: no hay transferencia internacional, no se necesitan SCC ni se requiere TIA.
El artículo 5, apartado 1, letra e), añade la limitación del almacenamiento: los datos personales deben conservarse «durante un período no superior al necesario para los fines para los que fueron tratados». Una vez completada la extracción, la retención debe ajustarse a un calendario documentado vinculado a los plazos legales, no a un almacenamiento indefinido en los servidores del proveedor.
Este artículo aborda la normativa en sí: qué exige cada artículo de usted y de su proveedor. Para una guía complementaria sobre la auditoría de sus flujos de extracción internos frente a estos requisitos, consulte el artículo de auditoría de seguridad GDPR del lote I-2. Ambos funcionan en conjunto: comprender las obligaciones legales precede a auditar su cumplimiento.
Lista de Verificación Práctica de Cumplimiento: 7 Pasos para Verificar su Herramienta de Extracción
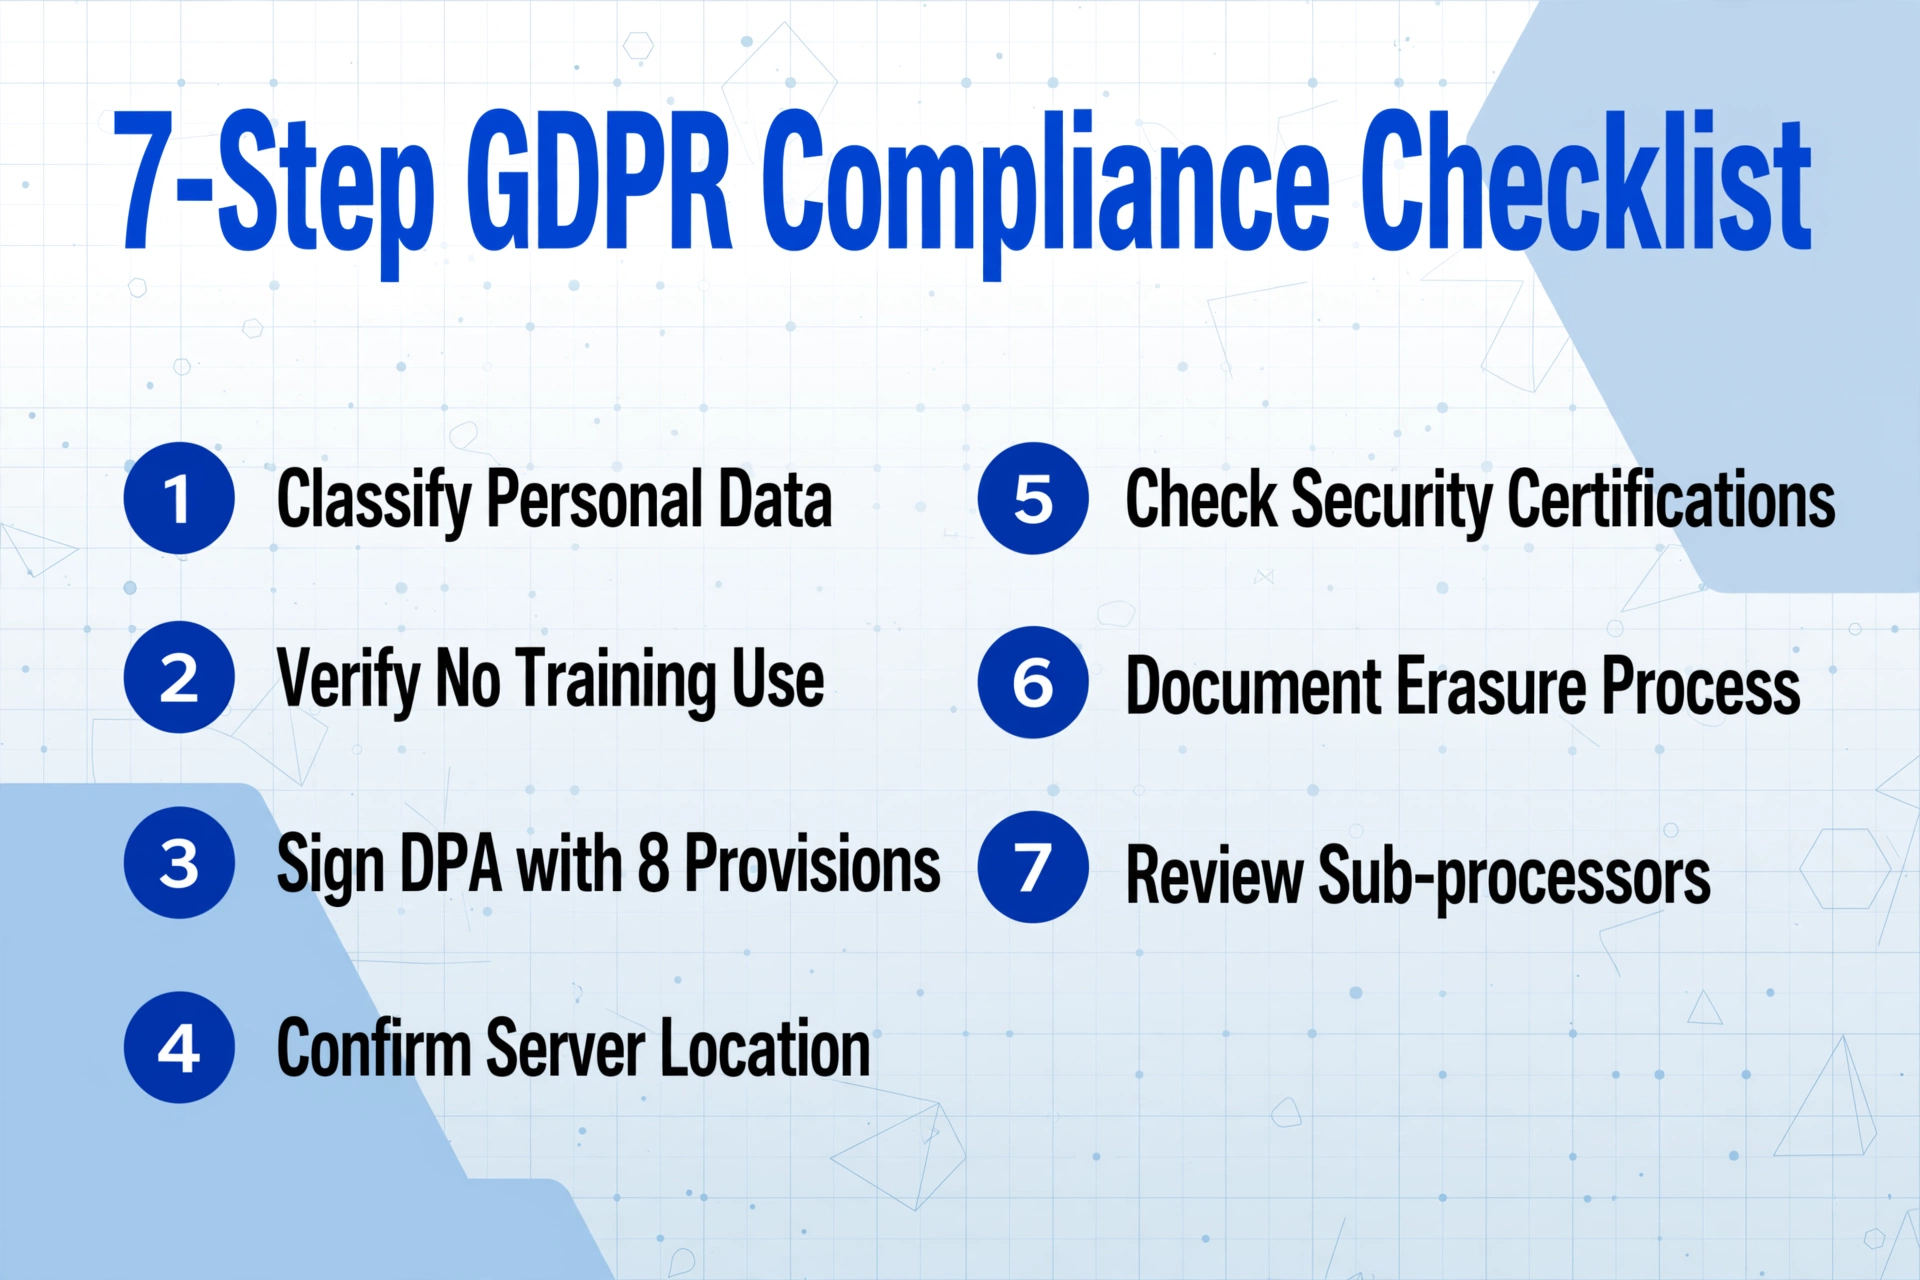
Cada paso a continuación se corresponde con artículos específicos del GDPR, para que pueda documentar el cumplimiento con referencias regulatorias exactas.
Clasifica los datos de tus documentos
Identifica qué campos de los documentos que procesas son datos personales según el artículo 4(1). Nombres, direcciones, números de cuenta bancaria, identificadores fiscales, IDs de empleado y firmas califican. Si tus documentos contienen alguno de estos, el RGPD aplica al tratamiento.
Verifica que el proveedor no use tus datos para entrenar
Según el artículo 5(1)(b), si el proveedor entrena modelos de IA con tus documentos subidos, eso es un "tratamiento ulterior" incompatible con el fin de extracción, salvo que hayas dado consentimiento explícito. Obtén un compromiso por escrito de que tus datos no se usan para entrenar — preferiblemente en el DPA.
Firma un DPA con las ocho disposiciones del artículo 28(3)
No negociable. Verifica que el DPA cubra el escenario de procesamiento de documentos (no solo servicios SaaS genéricos) e incluya las disposiciones (a) a (h) según el artículo 28(3). Si el proveedor no puede presentar un DPA, tu brecha de cumplimiento ya es demasiado amplia para continuar.
Confirma la ubicación del servidor y el mecanismo de transferencia
Alojamiento en el EEE = sin problema de transferencia. Alojamiento en EE. UU. = verifica la certificación DPF en la lista oficial. Cualquier otro tercer país = exige SCC más una TIA documentada según los artículos 45–46.
Verifica las certificaciones de seguridad
Según el artículo 32(1), verifica el cifrado en tránsito (TLS 1.2+), el cifrado en reposo y las certificaciones auditadas de forma independiente (SOC 2 Tipo II, ISO 27001). Documenta qué tiene tu proveedor y cuándo fue auditado por última vez.
Establece un calendario de retención y eliminación
Según el artículo 5(1)(e) y el artículo 17(1)(a), define cuánto tiempo retiene el proveedor las subidas (deben ser minutos u horas, no meses) y cuánto tiempo conservas los datos extraídos (ajusta a los plazos legales, luego elimina o anonimiza).
Documentar un proceso de solicitud de supresión
Si un interesado solicita la supresión según el artículo 17(1), debe identificar los documentos que contengan sus datos en su historial de extracción, eliminar o anonimizar esos registros y confirmar la finalización dentro del plazo de un mes establecido en el artículo 12(3). Si cambia de proveedor, el anterior debe eliminar sus documentos según el artículo 28(3)(g).
Cómo Encaja la Extracción de Documentos con IA en un Flujo de Trabajo Conforme
La extracción de documentos con IA no es inherentemente conforme o no conforme — depende de cómo esté diseñada la herramienta y de los compromisos que asuma el proveedor.
Minimización de Datos por Diseño
El Artículo 5(1)(c) exige que los datos sean "adecuados, pertinentes y limitados a lo necesario". La Extracción de Columnas Personalizadas — donde usted define exactamente qué campos extraer (número de factura, fecha, total, nombre del proveedor) y la IA extrae solo esos — se alinea naturalmente con este principio. Los campos que nunca solicita no se procesan y, por lo tanto, nunca se almacenan. Esto es lo opuesto al enfoque de "extraer todo y filtrar después" que crea una exposición innecesaria de datos.
Procesamiento Transitorio
Las herramientas diseñadas para el procesamiento transitorio — documentos cargados, la IA los lee, se devuelven los datos, los originales se eliminan en minutos — satisfacen simultáneamente el Artículo 5(1)(b) (limitación de la finalidad), el Artículo 5(1)(e) (limitación del almacenamiento) y el Artículo 17 (derecho al olvido). Si está evaluando herramientas, la arquitectura del proveedor no es solo una decisión técnica; es una decisión de cumplimiento con implicaciones regulatorias.
La selección del proveedor como decisión de cumplimiento normativo
Dos normativas relacionadas se cruzan con su flujo de extracción. Los requisitos de facturación electrónica exigen formatos XML estructurados: su herramienta de extracción debe coexistir con ellos, no reemplazarlos. Para un plan de preparación por fases, consulte la guía de cumplimiento de facturación electrónica. Los plazos legales de conservación definen cuánto tiempo debe conservar los datos extraídos; consulte la guía de requisitos de conservación de documentos. Estas tres normativas — protección de datos, requisitos de facturación electrónica y ley de conservación — forman el triángulo de cumplimiento para el procesamiento de documentos en 2026.
Preguntas frecuentes
¿Se aplica el GDPR si tengo una pequeña empresa con menos de 10 empleados?
Sí. El GDPR no contempla exenciones para pequeñas empresas. El artículo 3, apartado 1, se aplica a cualquier tratamiento realizado en el contexto de un establecimiento en la UE, independientemente del tamaño. El artículo 30, apartado 5, exime a las empresas de menos de 250 empleados de mantener registros completos de las actividades de tratamiento, pero todas las obligaciones sustantivas — definiciones del artículo 4, principios del artículo 5, requisitos del acuerdo de tratamiento de datos del artículo 28, derechos de supresión del artículo 17, seguridad del artículo 32 — se aplican a toda empresa que trate datos personales.
Mis facturas solo contienen datos de empresas, no datos personales. ¿Se aplica igualmente el GDPR?
Probablemente sí. Una factura de un autónomo contiene el nombre y la dirección de la persona física: datos personales según el artículo 4, apartado 1. Una factura de una GmbH que incluya el nombre o el correo electrónico directo de una persona de contacto también contiene datos personales. Una nómina con el nombre y el salario de un empleado es datos personales por definición. Incluso una orden de compra que haga referencia a la firma de un aprobador cumple los requisitos. En la práctica, muy pocos documentos empresariales están completamente libres de datos personales. Si aparece una persona en cualquier lugar — como contacto del proveedor, empleado, aprobador o firmante —, se aplica el GDPR.
¿Puedo evitar el GDPR anonimizando los documentos antes de la extracción?
El Considerando 26 establece que los principios de protección de datos no se aplican a la información genuinamente anónima. Sin embargo, el propio paso de anonimización —eliminar nombres, enmascarar direcciones— es un tratamiento según el Artículo 4(2), y el GDPR se aplica a ese paso. La anonimización es una estrategia válida de reducción de riesgos, pero no elimina las obligaciones que crea. La mayoría de las empresas consideran más práctico utilizar un proveedor conforme a la normativa que crear un proceso de anonimización.
¿Qué ocurre con mis datos si cambio de proveedor?
Según el Artículo 28(3)(g), su proveedor actual debe eliminar o devolver todos los datos personales al finalizar el contrato. Solicite una exportación documentada y una confirmación de eliminación. El Artículo 17(1) respalda su derecho al borrado de cualquier dato que aún se conserve tras la transición. Conserve la confirmación para sus registros de cumplimiento.
¿Debe mi proveedor permitirme auditarle?
El Artículo 28(3)(h) exige al encargado del tratamiento "permitir y contribuir a las auditorías". En la práctica, pocos proveedores SaaS permiten auditorías in situ en los planes estándar. La mayoría proporciona informes SOC 2 Type II o certificados ISO 27001 como sustitutos. Verifique que la documentación de auditoría de su proveedor cubra sus escenarios de tratamiento específicos; eso generalmente satisface la obligación del Artículo 28(3)(h).
El cumplimiento del GDPR en la extracción de documentos no depende de si la IA puede ser conforme, sino de si su proveedor ha implementado las salvaguardas contractuales, de seguridad y arquitectónicas adecuadas. El artículo 4(2) convierte cada carga de documento en una operación de tratamiento. El artículo 28 exige un acuerdo de tratamiento de datos con ocho disposiciones específicas. El artículo 5(1)(b) prohíbe el entrenamiento de modelos sin una base jurídica. El artículo 17 otorga a los interesados el derecho de supresión. Y el capítulo V regula las transferencias transfronterizas. Cada uno de estos puntos es verificable antes de registrarse. La pregunta sobre el cumplimiento tiene respuesta antes de procesar un solo documento, no después.
Verifique su cumplimiento del GDPRGratis para probar, sin registro. Los documentos se procesan de forma transitoria y no se conservan.