Comment extraire les données des COI
pour la due diligence M&A (guide 2026)
Lors d'une enquête récente auprès des praticiens du M&A, l'International Bar Association a identifié quatre catégories de risques cachés dans le portefeuille d'assurance d'une entreprise cible : des primes impayées qui ont annulé la couverture rétroactivement, des polices obligatoires manquantes qui ont déclenché des pénalités réglementaires, des réclamations refusées qui ont épuisé les réserves du bilan, et des polices expirées dont personne n'avait remarqué l'échéance avant la clôture. Chacun de ces risques était détectable dans les certificats d'assurance présents dans la data room. Ce qui les rendait invisibles, ce n'était pas un manque d'expertise — c'était le volume considérable de certificats qui forçait l'équipe de revue à échantillonner plutôt qu'à inspecter.
Points clés à retenir
- Une salle de transaction de 300 certificats coûte 5250 $ en transcription seule avant que votre équipe puisse commencer l'analyse de couverture requise pour la transaction.
- Les souscripteurs d'assurance de représentations et garanties s'attendent désormais à un examen complet du portefeuille ; échantillonner 20 certificats sur 300 peut annuler l'assurance même que votre client a achetée pour protéger la transaction.
- Exportez le dossier entier une seule fois et obtenez une matrice de couverture complète en 25 minutes, afin que votre analyse parte de chaque certificat, pas d'un échantillon.
À quoi ressemble vraiment la due diligence assurance dans une data room
La due diligence assurance dans une transaction de fusion-acquisition n'a rien à voir avec le suivi de conformité des sous-traitants. Dans le BTP, un entrepreneur général vérifie si chaque attestation d'assurance du sous-traitant respecte les plafonds minimaux du chantier avant qu'il n'intervienne. La question est binaire : conforme ou non. Le relecteur traite généralement deux à trois attestations par sous-traitant, une fois par cycle de renouvellement.
En M&A, le relecteur ouvre une data room virtuelle — un référentiel documentaire en ligne sécurisé servant à partager des informations confidentielles sur la transaction — et y trouve un dossier Assurance contenant toutes les polices jamais souscrites par la cible. Biens. Responsabilité civile générale. Dirigeants et mandataires sociaux. Cyber. Responsabilité civile des pratiques d'emploi. Automobile. Accidents du travail. Parapluie et excédent. Environnement. Responsabilité professionnelle. Responsabilité produit. Assurance homme clé. Pour une cible de taille moyenne de 300 à 800 salariés, ce dossier contient régulièrement 300 à 500 attestations d'assurance — chacune étant un formulaire ACORD 25, 27 ou 28 d'une page, ou une attestation non standard d'un cabinet régional sur son propre papier à en-tête. Pour en savoir plus sur le fonctionnement des formulaires standard, lisez notre guide complet d'extraction des attestations d'assurance.
Le travail de l'équipe de relecture n'est pas de cocher des cases. Il est de répondre à un ensemble de questions qui alimentent directement les déclarations et garanties du contrat d'acquisition : La cible dispose-t-elle d'une couverture adéquate pour les risques inhérents à ses activités ? Existe-t-il des écarts entre les dates d'échéance des polices et le calendrier de clôture prévisionnel qui nécessiteraient une couverture de prolongation ? Les assureurs eux-mêmes ont-ils des notations de solidité financière qu'un acheteur prudent accepterait ? La cible a-t-elle maintenu une couverture continue, ou y a-t-il des interruptions créant des fenêtres d'exposition non couvertes ?
Répondre à ces questions implique d'extraire les mêmes 15 champs de chaque attestation et de remplir une matrice de couverture — un tableur où les lignes sont les polices et les colonnes les assureurs, plafonds, franchises, dates d'effet et notations des assureurs. Ce n'est qu'une fois la matrice créée que la véritable analyse peut commencer : comparer la couverture aux références du secteur, identifier les fenêtres d'expiration qui tombent dans le calendrier de la transaction, et signaler les assureurs dont les notations AM Best sont inférieures à la tolérance au risque de l'acheteur.
Il s'agit d'un flux de travail fondamentalement différent du suivi des attestations d'assurance dans le BTP pour lequel la plupart des outils d'automatisation sont conçus. Notre guide d'extraction des données des attestations d'assurance couvre l'approche générale d'extraction. Cet article se concentre sur ce qui change lorsque la pile documentaire se trouve dans une data room et que le résultat alimente un contrat d'acquisition.
Pourquoi la vérification manuelle des COI échoue à l'échelle des M&A
Une analyste junior qui ouvre son 50e certificat de la journée ne prend plus les mêmes décisions de jugement qu'à son cinquième. L'architecture de la tâche joue contre elle. Lire un COI n'a rien à voir avec la lecture d'un paragraphe de contrat — c'est une grille dense d'abréviations, de plafonds numériques, d'états de cases à cocher et de particularités de format propres à chaque agence, répartie sur une seule page sans structure narrative pour guider l'œil.
Chaque certificat exige de localiser et de transcrire environ 15 champs : l'assuré désigné, le producteur ou l'agence, chaque assureur avec son numéro NAIC, le type de police, le numéro de police, la date d'entrée en vigueur, la date d'expiration, la limite par sinistre, la limite globale, les autres sous-limites (frais médicaux, préjudice corporel et publicitaire, dommages aux locaux loués), la franchise ou la rétention, le statut d'assuré supplémentaire, la renonciation au recours subrogatoire, le titulaire du certificat et les conditions de préavis d'annulation. Pour les polices parapluie et excédentaires, un bloc de limites distinct répète la même structure avec des chiffres différents.
À trois minutes par certificat pour la seule extraction — un rythme optimiste qui suppose un formulaire ACORD 25 propre, sans surprise de mise en page — 300 certificats représentent 15 heures de saisie pure. Au tarif horaire facturable d'un analyste intermédiaire de 350 à 500 $ de l'heure, cela représente 5 250 à 7 500 $ de temps facturable consacré à la transcription. Mais l'extraction n'est pas le vrai travail. Le vrai travail, c'est l'analyse de couverture qui ne peut commencer qu'une fois la matrice établie — et cette analyse, sur 300 polices avec leurs avenants et les qualifications des assureurs, consomme encore 25 à 45 heures. L'extraction est un péage sur la route de l'analyse. Chaque minute passée à transcrire est une minute non consacrée à l'évaluation des risques que le client paie réellement.
Le taux d'erreur s'aggrave avec le volume. Une étude académique de 2019 sur la précision de la saisie manuelle dans les flux de travail à forte densité documentaire a constaté qu'après environ 100 répétitions de la même tâche d'extraction, les taux d'erreur au niveau des champs passaient d'environ 2 % à plus de 8 %. Pour 300 certificats et 15 champs chacun, cela représente 4 500 points de données individuels. Un taux d'erreur de 8 % signifie qu'environ 360 champs sont erronés — des numéros de police incorrects, des limites inversées, des dates décalées d'un mois. Une date d'expiration manquée qui tombe deux semaines avant la clôture crée une lacune non assurée dans le tableau de couverture. Lorsque cette lacune apparaît après la clôture, le coût n'est pas le temps qu'il aurait fallu pour la détecter — c'est la valeur de la responsabilité qu'elle laisse sans couverture.
Les champs qui comptent en M&A (et que les trackers de COI pour la construction ignorent)
Les logiciels de suivi de COI pour la construction sont conçus pour répondre à une seule question : le certificat de ce sous-traitant respecte-t-il les exigences minimales de couverture du projet ? Les champs qui les intéressent sont ceux inscrits dans le sous-traité : limites générales par occurrence et par sinistre, confirmation de la couverture d'indemnisation des travailleurs, statut d'assuré supplémentaire et date d'expiration.
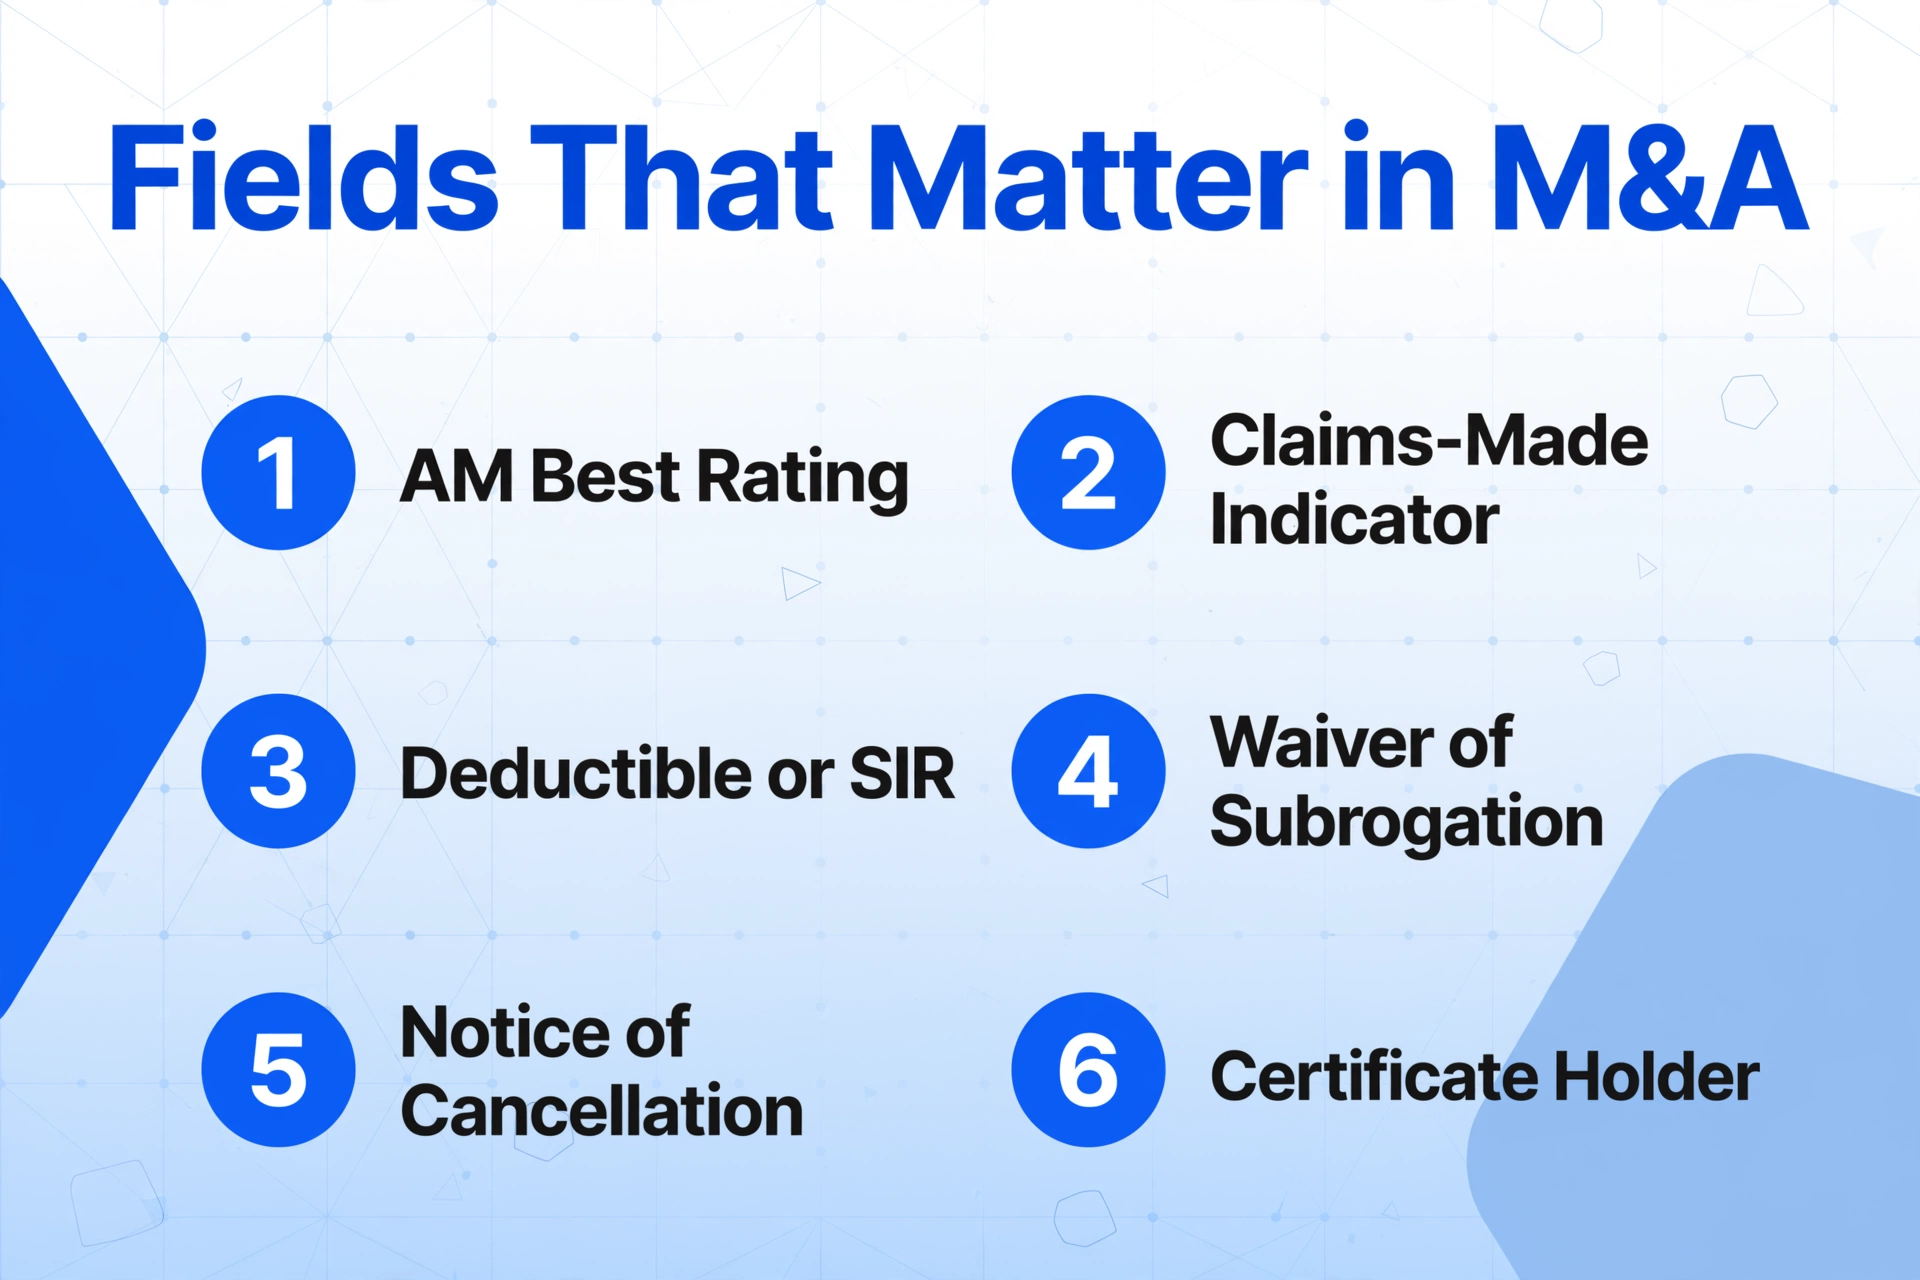
La due diligence en assurance dans le cadre d'une M&A pose un ensemble de questions fondamentalement différent sur chaque police. Les champs suivants, qui apparaissent rarement dans les outils de COI orientés construction, sont essentiels à la matrice de couverture de la salle de transaction.
Notation de solidité financière AM Best. La notation AM Best est une évaluation indépendante de la capacité d'un assureur à honorer ses obligations de police en cours, émise par une agence de notation spécialisée exclusivement dans le secteur de l'assurance depuis 1906. L'échelle va de A++ (Supérieur) à D (En défaut), avec un total de 13 catégories à crans. En M&A, la notation de l'assureur compte parce que la couverture de l'entreprise cible n'est aussi fiable que le porteur qui la soutient. Une police émise par un assureur noté A- est fondamentalement différente de celle émise par un assureur noté B++ — et une matrice de couverture qui montre les limites de police sans les notations des porteurs manque la moitié du tableau des risques. La plupart des représentations d'assurance dans les contrats d'acquisition exigent que le vendeur divulgue tout changement matériel dans la couverture d'assurance, et une dégradation de notation pendant la fenêtre de transaction est exactement le type de changement matériel qui devrait déclencher une divulgation. AM Best attribue à chaque assureur noté une catégorie de taille financière (FSC), de la classe I (moins de 1 million de dollars d'excédent ajusté des preneurs) à la classe XV (plus de 2 milliards de dollars), offrant une dimension supplémentaire d'évaluation du porteur au-delà de la notation par lettre.
Franchise et franchise d'assurance (SIR). Une police de responsabilité générale de 5 millions de dollars avec une franchise de 500 000 $ n'est pas la même assurance qu'une police de 5 millions de dollars avec une franchise de 10 000 $. Dans le premier cas, l'entreprise cible paie les premiers 500 000 $ de chaque réclamation sur son propre bilan avant que l'assureur ne paie un dollar. Cette exposition de 500 000 $ par réclamation est effectivement une responsabilité non assurée qui doit figurer dans le modèle de due diligence financière — pas seulement dans l'examen des assurances. Les flux de travail de COI pour la construction sautent souvent les franchises parce que le langage contractuel du projet rend le sous-traitant responsable des montants dans la franchise. En M&A, l'acheteur hérite de cette exposition SIR. Une matrice de couverture qui montre les limites sans franchises est un grand livre de responsabilités avec la moitié des entrées manquantes.
Réclamations vs. survenance et déclencheurs de couverture prolongée. Une police sur la base des réclamations couvre les réclamations signalées pendant la période de la police, indépendamment du moment où l'incident sous-jacent s'est produit. Une police sur la base de la survenance couvre les incidents qui se sont produits pendant la période de la police, indépendamment du moment où la réclamation est déposée. La distinction devient cruciale pour la transaction lorsque l'entreprise cible détient une couverture sur la base des réclamations pour l'assurance responsabilité des dirigeants, l'assurance responsabilité professionnelle ou la responsabilité en matière de pratiques d'emploi. Si ces polices ne sont pas renouvelées après la clôture, les réclamations découlant de faits antérieurs à la clôture mais signalées après la clôture ne sont pas couvertes — sauf si une police prolongée (également appelée période de déclaration prolongée, ou ERP) est achetée. Extraire la désignation réclamations vs. survenance pour chaque type de police dans la matrice indique à l'équipe de transaction quelles lignes nécessitent une budgétisation de couverture prolongée avant la finalisation du contrat d'achat.
Conditions de préavis d'annulation. La plupart des formulaires ACORD contiennent un langage d'annulation standard indiquant que l'assureur « s'efforcera de » notifier le titulaire du certificat de l'annulation, mais que « le défaut de le faire n'imposera aucune obligation ni responsabilité ». La police réelle peut prévoir un préavis de 30, 60 ou 90 jours — ou aucune obligation de préavis du tout. Pour un acheteur M&A, la période entre la signature et la clôture est généralement de 30 à 90 jours. Si une police de responsabilité clé peut être annulée en cours de transaction sans préavis à l'entité acquéreuse, la couverture à la signature n'est pas la couverture à la clôture. Extraire le libellé de la clause d'annulation de chaque certificat — même la version standard — et signaler les polices dont les conditions sous-jacentes peuvent différer est une étape d'identification des risques que l'examen manuel à grande échelle n'atteint presque jamais.
Chevauchement entre la période de la police et le calendrier de la transaction. Le champ le plus simple du certificat — la date d'expiration — devient le plus urgent sur le plan opérationnel pendant la due diligence en raison du calendrier. Une police expirant à la quatrième semaine d'une période de due diligence de 10 semaines nécessite un certificat de renouvellement avant que la matrice de couverture ne soit complète. Une police expirant entre la signature et la clôture crée une lacune de couverture que le contrat d'achat doit combler par une clause préalable à la clôture exigeant que le vendeur maintienne l'assurance. Le logiciel d'extraction peut signaler chaque date d'expiration tombant dans une fenêtre définie par l'utilisateur, transformant une tâche de vérification de calendrier qui consomme des heures d'examen manuel en un filtre automatisé.
Pour une discussion plus approfondie sur ce que l'IA peut et ne peut pas lire de manière fiable dans un document de certificat d'assurance, voir notre analyse des capacités de lecture de l'IA sur les certificats d'assurance. Pour les fondamentaux de ce qu'est l'extraction de certificats d'assurance, commencez par qu'est-ce que l'extraction de données de certificats d'assurance.
Comment fonctionne l'extraction sémantique sur les divers formats de certificats d'assurance
Les certificats d'assurance dans une data room proviennent de dizaines d'agences d'assurance différentes. Certaines utilisent le formulaire ACORD 25 de l'année en cours avec des champs aux positions standard. D'autres utilisent la révision de 2014 avec un espacement légèrement différent. Certaines impriment depuis un système de gestion d'agence qui réorganise la grille de couverture en une disposition à deux colonnes. D'autres sont des certificats non standard sur le papier à en-tête de l'agence — une part croissante à mesure que davantage de compagnies régionales et d'assureurs excédentaires émettent des certificats depuis des plateformes propriétaires. Quelques-uns sont des certificats papier scannés, légèrement inclinés, avec des annotations manuscrites dans les marges. Et certains ne sont pas des certificats du tout — ce sont des pages de déclarations de police avec une disposition de champs entièrement différente, envoyées par un agent qui les traite comme équivalentes.
L'OCR basé sur la position — la technologie derrière les outils d'extraction par modèle traditionnels — fonctionne en mémorisant où chaque champ se trouve sur la page. Il s'attend à ce que le « numéro de police » soit aux coordonnées (x=340, y=280), et lorsqu'une agence différente le place à (x=420, y=310), l'extraction échoue silencieusement, récupérant des données du mauvais champ ou ne renvoyant rien. L'approche alternative, utilisée par les outils plus récents basés sur l'IA, est l'extraction sémantique : le système lit le document comme le ferait une personne, en comprenant ce que chaque morceau de texte signifie plutôt que l'endroit où il se trouve. Un numéro de police est « une chaîne de caractères alphanumériques étiquetée comme numéro de police et associée à une ligne de couverture spécifique ». L'IA le localise indépendamment du fait qu'il soit à gauche, à droite ou au centre de la page.
Cette distinction est la raison pour laquelle un seul outil d'extraction peut traiter 300 certificats provenant de 40 agences différentes sans configuration par agence. Chaque certificat est lu de zéro, ses champs identifiés par leur rôle sémantique, et non par leurs coordonnées. Notre analyse du suivi des certificats d'assurance à grande échelle — rédigée pour le contexte de la construction — couvre en détail l'écart de performance entre les approches par modèle et sémantique. Le même écart s'applique dans le M&A, amplifié par la diversité des formats d'agence dans un dossier d'assurance de data room.
Ce qui rend l'extraction sémantique particulièrement précieuse dans le contexte de la due diligence, c'est ce qu'elle ne nécessite pas. Il n'y a pas de phase d'entraînement où vous téléchargez des certificats d'exemple et étiquetez des champs. Il n'y a pas de constructeur de modèle où vous dessinez des cadres autour des numéros de police. Vous téléchargez la pile de certificats, saisissez les noms de colonnes que vous voulez dans votre sortie — « Assuré désigné », « Type de police », « Numéro de police », « RC par occurrence », « RC globale », « Date d'expiration », « Notation AM Best », « Franchise/SIR » — et l'IA lit chaque document pour localiser ces champs où qu'ils apparaissent. La sortie est une feuille de calcul avec chaque certificat comme ligne et chaque champ comme colonne.
De 300 certificats d'assurance à une matrice de couverture : le flux d'extraction
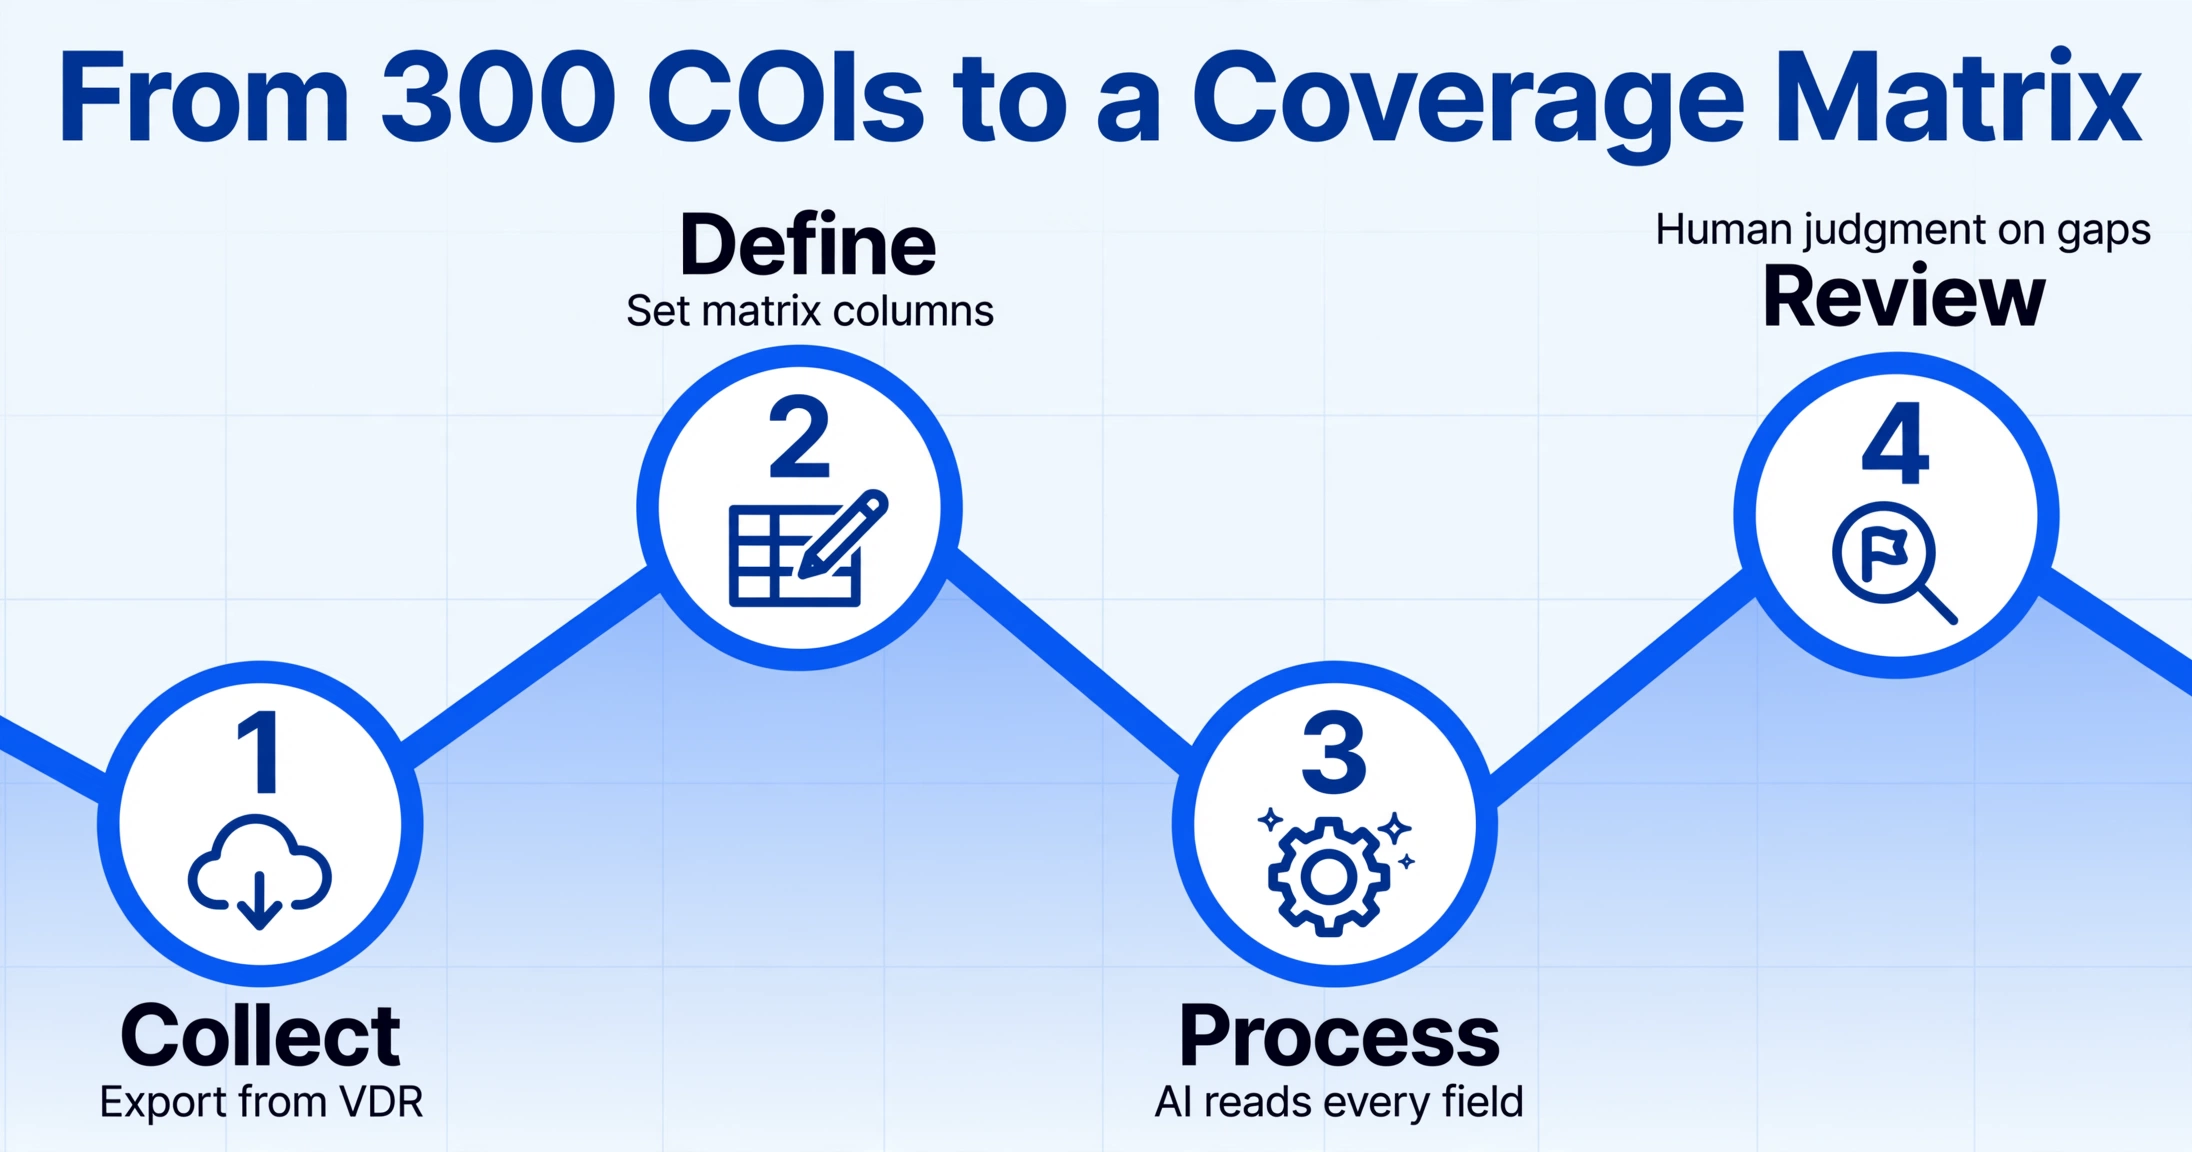
Le flux de travail, du dossier Insurance de la data room à une matrice de couverture, suit cinq étapes. L'outil d'extraction gère les étapes deux à quatre ; le jugement de l'examinateur reste central pour l'étape cinq.
Étape 1 — Collecter les certificats. Exportez le dossier Insurance de la data room virtuelle. La plupart des plateformes VDR — DealRoom, Datasite, Intralinks, Ansarada — permettent un téléchargement groupé par dossier. Les certificats arrivent généralement en PDF, bien que certains soient intégrés dans des fils d'e-mails transférés par le courtier de la cible sous forme de captures d'écran, que vous devrez extraire en fichiers image séparés.
Étape 2 — Définir vos colonnes. C'est ici que le contexte M&A façonne la sortie différemment d'un outil de suivi de conformité dans la construction. Au lieu de « Respecte la limite minimale (O/N) », vos colonnes sont les champs qui alimentent une matrice de couverture : Assuré désigné, Producteur ou agence, Nom de l'assureur, Numéro NAIC de l'assureur, Note AM Best, Type de police, Numéro de police, Date d'entrée en vigueur, Date d'expiration, Indicateur de réclamation (O/N), Responsabilité générale par occurrence, Responsabilité générale globale, Parapluie ou excédent par occurrence, Parapluie ou excédent global, Franchise, Assuré supplémentaire (O/N), Renonciation à la subrogation (O/N), Avis d'annulation, Titulaire du certificat.
Étape 3 — Téléverser et traiter. Glissez tous les certificats dans la zone de téléversement. L'outil les traite en parallèle — le traitement par lots en priorité signifie que vous n'attendez pas qu'un fichier se termine avant que le suivant commence. Pour 300 certificats, le temps de traitement dépend de la concurrence de l'outil, mais un extracteur basé sur l'IA traite chaque certificat en 5 à 10 secondes, ce qui donne une exécution d'extraction complète en environ 25 à 50 minutes. Comparez cela à 15 heures de transcription manuelle, et l'outil n'est pas seulement plus rapide — il libère l'examinateur pour faire le travail d'analyse que ces 15 heures de saisie de données empêchaient.
Étape 4 — Exporter la matrice de couverture. La sortie est un fichier Excel avec chaque certificat comme ligne. Triez par date d'expiration pour voir quelles polices expirent avant la clôture. Triez par note AM Best pour identifier les assureurs en dessous du seuil de risque de l'acheteur. Faites un pivot par type de police pour voir si la cible détient chaque ligne de couverture que l'industrie de l'acheteur attend. La matrice n'est pas le livrable — c'est l'entrée de l'analyse de couverture à l'étape cinq.
Les fichiers sont traités de manière sécurisée et ne sont pas stockés.
Étape 5 — Analyser les lacunes de couverture. C'est là que le jugement du réviseur est irremplaçable. La matrice vous indique quelle couverture existe. Elle ne vous dit pas quelle couverture manque. Une entreprise cible dans le secteur manufacturier sans police de responsabilité civile produit, ou une entreprise SaaS sans couverture cyber, présente une lacune que la matrice rend visible mais n'interprète pas. Le réviseur compare la matrice aux attentes de couverture standard du secteur, examine les conditions de police sous-jacentes derrière chaque certificat (le certificat est une preuve d'assurance, pas la police elle-même), et identifie les lacunes qui doivent figurer dans les annexes de divulgation du contrat d'acquisition.
Ce que l'extraction ne peut pas faire (et ce qui nécessite encore un humain)
Être clair sur ce que l'outil ne peut pas faire est aussi important que d'expliquer ce qu'il peut faire. Trois choses restent fermement dans le domaine du réviseur humain après l'extraction.
Évaluation de l'adéquation de la couverture. L'extraction vous indique qu'une police existe avec une limite de 2 millions de dollars par sinistre. Elle ne vous dit pas si 2 millions de dollars suffisent. Un fabricant de produits chimiques avec 2 millions de dollars de couverture RC est sous-assuré par rapport aux normes du secteur. Une entreprise de logiciels avec la même limite ne l'est pas. Ce jugement nécessite une connaissance du secteur de la cible, de ses risques opérationnels et de son historique de sinistres — aucune de ces informations n'est disponible dans le logiciel d'extraction.
Interprétation des avenants. Un certificat d'assurance peut indiquer que le titulaire du certificat est un assuré supplémentaire, mais le formulaire d'avenant spécifique importe. Un avenant CG 20 10 couvre l'assuré supplémentaire uniquement pour les opérations en cours. Un CG 20 37 étend la couverture aux opérations achevées. Un CG 20 33 fournit un statut automatique d'assuré supplémentaire pour toute entité que l'assuré désigné est contractuellement tenu de couvrir. L'extraction peut détecter que la case est cochée. Elle ne peut pas lire le langage de l'avenant sous-jacent intégré dans la police, car l'avenant n'est pas sur le certificat — il est dans le document de police que le certificat résume.
Traduction lacune-vers-représentation. La compétence la plus précieuse qu'un avocat spécialisé en transactions apporte à la due diligence en assurance n'est pas l'extraction de données — c'est la traduction d'une lacune de couverture en une protection contractuelle spécifique. Une lacune dans la couverture de prolongation D&O devient un engagement exigeant que le vendeur souscrive une police de prolongation de six ans avant la clôture. Un assureur de qualité inférieure devient une représentation selon laquelle toutes les polices sont placées auprès d'assureurs notés A- ou mieux par AM Best. Une structure de franchise qui crée une exposition au bilan non assurée devient une indemnité spéciale. L'extraction produit les données qui révèlent la lacune. L'avocat produit la condition contractuelle qui protège contre elle.
L'extraction rend l'équipe de révision plus rapide, pas obsolète. Sa valeur ne réside pas dans le remplacement du jugement humain — elle supprime le travail de transcription qui empêche actuellement ce jugement de disposer de suffisamment de temps pour s'exercer.
Le facteur RWI : pourquoi la due diligence en assurance est plus cruciale que jamais
L'assurance représentation et garantie — une police couvrant les pertes liées aux violations des déclarations et garanties du vendeur dans le contrat d'acquisition — est désormais utilisée dans environ 75 % des opérations de fusions-acquisitions en private equity et 64 % des grandes acquisitions stratégiques. La RWI modifie le calcul de la due diligence en assurance sur un point essentiel : le souscripteur RWI examine le processus de due diligence de l'acheteur avant de lier la couverture. Si la révision de l'assurance par l'acheteur était superficielle — si l'équipe a ouvert 20 certificats sur 300 et considéré le travail terminé — le souscripteur peut exclure les pertes liées à l'assurance de la couverture RWI au motif que l'acheteur n'a pas mené une diligence adéquate.
Cela crée une boucle de rétroaction en matière de diligence. Plus les certificats sont examinés en profondeur, plus la couverture RWI est solide. Ignorer ou échantillonner la révision des assurances ne se limite pas à laisser des lacunes de couverture non découvertes — cela compromet l'assurance que l'acheteur a souscrite pour se protéger contre les surprises post-clôture. Le Guide de due diligence juridique de l'IBA, publié en coordination avec le Comité des fusions-acquisitions et du droit des sociétés de l'IBA, identifie spécifiquement une due diligence en assurance inadéquate comme source de responsabilité post-transaction pour l'acheteur, notant que « l'absence de polices d'assurance appropriées souscrites par la cible peut entraîner des responsabilités post-transaction » que la RWI pourrait ne pas couvrir si la diligence de l'acheteur était insuffisante. (Guide de due diligence juridique de l'IBA)
Dans ce contexte, la question n'est pas de savoir s'il faut examiner tous les certificats — mais comment les examiner complètement sans brûler des heures facturables sur une saisie de données qu'un outil peut traiter en quelques secondes. Le workflow d'extraction décrit ci-dessus produit une matrice révisable à partir de chaque certificat du dossier. Le souscripteur RWI voit que l'acheteur a examiné la population entière, pas un échantillon. Les lacunes qui apparaissent sont des constats délibérés, pas des oublis.
FAQ : Extraction de COI pour le due diligence M&A
Combien de COI un due diligence d'assurance M&A typique implique-t-il ?
Pour une entreprise cible de taille moyenne comptant entre 300 et 800 employés et des activités dans plusieurs États, le dossier Assurance de la data room contient généralement entre 200 et 500 certificats. Cela inclut les polices de première ligne, les couvertures umbrella et excédentaires, ainsi que les dépôts spécifiques à chaque État où la cible est agréée. Les cibles plus grandes, avec des activités internationales, plusieurs filiales ou des secteurs fortement réglementés, peuvent dépasser les 1 000 certificats.
Que faire si la moitié de mes COI sont dans des formats non standard provenant d'agences régionales ?
L'extraction sémantique — qui lit par signification du champ plutôt que par position — traite les certificats non standard sans configuration par agence. Que le certificat soit un ACORD 25 standard ou un formulaire propriétaire d'un courtier régional en excédent, l'IA identifie les champs par leur rôle sémantique (par exemple, « ceci est un numéro de police », « ceci est une date d'expiration ») plutôt que par des coordonnées mémorisées. Aucun modèle à construire, aucune donnée d'entraînement à fournir.
Quelle est la précision de l'extraction par IA sur les documents COI ?
Le texte imprimé sur les formulaires ACORD standard atteint des taux de précision dans la fourchette haute des 90 %. Les annotations manuscrites, les scans fortement inclinés et les certificats papier tachés par l'eau réduisent la précision — les mêmes facteurs qui les rendent difficiles à lire pour un humain. Notre article sur la capacité de l'IA à lire les documents COI détaille la précision par format. Pour le due diligence, la comparaison pratique n'est pas extraction vs. perfection — c'est extraction vs. un relecteur sur son 187e certificat de la journée.
Un souscripteur RWI accepte-t-il les données d'assurance extraites par IA dans le cadre du due diligence ?
Les souscripteurs RWI évaluent la rigueur du processus de due diligence de l'acheteur, pas les outils spécifiques utilisés. Une matrice d'extraction couvrant chaque certificat du dossier démontre un examen complet du portefeuille d'assurance. Ce qui importe au souscripteur, c'est que l'acheteur ait examiné l'ensemble de la population et identifié les lacunes matérielles. L'outil qui a accéléré la saisie des données ne diminue pas la qualité du diligence — il augmente la portée que l'équipe d'examen a pu couvrir dans les délais de la transaction.
Pourquoi ne pas simplement utiliser l'OCR intégré d'une data room pour trouver des termes clés dans les COI ?
Les plateformes VDR comme Datasite et Intralinks proposent une recherche plein texte basée sur l'OCR dans tous les documents de la salle. C'est utile pour trouver tous les certificats mentionnant « Chubb » ou « AIG », mais cela ne produit pas une matrice structurée. Un résultat de recherche de 47 documents contenant « Responsabilité civile générale » vous indique où le terme apparaît ; il ne remplit pas une colonne avec la limite par sinistre pour chacune de ces 47 polices. La recherche plein texte vous aide à localiser les documents. L'extraction transforme les documents en un ensemble de données analysables.
L'extraction peut-elle détecter si une police en mode réclamation nécessite une couverture de prolongation ?
L'extraction peut identifier les polices en mode réclamation (en lisant la case « Réclamation » ou la mention sur le certificat) et celles en mode sinistre. Elle ne peut pas déterminer si une couverture de prolongation est nécessaire — c'est une décision basée sur la structure de la transaction, la date rétroactive de la police, l'historique des sinistres de la cible et l'appétit au risque de l'acheteur. L'extraction vous donne la colonne « mode réclamation » dans votre matrice. L'avocat de la transaction lit cette colonne et détermine quelles lignes nécessitent un budget pour la couverture de prolongation.