Cómo extraer datos de COI
para la due diligence de M&A (Guía 2026)
En una encuesta reciente a profesionales de M&A, la International Bar Association identificó cuatro categorías de riesgo ocultas en la cartera de seguros de una empresa objetivo: primas impagas que anularon la cobertura de forma retroactiva, pólizas obligatorias faltantes que provocaron sanciones regulatorias, siniestros denegados que agotaron las reservas del balance y pólizas vencidas que nadie notó hasta después del cierre. Todos esos riesgos eran detectables en los certificados de seguro que estaban en el data room virtual. Lo que los hacía invisibles no era la falta de experiencia, sino el enorme volumen de certificados que obligaba al equipo de revisión a muestrear en lugar de inspeccionar.
Puntos clave
- Un data room con 300 certificados cuesta $5250 solo en transcripción antes de que tu equipo pueda comenzar el análisis de cobertura que requiere la operación.
- Los suscriptores de RWI ahora esperan una revisión completa de la cartera, y muestrear 20 certificados de 300 puede anular el mismo seguro que tu cliente compró para proteger la operación.
- Exporta toda la carpeta una vez y obtén una matriz de cobertura completa en 25 minutos, para que tu análisis parta de todos los certificados y no de una muestra.
Cómo se ve realmente la diligencia debida de seguros en un data room
La diligencia debida de seguros en una transacción de M&A no es el mismo ejercicio que el seguimiento del cumplimiento de subcontratistas. En la construcción, un contratista general verifica si el certificado de seguro de cada subcontratista cumple con los límites mínimos del proyecto antes de que entren a la obra. La pregunta es binaria: cumple o no cumple. El revisor normalmente procesa dos o tres certificados por subcontratista, una vez por ciclo de renovación.
En M&A, el revisor abre un data room virtual — un repositorio seguro de documentos en línea utilizado para compartir información confidencial de la operación — y encuentra una carpeta de Seguros que contiene todas las pólizas que la empresa objetivo ha contratado alguna vez. Propiedad. Responsabilidad civil general. Responsabilidad de directivos. Ciberriesgos. Responsabilidad por prácticas laborales. Automóvil. Compensación laboral. Exceso y paraguas. Medioambiental. Responsabilidad profesional. Responsabilidad de producto. Seguro de vida de persona clave. Para una empresa objetivo de tamaño medio con entre 300 y 800 empleados, esa carpeta suele contener entre 300 y 500 certificados de seguro — cada uno un formulario ACORD 25, 27 o 28 de una sola página, o un certificado no estándar de una agencia regional en su propio membrete. Para más información sobre cómo funcionan los formularios estándar, lea nuestra guía completa de extracción de COI.
El trabajo del equipo de revisión no es marcar casillas. Es responder a una serie de preguntas que alimentan directamente las manifestaciones y garantías del contrato de compraventa: ¿Cuenta la empresa objetivo con cobertura adecuada para los riesgos inherentes a sus operaciones? ¿Existen brechas entre las fechas de vencimiento de las pólizas y el calendario de cierre previsto que requerirían cobertura de cola? ¿Tienen las propias aseguradoras calificaciones de solidez financiera que un comprador prudente aceptaría? ¿Ha mantenido la empresa objetivo una cobertura continua, o existen interrupciones que crean ventanas de exposición sin cobertura?
Responder a esas preguntas implica extraer los mismos 15 campos de cada certificado y completar una matriz de cobertura — una hoja de cálculo donde las filas son pólizas y las columnas son aseguradoras, límites, deducibles, fechas de vigencia y calificaciones de las aseguradoras. Solo una vez que existe la matriz puede comenzar el análisis real: comparar la cobertura con los puntos de referencia del sector, identificar ventanas de vencimiento que caen dentro del calendario de la operación y señalar a las aseguradoras cuyas calificaciones de AM Best están por debajo de la tolerancia al riesgo del comprador.
Este es un flujo de trabajo fundamentalmente diferente del seguimiento de COI en la construcción para el que están diseñadas la mayoría de las herramientas de automatización. Nuestra guía práctica de extracción de datos de COI cubre el enfoque general de extracción. Este artículo se centra en lo que cambia cuando el conjunto de documentos está dentro de un data room y el resultado alimenta un contrato de compraventa.
Por qué la revisión manual de COI falla con el volumen de M&A
Una abogada junior que abre su certificado número 50 del día no está tomando la misma decisión de calidad que tomó en el quinto. La arquitectura de la tarea juega en su contra. Leer un COI no es como leer el párrafo de un contrato: es una cuadrícula densa de abreviaturas, límites numéricos, estados de casillas y peculiaridades de formato propias de cada agencia, todo en una sola página sin estructura narrativa que guíe la vista.
Cada certificado exige localizar y transcribir unos 15 campos: asegurado nombrado, productor o agencia, cada aseguradora con su número NAIC, tipo de póliza, número de póliza, fecha de vigencia, fecha de vencimiento, límite por ocurrencia, límite agregado, otros sublímites (gastos médicos, lesiones personales y publicitarias, daños a locales alquilados), deducible o retención autoasegurada, condición de asegurado adicional, renuncia a la subrogación, titular del certificado y términos de aviso de cancelación. Para las pólizas umbrella y de exceso, un bloque de límites aparte repite la misma estructura con números distintos.
A tres minutos por certificado solo para la extracción —un ritmo optimista que asume que el formulario es un ACORD 25 limpio sin sorpresas de diseño—, 300 certificados consumen 15 horas de pura entrada de datos. A una tarifa facturable de abogado de nivel medio de $350 a $500 por hora, eso son de $5,250 a $7,500 en tiempo facturable dedicado a transcribir. Pero la extracción no es el trabajo real. El trabajo real es el análisis de cobertura que solo puede empezar una vez que existe la matriz, y ese análisis, sobre 300 pólizas con sus endosos y calificaciones de aseguradoras, consume otras 25 a 45 horas. El paso de extracción es una caseta de peaje en el camino al análisis. Cada minuto dedicado a transcribir es un minuto no dedicado a la evaluación de riesgos por la que el cliente realmente paga.
La tasa de error se multiplica con el volumen. Un estudio académico de 2019 sobre la precisión de la entrada manual de datos en flujos de trabajo con gran carga documental halló que, tras unas 100 repeticiones de la misma tarea de extracción, las tasas de error a nivel de campo subían de aproximadamente 2% a más del 8%. Con 300 certificados y 15 campos cada uno, eso son 4,500 puntos de datos individuales. Una tasa de error del 8% significa que unos 360 campos están mal: números de póliza incorrectos, límites transpuestos, fechas desviadas por un mes. Una sola fecha de vencimiento omitida que cae dos semanas antes del cierre crea un vacío sin cobertura en el panorama de seguros. Cuando ese vacío aparece después del cierre, el costo no es el tiempo que habría tomado detectarlo, sino el valor de la responsabilidad que deja sin cubrir.
Los campos que importan en M&A (que los rastreadores de certificados de seguro de construcción ignoran)
El software de seguimiento de certificados de seguro de construcción está diseñado para responder una pregunta: ¿el certificado de este subcontratista cumple con los requisitos mínimos de cobertura del proyecto? Los campos que le importan son los que se escriben en un subcontrato: límites por ocurrencia y agregados de responsabilidad general, confirmación de cobertura de compensación laboral, condición de asegurado adicional y fecha de vencimiento.
La due diligence de seguros en M&A plantea un conjunto de preguntas fundamentalmente distinto sobre cada póliza. Los siguientes campos, que rara vez aparecen en las herramientas de certificados de seguro orientadas a la construcción, son esenciales para la matriz de cobertura del data room virtual.
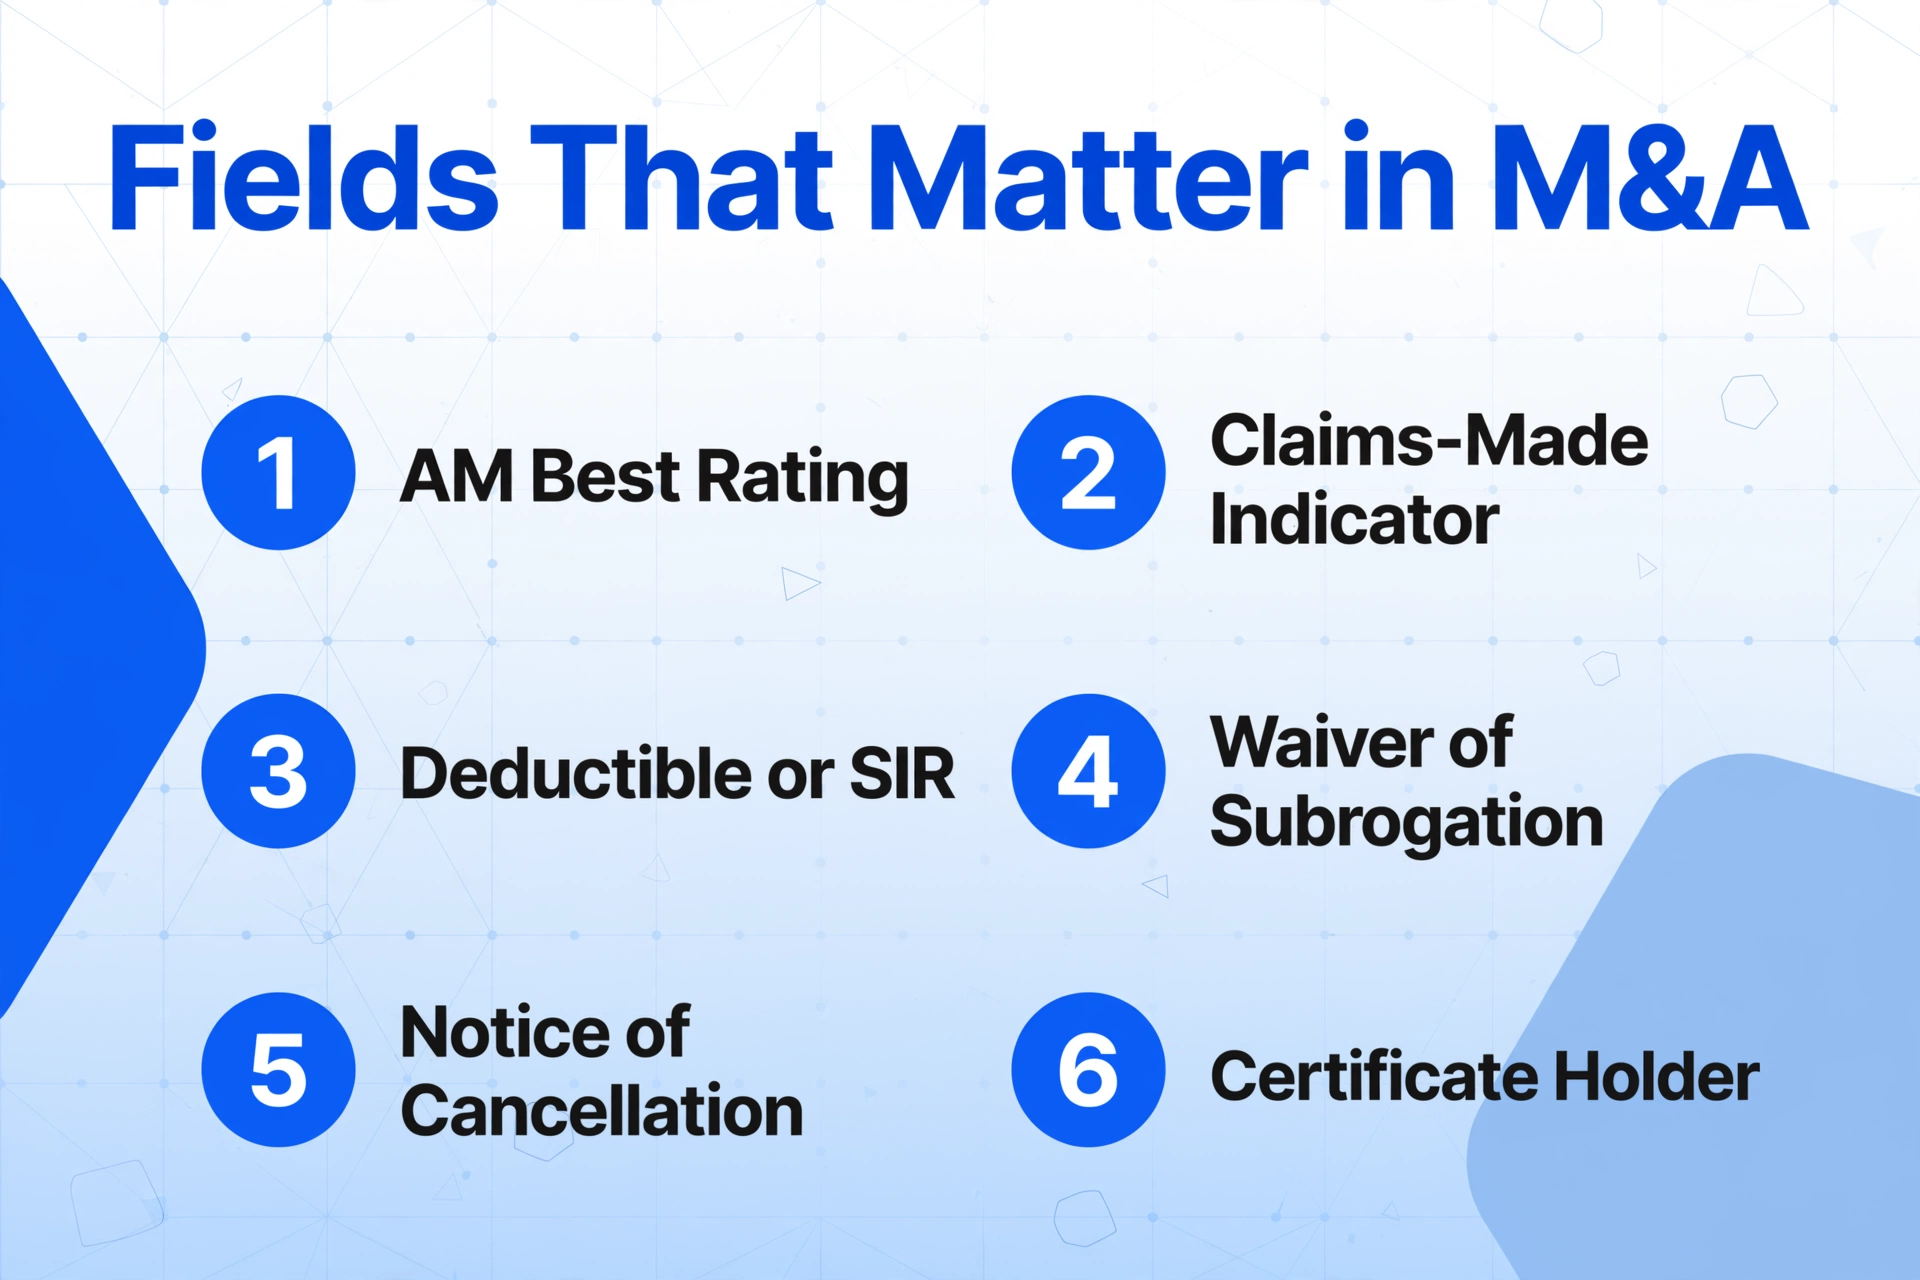
Calificación de fortaleza financiera de AM Best. La calificación de AM Best es una evaluación independiente de la capacidad de una aseguradora para cumplir con sus obligaciones de póliza continuas, emitida por una agencia de calificación crediticia que se ha especializado exclusivamente en la industria de seguros desde 1906. La escala va de A++ (Superior) a D (Incumplimiento), con un total de 13 categorías escalonadas. En M&A, la calificación de la aseguradora importa porque la cobertura de la empresa objetivo es tan confiable como la aseguradora que la respalda. Una póliza emitida por una aseguradora con calificación A- es fundamentalmente distinta de una emitida por una con calificación B++, y una matriz de cobertura que muestra límites de póliza sin calificaciones de aseguradoras pierde la mitad del panorama de riesgo. La mayoría de las representaciones de seguros en los contratos de compraventa exigen que el vendedor divulgue cambios materiales en la cobertura de seguros, y una rebaja de calificación de la aseguradora durante la ventana de la operación es exactamente el tipo de cambio material que debería activar una divulgación. AM Best asigna a cada aseguradora calificada una Categoría de Tamaño Financiero (FSC), desde la Clase I (menos de $1 millón en superávit ajustado de asegurados) hasta la Clase XV (más de $2 mil millones), lo que proporciona una dimensión adicional de evaluación de la aseguradora más allá de la calificación con letra.
Deducible y retención autoasegurada (SIR). Una póliza de responsabilidad general de $5 millones con un SIR de $500,000 no es el mismo seguro que una póliza de $5 millones con un deducible de $10,000. En el primer caso, la empresa objetivo paga los primeros $500,000 de cada reclamo con cargo a su propio balance antes de que la aseguradora pague un dólar. Esa exposición de $500,000 por reclamo es efectivamente un pasivo no asegurado que pertenece al modelo de due diligence financiera, no solo a la revisión de seguros. Los flujos de trabajo de certificados de seguro de construcción a menudo omiten los deducibles porque el lenguaje contractual del proyecto hace responsable al subcontratista de los montos dentro del deducible. En M&A, el comprador hereda esa exposición del SIR. Una matriz de cobertura que muestra límites sin deducibles es un libro de pasivos al que le faltan la mitad de los asientos.
Pólizas claims-made vs. occurrence y los desencadenantes de la cobertura de cola. Una póliza claims-made cubre los siniestros reportados durante el período de vigencia, independientemente de cuándo ocurrió el incidente subyacente. Una póliza occurrence cubre los incidentes que ocurrieron durante el período de vigencia, independientemente de cuándo se presenta el siniestro. La distinción se vuelve crítica para la operación cuando la empresa objetivo cuenta con cobertura claims-made para seguro de responsabilidad de directivos, seguro de responsabilidad profesional o responsabilidad por prácticas laborales. Si esas pólizas no se renuevan después del cierre, los siniestros derivados de conductas previas al cierre pero reportados después de este no tienen cobertura, a menos que se contrate una póliza de cola (también llamada período de reporte extendido, o ERP). Extraer la designación claims-made vs. occurrence de cada tipo de póliza en la matriz indica al equipo de la operación qué líneas requieren presupuesto para cobertura de cola antes de finalizar el contrato de compraventa.
Términos de aviso de cancelación. La mayoría de los certificados ACORD contienen lenguaje de cancelación estándar que indica que la aseguradora "hará lo posible por" notificar al titular del certificado sobre la cancelación, pero que "el incumplimiento de ello no impondrá obligación ni responsabilidad alguna". La póliza real puede establecer un aviso de 30, 60 o 90 días, o ninguna obligación de aviso. Para un comprador en una operación de M&A, el período entre la firma y el cierre suele ser de 30 a 90 días. Si una póliza de responsabilidad clave puede cancelarse a mitad de la operación sin aviso a la entidad adquirente, el panorama de cobertura en la firma no es el mismo que en el cierre. Extraer el texto de la cláusula de cancelación de cada certificado —incluso la versión estándar— y señalar las pólizas cuyos términos subyacentes puedan diferir es un paso de identificación de riesgos que la revisión manual a escala casi nunca alcanza.
Superposición entre el período de vigencia y el calendario de la operación. El campo más sencillo del certificado —la fecha de vencimiento— se vuelve el más urgente a nivel operativo durante la due diligence debido al calendario. Una póliza que vence en la cuarta semana de un período de due diligence de 10 semanas necesita un certificado de renovación antes de que la matriz de cobertura esté completa. Una póliza que vence entre la firma y el cierre crea una brecha de cobertura que el contrato de compraventa debe abordar mediante un convenio previo al cierre que exija al vendedor mantener el seguro. El software de extracción puede señalar cada fecha de vencimiento que caiga dentro de una ventana definida por el usuario, convirtiendo una tarea de verificación de calendario que consume horas de revisión manual en un filtro automatizado.
Para una discusión más profunda sobre lo que la IA puede y no puede leer de forma fiable de un documento de COI, consulte nuestro análisis de las capacidades de lectura de COI por IA. Para los fundamentos de qué es la extracción de COI, comience con qué es la extracción de datos de COI.
Cómo funciona la extracción semántica en diversos formatos de COI
Los documentos de COI en un data room provienen de decenas de agencias de seguros diferentes. Algunas usan la plantilla ACORD 25 del año en curso con los campos en las posiciones estándar. Otras usan la revisión de 2014 con un espaciado ligeramente distinto. Algunas se imprimen desde un sistema de gestión de agencias que reorganiza la cuadrícula de coberturas en un diseño de dos columnas. Otras son certificados no estándar en el membrete de la propia agencia — una proporción creciente a medida que más aseguradoras regionales y de líneas excedentes emiten certificados desde plataformas propias. Unas pocas son certificados en papel escaneados, rotados en un ángulo leve, con anotaciones manuscritas en los márgenes. Y algunas no son certificados en absoluto — son páginas de declaraciones de póliza con un diseño de campos completamente distinto, enviadas por un agente que las considera equivalentes.
El OCR basado en posición — la tecnología detrás de las herramientas tradicionales de extracción por plantilla — funciona memorizando dónde se ubica cada campo en la página. Espera que "Policy Number" esté en las coordenadas (x=340, y=280), y cuando una agencia diferente lo coloca en (x=420, y=310), la extracción falla silenciosamente, tomando datos del campo equivocado o sin devolver nada. El enfoque alternativo, que usan las herramientas más nuevas basadas en IA, es la extracción semántica: el sistema lee el documento como lo haría una persona, entendiendo qué significa cada fragmento de texto en lugar de dónde se ubica. Un número de póliza es "una cadena de caracteres alfanuméricos etiquetada como número de póliza y asociada a una línea de cobertura específica". La IA lo localiza sin importar si está a la izquierda, a la derecha o en el medio de la página.
Esta distinción es la razón por la que una sola herramienta de extracción puede procesar 300 certificados de 40 agencias diferentes sin configuración por agencia. Cada certificado se lee desde cero, con sus campos identificados por su rol semántico, no por sus coordenadas. Nuestro análisis del seguimiento de COI a escala — escrito para el contexto de la construcción — cubre en detalle la brecha de rendimiento entre los enfoques de plantilla y semántico. La misma brecha aplica en M&A, amplificada por la diversidad de formatos de agencias en una carpeta de seguros de un data room.
Lo que hace que la extracción semántica sea particularmente valiosa en el contexto de la due diligence es lo que no requiere. No hay una fase de entrenamiento donde subes certificados de muestra y etiquetas campos. No hay un constructor de plantillas donde dibujas cuadros alrededor de los números de póliza. Subes la pila de certificados, escribes los nombres de las columnas que quieres en tu salida — "Named Insured", "Policy Type", "Policy Number", "GL Per Occurrence", "GL Aggregate", "Expiration Date", "AM Best Rating", "Deductible/SIR" — y la IA lee cada documento para localizar esos campos dondequiera que aparezcan. La salida es una hoja de cálculo con cada certificado como una fila y cada campo como una columna.
De 300 certificados de seguro a una matriz de cobertura: el flujo de extracción
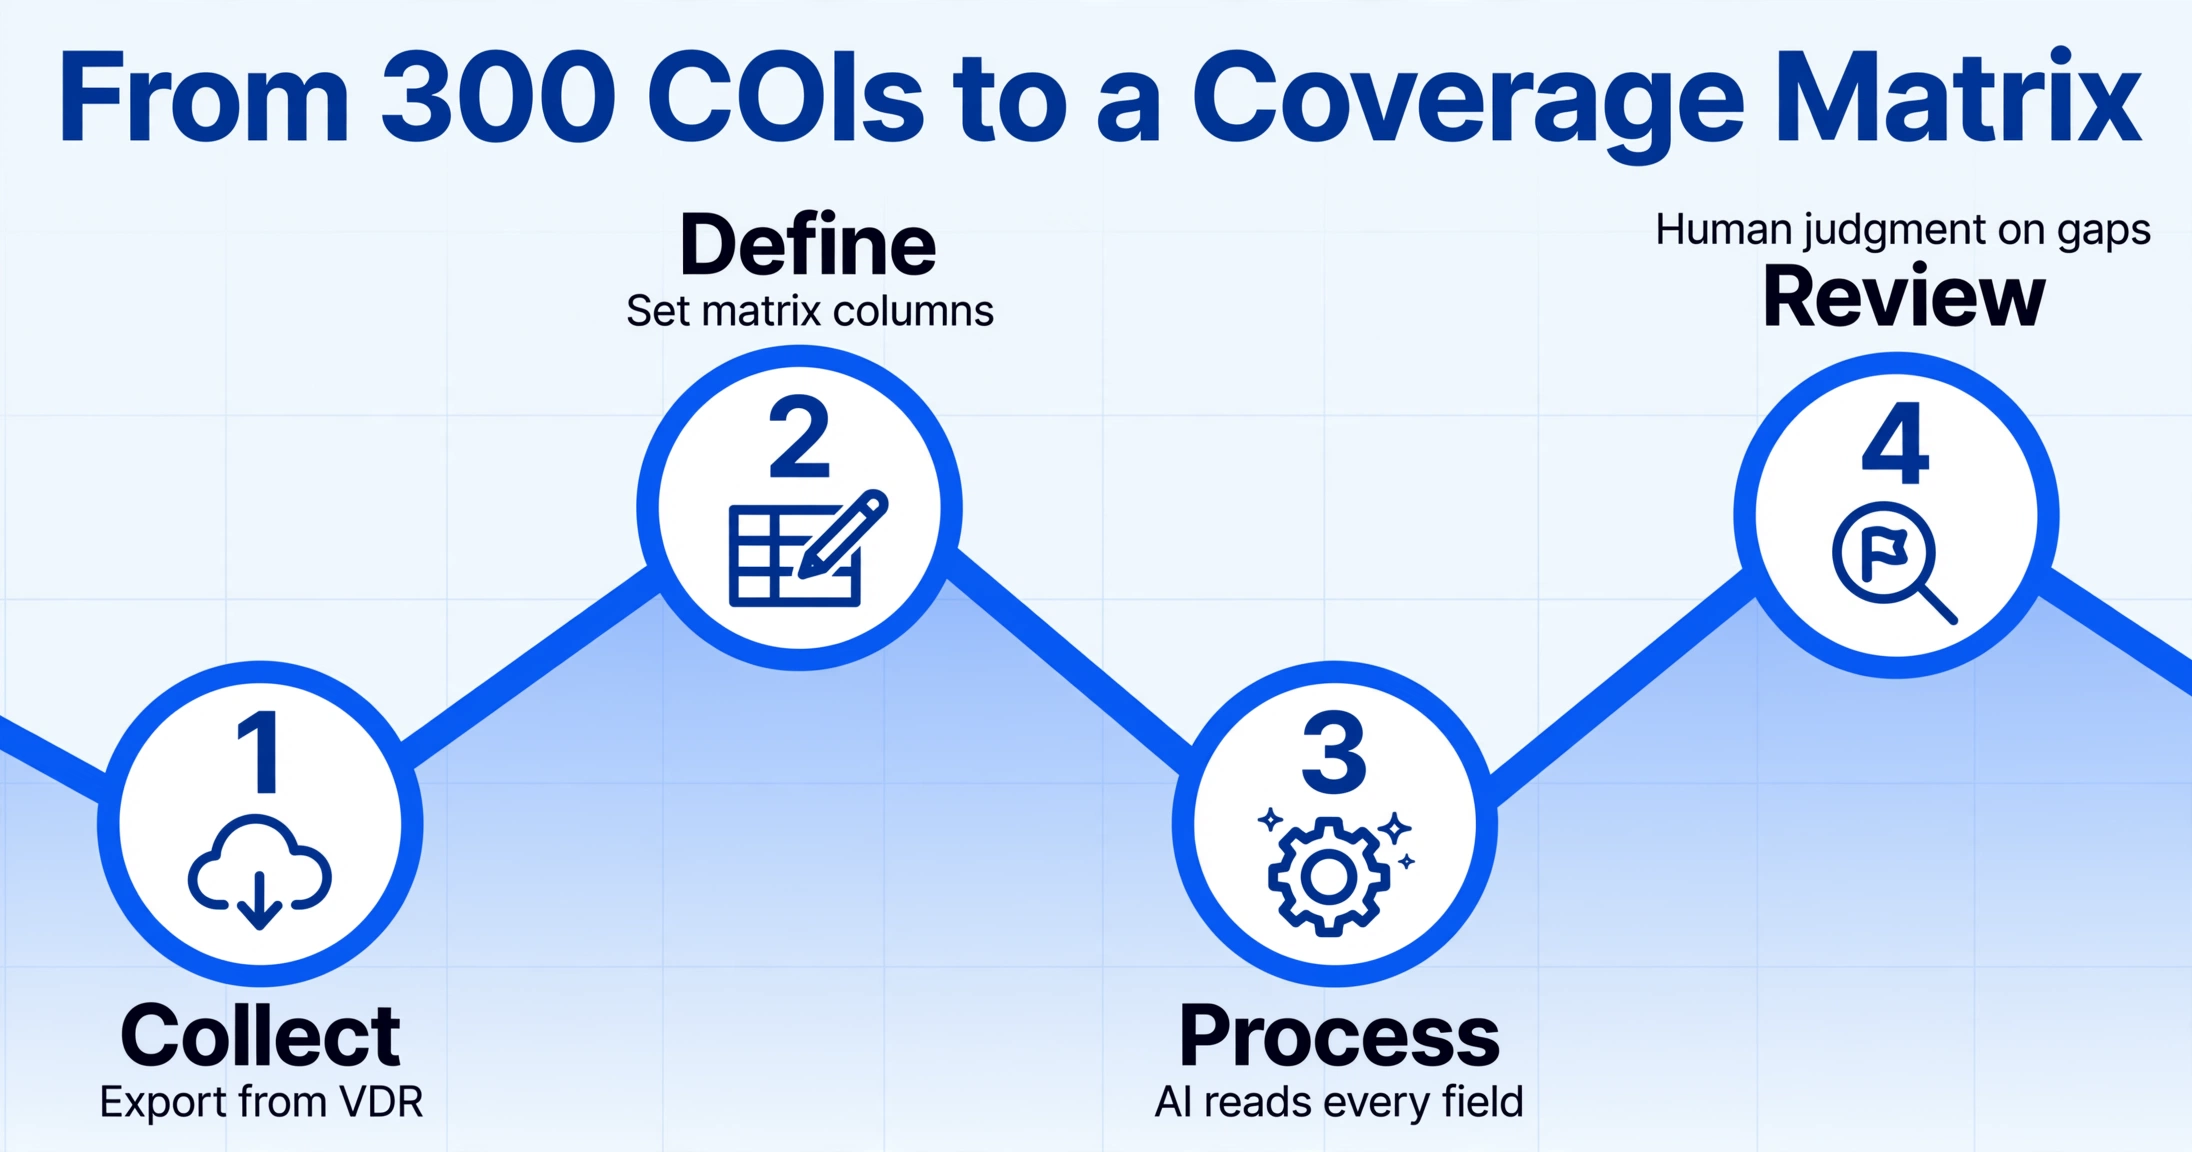
El flujo de trabajo desde una carpeta de Seguros en el data room hasta una matriz de cobertura sigue cinco pasos. La herramienta de extracción se encarga de los pasos dos a cuatro; el criterio del revisor sigue siendo central en el paso cinco.
Paso 1 — Recopila los certificados. Exporta la carpeta de Seguros desde el data room virtual. La mayoría de las plataformas de VDR — DealRoom, Datasite, Intralinks, Ansarada — permiten la descarga masiva por carpeta. Los certificados suelen llegar como PDF, aunque algunos vienen incrustados en cadenas de correos reenviados por el bróker del objetivo como capturas de pantalla, que tendrás que extraer como archivos de imagen independientes.
Paso 2 — Define tus columnas. Aquí es donde el contexto de M&A da forma al resultado de manera distinta a un rastreador de cumplimiento de construcción. En lugar de "Cumple el límite mínimo (S/N)", tus columnas son los campos que conforman una matriz de cobertura: Asegurado nombrado, Productor o agencia, Nombre de la aseguradora, Número NAIC de la aseguradora, Calificación AM Best, Tipo de póliza, Número de póliza, Fecha de vigencia, Fecha de vencimiento, Indicador de reclamos presentados (S/N), Responsabilidad general por ocurrencia, Responsabilidad general agregada, Exceso o paraguas por ocurrencia, Exceso o paraguas agregado, Deducible o SIR, Asegurado adicional (S/N), Renuncia a la subrogación (S/N), Aviso de cancelación, Titular del certificado.
Paso 3 — Sube y procesa. Arrastra todos los certificados al área de carga. La herramienta los procesa en paralelo — el procesamiento por lotes prioritario significa que no esperas a que uno termine antes de que empiece el siguiente. Para 300 certificados, el tiempo de procesamiento depende de la concurrencia de la herramienta, pero un extractor basado en IA procesa cada certificado en 5 a 10 segundos, lo que da una ejecución de extracción completa en aproximadamente 25 a 50 minutos. Compáralo con 15 horas de transcripción manual, y la herramienta no solo es más rápida: libera al revisor para hacer el trabajo de análisis que esas 15 horas de introducción de datos impedían.
Paso 4 — Exporta la matriz de cobertura. El resultado es un archivo de Excel con cada certificado como una fila. Ordena por fecha de vencimiento para ver qué pólizas vencen antes del cierre. Ordena por calificación AM Best para identificar aseguradoras por debajo del umbral de riesgo del comprador. Haz una tabla dinámica por tipo de póliza para ver si el objetivo cuenta con cada línea de cobertura que espera el sector del comprador. La matriz no es el entregable: es la entrada para el análisis de cobertura del paso cinco.
Los archivos se procesan de forma segura y no se almacenan.
Paso 5 — Analiza las brechas de cobertura. Aquí es donde el criterio del revisor es irremplazable. La matriz te dice qué cobertura existe. No te dice qué cobertura falta. Una empresa objetivo del sector manufacturero sin póliza de responsabilidad de productos, o una empresa SaaS sin cobertura cibernética, tiene una brecha que la matriz hace visible pero no interpreta. El revisor compara la matriz con las expectativas de cobertura estándar del sector, examina los términos de las pólizas subyacentes detrás de cada certificado (el certificado es evidencia de seguro, no la póliza en sí) e identifica las brechas que deben incluirse en los anexos de divulgación del contrato de compraventa.
Lo que la extracción no puede hacer (y lo que aún requiere una persona)
Ser claro sobre lo que la herramienta no puede hacer es tan importante como explicar lo que sí puede. Tres cosas permanecen firmemente en el ámbito del revisor humano una vez completada la extracción.
Evaluación de la suficiencia de la cobertura. La extracción te dice que existe una póliza con un límite de $2 millones por ocurrencia. No te dice si $2 millones son suficientes. Un fabricante de productos químicos con $2 millones en cobertura de responsabilidad general está infrasegurado respecto a las normas del sector. Una empresa de software con el mismo límite no lo está. Ese juicio requiere conocimiento del sector de la empresa objetivo, sus riesgos operativos y su historial de siniestros, nada de lo cual tiene el software de extracción.
Interpretación de endosos. Un COI puede indicar que el titular del certificado es un asegurado adicional, pero la forma específica del endoso importa. Un endoso CG 20 10 cubre al asegurado adicional solo para operaciones en curso. Un CG 20 37 extiende la cobertura a operaciones completadas. Un CG 20 33 otorga estatus de asegurado adicional automático para cualquier entidad que el asegurado nombrado esté contractualmente obligado a cubrir. La extracción puede detectar que la casilla está marcada. No puede leer el lenguaje subyacente del endoso incorporado en la póliza, porque el endoso no está en el certificado: está en el documento de la póliza que el certificado resume.
Traducción de brecha a declaración. La habilidad más valiosa que aporta un abogado de transacciones a la diligencia debida de seguros no es la extracción de datos, sino traducir una brecha de cobertura en una protección contractual específica. Una brecha en la cobertura de cola de D&O se convierte en un compromiso que obliga al vendedor a adquirir una póliza de cola de seis años antes del cierre. Una aseguradora por debajo del estándar se convierte en una declaración de que todas las pólizas están colocadas con aseguradoras calificadas A- o mejor por AM Best. Una estructura de deducible que genera exposición no asegurada en el balance se convierte en una indemnización especial. La extracción produce los datos que revelan la brecha. El abogado produce el término del acuerdo que protege contra ella.
La extracción hace que el equipo de revisión sea más rápido, no obsoleto. Su valor no está en reemplazar el juicio humano, sino en eliminar el trabajo de transcripción que actualmente impide que el juicio humano tenga suficiente tiempo para operar.
El factor RWI: por qué la diligencia debida de seguros importa más ahora
El seguro de representaciones y garantías (RWI) —una póliza que cubre las pérdidas derivadas de incumplimientos de las representaciones y garantías del vendedor en el contrato de compraventa— se utiliza hoy en aproximadamente el 75% de las transacciones de M&A de capital privado y en el 64% de las grandes adquisiciones estratégicas. El RWI cambia el cálculo de la diligencia debida de seguros de una manera crítica: el suscriptor de RWI revisa el proceso de diligencia debida del comprador antes de emitir la cobertura. Si la revisión de seguros del comprador fue superficial —si el equipo abrió 20 certificados de 300 y lo dio por terminado—, el suscriptor puede excluir las pérdidas relacionadas con seguros de la cobertura de RWI alegando que el comprador no realizó una diligencia debida adecuada.
Esto crea un bucle de retroalimentación en la diligencia debida. Cuanto más exhaustivamente se revisan los certificados, más sólida es la cobertura de RWI. Omitir o muestrear la revisión de seguros no solo deja sin descubrir lagunas de cobertura, sino que pone en riesgo el seguro que el comprador adquirió precisamente para protegerse de sorpresas posteriores al cierre. El Manual de Diligencia Debida Legal de la IBA, publicado en coordinación con el Comité de Derecho Corporativo y de M&A de la IBA, identifica específicamente la diligencia debida de seguros inadecuada como una fuente de responsabilidad posterior a la transacción para el comprador, y señala que "la falta de pólizas de seguro adecuadas adquiridas por la empresa objetivo puede dar lugar a responsabilidades posteriores a la transacción" que el RWI podría no cubrir si la diligencia debida del comprador fue insuficiente. (IBA Legal Due Diligence Handbook)
En este entorno, la cuestión no es si revisar todos los certificados, sino cómo revisarlos por completo sin quemar horas facturables en entrada de datos que una herramienta puede gestionar en segundos. El flujo de trabajo de extracción descrito anteriormente produce una matriz revisable a partir de cada certificado de la carpeta. El suscriptor de RWI ve que el comprador revisó la población completa, no una muestra. Las lagunas que surgen son hallazgos deliberados, no descuidos.
Preguntas frecuentes: Extracción de COI para la diligencia debida en M&A
¿Cuántos COI implica una diligencia debida de seguros típica en M&A?
Para una empresa objetivo de mercado medio con entre 300 y 800 empleados y operaciones en varios estados, la carpeta de Seguros del data room virtual suele contener entre 200 y 500 certificados. Esto incluye pólizas de capa primaria, capas umbrella y excess, y registros específicos de cada estado donde la empresa objetivo está habilitada en múltiples jurisdicciones. Los objetivos más grandes con operaciones internacionales, múltiples subsidiarias o industrias muy reguladas pueden superar los 1.000 certificados.
¿Y si la mitad de mis COI tienen formatos no estándar de agencias regionales?
La extracción semántica —que lee por el significado del campo y no por su posición— maneja certificados no estándar sin configuración por agencia. Ya sea que el certificado sea un formulario ACORD 25 estándar o un formulario propio de un bróker regional de surplus lines, la IA identifica los campos por su función semántica (p. ej., "esto es un número de póliza", "esto es una fecha de vencimiento") en lugar de por coordenadas memorizadas. No hay plantilla que construir ni datos de entrenamiento que proporcionar.
¿Qué tan precisa es la extracción con IA en documentos COI?
El texto impreso en formularios ACORD estándar alcanza tasas de precisión en el rango percentil alto de los 90. Las anotaciones manuscritas, los escaneos muy inclinados y los certificados en papel con manchas de agua reducen la precisión —los mismos factores que los hacen difíciles de leer para una persona. Nuestro artículo sobre si la IA puede leer documentos COI cubre en detalle el desglose de precisión por formato. A efectos de la diligencia debida, la comparación práctica no es extracción vs. perfección, sino extracción vs. un revisor en su certificado número 187 del día.
¿El suscriptor de RWI acepta datos de seguros extraídos con IA como parte de la diligencia debida?
Los suscriptores de RWI evalúan la exhaustividad del proceso de diligencia debida del comprador, no las herramientas específicas utilizadas. Una matriz de extracción que cubre todos los certificados de la carpeta demuestra una revisión completa de la cartera de seguros. Lo que importa al suscriptor es que el comprador haya revisado la población completa e identificado las brechas materiales. La herramienta que aceleró la entrada de datos no disminuye la calidad de la diligencia: aumenta el alcance que el equipo de revisión pudo cubrir dentro del plazo de la operación.
¿Por qué no usar simplemente la búsqueda OCR integrada de un data room virtual para encontrar términos clave en los certificados de seguro?
Las plataformas de data room virtual como Datasite e Intralinks ofrecen búsqueda de texto completo basada en OCR en todos los documentos de la sala. Eso es útil para encontrar cada certificado que mencione "Chubb" o "AIG", pero no produce una matriz estructurada. Un resultado de búsqueda de 47 documentos que contienen "General Liability" te dice dónde aparece el término; no rellena una columna con el límite por ocurrencia de cada una de esas 47 pólizas. La búsqueda de texto completo te ayuda a localizar documentos. La extracción convierte los documentos en un conjunto de datos analizable.
¿Puede la extracción detectar si una póliza claims-made necesita cobertura de cola?
La extracción puede señalar qué pólizas son claims-made (leyendo la casilla "Claims-Made" o la designación en el certificado) y cuáles se basan en ocurrencia. No puede determinar si la cobertura de cola es necesaria — eso es una decisión de criterio basada en la estructura de la operación, la fecha retroactiva de la póliza, el historial de siniestros del objetivo y el apetito de riesgo del comprador. La extracción te da la columna "claims-made" en tu matriz. El abogado de la operación lee esa columna y determina qué ramos requieren presupuesto para cobertura de cola.