So extrahieren Sie COI-Daten
für die M&A-Due-Diligence (Leitfaden 2026)
In einer aktuellen Umfrage unter M&A-Praktikern identifizierte die International Bar Association vier Risikokategorien, die im Versicherungsportfolio eines Zielunternehmens verborgen sind: unbezahlte Prämien, die den Versicherungsschutz rückwirkend aufhoben, fehlende Pflichtversicherungen, die behördliche Strafen auslösten, abgelehnte Schadensfälle, die die Bilanzreserven belasteten, und abgelaufene Policen, die niemand bis nach dem Abschluss bemerkte. Jedes dieser Risiken war in den Versicherungszertifikaten im Datenraum auffindbar. Was sie unsichtbar machte, war nicht mangelnde Fachkenntnis – sondern die schiere Menge an Zertifikaten, die das Prüfungsteam dazu zwang, zu stichprobenartig zu prüfen statt vollständig zu inspizieren.
Wichtigste Erkenntnisse
- Ein Deal-Raum mit 300 Zertifikaten kostet allein 5250 $ für die Transkription, bevor Ihr Team mit der Deckungsanalyse beginnen kann, die der Deal erfordert.
- RWI-Underwriter erwarten jetzt eine vollständige Portfolio-Prüfung – und die Stichprobenprüfung von 20 von 300 Zertifikaten kann genau die Versicherung zunichtemachen, die Ihr Kunde zum Schutz des Deals gekauft hat.
- Exportieren Sie den gesamten Ordner einmal und erhalten Sie in 25 Minuten eine vollständige Deckungsmatrix, sodass Ihre Analyse mit jedem Zertifikat beginnt, nicht nur mit einer Stichprobe.
Wie die Versicherungs-Due-Diligence in einem Datenraum tatsächlich aussieht
Die Versicherungs-Due-Diligence bei einer M&A-Transaktion ist nicht dasselbe wie die Überprüfung der Einhaltung von Vorschriften durch Subunternehmer. Im Baugewerbe prüft ein Generalunternehmer, ob die COI jedes Subunternehmers die Mindestgrenzen des Projekts erfüllt, bevor dieser die Baustelle betritt. Die Frage ist binär: konform oder nicht. Der Prüfer bearbeitet in der Regel zwei bis drei Zertifikate pro Subunternehmer, einmal pro Verlängerungszyklus.
Bei M&A öffnet der Prüfer einen virtuellen Datenraum – ein sicheres Online-Dokumenten-Repository zum Austausch vertraulicher Deal-Informationen – und findet einen Versicherungsordner mit allen Policen, die das Zielunternehmen jemals abgeschlossen hat. Sach. Betriebshaftpflicht. Directors & Officers. Cyber. Betriebsunterbrechung. Kfz. Arbeiterunfallversicherung. Vermögensschadenhaftpflicht. Umwelthaftpflicht. Berufshaftpflicht. Produkthaftpflicht. Schlüsselpersonen-Lebensversicherung. Bei einem mittelgroßen Zielunternehmen mit 300 bis 800 Mitarbeitern enthält dieser Ordner routinemäßig 300 bis 500 Versicherungszertifikate – jedes ein einseitiges ACORD 25, 27 oder 28 Formular oder ein nicht standardisiertes Zertifikat einer Regionalagentur auf eigenem Briefkopf. Weitere Informationen zur Funktionsweise der Standardformulare finden Sie in unserem vollständigen Leitfaden zur COI-Extraktion.
Die Aufgabe des Prüfungsteams besteht nicht darin, Kästchen anzukreuzen. Es geht darum, eine Reihe von Fragen zu beantworten, die direkt in die Zusicherungen und Garantien des Kaufvertrags einfließen: Verfügt das Zielunternehmen über eine angemessene Deckung für die mit seinem Betrieb verbundenen Risiken? Gibt es Lücken zwischen den Ablaufdaten der Policen und dem voraussichtlichen Abschlusszeitplan, die eine Nachhaftungsdeckung erfordern würden? Verfügen die Versicherer selbst über Finanzstärkeratings, die ein umsichtiger Käufer akzeptieren würde? Hat das Zielunternehmen eine durchgehende Deckung aufrechterhalten, oder gibt es Unterbrechungen, die ungedeckte Risikofenster schaffen?
Die Beantwortung dieser Fragen bedeutet, dieselben 15 Felder aus jedem Zertifikat zu extrahieren und eine Deckungsmatrix zu erstellen – eine Tabelle, in der Zeilen für Policen und Spalten für Versicherer, Deckungssummen, Selbstbehalte, Wirksamkeitsdaten und Versicherer-Ratings stehen. Erst wenn die Matrix existiert, kann die eigentliche Analyse beginnen: Vergleich der Deckung mit Branchenbenchmarks, Identifizierung von Ablauffenstern, die in den Deal-Zeitplan fallen, und Kennzeichnung von Versicherern, deren AM-Best-Ratings unter der Risikotoleranz des Käufers liegen.
Dies ist ein grundlegend anderer Arbeitsablauf als das COI-Tracking im Baugewerbe, für das die meisten Automatisierungstools entwickelt wurden. Unser How-to zur COI-Datenextraktion behandelt den allgemeinen Extraktionsansatz. Dieser Artikel konzentriert sich darauf, was sich ändert, wenn sich der Dokumentenstapel in einem Datenraum befindet und die Ausgabe in einen Kaufvertrag einfließt.
Warum die manuelle COI-Prüfung bei M&A-Volumen scheitert
Eine Junior-Associate, die ihr 50. Versicherungszertifikat des Tages öffnet, trifft nicht mehr dieselbe qualitativ hochwertige Entscheidung wie bei ihrem fünften. Die Struktur der Aufgabe arbeitet gegen sie. Ein Versicherungszertifikat zu lesen ist nicht wie das Lesen eines Vertragsabsatzes – es ist ein dichtes Raster aus Abkürzungen, Zahlenlimits, Kontrollkästchen-Status und agenturspezifischen Formatierungseigenheiten, verteilt über eine einzelne Seite ohne narrative Struktur, die das Auge führt.
Jedes Zertifikat erfordert das Auffinden und Übertragen von rund 15 Feldern: versicherte Person, Produzent oder Agentur, jeder Versicherer mit seiner NAIC-Nummer, Policentyp, Policennummer, Beginn, Ablaufdatum, Limit pro Schadensfall, Gesamtlimit, weitere Sublimits (Arztkosten, Personen- und Werbeschaden, Schäden an gemieteten Räumlichkeiten), Selbstbehalt oder Selbstbeteiligung, Status als zusätzlich versicherte Person, Verzicht auf Regress, Zertifikatsinhaber und Kündigungsfristbedingungen. Bei den Umbrella- und Exzedent-Policen wiederholt ein separater Limitblock dieselbe Struktur mit anderen Zahlen.
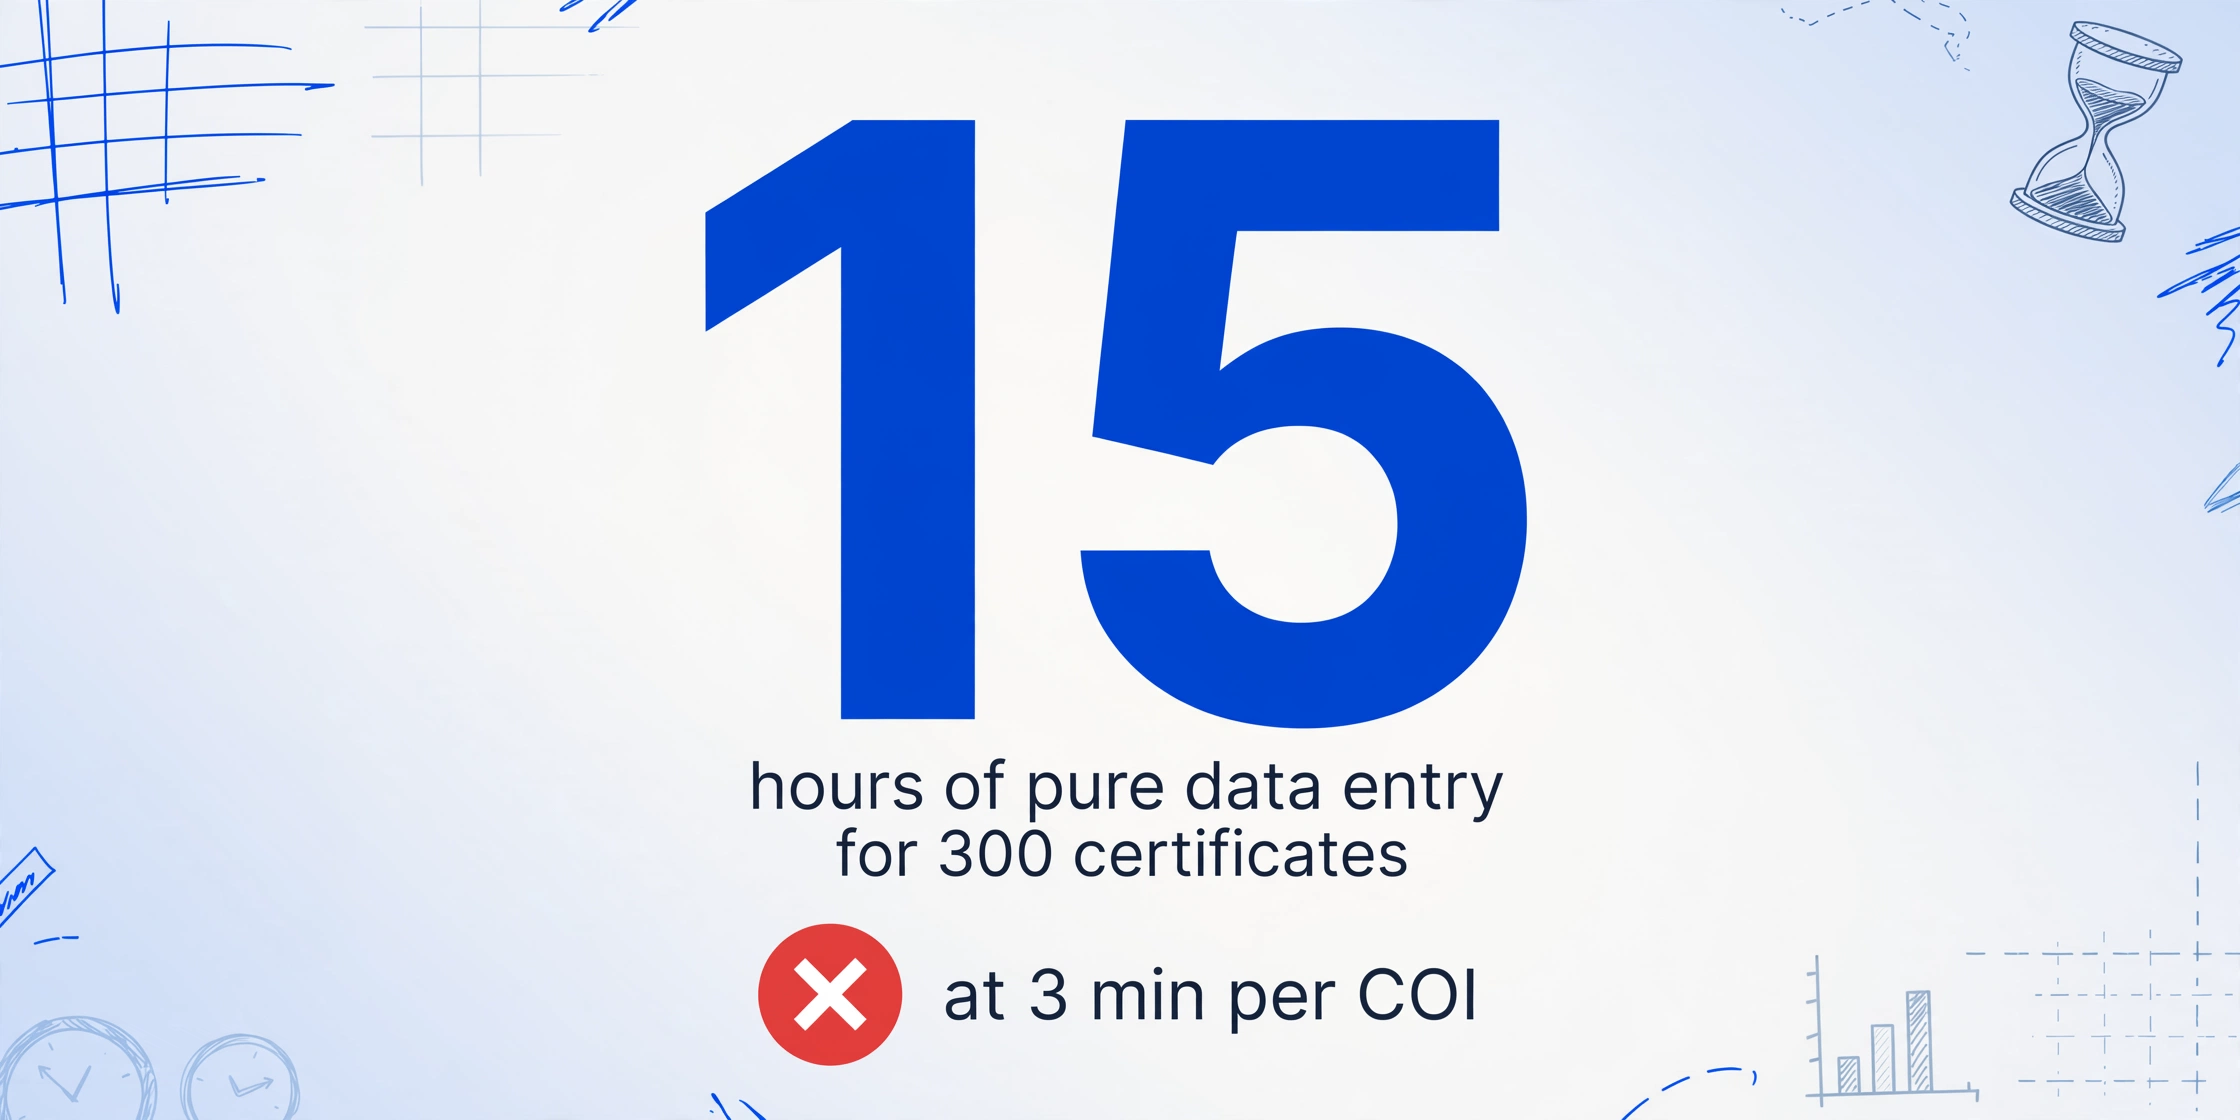
Bei drei Minuten pro Zertifikat allein für die Extraktion – ein optimistisches Tempo, das ein sauberes ACORD-Formular 25 ohne Layout-Überraschungen voraussetzt – verbrauchen 300 Zertifikate 15 Stunden reiner Dateneingabe. Bei einem Abrechnungssatz von 350 bis 500 $ pro Stunde für eine Mid-Level-Associate entspricht das 5.250 bis 7.500 $ abrechenbarer Zeit für die Übertragung. Aber die Extraktion ist nicht die eigentliche Arbeit. Die eigentliche Arbeit ist die Deckungsanalyse, die erst beginnen kann, wenn die Matrix existiert – und diese Analyse über 300 Policen mit ihren Zusatzvereinbarungen und Versichererqualifikationen verbraucht weitere 25 bis 45 Stunden. Der Extraktionsschritt ist eine Mautstelle auf dem Weg zur Analyse. Jede Minute, die mit Übertragen verbracht wird, ist eine Minute, die nicht in die Risikobewertung fließt, für die der Mandant tatsächlich zahlt.
Die Fehlerquote steigt mit dem Volumen. Eine akademische Studie von 2019 zur Genauigkeit manueller Dateneingabe in dokumentintensiven Arbeitsabläufen ergab, dass die Fehlerquote auf Feldebene nach etwa 100 Wiederholungen derselben Extraktionsaufgabe von rund 2 % auf über 8 % anstieg. Bei 300 Zertifikaten mit je 15 Feldern sind das 4.500 einzelne Datenpunkte. Eine Fehlerquote von 8 % bedeutet, dass rund 360 Felder falsch sind – falsche Policennummern, vertauschte Limits, um einen Monat verschobene Daten. Ein übersehenes Ablaufdatum, das zwei Wochen vor dem Abschluss liegt, schafft eine unversicherte Lücke im Deckungsbild. Wenn diese Lücke nach dem Abschluss auftaucht, sind die Kosten nicht die Zeit, die das Erkennen gekostet hätte – es ist der Wert der Haftung, die sie ungedeckt lässt.
Die Felder, die bei M&A zählen (die Bau-COI-Tracker ignorieren)
Bau-COI-Tracking-Software wurde entwickelt, um eine Frage zu beantworten: Erfüllt das Zertifikat dieses Subunternehmers die Mindestdeckungsanforderungen des Projekts? Die Felder, die sie berücksichtigt, sind diejenigen, die in einem Subunternehmervertrag festgehalten sind: allgemeine Haftpflicht mit Einzelschadens- und Jahreshöchstgrenzen, Bestätigung der Arbeitsunfallversicherung, Status als zusätzlich versicherte Person und Ablaufdatum.
Die Versicherungs-Due-Diligence bei M&A stellt grundlegend andere Fragen zu jeder Police. Die folgenden Felder, die in bauorientierten COI-Tools selten vorkommen, sind für die Deckungsmatrix im Deal-Raum unerlässlich.
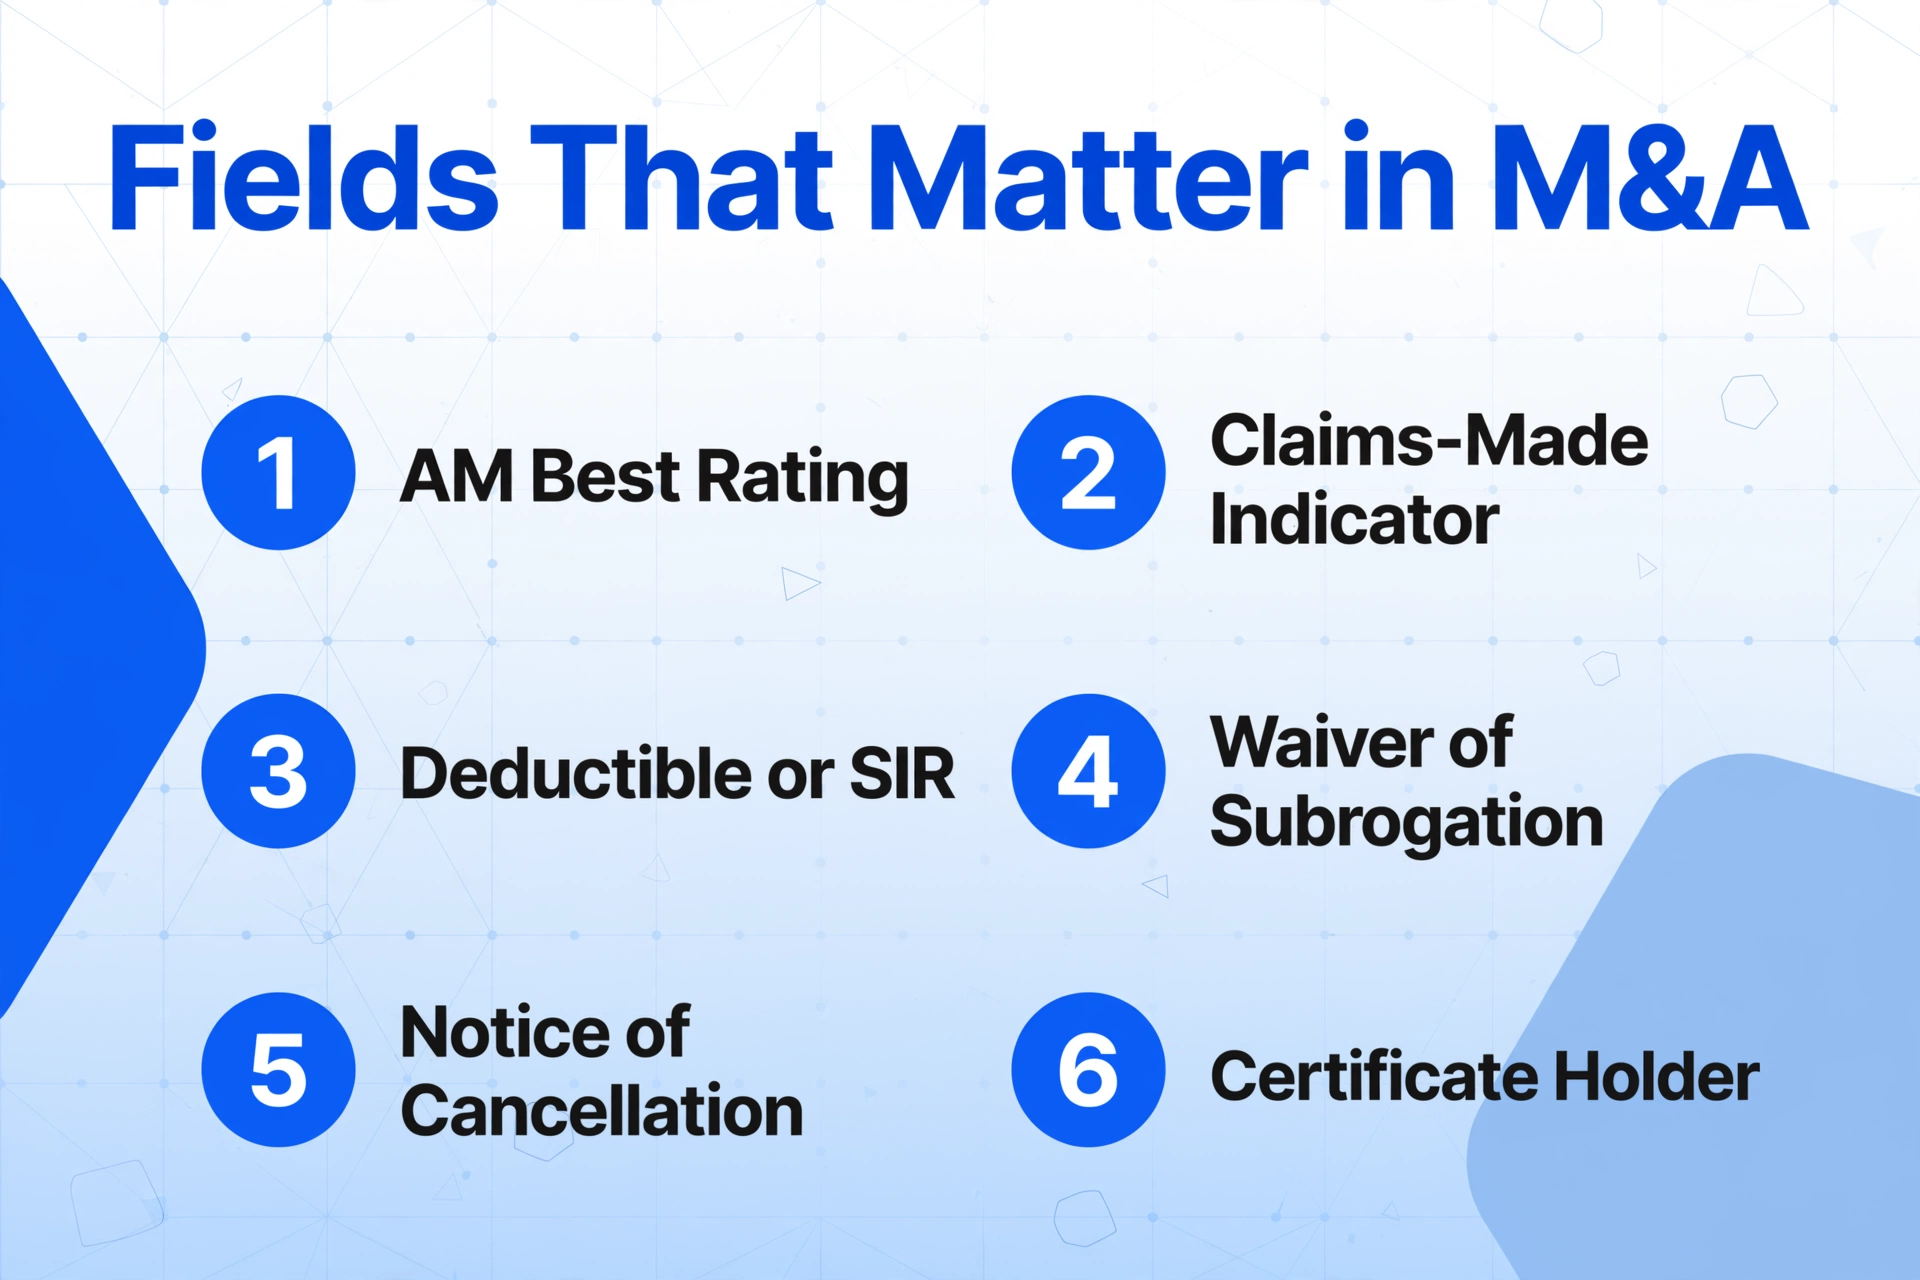
AM Best Financial Strength Rating. Das AM Best Rating ist eine unabhängige Bewertung der Fähigkeit eines Versicherers, seine laufenden Verpflichtungen aus Policen zu erfüllen, ausgestellt von einer Ratingagentur, die sich seit 1906 ausschließlich auf die Versicherungsbranche spezialisiert hat. Die Skala reicht von A++ (Hervorragend) bis D (In Zahlungsverzug) und umfasst insgesamt 13 abgestufte Kategorien. Bei M&A ist das Rating des Versicherers wichtig, weil die Deckung des Zielunternehmens nur so zuverlässig ist wie der Träger dahinter. Eine Police eines mit A- bewerteten Versicherers unterscheidet sich grundlegend von einer eines B++-Versicherers – und eine Deckungsmatrix, die Policengrenzen ohne Versicherer-Ratings zeigt, lässt die Hälfte des Risikobildes außer Acht. Die meisten Versicherungszusicherungen in Kaufverträgen verlangen, dass der Verkäufer wesentliche Änderungen des Versicherungsschutzes offenlegt, und eine Herabstufung des Versicherers während des Deal-Zeitraums ist genau die Art von wesentlicher Änderung, die eine Offenlegung auslösen sollte. AM Best weist jedem bewerteten Versicherer eine Financial Size Category (FSC) zu, von Klasse I (unter 1 Million US-Dollar an bereinigtem Überschuss der Versicherungsnehmer) bis Klasse XV (über 2 Milliarden US-Dollar), was eine zusätzliche Dimension der Versicherer-Bewertung über das Buchstabenrating hinaus bietet.
Selbstbeteiligung und Self-Insured Retention (SIR). Eine allgemeine Haftpflichtpolice über 5 Millionen US-Dollar mit einer SIR von 500.000 US-Dollar ist nicht dieselbe Versicherung wie eine Police über 5 Millionen US-Dollar mit einer Selbstbeteiligung von 10.000 US-Dollar. Im ersten Fall zahlt das Zielunternehmen die ersten 500.000 US-Dollar jedes Schadens aus eigener Bilanz, bevor der Versicherer einen Dollar zahlt. Diese 500.000 US-Dollar pro Schadensfall sind faktisch eine unversicherte Verbindlichkeit, die in das finanzielle Due-Diligence-Modell gehört – nicht nur in die Versicherungsprüfung. Bau-COI-Workflows überspringen Selbstbeteiligungen oft, weil die Vertragssprache des Projekts den Subunternehmer für Beträge innerhalb der Selbstbeteiligung verantwortlich macht. Bei M&A übernimmt der Käufer diese SIR-Exposition. Eine Deckungsmatrix, die Grenzen ohne Selbstbeteiligungen zeigt, ist ein Verbindlichkeitsregister, dem die Hälfte der Einträge fehlt.
Claims-Made- vs. Occurrence-Deckung und Auslöser der Nachmeldefrist. Eine Claims-Made-Police deckt Ansprüche ab, die gemeldet werden, während die Police aktiv ist, unabhängig davon, wann der zugrunde liegende Vorfall stattgefunden hat. Eine Occurrence-Police deckt Vorfälle ab, die während der Vertragslaufzeit passiert sind, unabhängig davon, wann der Anspruch eingereicht wird. Der Unterschied wird dealkritisch, wenn das Zielunternehmen eine Claims-Made-Deckung für Organhaftpflichtversicherung, Berufshaftpflichtversicherung oder Haftpflicht für Beschäftigungspraktiken trägt. Wenn diese Policen nach Abschluss nicht erneuert werden, sind Ansprüche aus Handlungen vor Abschluss, die aber nach Abschluss gemeldet werden, nicht abgedeckt – es sei denn, eine Nachmeldeversicherung (auch als Erweiterter Berichtszeitraum oder ERP bezeichnet) wird gekauft. Die Erfassung der Claims-Made- vs. Occurrence-Kennzeichnung für jeden Policentyp in der Matrix zeigt dem Deal-Team, für welche Linien eine Budgetierung für die Nachmeldeversicherung erforderlich ist, bevor der Kaufvertrag finalisiert wird.
Kündigungsbedingungen. Die meisten ACORD-Zertifikate enthalten standardisierte Kündigungssprache, die besagt, dass der Versicherer den Zertifikatsinhaber über eine Kündigung „benachrichtigen wird", aber „das Versäumnis, dies zu tun, keine Verpflichtung oder Haftung begründet". Die tatsächliche Police kann eine Frist von 30, 60 oder 90 Tagen vorsehen – oder gar keine Benachrichtigungspflicht. Für einen M&A-Käufer beträgt der Zeitraum zwischen Unterzeichnung und Abschluss typischerweise 30 bis 90 Tage. Wenn eine wichtige Haftpflichtpolice mitten im Deal ohne Benachrichtigung des erwerbenden Unternehmens gekündigt werden kann, entspricht das Deckungsbild bei Unterzeichnung nicht dem bei Abschluss. Die Erfassung des Wortlauts der Kündigungsklausel aus jedem Zertifikat – selbst der Standardversion – und die Kennzeichnung von Policen, deren zugrunde liegende Bedingungen abweichen können, ist ein Schritt zur Risikoidentifikation, den manuelle Prüfung in großem Umfang fast nie erreicht.
Überschneidung von Versicherungszeitraum und Deal-Zeitplan. Das unkomplizierteste Feld auf dem Zertifikat – das Ablaufdatum – wird während der Due Diligence wegen des Zeitplans zur dringendsten operativen Frage. Eine Police, die in Woche vier eines zehnwöchigen Due-Diligence-Zeitraums abläuft, benötigt ein Erneuerungszertifikat, bevor die Deckungsmatrix vollständig ist. Eine Police, die zwischen Unterzeichnung und Abschluss abläuft, schafft eine Deckungslücke, die der Kaufvertrag durch eine Vorabschlussverpflichtung adressieren muss, die den Verkäufer zur Aufrechterhaltung des Versicherungsschutzes verpflichtet. Extraktionssoftware kann jedes Ablaufdatum kennzeichnen, das in ein benutzerdefiniertes Zeitfenster fällt, und verwandelt eine Kalenderprüfungsaufgabe, die Stunden manueller Prüfung erfordert, in einen automatisierten Filter.
Für eine ausführlichere Diskussion darüber, was KI aus einem COI-Dokument zuverlässig lesen kann und was nicht, siehe unsere Analyse der KI-Lesefähigkeiten für COI. Für die Grundlagen der COI-Extraktion beginnen Sie mit Was ist COI-Datenextraktion.
So funktioniert die semantische Extraktion bei verschiedenen COI-Formaten
Die COI-Dokumente in einem Datenraum stammen von Dutzenden verschiedenen Versicherungsagenturen. Einige verwenden die aktuelle ACORD-25-Vorlage mit Feldern an den Standardpositionen. Einige verwenden die Revision von 2014 mit leicht abweichenden Abständen. Einige werden aus einem Agenturverwaltungssystem gedruckt, das das Deckungsraster in einem zweispaltigen Layout anordnet. Einige sind nicht standardisierte Zertifikate auf dem eigenen Briefkopf der Agentur – ein wachsender Anteil, da immer mehr regionale und Überschusslinien-Versicherer Zertifikate über proprietäre Plattformen ausstellen. Einige sind gescannte Papierzertifikate, leicht gedreht, mit handschriftlichen Notizen am Rand. Und einige sind gar keine Zertifikate – es sind Policedeklarationsseiten mit einem völlig anderen Feldlayout, die von einem Agenten gesendet werden, der sie als gleichwertig behandelt.
Positionsbasierte OCR – die Technologie hinter herkömmlichen Vorlagen-Extraktionstools – funktioniert, indem sie sich merkt, wo sich jedes Feld auf der Seite befindet. Sie erwartet, dass die „Police-Nummer“ an den Koordinaten (x=340, y=280) liegt, und wenn eine andere Agentur sie bei (x=420, y=310) platziert, schlägt die Extraktion still fehl, zieht Daten aus dem falschen Feld oder liefert nichts. Der alternative Ansatz, den neuere KI-basierte Tools verwenden, ist die semantische Extraktion: Das System liest das Dokument so, wie es ein Mensch tun würde, indem es versteht, was jeder Textabschnitt bedeutet, statt wo er steht. Eine Policennummer ist „eine Zeichenfolge aus alphanumerischen Zeichen, die als Policennummer gekennzeichnet und einer bestimmten Deckungslinie zugeordnet ist.“ Die KI findet sie unabhängig davon, ob sie links, rechts oder in der Mitte der Seite steht.
Dieser Unterschied ist der Grund, warum ein einziges Extraktionstool 300 Zertifikate von 40 verschiedenen Agenturen ohne agenturspezifische Einrichtung verarbeiten kann. Jedes Zertifikat wird von Grund auf gelesen, seine Felder werden anhand ihrer semantischen Rolle identifiziert, nicht anhand ihrer Koordinaten. Unsere Analyse des COI-Trackings in großem Maßstab – geschrieben für den Baukontext – behandelt den Leistungsunterschied zwischen Vorlagen- und semantischen Ansätzen im Detail. Derselbe Unterschied gilt bei M&A, verstärkt durch die Vielfalt der Agenturformate in einem Versicherungsordner im Datenraum.
Was die semantische Extraktion im Due-Diligence-Kontext besonders wertvoll macht, ist das, was sie nicht erfordert. Es gibt keine Trainingsphase, in der Sie Beispielzertifikate hochladen und Felder beschriften. Es gibt keinen Vorlagen-Builder, in dem Sie Kästchen um Policennummern zeichnen. Sie laden den Stapel Zertifikate hoch, geben die Spaltennamen ein, die Sie in Ihrer Ausgabe möchten – „Versicherungsnehmer“, „Police-Typ“, „Police-Nummer“, „GL pro Schadensfall“, „GL-Aggregat“, „Ablaufdatum“, „AM-Best-Rating“, „Selbstbeteiligung/SIR“ – und die KI liest jedes Dokument, um diese Felder zu finden, wo immer sie erscheinen. Die Ausgabe ist eine einzige Tabelle mit jedem Zertifikat als Zeile und jedem Feld als Spalte.
Von 300 Versicherungszertifikaten zu einer Deckungsmatrix: Der Extraktions-Workflow
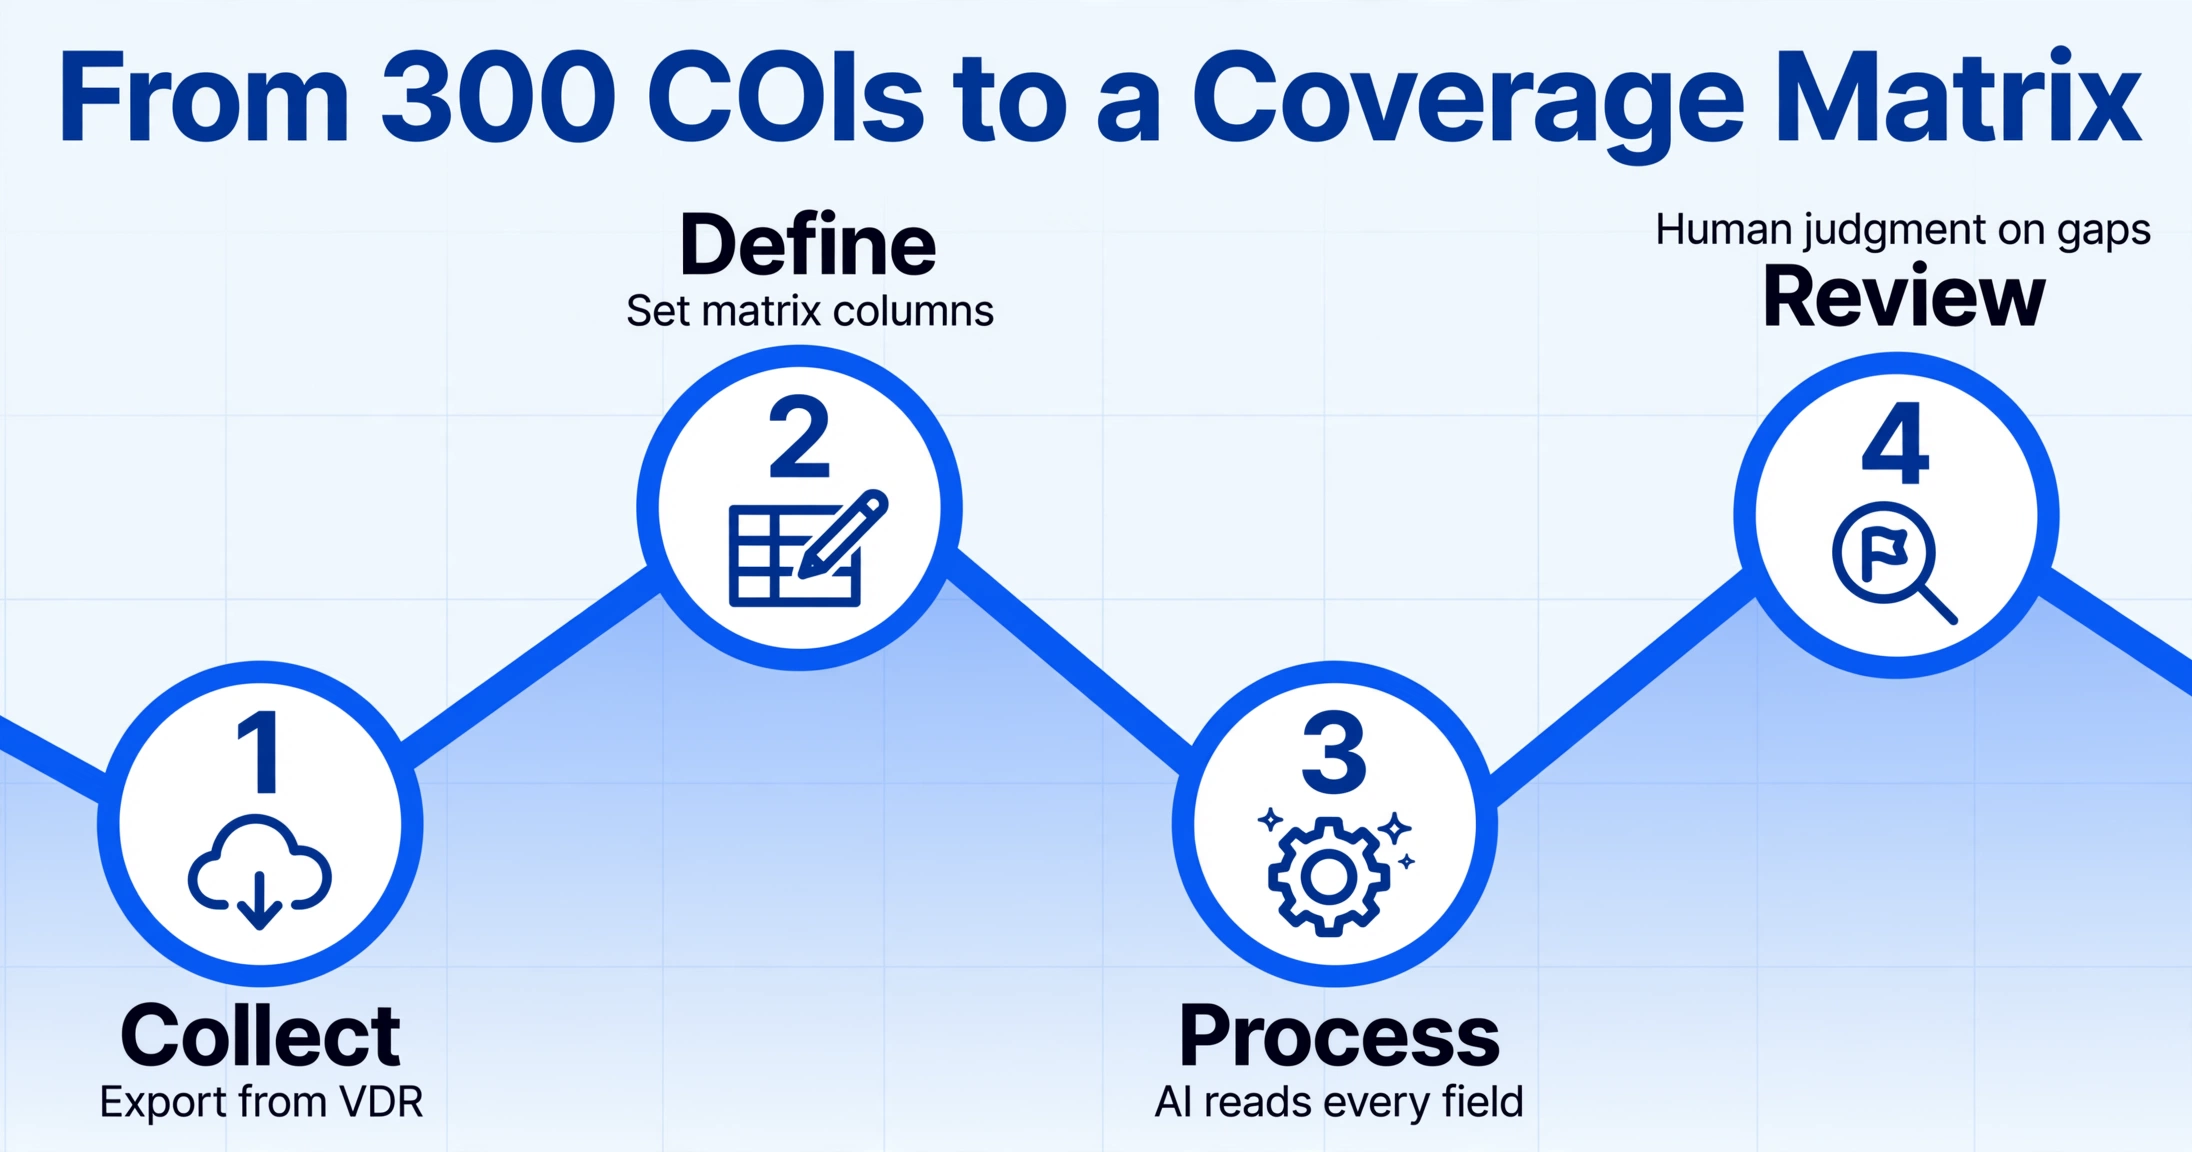
Der Workflow vom Versicherungsordner im Datenraum bis zur Deckungsmatrix umfasst fünf Schritte. Das Extraktionstool übernimmt die Schritte zwei bis vier; das Urteilsvermögen des Prüfers bleibt im fünften Schritt zentral.
Schritt 1 — Zertifikate sammeln. Exportieren Sie den Versicherungsordner aus dem virtuellen Datenraum. Die meisten VDR-Plattformen — DealRoom, Datasite, Intralinks, Ansarada — ermöglichen den Massendownload pro Ordner. Zertifikate liegen in der Regel als PDFs vor, einige sind jedoch in E-Mail-Ketten eingebettet, die vom Makler des Zielunternehmens als Screenshots weitergeleitet wurden; diese müssen Sie als separate Bilddateien extrahieren.
Schritt 2 — Spalten definieren. Hier prägt der M&A-Kontext das Ergebnis anders als bei einem Compliance-Tracker für Bauprojekte. Statt „Erfüllt Mindestgrenze (J/N)" sind Ihre Spalten die Felder, die eine Deckungsmatrix füllen: Versicherungsnehmer, Produzent oder Agentur, Versicherer, NAIC-Nummer des Versicherers, AM-Best-Rating, Policenart, Policennummer, Beginn des Versicherungsschutzes, Ablaufdatum, Anzeige „Claims-Made" (J/N), Allgemeine Haftpflicht je Schadensfall, Allgemeine Haftpflicht Gesamtjahresdeckung, Umbrella oder Excess je Schadensfall, Umbrella oder Excess Gesamtjahresdeckung, Selbstbeteiligung oder SIR, Zusätzlich versichert (J/N), Verzicht auf Regress (J/N), Kündigungsfrist, Zertifikatsinhaber.
Schritt 3 — Hochladen und verarbeiten. Ziehen Sie alle Zertifikate in den Upload-Bereich. Das Tool verarbeitet sie parallel — Batch-First-Verarbeitung bedeutet, dass Sie nicht warten müssen, bis eines fertig ist, bevor das nächste beginnt. Bei 300 Zertifikaten hängt die Verarbeitungszeit von der Parallelität des Tools ab, aber ein KI-basierter Extraktor verarbeitet jedes Zertifikat in 5 bis 10 Sekunden, sodass ein vollständiger Extraktionslauf etwa 25 bis 50 Minuten dauert. Verglichen mit 15 Stunden manueller Übertragung ist das Tool nicht nur schneller — es gibt dem Prüfer die Zeit für die Analysearbeit zurück, die diese 15 Stunden Dateneingabe verhindert haben.
Schritt 4 — Deckungsmatrix exportieren. Die Ausgabe ist eine Excel-Datei mit jedem Zertifikat als Zeile. Sortieren Sie nach Ablaufdatum, um zu sehen, welche Policen vor dem Abschluss auslaufen. Sortieren Sie nach AM-Best-Rating, um Versicherer unterhalb der Risikoschwelle des Käufers zu identifizieren. Gruppieren Sie nach Policenart, um zu prüfen, ob das Zielunternehmen jede Deckungslinie führt, die die Branche des Käufers erwartet. Die Matrix ist nicht das Ergebnis — sie ist die Eingabe für die Deckungsanalyse in Schritt fünf.
Dateien werden sicher verarbeitet und nicht gespeichert.
Schritt 5 – Deckungslücken analysieren. Hier ist das Urteilsvermögen des Prüfers unersetzlich. Die Matrix zeigt, welche Deckungen vorhanden sind. Sie zeigt nicht, welche Deckungen fehlen. Ein produzierendes Zielunternehmen ohne Produkthaftpflichtpolice oder ein SaaS-Unternehmen ohne Cyber-Deckung hat eine Lücke, die die Matrix sichtbar macht, aber nicht interpretiert. Der Prüfer vergleicht die Matrix mit branchenüblichen Deckungserwartungen, prüft die zugrunde liegenden Policenbedingungen hinter jedem Zertifikat (das Zertifikat ist ein Versicherungsnachweis, nicht die Police selbst) und identifiziert Lücken, die in die Offenlegungslisten des Kaufvertrags gehören.
Was Extraktion nicht kann (und was weiterhin einen Menschen erfordert)
Klar darüber zu sein, was das Tool nicht kann, ist ebenso wichtig wie zu erklären, was es kann. Drei Dinge bleiben nach Abschluss der Extraktion fest im Zuständigkeitsbereich des menschlichen Prüfers.
Bewertung der Deckungsangemessenheit. Die Extraktion sagt Ihnen, dass eine Police mit einer Deckungssumme von $2 Millionen pro Schadensfall existiert. Sie sagt nicht, ob $2 Millionen ausreichen. Ein Chemiehersteller mit $2 Millionen Betriebshaftpflichtdeckung ist im Vergleich zu Branchenstandards unterversichert. Ein Softwareunternehmen mit derselben Deckungssumme ist es nicht. Dieses Urteil erfordert Kenntnis der Branche des Zielunternehmens, der Betriebsrisiken und der Schadenhistorie – nichts davon hat Extraktionssoftware.
Interpretation von Endorsements. Ein Versicherungszertifikat kann angeben, dass der Zertifikatsinhaber ein zusätzlich Versicherter ist, aber das konkrete Endorsement-Formular ist entscheidend. Ein CG 20 10-Endorsement deckt den zusätzlich Versicherten nur für laufende Betriebstätigkeiten ab. Ein CG 20 37 erweitert die Deckung auf abgeschlossene Arbeiten. Ein CG 20 33 gewährt automatischen Status als zusätzlich Versicherter für jede Einheit, die der versicherte Vertragspartner vertraglich abdecken muss. Die Extraktion kann erkennen, dass das Kontrollkästchen aktiviert ist. Sie kann die zugrunde liegende Endorsement-Sprache in der Police nicht lesen, da das Endorsement nicht auf dem Zertifikat steht – es steht im Policendokument, das das Zertifikat zusammenfasst.
Übersetzung von Lücken in Zusicherungen. Die wertvollste Fähigkeit, die ein Transaktionsanwalt in die Versicherungs-Due-Diligence einbringt, ist nicht Datenextraktion – es ist die Übersetzung einer Deckungslücke in einen spezifischen vertraglichen Schutz. Eine Lücke in der D&O-Nachhaftungsdeckung wird zu einer Verpflichtung, die den Verkäufer zum Abschluss einer sechsjährigen Nachhaftungspolice vor dem Closing verpflichtet. Ein unterdurchschnittlicher Versicherer wird zu einer Zusicherung, dass alle Policen bei Versicherern mit einem Rating von A- oder besser von AM Best platziert sind. Eine Selbstbehaltsstruktur, die ein unversichertes Bilanzrisiko schafft, wird zu einer speziellen Freistellung. Die Extraktion liefert die Daten, die die Lücke aufdecken. Der Anwalt liefert die Vertragsklausel, die dagegen schützt.
Die Extraktion macht das Prüfungsteam schneller, nicht überflüssig. Ihr Wert liegt nicht darin, menschliches Urteilsvermögen zu ersetzen – sondern darin, die Transkriptionsarbeit zu eliminieren, die dem menschlichen Urteilsvermögen derzeit die nötige Zeit raubt.
Der RWI-Faktor: Warum Insurance Due Diligence heute wichtiger ist
Repräsentations- und Garantieversicherungen (RWI) – Policen, die Verluste aus Verstößen gegen die Zusicherungen und Garantien des Verkäufers im Kaufvertrag abdecken – werden mittlerweile bei schätzungsweise 75 % der Private-Equity-M&A-Transaktionen und 64 % der großen strategischen Übernahmen eingesetzt. RWI verändert die Insurance Due Diligence in einem entscheidenden Punkt: Der RWI-Versicherer prüft den Due-Diligence-Prozess des Käufers, bevor der Versicherungsschutz gebunden wird. War die Versicherungsprüfung des Käufers oberflächlich – etwa weil das Team 20 von 300 Zertifikaten geöffnet und als erledigt betrachtet hat – kann der Versicherer versicherungsbedingte Verluste von der RWI-Deckung ausschließen, mit der Begründung, der Käufer habe keine ausreichende Prüfung durchgeführt.
Das erzeugt eine Due-Diligence-Rückkopplungsschleife. Je gründlicher die Zertifikate geprüft werden, desto besser der RWI-Versicherungsschutz. Die Versicherungsprüfung zu überspringen oder nur stichprobenartig durchzuführen, bedeutet nicht nur, Deckungslücken unentdeckt zu lassen – es gefährdet den Versicherungsschutz, den der Käufer gerade zum Schutz vor Überraschungen nach dem Abschluss erworben hat. Das Legal Due Diligence Handbook der IBA, veröffentlicht in Zusammenarbeit mit dem IBA Corporate and M&A Law Committee, identifiziert eine unzureichende Insurance Due Diligence ausdrücklich als Quelle von Haftung für den Käufer nach der Transaktion und stellt fest, dass „das Fehlen angemessener Versicherungspolicen des Zielunternehmens zu Haftungen nach der Transaktion führen kann", die RWI möglicherweise nicht abdeckt, wenn die Prüfung des Käufers unzureichend war. (IBA Legal Due Diligence Handbook)
In diesem Umfeld stellt sich nicht die Frage, ob alle Zertifikate geprüft werden sollen – sondern wie sie vollständig geprüft werden können, ohne abrechenbare Stunden für Dateneingabe zu verschwenden, die ein Tool in Sekunden erledigt. Der oben beschriebene Extraktionsworkflow erstellt eine prüfbare Matrix aus jedem Zertifikat im Ordner. Der RWI-Versicherer sieht, dass der Käufer die gesamte Population geprüft hat, nicht nur eine Stichprobe. Die zutage tretenden Lücken sind bewusste Feststellungen, keine Versehen.
FAQ: COI-Extraktion für M&A Due Diligence
Wie viele COIs umfasst eine typische M&A-Versicherungsprüfung?
Bei einem mittelständischen Zielunternehmen mit 300 bis 800 Mitarbeitern und Niederlassungen in mehreren Bundesstaaten enthält der Versicherungsordner im Datenraum typischerweise 200 bis 500 Zertifikate. Dies umfasst Primärpolicen, Dach- und Exzedentendeckungen sowie bundesstaatspezifische Einreichungen, wenn das Unternehmen in mehreren Jurisdiktionen zugelassen ist. Größere Unternehmen mit internationalen Aktivitäten, mehreren Tochtergesellschaften oder stark regulierten Branchen können über 1.000 Zertifikate aufweisen.
Was ist, wenn die Hälfte meiner COIs nicht standardisierte Formate von regionalen Agenturen sind?
Semantische Extraktion – die nach Feldbedeutung statt nach Feldposition liest – verarbeitet nicht standardisierte Zertifikate ohne agenturspezifische Konfiguration. Ob es sich um ein standardisiertes ACORD 25 oder ein proprietäres Formular eines regionalen Surplus-Lines-Maklers handelt, die KI identifiziert Felder anhand ihrer semantischen Rolle (z. B. „dies ist eine Policennummer", „dies ist ein Ablaufdatum") und nicht anhand einstudierter Koordinaten. Es müssen keine Vorlagen erstellt und keine Trainingsdaten bereitgestellt werden.
Wie genau ist die KI-Extraktion bei COI-Dokumenten?
Gedruckter Text auf standardisierten ACORD-Formularen erreicht Genauigkeitsraten im hohen 90-Prozent-Bereich. Handschriftliche Notizen, stark verzerrte Scans und wasserfleckige Papierzertifikate verringern die Genauigkeit – dieselben Faktoren, die auch für Menschen das Lesen erschweren. Unser Artikel ob KI COI-Dokumente lesen kann behandelt die Genauigkeit nach Format im Detail. Für Due-Diligence-Zwecke ist der praktische Vergleich nicht Extraktion vs. Perfektion – es ist Extraktion vs. einem Prüfer, der an seinem 187. Zertifikat des Tages sitzt.
Akzeptiert der RWI-Underwriter KI-extrahierte Versicherungsdaten im Rahmen der Due Diligence?
RWI-Underwriter bewerten die Gründlichkeit des Due-Diligence-Prozesses des Käufers, nicht die verwendeten spezifischen Tools. Eine Extraktionsmatrix, die jedes Zertifikat im Ordner abdeckt, belegt eine vollständige Prüfung des Versicherungsportfolios. Für den Underwriter ist entscheidend, dass der Käufer die gesamte Population geprüft und wesentliche Lücken identifiziert hat. Das Tool, das die Dateneingabe beschleunigt hat, mindert nicht die Qualität der Prüfung – es erweitert den Umfang, den das Prüfungsteam innerhalb des Deal-Zeitplans abdecken konnte.
Warum nicht einfach die integrierte OCR-Suche eines Datenraums nutzen, um Schlüsselbegriffe in COIs zu finden?
VDR-Plattformen wie Datasite und Intralinks bieten eine OCR-basierte Volltextsuche über alle Dokumente im Raum. Das ist nützlich, um alle Zertifikate zu finden, die „Chubb“ oder „AIG“ erwähnen, erzeugt aber keine strukturierte Matrix. Ein Suchergebnis von 47 Dokumenten mit „Betriebshaftpflicht“ zeigt Ihnen, wo der Begriff vorkommt; es füllt keine Spalte mit der Einzelschadenbegrenzung für jede dieser 47 Policen. Die Volltextsuche hilft Ihnen, Dokumente zu finden. Die Extraktion verwandelt Dokumente in einen analysierbaren Datensatz.
Kann die Extraktion erkennen, ob eine Claims-made-Police eine Nachhaftungsdeckung benötigt?
Die Extraktion kann kennzeichnen, welche Policen Claims-made sind (durch Lesen des Kontrollkästchens „Claims-Made“ oder der entsprechenden Bezeichnung auf dem Zertifikat) und welche auf dem Verursachungsprinzip basieren. Sie kann nicht feststellen, ob eine Nachhaftungsdeckung erforderlich ist – das ist eine Ermessensentscheidung basierend auf der Deal-Struktur, dem Rückwirkungsdatum der Police, dem Schadenverlauf des Zielunternehmens und der Risikobereitschaft des Käufers. Die Extraktion liefert die Spalte „Claims-made“ in Ihrer Matrix. Der Deal-Anwalt liest diese Spalte und bestimmt, für welche Linien eine Budgetierung der Nachhaftungsdeckung erforderlich ist.