Crypto-Wallets auf Telegram:
Adresse und Betrag aus einem Chat-Screenshot holen
In Crypto-Telegram-Gruppen – Trading-Signale, P2P-Marktplätze, NFT-Communities – schickt jemand eine Wallet-Adresse in den Chat, jemand anderes schickt den Betrag, du machst einen Screenshot, um die Transaktion festzuhalten. Die Adresse selbst ist ein 42-stelliger Hexadezimal-String oder ein Base58-String mit gemischter Groß-/Kleinschreibung. Ein falsches Zeichen beim Abtippen, und das Geld geht woanders hin. Es gibt keine Rückbuchung, keine Hotline – die Blockchain führt aus, was die Adresse sagt. Der schnellste Weg, einen Fehler zu machen, ist Copy-Paste oder Tools, die nie dafür gebaut wurden, solche Adressen zu verarbeiten. Das ist dasselbe Problem, das die Zahlungs-Screenshot-Extraktion schwieriger macht, als sie aussieht – die Quelle ist eine Chat-Nachricht, kein strukturiertes Dokument, und das entscheidende Feld (die Adresse oder der Betrag) steckt in einem Gespräch, nicht in einem Formular.
Die wichtigsten Erkenntnisse
- Du vertraust OCR, um eine Wallet-Adresse aus deinem Telegram-Screenshot zu lesen – es ist nur ein 42-stelliger String, die simpelste Textextraktionsaufgabe überhaupt.
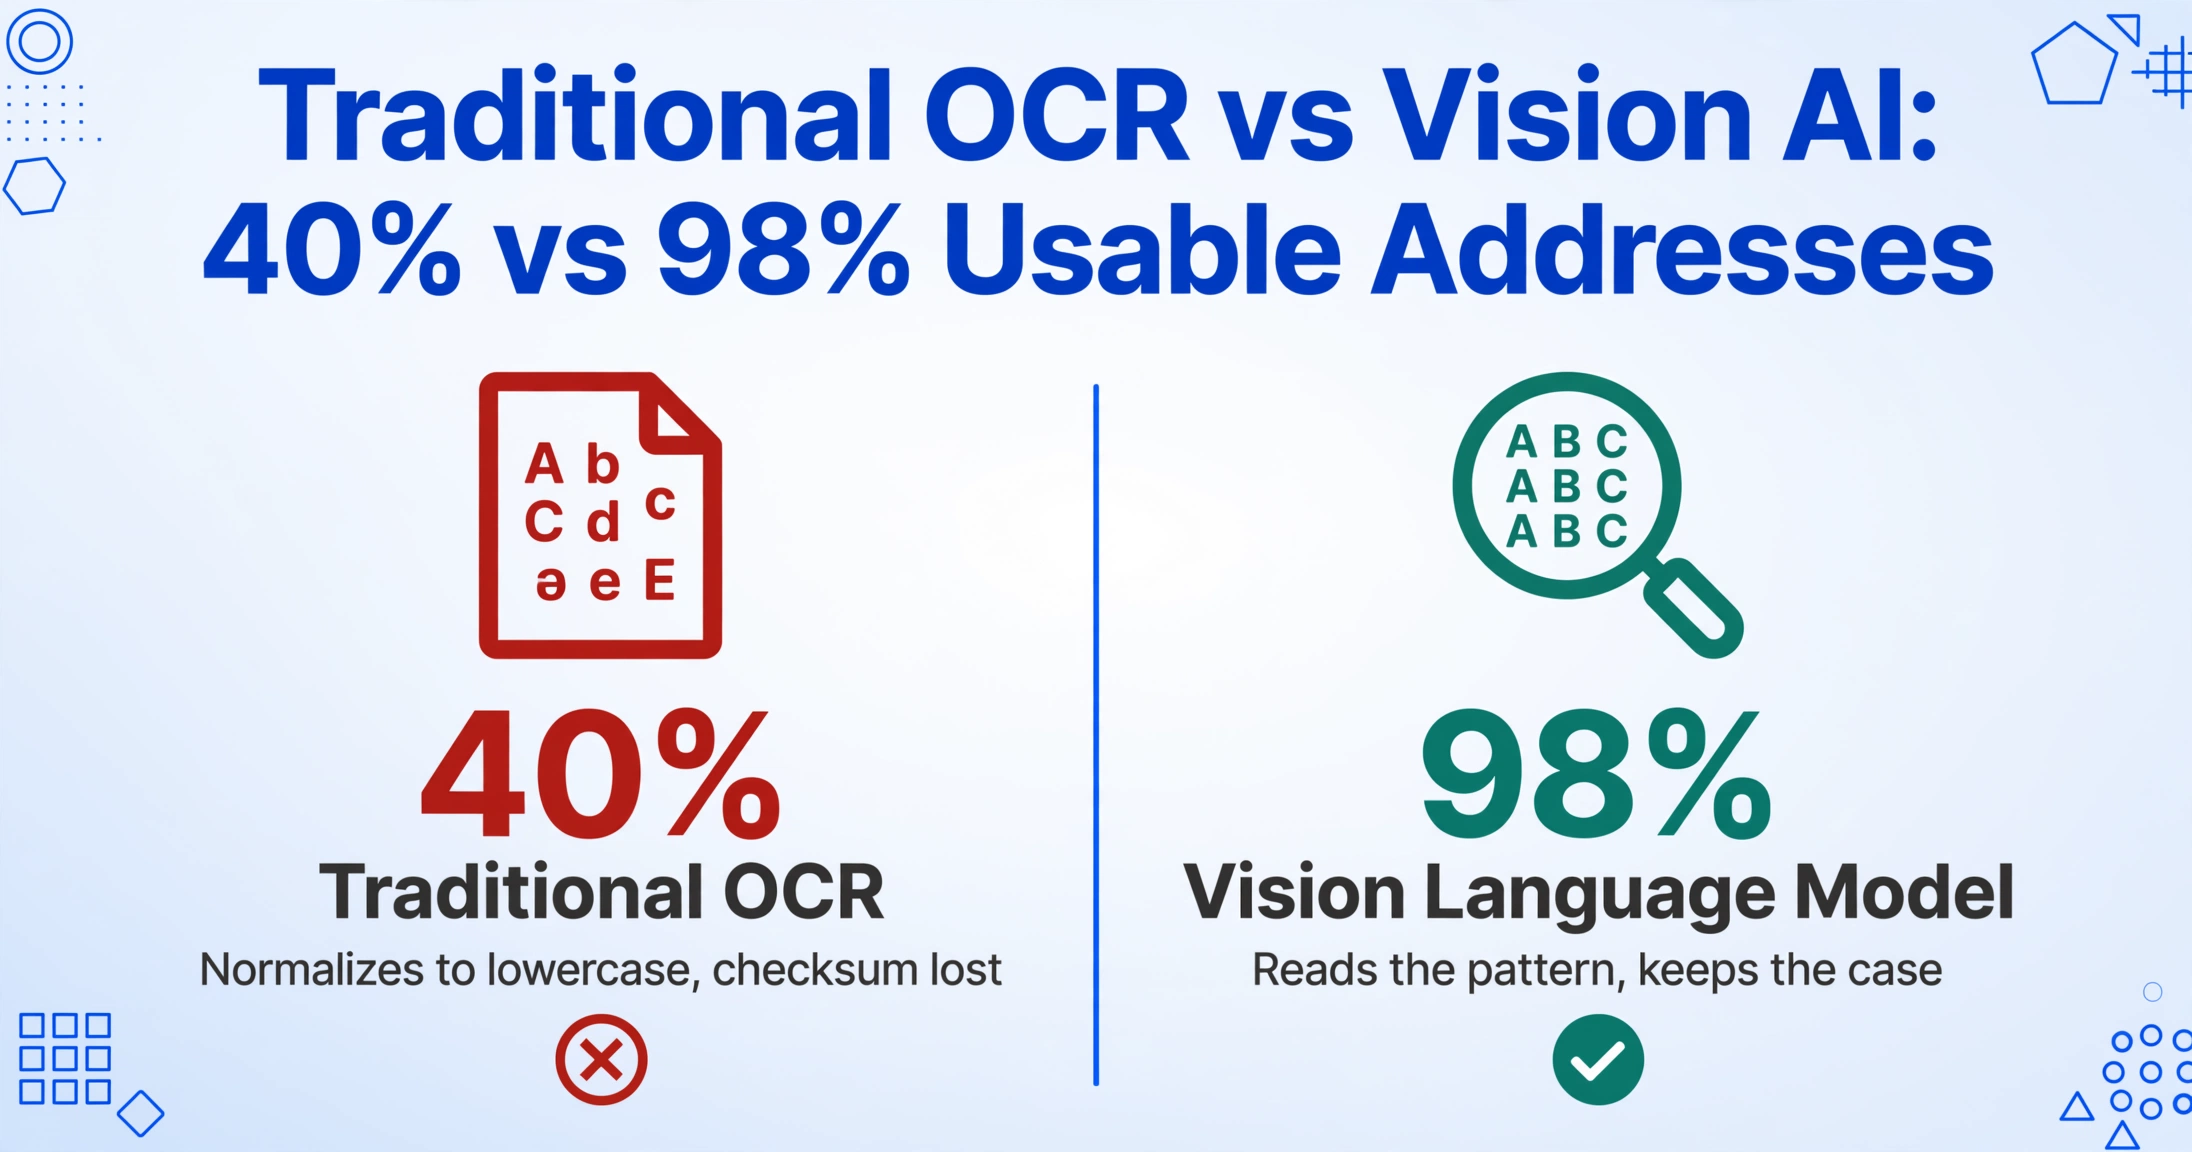
- Aber OCR normalisiert die Ausgabe stillschweigend auf Kleinbuchstaben – entfernt die EIP-55-Prüfsumme von Ethereum, beschädigt groß-/kleinschreibungsempfindliche Solana-Adressen und verwechselt 0/O/l/I in komprimierten Screenshots. TRM Labs maß nur 40 % brauchbare Genauigkeit.
- Visuelle KI liest Adressen nach strukturellem Muster – 0x gefolgt von 40 Hex-Zeichen bedeutet Ethereum – und erhält die exakte Groß-/Kleinschreibung, indem sie Zeichen anhand von Formatbeschränkungen statt Pixelraten unterscheidet. Gleiche Screenshots, 98 % Genauigkeit.
Wie ein Telegram-Krypto-Screenshot tatsächlich aussieht
Eine typische Krypto-Adresse, die in einem Telegram-Chat geteilt wird, kommt nicht mit einem strukturierten Formular, einem beschrifteten Feld oder einem QR-Code-Wrapper. Jemand tippt oder fügt eine Zeichenfolge in das Nachrichtenfeld ein und drückt auf Senden. Die Adresse erscheint in einer Chat-Blase – manchmal mit „Hier ist meine ETH-Adresse“ darüber, manchmal nur die Zeichenfolge allein. Der Betrag, falls es sich um eine Zahlungsanweisung handelt, wird in einer separaten Nachricht oder in derselben Zeile geschrieben: „0,5 ETH an 0xAb5801a7D398351b8bE11C439e05C5B3259aeC9B“.
Das Adressformat hängt von der Blockchain ab:
- Ethereum und EVM-Chains (ETH, BSC, Polygon, Arbitrum usw.) —
0xgefolgt von 40 hexadezimalen Zeichen (0-9, a-f), insgesamt 42 Zeichen. Beispiel:0xAb5801a7D398351b8bE11C439e05C5B3259aeC9B. Netzwerkseitig case-insensitiv, aber EIP-55-Checksummen-Adressen mischen Groß- und Kleinschreibung. - Bitcoin — beginnt mit
1(Legacy P2PKH),3(P2SH) oderbc1(SegWit, Bech32). 26-62 Zeichen. Einige Formate (P2SH, P2PKH) sind case-sensitiv. Bech32 (bc1...) ist case-insensitiv, muss aber vollständig klein- oder vollständig großgeschrieben sein. - Solana — Base58-kodiert, 32-44 Zeichen. Case-sensitiv. Beispiel:
7EcDhSYGxXyscszYEp35KHN8vvw3svAuLKTzXwCFLtV2. - Tron (TRX) — beginnt mit
T, Base58, case-sensitiv. - Monero (XMR) — beginnt mit
4oder8, 95 Zeichen. Case-sensitiv.
Das Wichtigste: Jedes dieser Formate verwendet ein spezifisches visuelles Muster – ein konsistentes Präfix, einen vorhersagbaren Zeichensatz und eine Länge, die in einen bekannten Bereich fällt. Das Auge eines erfahrenen Krypto-Nutzers erkennt auf den ersten Blick „das sieht aus wie eine ETH-Adresse“, aber dieses Erkennen in eine korrekt getippte Zeichenfolge zu übersetzen, wenn man 20 Screenshots verarbeiten muss, ist eine ganz andere Sache.
Das „Copy-Paste“-Problem: Warum manuelles Vorgehen nicht sicher ist
Der naheliegende Ansatz ist, die Adresse aus der Telegram-Nachricht zu kopieren und in deine Wallet oder Tabelle einzufügen. Das Problem: Diese einfache Aktion — ein Strg+C — steht im Zentrum eines ganzen Ökosystems von Clipboard-Hijacking-Malware, die genau darauf ausgelegt ist, diese Schwachstelle auszunutzen.
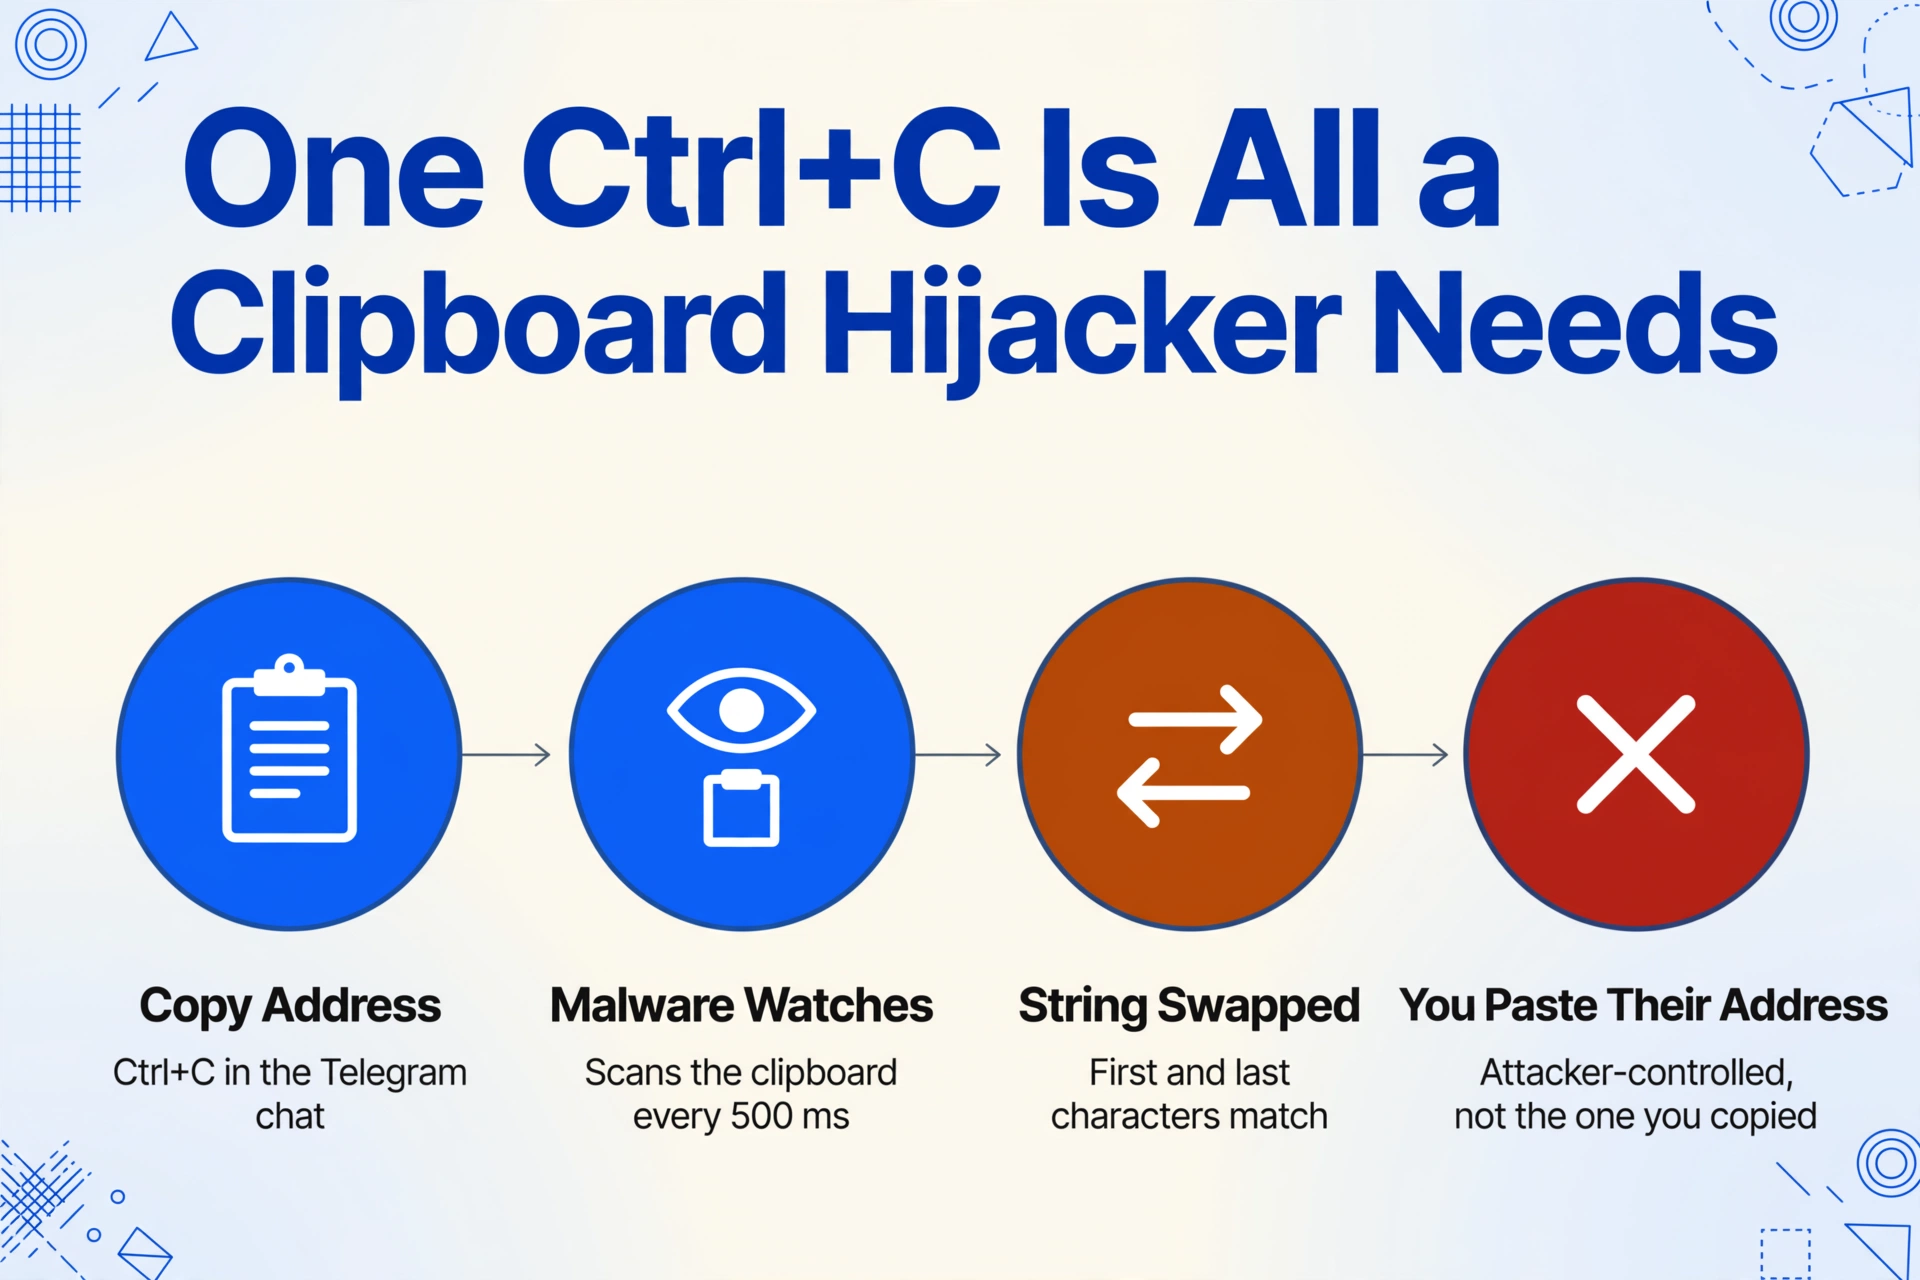
Clipboard-Hijacker wie Laplas Clipper und Masad Stealer laufen still im Hintergrund und überwachen die Systemzwischenablage auf Zeichenfolgen, die wie Kryptowährungsadressen aussehen. Wenn sie eine erkennen, ersetzen sie sie durch eine vom Angreifer kontrollierte Adresse, bevor du einfügst. Der Ersatz ist oft so gestaltet, dass er mit denselben Zeichen beginnt und endet wie das Original, sodass ein kurzer Blick auf die ersten und letzten Zeichen den Austausch nicht aufdeckt.
Im Februar 2026 hat Microsoft Trojan:Win32/CryptoBandits.A offengelegt — einen sich über USB verbreitenden Wurm, der die Zwischenablage alle 500 Millisekunden auf Wallet-Adressen für Bitcoin, Ethereum, Tron und Monero prüft. Er ersetzt sie durch Angreiferadressen und leitet gestohlene Daten über einen portablen Tor-Client weiter. Die Kampagne war seit mindestens Februar 2026 aktiv und infizierte Rechner über bösartige Verknüpfungsdateien auf USB-Laufwerken.
Selbst ohne Malware ist manuelles Copy-Paste fehleranfällig. Eine Wallet-Adresse hat keine für Menschen lesbare Bedeutung — du kannst sie nicht „aussprechen“ oder mit einer mentalen Referenz abgleichen, wie du es bei einer US-Telefonnummer oder einer Straßenadresse kannst. Ein einzelner Tippfehler in einer 42-stelligen Hex-Zeichenfolge erzeugt eine gültige, aber andere Adresse, und die Blockchain führt die Überweisung an sie bereitwillig aus. Diese Gelder kommen nicht zurück.
Warum herkömmliche OCR bei Wallet-Adressen versagt
Herkömmliche OCR – die Technologie, die in Scannern, PDF-Tools und vielen „Text-aus-Bild“-Apps steckt – liest Dokumente, indem sie einzelne Zeichenformen erkennt. Sie wurde für gedruckten Text auf strukturierten Dokumenten entwickelt: getippte Rechnungen, standardisierte Formulare, maschinell gedruckte Adressen. Wenn du ein OCR-Tool auf einen Telegram-Screenshot loslässt, erzeugt es eine Textzeichenfolge – aber mit konsistenten Problemen, die für Krypto-Wallets eine große Rolle spielen.
Groß-/Kleinschreibung ist das größte Problem. Die meisten OCR-Engines normalisieren die Ausgabe standardmäßig auf Kleinbuchstaben. Bei einer Ethereum-Adresse bricht das die Adresse nicht (das Netzwerk ist case-insensitiv), aber es entfernt die EIP-55-Prüfsummen-Information, die Wallets hilft zu verifizieren, ob eine Adresse korrekt eingegeben wurde. Bei Bitcoin-P2SH-Adressen (beginnend mit 3) bricht eine falsche Groß-/Kleinschreibung die Adresse tatsächlich – die Prüfsumme schlägt fehl und die Transaktion wird abgelehnt – aber bis dahin hast du die korrekte Zeichenfolge aus dem Screenshot bereits verloren. Bei Solana und Tron, die vollständig case-sensitiv sind, ist jede auf Kleinbuchstaben normalisierte Ausgabe schlicht falsch.
TRM Labs, eine Blockchain-Intelligence-Firma, hat dieses Problem in der Praxis dokumentiert. Als sie die Genauigkeit herkömmlicher OCR beim Extrahieren von Kryptowährungsadressen und Transaktions-Hashes aus Screenshots maßen, fanden sie etwa 40 % brauchbare Genauigkeit. Nach der Umstellung auf einen Vision-Language-Model-Ansatz (VLM) stieg die Genauigkeit auf 98 %. Der Unterschied war nicht bessere Zeichenerkennung – der Unterschied war, dass das VLM die Struktur dessen verstand, was es las.
Hier wirkt ein tieferer Unterschied. Herkömmliche OCR liest einen Screenshot als Pixelraster und versucht, jedes Cluster einer bekannten Zeichenform zuzuordnen. Es weiß nicht, dass 0x das Präfix einer Ethereum-Adresse ist – es sieht eine Null, ein kleines x und versucht dann, jedes nachfolgende Zeichen isoliert zu bestimmen. Wenn die Schriftart ungewöhnlich ist, der Hintergrund dunkel oder das Zeichen durch Kompression leicht unscharf – rät OCR falsch.
Wie visuelle KI eine Adresse liest – nicht Zeichen für Zeichen, sondern Muster für Muster
Eine visuelle KI betrachtet denselben Screenshot anders. Das Modell wurde mit Millionen von Dokumentbildern trainiert und versteht Text in seinem visuellen Kontext. Wenn es 0x gefolgt von 40 Zeichen aus der Menge [0-9a-fA-F] sieht, erkennt es das Muster einer Ethereum-Wallet-Adresse. Es muss nicht jedes einzelne Zeichen mit perfekter optischer Auflösung identifizieren – es nutzt die Formatbeschränkungen der Adresse, um mehrdeutige Zeichen zu ergänzen.
Aus diesem muster-basierten Ansatz ergeben sich mehrere formatspezifische Verhaltensweisen:
- Präfix-Erkennung – Die KI identifiziert
0x,bc1,Toder4als Adress-Präfix und erwartet, dass der Rest der Zeichenfolge dem entsprechenden Format entspricht. Dadurch wird verhindert, dass die Adresse an einem Zeilenumbruch geteilt oder ein Leerzeichen innerhalb der Chat-Blase als Feldgrenze fehlinterpretiert wird. - Beibehaltung der Groß-/Kleinschreibung – Da das Modell die Adresse als visuelles Muster liest (Großbuchstaben haben tendenziell andere visuelle Profile als Kleinbuchstaben), behält es die ursprüngliche Schreibweise bei. Ein
0xAb5801a7bleibt0xAb5801a7, anstatt zu0xab5801a7zu werden. - Zeichen-Disambiguierung –
0(Null) undO(großes O),l(kleines L) undI(großes I) – diese Paare sind in vielen Schriftarten kaum zu unterscheiden und verursachen ständig Fehler in der OCR-Ausgabe. Visuelle KI löst sie auf, indem sie das Zeichen mit dem erwarteten Zeichensatz des Adressformats abgleicht. Im hexadezimalen Alphabet von Ethereum gibt es keinOoderI– wenn das Modell also eine Form erkennt, die entweder0oderOsein könnte, wählt es basierend auf der Formateinschränkung0.
Dieser Ansatz ist am wichtigsten, wenn die Screenshot-Qualität nicht ideal ist. Ein Telegram-Screenshot, der auf einem Telefon aufgenommen, von der Chat-App komprimiert und dann erneut gescreenshottet wurde – ein häufiges Szenario, wenn jemand eine Adresse von einem Chat in einen anderen weiterleitet – verliert so viel an Auflösung, dass eine zeichenweise OCR unzuverlässig wird. Die musterbasierte Extraktion bleibt stabil, weil sie das Adressformat selbst als Signal nutzt und sich nicht auf perfekte Pixelklarheit verlässt.
Der praktische Unterschied: Ein traditionelles OCR-Tool liest eine Krypto-Adresse und rät jeden Buchstaben einzeln. Eine visuelle KI liest das Adressformat, wendet seine strukturellen Regeln an und extrahiert die exakte Zeichenfolge – inklusive Groß-/Kleinschreibung und Prüfsumme.
Vom Screenshot zur Tabelle: Beide Felder extrahieren
Die Adresse und der Betrag – das sind die beiden Daten, die für jeden zählen, der eine Krypto-Transaktion aus einem Telegram-Chat verfolgt. Der Betrag sagt dir, was gesendet wurde (oder was angefordert wurde), und die Adresse identifiziert das Ziel. Zusammen ergeben sie einen vollständigen Datensatz: „An diesem Datum wurde dieser ETH-Betrag an diese Adresse gesendet.“
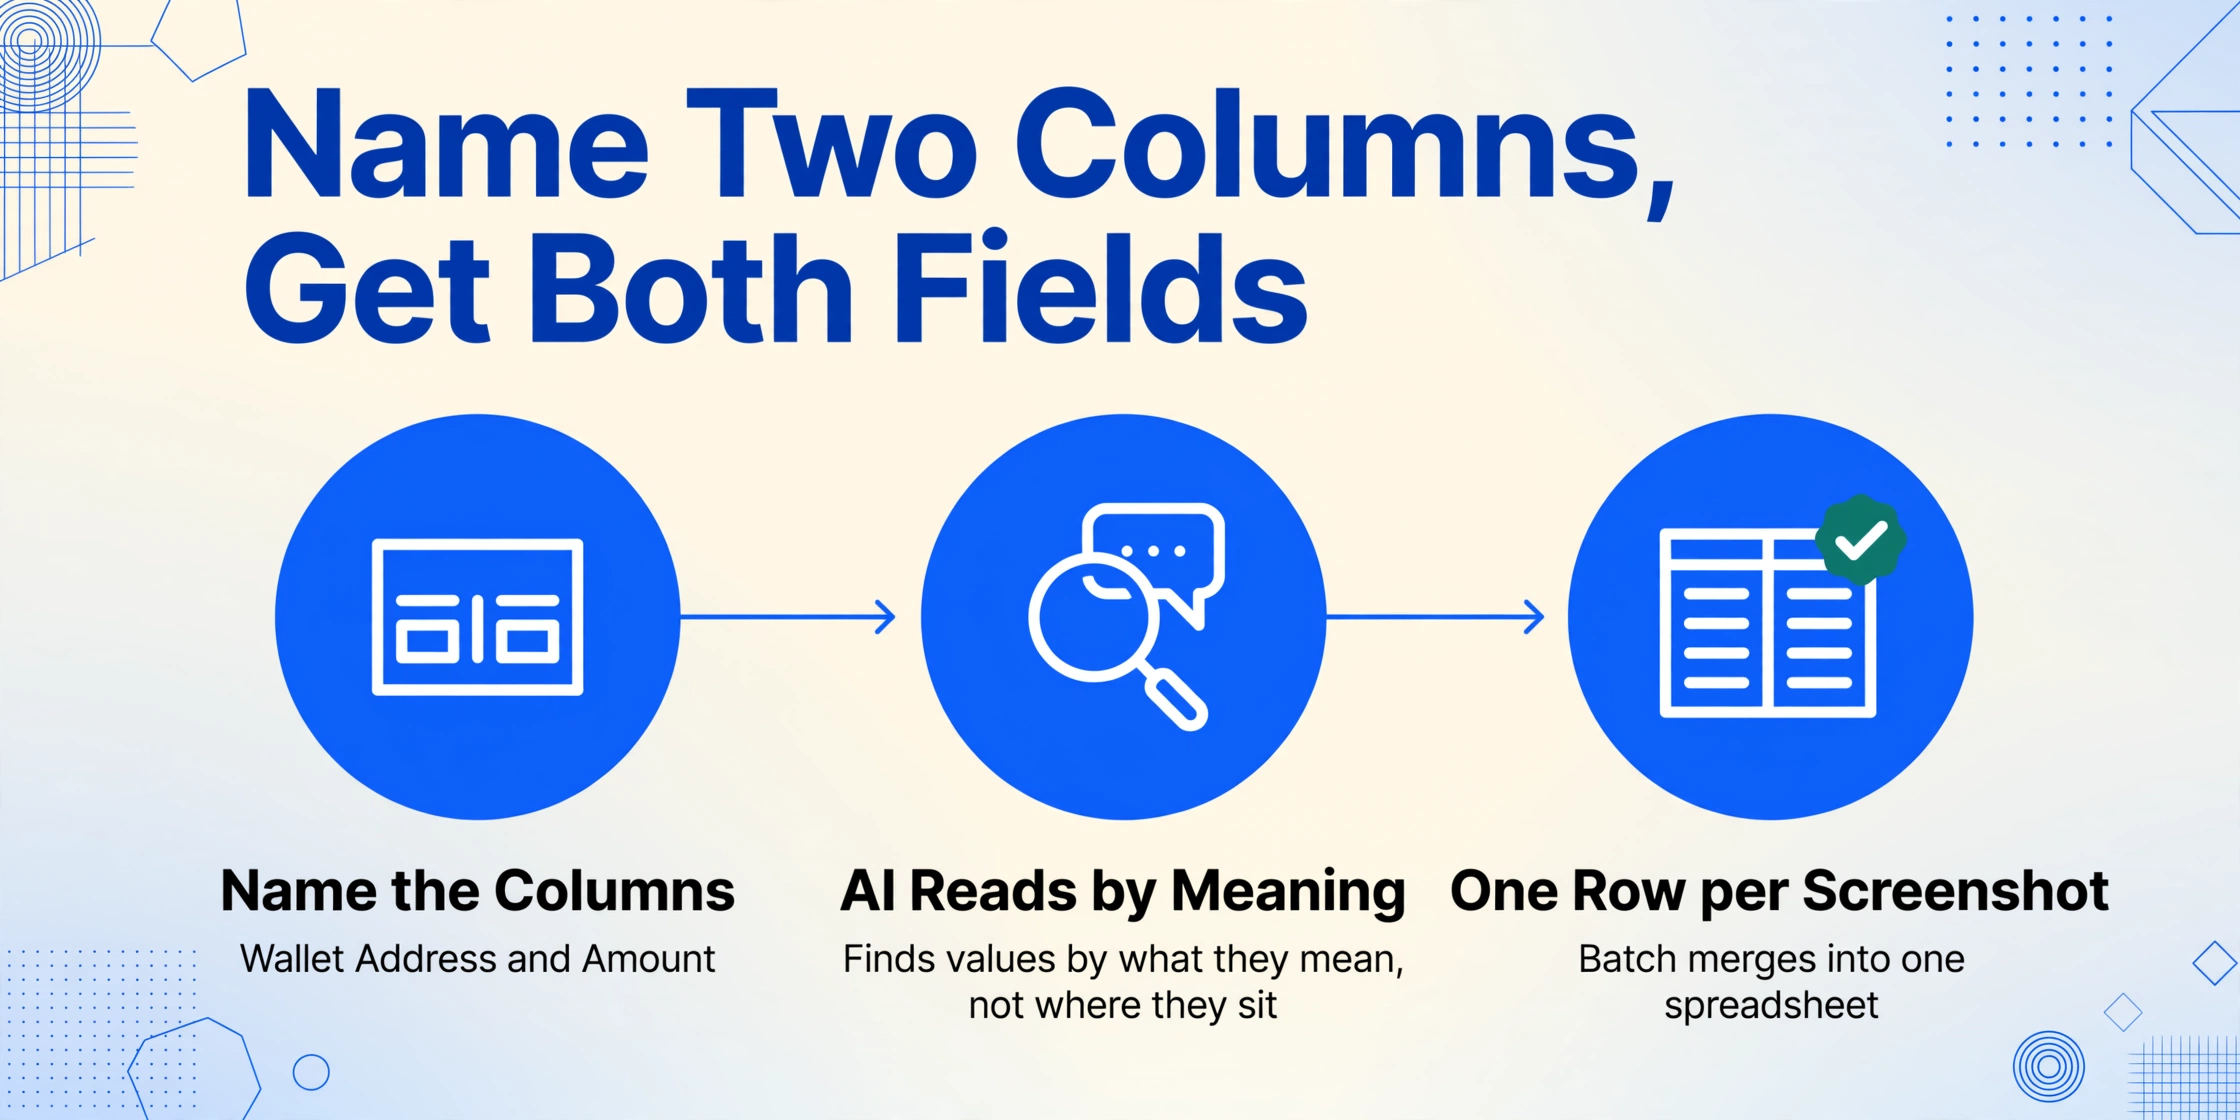
ImageToTable.ai erledigt das mit der Benutzerdefinierten Spaltenextraktion. Du lädst keinen Telegram-Screenshot hoch und hoffst, dass das Tool herausfindet, was du brauchst. Du benennst die Spalten: Wallet-Adresse und Betrag. Die KI liest den Screenshot, findet den Text, der diesen semantischen Beschreibungen entspricht, und extrahiert ihn in eine Tabelle.
Das ist ein grundlegend anderer Arbeitsablauf als bei herkömmlichen Datenextraktionstools, die das Zeichnen von Begrenzungsrahmen oder das Definieren von Parsing-Regeln für jedes Chat-Format erfordern. In einem Telegram-Screenshot kann die Adresse überall in der Chat-Blase erscheinen – linksbündig, über zwei Zeilen gebrochen, mit oder ohne Label davor. Der Betrag könnte in derselben oder einer anderen Nachricht stehen. Die benutzerdefinierte Spaltenextraktion umgeht das Layout-Problem vollständig, weil sie Werte danach findet, was sie bedeuten, nicht wo sie stehen.
Bei der Anwendung auf mehrere Screenshots – sagen wir, 15 Telegram-Wallet-Adressen, die im Laufe einer Woche in einer Trading-Gruppe geteilt wurden – führt die Batch-Verarbeitung die Ergebnisse in einer einzigen Tabelle zusammen. Jede Zeile zeigt die Adresse und den Betrag aus einem Screenshot, in der Reihenfolge, in der du sie hochgeladen hast. Kein manuelles Abtippen, kein Abgleichen des Chat-Verlaufs mit einem Notizblock.
Ein paar praktische Hinweise für eine saubere Extraktion:
- Beschneide den relevanten Bereich, wenn der Screenshot unzusammenhängende Chat-Nachrichten darüber und darunter enthält. Die KI arbeitet mit dem vollständigen Screenshot, aber engere Eingaben verringern die Wahrscheinlichkeit, eine Adresse aus einer unzusammenhängenden Unterhaltung zu ziehen.
- Benenne die Spalten so, wie sie in deinem Anwendungsfall erscheinen. „Wallet-Adresse“ und „Betrag“ sind natürlich. Wenn du auch das Netzwerk brauchst, füge „Netzwerk (ETH/BTC/SOL)“ als Spalte hinzu – die KI liest das Adresspräfix und kann das Netzwerk ableiten.
- Füge die vollständige Adresse in den Screenshot ein. Wenn die Nachricht in der Chat-Vorschau abgeschnitten ist, erweitere sie vor dem Screenshot. Die KI kann nur das extrahieren, was sichtbar ist.
FAQ
Kann KI jedes Krypto-Wallet-Adressformat aus einem Telegram-Screenshot extrahieren?
Ja. Die KI erkennt Adressen anhand ihrer strukturellen Muster – Präfix, Zeichensatz, Länge – und ist nicht auf formatspezifische Regeln angewiesen. ETH (0x + 40 Hex), BTC (1/3/bc1), Solana (Base58), Tron (T-Präfix) und andere werden korrekt identifiziert, solange die vollständige Adresszeichenfolge im Screenshot sichtbar ist.
Bleibt die Groß-/Kleinschreibung der extrahierten Adresse erhalten?
Ja. Die visuelle KI bewahrt die Groß-/Kleinschreibung der Zeichen so, wie sie im Screenshot erscheinen. Im Gegensatz zu herkömmlicher OCR, die die Ausgabe oft in Kleinbuchstaben normalisiert, liest die KI jedes Zeichen in seinem visuellen Kontext und behält die ursprüngliche Schreibweise bei. Dies ist entscheidend für case-sensitive Formate wie Solana, Bitcoin P2SH und Tron.
Was ist, wenn die Adresse im Screenshot als QR-Code dargestellt wird?
Wenn der Screenshot einen QR-Code anstelle einer Textzeichenfolge zeigt, muss die Adresse aus dem QR-Code dekodiert werden. Unsere aktuelle Extraktion liest sichtbaren Text aus dem Bild. Wenn die Telegram-Chat-Nachricht die Adresse und einen QR-Code anzeigt, extrahiert die KI die Textversion. Wenn nur der QR-Code sichtbar ist, müsstest du zuerst einen QR-Scanner verwenden, um die Adresse zu dekodieren.
Kann ich mehrere Telegram-Wallet-Screenshots gleichzeitig stapelverarbeiten?
Ja. Lade mehrere Screenshots in einem einzigen Batch hoch, definiere deine Spalten (Wallet-Adresse, Betrag), und die KI verarbeitet sie gemeinsam. Die Ergebnisse werden in einer einzigen Tabelle zusammengeführt, wobei jede Zeile einem Screenshot entspricht. Dies ist der primäre Workflow für alle, die eine große Anzahl von Wallet-Adressen aus Telegram-Chats verarbeiten – Screenshots von Handelsgruppen, P2P-Zahlungsbestätigungen oder Aufzeichnungen von ausgehenden Transfers.
Kann die KI das Netzwerk anhand des Adressformats bestimmen?
Teilweise. Das Adresspräfix gibt ein starkes Signal – 0x weist auf eine EVM-Chain hin (Ethereum, BSC, Polygon, Arbitrum usw.), bc1 auf Bitcoin SegWit, T auf Tron. Allerdings sehen EVM-Adressen über mehrere Chains hinweg gleich aus. Wenn du den Netzwerkkontext aus dem Telegram-Chat kennst, kannst du eine Spalte „Netzwerk“ hinzufügen und die KI das Netzwerk anhand des Adresspräfixes ableiten lassen oder es während der Überprüfung manuell ausfüllen.