텔레그램의 암호화폐 지갑:
채팅 스크린샷에서 주소와 금액을 추출하세요
암호화폐 텔레그램 그룹 — 트레이딩 시그널, P2P 마켓플레이스, NFT 커뮤니티 — 에서 누군가 채팅에 지갑 주소를 보내고, 다른 누군가 금액을 보내면, 거래를 기록하기 위해 스크린샷을 찍습니다. 주소 자체는 42자리 16진수 문자열 또는 대소문자가 섞인 Base58 문자열입니다. 직접 다시 입력할 때 한 글자만 틀려도 자금은 다른 곳으로 전송됩니다. 차지백도 없고, 고객 서비스 번호도 없습니다 — 블록체인은 주소가 지시하는 대로 실행할 뿐입니다. 실수할 가장 빠른 방법은 복사-붙여넣기나 이러한 주소를 처리하도록 설계된 적 없는 도구에 의존하는 것입니다. 이는 결제 스크린샷 추출이 어려워 보이는 것과 같은 문제입니다 — 출처가 채팅 메시지이지 구조화된 문서가 아니며, 중요한 필드(주소 또는 금액)가 양식이 아닌 대화 안에 있기 때문입니다.
핵심 요점
- 텔레그램 스크린샷에서 지갑 주소를 읽기 위해 OCR을 신뢰합니다 — 단지 42자리 문자열일 뿐, 가장 기본적인 텍스트 추출 작업입니다.
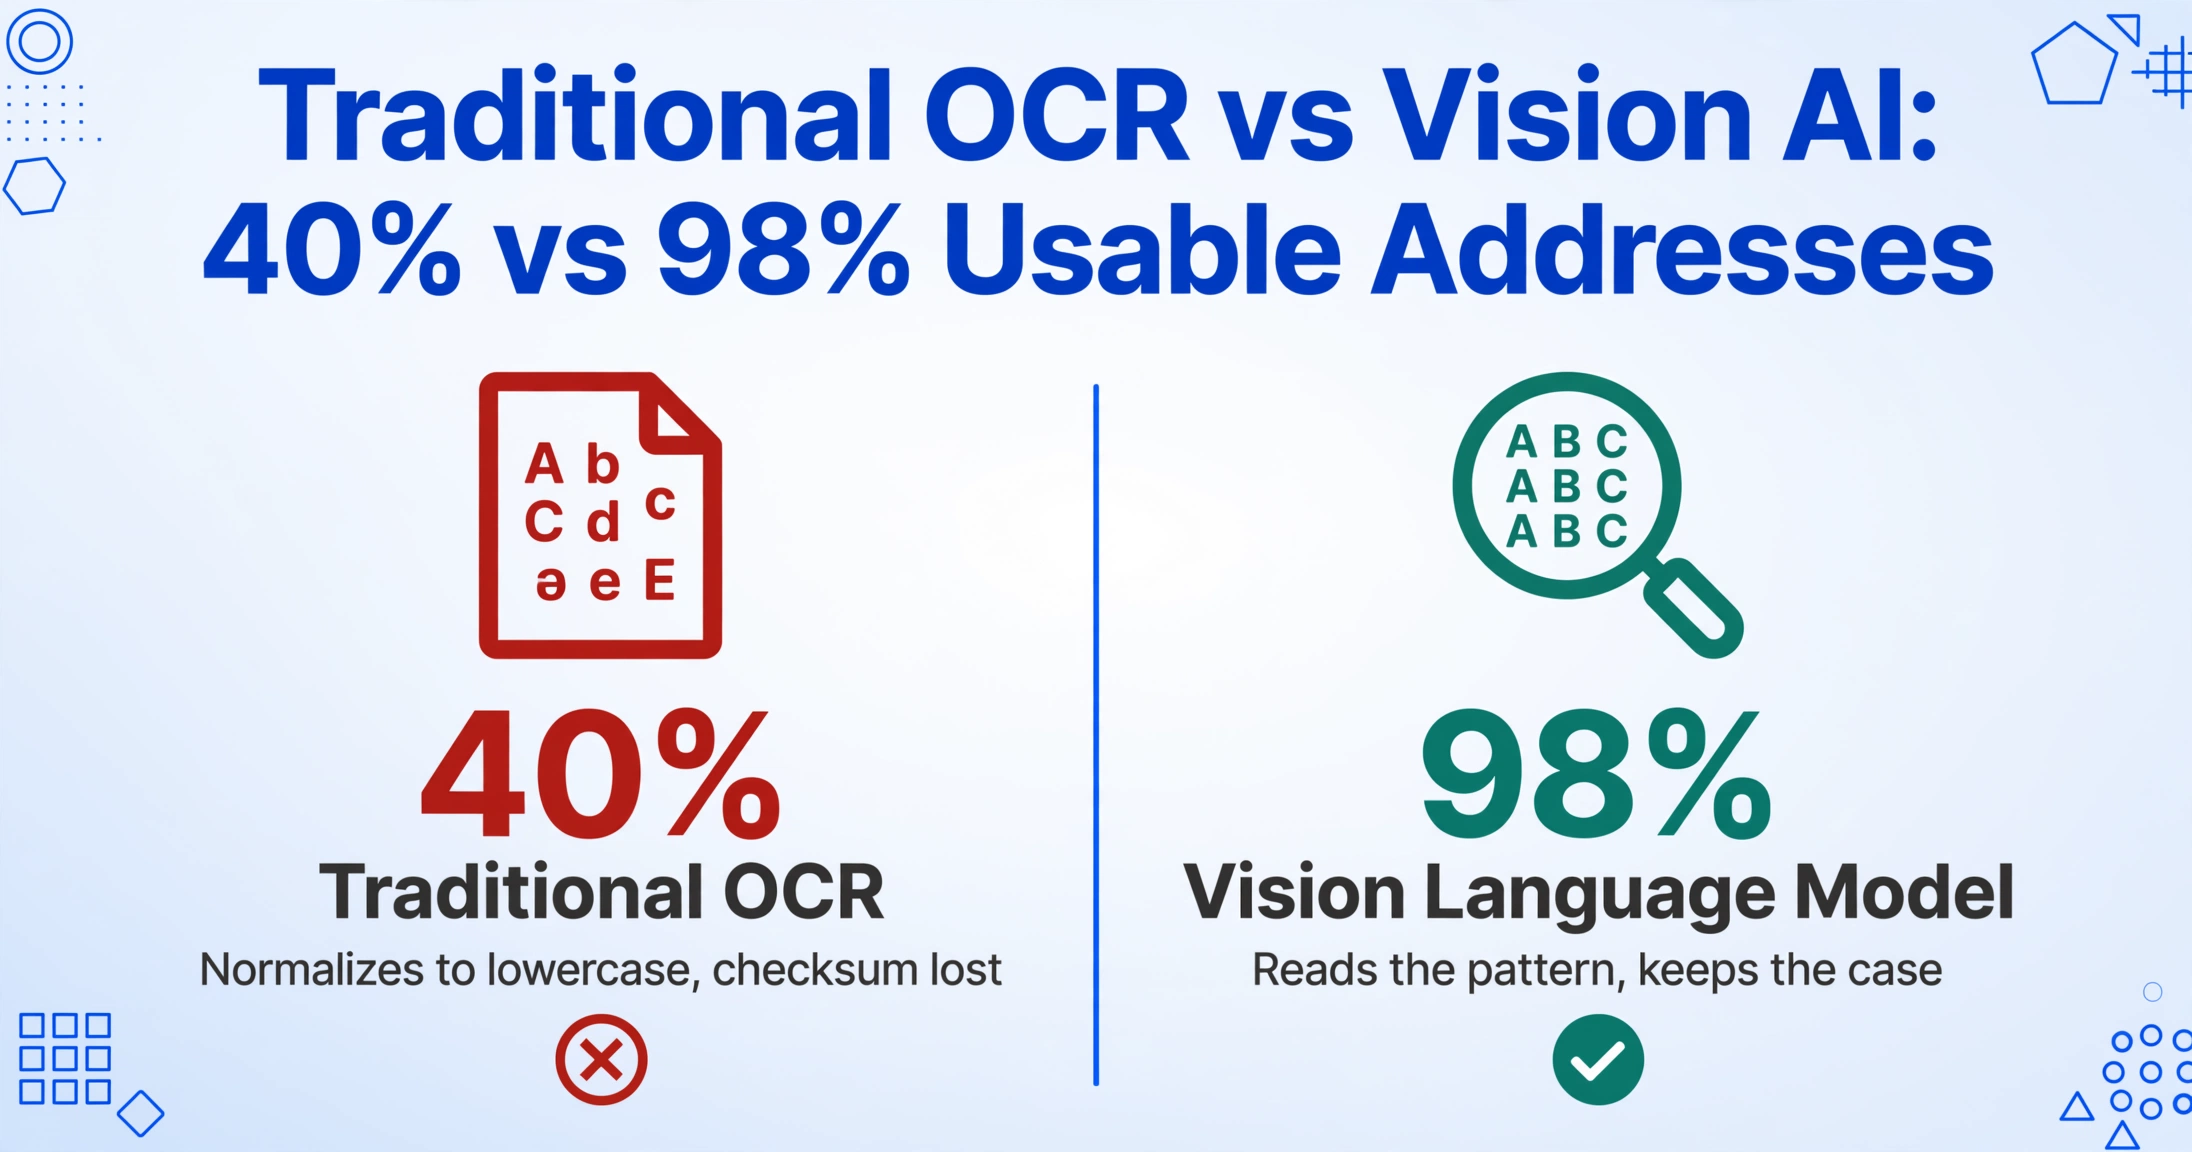
- 하지만 OCR은 출력을 조용히 소문자로 정규화합니다 — 이더리움의 EIP-55 체크섬을 제거하고, 대소문자를 구분하는 솔라나 주소를 손상시키며, 압축된 스크린샷에서 0/O/l/I를 혼동합니다. TRM Labs는 실제 사용 가능한 정확도가 40%에 불과하다고 측정했습니다.
- 비전 AI는 구조적 패턴으로 주소를 읽습니다 — 0x 다음에 40개의 16진수 문자가 오면 이더리움 — 픽셀 추측이 아닌 형식 제약으로 정확한 대소문자를 보존하고 문자를 구분합니다. 동일한 스크린샷에서 98% 정확도.
텔레그램 암호화폐 스크린샷의 실제 모습
텔레그램 채팅에서 공유되는 일반적인 암호화폐 주소는 구조화된 양식, 라벨이 붙은 필드, 또는 QR 코드 래퍼와 함께 제공되지 않습니다. 누군가가 메시지 입력창에 일련의 문자를 입력하거나 붙여넣고 전송 버튼을 누릅니다. 주소는 채팅 버블에 나타납니다 — 때로는 그 위에 "여기 내 ETH 주소가 있습니다"라는 문구가 함께, 때로는 문자열만 단독으로 표시됩니다. 이것이 결제 지시인 경우 금액은 별도의 메시지나 같은 줄에 "0.5 ETH를 0xAb5801a7D398351b8bE11C439e05C5B3259aeC9B로"와 같이 작성됩니다.
주소 형식은 블록체인에 따라 다릅니다:
- 이더리움 및 EVM 체인(ETH, BSC, Polygon, Arbitrum 등) —
0x뒤에 40개의 16진수 문자(0-9, a-f)가 오며 총 42자입니다. 예:0xAb5801a7D398351b8bE11C439e05C5B3259aeC9B. 네트워크에서는 대소문자를 구분하지 않지만, EIP-55 체크섬 주소는 대문자와 소문자를 혼합합니다. - 비트코인 —
1(레거시 P2PKH),3(P2SH), 또는bc1(SegWit, Bech32)로 시작합니다. 26-62자입니다. 일부 형식(P2SH, P2PKH)은 대소문자를 구분합니다. Bech32(bc1...)는 대소문자를 구분하지 않지만 모두 소문자이거나 모두 대문자여야 합니다. - 솔라나 — Base58로 인코딩되며 32-44자입니다. 대소문자를 구분합니다. 예:
7EcDhSYGxXyscszYEp35KHN8vvw3svAuLKTzXwCFLtV2. - 트론(TRX) —
T로 시작하며 Base58, 대소문자를 구분합니다. - 모네로(XMR) —
4또는8로 시작하며 95자입니다. 대소문자를 구분합니다.
주목해야 할 핵심 사항: 이러한 모든 형식은 특정 시각적 패턴(일관된 접두사, 예측 가능한 문자 집합, 알려진 범위 내의 길이)을 사용합니다. 경험 많은 암호화폐 사용자의 눈은 "이건 ETH 주소처럼 보인다"고 한눈에 알아보지만, 그 인식을 올바르게 입력된 문자열로 변환하는 것은 처리해야 할 스크린샷이 20개일 때 완전히 다른 문제입니다.
"복사-붙여넣기" 문제: 수동 방식이 안전하지 않은 이유
가장 간단한 방법은 Telegram 메시지에서 주소를 복사하여 지갑이나 스프레드시트에 붙여넣는 것입니다. 문제는 이 단순한 동작 — 한 번의 Ctrl+C — 이 이를 악용하도록 설계된 클립보드 하이재킹 악성코드 생태계의 중심에 있다는 것입니다.
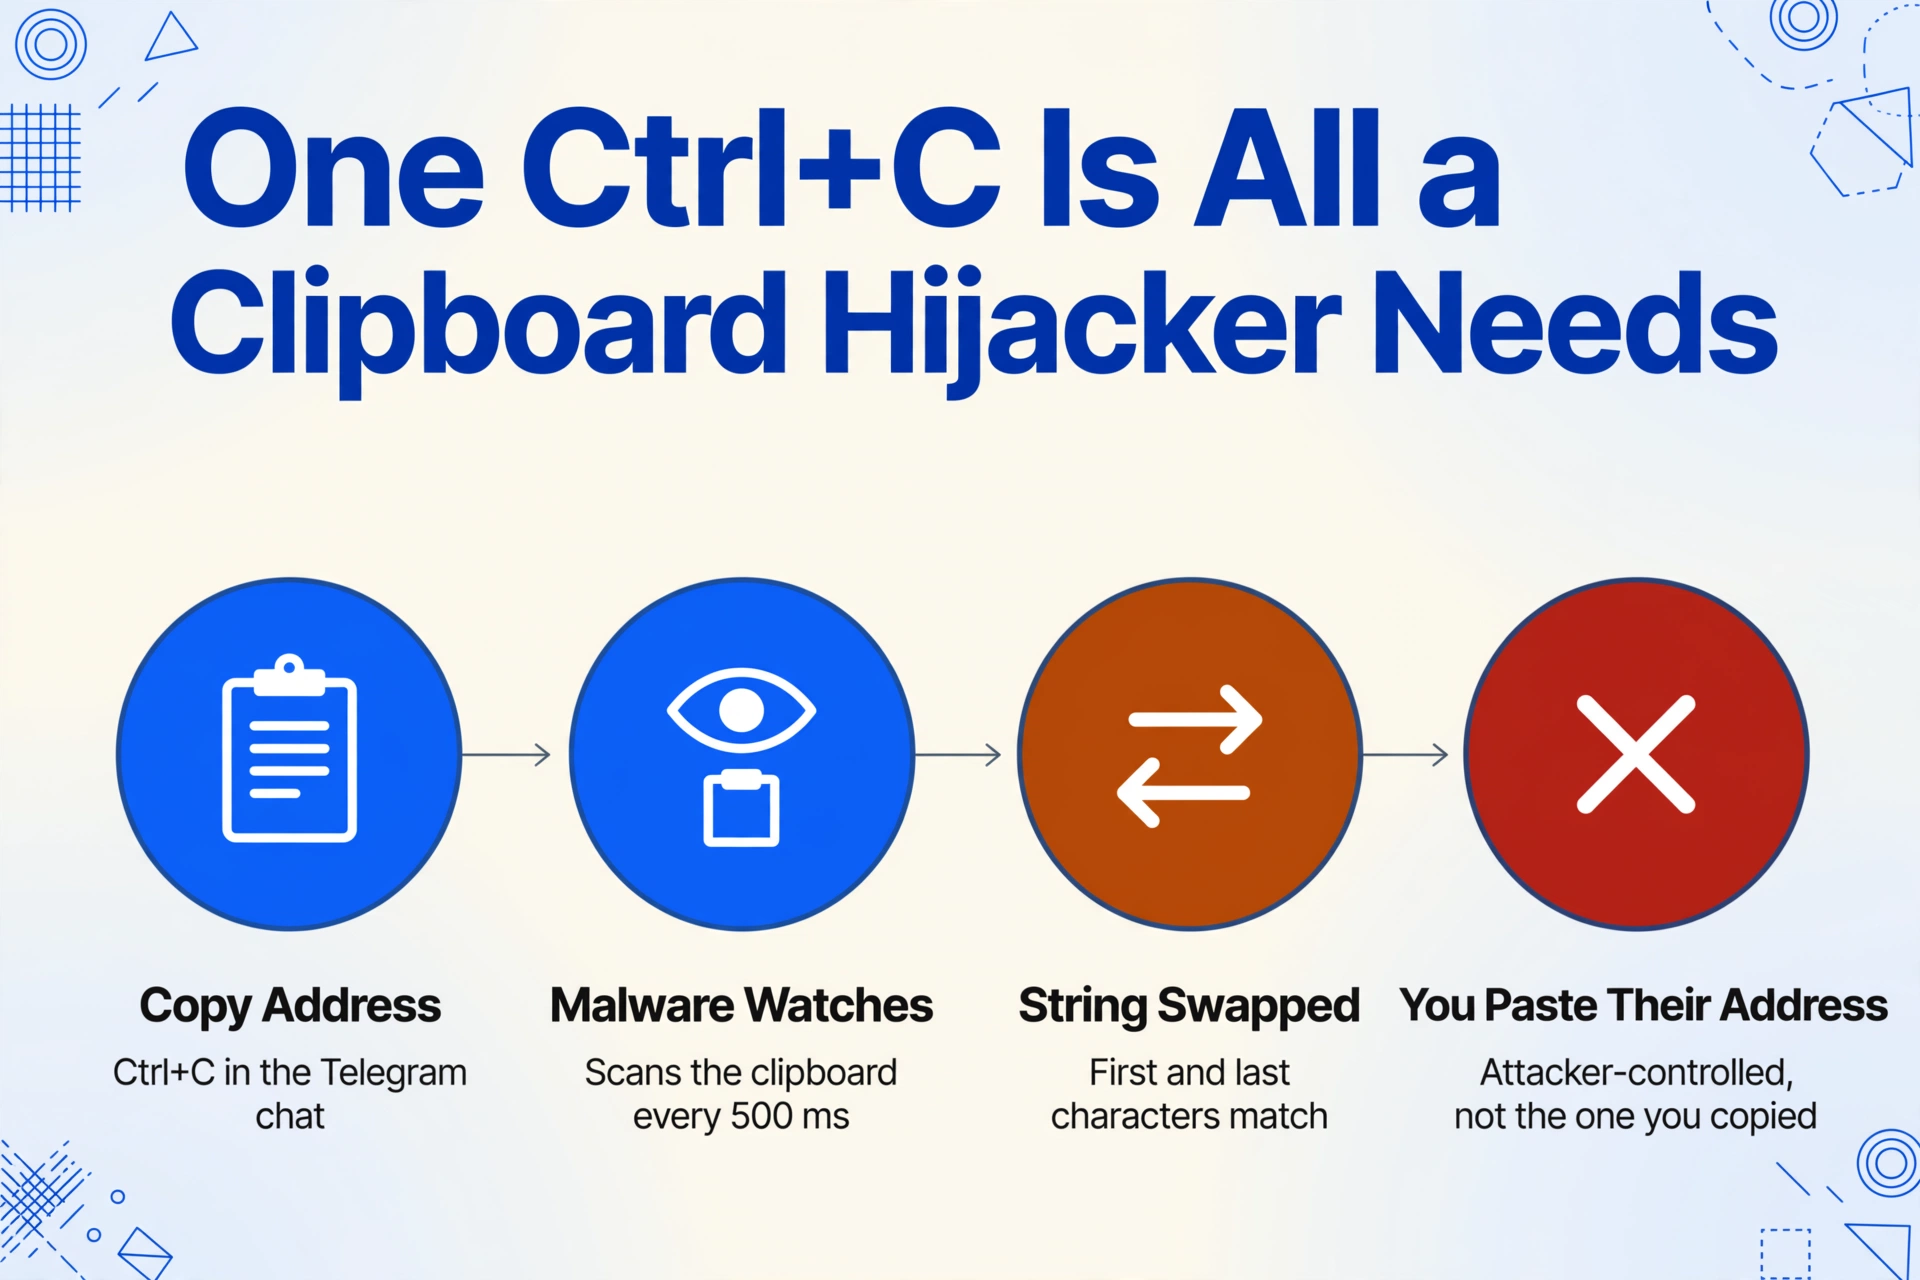
Laplas Clipper 및 Masad Stealer와 같은 클립보드 하이재커는 백그라운드에서 조용히 실행되며, 시스템 클립보드에서 암호화폐 주소처럼 보이는 문자열을 모니터링합니다. 이를 감지하면 사용자가 붙여넣기 전에 공격자가 제어하는 주소로 바꿔치기합니다. 대체 주소는 종종 원본과 처음과 끝의 문자가 같도록 제작되어, 처음 몇 글자와 마지막 몇 글자만 빠르게 확인해서는 바꿔치기를 알아채지 못합니다.
2026년 2월, Microsoft는 Trojan:Win32/CryptoBandits.A를 공개했습니다. 이는 USB로 전파되는 웜으로, Bitcoin, Ethereum, Tron, Monero 지갑 주소를 찾기 위해 500밀리초마다 클립보드를 확인합니다. 이를 공격자 주소로 바꿔치기하고, 휴대용 Tor 클라이언트를 통해 탈취한 데이터를 전송합니다. 이 캠페인은 적어도 2026년 2월부터 활동해 왔으며, USB 드라이브의 악성 바로가기 파일을 통해 컴퓨터를 감염시켰습니다.
악성코드가 없더라도 수동 복사-붙여넣기는 오류가 발생하기 쉽습니다. 지갑 주소는 사람이 읽을 수 있는 의미가 없습니다. 미국 전화번호나 거리 주소처럼 소리 내어 읽거나 기억 속의 기준과 대조할 수 없습니다. 42자리 16진수 문자열에서 한 글자만 잘못 입력해도 유효하지만 다른 주소가 생성되며, 블록체인은 그 주소로의 전송을 기꺼이 실행할 것입니다. 그 자금은 돌아오지 않습니다.
지갑 주소에서 기존 OCR이 실패하는 이유
기존 OCR — 스캐너, PDF 도구, 그리고 많은 "이미지에서 텍스트 추출" 앱에 내장된 기술 — 은 개별 문자 모양을 인식하여 문서를 읽습니다. 이는 구조화된 문서의 인쇄된 텍스트(타자된 인보이스, 표준화된 양식, 기계로 인쇄된 주소)를 위해 설계되었습니다. 텔레그램 스크린샷에서 OCR 도구를 실행하면 텍스트 문자열이 생성되지만, 암호화폐 지갑에 매우 중요한 일관된 문제점이 있습니다.
대소문자가 가장 큰 문제입니다. 대부분의 OCR 엔진은 기본적으로 출력을 소문자로 정규화합니다. 이더리움 주소의 경우 네트워크가 대소문자를 구분하지 않으므로 주소가 손상되지는 않지만, 지갑이 주소가 올바르게 입력되었는지 확인하는 데 도움이 되는 EIP-55 체크섬 정보가 제거됩니다. 3으로 시작하는 비트코인 P2SH 주소의 경우 대소문자를 잘못 입력하면 주소가 실제로 손상됩니다 — 체크섬이 실패하고 거래가 반송되지만, 그 시점에는 이미 스크린샷에서 올바른 문자열을 잃은 상태입니다. 완전히 대소문자를 구분하는 솔라나와 트론의 경우 소문자로 정규화된 출력은 단순히 잘못된 것입니다.
블록체인 인텔리전스 기업인 TRM Labs는 실제 환경에서 이 문제를 문서화했습니다. 스크린샷에서 암호화폐 주소와 거래 해시를 추출할 때 기존 OCR 정확도를 측정한 결과 약 40%의 실용적 정확도를 발견했습니다. 비전 언어 모델(VLM) 방식으로 전환한 후 정확도는 98%로 상승했습니다. 차이는 더 나은 문자 인식이 아니라 VLM이 읽고 있는 대상의 구조를 이해했다는 점이었습니다.
여기에는 더 깊은 차이가 있습니다. 기존 OCR은 스크린샷을 픽셀 그리드로 읽고 각 클러스터를 알려진 문자 모양에 매칭하려고 합니다. 0x가 이더리움 주소의 접두사라는 것을 알지 못합니다 — 0과 소문자 x를 보고 각 후속 문자를 개별적으로 파악하려고 합니다. 글꼴이 특이하거나, 배경이 어둡거나, 압축으로 인해 문자가 약간 흐릿하면 OCR은 잘못 추측합니다.
비전 AI가 주소를 읽는 방법 — 문자 하나하나가 아닌, 패턴 단위로
비전 기반 AI는 동일한 스크린샷을 다르게 접근합니다. 이 모델은 수백만 개의 문서 이미지로 훈련되어 텍스트를 시각적 맥락에서 이해합니다. 0x 뒤에 [0-9a-fA-F] 집합의 40개 문자가 오는 것을 보면, 이더리움 지갑 주소의 패턴을 인식합니다. 모든 글리프를 완벽한 광학 해상도로 식별할 필요 없이, 주소 형식의 제약 조건을 활용하여 모호한 문자를 채워 넣습니다.
이러한 패턴 기반 접근 방식에서 몇 가지 형식별 동작이 나타납니다:
- 접두사 인식 — AI는
0x,bc1,T, 또는4를 주소 접두사로 식별하고 나머지 문자열이 해당 형식과 일치할 것으로 예상합니다. 이렇게 하면 줄 바꿈에서 주소가 분할되거나 채팅 버블 내의 공백을 필드 경계로 오인하는 것을 방지합니다. - 대소문자 유지 — 모델이 주소를 시각적 패턴(대문자는 소문자와 다른 시각적 프로필을 갖는 경향이 있음)으로 읽기 때문에 원래 대소문자를 그대로 유지합니다.
0xAb5801a7은0xab5801a7이 되지 않고0xAb5801a7로 남습니다. - 문자 구분 —
0(숫자 영)과O(대문자 오),l(소문자 엘)과I(대문자 아이) — 이 쌍들은 많은 글꼴에서 거의 구분이 불가능하며 OCR 출력에서 지속적인 오류를 유발합니다. 비전 AI는 문자를 주소 형식의 예상 문자 집합과 대조하여 이를 해결합니다. 이더리움의 16진수 알파벳에는O나I가 없습니다. 따라서 모델이0또는O일 수 있는 모양을 감지하면 형식 제약 조건에 따라0을 선택합니다.
이 접근 방식은 스크린샷 품질이 이상적이지 않을 때 가장 중요합니다. 휴대폰에서 찍은 텔레그램 스크린샷이 채팅 앱에 의해 압축되고 다시 캡처되는 경우(한 채팅에서 다른 채팅으로 주소를 전달할 때 흔한 시나리오) 해상도가 충분히 떨어져 문자 단위 OCR은 신뢰할 수 없게 됩니다. 패턴 기반 추출은 완벽한 픽셀 선명도에 의존하지 않고 주소 형식 자체를 신호로 사용하기 때문에 안정적으로 유지됩니다.
실질적인 차이점: 기존 OCR 도구는 암호화폐 주소를 읽을 때 각 문자를 하나씩 추측합니다. 비전 AI는 주소 형식을 읽고 구조적 규칙을 적용하여 대소문자와 체크섬을 포함한 정확한 문자열을 추출합니다.
스크린샷에서 스프레드시트로: 두 필드 모두 추출하기
주소와 금액 — 텔레그램 채팅에서 암호화폐 거래를 추적하는 사람에게 중요한 두 가지 데이터입니다. 금액은 무엇이 전송되었는지(또는 요청되었는지)를 알려주고, 주소는 목적지를 식별합니다. 이 둘이 합쳐져 "이 날짜에 이 정도의 ETH가 이 주소로 전송되었다"는 완전한 기록을 만듭니다.
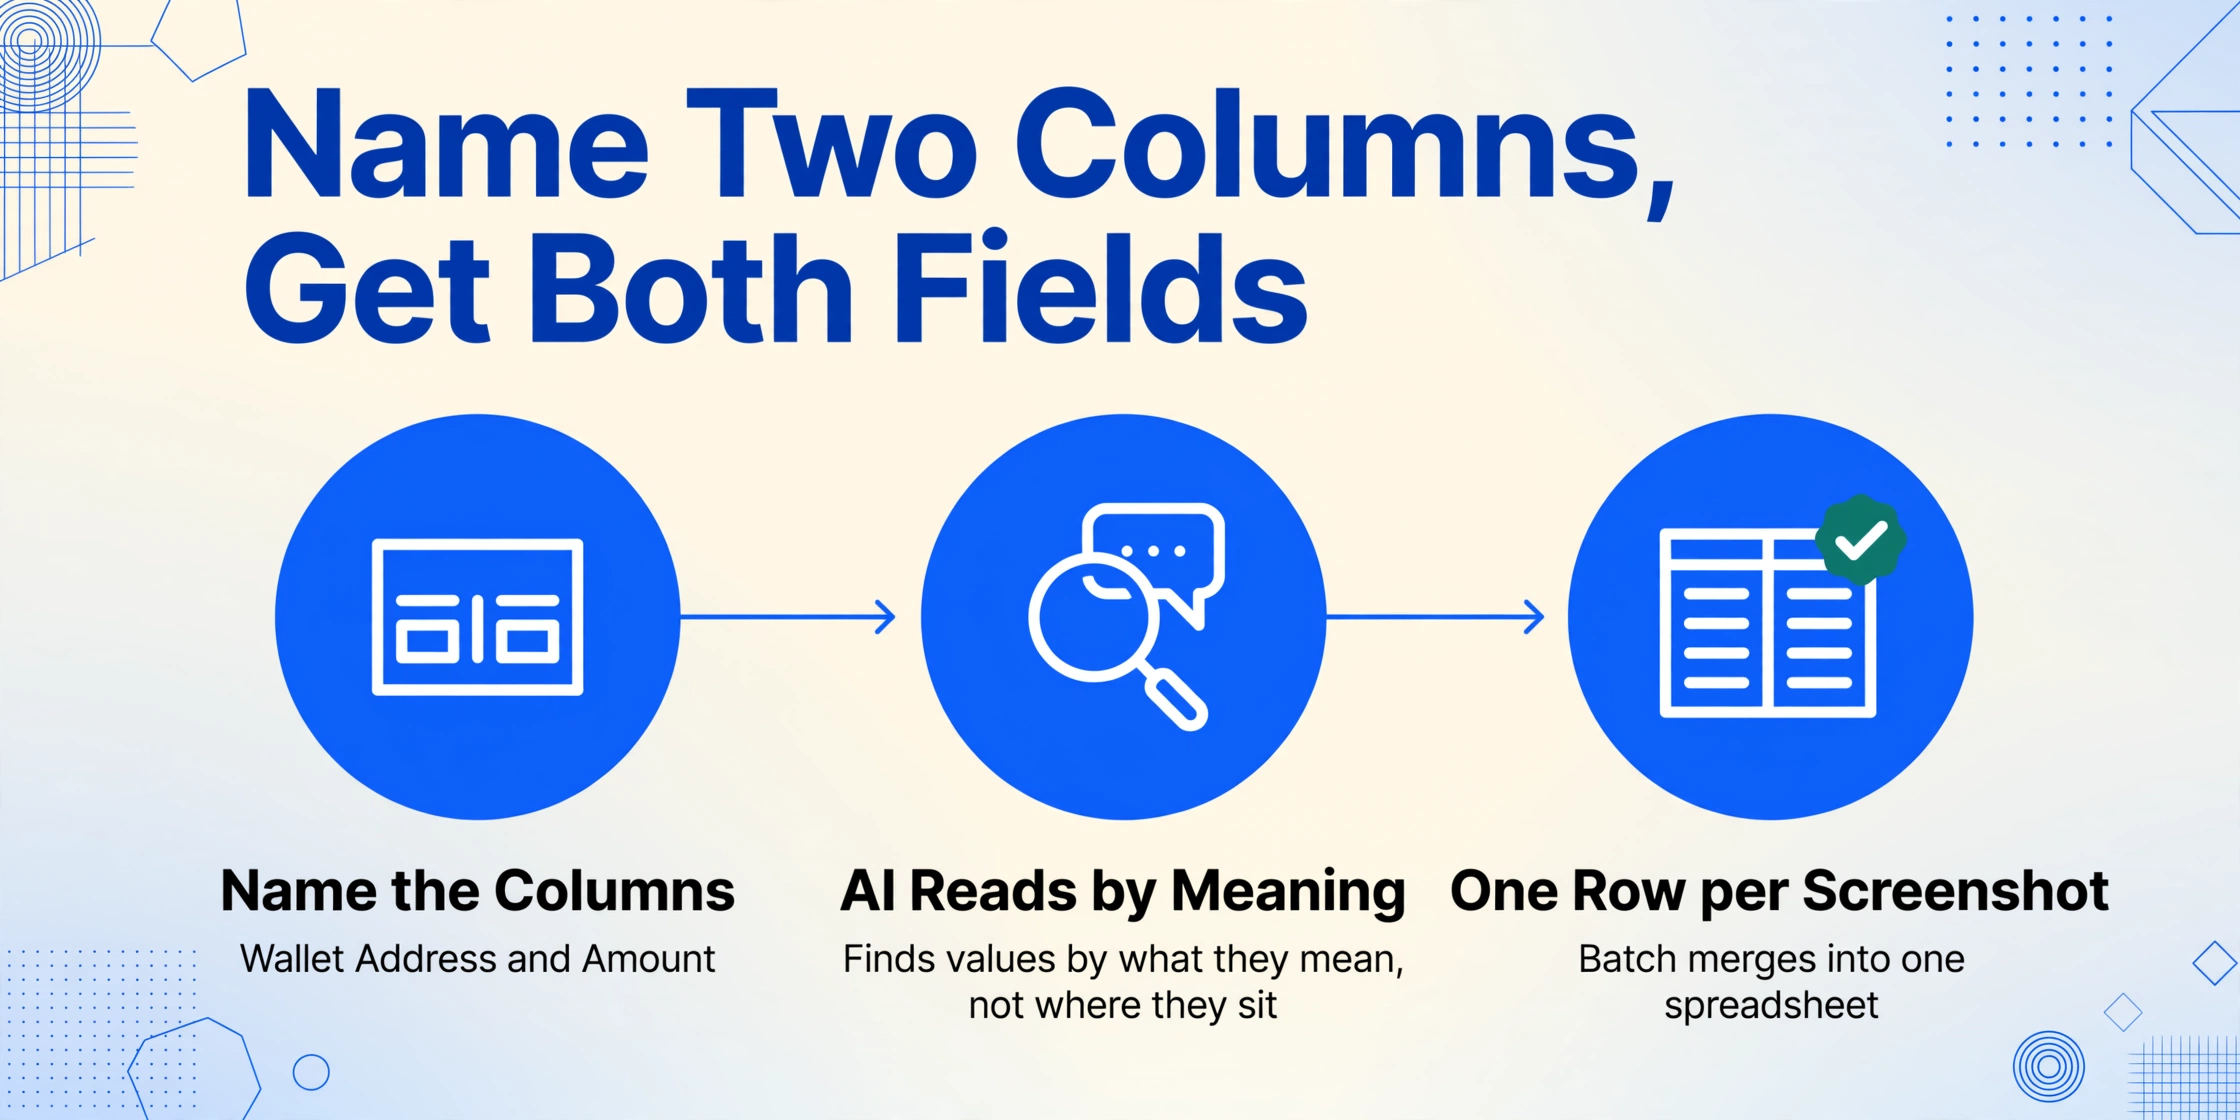
ImageToTable.ai는 맞춤 열 추출을 통해 이를 처리합니다. 텔레그램 스크린샷을 업로드하고 도구가 필요한 것을 알아서 파악하길 기대하는 방식이 아닙니다. 열 이름을 지정합니다: Wallet Address 및 Amount. AI가 스크린샷을 읽고 해당 의미 설명과 일치하는 텍스트를 찾아 테이블로 추출합니다.
이는 각 채팅 형식에 대해 경계 상자를 그리거나 구문 분석 규칙을 정의해야 하는 기존 데이터 추출 도구와 근본적으로 다른 워크플로우입니다. 텔레그램 스크린샷에서 주소는 채팅 버블의 어디에나 나타날 수 있습니다 — 왼쪽 정렬, 두 줄로 나뉘거나, 레이블이 있거나 없을 수 있습니다. 금액은 같은 메시지나 다른 메시지에 있을 수 있습니다. 맞춤 열 추출은 값이 페이지에서 위치한 곳이 아니라 의미하는 바에 따라 값을 찾기 때문에 레이아웃 문제를 완전히 우회합니다.
여러 스크린샷에 적용할 때 — 예를 들어 일주일 동안 거래 그룹에서 공유된 15개의 텔레그램 지갑 주소 — 일괄 처리는 결과를 단일 테이블로 병합합니다. 각 행은 업로드한 순서대로 한 스크린샷의 주소와 금액을 보여줍니다. 수동 입력도, 메모장과 채팅 기록을 대조할 필요도 없습니다.
깔끔한 추출을 위한 몇 가지 실용적인 참고 사항:
- 관련 영역으로 자르기 — 스크린샷에 위아래로 관련 없는 채팅 메시지가 포함된 경우. AI는 전체 스크린샷에서 작동하지만 더 좁은 입력은 관련 없는 대화에서 주소를 가져올 가능성을 줄입니다.
- 사용 사례에 맞게 열 이름 지정하기. "Wallet Address"와 "Amount"가 자연스럽습니다. 네트워크도 필요하다면 "Network (ETH/BTC/SOL)" 열을 추가하세요 — AI가 주소 접두사를 읽고 네트워크를 추론할 수 있습니다.
- 스크린샷에 전체 주소 포함하기. 채팅 미리보기에서 메시지가 잘린 경우 스크린샷을 찍기 전에 펼치세요. AI는 보이는 것만 추출할 수 있습니다.
FAQ
AI가 Telegram 스크린샷에서 모든 암호화폐 지갑 주소 형식을 추출할 수 있나요?
네. AI는 접두사, 문자 집합, 길이 등 구조적 패턴을 기반으로 주소를 인식하며, 형식별 규칙에 의존하지 않습니다. ETH(0x + 16진수 40자), BTC(1/3/bc1), Solana(Base58), Tron(T-접두사) 등은 스크린샷에 전체 주소 문자열이 보이기만 하면 정확하게 식별됩니다.
추출된 주소의 원래 대소문자가 유지되나요?
네. 비전 AI는 스크린샷에 나타난 문자 그대로의 대소문자를 보존합니다. 출력을 종종 소문자로 정규화하는 기존 OCR과 달리, AI는 각 문자를 시각적 맥락에서 읽어 원래 대소문자를 유지합니다. 이는 Solana, Bitcoin P2SH, Tron과 같이 대소문자를 구분하는 형식에 필수적입니다.
스크린샷에 주소가 QR 코드로 표시되면 어떻게 하나요?
스크린샷에 텍스트 문자열 대신 QR 코드가 표시된 경우, QR 코드에서 주소를 디코딩해야 합니다. 현재 추출 방식은 이미지에서 보이는 텍스트를 읽습니다. Telegram 채팅 메시지에 주소 와 QR 코드가 함께 있다면 AI가 텍스트 버전을 추출합니다. QR 코드만 보이는 경우, 먼저 QR 스캐너로 주소를 디코딩해야 합니다.
여러 Telegram 지갑 스크린샷을 한 번에 일괄 처리할 수 있나요?
네. 여러 스크린샷을 한 번에 업로드하고, 열(지갑 주소, 금액)을 정의하면 AI가 함께 처리합니다. 결과는 하나의 스프레드시트로 병합되며, 각 행은 하나의 스크린샷에 해당합니다. 이는 Telegram 채팅(거래 그룹 스크린샷, P2P 결제 확인, 송금 기록)에서 다량의 지갑 주소를 처리하는 모든 사용자를 위한 기본 워크플로입니다.
AI가 주소 형식으로 네트워크를 판별할 수 있나요?
부분적으로 가능합니다. 주소 접두사가 강력한 신호를 제공합니다. 0x는 EVM 체인(Ethereum, BSC, Polygon, Arbitrum 등)을, bc1은 Bitcoin SegWit을, T는 Tron을 나타냅니다. 그러나 EVM 주소는 여러 체인에서 동일하게 보입니다. Telegram 채팅에서 네트워크 맥락을 알고 있다면 "네트워크" 열을 추가하고 AI가 주소 접두사에서 추론하도록 하거나, 검토 중에 수동으로 입력할 수 있습니다.