200 Zertifikate, eine Tabelle
ACORD 27 Versicherungs-Compliance im Stapel
Ein Gewerbeimmobilienunternehmen, das 120 Objekte mit durchschnittlich zwei Mietern pro Objekt verwaltet, erhält jährlich rund 240 ACORD 27-Nachweise über die Gebäudeversicherung – etwa 20 neue oder verlängerte Zertifikate landen jeden Monat im Posteingang. Bei jedem müssen dieselben 15 bis 20 Felder gelesen und geprüft werden: Gebäudeversicherungssumme, Mitversicherungsprozentsatz, Bewertungsmethode, Hypothekengläubiger-Bezeichnung und Ablaufdatum. Doch die Compliance-Regeln, die bestimmen, ob ein Zertifikat besteht oder durchfällt, variieren je nach Kreditgeber, Objekt und Darlehensvertrag. Eine Gebäudeversicherungssumme von 3 Millionen US-Dollar, die für ein Darlehen ausreicht, kann für ein anderes um 500.000 US-Dollar zu niedrig sein. Eine Blankopolice, die 12 Standorte unter einer Gesamtsumme abdeckt, lässt sich nicht mit Einzelformular-Logik prüfen. Und wenn bei einem Objekt im Portfolio eine Bewertungsaktualisierung den Wiederbeschaffungswert um 15 % erhöht, muss jedes Zertifikat, das an die Mitversicherungsschwelle dieses Objekts gebunden ist, neu geprüft werden – ein kaskadierendes Compliance-Ereignis, das Einzelformular-Workflows nie erkennen sollten.
Wichtigste Erkenntnisse
- Sie haben alle 200 ACORD 27 vorliegen und gehen davon aus, dass das Portfolio konform ist. Zertifikate zu besitzen ist keine Compliance – zu prüfen, ob jedes einzelne Gebäudeversicherungssumme, Mitversicherung und Hypothekengläubiger-Klausel den spezifischen Darlehensvertrag dieses Objekts erfüllt, schon, und kein menschlicher Prüfer kann 8 verschiedene Kreditgeber-Schwellenwerte gleichzeitig im Blick behalten.
- Die manuelle Prüfung kontrolliert bei jedem Zertifikat dieselben 3 Felder – Ablaufdatum, Gebäudeversicherungssumme, Versicherername –, weil das Extrahieren aller 20 Felder über 200 Formulare Ihre gesamte Woche beanspruchen würde. Die compliance-kritischen Felder – Mitversicherungsprozentsatz, Bewertungsmethode, Hypothekengläubiger-Bezeichnung – sind genau die, die nie erfasst werden.
- Definieren Sie den Spaltensatz einmal und verarbeiten Sie alle 200 Zertifikate im Stapel in eine Tabelle. Statt dass Sie Formular für Formular nach Compliance-Lücken suchen, markiert die Tabelle die 12 Zertifikate, die tatsächlich Aufmerksamkeit benötigen – und Sie verwenden Ihre Zeit für Risikoentscheidungen, nicht für Dateneingabe.
Warum ein Portfolio aus ACORD 27-Formularen Einzelzertifikats-Workflows sprengt
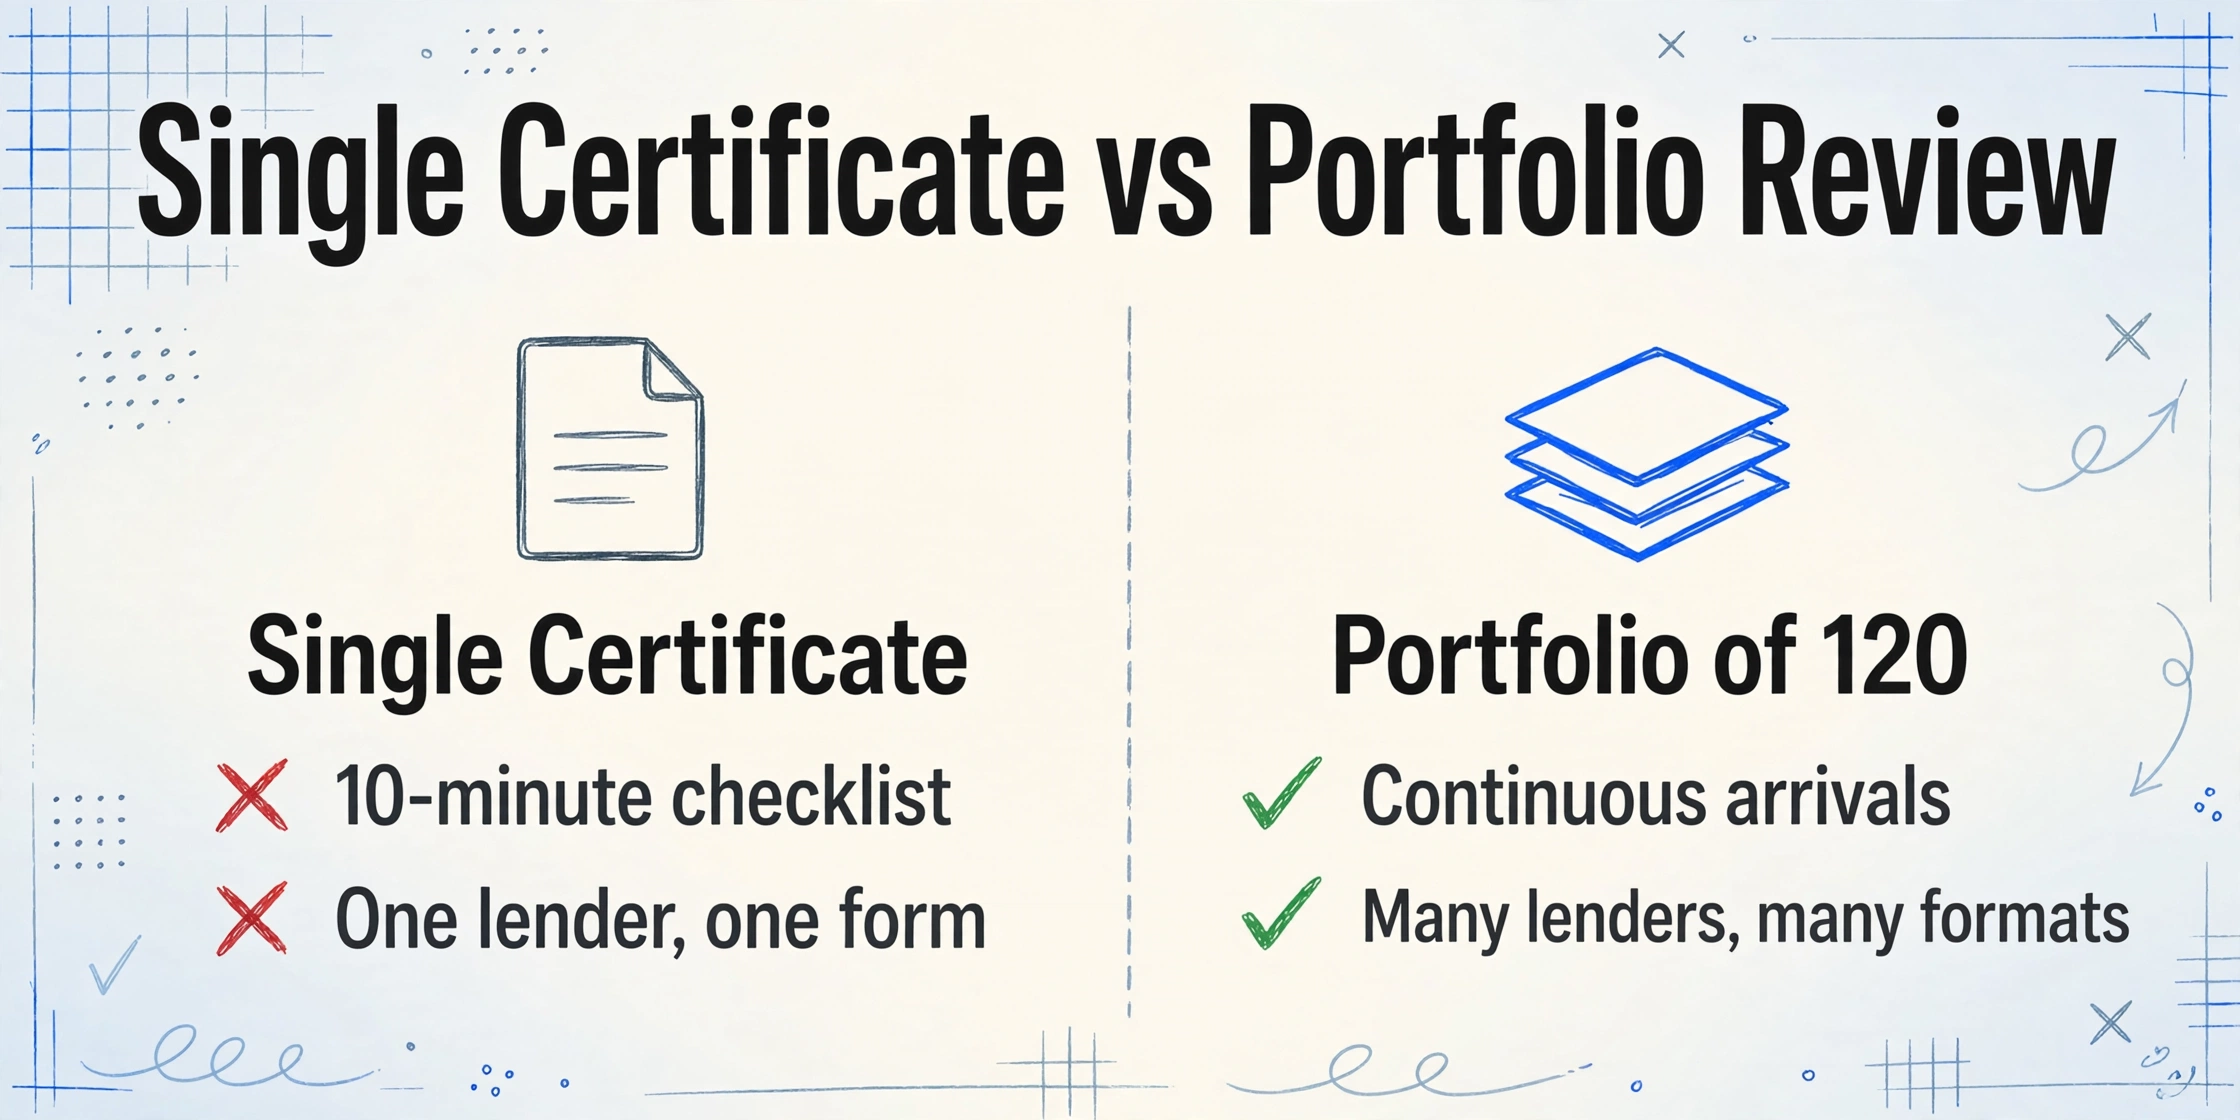
Wenn ein Kreditgeber eine gewerbliche Hypothek abschließt, ist die Prüfung des ACORD 27 als Nachweis der Gebäudeversicherung eine 10-Minuten-Checkliste: PDF öffnen, Gebäudeversicherungssumme scannen, prüfen, ob der Mitversicherungsprozentsatz mit der Darlehensvereinbarung übereinstimmt, bestätigen, dass die Hypothekengläubigerklausel das richtige Kreditinstitut nennt, prüfen, ob das Ablaufdatum in der Zukunft liegt. Fertig. Weiter zum nächsten Abschlussdokument.
Wenn derselbe Kreditgeber ein Portfolio aus 120 Darlehen betreut – jedes mit eigener Hypothekenvereinbarung, eigenen Mindestdeckungsgrenzen und eigenem Verlängerungszyklus – wird die 10-Minuten-Checkliste strukturell undurchführbar. Die Zertifikate treffen kontinuierlich ein, nicht nach Zeitplan. Verschiedene Versicherungsagenturen erzeugen dasselbe ACORD 27-Formular mit unterschiedlichen Feldpositionen, unterschiedlichen Abkürzungen und unterschiedlichem Textumbruch, der den Mitversicherungsprozentsatz in einem narrativen Anmerkungsblock vergräbt, statt in einem beschrifteten Feld. Ein Zertifikat von Chubb verwendet ein Format; eines von Travelers ein anderes; von einem regionalen Anbieter, den Sie noch nie gesehen haben, wieder etwas ganz anderes. Der Prüfer, der ein Formular in 10 Minuten bearbeiten kann – Felder auf Sicht finden, weil er weiß, wo alles ist – stößt etwa beim vierzigsten Zertifikat des Tages an eine kognitive Wand.
Das tiefere Problem ist jedoch nicht die Geschwindigkeit. Es ist, dass die Einzelzertifikatsprüfung dieselbe mentale Checkliste auf jedes Formular anwendet, unabhängig davon, was die zugrunde liegende Darlehensvereinbarung verlangt. Der Prüfer prüft „Gebäudeversicherungssumme: 3,2 Mio. $, Mitversicherung: 80 %, Bewertung: Wiederbeschaffungswert“ und erfasst diese Werte – aber ob 3,2 Mio. $ ausreichend sind, ob 80 % Mitversicherung akzeptabel ist oder ob die Bewertung zum Wiederbeschaffungswert den Anforderungen des jeweiligen Kreditgebers bei diesem spezifischen Darlehen genügt, ist ein Vergleich, der sich – wenn überhaupt – im Kopf des Prüfers abspielt. Bei 120 Objekten mit 8 verschiedenen Kreditgebern, jeweils mit unterschiedlichen Mindestgrenzen, erinnert sich kein menschlicher Prüfer an jede Anforderung. Woran sie sich erinnern, ist, ob die Felder ausgefüllt sind. Und ein ausgefülltes Feld ist kein konformes Feld.
Dies ist der strukturelle Unterschied zwischen der Verarbeitung eines einzelnen Zertifikats und der Verarbeitung eines Portfolios. Einzelzertifikats-Workflows verifizieren, dass Daten existieren. Portfolio-Compliance erfordert die Verifizierung, dass Daten 120 verschiedene Regelsätze erfüllen – eine Aufgabe, die das menschliche Arbeitsgedächtnis um etwa eine Größenordnung übersteigt. Zu den Grundlagen, was das ACORD 27 enthält und wie die Einzelzertifikats-Extraktion funktioniert, siehe unseren Leitfaden zur Extraktion von ACORD 27-Gebäudeversicherungsdaten für die Kreditgeber-Compliance. Dieser Artikel konzentriert sich darauf, was sich ändert, wenn Sie diese Fähigkeit gleichzeitig auf ein gesamtes Portfolio anwenden.
Die Lücke zwischen „Ich kann ein ACORD 27 verarbeiten“ und „Ich kann 200 ACORD 27-Formulare gegen 200 Darlehensvereinbarungen verifizieren“ ist kein Geschwindigkeitsproblem. Es ist ein Dimensionsproblem. Die Einzelzertifikatsprüfung operiert in einer Dimension – Dokument → Daten. Portfolio-Compliance operiert in drei – Dokument → Daten → Anforderungsabgleich – und die dritte Dimension kollabiert ohne Automatisierung.
Drei strukturelle Herausforderungen, die erst im Portfolio-Maßstab auftreten
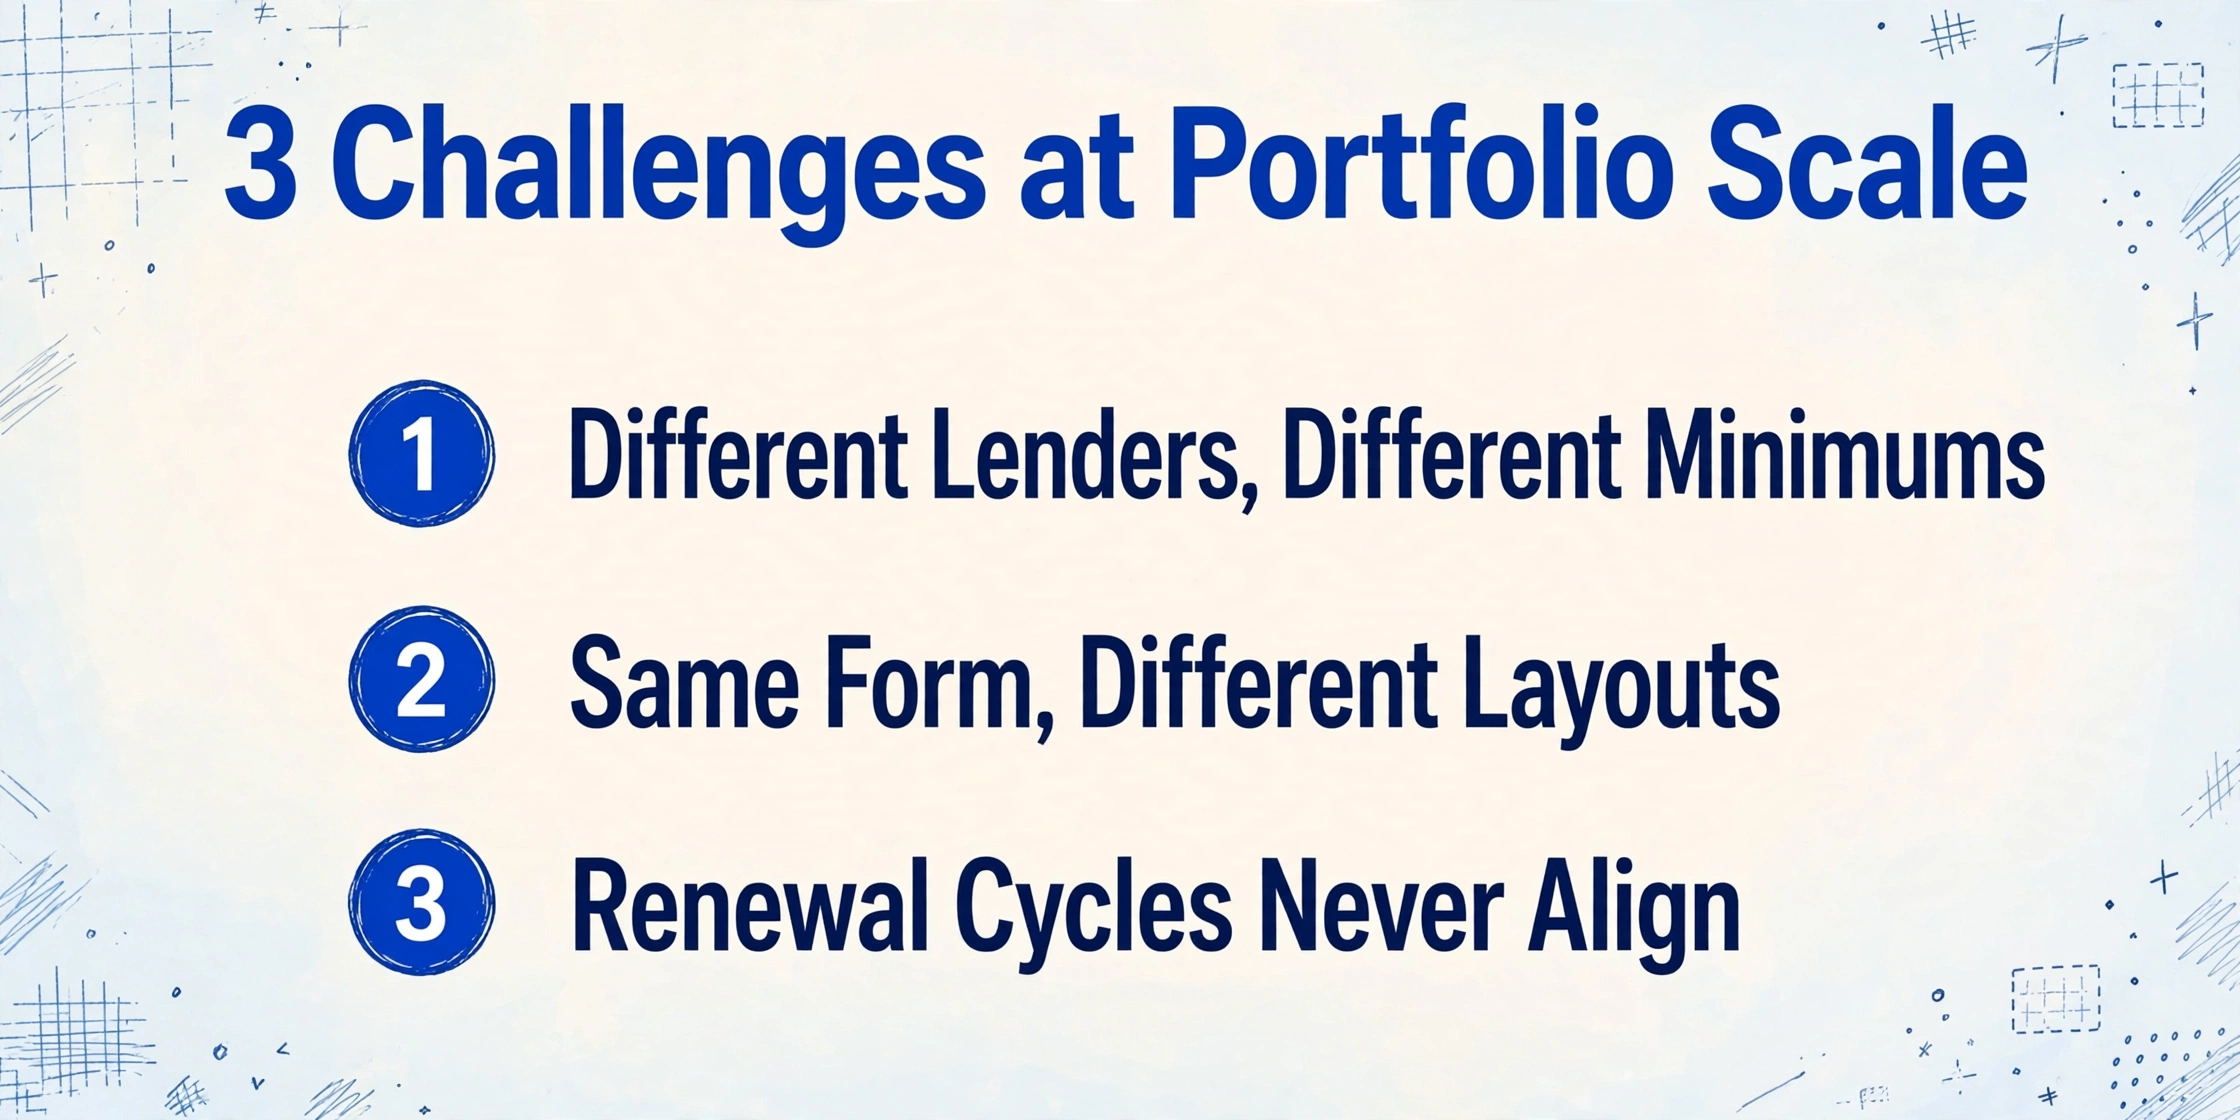
Die Verarbeitung einer einzelnen ACORD 27 für eine einzelne Immobilie mit einem einzelnen Kreditgeber ist eine gut verstandene Aufgabe. Die Verarbeitung von 200 ACORD 27-Formularen für 200 Immobilien mit verschiedenen Kreditgebern, verschiedenen Darlehensverträgen und verschiedenen Versicherungsstrukturen bringt drei Herausforderungen an den Tag, die im Einzelverarbeitungs-Workflow schlicht nicht existieren.
Verschiedene Kreditgeber, verschiedene Mindestwerte auf demselben Formular
Gewerbliche Immobilienportfolios haben selten einheitliche Finanzierungen. Ein mittelständisches Unternehmen könnte Darlehen bei Wells Fargo für die Bürogebäude, bei einer Regionalbank für die Einzelhandelszentren, bei einem CMBS-Conduit für die Industrieimmobilien und bei einer Lebensversicherungsgesellschaft für die Mehrfamilienhäuser haben. Jeder Darlehensvertrag des jeweiligen Kreditgebers legt andere Mindestdeckungssummen, andere akzeptable Mitversicherungsprozentsätze und andere Anforderungen an die Deckung für Gesetz oder Verordnung sowie an die Betriebsunterbrechungsversicherung fest.
Ein Darlehensvertrag kann eine Gebäudeversicherungssumme verlangen, die dem geringeren Wert aus ausstehendem Darlehenssaldo oder 100 % des Wiederbeschaffungswerts entspricht. Ein anderer akzeptiert möglicherweise 80 % des Wiederbeschaffungswerts mit einer 80-%-Mitversicherungsklausel. Ein dritter – besonders häufig bei Lebensversicherungsgesellschaften als Kreditgeber – kann eine 100-%-Wiederbeschaffungswertdeckung mit vereinbartem Wert verlangen, was das Risiko einer Mitversicherungsstrafe praktisch vollständig eliminiert, aber die Deckungsschwelle erheblich anhebt. Das Extrahieren der Daten aus der ACORD 27 ist unabhängig vom Kreditgeber dieselbe Aufgabe. Die Überprüfung, ob diese Daten die Compliance-Anforderungen erfüllen, erfordert jedoch den Abgleich jeder extrahierten Zeile mit dem spezifischen Darlehensvertrag, der für diese Immobilie gilt – und kein Prüfer mit einer einzigen Checkliste kann 8 verschiedene Schwellenwert-Sets gleichzeitig im Blick behalten.
Blankopolice: Eine Grenze, zwölf Objekte, keine Sichtbarkeit auf Standortebene
Eine Blanko-Sachversicherungspolice deckt mehrere Standorte unter einer einzigen Gesamtgrenze ab – beispielsweise 40 Millionen US-Dollar für 12 Bürogebäude. Aus Sicht des Versicherers ist dies effizient: eine Police, eine Prämie, ein Verlängerungstermin. Aus Sicht des Compliance-Prüfers entsteht dadurch jedoch ein Verifikationsproblem, das in einem Einzelzertifikats-Workflow keine saubere Lösung findet.
Das ACORD 27 für eine Blankopolice listet einen Gebäudeversicherungsbetrag – den Gesamtbetrag – und eine Objektbeschreibung auf, die sich auf alle versicherten Standorte bezieht. Doch der Kreditgeber, der die Hypothek auf Gebäude 7 von 12 hält, interessiert sich nicht für die 40-Millionen-US-Dollar-Gesamtsumme. Er möchte wissen, ob der auf seine spezifische Sicherheit entfallende Anteil dieser Gesamtsumme das Mindestmaß des Kreditvertrags erfüllt – in der Regel der geringere Betrag aus ausstehendem Darlehenssaldo oder vollem Wiederbeschaffungswert des jeweiligen Gebäudes. Eine Blanko-Grenze von 40 Millionen US-Dollar mag großzügig klingen, aber wenn der Wiederbeschaffungswert von Gebäude 7 bei 12 Millionen US-Dollar liegt, sechs der zwölf Objekte höhere Kosten aufweisen und drei Schadensfälle die Gesamtsumme bereits um 8 Millionen US-Dollar reduziert haben, ist die tatsächliche Deckung für Gebäude 7 allein aus dem Zertifikat nicht ersichtlich.
Branchenhinweise zur ACORD-27-Verarbeitung bestätigen, dass eine Blanko-Grenzdokumentation ohne standortspezifische Aufschlüsselungen für die Anforderungen gewerblicher Kreditgeber oft unzureichend ist. Ein Stapelverarbeitungs-Workflow auf Portfolioebene kann das Problem der Gesamtsummenzuordnung nicht lösen – nur ein Wertverzeichnis aus der Police kann das leisten. Was die Stapelverarbeitung jedoch kann, ist jedes Zertifikat zu kennzeichnen, bei dem der Deckungstyp „Blanko“ statt „Einzelpolice“ ist, aufzuzeigen, welche Objekte eine gemeinsame Blankopolice haben, und sicherzustellen, dass der Compliance-Prüfer weiß, welche Zertifikate einer Nachverfolgung bedürfen – anstatt die Blankopolice erst am Ende des Stapels zu entdecken, nachdem alle 200 Zertifikate einzeln geprüft wurden.
Bewertungsdrift: Wenn sich die Compliance-Baseline unter Ihnen verschiebt
Die Werte von Gewerbeimmobilien ändern sich – manchmal drastisch. Ein Gebäude, das 2022 auf 8 Millionen US-Dollar geschätzt wurde, könnte 2026 nach drei Jahren Baukosteninflation, materialpreissteigernden Lieferkettenproblemen und aktualisierten Bauvorschriften, die höherwertige Materialien für Wiederaufbauten vorschreiben, einen Wiederbeschaffungswert von 9,6 Millionen US-Dollar haben. Wenn der Kreditvertrag eine Deckung in Höhe von 100 % des Wiederbeschaffungswerts verlangt und der Versicherungsnehmer seine Versicherungssummen nicht entsprechend angepasst hat, kann ein Zertifikat, das 2024 die Compliance bestanden hat, nun eine Deckungslücke von 1,6 Millionen US-Dollar darstellen.
NAIOP, der Verband für Gewerbeimmobilienentwicklung, beschreibt Mitversicherung als einen der am wenigsten verstandenen Bereiche der Sachversicherung – und das Missverständnis verstärkt sich im Portfolio-Maßstab. Wenn der Wiederbeschaffungswert einer Immobilie seit Vertragsabschluss um 20 % gestiegen ist, die Versicherungssumme jedoch nicht angepasst wurde, kann eine Police mit einer 80-%-Mitversicherungsklausel, die vor zwei Jahren konform war, nun unter die 80-%-Schwelle fallen und eine anteilige Strafe bei jedem Schadenfall auslösen. Die Strafe wird berechnet als (tatsächliche Deckung / erforderliche Deckung) × Schadenshöhe. Wenn die erforderliche Deckung nun 12 Millionen US-Dollar beträgt, die tatsächliche Deckung 9 Millionen US-Dollar und ein Schaden von 1 Million US-Dollar eintritt, zahlt der Versicherer 750.000 US-Dollar – nicht 1 Million US-Dollar – und die 250.000 US-Dollar-Differenz ist das Risiko des Kreditgebers.
Die Stapelverarbeitung begegnet der Bewertungsdrift nicht, indem sie sie löst – das kann nur eine aktualisierte Bewertung und eine Anpassung der Police –, sondern indem sie sie sichtbar macht. Wenn alle 200 Zertifikate in eine einzige Tabelle extrahiert werden, mit Versicherungssummen, Mitversicherungsprozentsätzen und Immobilienkennungen in benachbarten Spalten, kann eine einzige Bedingte Formatierung den Deckungsbetrag jedes Gebäudes mit seinem zuletzt bekannten Wiederbeschaffungswert vergleichen. Die Zertifikate, die unter die Schwelle fallen, werden sofort sichtbar. In einem manuellen Arbeitsablauf würde derselbe Vergleich das Abgleichen von 200 Zertifikaten mit 200 Immobilienbewertungsdatensätzen erfordern – eine Aufgabe, die kein Compliance-Team vierteljährlich oder überhaupt durchführt.
Dateien werden sicher verarbeitet und nicht gespeichert.
Der Compliance-Spalten-Satz: Was für die Portfolio-Verfolgung extrahiert werden sollte
Die Extraktion einzelner Zertifikate benötigt einen Spalten-Satz, der die Daten auf dem Formular erfasst. Die Extraktion auf Portfolio-Ebene benötigt einen Spalten-Satz, der Compliance-Entscheidungen über Immobilien, Kreditgeber und Darlehensverträge hinweg ermöglicht. Der Unterschied ist wichtig, denn Spalten, die Sie nicht extrahieren, sind Spalten, nach denen Sie nicht filtern, sortieren oder bedingt formatieren können – und jede fehlende Spalte ist eine Compliance-Prüfung, die wieder auf manuelle Prüfung zurückfällt.
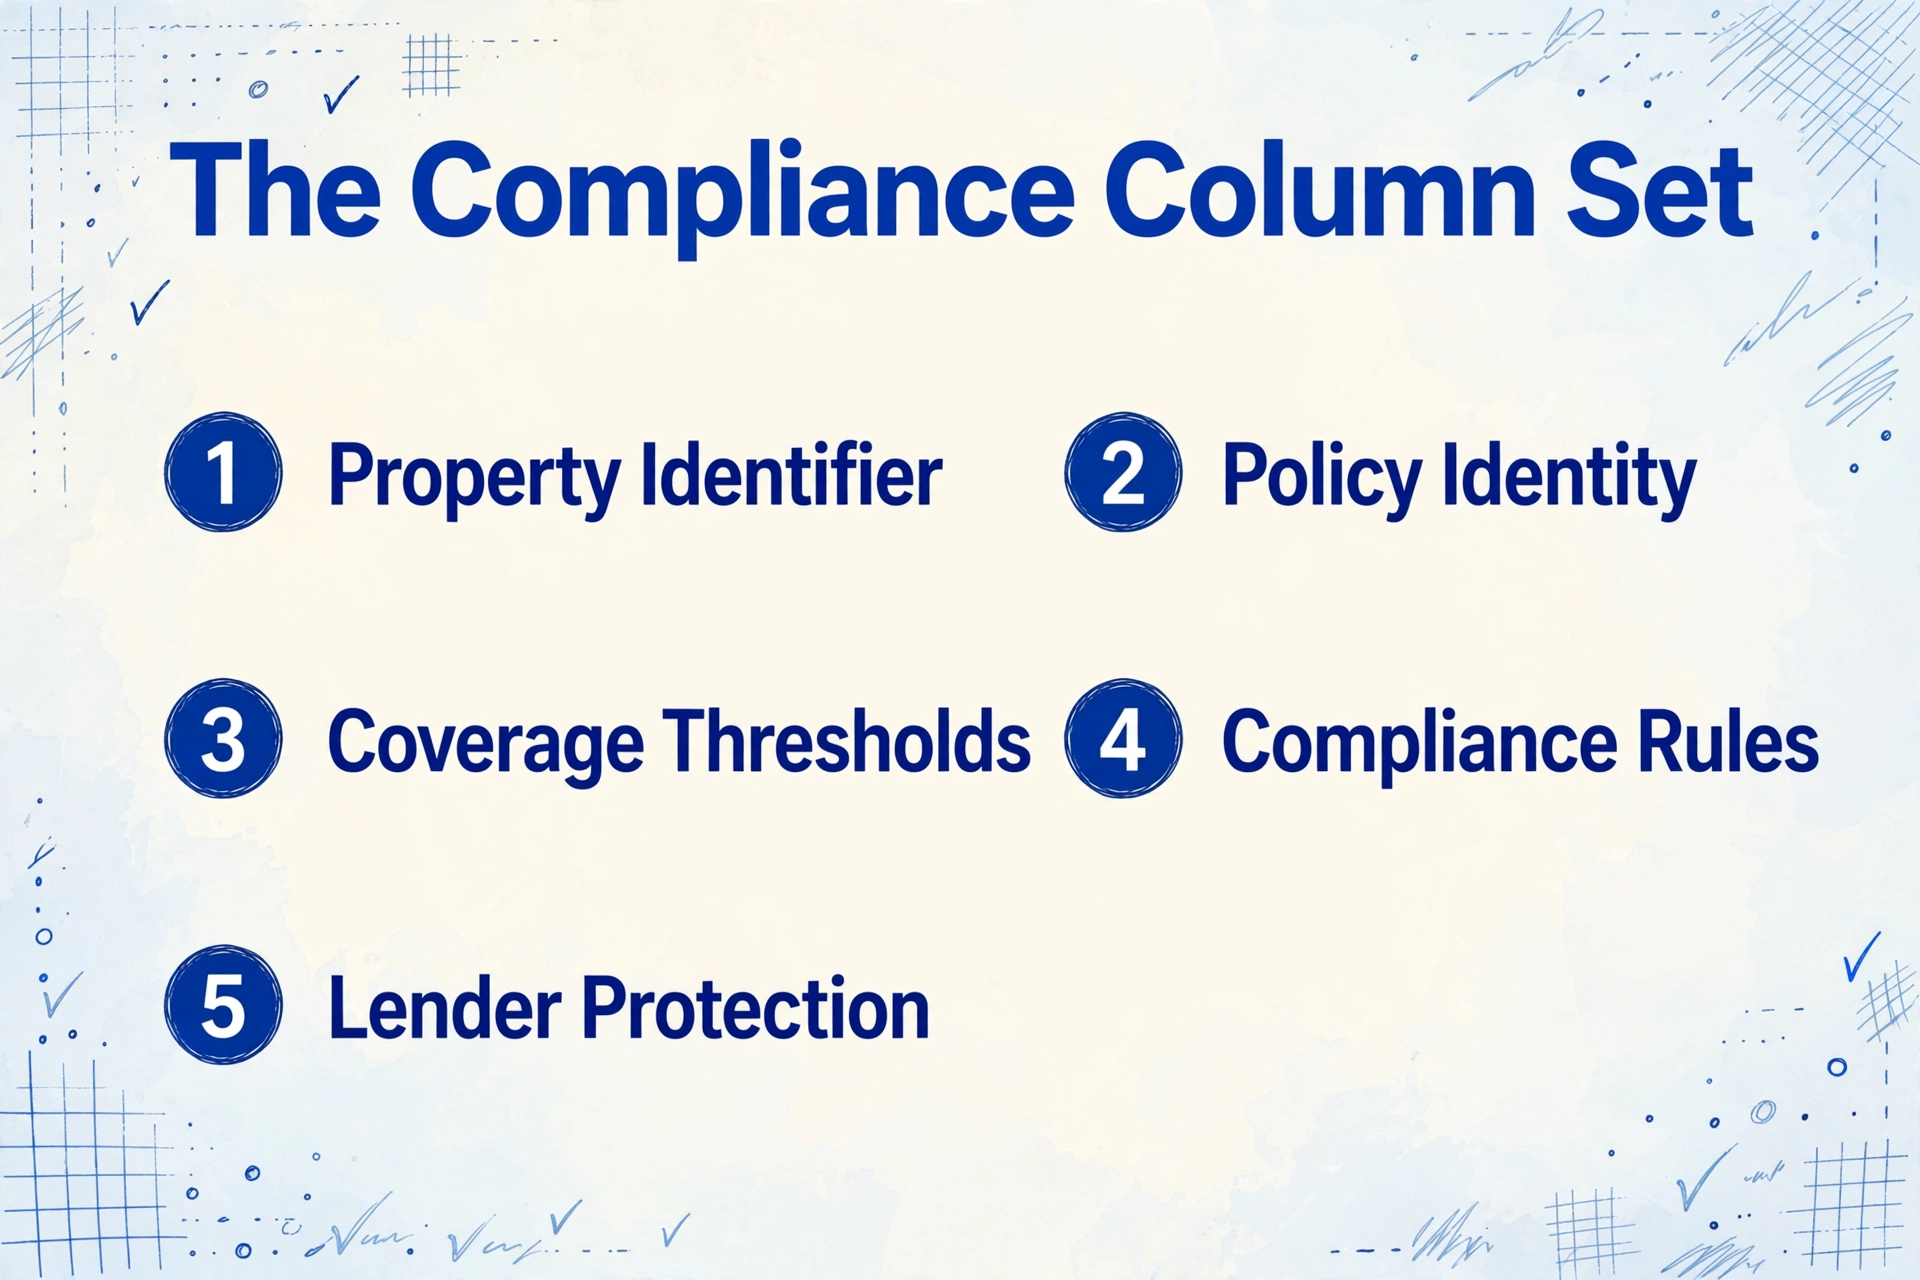
Hier ist der Spalten-Satz für die portfolioweite ACORD 27-Verfolgung, gruppiert nach Funktion statt nach Formularabschnitt:
| Spaltengruppe | Zu extrahierende Felder | Zweck auf Portfolio-Ebene |
|---|---|---|
| Immobilienkennung | Immobilienadresse, Darlehensnummer, Versicherungsnehmername | Verknüpft jedes Zertifikat mit seinem Immobiliendatensatz und Darlehensvertrag – ohne diese kann keine automatisierte Compliance-Prüfung ausgeführt werden |
| Policenidentität | Versicherername, Policennummer, Beginn der Police, Ablaufdatum der Police | Ablaufverfolgung und Bewertung des Versicherers über das gesamte Portfolio hinweg |
| Deckungsschwellen | Gebäudeversicherungssumme, Geschäfts- und Betriebsausstattungsgrenze, Selbstbeteiligung | Vergleich mit den Mindestanforderungen des Kreditgebers; Kennzeichnung jeder Grenze unterhalb des darlehensspezifischen Schwellenwerts |
| Compliance-Regeln | Mitversicherungsprozentsatz, Bewertungsmethode (RC/ACV/Vereinbarter Wert), Deckungsart (Basis/Erweitert/Spezial), Gesetz oder Verordnung (J/N) | Jeder Kreditgeber hat unterschiedliche Regeln für jede dieser Kategorien; die Extraktion ermöglicht bedingte Prüfungen pro Darlehen |
| Kreditgeberschutz | Hypothekengläubiger / Name des zusätzlichen Interesses, Interessenart (Hypothekengläubiger / Verlust zahlbar an Kreditgeber / Verlustempfänger), Darlehensnummer auf dem Zertifikat | Überprüfung der korrekten Kreditgeberentität und -bezeichnung – ein Zertifikat, das „Zertifikatsinhaber“ statt „Hypothekengläubiger“ auflistet, gewährt keinerlei Anspruchsrechte |
| Policenstruktur | Blankopolice vs. Einzelpolice-Indikator, Anzahl der abgedeckten Standorte, versicherte Gefahren | Kennzeichnung von Blankopolicen für die manuelle Standortzuweisungsprüfung; Überprüfung des Spezial-Formulars, wo erforderlich |
| Quell-Metadaten | Produzent / Agenturname, Zertifikatsdatum, Zertifikat ersetzt vorheriges (J/N) | Prüfpfad und Agenturkontakt für Korrekturanfragen |
Zwei Spalten in diesem Satz verdienen eine zusätzliche Erklärung, da sie in Workflows für einzelne Zertifikate selten extrahiert werden, aber im Portfoliomaßstab unverzichtbar werden.
Blankopolice vs. Einzelpolice-Indikator. Dies ist kein beschriftetes Feld auf dem ACORD 27 – es muss aus dem Abschnitt zur Immobilienbeschreibung und der Erzählung zur Deckungssumme abgeleitet werden. Wenn die Immobilienbeschreibung mehrere Standorte erwähnt und die Gebäudegrenze eine einzelne große Zahl ist, handelt es sich fast sicher um eine Blankopolice. Die Extraktion dieses Indikators ermöglicht es der Tabelle, jedes Zertifikat einer Blankopolice für einen separaten Prüfworkflow zu kennzeichnen, anstatt sie dieselben automatisierten Prüfungen wie Zertifikate von Einzelpolicen durchlaufen zu lassen und falsch-positive Compliance-Ergebnisse zu erzeugen.
Mitversicherungsprozentsatz. Auf dem ACORD-27-Formular erscheint der Mitversicherungsprozentsatz an einer von drei Stellen: in einem beschrifteten Feld im Deckungsraster, als Kontrollkästchen neben einem Prozentwert oder als erzählerischer Text im Bemerkungsbereich. Agenturen, die ältere Verwaltungssysteme verwenden, vergraben ihn oft im Bemerkungsblock – „80 % Mitversicherung gilt“ –, wo er für feldbasierte Extraktionstools unsichtbar ist. Semantische KI-Extraktion – die liest, indem sie versteht, was jeder Textabschnitt bedeutet, und nicht, wo er auf der Seite steht – erfasst den Mitversicherungsprozentsatz unabhängig davon, wo auf dem Formular die Agentur ihn platziert hat. Diese einzelne Spalte bestimmt, ob eine Immobilie technisch unterversichert ist, selbst wenn die Gebäudeversicherungssumme angemessen erscheint, was sie zum wirkungsvollsten Compliance-Feld macht, das die meisten Portfolios nie verfolgen.
Von 200 PDFs zu einem funktionierenden Dashboard
Der Stapelverarbeitungs-Workflow, der einen Ordner mit ACORD-27-Zertifikaten in ein Compliance-Dashboard verwandelt, umfasst vier Schritte. Jeder Schritt ersetzt eine manuelle Aufgabe, die bei Portfoliogröße der Engpass ist, der Compliance-Teams im Dateneingabemodus hält, anstatt im Risikomanagementmodus.
Die Arithmetik der Umstellung ist einfach. Bei 7 Minuten pro Zertifikat für manuelle Dateneingabe – das Auffinden der Gebäudegrenze, des Mitversicherungsprozentsatzes und der Hypothekarklausel auf einem dichten einseitigen Formular, das Ablesen jedes Werts und das Eintippen in eine Zelle – verbraucht ein Portfolio von 150 Zertifikaten rund 17,5 Arbeitsstunden. Bei etwa 10 Sekunden pro Zertifikat für die KI-Extraktion schrumpft derselbe Arbeitsaufwand auf rund 25 Minuten, und das Ergebnis liegt als vorformatiertes Tabellenblatt mit allen Spalten vor, nicht als teilweise gefülltes Raster, dem die compliance-kritischen Felder fehlen, die der Prüfer nicht mehr rechtzeitig eingetippt hat.
Vom Tabellenblatt zum Compliance-Frühwarnsystem
Die Extraktion holt die Daten aus den PDFs. Der nächste Schritt – derjenige, der die Verwaltung des Portfolios verändert und nicht nur seine Dokumentation – ist der Aufbau von Bedingungsregeln, die das extrahierte Tabellenblatt von einer Datentabelle in ein Compliance-Dashboard verwandeln. Diese Regeln sind Excel-Formeln oder bedingte Formatierungen, einmal definiert und automatisch auf jede Zeile angewendet.
Überwachung des Ablaufdatums. Fügen Sie eine Spalte hinzu, die die Tage bis zum Ablauf berechnet (=Ablaufdatum - HEUTE()), und wenden Sie eine dreistufige Farbskala an: grün für mehr als 60 Tage, gelb für 31–60 Tage, rot für 30 Tage oder weniger. Sortieren Sie nach dieser Spalte, und die Zertifikate, die sofort erneuert werden müssen, schwimmen nach oben. Dieselbe Regel funktioniert sofort für alle Immobilien und alle Kreditgeber.
Vergleich der Deckungsschwellen. Hier kommt die Portfoliodimension ins Spiel. Erstellen Sie eine separate Referenztabelle – eine Zeile pro Immobilie, Spalten für die vom Kreditgeber geforderte Mindestgebäudegrenze, den maximalen Selbstbehalt und die erforderliche Bewertungsmethode. Verwenden Sie eine VLOOKUP- oder INDEX/MATCH-Formel, um die Anforderungen jeder Immobilie in das Hauptzertifikats-Tabellenblatt zu ziehen. Fügen Sie dann eine Regel für bedingte Formatierung hinzu: Wenn die extrahierte Gebäudegrenze unter dem geforderten Minimum liegt, markieren Sie die Zeile rot. Wenn der extrahierte Selbstbehalt das zulässige Maximum überschreitet, markieren Sie die Selbstbehaltszelle orange. Diese Prüfungen laufen in Sekunden über alle 200 Zeilen und markieren die 12 bis 18 Zertifikate, die menschliche Aufmerksamkeit benötigen – die zumutbare Arbeitslast für einen Compliance-Prüfer, im Gegensatz zur Prüfung aller 200.
Prüfung der Bewertungsmethode. Filtern Sie die Spalte der Bewertungsmethode nach „Zeitwert". Jede Zeile, die ein Ergebnis für eine Immobilie liefert, bei der der Darlehensvertrag den Wiederbeschaffungswert vorschreibt, ist ein Deckungsmangel, der eskaliert werden muss – kein Dateneingabefehler. In einem manuellen Workflow findet diese Prüfung fast nie statt, da die Bewertungsmethode eines der Felder ist, die die meisten Prüfer überspringen, nachdem sie die Gebäudegrenze und das Ablaufdatum extrahiert haben.
Überprüfung der Hypothekarbenennung. Filtern Sie die Spalte des Interessentyps. Jede Zeile, die „Zertifikatsinhaber" anstelle von „Hypothekargläubiger" oder „Kreditgeber zahlungspflichtig bei Verlust" anzeigt, stellt ein Zertifikat dar, das laut rechtlicher Analyse von Seyfarth Shaw „dem Zertifikatsinhaber keine Rechte verleiht" und „keinen Vertrag zwischen dem ausstellenden Versicherer und dem zusätzlichen Interessenten darstellt". Das Zertifikat belegt, dass die Police zum Zeitpunkt der Ausstellung bestand – es gibt dem Kreditgeber kein Recht, Anspruchszahlungen oder Kündigungsmitteilungen zu erhalten. Eine Zertifikatsinhaber-Bezeichnung auf einem Formular, bei dem der Darlehensvertrag den Hypothekargläubiger-Status vorschreibt, ist ein Compliance-Versagen, das keine Erhöhung der Deckungssumme beheben kann.
Pauschalpolice-Kennzeichnung. Fügen Sie eine Spalte hinzu, die Pauschalpolice anhand von Mehrfachstandortverweisen in der Objektbeschreibung oder einer Gesamtdeckungssumme, die den Wiederbeschaffungswert eines einzelnen Objekts übersteigt, identifiziert. Gruppieren Sie diese Zeilen und prüfen Sie sie als Stapel – die Aufteilung der Gesamtdeckungssumme auf einzelne Objekte erfordert die Werteaufstellung der Police, nicht nur die Bescheinigung. Der entscheidende operative Wandel besteht darin, dass diese Bescheinigungen nun gruppiert und sichtbar sind, statt über 200 Zeilen verstreut, wo die Pauschalstruktur ohne Öffnen jeder einzelnen PDF unsichtbar bleibt.
Das Compliance-Dashboard ersetzt kein risikomanagerisches Urteilsvermögen. Ein ACORD 27 bleibt eine Versicherungsbescheinigung – eine Momentaufnahme, die „nur zu Informationszwecken“ ausgestellt wird – und kein Vertrag. Wenn jedoch die Daten aus 200 Bescheinigungen organisiert, sortierbar und filterbar sind, verlagert sich die Zeit des Risikomanagers vom Transkribieren von Daten hin zum Treffen von Entscheidungen darüber. Diese Verlagerung ermöglicht die Stapelverarbeitung, und sie ist der Unterschied zwischen einem dokumentierten und einem gemanagten Portfolio.
Häufig gestellte Fragen
Kann die Stapelextraktion ACORD 27 von verschiedenen Versicherungsagenturen verarbeiten, die das Formular unterschiedlich formatieren?
Ja. Die semantische KI-Extraktion liest Felder, indem sie deren Bedeutung versteht – „Mitversicherungsprozentsatz“ ist ein Prozentwert in der Nähe von Deckungssummeninformationen – statt durch Abgleich einer festen Position auf der Seite. Verschiedene Agenturen nutzen unterschiedliche Verwaltungssysteme (Applied Epic, Vertafore AMS360, HawkSoft), die den ACORD 27 mit unterschiedlichen Feldausrichtungen, Rändern und Textumbrüchen darstellen. Positionsbasierte Extraktion versagt, sobald sich das Layout ändert. Semantische Extraktion bewältigt Layout-Variationen, da sie den Inhalt liest, nicht die Koordinaten.
Was passiert mit Pauschalpolice, die mehrere Objekte unter einer Deckungssumme abdecken?
Die Extraktion erfasst die Gebäudedeckungssumme, wie in der Bescheinigung angegeben – bei einer Pauschalpolice ist dies die Gesamtdeckungssumme, keine Aufteilung pro Objekt. Die Tabelle kann diese Bescheinigungen zur manuellen Prüfung kennzeichnen, aber die Aufteilung der Gesamtsumme auf die Objekte erfordert die Werteaufstellung der Police, ein separates Dokument, das in der Regel der Police beiliegt, nicht der Bescheinigung. Die Stapelextraktion identifiziert, welche Bescheinigungen nachverfolgt werden müssen; sie kann eine Gesamtdeckungssumme ohne die Werteaufstellung nicht in Einzeldeckungen pro Objekt zerlegen.
Wie unterscheidet sich die Batch-Extraktion bei abgelaufenen oder auslaufenden Policen von der manuellen Prüfung?
Bei manueller Arbeit gibt der Prüfer das Ablaufdatum in eine Tabelle ein und macht weiter. Ob dieses Datum als bevorstehend markiert wird, hängt davon ab, ob jemand daran denkt, die Spalte zu sortieren und zu prüfen. Bei der Batch-Verarbeitung füllt die Extraktion die Spalte mit dem Ablaufdatum für alle 200 Zertifikate gleichzeitig aus, und eine einzige bedingte Formel markiert jede Zeile, die innerhalb von 30 Tagen vor Ablauf liegt. Der Unterschied liegt nicht in der Genauigkeit der Datumsextraktion – sondern in der Vollständigkeit der Markierung. Ein manueller Prüfer bearbeitet Zertifikate einzeln und wendet Kalenderbewusstsein inkonsistent an. Die Tabelle wendet es auf jede Zeile an, jedes Mal.
Kann die Batch-Extraktion erkennen, ob ein Mitversicherungsprozentsatz die Anforderungen des Kreditgebers erfüllt?
Die Extraktion erfasst den Mitversicherungsprozentsatz aus dem Zertifikat. Ob dieser Prozentsatz die Kreditvereinbarung erfüllt, hängt vom Vergleich mit der spezifischen Anforderung des Kreditgebers ab – ein Vergleich, den eine bedingte Formel in der Tabelle automatisch durchführen kann, sobald die Anforderung in eine Referenztabelle eingegeben wurde. Verlangt der Kreditgeber 100 % Mitversicherung und zeigt das Zertifikat 80 %, wird die Zeile markiert. Akzeptiert der Kreditgeber 80 % und zeigt das Zertifikat 90 %, besteht die Zeile. Die Extraktion liefert die Daten; die Tabellenregeln wenden die kreditgeberspezifische Logik an.
Was ist der Unterschied zwischen der Batch-Extraktion von ACORD 27 Sachnachweisen und der Batch-Überprüfung von ACORD 25 Haftpflichtzertifikaten?
Die Extraktionstechnologie ist dieselbe – beide nutzen semantische KI zum Lesen standardisierter Versicherungsformulare – aber die Compliance-Logik ist unterschiedlich. Die ACORD 25-Überprüfung prüft Haftpflichtgrenzen, zusätzliche Versichertenvermerke und Arbeitsunfallversicherung gegen vertragliche Anforderungen. Die ACORD 27-Überprüfung prüft Sachversicherungssummen, Mitversicherungsklauseln, Bewertungsmethoden und Hypothekengläubigerbezeichnungen gegen Kreditvertragsanforderungen. Ein Portfolio, das beides erfordert – wie die meisten gewerblichen Immobilienportfolios – führt zwei parallele Batch-Prozesse mit unterschiedlichen Spaltensätzen und unterschiedlichen Bedingungsregeln durch. Für die Haftpflichtseite siehe unseren Leitfaden zur Batch-Überprüfung von ACORD 25 COIs. Für das breitere COI-Ökosystem deckt unser vollständiger Leitfaden zur COI-Datenextraktion beide Bereiche ab.
Funktioniert die Batch-Extraktion auch mit gescannten oder fotografierten ACORD-27-Zertifikaten?
Ja. Die KI liest das gerenderte Seitenbild – unabhängig davon, ob die Quelle ein digitales PDF aus einem Agenturverwaltungssystem, ein Flachbettscan eines gedruckten Zertifikats oder ein Handyfoto eines Formulars ist. Handschriftliche Anmerkungen am Rand sind ebenfalls lesbar, wobei die Genauigkeit bei Handschrift geringer ist als bei gedrucktem Text. Das häufigste gescannte Format ist das flache PDF – der Agent druckt das Formular aus, unterschreibt es und scannt es zurück – und da die KI den sichtbaren Text auf der Seite und nicht die internen Formularfelder des PDFs liest, hat die Flachlegung keinen Einfluss auf die Extraktionsgenauigkeit.
Was passiert, wenn ein Zertifikat auf frühere Formulare oder Nachträge verweist, die nicht im Upload enthalten sind?
Die Extraktion kann nur das erfassen, was im hochgeladenen Dokument vorhanden ist. Wenn das ACORD 27 auf einen separaten ACORD-101-Zusatzinteressentenplan oder einen Hochwasserversicherungsnachtrag verweist, der nicht im Upload enthalten war, fehlen diese Datenpunkte im Extraktionsergebnis. Die Tabelle kann Zeilen markieren, in denen wichtige Felder – wie Hochwasserschutz in einem ausgewiesenen Überschwemmungsgebiet – fehlen, und so eine Nachforderung der fehlenden Dokumente auslösen. Die Extraktion kann jedoch keine Nachträge lesen, die nicht hochgeladen wurden.