200 COIs, eine Tabelle
Limits und Ablaufdaten in Stapelverarbeitung prüfen
Ein mittelgroßer Generalunternehmer mit 80 aktiven Subunternehmern verwaltet rund 350 Versicherungszertifikate für Haftpflicht-, Kfz-, Arbeitnehmerunfall- und Umbrella-Policen. Jedes läuft an einem anderen Datum ab. Jedes muss unterschiedliche vertragliche Limits pro Projekt, Gewerk und Eigentümeranforderung erfüllen. Der übliche Ansatz – jede PDF öffnen, das Deckungsraster prüfen, Limits in eine Tabelle eintragen, mit dem Vertrag vergleichen – dauert 10 bis 15 Minuten pro Zertifikat. Bei 200 COIs in einer vierteljährlichen Erneuerungswelle sind das 33 bis 50 Stunden manueller Compliance-Prüfung. Und die Fehlerquote steigt mit jeder müden Stunde.
Wichtigste Erkenntnisse
- Sie haben alle COIs in den Unterlagen und gehen davon aus, dass die Compliance Ihrer Subunternehmer solide ist.
- IRMI-Daten zeigen, dass 9 von 10 Zertifikaten die vertraglichen Versicherungsanforderungen nicht erfüllen – nicht aus Fahrlässigkeit, sondern weil die menschliche Aufmerksamkeit nach dem 40. Mal Lesen desselben Deckungsrasters nachlässt.
- Hören Sie auf, COIs mit den Augen zu prüfen – extrahieren Sie alle 200 in eine Tabelle, schreiben Sie 10 bedingte Regeln einmal, und jede nicht konforme Zeile kennzeichnet sich in Sekunden selbst.
Die Zahlen hinter der 33-bis-50-Stunden-Angabe sind konservativ. Ein IRMI-Audit von Versicherungsprogrammen für Auftragnehmer ergab, dass mehr als 9 von 10 Versicherungszertifikaten die Versicherungsanforderungen des zugrunde liegenden Vertrags nicht erfüllten – während jedes einzelne Zertifikat in den Akten vollständig konform erschien. Die eigenen Daten der Branche zeigen, dass der manuelle Prozess die Lücken nicht erkennt. Was wäre also nötig, um sie tatsächlich in großem Maßstab zu erkennen – ohne eine Vollzeitkraft für Compliance-Koordination einzustellen oder SaaS-Preise pro Zertifikat für über 200 Anbieter zu zahlen?
Dieser Artikel beschreibt einen praktischen Workflow zur Stapelverarbeitungsprüfung: Alle ACORD-25-Formulare in eine Tabelle extrahieren, bedingte Regeln anwenden, die nicht konforme Zertifikate automatisch kennzeichnen, und ein Compliance-Dashboard erstellen, das zeigt, welche Subunternehmer Maßnahmen benötigen – bevor die Projektprüfung sie zuerst findet. Zu den Grundlagen der Einzelzertifikat-Extraktion – welche Felder zu ziehen sind, wie das ACORD-25-Formular aufgebaut ist und warum semantische KI Formatunterschiede zwischen Versicherern bewältigt – finden Sie in unserem Leitfaden zur Extraktion von ACORD-25-COI-Daten nach Excel. Dieser Artikel setzt voraus, dass Sie über diese Extraktionsfähigkeit verfügen, und konzentriert sich darauf, was sich ändert, wenn Sie sie gleichzeitig auf 200 Zertifikate anwenden.
Die Lücke bei der Stapelverarbeitungsprüfung: Warum 10 Minuten pro COI nicht skalieren
Wenn Sie 10 Subunternehmer auf einem Projekt verwalten, funktioniert die manuelle COI-Prüfung. Sie kennen jeden Sub mit Namen. Sie erinnern sich, wer eine Überbrückungs-/Umbrella-Versicherung über 2 Mio. $ hat und wessen Arbeitnehmerunfallversicherung im März abläuft. Der Open-PDF-Scan-Typ-Zyklus dauert 10 Minuten pro Zertifikat, aber bei 10 Subs sind das weniger als zwei Stunden – innerhalb eines Arbeitstags machbar.
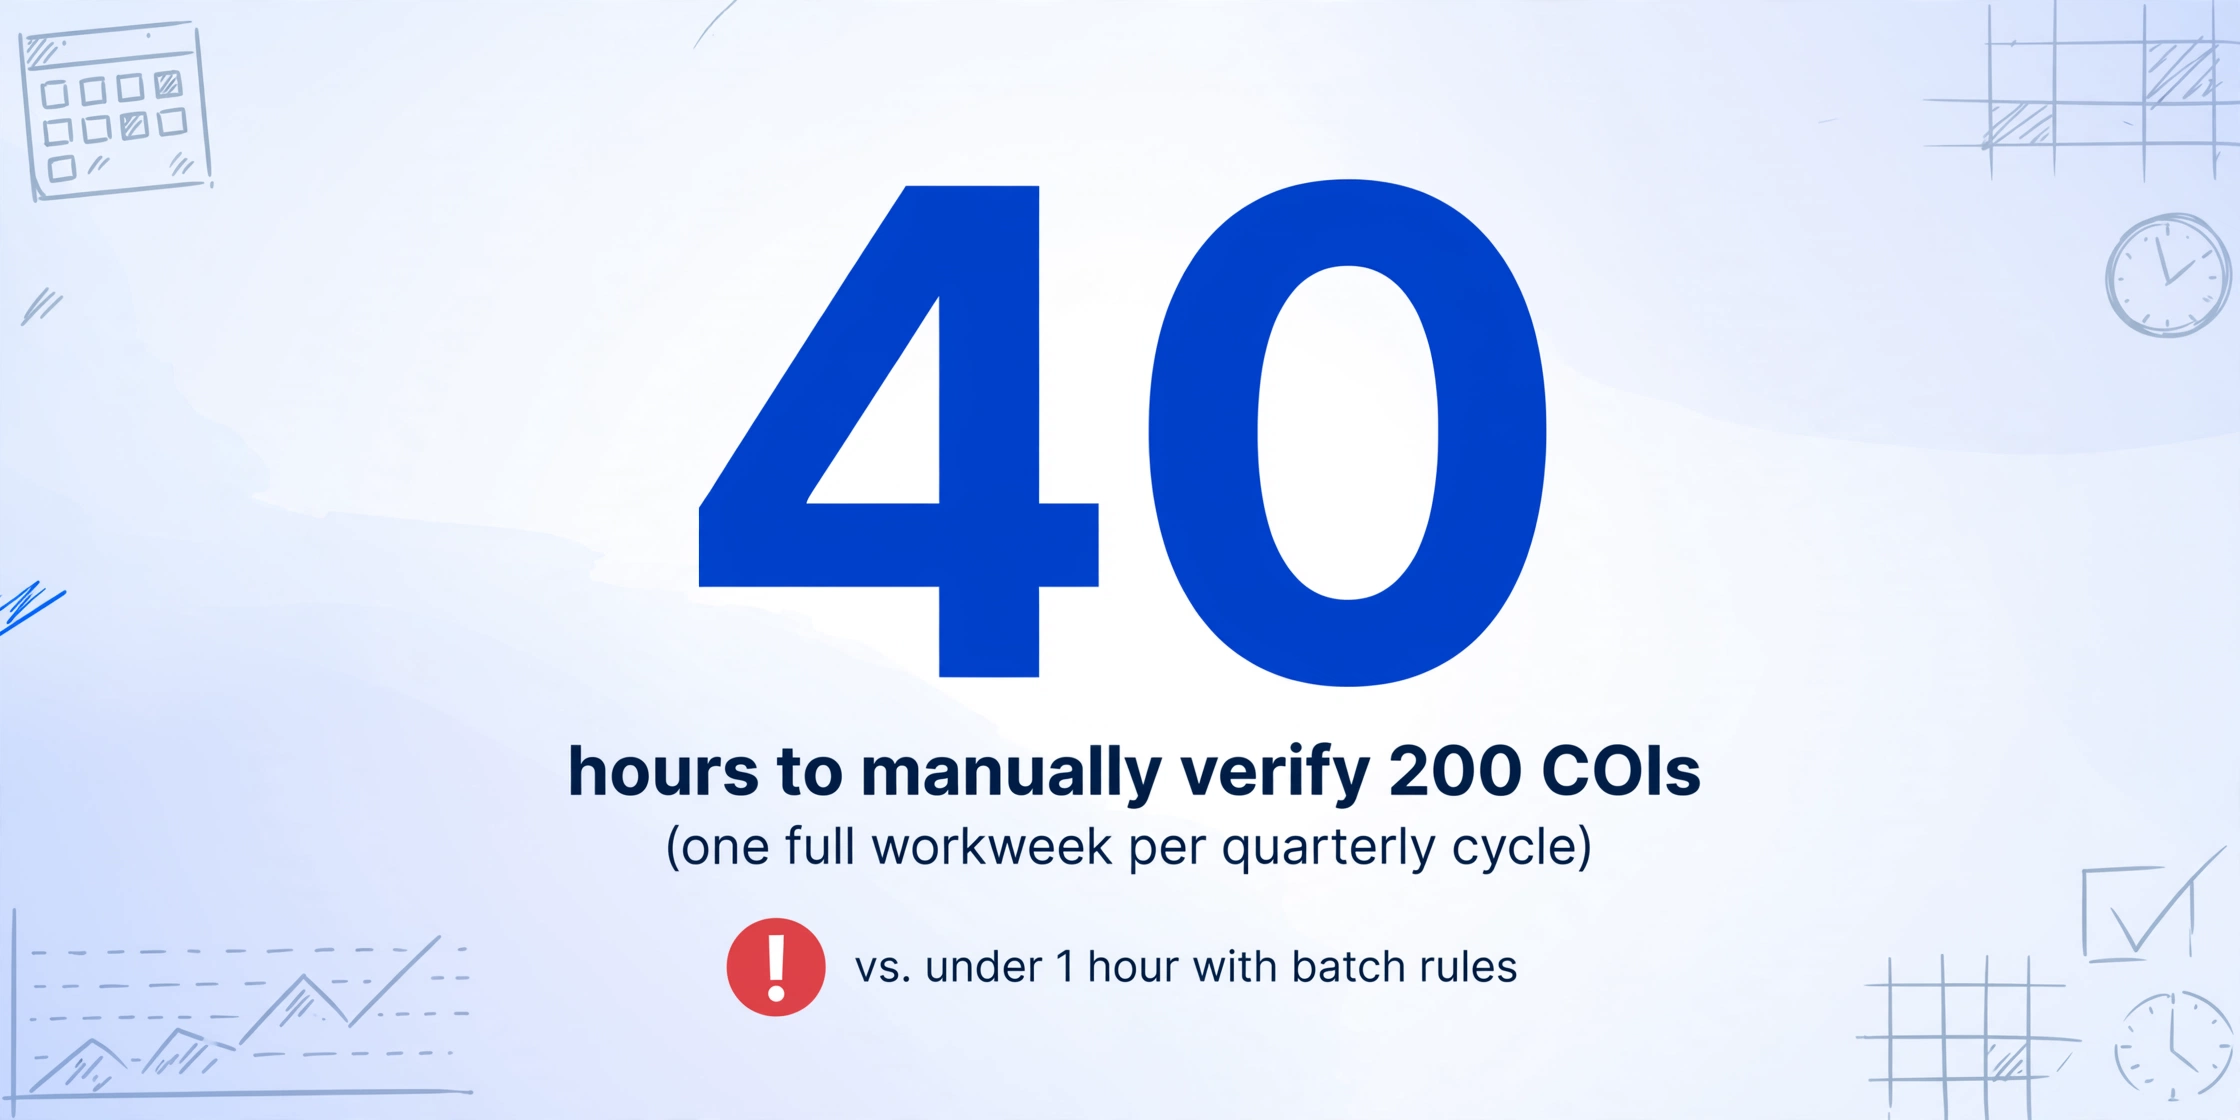
Bei 50 Subunternehmern zeigen sich erste Risse. Einige haben mehrere Policen. Einige verlängern mitten im Projekt und senden aktualisierte Zertifikate, die Sie mit der vorherigen Version vergleichen müssen. Einige Versicherer stellen ACORD-25-Formulare mit handschriftlichen Anpassungen aus, die länger zum Lesen brauchen. Die Zeit pro COI klettert auf 15 Minuten. Und bei 200+ – der Größenordnung, in der die meisten regionalen Generalunternehmer, großen Immobilienverwalter und Bauunternehmen arbeiten – bricht die Rechnung: 200 Zertifikate × 12 Minuten = 2.400 Minuten, also 40 Stunden. Eine ganze Arbeitswoche. Und das ist nur ein Quartalszyklus.
Das heimtückischere Problem ist nicht die Zeit – es ist die Inkonsistenz. Bei COI Nummer 47 lesen Ihre Augen zum siebenundvierzigsten Mal dasselbe Deckungsraster. Ein GL-Limit von 500.000 $ pro Schadensfall sieht aus wie 1.000.000 $, weil beide mit einer Zahl gefolgt von Nullen beginnen. Eine Police, die am 15.08.2026 abläuft, wird als 15.08.2025 eingegeben. Ein Kontrollkästchen für den Zusätzlichen Versicherungsnehmer mit „Y" wird akzeptiert, ohne zu prüfen, ob der Nachtragsversicherungsschein CG 20 10 tatsächlich beigefügt war. Die von IRMI gefundene Ausfallrate von 9 von 10 ist keine Fahrlässigkeit – es geht um die menschliche Aufmerksamkeitsspanne bei hohem Volumen.
Das ist die Lücke bei der Stapelverarbeitungsprüfung: die Distanz zwischen „Ich kann ein COI sorgfältig prüfen" und „Ich kann 200 COIs konsistent prüfen." Um sie zu überbrücken, muss der Workflow selbst geändert werden – weg von der manuellen Prüfung jedes Dokuments hin zur automatisierten Extraktion mit anschließenden regelbasierten Compliance-Prüfungen.
Was die Stapelverarbeitungsprüfung tatsächlich prüft: 6 Dimensionen über das Deckungsraster hinaus
Bevor Sie etwas automatisieren, lohnt es sich, genau zu definieren, was „verifiziert" bedeutet. Ein Versicherungszertifikat, das eine Compliance-Stapelprüfung besteht, ist nicht nur „mit Deckung aufgeführt" – es erfüllt spezifische, messbare Kriterien in sechs Dimensionen. Dies sind die Regeln, die Ihre bedingte Engine auswerten wird.
| Dimension | Was die Regel prüft | Beispielschwelle | Nicht-konform-Kennzeichnung |
|---|---|---|---|
| 1. Vorhandene Deckungsarten | Sind alle erforderlichen Deckungslinien aufgeführt (GL, Auto, Arbeitnehmerunfallversicherung, Umbrella)? | Mindestens: GL + Arbeitnehmerunfallversicherung + Auto (falls Subunternehmer vor Ort fährt) | „Arbeitnehmerunfallversicherung fehlt" |
| 2. Grenzen der Allgemeinen Haftpflichtversicherung | Erfüllen die Grenzen pro Schadensfall und die Gesamtgrenzen das Vertragsminimum? | 1 Mio. $ pro Schadensfall / 2 Mio. $ Gesamtgrenze | „GL-Grenze unter 1 Mio./2 Mio. $" |
| 3. Umbrella-/Überbrückungsgrenzen | Ist die Umbrella-Versicherung aufgeführt und folgt sie der GL- und Auto-Deckung? | Mindestens 2 Mio. $ (60 % der Programme laut Certificial-Benchmark) | „Umbrella fehlt oder unter 2 Mio. $" |
| 4. Vertragslaufzeiten | Ist die Police derzeit aktiv? Ist sie abgelaufen? Läuft sie innerhalb von 30 Tagen ab? | Ablaufdatum der Police > heutiges Datum; kennzeichnen, wenn ≤ 30 Tage entfernt | „ABGELAUFEN", „Läuft in 15 Tagen ab" |
| 5. Nachtragsversicherungsscheine für zusätzliche Versicherungsnehmer | Sind CG 20 10 (laufende Arbeiten) und CG 20 37 (abgeschlossene Arbeiten) aufgeführt? | Beide Formularnummern auf dem Versicherungszertifikat oder der beigefügten Nachtragsseite vorhanden | „CG 20 37 fehlt" |
| 6. Zertifikatsinhaber und Kündigung | Ist Ihr Unternehmen als Zertifikatsinhaber aufgeführt? Ist eine Kündigungsfrist von ≥30 Tagen angegeben? | Korrekte Firmenbezeichnung; 30+ Tage Kündigungsfrist angegeben | „Falscher Zertifikatsinhaber", „Keine Kündigungsmitteilung" |
Diese sechs Dimensionen sind die Checkliste, die jeder Compliance-Prüfer durchläuft – gedanklich, ein Versicherungszertifikat nach dem anderen. Der Stapelansatz verwandelt jede Dimension in eine Tabellenformel, die jede Zeile gleichzeitig auswertet. Eine Person schreibt die Regeln einmal; 200 Versicherungszertifikate werden in Sekunden ausgewertet.
Einige Nuancen sind erwähnenswert. Dem Status des zusätzlichen Versicherungsnehmers gebührt besondere Aufmerksamkeit, da er die am häufigsten missverstandene Zeile auf dem ACORD-25-Formular ist. Das Formular selbst warnt in Fettschrift, dass ein Häkchen in der Spalte „Zusätzlicher Versicherungsnehmer" „dem Zertifikatsinhaber keine Rechte anstelle solcher Nachtragsversicherungsscheine verleiht". Der eigentliche Nachtragsversicherungsschein – typischerweise CG 20 10 für laufende Arbeiten und CG 20 37 für abgeschlossene Arbeiten – muss ein separates Dokument sein, das der Police beigefügt ist. Ein konformer Stapelverarbeitungsprüfungsprozess prüft nicht nur auf ein „J" in der Spalte „Zusätzlicher Versicherungsnehmer". Er prüft, ob die Formularnummern der Nachtragsversicherungsscheine im Feld „Beschreibung der Tätigkeiten" oder auf einem beigefügten ACORD-101-Plan erscheinen. Die IRMI-Anleitung zu Versicherungszertifikaten ist unmissverständlich: Das Zertifikat ist ein Nachweis der Deckung, kein Vertrag, der Deckung gewährt. Nur der Nachtragsversicherungsschein tut das.
Die Kündigungsmitteilung ist eine weitere Dimension, in der die Formuliersprache wichtiger ist als das, was die meisten Verträge verlangen. Seit 2010 lautet die Standard-Kündigungsklausel des ACORD 25: „Die Mitteilung wird gemäß den Policenbestimmungen zugestellt" – das bedeutet, dass sich der Versicherer zu nichts verpflichtet, was über das hinausgeht, was die Police bereits sagt, und die Police sagt oft nichts über die Benachrichtigung der Zertifikatsinhaber aus. Eine Nachtragsvereinbarung zur 30-tägigen Kündigungsmitteilung (manchmal auch „Notice of Cancellation Endorsement" oder „NOC Endorsement" genannt) ist ein separater Zusatz zur Police – nicht etwas, das das ACORD-25-Formular selbst bereitstellt. Wenn Ihr Vertrag eine 30-tägige Kündigungsfrist verlangt, ist die Überprüfung, dass diese Formulierung im Abschnitt „Beschreibung der Tätigkeiten" erscheint, das Minimum; die Bestätigung, dass der tatsächliche Nachtragsversicherungsschein existiert, ist der Goldstandard.
Schritt 1: Alle COIs in eine einzige Tabelle extrahieren
Der Batch-Workflow beginnt mit der Extraktion – der Umwandlung von 200 PDFs in eine einzige strukturierte Tabelle. Dies ist der Schritt, an dem die meisten Teams scheitern. Die manuelle Dateneingabe von 200 ACORD-25-Formularen ist nicht nur langsam; sie führt zu Übertragungsfehlern genau in dem Moment, in dem Genauigkeit am wichtigsten ist.
Die Alternative ist KI-gestützte Extraktion mit Benutzerdefinierter Spaltenextraktion: Sie definieren die Ausgabespalten, die Sie möchten, und die KI liest jedes ACORD-25-PDF, um die entsprechenden Werte zu finden – nicht durch Abgleich einer Vorlage oder durch Prüfung fester Positionen auf der Seite, sondern durch Verständnis der Bedeutung jedes Felds. Sie geben Spaltennamen wie „GL Each Occurrence Limit" oder „Umbrella Policy Expiration" ein, und die KI findet diese Werte überall im Formular, unabhängig davon, welches Agenturverwaltungssystem des Versicherers es erstellt hat.
Dieser semantische Ansatz – Verständnis der Feldbedeutung statt Abgleich der Feldposition – ist es, was die Batch-ACORD-25-Extraktion zuverlässig macht. Applied Epic, Vertafore und andere Agenturverwaltungssysteme formatieren Daten unterschiedlich. Einige Versicherer drucken Policennummern über Feldgrenzen hinweg. Handschriftliche Maklerkorrekturen erscheinen an unvorhersehbaren Positionen. Eine positionsbasierte Vorlage scheitert an jeder dieser Variationen. Die semantische Extraktion kümmert sich nicht darum, wo der Wert sitzt – sie liest das Dokument und zieht heraus, was Sie angefordert haben.
Hier ist der Spaltensatz, der für eine compliance-fokussierte Batch-Extraktion zu definieren ist. Diese 14 Spalten erfassen jede Dimension, die die bedingten Regeln auswerten werden:
| Spaltenname | Was extrahiert wird | Rolle bei der Compliance-Prüfung |
|---|---|---|
| Subunternehmername | Versicherungsnehmer aus dem ACORD-25-Kopf | Identifiziert, zu welchem Sub dieses Versicherungszertifikat gehört |
| GL-Versicherer | Name des Versicherers für die Zeile Allgemeine Haftpflichtversicherung (GL) | Prüfen, ob der Versicherer ein A-Rating oder besser hat (AM Best prüfen) |
| GL-Policennummer | Policennummer aus der GL-Deckungszeile | Eindeutige Kennung für die Schadensreferenz |
| GL Je Schadensfall | Höhe der Deckungssumme pro Schadensfall aus der GL-Zeile | Mit dem vertraglichen Minimum vergleichen (in der Regel $1M) |
| GL Gesamtjahresdeckung | Gesamtdeckungssumme aus der GL-Zeile | Mit dem vertraglichen Minimum vergleichen (in der Regel $2M) |
| GL-Policenablauf | Ablaufdatum aus der GL-Deckungszeile | Ist sie aktiv? Läuft sie bald ab? Bereits abgelaufen? |
| Kfz-Haftpflicht-Deckungssumme | Kombinierte Einzeldeckungssumme aus der Kfz-Zeile | In der Regel $1M; prüfen, ob der Sub Fahrzeuge vor Ort betreibt |
| Umbrella-Deckungssumme | Deckungssumme pro Schadensfall aus der Umbrella-/Excess-Zeile | Mit der vertraglichen Anforderung vergleichen (häufig $2M+) |
| Status Arbeitnehmerunfallversicherung | Ob die WC-Deckung aufgeführt ist + gesetzliche Grenzen | Erforderlich, es sei denn, der Sub ist Einzelunternehmer in einem Ausnahmestaat |
| Nachtragsversicherungsschein für zusätzlichen Versicherungsnehmer | CG 20 10, CG 20 37, CG 20 33 oder pauschale AI-Formulierung | Prüfen Sie sowohl laufende Arbeiten (CG 20 10) als auch abgeschlossene Arbeiten (CG 20 37) |
| Verzicht auf den Regress | J/N aus der Spalte für das Kontrollkästchen „Verzicht auf den Regress" | Kennzeichnen, wenn vertraglich gefordert, aber mit N oder leer markiert |
| Zertifikatsinhaber | Name der juristischen Person im Feld „Zertifikatsinhaber" | Muss exakt mit dem rechtlichen Firmennamen Ihres Unternehmens übereinstimmen |
| Kündigungsmitteilung | Anzahl der Tage der Frist aus der Beschreibung der Tätigkeiten oder dem Kündigungsabschnitt | Kennzeichnen, wenn weniger als 30 Tage oder nicht angegeben |
| Beschreibung der Tätigkeiten | Volltext des Freitextfelds „Beschreibung der Tätigkeiten" | Manuelle Prüfung auf projektspezifische Sprache, Vertragsnummern, Sonderbedingungen |
Für einen breiteren Überblick über die COI-Extraktion – einschließlich der Frage, wie sie neben der Vertragsextraktion, der Prüfung von Nachtragsversicherungsscheinen und der Compliance-Verfolgung über mehrere Dokumenttypen hinweg funktioniert – finden Sie im vollständigen Leitfaden zur COI-Extraktion.
Sobald Sie diese Spalten definiert haben, laden Sie alle 200 ACORD-25-PDFs in einem einzigen Batch hoch. Die KI verarbeitet sie parallel und gibt die Ergebnisse in einer einzigen Tabelle aus – jeder Sub erhält eine Zeile, jedes von Ihnen festgelegte Feld erhält eine Spalte. Dieser Extraktionsschritt ersetzt den Open-PDF-Scan-Type-Zyklus. Ab hier findet die Compliance-Prüfung in der Tabelle statt, nicht in den PDFs.
Dateien werden sicher verarbeitet und nicht gespeichert.
Das Ergebnis dieses Extraktionsschritts ist der rohe Compliance-Datensatz – 200 Zeilen × 14 Spalten strukturierter Daten. Der nächste Schritt verwandelt diese Rohdaten in umsetzbare Compliance-Intelligenz.
Schritt 2: Bedingte Regeln erstellen, um Nicht-Konformität zu kennzeichnen
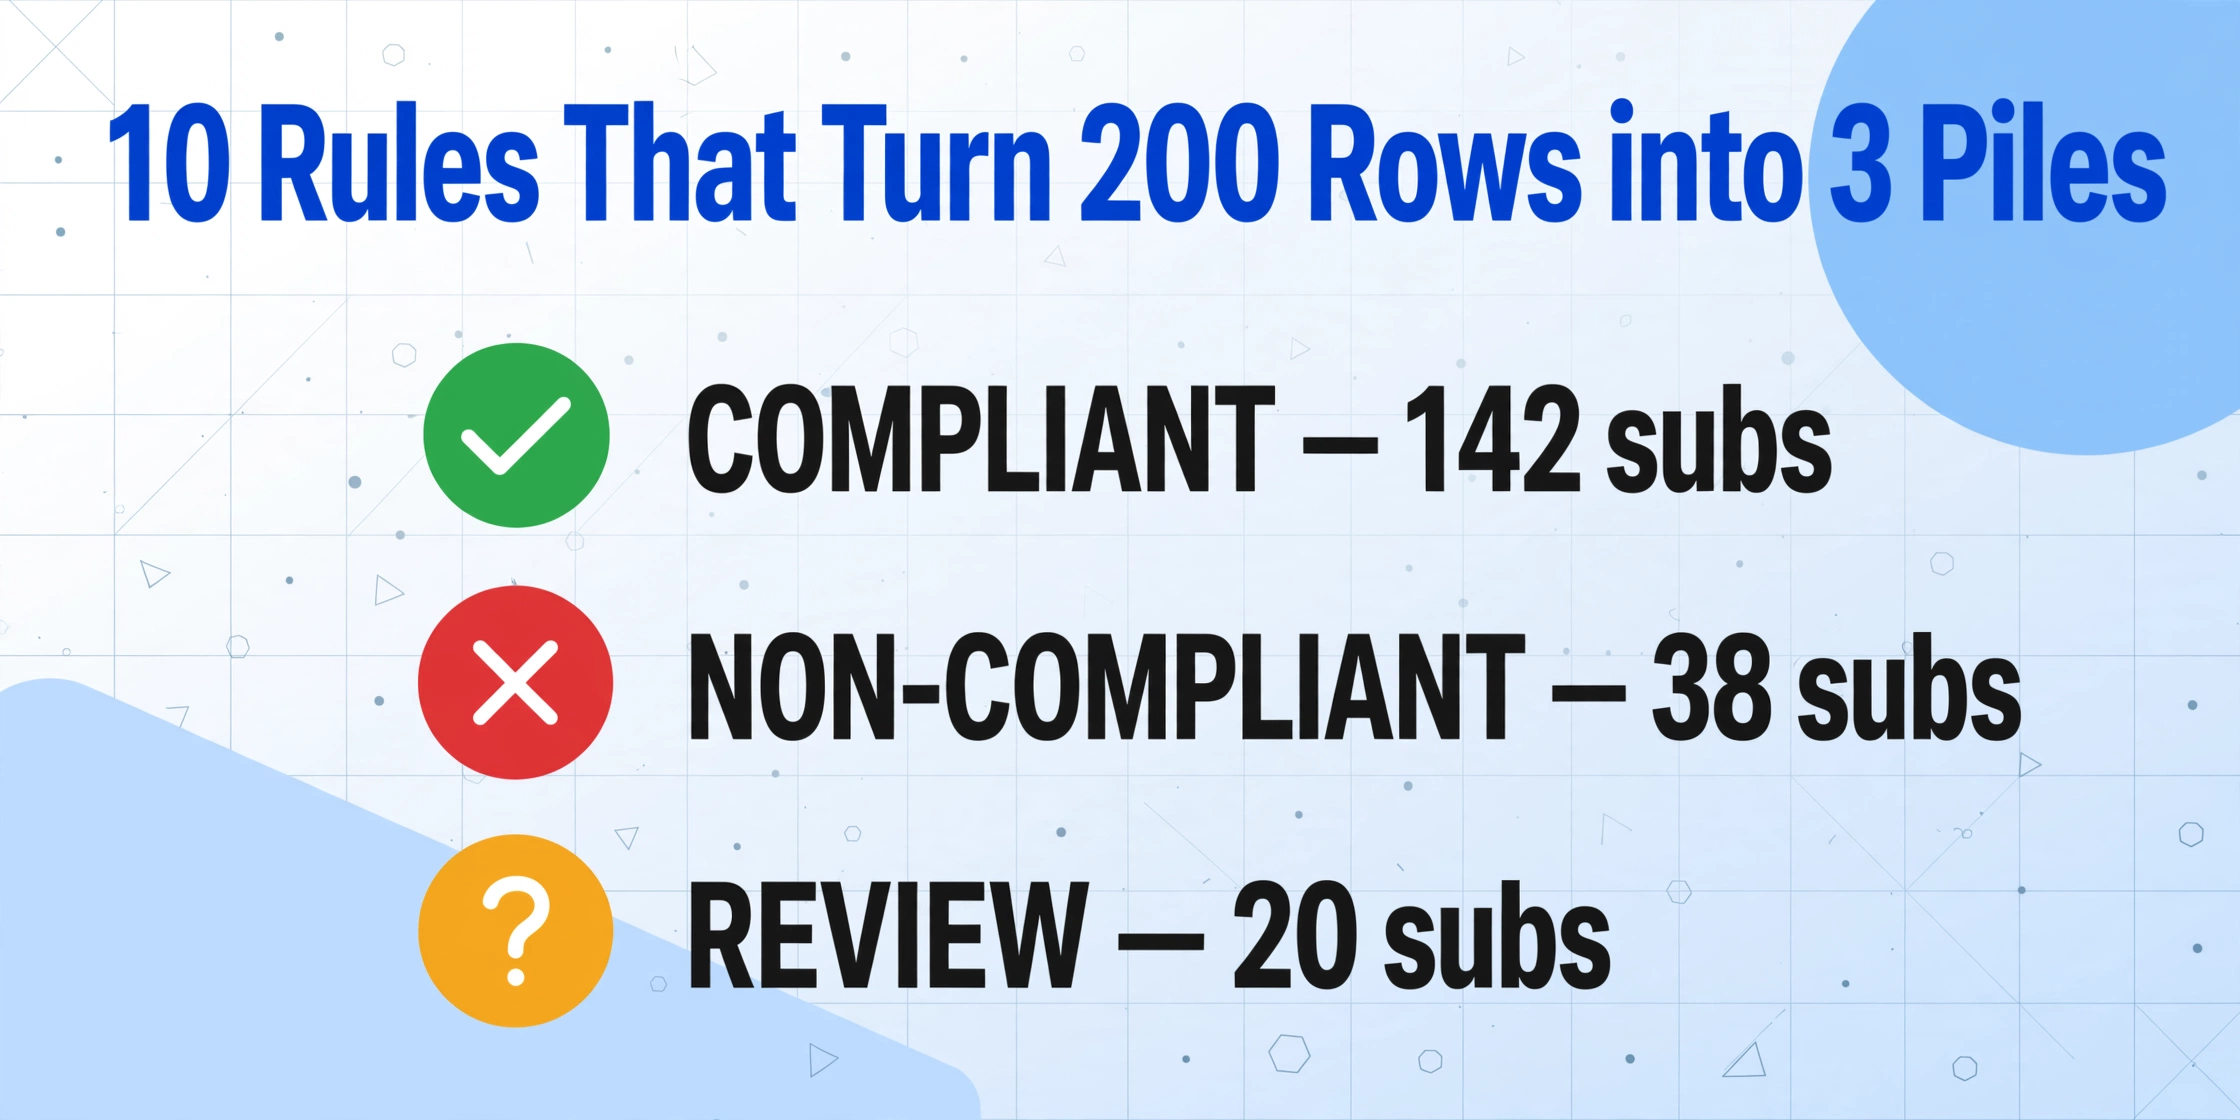
Extraktion liefert Daten. Bedingte Regeln liefern Entscheidungen. Das Ziel ist einfach: Jede Zeile in Ihrer Tabelle sollte in einem von drei Stapeln landen – konform, nicht konform (erfordert sofortiges Handeln) oder Überprüfung erforderlich (Grenzfall, der menschliches Urteilsvermögen erfordert).
Diese Regeln in Excel oder Google Sheets einzurichten erfordert keine Programmierkenntnisse. Jede Regel ist eine bedingte Formel, die eine bestimmte Zelle gegen einen Schwellenwert prüft und ein Flag zurückgibt. Wenn eine Zeile Flags ansammelt, wird sie eskaliert. Hier ist der Regelsatz, Dimension für Dimension aufgebaut:
| Regel # | Dimension | Bedingungslogik | Flag-Ausgabe |
|---|---|---|---|
| 1 | GL Jedes Vorkommnis | IF GL_Each_Occurrence < 1000000 | "GL unter $1M" |
| 2 | GL Allgemeine Gesamtsumme | IF GL_General_Aggregate < 2000000 | "GL-Gesamtsumme unter $2M" |
| 3 | Umbrella-Limit | IF Umbrella_Limit < 2000000 | "Umbrella unter $2M" |
| 4 | Police-Ablauf | IF GL_Expiration < TODAY() | "ABGELAUFEN" |
| 5 | Police-Ablauf (bald) | IF GL_Expiration <= TODAY()+30 | "Läuft in [N] Tagen ab" |
| 6 | Arbeitnehmerunfallversicherung | IF WC_Status = "" OR WC_Status = "N/A" | "Arbeitnehmerunfallversicherung fehlt" |
| 7 | Zusätzlicher Versicherungsnehmer | IF AI_Endorsement NOT CONTAINS "CG 20 10" | "CG 20 10 fehlt" |
| 8 | Zusätzlicher Versicherungsnehmer (abgeschlossene Arbeiten) | IF AI_Endorsement NOT CONTAINS "CG 20 37" | "CG 20 37 fehlt" |
| 9 | Zertifikatsinhaber | IF Cert_Holder <> "Your Company Legal Name" | "Falscher Zertifikatsinhaber" |
| 10 | Kündigungsmitteilung | IF Cancellation_Days < 30 | "Unzureichende Kündigungsmitteilung" |
In der Praxis würden Sie diese als zusätzliche Spalten in Ihrer Tabelle implementieren. Erstellen Sie eine Spalte namens „Flags", die alle ausgelösten Regelausgaben für jede Zeile verkettet. Erstellen Sie dann eine Spalte „Status" mit einer einfachen Formel:
=IF(Flags="","COMPLIANT",IF(OR(ISNUMBER(SEARCH("EXPIRED",Flags)),ISNUMBER(SEARCH("Missing",Flags))),"NON-COMPLIANT","REVIEW"))Diese Formel sortiert alles in drei Kategorien, ohne dass Sie ein einziges PDF ansehen müssen. Die COIs, die sauber zurückkommen – ohne Flags – sind konform. Diejenigen mit abgelaufenen Policen, fehlender erforderlicher Deckung oder Limits unter den Vertragsschwellen gehen direkt zu „Nicht konform". Grenzfälle (wie ein grenzwertiges Umbrella-Limit oder ein AI-Nachtragsversicherungsschein, der CG 20 33 statt CG 20 10 erwähnt) gehen zur Überprüfung, damit ein Mensch die Entscheidung trifft.
Ein wichtiger Hinweis: Diese Regeln bewerten, was auf dem Zertifikat steht, nicht unbedingt, was in der Police steht. Der Unterschied ist wichtig. Ein ACORD-25-Formular, das $2M Umbrella mit CG 20 10 und CG 20 37 in der Beschreibung der Tätigkeiten zeigt, besteht jede automatisierte Prüfung – aber wenn die zugrunde liegende Police diese Nachtragsversicherungsscheine tatsächlich nicht enthält, ist das Zertifikat irreführend. Deshalb gibt es die IRMI-9-von-10-Statistik. Für risikoarme Subunternehmer, die Routinearbeiten ausführen, ist die automatisierte COI-Prüfung ausreichend. Für Hochrisikogewerke, die strukturelle, Aushub- oder Dachdeckerarbeiten durchführen, ergänzen Sie die Prüfung um eine Nachtragsversicherungsschein-Prüfung – fordern Sie tatsächliche Kopien der CG-20-10- und CG-20-37-Nachtragsversicherungsschein-Seiten an.
Schritt 3: Compliance-Dashboard erstellen
Bei 200 markierten und kategorisierten Zeilen ist die rohe Tabellenkalkulation immer noch eine Informationsflut. Das Compliance-Dashboard reduziert sie auf die drei Zahlen, die Ihr Projektmanager oder Ihr Risikoausschuss tatsächlich benötigt: Wie viele Subunternehmer sind vollständig konform, wie viele haben behebbare Probleme, und was ist die häufigste Lücke?
Das einfachste Dashboard ist eine Pivot-Tabelle. Setzen Sie die Spalte „Status" (COMPLIANT / NON-COMPLIANT / REVIEW) als Zeilen und zählen Sie die Subunternehmernamen als Werte. Das Ergebnis sieht etwa so aus:
| Status | Anzahl | % der Gesamtzahl |
|---|---|---|
| COMPLIANT | 142 | 71% |
| NON-COMPLIANT | 38 | 19% |
| REVIEW | 20 | 10% |
Das ist die Gesamtübersicht: 71% Ihrer Subunternehmer sind derzeit konform, 19% haben Probleme, die vor dem Einsatz vor Ort gelöst werden müssen, und 10% benötigen eine genauere Prüfung. Die nächste Ebene des Dashboards geht tiefer in die nicht konforme Gruppe – welche spezifischen Lücken treiben die 38 markierten Zertifikate:
| Grund für Nicht-Konformität | Anzahl |
|---|---|
| Abgelaufene Police | 14 |
| GL-Limit unter $1M/$2M | 9 |
| Fehlendes CG 20 37 (abgeschlossene Arbeiten) | 11 |
| Fehlende Arbeitnehmerunfallversicherung | 6 |
| Falscher Zertifikatsinhaber | 5 |
| Unzureichende Kündigungsmitteilung | 3 |
Diese zweite Ebene zeigt Ihnen, wo Sie Ihre Bemühungen einsetzen sollten. Wenn das häufigste Problem abgelaufene Policen sind, konzentrieren Sie sich auf das Senden von Verlängerungsanfragen – nicht auf die Neuverhandlung von Limits. Wenn fehlende CG 20 37 das Muster ist, senden Sie eine Vorlagen-E-Mail, die erklärt, was das ist und warum es erforderlich ist. Das Dashboard verwandelt „wir haben 200 COIs zu prüfen" in „wir haben 14 abgelaufene Policen zu verfolgen, 9 Subunternehmer, die höhere Limits benötigen, und 11, die einen Nachtragsversicherungsschein für abgeschlossene Arbeiten hinzufügen müssen." Das ist eine überschaubare Aufgabenliste – kein Stapel von PDFs.
Für Teams, die den Compliance-Status mit Projektmanagern teilen müssen, macht eine einfache bedingte Formatierung das Dashboard auf einen Blick lesbar. Grüne Zeilen für konforme Subunternehmer, rote für nicht konforme, gelbe für solche, die innerhalb von 30 Tagen ablaufen. Filtern Sie nach Projekt, Gewerk oder Compliance-Lücke. Skalierung auf 200 Subunternehmer bedeutet nicht, proportional mehr Zeit für Compliance aufzuwenden – es bedeutet, ein System aufzubauen, bei dem die Zeit pro Zertifikat nach Festlegung der Regeln gegen Null geht.
Der vierteljährliche Rhythmus: Warum die Batch-Prüfung von Versicherungszertifikaten ein wiederkehrender Prozess ist und kein einmaliges Projekt
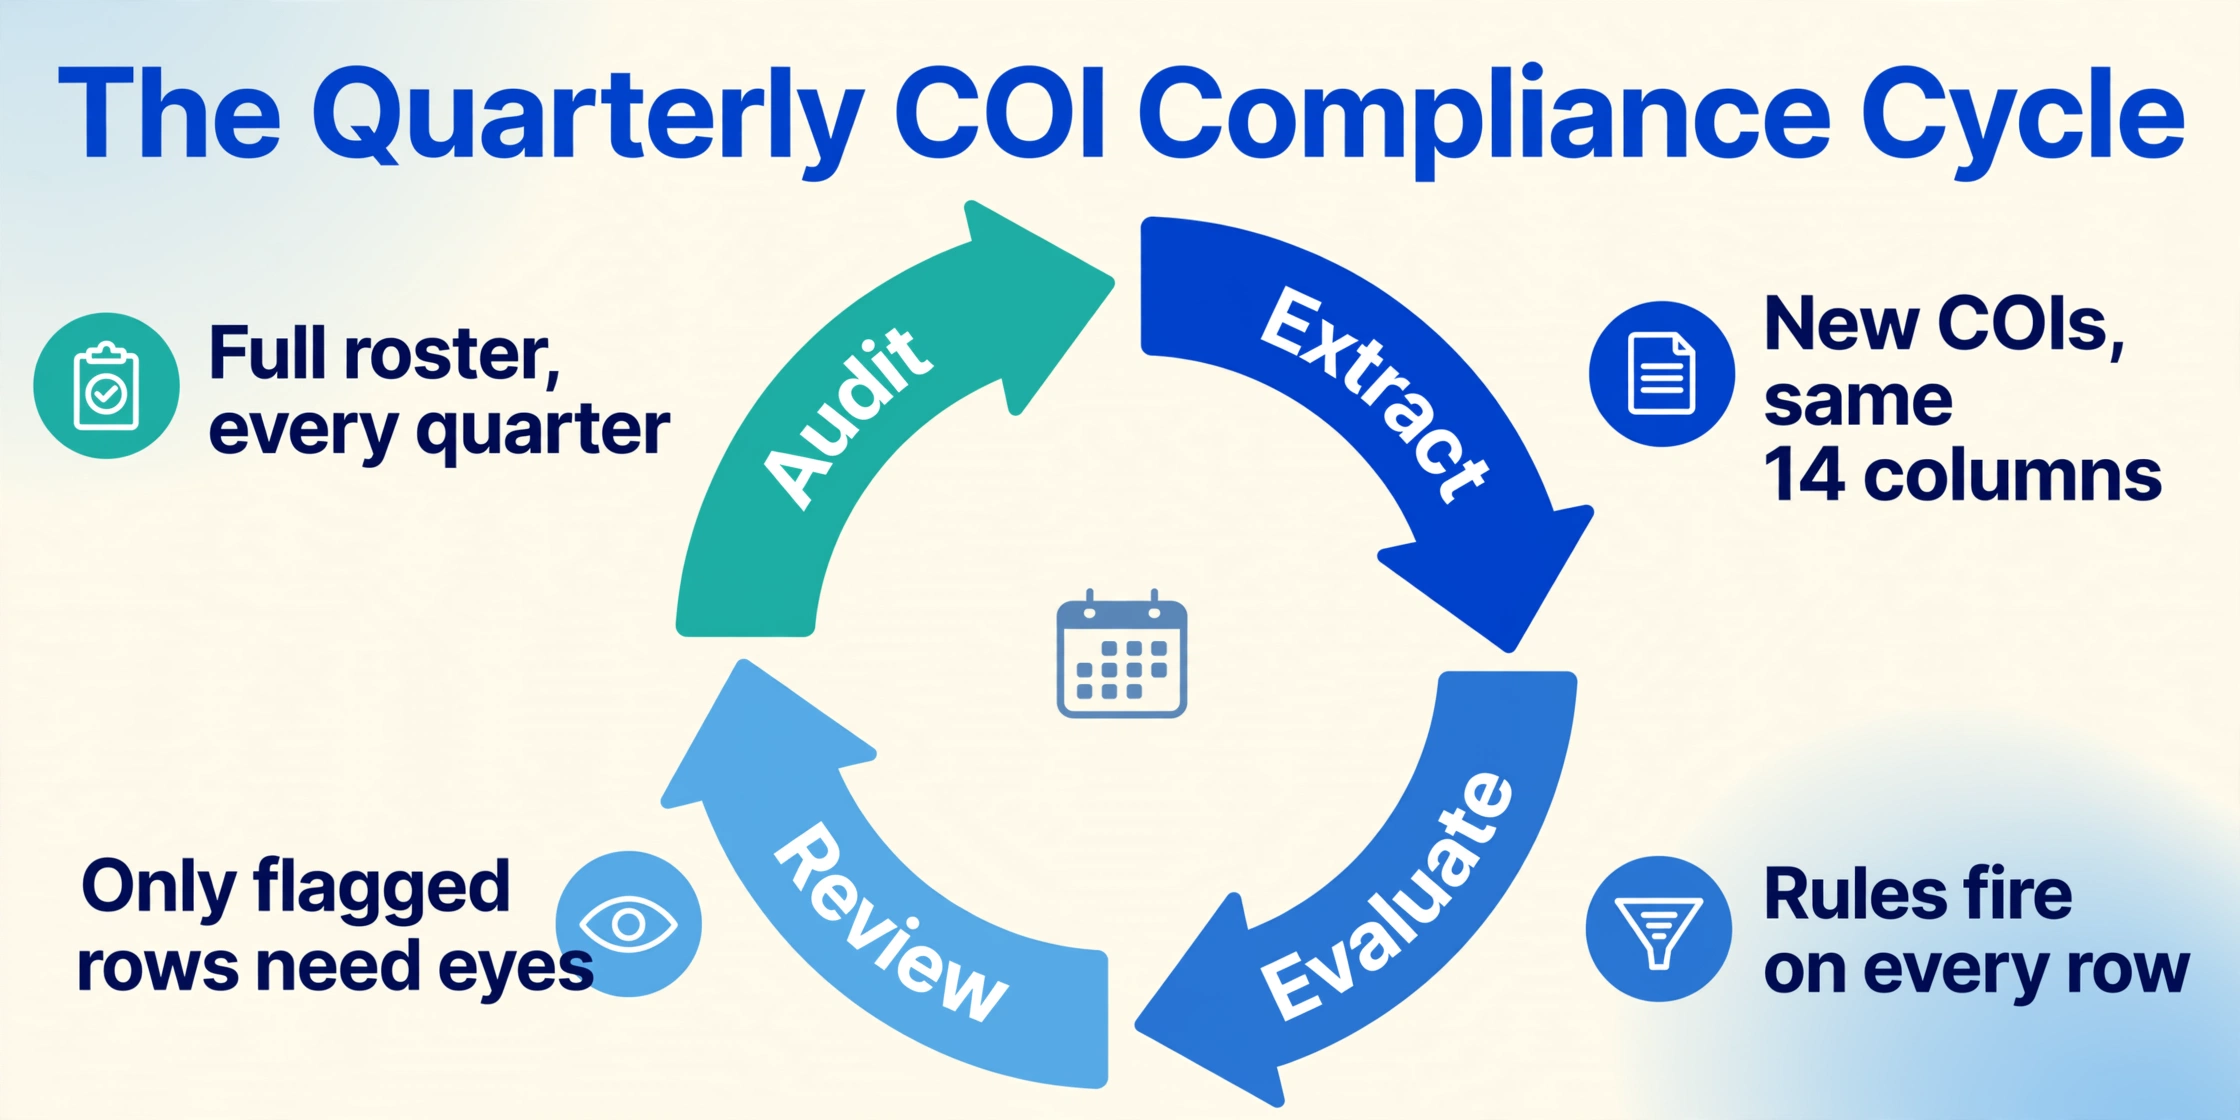
Versicherungspolicen werden jährlich erneuert, aber Subunternehmer erneuern nicht alle am selben Datum. Ein Generalunternehmer mit 80 aktiven Subunternehmern könnte jede Woche neue oder aktualisierte Zertifikate erhalten – und dann einen Anstieg jedes Quartal, wenn Verträge erneuert werden und sich Projektphasen verschieben. Dieser wiederkehrende Rhythmus macht die Stapelverarbeitung zum natürlichen Workflow für die COI-Compliance.
Richten Sie drei wiederkehrende Zyklen ein:
Wöchentliche Erfassung. Wenn neue COIs von Subunternehmern eintreffen oder aktualisierte Zertifikate nach Erneuerungen eingehen, fügen Sie sie zu einem laufenden Batch hinzu. Extrahieren Sie die neuen Dateien mit derselben 14-Spalten-Vorlage – sie werden direkt in die vorhandene Tabelle eingefügt. Die bedingten Regeln greifen automatisch. Sie beginnen nicht von vorn; Sie ergänzen.
Vierteljährliche Vollprüfung. Führen Sie einmal pro Quartal die gesamte Lieferantenliste durch eine vollständige Stapelverarbeitungsprüfung. Ziehen Sie alle aktiven Subunternehmer, fordern Sie aktualisierte COIs von allen an, deren Police in den letzten 90 Tagen abgelaufen ist, und extrahieren Sie alles erneut. Dieser Zyklus erfasst die 9-von-10-Lücken – diejenigen, die nicht sichtbar waren, als jedes COI vor Monaten einzeln eingereicht wurde, aber sichtbar werden, wenn Sie alle 200 Zeilen nebeneinander vergleichen.
Prüfung vor Projektmobilisierung. Drei Wochen bevor ein Subunternehmer vor Ort mobilisieren soll, ziehen Sie seine Zeile aus dem Compliance-Dashboard. Wenn der Status etwas anderes als KOMPLIANT ist, kennzeichnen Sie ihn für den Projektmanager. Die Kosten der COI-Nichteinhaltung – Projektverzögerungen von durchschnittlich 3.500 $ pro Tag, ungedeckte Haftungsansprüche und Audit-Rückforderungen – sind vollständig vermeidbar, wenn Sie die Lücke drei Wochen vor der Mobilisierung erkennen, statt am Tag, an dem der Subunternehmer die Arbeit beginnen soll.
Die Tabelle, die Sie in Schritt 2 und Schritt 3 erstellt haben, ist kein einmaliges Artefakt. Sie ist der lebendige Compliance-Nachweis, der mit Ihrer Lieferantenbasis wächst und Probleme rechtzeitig erfasst, um sie zu beheben.
Wo die Stapelverarbeitung an ihre Grenzen stößt – und wo menschliches Urteilsvermögen weiterhin gewinnt
Die automatisierte Stapelverarbeitungsprüfung ist leistungsstark, arbeitet jedoch mit dem, was auf dem ACORD-25-Formular sichtbar ist. Es gibt Lücken, die sie nicht allein schließen kann – und sie im Voraus zu kennen, verhindert falsches Vertrauen.
Handschriftliche oder nicht standardisierte Zertifikate. Einige Versicherer stellen ACORD-25-Formulare immer noch teilweise handschriftlich aus, insbesondere für kleinere Subunternehmer, deren Makler manuelle Anpassungen vornehmen. Die KI-Extraktion verarbeitet Handschrift deutlich besser als eine Template-OCR, aber die Genauigkeit sinkt im Vergleich zu maschinell gedruckten Formularen. In diesen Fällen zuerst stapelweise extrahieren und dann die markierten Zeilen manuell überprüfen – die KI erfasst die meisten Felder korrekt, übersieht jedoch möglicherweise eine handschriftliche Policennummer oder eine Randnotiz des Maklers.
Interpretation der Nachtragsversicherungsschein-Sprache. Ein Extraktionstool kann bestätigen, ob „CG 20 10" auf dem Zertifikat erscheint. Es kann jedoch nicht die eigentliche Nachtragsseite lesen und feststellen, ob die Sprache den spezifischen Projektumfang abdeckt oder ob ein Ausschluss in Absatz 4 den Versicherungsschutz untergräbt. Für Hochrisikogewerke – Stahlbau, Aushub, Dachdeckung, Abriss – sollten die bedingten Regeln eine „ÜBERPRÜFUNG"-Markierung auslösen, die das Zertifikat an eine Person mit Versicherungsexpertise weiterleitet. Die Regeln reduzieren den Stapel von 200 auf vielleicht 20, die eine fachkundige Lektüre benötigen. Sie ersetzen den Experten nicht.
Aggregat auf Policenebene vs. auf Projektebene. Die Spalte „GENERAL AGGREGATE LIMIT APPLIES PER" des ACORD-25-Formulars bietet drei Optionen: POLICY, PROJECT und LOCATION. Ein $2M-Aggregat, das pro Police gilt, deckt alle Projekte ab, an denen der Subunternehmer arbeitet – wenn er an drei Ihrer Projekte beteiligt ist, zehrt ein Schadensfall an Projekt A die für Projekt B verfügbare Deckung auf. Ein Aggregat pro Projekt bedeutet, dass jedes Projekt sein eigenes $2M-Limit erhält. Die bedingten Regeln können „Aggregat pro Police" als Überprüfungspunkt markieren, aber die Entscheidung, ob dies akzeptiert wird, hängt von Ihrer Risikotoleranz und der Projektlast des Subunternehmers ab.
Die Stapelverarbeitungsprüfung ist nicht „Regeln festlegen und gehen lassen". Sie ist „Regeln die Routine-80 % erledigen lassen, damit sich Menschen auf die urteilsintensiven 20 % konzentrieren können". Die IRMI-Statistik – 9 von 10 Versicherungszertifikaten erfüllen die Vertragsspezifikationen nicht – spiegelt eine Welt wider, in der Menschen versuchen, die Routine-80 % manuell zu bewältigen und ihre Kapazität erschöpfen, bevor sie überhaupt zu den urteilsintensiven 20 % gelangen. Diese Verteilung umzukehren, ist der Kernpunkt.
Tabellenregeln vs. COI-Management-Software: Wann sich was lohnt
In den vorherigen Abschnitten wurde ein tabellenbasierter Ansatz mit bedingten Regeln beschrieben. Für manche Teams ist eine dedizierte COI-Management-Software — Billy, Jones, myCOI, CertFocus — die richtige Wahl. Der Unterschied liegt nicht in der Qualität, sondern in Umfang und Komplexität.
Ein tabellenbasierter Workflow mit KI-Extraktion ist sinnvoll, wenn Sie 20 bis 200 Subunternehmer verwalten und eine Compliance-Prüfung ohne Preis pro Zertifikat ($3 bis $30 pro Anbieter und Jahr summiert sich schnell) oder sechsmonatige Implementierungszeiträume benötigen. Die Extraktion erfolgt einmal pro Stapel; die Regeln laufen automatisch; das Dashboard aktualisiert sich in Echtzeit. Die Gesamtkosten sind die KI-Verarbeitungsguthaben für die Extraktion — kein Abonnement pro Anbieter.
Dedizierte COI-Software ist sinnvoller, wenn Sie 500+ Subunternehmer über mehrere Projekte verwalten, eine Procore- oder CMiC-Integration benötigen oder eine automatisierte Anbieter-Nachverfolgung für Verlängerungen wünschen. Diese Plattformen bieten Mehrwert durch integrierte Workflows: automatische E-Mails an Subunternehmer 60 Tage vor Ablauf, ein Anbieterportal für Self-Service-COI-Uploads und Audit-Trail-Berichte für Enterprise-Compliance-Anforderungen. Sie bringen aber auch Kosten und Komplexität mit sich — die meisten erfordern Vertriebsgespräche, Jahresverträge und ein dediziertes Onboarding.
Der praktische Weg für viele mittelgroße Generalunternehmer: Nutzen Sie den hier beschriebenen tabellenbasierten Stapel-Workflow und wechseln Sie erst dann zu dedizierter Software, wenn das Volumen eine Schwelle überschreitet, ab der die durch automatisierte Anbieter-Nachverfolgung eingesparte Zeit die Plattformkosten übersteigt. Die bedingten Regeln und Compliance-Dimensionen sind in beiden Fällen dieselben — was sich ändert, ist der Bereitstellungsmechanismus.
FAQ
Verarbeitet die Stapelverarbeitung Versicherungszertifikate von verschiedenen Versicherern mit unterschiedlichen Layouts?
Ja, da die Extraktion semantisch und nicht positionsbasiert ist. Die KI liest „General Liability Each Occurrence" und findet den entsprechenden Dollar-Betrag, unabhängig davon, ob er bei einem Versicherer an Position (x=400, y=280) und bei einem anderen an (x=415, y=295) gedruckt ist. Einige versichererseitig erstellte ACORD-25-Formulare verschieben das Deckungsraster um einen halben Zoll oder brechen Policennummern über zwei Zeilen um – diese Abweichungen sind normal und werden ohne Neukonfiguration verarbeitet. Die eine Ausnahme: Nicht-ACORD-Formulare, die von Versicherern ausgestellt werden und völlig andere Feldbezeichnungen verwenden. In diesen Fällen sollten Sie zunächst eine kleine Testcharge ausführen und bestätigen, dass die KI die richtigen Werte findet, bevor Sie den gesamten Satz verarbeiten.
Wie lange dauert die Extraktion und Überprüfung von 200 Versicherungszertifikaten mit diesem Workflow?
Die Extraktion selbst dauert 5 bis 10 Sekunden pro Versicherungszertifikat – insgesamt etwa 15 bis 30 Minuten für den Batch-Upload und die Verarbeitung. Die Einrichtung der 14 Spalten und 10 bedingten Regeln dauert beim ersten Mal etwa 45 Minuten. Danach dauert jeder vierteljährliche Zyklus weniger als eine Stunde: 30 Minuten für die Extraktion, 15 Minuten für die Regelauswertung (die automatisch läuft, sobald die Formeln eingerichtet sind) und 15 Minuten für die Überprüfung der etwa 20 Versicherungszertifikate, die für die menschliche Beurteilung markiert wurden. Im Vergleich zum manuellen Ansatz: 33 bis 50 Stunden Open-PDF-Scan-Typ pro Zyklus.
Was ist, wenn das Versicherungszertifikat eines Subunternehmers eine ACORD-25-Formularversion von vor 2010 verwendet?
Die Datenfelder sind dieselben – Name des Versicherten, Deckungsraster, Limits, Daten, Zertifikatsinhaber – aber das Layout kann leicht abweichen, insbesondere bei der Kündigungssprache (ältere Formulare verwendeten „will endeavor to mail __ days written notice" anstelle des aktuellen „in accordance with the policy provisions"). Die semantische Extraktion verarbeitet beide, da sie die Feldbedeutung und nicht die Formularversion liest. Die Extraktionsspalte für die Kündigungsmitteilung erfasst die jeweilige Sprache, die Sie anschließend mit Ihrer bedingten Regel auswerten können.
Kann dieser Workflow pauschale Additional-Insured-Nachtragsversicherungsscheine verifizieren?
Teilweise. Ein pauschaler Additional-Insured-Nachtragsversicherungsschein besagt in der Regel, dass jede Einheit, die der benannte Versicherungsnehmer in einem schriftlichen Vertrag als zusätzlichen Versicherungsnehmer hinzuzufügen vereinbart hat, automatisch abgedeckt ist. Das ACORD-25-Formular kann diese Formulierung im Feld „Beschreibung der Tätigkeiten“ referenzieren (z. B. „Pauschaler zusätzlicher Versicherungsnehmer gemäß schriftlichem Vertrag“). Das Extraktionstool kann diesen Text erfassen. Die Verifizierung, ob die pauschale Formulierung korrekt greift, erfordert jedoch die Bestätigung zweier Dinge: (1) den pauschalen Nachtragsversicherungsschein in der Police und (2) einen schriftlichen Vertrag zwischen Ihnen und dem Subunternehmer, der den AI-Status verlangt. Die bedingten Regeln können COIs, die pauschale Formulierungen referenzieren, zur manuellen Überprüfung kennzeichnen, aber sie können nicht unabhängig verifizieren, dass ein schriftlicher Vertrag existiert. Das liegt in den urteilintensiven 20 %.
Welche Genauigkeit kann ich von der KI-Extraktion bei ACORD-25-Formularen erwarten?
Bei standardmäßigen maschinengedruckten ACORD-25-Formularen erreicht die KI-Extraktion eine Genauigkeit von über 99 % für klar gedruckte Felder wie Policennummern, Daten und Geldbeträge. Handschriftliche Einträge – bei Zertifikaten kleinerer regionaler Makler weiterhin üblich – reduzieren die Genauigkeit auf etwa 90–95 % für die handschriftlichen Teile. Das Feld „Beschreibung der Tätigkeiten“, das Freitext ist und mehrere Absätze umfassen kann, kann geringfügige Formatierungsunterschiede in der Ausgabe aufweisen (Zeilenumbrüche, Interpunktion), erfasst den inhaltlichen Kern jedoch zuverlässig. Bei compliance-kritischen Feldern liegt der Effizienzgewinn des Stapelverarbeitungs-Workflows darin, dass Sie extrahierte Daten in einer Tabellenkalkulation prüfen – 200 Zeilen auf Kennzeichnungen scannen – statt 200 PDFs zu lesen und die Werte selbst einzutippen.
Von 200 PDFs zu einem umsetzbaren Compliance-Bericht
Die Lücke zwischen „wir haben die COIs in den Akten“ und „wir wissen, welche konform sind“ ist größer, als die meisten Bauunternehmen annehmen. Die IRMI-Erkenntnis – 9 von 10 Zertifikaten erfüllen die Vertragsspezifikationen nicht, obwohl sie konform erscheinen – quantifiziert, was jeder Risikomanager, der einen Schadensfall durchlebt hat, bereits weiß: Das ACORD-25-Formular ist ein Nachweis, kein Schutz. Nachweis ohne Verifizierung ist Papierkram. Verifizierung in großem Maßstab erfordert einen Prozess, der nicht davon abhängt, dass menschliche Aufmerksamkeit 200 Wiederholungen übersteht.
Der dreistufige Workflow – alle COIs in eine Tabellenkalkulation extrahieren, bedingte Regeln gleichzeitig auf jede Zeile anwenden, ein Dashboard erstellen, das Konformes von Handlungsbedarf trennt – verwandelt einen 40-stündigen manuellen Zyklus in einen wiederkehrenden Prozess, der unter einer Stunde dauert. Die Regeln, die Sie einmal schreiben, bewerten jedes neue Zertifikat, das nächste Woche und im nächsten Quartal eintrifft. Was sich ändert, ist Ihr Gefährdungsfenster: Statt eine Deckungslücke zu entdecken, wenn ein Schaden bereits gemeldet ist, sehen Sie sie in einer gekennzeichneten Zeile auf einem Dashboard – mit Zeit, sie zu beheben.
Testen Sie die Extraktion mit Ihrem eigenen Stapel an ACORD-25-PDFs. Sehen Sie, wie Ihr Compliance-Dashboard aussieht, wenn die Regeln zum ersten Mal laufen. Die 9-von-10-Statistik legt nahe, dass die Ergebnisse ernüchternd sein werden. Besser, Sie sehen sie jetzt als nach einem Vorfall.