200件の証明書を1つのスプレッドシートに
ACORD 27保険コンプライアンスの一括処理
120件の不動産を管理し、1物件あたり平均2テナントが入居する商業不動産会社は、毎年約240件のACORD 27不動産保険証拠証書を受け取ります — 毎月約20件の新規または更新された証明書が受信箱に届きます。各証明書について、建物補償限度額、コインシュアランス率、評価方法、抵当権者の指定、満了日など、同じ15〜20項目の読み取りと検証が必要です。しかし、各証明書が合格か不合格かを判断するコンプライアンスルールは、貸主、物件、ローン契約によって異なります。あるローンを満たす3百万ドルの建物限度額が、別のローンでは50万ドル不足する場合があります。1つの総合限度額で12箇所をカバーする包括ポリシーは、単一証明書のロジックでは検証できません。また、ポートフォリオ内の1物件で評価更新が行われ、再調達原価が15%上昇した場合、その物件のコインシュアランス閾値に関連するすべての証明書を再確認する必要があります — 単一フォームのワークフローでは検出できない連鎖的なコンプライアンスイベントです。
重要ポイント
- 200件すべてのACORD 27を保管しており、ポートフォリオがコンプライアンス準拠していると想定しています。証明書を保有することはコンプライアンスではありません — 各証明書の建物限度額、コインシュアランス、抵当権者条項がその物件の特定のローン契約を満たしていることを検証することがコンプライアンスであり、人間のレビュアーが8つの異なる貸主の閾値セットを同時に追跡することはできません。
- 手動レビューでは、各証明書の同じ3項目 — 満了日、建物限度額、保険会社名 — のみを確認します。なぜなら、200件のフォームから20項目すべてを抽出すると1週間すべてを費やすことになるからです。コンプライアンス上重要な項目 — コインシュアランス率、評価方法、抵当権者の指定 — は、入力されることのない項目です。
- 列セットを一度定義し、200件すべての証明書を1つのスプレッドシートに一括処理します。コンプライアンスのギャップを1件ずつ探す代わりに、スプレッドシートが実際に注意が必要な12件の証明書をフラグ付けします — データ入力ではなく、リスク判断に時間を費やせます。
ACORD 27のポートフォリオが単一証明書ワークフローを破綻させる理由
貸し手が1件の商業モーゲージをクローズする際、ACORD 27の不動産保険証拠証書のレビューは10分のチェックリストです。PDFを開き、建物補償限度額を確認し、コインシュアランス率がローン契約と一致するか検証し、抵当権者条項が正しい貸出機関を指定しているか確認し、有効期限が将来であることをチェックします。完了です。次のクローズ書類に進みます。
同じ貸し手が120件のローンからなるポートフォリオを管理する場合、各ローンには独自のモーゲージ契約、独自の最低補償限度額、独自の更新サイクルがあり、10分のチェックリストは構造的に機能しなくなります。証明書はスケジュール通りではなく継続的に到着します。保険代理店によって同じACORD 27フォームでもフィールド配置、略語、テキストの折り返しが異なり、コインシュアランス率がラベル付きフィールドではなく物語形式の備考ブロックに埋もれてしまうこともあります。Chubbの証明書はある形式、Travelersは別の形式、見たこともない地域保険会社はさらに別の形式です。1つのフォームを10分で処理でき、フィールドの場所を熟知しているため目視で特定できるレビュアーでも、1日のうち40枚目の証明書あたりで認知的な壁にぶつかります。
しかし、より深い問題はスピードではありません。単一証明書レビューは、基礎となるローン契約の要件に関係なく、すべてのフォームに同じ精神的なチェックリストを適用することです。レビュアーは「建物限度額:$3.2M、コインシュアランス:80%、評価方法:再調達原価」をチェックしてこれらの値を入力しますが、$3.2Mで十分か、80%のコインシュアランスが許容されるか、再調達原価の評価がその特定のローンの特定の貸し手の要件を満たすかどうかは、せいぜいレビュアーの頭の中で比較されるだけです。120の物件に8人の異なる貸し手がそれぞれ異なる最低閾値を持つ場合、人間のレビュアーがすべての要件を覚えていることはありません。覚えているのはフィールドが埋まっているかどうかだけです。そして、埋まっているフィールドは準拠しているフィールドではありません。
これが、1枚の証明書を処理することとポートフォリオを処理することの構造的な違いです。単一証明書ワークフローはデータが存在することを検証します。ポートフォリオのコンプライアンスは、データが120の異なるルールセットを満たすことを検証する必要があります。これは人間の作業記憶をおよそ一桁超えるタスクです。ACORD 27に何が含まれ、単一証明書の抽出がどのように機能するかの基本については、貸し手コンプライアンスのためのACORD 27不動産保険データ抽出ガイドをご覧ください。この記事では、その機能をポートフォリオ全体に同時に適用した場合に何が変わるかに焦点を当てます。
「1枚のACORD 27を処理できる」と「200枚のACORD 27を200のローン契約に対して検証できる」の間のギャップは、スピードの問題ではありません。次元の問題です。単一証明書レビューは1次元(書類→データ)で動作します。ポートフォリオのコンプライアンスは3次元(書類→データ→要件マッチ)で動作し、3番目の次元は自動化なしでは崩壊します。
ポートフォリオ規模で初めて顕在化する3つの構造的課題
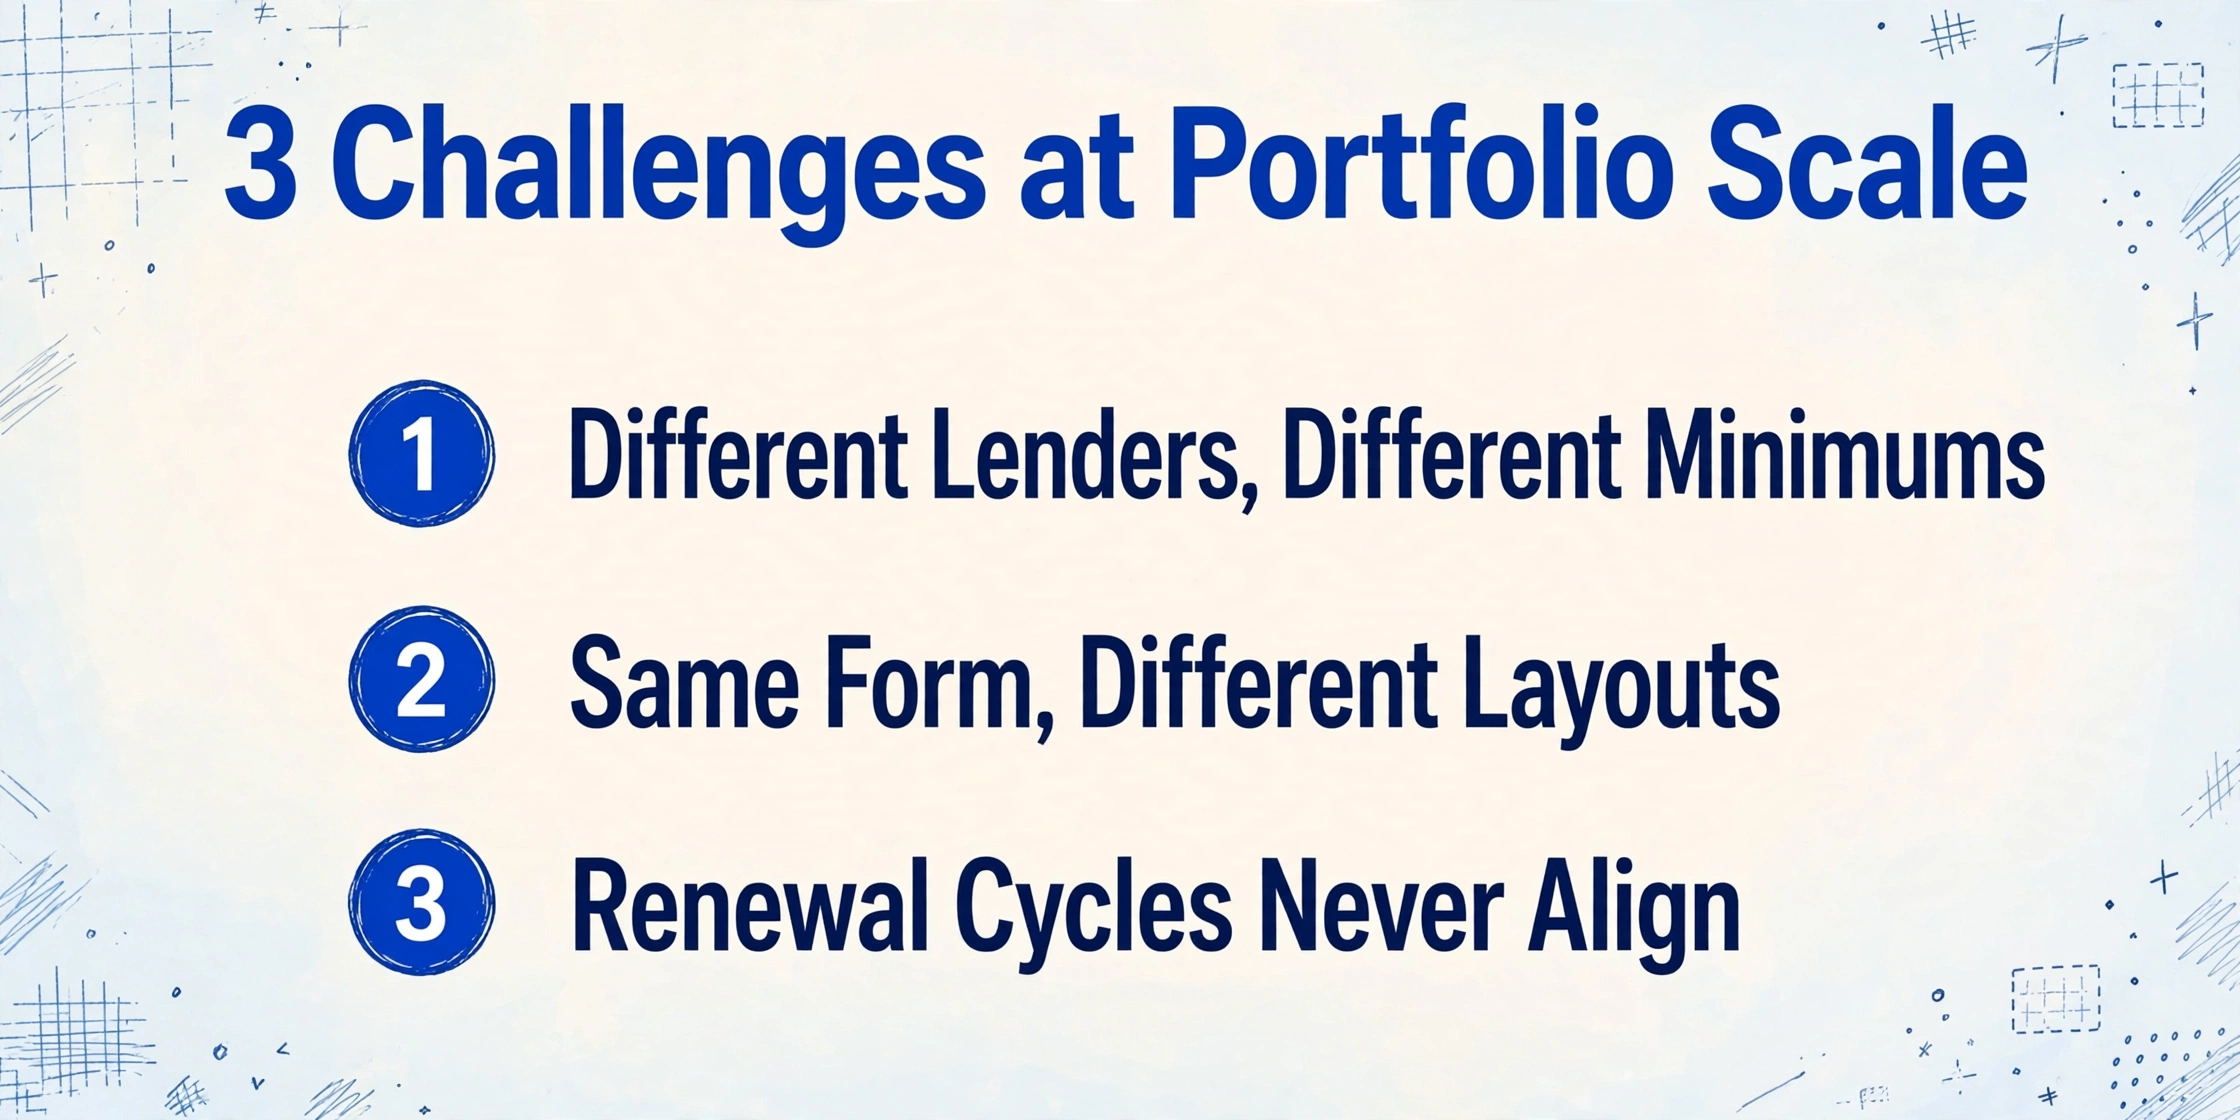
単一の物件・単一の貸し手に対するACORD 27の処理は、十分に理解されたタスクです。しかし、200の物件にわたり、異なる貸し手・異なるローン契約・異なる保険構造を持つ200件のACORD 27を処理する場合、1件ずつ処理するワークフローには存在しない3つの課題が浮上します。
同じフォームでも貸し手によって異なる最低要件
商業不動産ポートフォリオで融資条件が一律であることは稀です。中規模の企業であれば、オフィスビルはウェルズ・ファーゴ、小売センターは地域銀行、工業物件はCMBSコンジット、多世帯住宅は生命保険会社から融資を受けているかもしれません。各貸し手のローン契約では、最低補償額、許容されるコインシュアランス率、条例または法律補償や休業保険の要件がそれぞれ異なります。
あるローン契約では、建物補償額を「未返済ローン残高または再調達原価の100%のいずれか低い方」と同等以上にするよう求める場合があります。別の契約では、80%のコインシュアランス条項付きで再調達原価の80%を許容するかもしれません。3つ目 — 特に生命保険会社の貸し手に多い — では、合意価値の裏書付きで再調達原価の100%補償を要求し、コインシュアランス罰則のリスクを実質的に排除する一方で、補償限度額のハードルを大幅に引き上げる場合があります。ACORD 27からのデータ抽出は、貸し手に関係なく同じタスクです。しかし、そのデータがコンプライアンスを満たすかどうかの検証には、各物件を管理する特定のローン契約に対して抽出された各行を照合する必要があり、単一のチェックリストでレビューする担当者が8種類もの異なる閾値セットを同時に追跡することは不可能です。
包括ポリシー:1つの限度額、12の物件、場所レベルの可視性ゼロ
不動産包括保険ポリシーは、複数の場所を単一の総限度額(例:12のオフィスビル全体で4,000万ドル)でカバーします。保険会社の観点からは、これは効率的です。1つのポリシー、1つの保険料、1つの更新日。しかし、コンプライアンス審査担当者の観点からは、単一証明書ワークフローでは明確な回答がない検証問題を生み出します。
包括ポリシーのACORD 27には、1つの建物補償限度額(総額)と、カバーされるすべての場所を参照する1つの物件説明が記載されています。しかし、12棟中7棟目の抵当権を保有する貸し手は、4,000万ドルの総額を気にしません。彼らが気にするのは、その総額のうち自分たちの特定の担保に割り当てられた部分が、ローン契約の最低要件(通常は未償還ローン残高またはその特定建物の全再調達原価のいずれか低い方)を満たしているかどうかです。4,000万ドルの包括限度額は十分に聞こえるかもしれませんが、7棟目の再調達原価が1,200万ドルで、12物件中6物件のコストがそれより高く、3件のクレームですでに総額が800万ドル減少している場合、7棟目の実効補償額は証明書だけからは把握できません。
ACORD 27処理に関する業界ガイダンスは、場所別の内訳がない包括限度額の文書は、商業貸し手の要件に対して不十分であることが多いと確認しています。ポートフォリオレベルのバッチ抽出ワークフローでは、総額配分の問題を解決できません。それを解決できるのは、ポリシーの価格一覧表だけです。しかし、バッチ抽出でできることは、補償タイプが「個別」ではなく「包括」であるすべての証明書にフラグを立て、どの物件が同じ包括ポリシーを共有しているかを明らかにし、コンプライアンス審査担当者がどの証明書にフォローアップが必要かを把握できるようにすることです。200件すべての証明書を個別にレビューした後、スタックの一番下で包括ポリシーを発見するのではなく。
評価ドリフト:コンプライアンス基準が変動するとき
商業不動産の価値は変動します。時には劇的に変わることもあります。2022年に800万ドルと評価された建物は、3年間の建設費インフレ、サプライチェーンによる資材価格の上昇、そして再建時に高仕様の資材を義務付ける建築基準法の改正により、2026年には再調達原価が960万ドルになっている可能性があります。ローン契約で再調達原価の100%に相当する補償が求められており、保険契約者がそれに応じて補償限度額を更新していない場合、2024年にコンプライアンスを通過した証明書は、現在では160万ドルの補償ギャップを意味する可能性があります。
NAIOP(全米商業不動産開発業者協会)は、コインシュアランスを不動産保険の中で最も理解が進んでいない分野の一つと説明しています。そして、その誤解はポートフォリオ規模でさらに深刻化します。保険契約締結時から再調達原価が20%上昇したのに補償限度額が調整されていない場合、2年前はコンプライアンスに適合していた80%のコインシュアランス条項付きの保険契約が、現在では80%の基準を下回り、請求時に比例的な罰則が適用される可能性があります。罰則は(実際の補償額 / 必要補償額)× 損失額として計算されます。必要補償額が現在1200万ドル、実際の補償額が900万ドル、100万ドルの損失が発生した場合、保険会社は100万ドルではなく75万ドルを支払い、25万ドルの不足分が貸し手のエクスポージャーとなります。
バッチ処理は評価ドリフトを解決するのではなく、可視化することで対応します。解決できるのは、最新の評価と保険契約の調整のみです。200件すべての証明書が、補償限度額、コインシュアランス率、物件識別子を隣接する列に含む単一のスプレッドシートに抽出されれば、単一の条件付き書式設定の数式で、各建物の補償額を直近の再調達原価と比較できます。基準を下回る証明書は即座に表面化します。手作業のワークフローでは、同じ比較を行うために200件の証明書を200件の不動産評価記録と照合する必要があり、これはどのコンプライアンスチームも四半期ごと、いや、一度も行わない作業です。
ファイルは安全に処理され、保存されません。
コンプライアンス用列セット:ポートフォリオ追跡のために抽出すべき項目
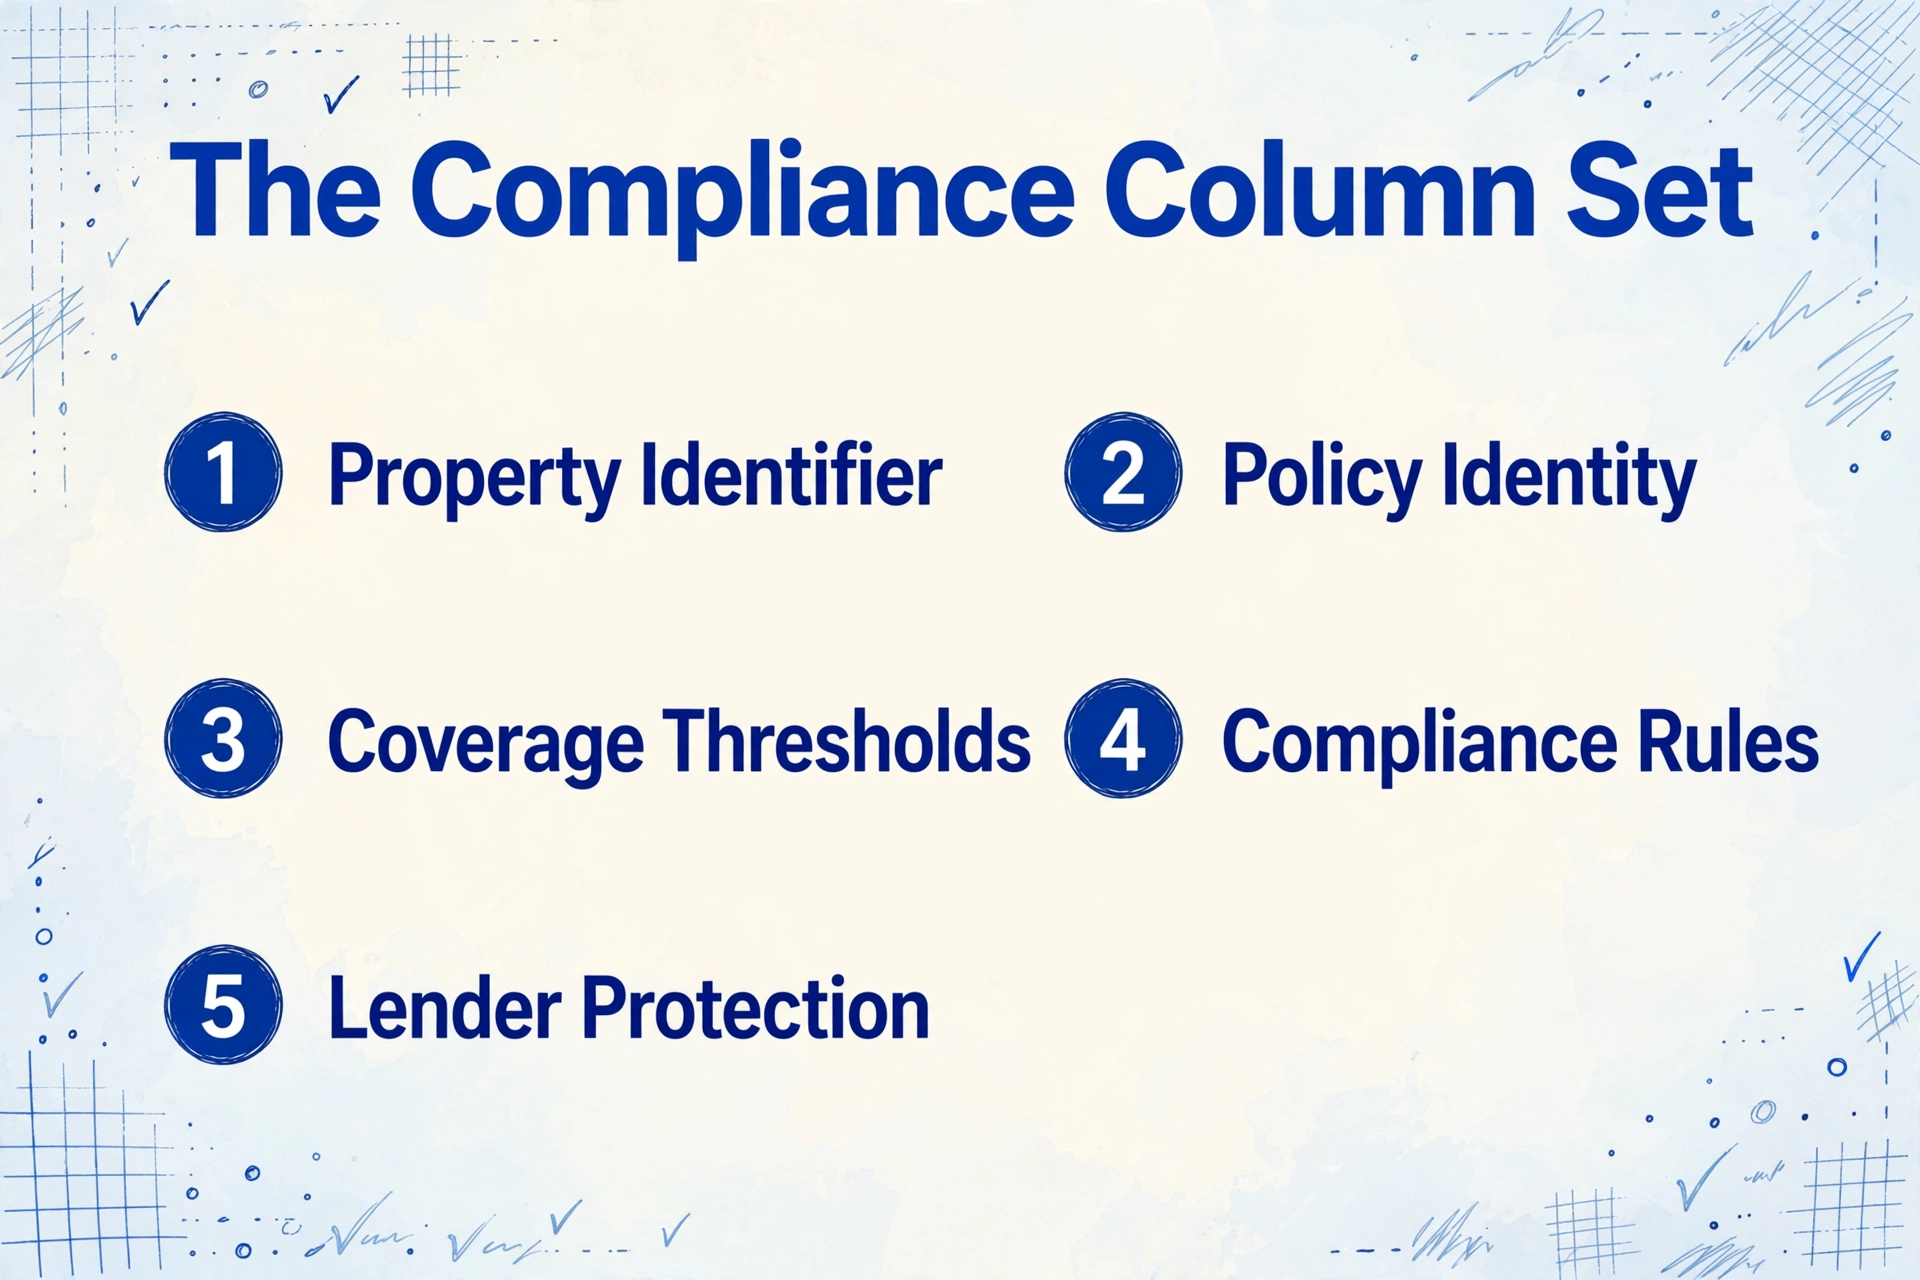
単一証明書の抽出には、フォーム上のデータを捉える列セットが必要です。ポートフォリオレベルの抽出には、物件、貸し手、融資契約にわたるコンプライアンス判断を可能にする列セットが必要です。この違いが重要なのは、抽出しない列はフィルタリング、並べ替え、条件付き書式設定ができないからです。そして、欠落した列はすべて、手動レビューに戻るコンプライアンスチェックとなります。
以下は、ポートフォリオ全体のACORD 27追跡用の列セットで、フォームのセクションではなく機能別にグループ化されています。
| 列グループ | 抽出するフィールド | ポートフォリオレベルでの目的 |
|---|---|---|
| 物件識別子 | 物件住所、ローン番号、被保険者名 | 各証明書を物件記録および融資契約にリンクします。これらがないと、自動化されたコンプライアンスチェックは実行できません。 |
| ポリシー識別情報 | 保険会社名、ポリシー番号、ポリシー開始日、ポリシー満了日 | ポートフォリオ全体での満了追跡と保険会社評価ルックアップ |
| 補償限度額 | 建物補償限度額、事業用動産限度額、免責額 | 貸し手の最低要件と比較し、ローン固有のしきい値を下回る限度額にフラグを立てます。 |
| コンプライアンスルール | コインシュアランス率、評価方法(RC/ACV/合意価値)、補償タイプ(基本/包括/特別)、条例または法律(有/無) | 貸し手ごとにこれらの各項目に対するルールが異なります。抽出により、ローンごとの条件付きチェックが可能になります。 |
| 貸し手保護 | 抵当権者/追加被保険者名、利息タイプ(抵当権者/貸し手の損失支払い/損失受取人)、証明書上のローン番号 | 正しい貸し手エンティティと指定を確認します。「証明書保持者」と記載され「抵当権者」と記載されていない証明書は、請求権を一切提供しません。 |
| ポリシー構造 | 包括 vs. 個別の表示、対象となる所在地の数、保険対象危険 | 包括ポリシーに手動の所在地配分レビュー用のフラグを立て、必要な場合に特別補償の対象範囲を確認します。 |
| ソースメタデータ | 代理店/仲介会社名、証明書日付、以前の証明書を置き換える(有/無) | 監査証跡と修正依頼のための代理店連絡先 |
このセットの2つの列は、単一証明書のワークフローではほとんど抽出されないものの、ポートフォリオ規模では不可欠になるため、追加の説明が必要です。
包括 vs. 個別の表示。これはACORD 27のラベル付きフィールドではありません。物件説明セクションと補償額の説明から推測する必要があります。物件説明が複数の所在地に言及し、建物限度額が単一の大きな数字である場合、そのポリシーはほぼ間違いなく包括ポリシーです。この表示を抽出することで、スプレッドシートはすべての包括ポリシー証明書に個別のレビューワークフロー用のフラグを立て、個別ポリシー証明書と同じ自動チェックを通過させて誤ったコンプライアンス結果を生み出すことを防ぎます。
コインシュアランス率。ACORD 27フォームでは、コインシュアランス率は3つの場所のいずれかに表示されます。補償グリッド内のラベル付きフィールド、パーセンテージ値の横のチェックボックス、または備考セクションの説明文です。古い管理システムを使用している代理店は、これを備考ブロックに埋め込むことがよくあります。「80%コインシュアランス適用」— これはフィールドベースの抽出ツールには見えません。セマンティックAI抽出 — テキストの位置ではなく意味を理解して読み取る方式 — は、代理店がフォームのどこに配置したかに関係なく、コインシュアランス率を捕捉します。この単一の列は、建物限度額が適切に見える場合でも、物件が技術的に過小保険であるかどうかを判断します。そのため、ほとんどのポートフォリオが追跡していない、最も影響力の大きいコンプライアンスフィールドとなっています。
200件のPDFから1つの稼働ダッシュボードへ
ACORD 27証明書のフォルダをコンプライアンスダッシュボードに変換するバッチワークフローには、4つのステップがあります。各ステップは、ポートフォリオ規模ではコンプライアンスチームをリスク管理モードではなくデータ入力モードに留めているボトルネックとなる手動作業を置き換えます。
シフトの計算は単純です。手動データ入力で1枚の証明書あたり7分かかるとします。つまり、密集した1ページのフォームから建物の限度額、共同保険の割合、抵当権者条項を探し出し、各値を読み取り、セルに入力する作業です。150枚の証明書ポートフォリオでは、約17.5時間の労働が必要です。AI抽出では1枚あたり約10秒で、同じ作業量が約25分に圧縮され、出力はすべての列が揃った事前フォーマット済みのスプレッドシートとして届きます。レビュー担当者が入力しきれなかったコンプライアンス上重要なフィールドが欠けた、部分的に埋められたグリッドではありません。
スプレッドシートをコンプライアンス早期警告システムに変える
抽出によりPDFからデータを取り出します。次のステップは、ポートフォリオの管理方法を変えるものであり、単なる文書化方法を変えるものではありません。それは、抽出されたスプレッドシートをデータテーブルからコンプライアンスダッシュボードに変換する条件付きルールを構築することです。これらのルールはExcelの数式または条件付き書式の式であり、一度定義すればすべての行に自動的に適用されます。
有効期限の監視。 有効期限までの日数を計算する列を追加し(=有効期限 - TODAY())、3段階のカラースケールを適用します。緑は60日超、黄は31~60日、赤は30日以下です。この列で並べ替えると、すぐに更新が必要な証明書が上位に浮かび上がります。同じルールがすべての物件、すべての貸し手に即座に機能します。
補償限度額の比較。 ここでポートフォリオの規模が重要になります。別の参照テーブルを作成します。物件ごとに1行、貸し手が要求する最低建物限度額、最大控除額、必要な評価方法の列を設けます。VLOOKUPまたはINDEX/MATCH数式を使用して、各物件の要件をメインの証明書スプレッドシートに取り込みます。次に、条件付き書式ルールを追加します。抽出された建物限度額が必要最低額より少ない場合は、行を赤で強調表示します。抽出された控除額が許容最大額を超える場合は、控除額セルをオレンジで強調表示します。これらのチェックは200行すべてに対して数秒で実行され、人間の注意が必要な12~18枚の証明書をフラグ付けします。これは、200枚すべてをレビューするのではなく、コンプライアンスレビュー担当者にとって妥当な作業量です。
評価方法の監査。 評価方法の列を「実際現金価値」でフィルタリングします。ローン契約で再調達価格が要求されている物件で結果が返ってきた行は、データ入力エラーではなく、エスカレーションが必要な補償不足です。手動ワークフローでは、このチェックはほとんど行われません。なぜなら、評価方法は、ほとんどのレビュー担当者が建物限度額と有効期限を抽出した後でスキップするフィールドの1つだからです。
抵当権者指定の検証。 利息タイプの列をフィルタリングします。「抵当権者」または「貸し手の損失支払可能」ではなく「証明書保有者」と表示されている行はすべて、Seyfarth Shawの法的分析によれば、「証明書保有者にいかなる権利も付与せず」、「発行保険会社と追加被保険者間の契約を構成しない」証明書を表します。証明書は発行時に保険契約が存在したことを証明するものであり、貸し手に請求支払いや解約通知を受け取る権利を与えるものではありません。ローン契約で抵当権者ステータスが要求されているフォームで証明書保有者と指定されていることは、補償限度額の引き上げでは修正できないコンプライアンス違反です。
一括ポリシーフラグ機能。 物件説明内の複数拠点への言及や、単一物件の再調達価額を超える包括限度額に基づき、一括ポリシーを識別する列を追加します。これらの行をグループ化し、一括でレビューします。包括限度額を個別物件に配分するには、証明書だけでなくポリシーの価額明細書が必要です。運用上の重要な変化は、これらの証明書がグループ化されて可視化されることです。これまでは200行に分散し、個別にPDFを開かなければ一括構造が見えませんでした。
コンプライアンスダッシュボードは、リスク管理の判断を代替するものではありません。ACORD 27は依然として保険証明書であり、「情報提供のみを目的として」発行されるスナップショットであり、契約書ではありません。しかし、200枚の証明書のデータが整理・並べ替え・フィルタリング可能になれば、リスク管理者の時間はデータの転記から、データに基づく意思決定へと移行します。この移行こそがバッチ処理によって可能になることであり、文書化されたポートフォリオと管理されたポートフォリオの違いです。
よくある質問
バッチ抽出は、異なる保険代理店が異なる形式で作成したACORD 27にも対応できますか?
はい。セマンティックAI抽出は、フィールドの意味を理解することで読み取ります。「協調保険割合」は補償限度額情報の近くにあるパーセンテージ値として認識され、画面上の固定位置に一致させるわけではありません。代理店によって使用する管理システム(Applied Epic、Vertafore AMS360、HawkSoft)は異なり、ACORD 27のフィールド配置、余白、テキスト折り返しが変わります。位置ベースの抽出はレイアウトが変わると機能しません。セマンティック抽出はレイアウトのバリエーションに対応します。座標ではなく内容を読み取るからです。
一つの限度額で複数の物件をカバーする一括ポリシーはどうなりますか?
抽出では、証明書に記載された建物補償限度額を取得します。一括ポリシーの場合、これは包括限度額であり、物件ごとの配分額ではありません。スプレッドシートでこれらの証明書にフラグを立てて手動レビューを促すことができますが、包括限度額から物件ごとの配分への変換には、ポリシーの価額明細書が必要です。これは通常、証明書ではなくポリシーに添付される別の文書です。バッチ抽出はフォローアップが必要な証明書を特定しますが、明細書データなしに包括限度額を物件ごとに分解することはできません。
バッチ抽出は、手動レビューと比べて期限切れや期限切れ間近の保険証書をどのように異なる方法で処理しますか?
手動のワークフローでは、レビュー担当者がスプレッドシートに有効期限を入力して次に進みます。その日付が期限間近としてフラグが立つかどうかは、誰かが列を並べ替えて確認するかどうかにかかっています。バッチワークフローでは、抽出により200件すべての保険証書の有効期限列が同時に設定され、1つの条件付き数式が期限から30日以内のすべての行にフラグを立てます。違いは日付抽出の精度ではなく、フラグ設定の完全性にあります。手動レビュー担当者は保険証書を1件ずつ処理し、カレンダー認識を一貫して適用しません。スプレッドシートは毎回すべての行にそれを適用します。
バッチ抽出は、共同保険率が貸し手の要件を満たしているかどうかを検出できますか?
抽出は保険証書から共同保険率を取得します。その率がローン契約を満たすかどうかは、貸し手の特定の要件と比較することに依存します。これは、要件が参照テーブルに入力されると、スプレッドシートの条件付き数式が自動的に実行できる比較です。貸し手が100%の共同保険を要求し、保険証書が80%を示している場合、その行はフラグが立ちます。貸し手が80%を受け入れ、保険証書が90%を示している場合、その行は合格します。抽出がデータを提供し、スプレッドシートのルールが貸し手固有のロジックを適用します。
ACORD 27物件証拠のバッチ抽出と、ACORD 25賠償責任保険証書のバッチ検証の違いは何ですか?
抽出技術は同じです。どちらもセマンティックAIを使用して標準化された保険フォームを読み取りますが、コンプライアンスロジックは異なります。ACORD 25の検証では、賠償責任限度額、追加被保険者特約、および労災補償範囲を契約要件と照合します。ACORD 27の検証では、物件補償額、共同保険条項、評価方法、および抵当権者指定をローン契約要件と照合します。両方を必要とするポートフォリオ(ほとんどの商業用不動産ポートフォリオが該当)では、異なる列セットと異なる条件ルールを持つ2つの並行バッチプロセスが実行されます。賠償責任側については、ACORD 25 COIのバッチ検証ガイドをご覧ください。より広範なCOIエコシステムについては、COIデータ抽出の完全ガイドで両方のトラックをカバーしています。
バッチ抽出は、スキャンまたは撮影されたACORD 27証明書でも機能しますか?
はい。AIはレンダリングされたページ画像を読み取ります。ソースが代理店管理システムで生成されたデジタルPDF、印刷された証明書のフラットベッドスキャン、またはフォームのスマートフォン写真のいずれであっても機能します。余白の手書き注釈も読み取り可能ですが、手書きの精度は印刷テキストよりも低くなります。最も一般的なスキャン形式はフラット化されたPDFです。エージェントがフォームを印刷し、署名し、スキャンし直したものです。AIはPDFの内部フォームフィールドではなく、ページ上の表示テキストを読み取るため、フラット化は抽出精度に影響しません。
アップロードに添付されていない以前のフォームや承認を証明書が参照している場合はどうなりますか?
抽出は、アップロードされたドキュメントに存在するもののみを取得できます。ACORD 27が別のACORD 101追加利息スケジュールまたはアップロードに含まれていなかった洪水保険承認を参照している場合、それらのデータポイントは抽出出力から欠落します。スプレッドシートは、指定された洪水地域での洪水補償などの主要フィールドが欠落している行にフラグを立て、不足しているドキュメントのフォローアップリクエストを促すことができます。ただし、抽出はアップロードされなかった承認を読み取ることはできません。