医療文書抽出は
HIPAA準拠ですか?医療機関向けガイド
貴組織のAI文書抽出ツールが医療記録、保険のEOB、または保護された健康情報 (PHI) を含むあらゆる文書を処理する場合、病院のレベニューサイクルチームであれ、3名のプロバイダーで構成されるクリニックであれ、HIPAAに基づく開示を行っていることになります。ここでは、プライバシー規則 (45 CFR §164.514)、セキュリティ規則 (45 CFR §164.306)、事業提携契約 (BAA) の要件 (45 CFR §164.504(e))、および最小必要の規則 (45 CFR §164.502(b)) が求める内容と、貴組織の抽出プロバイダーが準拠しているかどうかを確認する方法について説明します。
重要なポイント
- クラウド抽出ツールに医療文書をアップロードする前に患者名を削除しても、HIPAA上安全とはなりません。§164.514は18の識別子を定義しており、そのいずれかが文書に残っていれば、それは依然としてPHIであり、BAAが必要です。
- 医療文書を第三者AIツールに送信した時点で、プライバシー規則に基づく開示を行ったことになります。そして、§164.504(e)の全6項目を網羅する署名済みBAAがなければ、ツールの暗号化に関係なく、その開示は報告義務のある違反となります。
- カスタム列抽出 — 抽出するフィールドを貴組織が定義し、AIが意味理解によってそれらのみを特定する方式 — は、アーキテクチャレベルで最小必要の規則 (§164.502(b)) を満たします。すべてを抽出してから監査人が事後フィルタリングを受け入れてくれることを期待する必要はありません。
HIPAAが文書抽出に求める要件
HIPAAは「AI文書抽出」を明示的に規定していません。しかし、プライバシールール(45 CFR Part 164, Subpart E)、セキュリティルール(45 CFR Part 164, Subpart C)、および違反通知ルール(45 CFR Part 164, Subpart D)の3つの構成要素が、医療文書の処理に抽出ツールを使用する方法を直接的に規定しています。
基本は単純です。文書にPHIが含まれている場合、それをクラウドAIツールにアップロードすることは、プライバシールール上の開示に該当します。この開示が許可されるのは、ツール提供者が§164.504(e)に基づく署名済みのビジネスアソシエイト契約(BAA)を結んだビジネスアソシエイトであり、かつ開示される情報量が§164.502(b)に基づく必要最小限に限定されている場合のみです。各要件とその相互作用を理解することが、準拠したワークフローと報告義務のある違反の違いを生みます。
プライバシールール(45 CFR Part 164, Subpart E):PHIとみなされるもの
プライバシールールは、PHIを、対象事業者またはそのビジネスアソシエイトが電子的、紙、口頭を問わずあらゆる形式で保持または送信する、個人を特定できる健康情報と定義しています(45 CFR §160.103)。完全な医療記録でなくてもPHIを含む文書はあります。患者名、施術日、プランIDが記載された保険のEOBは該当します。氏名、生年月日、診断コードが記載された診療所の intake form は該当します。患者名と検査結果が記載された検査結果PDFは該当します。
文書抽出に最も直接的に影響するルールは、45 CFR §164.514(b)(2)の非識別化基準です。これは、健康情報を個人特定可能にする18カテゴリーの識別子、つまりPHIを定義しています。
セキュリティルール(45 CFR §164.306):ePHIの保護対策
プライバシールールがPHIにアクセスできる者とその理由を規定するのに対し、セキュリティルールは、処理、送信、保存中の電子PHI(ePHI)をどのように保護しなければならないかを規定します。§164.306(a)に基づき、対象事業者とビジネスアソシエイトは、すべてのePHIの機密性、完全性、可用性を確保し(§164.306(a)(1))、合理的に予見される脅威から保護し(§164.306(a)(2))、合理的に予見される許容されない開示から保護し(§164.306(a)(3))、従業員のコンプライアンスを確保しなければなりません(§164.306(a)(4))。
文書抽出において、これは転送中の暗号化(TLS 1.2以上)、保存時の暗号化、アクセス制御、すべての文書アクセスの監査ログ、および独立して検証されたセキュリティ認証に変換されます。セキュリティルールの管理的安全対策(§164.308)はリスク分析も要求しており、抽出プロバイダーがePHIの取り扱いに固有のリスクを評価したという文書化された証拠が必要であることを意味します。
最小必要のルール(45 CFR §164.502(b))
最小必要のルールでは、保護された健康情報(PHI)を使用または開示する際、対象事業者または事業提携契約(BAA)を結んだ事業者は、「意図された目的を達成するために必要な最小限の保護された健康情報に限定するための合理的な努力を行う」ことが求められます(§164.502(b)(1))。文書抽出において、これは目的特化型ツールと汎用文書処理ツールを分ける条項です。患者名、診療日、CPTコード、請求額など特定のフィールドのみを抽出し、残りを破棄するツールは、自然に最小必要の要件を満たします。一方、医療記録全体をアップロードし、すべてのコンテンツを無差別に処理してすべてを保持するツールは、§164.502(b)違反のリスクを生み出します。
§164.514に基づく18のPHI識別子
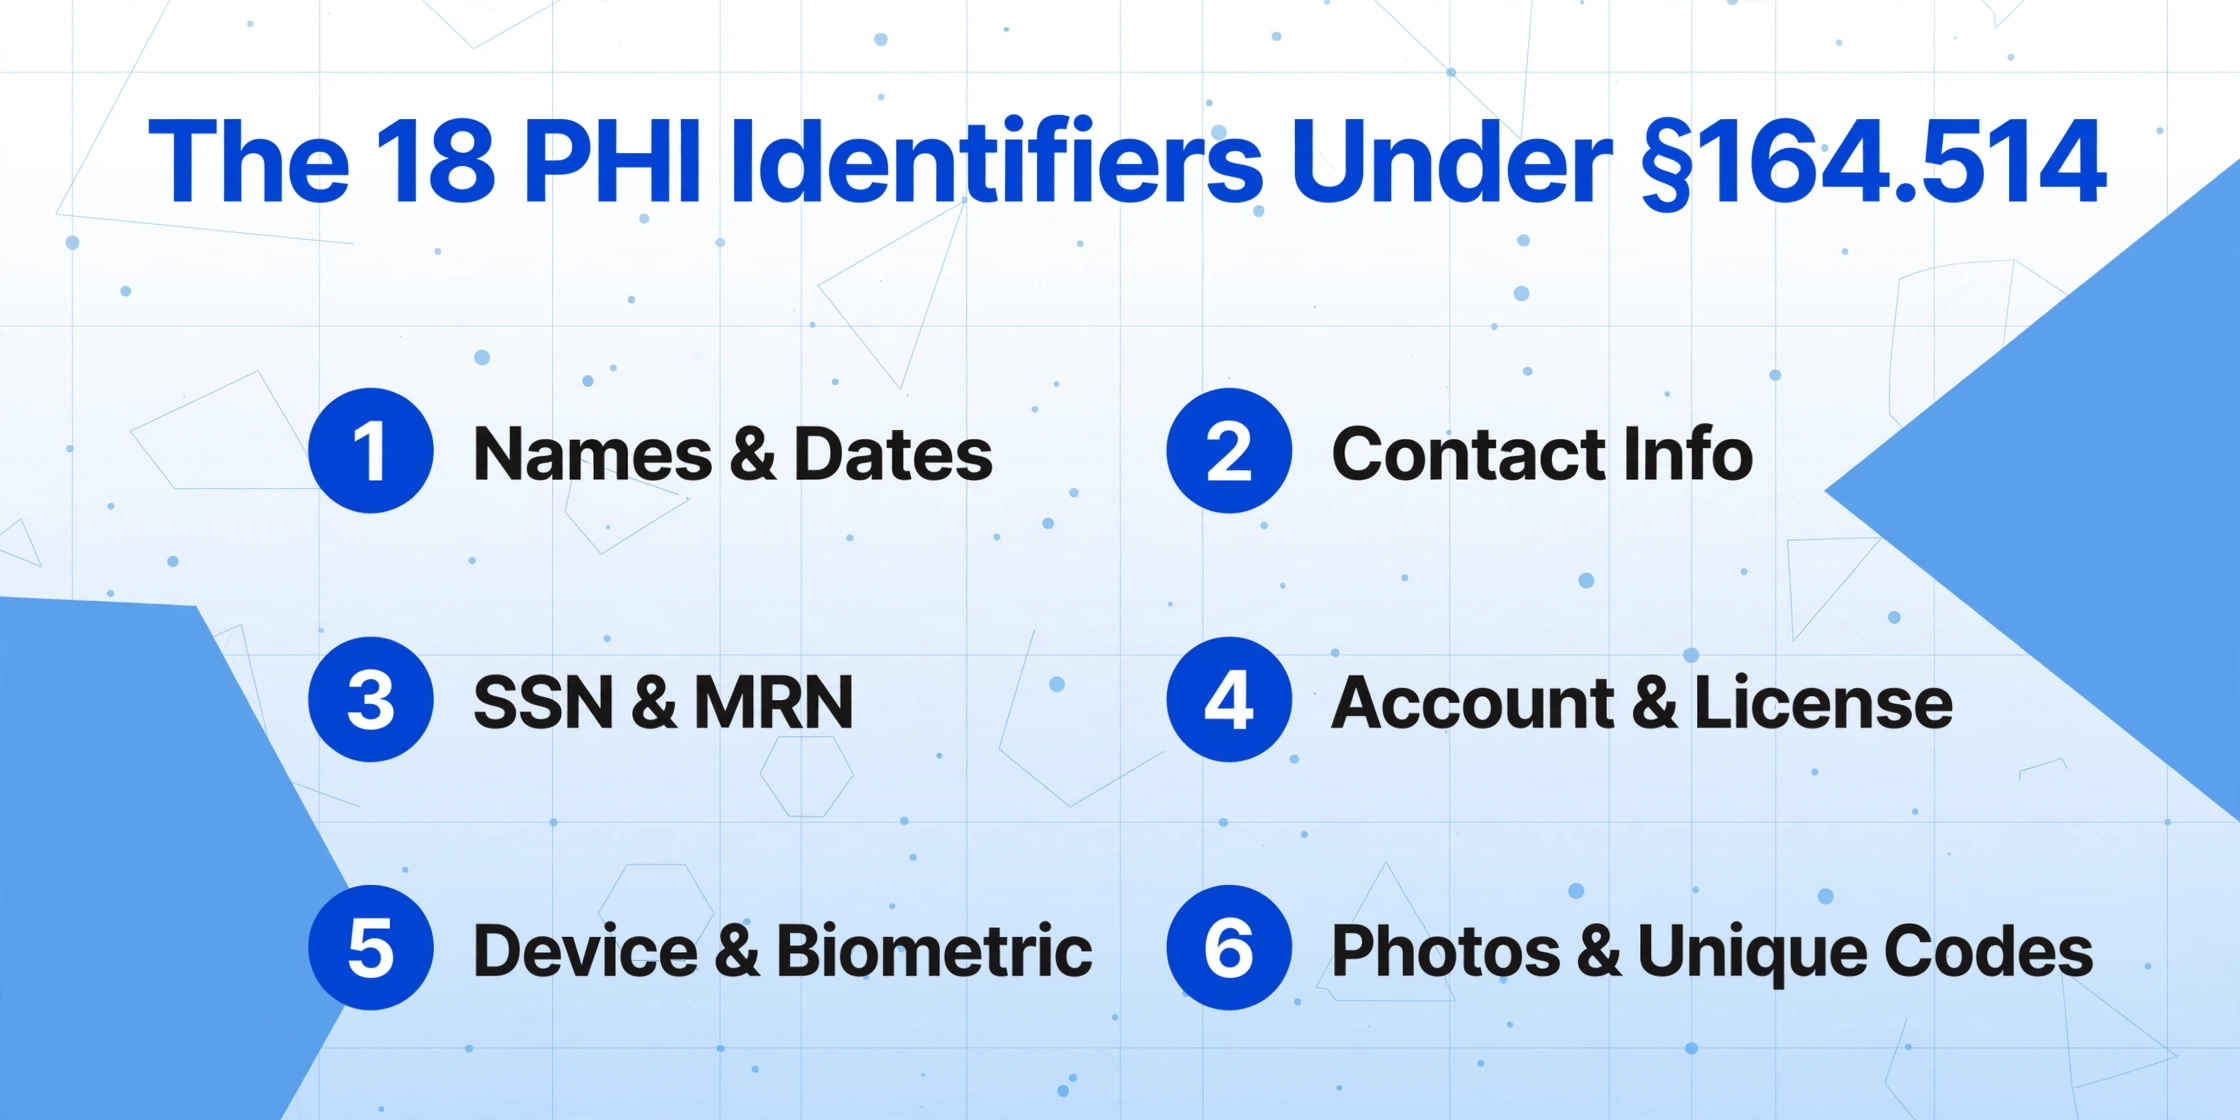
以下の18の識別子のいずれかが健康情報とともに文書内に存在する場合、その文書はPHIとなり、HIPAAの完全な保護対象となります(45 CFR §164.514(b)(2)(i))。
| カテゴリ | 識別子 | 医療文書での例 |
|---|---|---|
| (A) | 氏名 | 検査報告書に記載された患者名 |
| (B) | 州より小さい地理的区分(番地、市区町村、郡、郵便番号) | 受付フォームに記載された患者住所 |
| (C) | 日付の全要素(年を除く)— 生年月日、入院日、退院日、死亡日、89歳超の年齢 | 請求書に記載された診療日 |
| (D) | 電話番号 | 紹介状に記載された患者連絡先 |
| (E) | FAX番号 | 処方箋に記載された医療提供者のFAX番号 |
| (F) | メールアドレス | 同意書に記載された患者のメールアドレス |
| (G) | 社会保障番号 | 請求明細書に記載された社会保障番号 |
| (H) | 医療記録番号 | すべての臨床ページに記載された医療記録番号 |
| (I) | 健康保険被保険者番号 | 請求フォームに記載された保険ID |
| (J) | 口座番号 | 病院請求書に記載された患者口座番号 |
| (K) | 証明書または免許番号 | 資格認定書類に記載された医療提供者の免許番号 |
| (L) | 車両識別子およびシリアル番号(ナンバープレートを含む) | 事故報告書に記載されたナンバープレート |
| (M) | デバイス識別子およびシリアル番号 | 手術記録に記載されたインプラントのシリアル番号 |
| (N) | Web URL | 通信記録に記載された患者ポータルのURL |
| (O) | IPアドレス番号 | ポータルアクセス時に記録されたIPアドレス |
| (P) | 生体認証識別子(指紋および声紋) | 認証記録に記載された指紋 |
| (Q) | 顔全体の写真画像および同等の画像 | 受付書類に記載された患者の写真 |
| (R) | その他の固有の識別番号、特徴、またはコード | 電子署名、施設固有の患者ID |
医療文書の大半には、このリストに含まれる複数の識別子が含まれています。一般的なEOB(給付明細書)には通常、患者名(A)、住所(B)、診療日(C)、保険者ID(I)、口座番号(J)、MRN(H)、場合によってはSSN(G)が含まれます。そのEOBを抽出ツールにアップロードすることは、これらすべての識別子の開示を意味します。そのため、BAAおよび最小必要の原則は交渉の余地がありません。
医療文書をアップロードする場合:§164.504(e)が重要な理由
ここが重要な規制上の論点です。医療文書をクラウドAI抽出ツールにアップロードすることは、保護された健康情報(PHI)の開示に該当するのでしょうか?
はい、該当します。PHIを、貴組織に代わって情報を処理・保存・アクセスする第三者サービスに送信する行為は、プライバシールール上の開示に該当します。例外が適用される場合を除き(抽出に関しては標準的な例外はいずれも該当しません)、この開示が許可されるのは、第三者が45 CFR §164.504(e)に基づくBAAによって拘束される事業提携契約(BAA)の相手方である場合のみです。
§164.504(e)がBAAに求める事項
§164.504(e)(2)に基づき、BAAは事業提携者(抽出プロバイダー)に対し、以下の義務を課すことが必要です。
PHIの利用を制限する
契約で許可された範囲または法律で要求される範囲を超えてPHIを利用またはさらに開示しないこと(§164.504(e)(2)(ii)(A))。
適切な保護措置を講じる
適切な保護措置を講じ、ePHIについてセキュリティ規則を遵守すること(§164.504(e)(2)(ii)(B))。
違反を報告する
無許可の利用または開示(保護されていないPHIの違反を含む)を報告すること(§164.504(e)(2)(ii)(C)および§164.410)。
下請業者への義務の承継
PHIを取り扱う下請業者が同じ制限に同意することを確保すること(§164.504(e)(2)(ii)(D))。提供事業者がAI推論にサブプロセッサーを使用する場合、そのサブプロセッサーも同様に拘束される必要があります。
個人の権利への対応とHHSへのアクセス許可
PHIを修正および開示の会計報告に利用可能にし(§164.504(e)(2)(ii)(E)–(F))、内部の慣行をHHS長官に利用可能にすること(§164.504(e)(2)(ii)(G))。
契約終了時の返還または破棄
契約終了時、対象事業者から受領した、または対象事業者のために作成したすべてのPHIを返還または破棄すること(§164.504(e)(2)(ii)(I))。
貴組織の抽出提供事業者がこれら6つの要素を含むBAAを作成できない場合、またはそもそもBAAを提供しない場合、それだけでコンプライアンス上の重大な欠陥となります。BAAの運用上の落とし穴(下請業者への義務の承継、AIパイプラインにおける返還または破棄の問題、買収時に何が起こるか)の詳細な分析については、ドキュメント抽出におけるBAAコンプライアンスの落とし穴に関する関連記事を参照してください。
実践的なコンプライアンスチェックリスト:抽出ツールを検証するための5つのステップ
以下の各ステップは特定のCFR条文に対応しているため、正確な規制参照情報を用いてコンプライアンスを文書化できます。
処理する文書を分類する
貴組織のワークフロー内で、§164.514(b)(2)に基づき保護された健康情報 (PHI) を含む文書を特定してください。各文書タイプを18項目の識別子リストと照合します。患者向け文書には複数の識別子が含まれることをデフォルトの前提とすべきです。
事業提携契約 (BAA) が§164.504(e)の全条項を網羅していることを確認する
事業提携契約 (BAA) が文書抽出を具体的にカバーしていること(単なる汎用SaaSではないこと)、上記の6つの要素を含むこと、および貴組織の文書をモデルトレーニングに使用することを明示的に除外していることを確認してください。貴組織のデータがトレーニングに使用されないことについて、できれば事業提携契約 (BAA) 自体に書面による確認を得てください。
セキュリティルールへの準拠を確認する
§164.306(a)に基づき、転送中の暗号化(TLS 1.2以上)、保存時の暗号化、アクセス制御、および監査ログを確認してください。独立した監査を受けた認証(セキュリティ信頼基準を含むSOC 2 Type II、またはHITRUST)は、コンプライアンスの最も強力な証拠となります。
最小必要の原則に照らしてアーキテクチャを評価する
§164.502(b)(1)に基づき、ツールが特定のフィールドを定義でき、処理後に残りを破棄できるかどうか、あるいは文書全体を吸い上げてすべてを保存するかどうかを評価してください。カスタム列抽出は自然に最小必要の原則を満たしますが、一括で「すべてを抽出」するツールは情報漏えいのリスクを生み出します。
保存スケジュールを設定し、コンプライアンスの連鎖を文書化する
§164.504(e)(2)(ii)(I)に基づき、プロバイダーがアップロードされた文書をどのくらいの期間保持するかを定義してください。ベストプラクティスは一時的な処理です。つまり、抽出完了から数分以内に文書を削除します。署名済みの事業提携契約 (BAA)、セキュリティ認証、PHIの移動経路を示すデータフロー図、および§164.410に基づく違反通知手順を含むコンプライアンスファイルを維持してください。
AI文書抽出アーキテクチャがコンプライアンスに与える影響
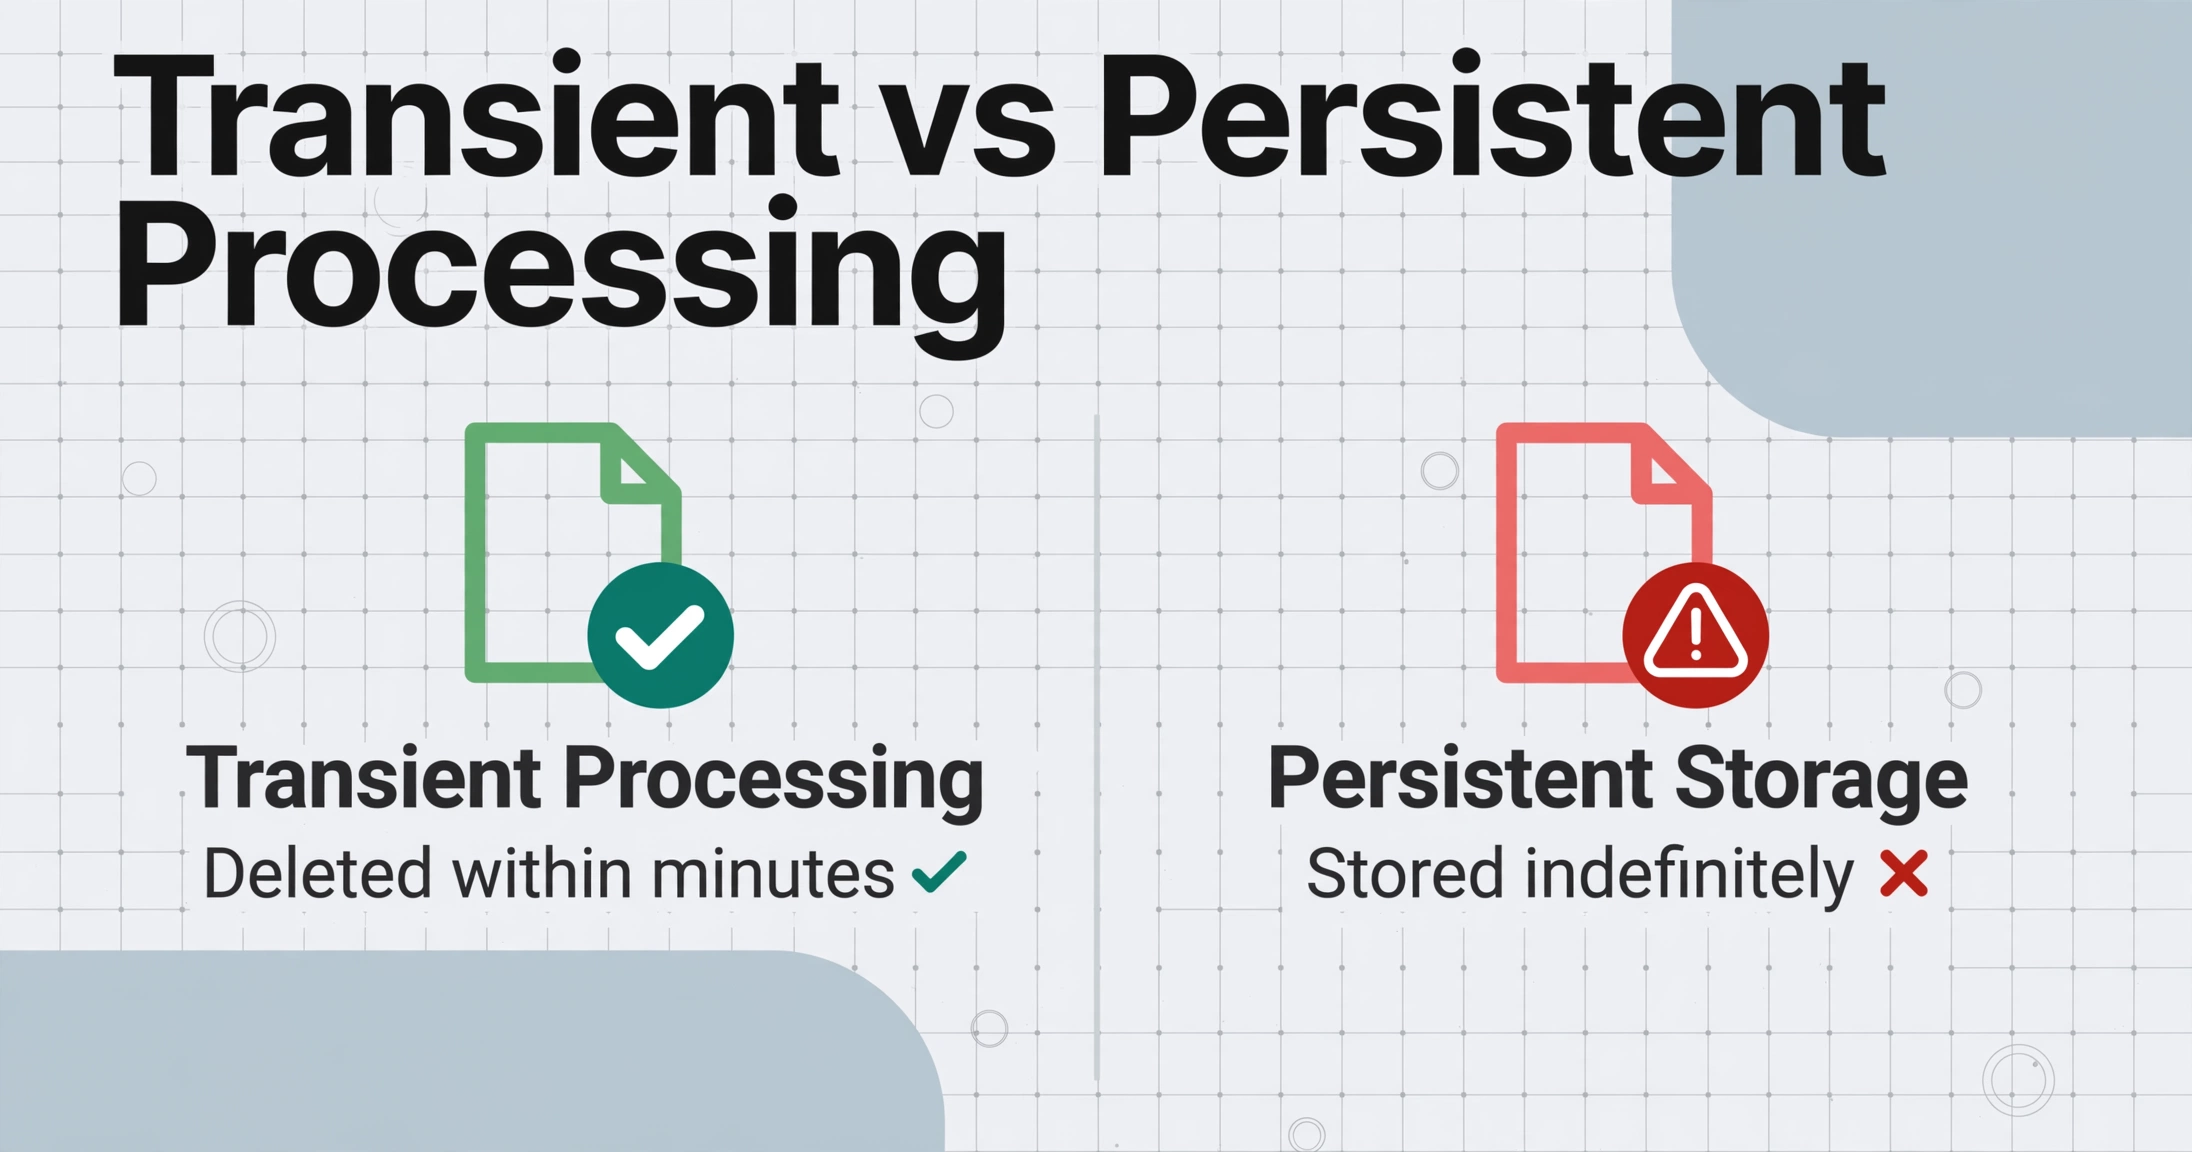
AI抽出ツールのアーキテクチャは、単なる技術的な実装詳細ではなく、規制上の影響を伴うコンプライアンス上の決定です。2つのアーキテクチャ上の特性が、HIPAAコンプライアンスに直接的な影響を及ぼします。
一時処理が複数の義務を満たす
一時処理向けに設計されたツール(文書をアップロードし、AIがデータを読み取って抽出し、結果を返し、原本を数分以内に削除する)は、§164.504(e)(2)(ii)(I)(返却または破棄)、§164.502(b)(最小必要 — 必要な期間のみデータを保持)、§164.306(a)(保存されるePHIが少ないことによる攻撃対象領域の縮小)を同時に満たします。文書を無期限に保存したり、推論パイプラインにキャッシュしたり、モデル改善のためにデータを保持するツールは、対応するコンプライアンス義務 — そしてそれらの義務が果たされない場合の対応するリスク — を生み出します。
設計による最小必要原則としてのカスタム列抽出
最小必要原則(§164.502(b)(1))は、意図された目的に必要なものにPHIを限定することを要求します。カスタム列抽出 — 抽出するフィールド(患者名、診療日、CPTコード、請求額)を貴組織が定義し、AIがそれらのみを抽出する方式 — は、アーキテクチャレベルで最小必要原則を実装します。ImageToTable.aiはこの原則に基づいて動作します。貴組織が希望する列を指定すると、AIはページ上の位置ではなく意味を理解して各値を特定します。要求しなかったフィールドは抽出エンジンに認識されることも、保存されることもありません。
これは「すべてを抽出して後でフィルタリングする」ツールとは大きく異なります。そのようなツールは文書全体を無差別に処理します。§164.502(b)の下では、抽出後のフィルタリングは、全体的な処理を遡及的にコンプライアンス準拠にすることはありません。義務は使用または開示そのものを制限することであり、後から保持するものだけを制限することではないからです。
プロバイダー選定をコンプライアンス対策の要とする
貴組織が講じられる最も効果的なコンプライアンス対策は、そのアーキテクチャーによって規制上の負担を本質的に軽減するプロバイダーを選定することです。一時処理、列固有の抽出、公開された保持スケジュール、SOC 2 Type II認証、および§164.504(e)の全条項をカバーする事業提携契約 (BAA) を備えたツールは、貴組織が1件のドキュメントを処理する前に、ほとんどのコンプライアンス上のギャップを解消します。
本ガイドでは、規制の基本事項を解説します。BAA交渉における実際上の落とし穴(下請け業者へのフローダウン、AIパイプラインにおける返却または破棄の曖昧さ)については、AIドキュメント抽出におけるHIPAA BAAコンプライアンスの落とし穴をご覧ください。GDPR第28条DPA要件を扱う欧州版については、GDPR AI抽出コンプライアンスガイドをご参照ください。
よくある質問
請求書ドキュメントにAI抽出ツールを使用している小規模な診療所にもHIPAAは適用されますか?
はい。HIPAAは規模に関係なくすべての対象事業者に適用されます。開業医の個人診療所も、複数病院からなるシステムと同じプライバシー規則、セキュリティ規則、および事業提携契約 (BAA) の要件に従う必要があります。患者の請求明細書の抽出にAIを使用している小規模診療所も、病院と同様にプロバイダーとの間で事業提携契約 (BAA) の締結が必要です。
アップロード前に患者名を削除すれば、そのドキュメントは保護された健康情報 (PHI) ではなくなりますか?
§164.514(b)(2)に基づく匿名化では、名前だけでなく18項目すべての識別子を削除する必要があります。名前を削除しても生年月日、MRN、および郵便番号が残っているドキュメントは依然として保護された健康情報 (PHI) であり、アップロードは事業提携契約 (BAA) を必要とする開示です。適切なセーフハーバー匿名化には、カテゴリー(R)までの全識別子の削除が必要です。
抽出プロバイダーはアップロードされた医療ドキュメントをAIの改善に使用できますか?
事業提携契約 (BAA) で明示的に許可されている場合のみ可能であり、デフォルトでは、プロバイダーは契約で許可されている範囲を超えて保護された健康情報 (PHI) を使用または開示することはできません(§164.504(e)(2)(ii)(A))。患者の医療ドキュメントをモデルトレーニングに使用することは、プライバシー規則上の許可された利用ではありません。医療向けの抽出プロバイダーの大半は、この問題を回避するために専用インフラストラクチャまたはゼロ保持処理を提供しています。コンプライアンス上安全なアプローチは、貴組織のドキュメントがトレーニングに使用されないことを事業提携契約 (BAA) で要求することです。
抽出プロバイダーを変更した場合、当社のPHIはどうなりますか?
§164.504(e)(2)(ii)(I)に基づき、移行元のプロバイダーは、貴組織から受領した、または貴組織のために作成したすべてのPHIを返却または破棄しなければなりません。削除確認書を文書で取得し、コンプライアンス記録として保管してください。
非準拠の抽出ツールを使用した場合の罰則は何ですか?
OCRは、45 CFR §160.404に基づく4段階の構造で違反を執行します:第1段階(事業者が知らなかった場合)は、違反1件につき100ドルから、年間最大28,137ドル。第4段階(故意の過怠を是正しなかった場合)は、違反1件につき70,689ドル、年間上限1,726,773ドルに達します。罰金に加えて、BAAなしの抽出ツールに関わる情報漏洩は、サブパートDに基づく必須通知を引き起こします。つまり、影響を受ける個人、HHS、場合によっては地元メディアへの通知が必要となります。
スタッフが医療文書の写真をスマートフォンで撮影し、抽出ツールにアップロードする場合、HIPAAは適用されますか?
はい。媒体によって規制上の地位は変わりません。スマートフォンで撮影した医療記録の写真であっても、18の識別子のいずれかが含まれていれば、§160.103に基づくPHIです。文書がネイティブのPDFであれ、スマートフォンで撮影したJPEGであれ、同じBAAおよび最小必要基準が適用されます。
医療文書抽出におけるHIPAA準拠は、AIが準拠できるかどうかではなく、貴組織のプロバイダーが適切な契約上、セキュリティ上、およびアーキテクチャ上の保護措置を構築しているかどうかが問題です。セクション164.514は何がPHIに該当するかを定義しています。セクション164.504(e)は6つの特定の条項を含むBAAを要求しています。セクション164.502(b)は必要なものだけを抽出することを要求しています。そしてセクション164.306は、ePHIに対する検証可能なセキュリティ保護をすべての段階で要求しています。これらの各項目は、1件の文書を処理する前に検証可能であり、処理後ではありません。コンプライアンスの問題は、最初の医療記録をアップロードする前に答えが出ています。それが正しい答えであることを確認してください。
この記事は一般的な規制ガイダンスを提供するものであり、法的助言を構成するものではありません。貴組織のワークフローに固有の判断については、コンプライアンス責任者または医療専門弁護士にご相談ください。
HIPAA準拠を確認するサインアップ不要で無料でお試しいただけます。文書は一時的に処理され、保持されません。BAAもご利用いただけます。