Ist die Extraktion medizinischer Dokumente
HIPAA-konform? Ein Leitfaden für Gesundheitsorganisationen
Wenn Ihr KI-Tool zur Dokumentextraktion Krankenakten, Versicherungs-EOBs oder andere Dokumente mit geschützten Gesundheitsinformationen (PHI) verarbeitet, tätigen Sie eine Offenlegung gemäß HIPAA – ob Sie nun im Krankenhaus-Revenue-Cycle-Team arbeiten oder in einer Praxis mit drei Ärzten. Hier erfahren Sie, was die Privacy Rule (45 CFR §164.514), die Security Rule (45 CFR §164.306), die Anforderung an Business-Associate-Vereinbarungen (45 CFR §164.504(e)) und die Minimum Necessary Rule (45 CFR §164.502(b)) verlangen – und wie Sie überprüfen, ob Ihr Extraktionsanbieter konform ist.
Wichtigste Erkenntnisse
- Das Entfernen von Patientennamen vor dem Hochladen eines medizinischen Dokuments in ein Cloud-Extraktionstool macht es nicht HIPAA-sicher – §164.514 definiert 18 Identifikatoren, und wenn nur einer davon im Dokument verbleibt, handelt es sich weiterhin um PHI, die eine BAA erfordert.
- In dem Moment, in dem Sie ein medizinisches Dokument an ein KI-Tool eines Drittanbieters übertragen, haben Sie eine Offenlegung gemäß der Privacy Rule vorgenommen – und ohne eine unterzeichnete BAA, die alle sechs Bestimmungen aus §164.504(e) abdeckt, ist diese Offenlegung unabhängig von der Verschlüsselung des Tools eine meldepflichtige Verletzung.
- Benutzerdefinierte Spaltenextraktion – bei der Sie festlegen, welche Felder extrahiert werden sollen, und die KI nur diese per semantischem Verständnis lokalisiert – erfüllt die Minimum Necessary Rule (§164.502(b)) auf Architekturebene, ohne dass Sie alles extrahieren und hoffen müssen, dass ein Prüfer Ihre Nachfilterung akzeptiert.
Was HIPAA für die Dokumentenextraktion vorschreibt
HIPAA erwähnt „KI-Dokumentenextraktion" nicht namentlich. Drei Bestandteile der Verordnung – die Datenschutzregel (Privacy Rule, 45 CFR Part 164, Subpart E), die Sicherheitsregel (Security Rule, 45 CFR Part 164, Subpart C) und die Meldeplicht bei Verstößen (Breach Notification Rule, 45 CFR Part 164, Subpart D) – regeln jedoch direkt, wie Sie ein Extraktionstool zur Verarbeitung medizinischer Dokumente einsetzen dürfen.
Der Ausgangspunkt ist einfach: Enthält ein Dokument PHI, stellt das Hochladen in ein Cloud-KI-Tool eine Offenlegung gemäß der Datenschutzregel dar. Diese Offenlegung ist nur zulässig, wenn der Tool-Anbieter ein Geschäftspartner (Business Associate) mit einer unterzeichneten Geschäftspartnervereinbarung (BAA) gemäß §164.504(e) ist und nur wenn die Menge der offengelegten Informationen auf das nach §164.502(b) erforderliche Mindestmaß beschränkt ist. Jede Anforderung zu verstehen – und wie sie zusammenspielen – ist der Unterschied zwischen einem konformen Workflow und einer meldepflichtigen Verletzung.
Die Datenschutzregel (45 CFR Part 164, Subpart E): Was als PHI gilt
Die Datenschutzregel definiert PHI als individuell identifizierbare Gesundheitsinformationen, die von einer gedeckten Einrichtung (Covered Entity) oder ihrem Geschäftspartner in beliebiger Form – elektronisch, papierbasiert oder mündlich – aufbewahrt oder übermittelt werden (45 CFR §160.103). Ein Dokument muss keine vollständige Krankenakte sein, um PHI zu enthalten. Eine Versicherungs-EOB mit Patientennamen, Behandlungsdatum und Plan-ID qualifiziert sich. Ein Klinikaufnahmeformular mit Name, Geburtsdatum und Diagnosecodes qualifiziert sich. Ein Laborergebnis-PDF mit Patientennamen und Testergebnissen qualifiziert sich.
Die Regel, die die Dokumentenextraktion am direktesten betrifft, ist der De-Identifizierungsstandard gemäß 45 CFR §164.514(b)(2). Er definiert 18 Kategorien von Identifikatoren, deren Vorhandensein Gesundheitsinformationen individuell identifizierbar – und damit zu PHI – macht.
Die Sicherheitsregel (45 CFR §164.306): Schutzmaßnahmen für ePHI
Während die Datenschutzregel regelt, wer auf PHI zugreifen darf und warum, regelt die Sicherheitsregel, wie elektronische PHI (ePHI) während der Verarbeitung, Übertragung und Speicherung geschützt werden muss. Gemäß §164.306(a) müssen gedeckte Einrichtungen und Geschäftspartner die Vertraulichkeit, Integrität und Verfügbarkeit aller ePHI sicherstellen (§164.306(a)(1)); vor vernünftigerweise vorhersehbaren Bedrohungen schützen (§164.306(a)(2)); vor vernünftigerweise vorhersehbaren unzulässigen Offenlegungen schützen (§164.306(a)(3)); und die Einhaltung der Vorschriften durch die Belegschaft sicherstellen (§164.306(a)(4)).
Für die Dokumentenextraktion bedeutet dies Verschlüsselung während der Übertragung (TLS 1.2 oder höher), Verschlüsselung im Ruhezustand, Zugriffskontrollen, Prüfprotokollierung jedes Dokumentenzugriffs und unabhängig verifizierte Sicherheitszertifizierungen. Die administrativen Sicherheitsvorkehrungen der Sicherheitsregel (§164.308) erfordern auch eine Risikoanalyse – was bedeutet, dass Sie dokumentierte Nachweise benötigen, dass Ihr Extraktionsanbieter die spezifischen Risiken im Umgang mit ePHI bewertet hat.
Die Minimum-Necessary-Regel (45 CFR §164.502(b))
Die Minimum-Necessary-Regel verlangt, dass eine gedeckte Einrichtung oder ein Geschäftspartner bei der Nutzung oder Offenlegung von PHI „angemessene Anstrengungen unternimmt, um geschützte Gesundheitsinformationen auf das Minimum zu beschränken, das zur Erreichung des beabsichtigten Zwecks erforderlich ist“ (§164.502(b)(1)). Bei der Dokumentextraktion ist dies die Bestimmung, die zweckgebundene Tools von allgemeinen Dokumentverarbeitern unterscheidet. Ein Tool, das spezifische Felder extrahiert – Patientenname, Leistungsdatum, CPT-Code, abgerechneter Betrag – und den Rest verwirft, erfüllt die Minimum-Necessary-Anforderung auf natürliche Weise. Ein Tool, das eine gesamte Krankenakte hochlädt, alle Inhalte unterschiedslos verarbeitet und alles aufbewahrt, schafft ein §164.502(b)-Risiko.
Die 18 PHI-Identifikatoren gemäß §164.514
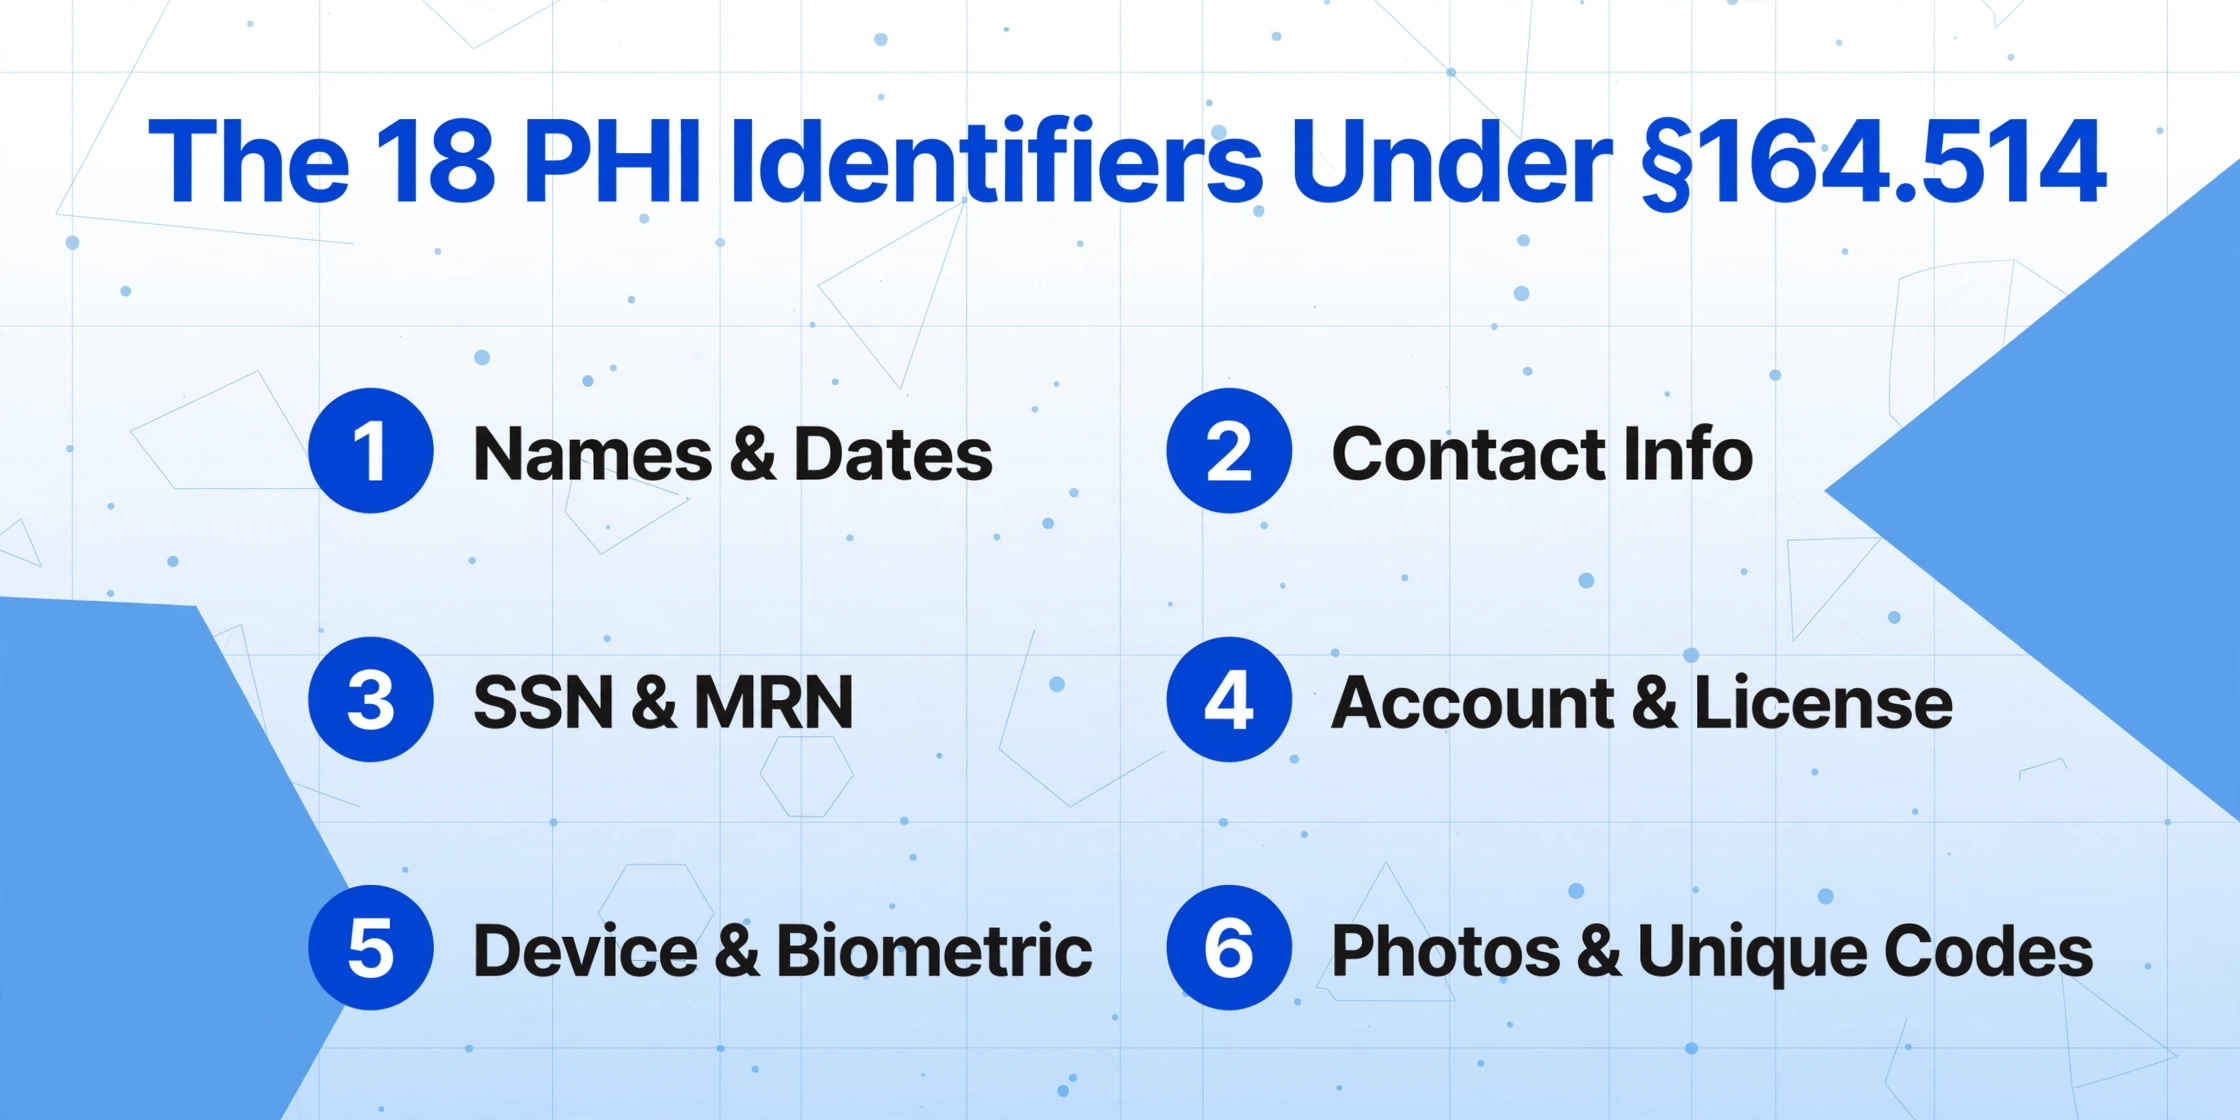
Wenn einer der folgenden 18 Identifikatoren in einem Dokument zusammen mit Gesundheitsinformationen vorhanden ist, handelt es sich bei dem Dokument um PHI und es unterliegt dem vollständigen Schutz von HIPAA (45 CFR §164.514(b)(2)(i)).
| Kategorie | Identifikator | Beispiel in medizinischen Dokumenten |
|---|---|---|
| (A) | Namen | Patientenname auf einem Laborbericht |
| (B) | Geografische Unterteilungen, die kleiner als ein Staat sind (Straßenadresse, Stadt, Landkreis, PLZ) | Patientenadresse auf einem Aufnahmeformular |
| (C) | Alle Datumselemente (außer Jahr) – Geburtsdatum, Aufnahme, Entlassung, Tod; Alter über 89 | Leistungsdatum auf einem Anspruch |
| (D) | Telefonnummern | Patientenkontakt auf einer Überweisung |
| (E) | Faxnummern | Fax des Leistungserbringers auf einem Rezept |
| (F) | E-Mail-Adressen | Patienten-E-Mail auf einem Einwilligungsformular |
| (G) | Sozialversicherungsnummern | SSN auf einem Abrechnungsbeleg |
| (H) | Krankenaktennummern | MRN auf jeder klinischen Seite |
| (I) | Versichertennummern des Gesundheitsplans | Versicherungs-ID auf einem Anspruchsformular |
| (J) | Kontonummern | Patientenkonto auf einer Krankenhausrechnung |
| (K) | Zertifikats- oder Lizenznummern | Lizenz des Leistungserbringers in Beglaubigungsunterlagen |
| (L) | Fahrzeugidentifikatoren und Seriennummern, einschließlich Kennzeichen | Kennzeichen auf einem Unfallbericht |
| (M) | Geräteidentifikatoren und Seriennummern | Implantat-Seriennummer auf einem Operationsbericht |
| (N) | Web-URLs | Patientenportal-URL in der Kommunikation |
| (O) | IP-Adressnummern | IP-Adresse beim Portalzugriff protokolliert |
| (P) | Biometrische Identifikatoren (Finger- und Stimmabdrücke) | Fingerabdruck auf einem Authentifizierungsdatensatz |
| (Q) | Vollflächige fotografische Bilder und vergleichbare Bilder | Patientenfoto auf Aufnahmedokumenten |
| (R) | Jede andere eindeutige Identifikationsnummer, Merkmal oder Code | Elektronische Signatur; einrichtungsspezifische Patienten-ID |
Die meisten medizinischen Dokumente enthalten mehrere Kennungen aus dieser Liste. Eine einzelne EOB enthält typischerweise den Namen des Patienten (A), die Adresse (B), das Leistungsdatum (C), die Versicherungs-ID (I), die Kontonummer (J), die Krankenaktennummer (H) und manchmal eine SSN (G). Das Hochladen dieser EOB in ein Extraktionstool ist eine Offenlegung all dieser Kennungen – weshalb die BAA- und Mindestnotwendigkeits-Anforderungen nicht verhandelbar sind.
Wenn Sie ein medizinisches Dokument hochladen: Warum §164.504(e) wichtig ist
Hier ist die entscheidende regulatorische Frage: Stellt das Hochladen eines medizinischen Dokuments in ein Cloud-KI-Extraktionstool eine Offenlegung von PHI dar?
Ja. Die Übermittlung von PHI an einen Drittanbieter, der diese Informationen in Ihrem Auftrag verarbeitet, speichert oder darauf zugreift, stellt eine Offenlegung gemäß der Privacy Rule dar. Sofern keine Ausnahme greift – und keine der Standardausnahmen gilt für die Extraktion – ist diese Offenlegung nur zulässig, wenn der Drittanbieter ein Geschäftspartner ist, der durch eine BAA gemäß 45 CFR §164.504(e) gebunden ist.
Was §164.504(e) in einer BAA verlangt
Gemäß §164.504(e)(2) muss die BAA den Geschäftspartner (den Extraktionsanbieter) verpflichten, folgende Anforderungen zu erfüllen:
Nutzung von PHI einschränken
PHI nicht über die vertraglich erlaubten Zwecke hinaus verwenden oder weitergeben, außer wenn gesetzlich vorgeschrieben (§164.504(e)(2)(ii)(A)).
Schutzmaßnahmen implementieren
Angemessene Schutzmaßnahmen ergreifen und die Security Rule für ePHI einhalten (§164.504(e)(2)(ii)(B)).
Verstöße melden
Jede unbefugte Nutzung oder Offenlegung melden, einschließlich Verstößen gegen ungesicherte PHI (§164.504(e)(2)(ii)(C) und §164.410).
Auf Subunternehmer übertragen
Sicherstellen, dass Subunternehmer, die PHI verarbeiten, denselben Einschränkungen zustimmen (§164.504(e)(2)(ii)(D)). Wenn Ihr Anbieter einen Subprozessor für KI-Inferenz einsetzt, muss auch dieser Subprozessor gebunden sein.
Individuelle Rechte unterstützen und HHS-Zugriff ermöglichen
PHI für Änderungen und Offenlegungsnachweise bereitstellen (§164.504(e)(2)(ii)(E)–(F)) und interne Praktiken dem HHS-Sekretär zugänglich machen (§164.504(e)(2)(ii)(G)).
Bei Vertragsende zurückgeben oder vernichten
Bei Vertragsende alle PHI zurückgeben oder vernichten, die von der versicherten Stelle erhalten oder in deren Auftrag erstellt wurden (§164.504(e)(2)(ii)(I)).
Wenn Ihr Extraktionsanbieter keine BAA mit diesen sechs Elementen vorlegen kann – oder überhaupt keine anbietet – stellt dies allein bereits eine disqualifizierende Compliance-Lücke dar. Für eine tiefergehende Analyse der operativen BAA-Fallstricke (Subunternehmer-Weitergabe, das Rückgabe-oder-Vernichtungs-Problem in KI-Pipelines, was bei einer Übernahme passiert) lesen Sie den Begleitartikel zu BAA-Compliance-Fallstricken bei der Dokumentenextraktion.
Praktische Compliance-Checkliste: 5 Schritte zur Überprüfung Ihres Extraktionstools
Jeder Schritt unten bezieht sich auf spezifische CFR-Abschnitte, sodass Sie die Einhaltung mit genauen regulatorischen Referenzen dokumentieren können.
Klassifizieren Sie die Dokumente, die Sie verarbeiten
Identifizieren Sie, welche Dokumente in Ihrem Workflow geschützte Gesundheitsinformationen (PHI) gemäß §164.514(b)(2) enthalten. Ordnen Sie jeden Dokumenttyp der Liste der 18 Identifikatoren zu. Standardmäßig sollte davon ausgegangen werden, dass patientenbezogene Dokumente mehrere Identifikatoren enthalten.
Stellen Sie sicher, dass die BAA alle Bestimmungen von §164.504(e) abdeckt
Bestätigen Sie, dass die BAA die Dokumentextraktion ausdrücklich abdeckt (nicht nur generische SaaS), die sechs oben genannten Elemente enthält und die Verwendung Ihrer Dokumente für das Modelltraining ausdrücklich ausschließt. Holen Sie eine schriftliche Bestätigung ein, dass Ihre Daten nicht für das Training verwendet werden – vorzugsweise in der BAA selbst.
Überprüfen Sie die Einhaltung der Security Rule
Gemäß §164.306(a) bestätigen Sie die Verschlüsselung während der Übertragung (TLS 1.2+), die Verschlüsselung im Ruhezustand, Zugriffskontrollen und Audit-Protokollierung. Unabhängig geprüfte Zertifizierungen – SOC 2 Type II (mit Sicherheits-Vertrauenskriterien) oder HITRUST – liefern den stärksten Nachweis der Einhaltung.
Bewerten Sie die Architektur im Hinblick auf das Minimum Necessary-Prinzip
Gemäß §164.502(b)(1) bewerten Sie, ob das Tool es Ihnen ermöglicht, bestimmte Felder zu definieren und den Rest nach der Verarbeitung zu verwerfen – oder ob es das gesamte Dokument erfasst und alles speichert. Benutzerdefinierte Spaltenextraktion erfüllt das Minimum Necessary-Prinzip auf natürliche Weise; Tools, die „alles extrahieren“, erzeugen ein Risiko.
Legen Sie einen Aufbewahrungszeitplan fest und dokumentieren Sie die Compliance-Kette
Gemäß §164.504(e)(2)(ii)(I) definieren Sie, wie lange der Anbieter hochgeladene Dokumente aufbewahrt. Best Practice ist die transiente Verarbeitung – Dokumente werden innerhalb von Minuten nach Abschluss der Extraktion gelöscht. Führen Sie eine Compliance-Datei mit der unterzeichneten BAA, Sicherheitszertifizierungen, einem Datenflussdiagramm, das zeigt, wohin PHI gelangt, und Verfahren zur Meldung von Datenschutzverletzungen gemäß §164.410.
Wie die Architektur der KI-Dokumentextraktion die Compliance beeinflusst
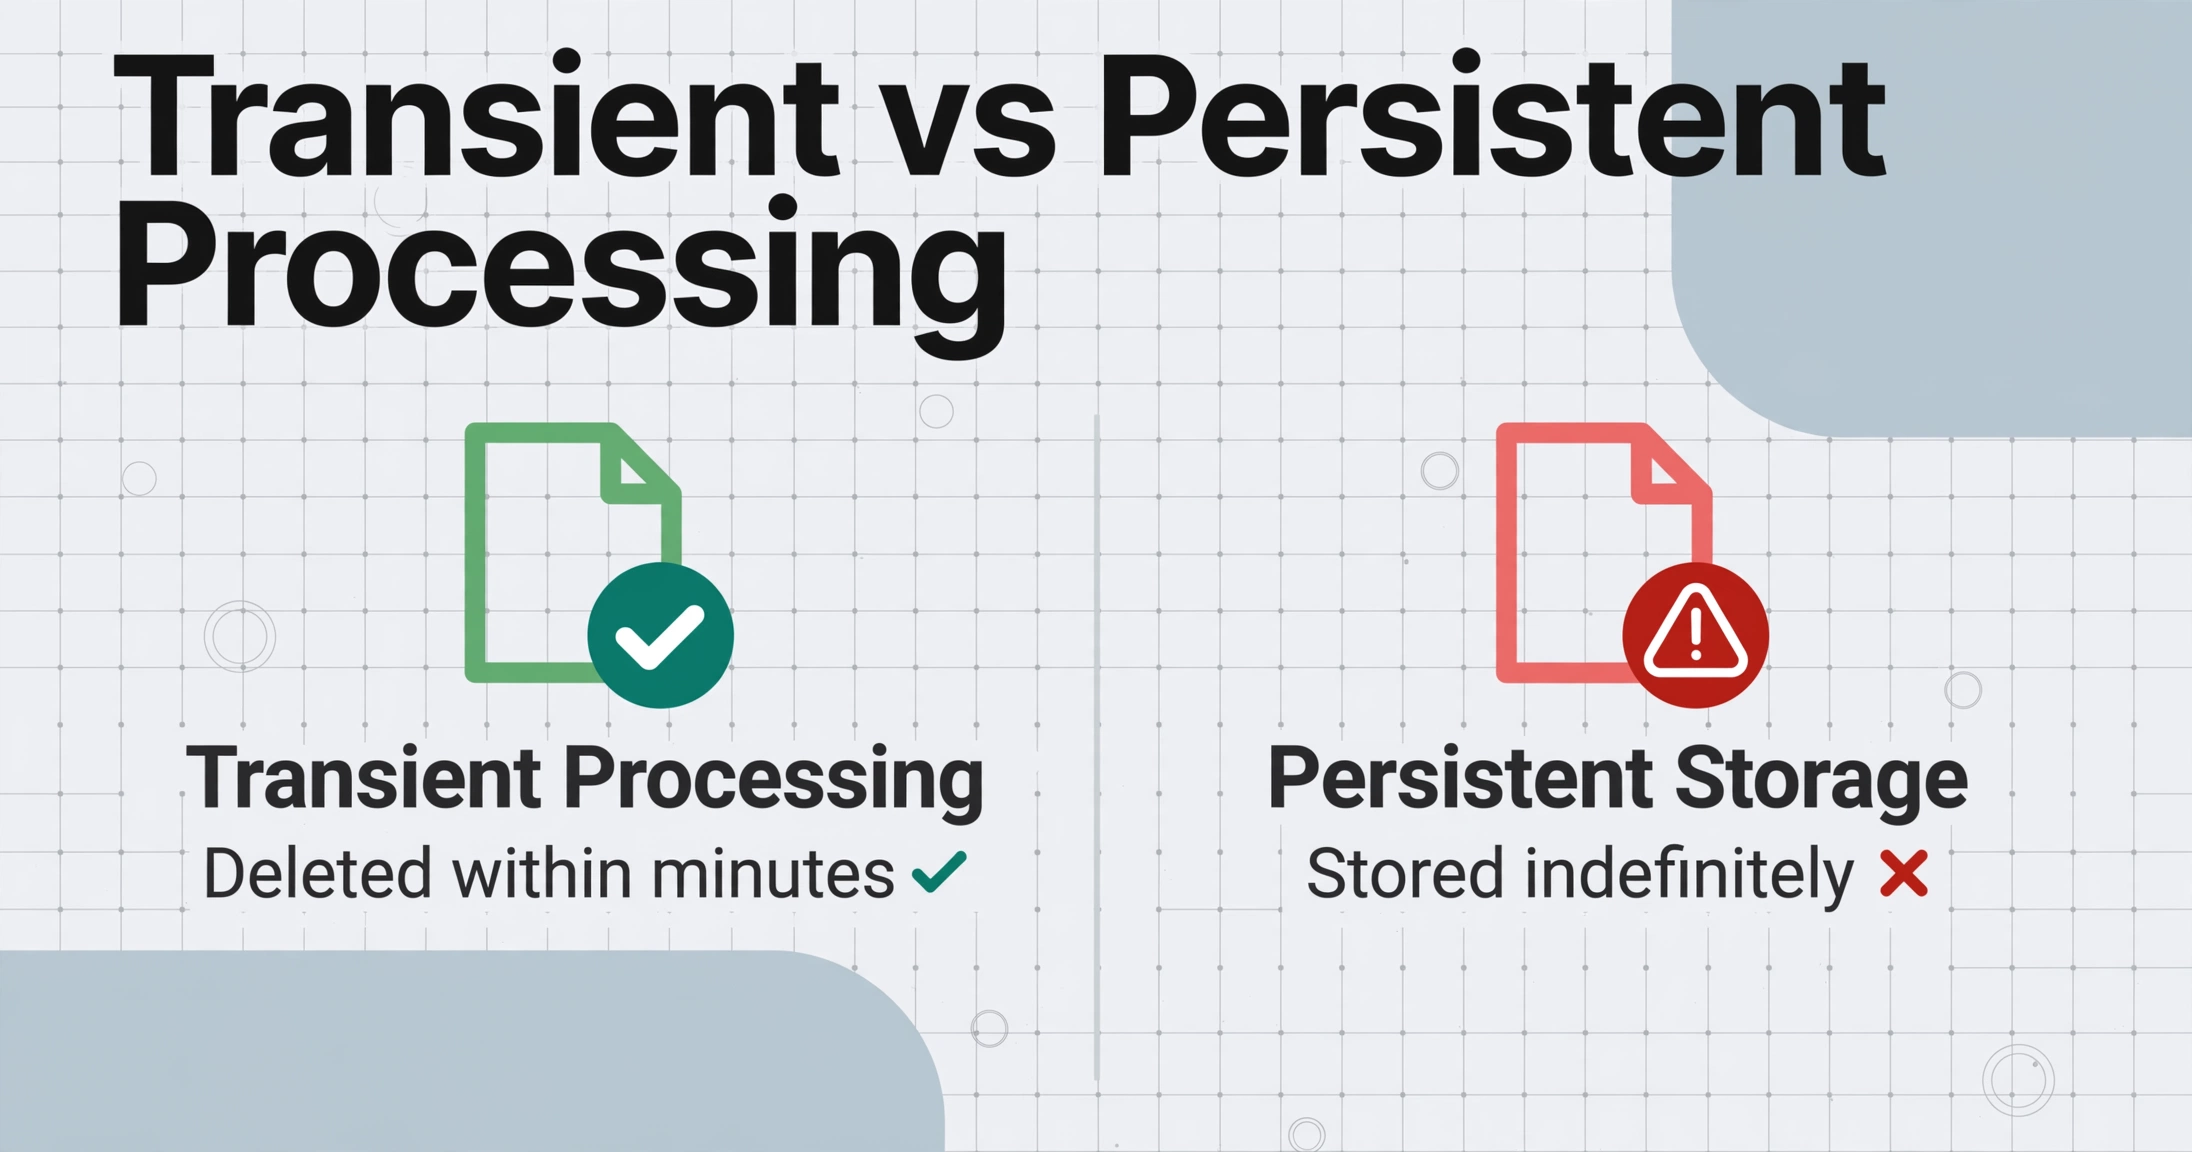
Die Architektur eines KI-Extraktionstools ist nicht nur ein technisches Implementierungsdetail – sie ist eine Compliance-Entscheidung mit regulatorischen Konsequenzen. Zwei architektonische Merkmale haben direkten Einfluss auf die HIPAA-Compliance.
Transiente Verarbeitung erfüllt mehrere Pflichten
Ein Tool, das für transiente Verarbeitung konzipiert ist – Dokumente werden hochgeladen, die KI liest und extrahiert die Daten, Ergebnisse werden zurückgegeben, Originale werden innerhalb von Minuten gelöscht – erfüllt gleichzeitig §164.504(e)(2)(ii)(I) (Rückgabe oder Vernichtung), §164.502(b) (Minimum Necessary – Daten werden nur so lange aufbewahrt wie nötig) und §164.306(a) (reduzierte Angriffsfläche durch weniger gespeicherte ePHI). Ein Tool, das Dokumente unbegrenzt speichert, sie in Inferenz-Pipelines zwischenspeichert oder Daten zur Modellverbesserung aufbewahrt, schafft entsprechende Compliance-Pflichten – und entsprechendes Risiko, wenn diese Pflichten nicht erfüllt werden.
Benutzerdefinierte Spaltenextraktion als Minimum Necessary by Design
Die Minimum-Necessary-Regel (§164.502(b)(1)) verlangt, PHI auf das zu beschränken, was für den beabsichtigten Zweck erforderlich ist. Benutzerdefinierte Spaltenextraktion – bei der Sie festlegen, welche Felder extrahiert werden sollen (Patientenname, Leistungsdatum, CPT-Code, abgerechneter Betrag) und die KI nur diese extrahiert – setzt Minimum Necessary auf architektonischer Ebene um. ImageToTable.ai arbeitet nach diesem Prinzip: Sie benennen die gewünschten Spalten, und die KI lokalisiert jeden Wert, indem sie versteht, was er bedeutet, statt wo er auf der Seite steht. Felder, die Sie nie anfordern, werden vom Extraktionsmodul nie gesehen und nie gespeichert.
Dies unterscheidet sich wesentlich von Tools, die „alles extrahieren und später filtern“ – diese verarbeiten das gesamte Dokument unterschiedslos. Gemäß §164.502(b) macht das Filtern nach der Extraktion die vollständige Verarbeitung nicht rückwirkend compliant – die Pflicht besteht darin, die Nutzung oder Offenlegung selbst zu beschränken, nicht nur das, was Sie danach aufbewahren.
Anbieterauswahl als Ihr Compliance-Hebel
Die effektivste Compliance-Entscheidung, die Sie treffen können, ist die Auswahl eines Anbieters, dessen Architektur Ihre regulatorische Belastung von Natur aus reduziert. Ein Tool mit transienter Verarbeitung, spaltenspezifischer Extraktion, veröffentlichten Aufbewahrungsfristen, SOC 2 Type II-Zertifizierung und einer BAA, die alle §164.504(e)-Bestimmungen abdeckt, schließt die meisten Compliance-Lücken, bevor Sie ein einziges Dokument verarbeiten.
Dieser Leitfaden behandelt die regulatorischen Grundlagen. Für operative Fallstricke bei BAA-Verhandlungen – Auftragsverarbeiter-Weitergabe, die Rückgabe-oder-Vernichtung-Mehrdeutigkeit in KI-Pipelines – siehe HIPAA-BAA-Compliance-Fallstricke bei der KI-Dokumentextraktion. Für das europäische Pendant zu den Anforderungen des GDPR-Artikels 28 DPA siehe den GDPR-KI-Extraktions-Compliance-Leitfaden.
Häufig gestellte Fragen
Gilt HIPAA für eine kleine Arztpraxis, die ein KI-Extraktionstool für Abrechnungsdokumente verwendet?
Ja. HIPAA gilt für jede versicherte Einrichtung unabhängig von ihrer Größe – die Praxis eines Einzelarztes unterliegt denselben Anforderungen der Privacy Rule, Security Rule und BAA wie ein Krankenhausverbund. Eine kleine Praxis, die KI-Extraktion für Patientenabrechnungen nutzt, benötigt eine unterzeichnete BAA mit dem Anbieter, genau wie ein Krankenhaus.
Wenn ich Patientennamen vor dem Hochladen entferne, ist das Dokument dann noch PHI?
Die De-Identifizierung gemäß §164.514(b)(2) erfordert die Entfernung aller 18 Identifikatoren, nicht nur der Namen. Ein Dokument, bei dem der Name entfernt wurde, aber Geburtsdatum, MRN und Postleitzahl noch vorhanden sind, ist weiterhin PHI – das Hochladen ist weiterhin eine Offenlegung, die eine BAA erfordert. Eine ordnungsgemäße Safe-Harbor-De-Identifizierung erfordert die Bereinigung aller Identifikatoren bis einschließlich Kategorie (R).
Darf mein Extraktionsanbieter hochgeladene medizinische Dokumente zur Verbesserung seiner KI verwenden?
Nur wenn die BAA dies ausdrücklich erlaubt – und die Standardannahme ist, dass der Anbieter PHI nicht über das vertraglich Genehmigte hinaus verwenden oder offenlegen darf (§164.504(e)(2)(ii)(A)). Die Verwendung von Patientenmedizindokumenten für das Modelltraining ist keine zulässige Nutzung gemäß der Privacy Rule. Die meisten auf das Gesundheitswesen ausgerichteten Extraktionsanbieter bieten dedizierte Infrastruktur oder Null-Aufbewahrungsverarbeitung an, um dieses Problem zu vermeiden. Der compliance-sichere Ansatz besteht darin, in der BAA zu verlangen, dass Ihre Dokumente nicht für das Training verwendet werden.
Was passiert mit unseren PHI, wenn wir den Extraktionsanbieter wechseln?
Gemäß §164.504(e)(2)(ii)(I) muss der abgebende Anbieter alle von Ihrer Organisation erhaltenen oder in deren Auftrag erstellten PHI zurückgeben oder vernichten. Fordern Sie eine dokumentierte Löschbestätigung an und bewahren Sie diese für Ihre Compliance-Unterlagen auf.
Welche Strafen drohen bei Nutzung eines nicht konformen Extraktionstools?
Die OCR ahndet Verstöße nach einer vierstufigen Struktur gemäß 45 CFR §160.404: Stufe 1 (keine Kenntnis) beginnt bei 100 $ pro Verstoß bis zu 28.137 $ jährlich; Stufe 4 (vorsätzliche Vernachlässigung, unkorrigiert) erreicht 70.689 $ pro Verstoß mit einem Jahresmaximum von 1.726.773 $. Über Geldstrafen hinaus löst ein Verstoß mit einem Extraktionstool ohne BAA eine Meldepflicht nach Subpart D aus – betroffene Personen, HHS und ggf. lokale Medien müssen benachrichtigt werden.
Gilt HIPAA, wenn Mitarbeiter mit dem Handy Fotos von medizinischen Dokumenten machen und in ein Extraktionstool hochladen?
Ja. Das Medium ändert nichts am regulatorischen Status – ein mit dem Smartphone aufgenommenes Foto einer Krankenakte ist gemäß §160.103 weiterhin PHI, wenn es eines der 18 Identifikationsmerkmale enthält. Dieselben BAA- und Mindestmengen-Anforderungen gelten, unabhängig davon, ob das Dokument ein natives PDF oder ein mit dem Handy aufgenommenes JPEG ist.
HIPAA-Konformität bei der Extraktion medizinischer Dokumente hängt nicht davon ab, ob KI konform sein kann – sondern davon, ob Ihr Anbieter die richtigen vertraglichen, sicherheitstechnischen und architektonischen Schutzmaßnahmen aufgebaut hat. Abschnitt 164.514 definiert, was als PHI gilt. Abschnitt 164.504(e) verlangt eine BAA mit sechs spezifischen Bestimmungen. Abschnitt 164.502(b) fordert, nur das zu extrahieren, was Sie benötigen. Und Abschnitt 164.306 verlangt überprüfbare Sicherheitsvorkehrungen für ePHI in jedem Schritt. Jede dieser Anforderungen ist überprüfbar, bevor Sie ein einziges Dokument verarbeiten – nicht danach. Die Frage der Konformität hat eine Antwort, bevor Sie Ihre erste Krankenakte hochladen – stellen Sie sicher, dass es die richtige ist.
Dieser Artikel bietet allgemeine regulatorische Orientierung und stellt keine Rechtsberatung dar. Konsultieren Sie Ihren Compliance-Beauftragten oder einen Anwalt für Gesundheitsrecht für Entscheidungen, die für die Arbeitsabläufe Ihrer Organisation spezifisch sind.
HIPAA-Konformität prüfenKostenlos testen, ohne Anmeldung. Dokumente werden transient verarbeitet und nicht gespeichert. BAA verfügbar.