L'extraction de documents médicaux est-elle
conforme à la HIPAA ? Guide pour les organismes de santé
Si votre outil d'extraction de documents par IA traite des dossiers médicaux, des explications de prestations (EOB) d'assurance ou tout document contenant des informations de santé protégées (PHI), vous effectuez une divulgation en vertu de la HIPAA — que vous travailliez dans une équipe de cycle de revenus hospitalier ou dans une clinique de trois médecins. Voici ce qu'exigent la règle de confidentialité (45 CFR §164.514), la règle de sécurité (45 CFR §164.306), l'exigence d'accord de partenariat commercial (45 CFR §164.504(e)) et la règle du minimum nécessaire (45 CFR §164.502(b)), ainsi que la manière de vérifier que votre fournisseur d'extraction est conforme.
Points clés à retenir
- Supprimer les noms des patients avant de téléverser un document médical dans un outil d'extraction cloud ne rend pas le document conforme à la HIPAA — la section §164.514 définit 18 identifiants, et si l'un d'entre eux reste dans le document, il s'agit toujours de PHI nécessitant un BAA.
- Dès que vous transmettez un document médical à un outil d'IA tiers, vous effectuez une divulgation en vertu de la règle de confidentialité — et sans un BAA signé couvrant les six dispositions du §164.504(e), cette divulgation constitue une violation signalable, quelle que soit l'encryption de l'outil.
- L'extraction de colonnes personnalisées — où vous définissez les champs à extraire et où l'IA ne localise que ceux-ci par compréhension sémantique — satisfait la règle du minimum nécessaire (§164.502(b)) au niveau de l'architecture, sans avoir à tout extraire et espérer qu'un auditeur accepte votre post-filtrage.
Ce qu'exige la HIPAA pour l'extraction de documents
La HIPAA ne mentionne pas explicitement « l'extraction de documents par IA ». Mais trois composantes du règlement — la Règle de confidentialité (45 CFR Partie 164, Sous-partie E), la Règle de sécurité (45 CFR Partie 164, Sous-partie C) et la Règle de notification des violations (45 CFR Partie 164, Sous-partie D) — régissent directement la façon dont vous pouvez utiliser un outil d'extraction pour traiter des documents médicaux.
Le point de départ est simple : si un document contient des ISP, son téléchargement vers un outil d'IA cloud constitue une divulgation au titre de la Règle de confidentialité. Cette divulgation n'est autorisée que si le fournisseur de l'outil est un associé commercial ayant signé un contrat d'associé commercial (BAA) conformément au §164.504(e), et uniquement si la quantité d'informations divulguées est limitée au minimum nécessaire conformément au §164.502(b). Comprendre chaque exigence — et comment elles interagissent — fait la différence entre un flux de travail conforme et une violation signalable.
La Règle de confidentialité (45 CFR Partie 164, Sous-partie E) : Ce qui constitue des ISP
La Règle de confidentialité définit les ISP comme des informations de santé individuellement identifiables détenues ou transmises par une entité couverte ou son associé commercial, sous quelque forme que ce soit — électronique, papier ou orale (45 CFR §160.103). Un document n'a pas besoin d'être un dossier médical complet pour contenir des ISP. Un relevé d'assurance EOB avec le nom du patient, la date de l'intervention et l'identifiant du régime en contient. Un formulaire d'admission clinique avec le nom, la date de naissance et les codes de diagnostic en contient. Un PDF de résultats de laboratoire avec le nom du patient et les résultats des tests en contient.
La règle qui affecte le plus directement l'extraction de documents est la norme de désidentification au 45 CFR §164.514(b)(2). Elle définit 18 catégories d'identifiants dont la présence rend les informations de santé individuellement identifiables — et donc des ISP.
La Règle de sécurité (45 CFR §164.306) : Mesures de protection pour les ISP électroniques
Alors que la Règle de confidentialité régit qui peut accéder aux ISP et pourquoi, la Règle de sécurité régit comment les ISP électroniques (ISPe) doivent être protégés pendant le traitement, la transmission et le stockage. Conformément au §164.306(a), les entités couvertes et les associés commerciaux doivent garantir la confidentialité, l'intégrité et la disponibilité de tous les ISPe (§164.306(a)(1)) ; se protéger contre les menaces raisonnablement anticipées (§164.306(a)(2)) ; se protéger contre les divulgations non autorisées raisonnablement anticipées (§164.306(a)(3)) ; et assurer la conformité du personnel (§164.306(a)(4)).
Pour l'extraction de documents, cela se traduit par un chiffrement en transit (TLS 1.2 ou supérieur), un chiffrement au repos, des contrôles d'accès, une journalisation d'audit de chaque accès aux documents et des certifications de sécurité vérifiées de manière indépendante. Les mesures de protection administratives de la Règle de sécurité (§164.308) exigent également une analyse des risques — ce qui signifie que vous devez disposer de preuves documentées que votre fournisseur d'extraction a évalué les risques spécifiques au traitement des ISPe.
La règle du minimum nécessaire (45 CFR §164.502(b))
La règle du minimum nécessaire exige que, lors de l'utilisation ou de la divulgation d'informations de santé protégées (PHI), une entité couverte ou un associé commercial « fasse des efforts raisonnables pour limiter les informations de santé protégées au minimum nécessaire à la réalisation de l'objectif visé » (§164.502(b)(1)). Pour l'extraction de documents, c'est la disposition qui distingue les outils spécialisés des processeurs de documents à usage général. Un outil qui extrait des champs spécifiques — nom du patient, date de service, code CPT, montant facturé — et élimine le reste satisfait naturellement au minimum nécessaire. Un outil qui télécharge un dossier médical complet, traite tout le contenu sans distinction et conserve tout crée une exposition au §164.502(b).
Les 18 identifiants PHI au titre du §164.514
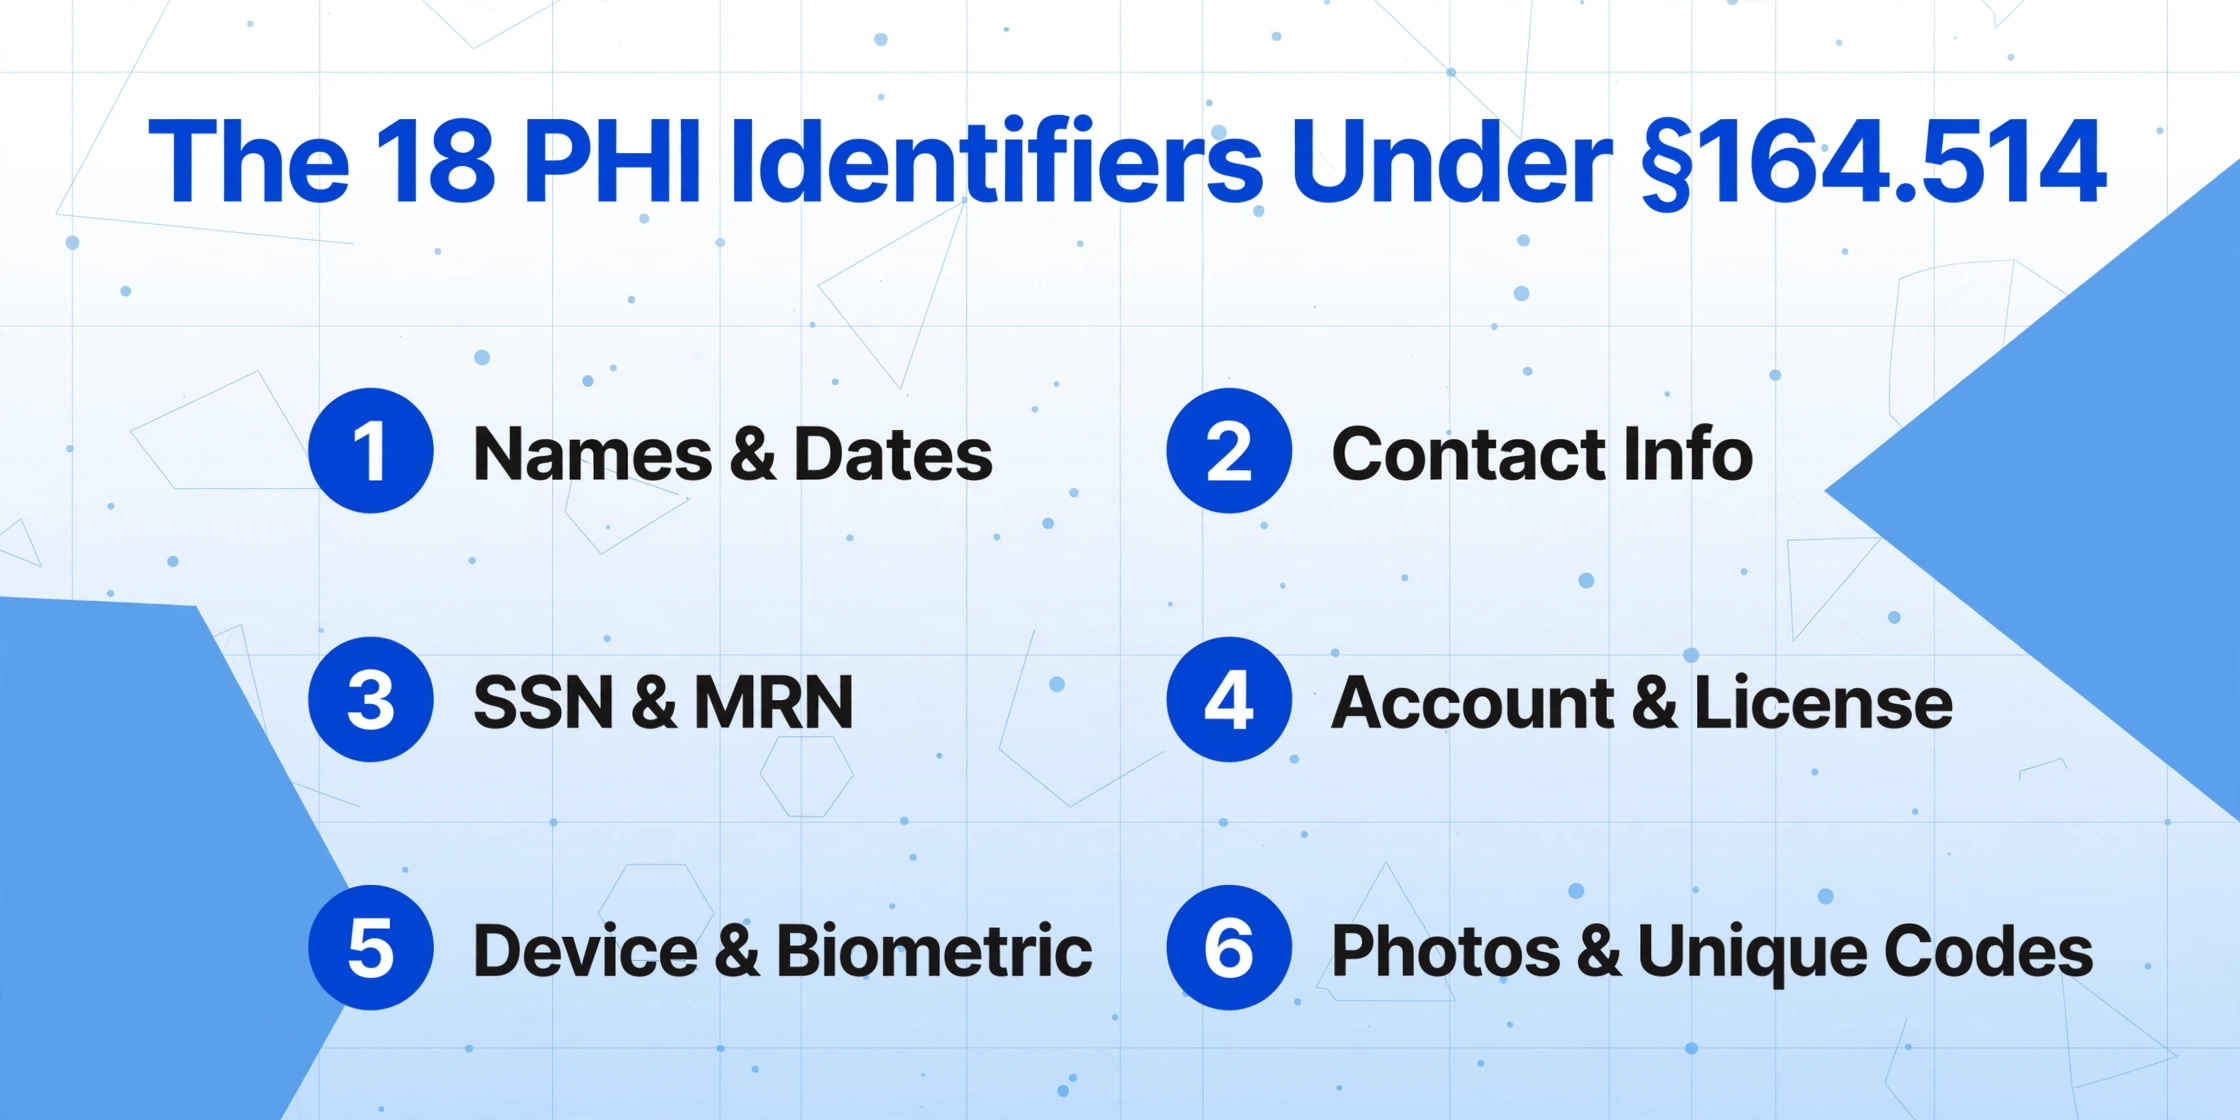
Si l'un des 18 identifiants suivants est présent dans un document accompagné d'informations de santé, le document est considéré comme PHI et relève de l'ensemble des protections de la HIPAA (45 CFR §164.514(b)(2)(i)).
| Catégorie | Identifiant | Exemple dans les documents médicaux |
|---|---|---|
| (A) | Noms | Nom du patient sur un rapport de laboratoire |
| (B) | Subdivisions géographiques plus petites qu'un État (adresse, ville, comté, code postal) | Adresse du patient sur un formulaire d'admission |
| (C) | Tous les éléments de dates (sauf l'année) — date de naissance, d'admission, de sortie, de décès ; âges supérieurs à 89 ans | Date de service sur une réclamation |
| (D) | Numéros de téléphone | Coordonnées du patient sur une orientation |
| (E) | Numéros de télécopie | Télécopie du prestataire sur une ordonnance |
| (F) | Adresses électroniques | E-mail du patient sur un formulaire de consentement |
| (G) | Numéros de sécurité sociale | NSS sur un relevé de facturation |
| (H) | Numéros de dossier médical | NDM sur chaque page clinique |
| (I) | Numéros de bénéficiaire du régime de santé | Identifiant d'assurance sur un formulaire de réclamation |
| (J) | Numéros de compte | Compte patient sur une facture hospitalière |
| (K) | Numéros de certificat ou de licence | Licence du prestataire sur les documents d'accréditation |
| (L) | Identifiants et numéros de série de véhicules, y compris les plaques d'immatriculation | Plaque d'immatriculation sur un rapport d'accident |
| (M) | Identifiants et numéros de série d'appareils | Numéro de série d'implant sur un dossier chirurgical |
| (N) | URL Web | URL du portail patient dans les communications |
| (O) | Numéros d'adresse IP | IP enregistrée lors de l'accès au portail |
| (P) | Identifiants biométriques (empreintes digitales et vocales) | Empreinte digitale sur un dossier d'authentification |
| (Q) | Images photographiques du visage en entier et images comparables | Photo du patient sur les documents d'admission |
| (R) | Tout autre numéro, caractéristique ou code d'identification unique | Signature électronique ; identifiant patient propre à l'établissement |
La plupart des documents médicaux contiennent plusieurs identifiants de cette liste. Un EOB contient généralement le nom du patient (A), son adresse (B), la date de service (C), l'identifiant d'assurance (I), le numéro de compte (J), le NDM (H) et parfois un NAS (G). Téléverser cet EOB vers un outil d'extraction constitue une divulgation de tous ces identifiants — c'est pourquoi le BAA et les exigences de minimisation des données ne sont pas négociables.
Lorsque vous téléversez un document médical : pourquoi l'article §164.504(e) est important
Voici la question réglementaire cruciale : Le téléversement d'un document médical vers un outil d'extraction IA basé sur le cloud constitue-t-il une divulgation d'informations de santé protégées (PHI) ?
Oui. La transmission de PHI à un service tiers qui traite, stocke ou accède à ces informations en votre nom constitue une divulgation au titre de la règle de confidentialité. Sauf exception applicable — et aucune des exceptions standard ne s'applique à l'extraction — cette divulgation n'est autorisée que si le tiers est un associé commercial lié par un BAA en vertu de l'article 45 CFR §164.504(e).
Ce que l'article §164.504(e) exige dans un BAA
En vertu de l'article §164.504(e)(2), le BAA doit exiger de l'associé commercial (le fournisseur d'extraction) qu'il :
Limiter l'utilisation des informations de santé protégées (PHI)
Ne pas utiliser ni divulguer davantage les PHI autrement que ce qui est autorisé par le contrat ou exigé par la loi (§164.504(e)(2)(ii)(A)).
Mettre en œuvre des mesures de protection
Utiliser des mesures de protection appropriées et se conformer à la règle de sécurité pour les ePHI (§164.504(e)(2)(ii)(B)).
Signaler les violations
Signaler toute utilisation ou divulgation non autorisée, y compris les violations de PHI non sécurisées (§164.504(e)(2)(ii)(C) et §164.410).
Étendre les obligations aux sous-traitants
Veiller à ce que les sous-traitants qui traitent des PHI acceptent les mêmes restrictions (§164.504(e)(2)(ii)(D)). Si votre fournisseur utilise un sous-traitant pour l'inférence IA, ce sous-traitant doit également être lié par ces obligations.
Soutenir les droits individuels et permettre l'accès du HHS
Rendre les PHI disponibles pour modification et comptabilisation des divulgations (§164.504(e)(2)(ii)(E)–(F)), et mettre les pratiques internes à la disposition du secrétaire du HHS (§164.504(e)(2)(ii)(G)).
Restituer ou détruire les données à la résiliation
À la résiliation du contrat, restituer ou détruire toutes les PHI reçues de l'entité couverte ou créées pour son compte (§164.504(e)(2)(ii)(I)).
Si votre fournisseur d'extraction ne peut pas produire un BAA contenant ces six éléments — ou n'en propose pas du tout — cela constitue à lui seul une lacune de conformité disqualifiante. Pour une analyse plus approfondie des pièges opérationnels liés aux BAA (extension aux sous-traitants, problème de restitution ou de destruction dans les pipelines IA, ce qui se passe lors d'une acquisition), consultez l'article complémentaire sur les pièges de conformité des BAA dans l'extraction de documents.
Liste de contrôle pratique de conformité : 5 étapes pour vérifier votre outil d'extraction
Chaque étape ci-dessous correspond à des sections précises du CFR, afin que vous puissiez documenter la conformité avec des références réglementaires exactes.
Classez les documents que vous traitez
Identifiez les documents de votre flux de travail qui contiennent des informations de santé protégées (PHI) en vertu de l'article §164.514(b)(2). Mappez chaque type de document par rapport à la liste des 18 identifiants. Par défaut, supposez que les documents destinés aux patients contiennent plusieurs identifiants.
Vérifiez que le BAA couvre toutes les dispositions de l'article §164.504(e)
Confirmez que le BAA couvre spécifiquement l'extraction de documents (et pas seulement un SaaS générique), inclut les six éléments ci-dessus et exclut explicitement l'utilisation de vos documents pour l'entraînement de modèles. Obtenez une confirmation écrite que vos données ne sont pas utilisées à des fins d'entraînement — de préférence dans le BAA lui-même.
Vérifiez la conformité à la règle de sécurité
En vertu de l'article §164.306(a), confirmez le chiffrement en transit (TLS 1.2+), le chiffrement au repos, les contrôles d'accès et la journalisation des audits. Les certifications auditées de manière indépendante — SOC 2 Type II (avec critères de confiance en matière de sécurité) ou HITRUST — constituent les preuves de conformité les plus solides.
Évaluez l'architecture par rapport au principe du minimum nécessaire
En vertu de l'article §164.502(b)(1), évaluez si l'outil vous permet de définir des champs spécifiques et de supprimer le reste après le traitement — ou s'il aspire l'intégralité du document et stocke tout. L'extraction de colonnes personnalisées satisfait naturellement au principe du minimum nécessaire ; les outils d'« extraction de tout » en masse créent une exposition.
Établissez un calendrier de conservation et documentez la chaîne de conformité
En vertu de l'article §164.504(e)(2)(ii)(I), définissez la durée de conservation des documents téléchargés par le fournisseur. La meilleure pratique est un traitement transitoire — les documents sont supprimés quelques minutes après la fin de l'extraction. Conservez un dossier de conformité contenant le BAA signé, les certifications de sécurité, un schéma de flux de données indiquant où circulent les PHI et les procédures de notification de violation en vertu de l'article §164.410.
Comment l'architecture d'extraction de documents IA affecte la conformité
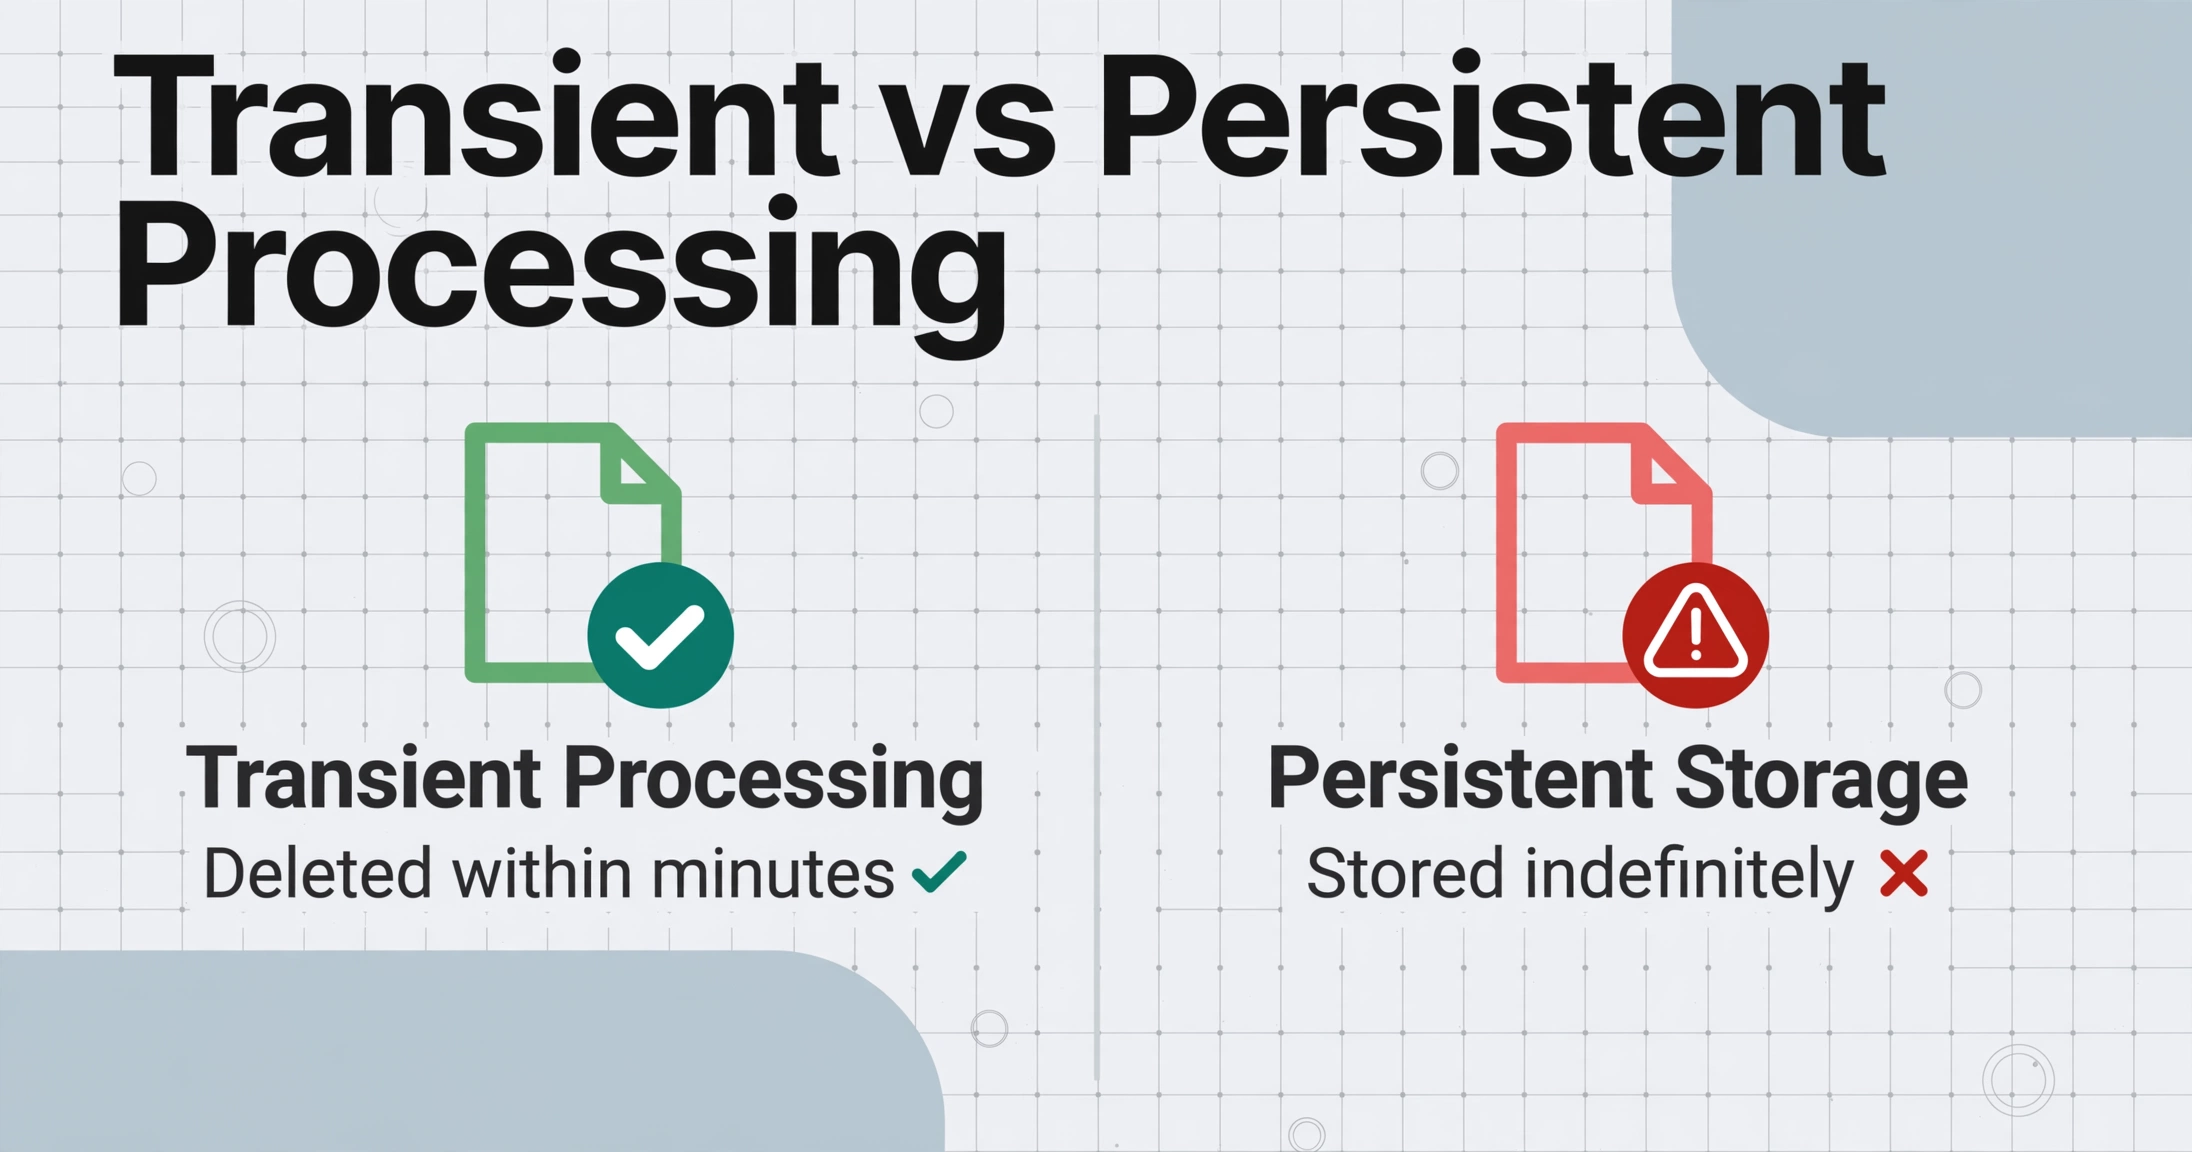
L'architecture d'un outil d'extraction IA n'est pas qu'un simple détail d'implémentation technique — c'est une décision de conformité aux conséquences réglementaires. Deux caractéristiques architecturales ont un impact direct sur la conformité HIPAA.
Le traitement transitoire satisfait à plusieurs obligations
Un outil conçu pour un traitement transitoire — documents téléchargés, IA lit et extrait les données, résultats renvoyés, originaux supprimés en quelques minutes — satisfait simultanément à la §164.504(e)(2)(ii)(I) (restitution ou destruction), à la §164.502(b) (quantité minimale nécessaire — données conservées uniquement le temps nécessaire) et à la §164.306(a) (surface d'attaque réduite grâce à une moindre quantité d'ePHI stockée). Un outil qui stocke les documents indéfiniment, les met en cache dans les pipelines d'inférence ou conserve les données pour l'amélioration du modèle crée des obligations de conformité correspondantes — et un risque correspondant si ces obligations ne sont pas respectées.
L'extraction de colonnes personnalisées comme quantité minimale nécessaire par conception
La règle de la quantité minimale nécessaire (§164.502(b)(1)) exige de limiter les informations de santé protégées (PHI) à ce qui est nécessaire à l'usage prévu. L'extraction de colonnes personnalisées — où vous définissez les champs à extraire (nom du patient, date de service, code CPT, montant facturé) et l'IA n'extrait que ceux-ci — met en œuvre la quantité minimale nécessaire au niveau architectural. ImageToTable.ai fonctionne selon ce principe : vous nommez les colonnes souhaitées, et l'IA localise chaque valeur en comprenant ce qu'elle signifie plutôt que l'endroit où elle se trouve sur la page. Les champs que vous ne demandez jamais ne sont jamais vus par le moteur d'extraction et ne sont jamais stockés.
Cette approche diffère sensiblement des outils qui « extraient tout et filtrent ensuite », lesquels traitent l'intégralité du document sans distinction. En vertu de la §164.502(b), le filtrage après extraction ne rend pas rétroactivement conforme le traitement complet — l'obligation est de limiter l'utilisation ou la divulgation elle-même, et pas seulement ce que vous conservez par la suite.
La sélection du fournisseur comme levier de conformité
La décision de conformité la plus efficace que vous puissiez prendre est de choisir un fournisseur dont l'architecture réduit intrinsèquement votre charge réglementaire. Un outil avec traitement transitoire, extraction par colonnes spécifiques, calendriers de conservation publiés, certification SOC 2 Type II et un BAA couvrant toutes les dispositions du §164.504(e) comble la plupart des lacunes de conformité avant même que vous ne traitiez un seul document.
Ce guide couvre les fondamentaux de la réglementation. Pour les pièges opérationnels dans les négociations de BAA — clauses de sous-traitance, ambiguïté retour-ou-destruction dans les pipelines d'IA — voir les pièges de conformité BAA HIPAA dans l'extraction de documents par IA. Pour l'équivalent européen couvrant les exigences du DPA de l'article 28 du RGPD, voir le guide de conformité d'extraction par IA RGPD.
Questions fréquemment posées
La HIPAA s'applique-t-elle à un petit cabinet médical qui utilise un outil d'extraction par IA pour les documents de facturation ?
Oui. La HIPAA s'applique à toute entité couverte, quelle que soit sa taille — le cabinet d'un praticien en solo est soumis aux mêmes exigences de règle de confidentialité, de règle de sécurité et de BAA qu'un système multi-hospitalier. Un petit cabinet utilisant l'extraction par IA pour les relevés de facturation des patients doit signer un BAA avec le fournisseur, tout comme un hôpital.
Si je supprime les noms des patients avant le téléchargement, le document est-il toujours des informations de santé protégées (PHI) ?
La dé-identification en vertu du §164.514(b)(2) exige la suppression de tous les 18 identifiants, pas seulement les noms. Un document dont le nom est supprimé mais qui contient encore la date de naissance, le numéro de dossier médical (MRN) et le code postal est toujours des informations de santé protégées (PHI) — son téléchargement constitue toujours une divulgation nécessitant un BAA. Une dé-identification Safe Harbor appropriée exige le nettoyage de tous les identifiants jusqu'à la catégorie (R).
Mon fournisseur d'extraction peut-il utiliser les documents médicaux téléchargés pour améliorer son IA ?
Uniquement si le BAA l'autorise explicitement — et par défaut, le fournisseur ne peut pas utiliser ni divulguer les informations de santé protégées (PHI) au-delà de ce que le contrat autorise (§164.504(e)(2)(ii)(A)). L'utilisation de documents médicaux de patients pour l'entraînement de modèles n'est pas un usage autorisé en vertu de la règle de confidentialité. La plupart des fournisseurs d'extraction axés sur la santé proposent une infrastructure dédiée ou un traitement sans conservation pour éviter ce problème. L'approche conforme consiste à exiger dans le BAA que vos documents ne soient pas utilisés pour l'entraînement.
Que deviennent nos RPS si nous changeons de prestataire d'extraction ?
Conformément au §164.504(e)(2)(ii)(I), le prestataire sortant doit restituer ou détruire toutes les RPS reçues de votre organisation ou créées pour son compte. Demandez une confirmation écrite de suppression et conservez-la pour vos dossiers de conformité.
Quelles sont les sanctions en cas d'utilisation d'un outil d'extraction non conforme ?
L'OCR applique les infractions selon une structure à quatre niveaux définie au 45 CFR §160.404 : Niveau 1 (l'entité n'était pas au courant) à partir de 100 $ par infraction, jusqu'à 28 137 $ par an ; Niveau 4 (négligence volontaire non corrigée) jusqu'à 70 689 $ par infraction, avec un maximum annuel de 1 726 773 $. Au-delà des amendes, une violation impliquant un outil d'extraction sans BAA déclenche une notification obligatoire en vertu de la sous-partie D — les personnes concernées, le HHS et éventuellement les médias locaux doivent être informés.
La loi HIPAA s'applique-t-elle si le personnel prend des photos de documents médicaux avec un téléphone et les télécharge dans un outil d'extraction ?
Oui. Le support ne change pas le statut réglementaire — une photo d'un dossier médical prise avec un smartphone reste une RPS au sens du §160.103 si elle contient l'un des 18 identifiants. Les mêmes exigences de BAA et de minimum nécessaire s'appliquent, que le document soit un PDF natif ou un JPEG capturé par téléphone.
La conformité HIPAA pour l'extraction de documents médicaux ne dépend pas de la capacité de l'IA à être conforme — elle dépend de la question de savoir si votre fournisseur a mis en place les bonnes garanties contractuelles, de sécurité et architecturales. La section 164.514 définit ce qui constitue des PHI. La section 164.504(e) exige un BAA avec six dispositions spécifiques. La section 164.502(b) exige d'extraire uniquement ce dont vous avez besoin. Et la section 164.306 exige des protections de sécurité vérifiables pour les ePHI à chaque étape. Chacune de ces exigences est vérifiable avant de traiter un seul document, et non après. La réponse à la question de conformité existe avant votre premier téléversement de dossier médical — assurez-vous que c'est la bonne.
Cet article fournit des orientations réglementaires générales et ne constitue pas un avis juridique. Consultez votre responsable de la conformité ou votre avocat spécialisé en santé pour des déterminations spécifiques aux flux de travail de votre organisation.
Vérifier la conformité HIPAAGratuit à essayer, sans inscription. Documents traités de manière transitoire et non conservés. BAA disponible.