A Extração de Documentos Médicos é
Compatível com HIPAA? Um Guia para Organizações de Saúde
Se sua ferramenta de extração de documentos com IA processa registros médicos, EOBs de seguros ou qualquer documento contendo informações de saúde protegidas (PHI), você está fazendo uma divulgação sob a HIPAA — seja você parte da equipe de ciclo de receita de um hospital ou de uma clínica com três médicos. Veja o que a Regra de Privacidade (45 CFR §164.514), a Regra de Segurança (45 CFR §164.306), o requisito de Acordo de Associado de Negócios (45 CFR §164.504(e)) e a Regra do Mínimo Necessário (45 CFR §164.502(b)) exigem, e como verificar se seu provedor de extração está em conformidade.
Principais Conclusões
- Remover nomes de pacientes antes de enviar um documento médico a uma ferramenta de extração em nuvem não o torna seguro para a HIPAA — a §164.514 define 18 identificadores, e deixar qualquer um deles no documento significa que ele ainda é PHI, exigindo um BAA.
- No momento em que você transmite um documento médico a uma ferramenta de IA de terceiros, você fez uma divulgação sob a Regra de Privacidade — e sem um BAA assinado cobrindo todas as seis disposições da §164.504(e), essa divulgação é uma violação reportável, independentemente da criptografia da ferramenta.
- A Extração de Colunas Personalizadas — onde você define quais campos extrair e a IA localiza apenas aqueles por compreensão semântica — satisfaz a Regra do Mínimo Necessário (§164.502(b)) no nível da arquitetura, sem precisar extrair tudo e esperar que um auditor aceite sua pós-filtragem.
O que a HIPAA Exige para Extração de Documentos
A HIPAA não menciona "extração de documentos por IA" pelo nome. Mas três componentes da regulamentação — a Regra de Privacidade (45 CFR Parte 164, Subparte E), a Regra de Segurança (45 CFR Parte 164, Subparte C) e a Regra de Notificação de Violação (45 CFR Parte 164, Subparte D) — regem diretamente como você pode usar uma ferramenta de extração para processar documentos médicos.
O ponto de partida é simples: se um documento contém PHI, enviá-lo a uma ferramenta de IA na nuvem constitui uma divulgação sob a Regra de Privacidade. Essa divulgação é permitida apenas se o provedor da ferramenta for um associado de negócios com um Contrato de Associado de Negócios (BAA) assinado sob §164.504(e), e apenas se a quantidade de informações divulgadas for limitada ao mínimo necessário sob §164.502(b). Entender cada requisito — e como eles interagem — é a diferença entre um fluxo de trabalho em conformidade e uma violação notificável.
A Regra de Privacidade (45 CFR Parte 164, Subparte E): O que é Considerado PHI
A Regra de Privacidade define PHI como informações de saúde individualmente identificáveis mantidas ou transmitidas por uma entidade coberta ou seu associado de negócios em qualquer forma — eletrônica, em papel ou oral (45 CFR §160.103). Um documento não precisa ser um prontuário médico completo para conter PHI. Um EOB de seguro com nome do paciente, data do procedimento e ID do plano se qualifica. Um formulário de admissão de clínica com nome, data de nascimento e códigos de diagnóstico se qualifica. Um PDF de resultados de laboratório com nome do paciente e resultados de exames se qualifica.
A regra que mais afeta diretamente a extração de documentos é o padrão de desidentificação em 45 CFR §164.514(b)(2). Ela define 18 categorias de identificadores cuja presença torna as informações de saúde individualmente identificáveis — e, portanto, PHI.
A Regra de Segurança (45 CFR §164.306): Salvaguardas para ePHI
Enquanto a Regra de Privacidade rege quem pode acessar PHI e por quê, a Regra de Segurança rege como a PHI eletrônica (ePHI) deve ser protegida durante o processamento, transmissão e armazenamento. Sob §164.306(a), entidades cobertas e associados de negócios devem garantir a confidencialidade, integridade e disponibilidade de toda ePHI (§164.306(a)(1)); proteger contra ameaças razoavelmente antecipadas (§164.306(a)(2)); proteger contra divulgações impermissíveis razoavelmente antecipadas (§164.306(a)(3)); e garantir a conformidade da força de trabalho (§164.306(a)(4)).
Para extração de documentos, isso se traduz em criptografia em trânsito (TLS 1.2 ou superior), criptografia em repouso, controles de acesso, registro de auditoria de cada acesso a documento e certificações de segurança verificadas de forma independente. As salvaguardas administrativas da Regra de Segurança (§164.308) também exigem uma análise de risco — o que significa que você precisa de evidências documentadas de que seu provedor de extração avaliou os riscos específicos ao lidar com ePHI.
A Regra do Mínimo Necessário (45 CFR §164.502(b))
A Regra do Mínimo Necessário exige que, ao usar ou divulgar informações de saúde protegidas (PHI), uma entidade coberta ou parceiro de negócios deve "fazer esforços razoáveis para limitar as informações de saúde protegidas ao mínimo necessário para alcançar a finalidade pretendida" (§164.502(b)(1)). Para extração de documentos, esta é a disposição que separa ferramentas criadas para fins específicos de processadores de documentos de uso geral. Uma ferramenta que extrai campos específicos — nome do paciente, data do serviço, código CPT, valor cobrado — e descarta o restante satisfaz naturalmente o mínimo necessário. Uma ferramenta que carrega um registro médico inteiro, processa todo o conteúdo indiscriminadamente e retém tudo cria uma exposição ao §164.502(b).
Os 18 Identificadores de PHI sob o §164.514
Se qualquer um dos 18 identificadores a seguir estiver presente em um documento junto com informações de saúde, o documento é PHI e está sob as proteções completas da HIPAA (45 CFR §164.514(b)(2)(i)).
| Categoria | Identificador | Exemplo em Documentos Médicos |
|---|---|---|
| (A) | Nomes | Nome do paciente em um relatório de laboratório |
| (B) | Subdivisões geográficas menores que um estado (endereço, cidade, condado, CEP) | Endereço do paciente em um formulário de admissão |
| (C) | Todos os elementos de datas (exceto ano) — data de nascimento, admissão, alta, óbito; idades acima de 89 | Data do serviço em uma reclamação |
| (D) | Números de telefone | Contato do paciente em um encaminhamento |
| (E) | Números de fax | Fax do provedor em uma receita |
| (F) | Endereços de e-mail | E-mail do paciente em um formulário de consentimento |
| (G) | Números de Seguro Social | SSN em um extrato de cobrança |
| (H) | Números de registro médico | MRN em todas as páginas clínicas |
| (I) | Números de beneficiário do plano de saúde | ID do seguro em um formulário de reclamação |
| (J) | Números de conta | Conta do paciente em uma conta hospitalar |
| (K) | Números de certificado ou licença | Licença do provedor em documentos de credenciamento |
| (L) | Identificadores de veículos e números de série, incluindo placas | Placa em um relatório de acidente |
| (M) | Identificadores de dispositivos e números de série | Número de série do implante em um registro cirúrgico |
| (N) | URLs da web | URL do portal do paciente em comunicações |
| (O) | Números de endereço IP | IP registrado durante o acesso ao portal |
| (P) | Identificadores biométricos (impressões digitais e vocais) | Impressão digital em registro de autenticação |
| (Q) | Imagens fotográficas de rosto inteiro e imagens comparáveis | Foto do paciente em documentos de admissão |
| (R) | Qualquer outro número, característica ou código de identificação exclusivo | Assinatura eletrônica; ID de paciente específico da instalação |
A maioria dos documentos médicos contém vários identificadores desta lista. Uma única EOB normalmente contém o nome do paciente (A), endereço (B), data do serviço (C), ID de seguro (I), número de conta (J), MRN (H) e, às vezes, um SSN (G). Enviar essa EOB a uma ferramenta de extração é uma divulgação de todos esses identificadores — por isso, o BAA e os requisitos de mínimo necessário não são negociables.
Quando Você Envia um Documento Médico: Por Que §164.504(e) Importa
Esta é a questão regulamentar crítica: Enviar um documento médico a uma ferramenta de extração de IA baseada em nuvem é uma divulgação de PHI?
Sim. O ato de transmitir PHI a um serviço de terceiros que processa, armazena ou acessa essas informações em seu nome constitui uma divulgação sob a Regra de Privacidade. A menos que se aplique uma excepção — e nenhuma das exceções padrão se aplica à extração — esta divulgação é permitida somente se o terceiro for um associado comercial vinculado por um BAA sob 45 CFR §164.504(e).
O Que §164.504(e) Exige em um BAA
De acordo com §164.504(e)(2), o BAA deve exigir que o associado comercial (o provedor de extração) faça o seguinte:
Limitar o uso de PHI
Não usar ou divulgar PHI além do permitido pelo contrato ou exigido por lei (§164.504(e)(2)(ii)(A)).
Implementar salvaguardas
Usar salvaguardas adequadas e cumprir a Regra de Segurança para ePHI (§164.504(e)(2)(ii)(B)).
Reportar violações
Reportar qualquer uso ou divulgação não autorizada, incluindo violações de PHI não protegida (§164.504(e)(2)(ii)(C) e §164.410).
Repassar aos subcontratados
Garantir que subcontratados que lidam com PHI concordem com as mesmas restrições (§164.504(e)(2)(ii)(D)). Se seu provedor usar um subprocessador para inferência de IA, esse subprocessador também deve estar vinculado.
Apoiar os direitos individuais e permitir acesso do HHS
Disponibilizar PHI para retificação e contabilização de divulgações (§164.504(e)(2)(ii)(E)–(F)), e disponibilizar práticas internas ao Secretário do HHS (§164.504(e)(2)(ii)(G)).
Devolver ou destruir no encerramento
No encerramento do contrato, devolver ou destruir toda PHI recebida ou criada em nome da entidade coberta (§164.504(e)(2)(ii)(I)).
Se seu provedor de extração não conseguir emitir um BAA contendo esses seis elementos — ou não oferecer nenhum — isso por si só é uma lacuna de conformidade desqualificante. Para uma análise mais aprofundada das armadilhas operacionais do BAA (repasso a subcontratados, o problema de devolver ou destruir em pipelines de IA, o que acontece durante uma aquisição), consulte o artigo complementar sobre armadilhas de conformidade do BAA na extração de documentos.
Checklist Prático de Conformidade: 5 Passos para Verificar Sua Ferramenta de Extração
Cada passo abaixo corresponde a seções específicas do CFR, para que você possa documentar a conformidade com referências regulatórias exatas.
Classifique os documentos que você processa
Identifique quais documentos no seu fluxo de trabalho contêm PHI conforme §164.514(b)(2). Mapeie cada tipo de documento em relação à lista de 18 identificadores. A suposição padrão deve ser que documentos voltados ao paciente contenham múltiplos identificadores.
Verifique se o BAA cobre todas as disposições da §164.504(e)
Confirme se o BAA cobre especificamente a extração de documentos (não apenas SaaS genérico), inclui os seis elementos acima e exclui explicitamente o uso dos seus documentos para treinamento de modelos. Obtenha confirmação por escrito de que seus dados não são usados para treinamento — de preferência no próprio BAA.
Verifique a conformidade com a Regra de Segurança
Conforme §164.306(a), confirme criptografia em trânsito (TLS 1.2+), criptografia em repouso, controles de acesso e registro de auditoria. Certificações auditadas de forma independente — SOC 2 Type II (com critérios de confiança de segurança) ou HITRUST — fornecem a evidência mais forte de conformidade.
Avalie a arquitetura em relação ao Mínimo Necessário
Conforme §164.502(b)(1), avalie se a ferramenta permite definir campos específicos e descarta o restante após o processamento — ou se captura o documento inteiro e armazena tudo. A extração de colunas personalizadas satisfaz naturalmente o princípio do mínimo necessário; ferramentas de "extrair tudo" em massa criam exposição.
Estabeleça cronograma de retenção e documente a cadeia de conformidade
Conforme §164.504(e)(2)(ii)(I), defina por quanto tempo o provedor retém documentos enviados. A melhor prática é o processamento transitório — documentos excluídos em minutos após a conclusão da extração. Mantenha um arquivo de conformidade contendo o BAA assinado, certificações de segurança, um diagrama de fluxo de dados mostrando onde a PHI trafega e procedimentos de notificação de violação conforme §164.410.
Como a Arquitetura de Extração de Documentos com IA Afeta a Conformidade
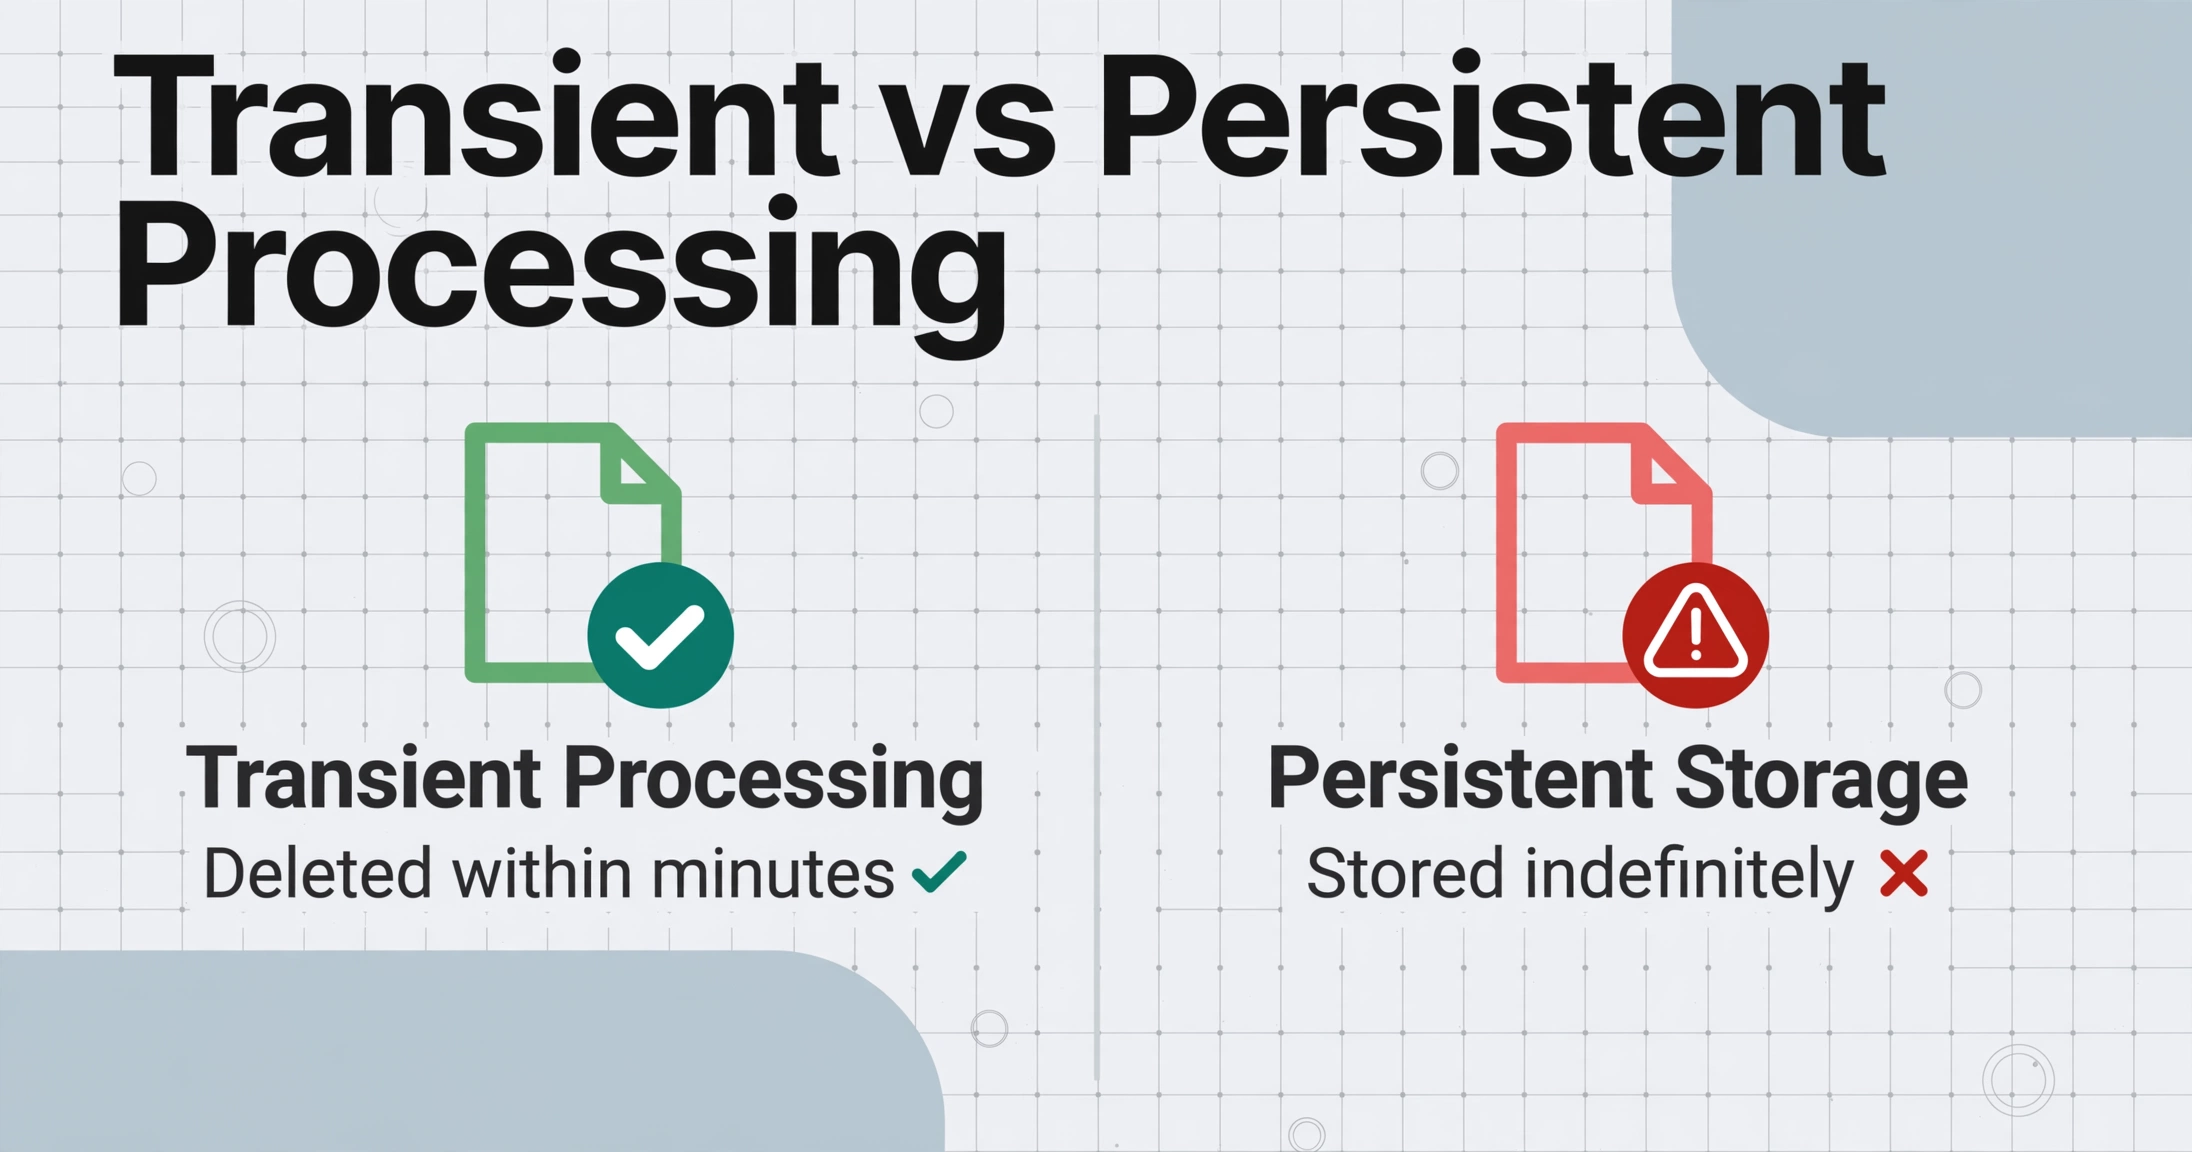
A arquitetura de uma ferramenta de extração com IA não é apenas um detalhe técnico de implementação — é uma decisão de conformidade com consequências regulatórias. Duas características arquiteturais têm impacto direto na conformidade com a HIPAA.
Processamento Transitório Atende a Múltiplas Obrigações
Uma ferramenta arquitetada para processamento transitório — documentos enviados, IA lê e extrai os dados, resultados retornados, originais excluídos em minutos — atende simultaneamente à §164.504(e)(2)(ii)(I) (devolução ou destruição), à §164.502(b) (mínimo necessário — dados retidos apenas pelo tempo necessário) e à §164.306(a) (superfície de ataque reduzida com menos ePHI armazenada). Uma ferramenta que armazena documentos indefinidamente, os armazena em cache em pipelines de inferência ou retém dados para melhoria do modelo cria obrigações de conformidade correspondentes — e risco correspondente se essas obrigações não forem cumpridas.
Extração de Colunas Personalizadas como Mínimo Necessário por Design
A Regra do Mínimo Necessário (§164.502(b)(1)) exige limitar a PHI ao que é necessário para a finalidade pretendida. Extração de Colunas Personalizadas — onde você define quais campos extrair (nome do paciente, data do serviço, código CPT, valor cobrado) e a IA extrai apenas esses — implementa o mínimo necessário no nível arquitetural. O ImageToTable.ai opera com base nesse princípio: você nomeia as colunas desejadas, e a IA localiza cada valor compreendendo o que ele significa, em vez de onde está na página. Campos que você nunca solicita nunca são vistos pelo mecanismo de extração e nunca são armazenados.
Isso difere significativamente de ferramentas de "extrair tudo e filtrar depois", que processam o documento completo indiscriminadamente. Sob a §164.502(b), filtrar após a extração não torna retroativamente o processamento completo conforme — a obrigação é limitar o uso ou a divulgação em si, não apenas o que você retém posteriormente.
Seleção do Provedor como Sua Alavanca de Conformidade
A decisão de conformidade mais eficaz que você pode tomar é selecionar um provedor cuja arquitetura reduza inerentemente sua carga regulatória. Uma ferramenta com processamento transitório, extração específica por coluna, cronogramas de retenção publicados, certificação SOC 2 Type II e um BAA cobrindo todas as disposições do §164.504(e) elimina a maioria das lacunas de conformidade antes mesmo de você processar um único documento.
Este guia aborda os fundamentos regulatórios. Para armadilhas operacionais em negociações de BAA — repasse a subcontratados, a ambiguidade de devolver-ou-destruir em pipelines de IA — consulte as armadilhas de conformidade do BAA na HIPAA em extração de documentos com IA. Para o equivalente europeu que cobre os requisitos do Artigo 28 do GDPR, consulte o guia de conformidade de extração com IA para GDPR.
Perguntas Frequentes
A HIPAA se aplica a um pequeno consultório médico que usa uma ferramenta de extração com IA para documentos de cobrança?
Sim. A HIPAA se aplica a toda entidade coberta, independentemente do porte — o consultório de um profissional autônomo está sujeito aos mesmos requisitos da Regra de Privacidade, da Regra de Segurança e do BAA que um sistema multi-hospitalar. Um pequeno consultório que usa extração com IA para faturas de pacientes precisa de um BAA assinado com o provedor, assim como um hospital.
Se eu remover os nomes dos pacientes antes do upload, o documento ainda é PHI?
A desidentificação sob o §164.514(b)(2) exige a remoção de todos os 18 identificadores, não apenas os nomes. Um documento com o nome removido, mas com data de nascimento, prontuário médico e CEP ainda presentes, continua sendo PHI — fazer o upload dele ainda é uma divulgação que exige um BAA. A desidentificação adequada pelo método Safe Harbor exige a eliminação de todos os identificadores até a categoria (R).
Meu provedor de extração pode usar documentos médicos enviados para melhorar sua IA?
Somente se o BAA permitir explicitamente — e o padrão é que o provedor não pode usar ou divulgar PHI além do que o contrato autoriza (§164.504(e)(2)(ii)(A)). Usar documentos médicos de pacientes para treinamento de modelos não é um uso permitido pela Regra de Privacidade. A maioria dos provedores de extração focados em saúde oferece infraestrutura dedicada ou processamento com retenção zero para evitar esse problema. A abordagem segura em termos de conformidade é exigir no BAA que seus documentos não sejam usados para treinamento.
O que acontece com nossas IFPs se trocarmos de provedor de extração?
De acordo com §164.504(e)(2)(ii)(I), o provedor de saída deve devolver ou destruir todas as IFPs recebidas ou criadas em nome da sua organização. Solicite uma confirmação documentada de exclusão e mantenha-a em seus registros de conformidade.
Quais são as penalidades por usar uma ferramenta de extração não conforme?
A OCR aplica violações em uma estrutura de quatro níveis conforme 45 CFR §160.404: Nível 1 (entidade não sabia) começa em US$ 100 por violação, até US$ 28.137 anuais; Nível 4 (negligência intencional não corrigida) chega a US$ 70.689 por violação, com máximo anual de US$ 1.726.773. Além das multas, uma violação envolvendo ferramenta de extração sem BAA aciona notificação obrigatória sob a Subparte D — ou seja, indivíduos afetados, HHS e, possivelmente, a mídia local devem ser notificados.
A HIPAA se aplica se a equipe capturar fotos de documentos médicos com um telefone e enviá-las para uma ferramenta de extração?
Sim. O meio não altera o status regulatório — uma foto de prontuário médico tirada com smartphone ainda é IFP conforme §160.103 se contiver algum dos 18 identificadores. Os mesmos requisitos de BAA e mínimo necessário se aplicam, seja o documento um PDF nativo ou um JPEG capturado por telefone.
A conformidade com a HIPAA para extração de documentos médicos não se trata de saber se a IA pode estar em conformidade — trata-se de saber se seu provedor construiu as salvaguardas contratuais, de segurança e arquiteturais corretas. A Seção 164.514 define o que conta como PHI. A Seção 164.504(e) exige um BAA com seis disposições específicas. A Seção 164.502(b) exige extrair apenas o que você precisa. E a Seção 164.306 exige proteções de segurança verificáveis para ePHI em cada etapa. Cada uma delas é verificável antes de você processar um único documento, não depois. A questão da conformidade tem uma resposta antes de você enviar seu primeiro registro médico — certifique-se de que seja a correta.
Este artigo fornece orientação regulatória geral e não constitui aconselhamento jurídico. Consulte seu responsável pela conformidade ou advogado de saúde para determinações específicas aos fluxos de trabalho da sua organização.
Verificar Conformidade com HIPAAGrátis para testar, sem necessidade de cadastro. Documentos processados de forma transitória e não retidos. BAA disponível.