¿Es la extracción de documentos médicos
compatible con HIPAA? Una guía para organizaciones sanitarias
Si su herramienta de extracción de documentos con IA procesa historiales médicos, EOB de seguros o cualquier documento que contenga información de salud protegida (PHI), usted está realizando una divulgación según HIPAA — ya sea que trabaje en el equipo de ciclo de ingresos de un hospital o en una clínica de tres médicos. Esto es lo que exigen la Regla de Privacidad (45 CFR §164.514), la Regla de Seguridad (45 CFR §164.306), el requisito del Acuerdo de Asociado Comercial (45 CFR §164.504(e)) y la Regla del Mínimo Necesario (45 CFR §164.502(b)), y cómo verificar que su proveedor de extracción cumple con la normativa.
Conclusiones clave
- Eliminar los nombres de los pacientes antes de subir un documento médico a una herramienta de extracción en la nube no lo hace seguro según HIPAA — §164.514 define 18 identificadores, y dejar cualquiera de ellos en el documento significa que sigue siendo PHI que requiere un BAA.
- En el momento en que transmite un documento médico a una herramienta de IA de terceros, usted ha realizado una divulgación según la Regla de Privacidad — y sin un BAA firmado que cubra las seis disposiciones de §164.504(e), esa divulgación es una infracción notificable independientemente del cifrado de la herramienta.
- La Extracción de Columnas Personalizadas — donde usted define qué campos extraer y la IA localiza solo esos mediante comprensión semántica — cumple con la Regla del Mínimo Necesario (§164.502(b)) a nivel de arquitectura, sin necesidad de extraer todo y esperar que un auditor acepte su filtrado posterior.
Lo que Exige HIPAA para la Extracción de Documentos
HIPAA no menciona la "extracción de documentos con IA" por su nombre. Sin embargo, tres componentes de la normativa —la Regla de Privacidad (45 CFR Parte 164, Subparte E), la Regla de Seguridad (45 CFR Parte 164, Subparte C) y la Regla de Notificación de Violaciones (45 CFR Parte 164, Subparte D)— regulan directamente cómo se puede utilizar una herramienta de extracción para procesar documentos médicos.
El punto de partida es simple: si un documento contiene PHI, subirlo a una herramienta de IA en la nube constituye una divulgación según la Regla de Privacidad. Dicha divulgación está permitida solo si el proveedor de la herramienta es un asociado comercial con un Acuerdo de Asociado Comercial (BAA) firmado según §164.504(e), y solo si la cantidad de información divulgada se limita al mínimo necesario según §164.502(b). Comprender cada requisito —y cómo interactúan— es la diferencia entre un flujo de trabajo conforme y una violación notificable.
La Regla de Privacidad (45 CFR Parte 164, Subparte E): ¿Qué se Considera PHI?
La Regla de Privacidad define PHI como información de salud identificable individualmente que una entidad cubierta o su asociado comercial posee o transmite en cualquier forma —electrónica, en papel u oral (45 CFR §160.103). Un documento no necesita ser un historial médico completo para contener PHI. Un EOB de seguro con nombre del paciente, fecha del procedimiento e ID del plan califica. Un formulario de admisión de una clínica con nombre, fecha de nacimiento y códigos de diagnóstico califica. Un PDF de resultados de laboratorio con nombre del paciente y resultados de pruebas califica.
La norma que más directamente afecta la extracción de documentos es el estándar de desidentificación en 45 CFR §164.514(b)(2). Define 18 categorías de identificadores cuya presencia hace que la información de salud sea identificable individualmente —y por lo tanto PHI.
La Regla de Seguridad (45 CFR §164.306): Salvaguardas para ePHI
Mientras que la Regla de Privacidad regula quién puede acceder a la PHI y por qué, la Regla de Seguridad regula cómo debe protegerse la PHI electrónica (ePHI) durante el procesamiento, la transmisión y el almacenamiento. Según §164.306(a), las entidades cubiertas y los asociados comerciales deben garantizar la confidencialidad, integridad y disponibilidad de toda la ePHI (§164.306(a)(1)); proteger contra amenazas razonablemente anticipadas (§164.306(a)(2)); proteger contra divulgaciones no permitidas razonablemente anticipadas (§164.306(a)(3)); y garantizar el cumplimiento del personal (§164.306(a)(4)).
Para la extracción de documentos, esto se traduce en cifrado en tránsito (TLS 1.2 o superior), cifrado en reposo, controles de acceso, registro de auditoría de cada acceso a documentos y certificaciones de seguridad verificadas de forma independiente. Las salvaguardas administrativas de la Regla de Seguridad (§164.308) también requieren un análisis de riesgos, lo que significa que necesita evidencia documentada de que su proveedor de extracción ha evaluado los riesgos específicos del manejo de ePHI.
La Regla del Mínimo Necesario (45 CFR §164.502(b))
La Regla del Mínimo Necesario exige que, al usar o divulgar PHI, una entidad cubierta o un asociado de negocios debe "hacer esfuerzos razonables para limitar la información de salud protegida al mínimo necesario para lograr el propósito previsto" (§164.502(b)(1)). Para la extracción de documentos, esta es la disposición que separa las herramientas de propósito específico de los procesadores de documentos de uso general. Una herramienta que extrae campos específicos — nombre del paciente, fecha del servicio, código CPT, monto facturado — y descarta el resto, satisface naturalmente el mínimo necesario. Una herramienta que carga un expediente médico completo, procesa todo el contenido de manera indiscriminada y retiene todo, crea una exposición a la §164.502(b).
Los 18 Identificadores de PHI Bajo la §164.514
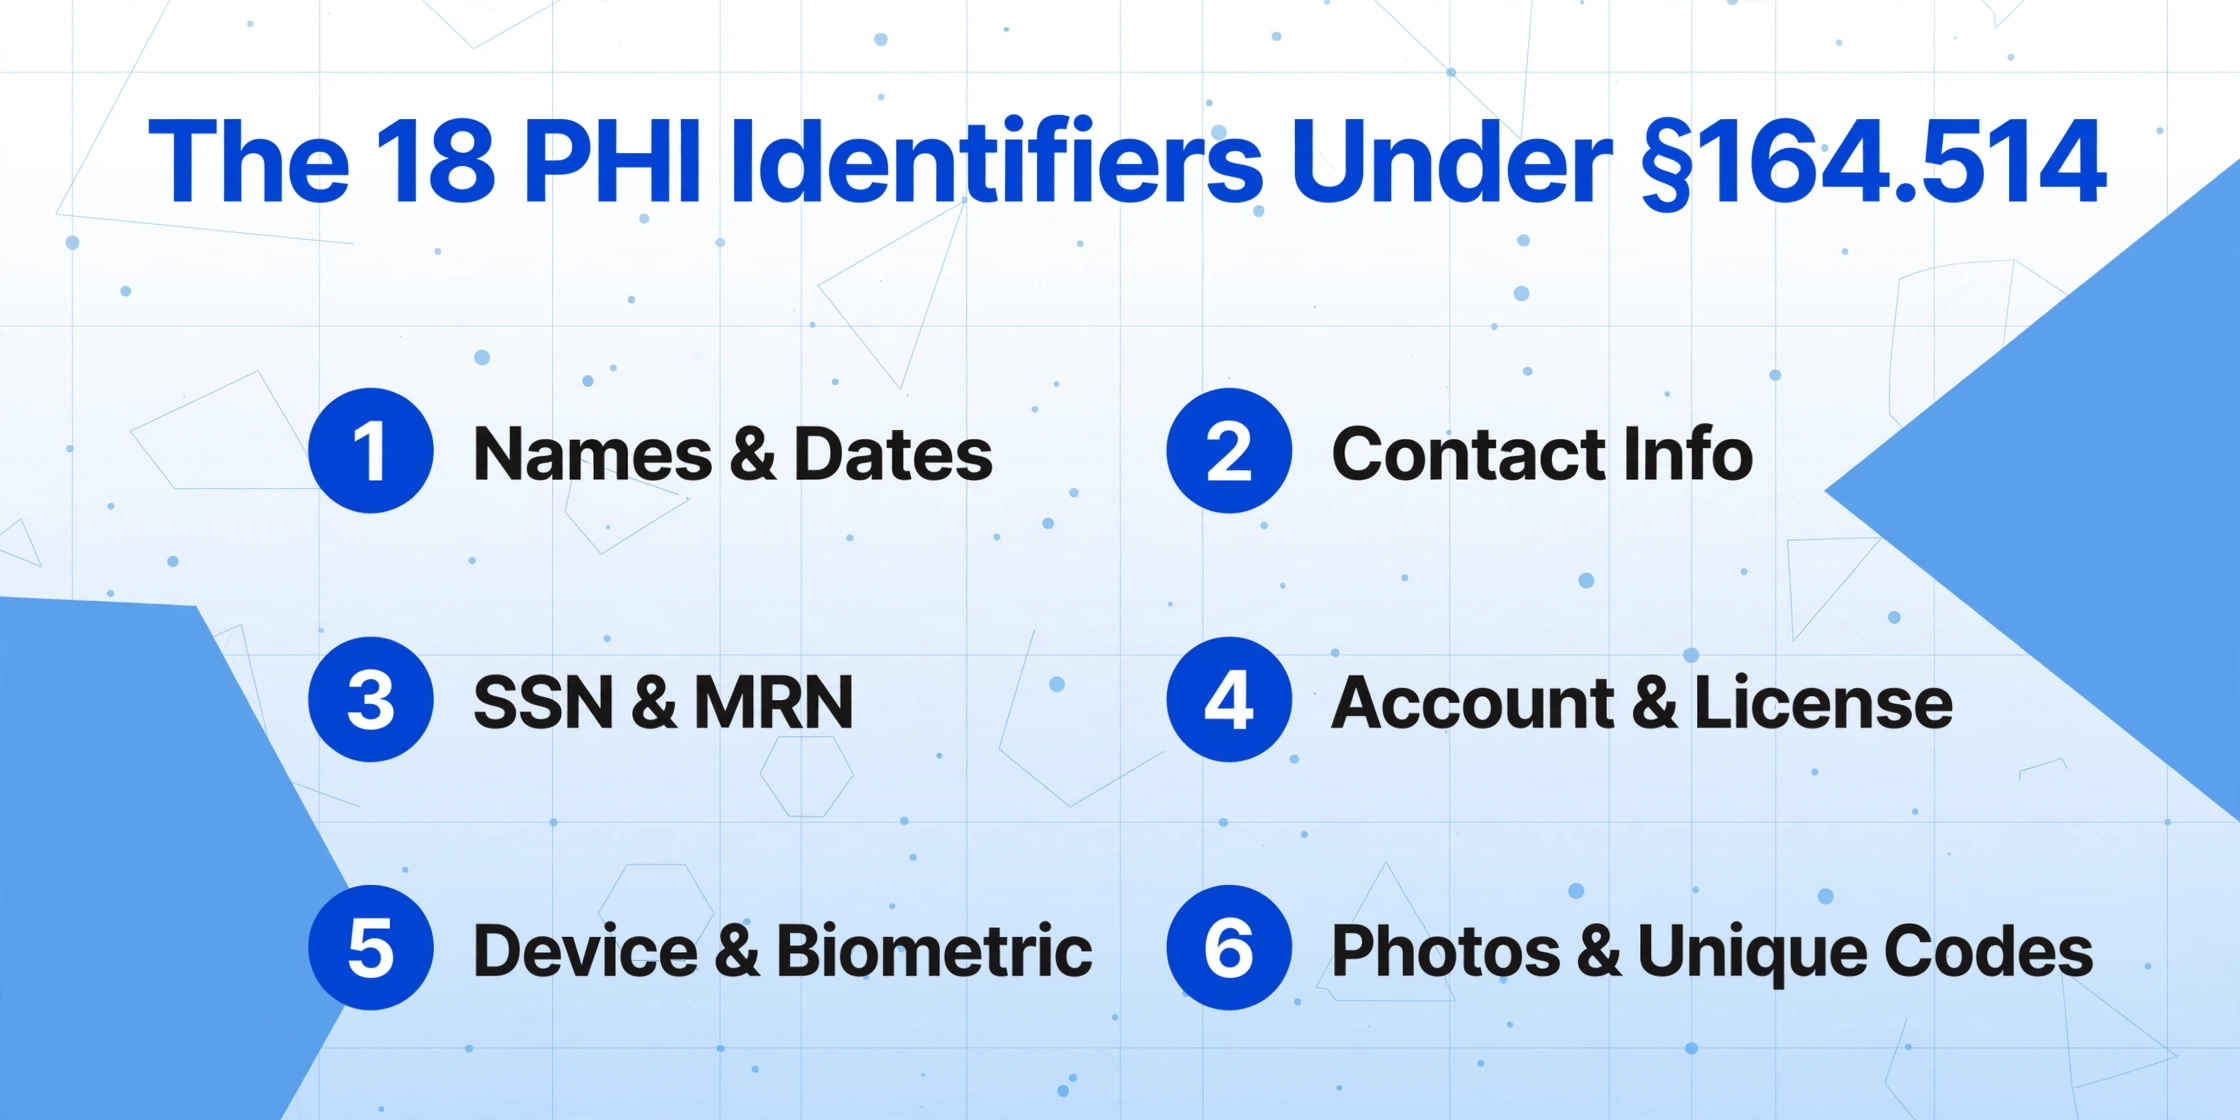
Si alguno de los siguientes 18 identificadores está presente en un documento junto con información de salud, el documento es PHI y queda bajo las protecciones completas de HIPAA (45 CFR §164.514(b)(2)(i)).
| Categoría | Identificador | Ejemplo en Documentos Médicos |
|---|---|---|
| (A) | Nombres | Nombre del paciente en un informe de laboratorio |
| (B) | Subdivisiones geográficas más pequeñas que un estado (dirección, ciudad, condado, código postal) | Dirección del paciente en un formulario de admisión |
| (C) | Todos los elementos de fechas (excepto el año) — fecha de nacimiento, admisión, alta, defunción; edades mayores de 89 | Fecha del servicio en una reclamación |
| (D) | Números de teléfono | Contacto del paciente en una referencia |
| (E) | Números de fax | Fax del proveedor en una receta |
| (F) | Direcciones de correo electrónico | Correo electrónico del paciente en un formulario de consentimiento |
| (G) | Números de Seguro Social | SSN en un estado de cuenta de facturación |
| (H) | Números de expediente médico | MRN en cada página clínica |
| (I) | Números de beneficiario del plan de salud | ID del seguro en un formulario de reclamación |
| (J) | Números de cuenta | Cuenta del paciente en una factura hospitalaria |
| (K) | Números de certificado o licencia | Licencia del proveedor en documentos de acreditación |
| (L) | Identificadores de vehículos y números de serie, incluidas las placas | Placa en un informe de accidente |
| (M) | Identificadores de dispositivos y números de serie | Número de serie del implante en un registro quirúrgico |
| (N) | URLs web | URL del portal del paciente en comunicaciones |
| (O) | Números de dirección IP | IP registrada durante el acceso al portal |
| (P) | Identificadores biométricos (huellas dactilares y de voz) | Huella dactilar en un registro de autenticación |
| (Q) | Imágenes fotográficas completas del rostro e imágenes comparables | Foto del paciente en documentos de admisión |
| (R) | Cualquier otro número, característica o código de identificación único | Firma electrónica; ID de paciente específico de la instalación |
La mayoría de los documentos médicos contienen múltiples identificadores de esta lista. Un EOB típico contiene el nombre del paciente (A), la dirección (B), la fecha del servicio (C), el ID del seguro (I), el número de cuenta (J), el MRN (H) y, a veces, un SSN (G). Subir ese EOB a una herramienta de extracción es una divulgación de todos esos identificadores, razón por la cual el BAA y los requisitos de mínimo necesario no son negociables.
Cuando usted sube un documento médico: por qué importa la §164.504(e)
Esta es la pregunta regulatoria crítica: ¿Subir un documento médico a una herramienta de extracción de IA en la nube constituye una divulgación de información de salud protegida (PHI)?
Sí. El acto de transmitir información de salud protegida (PHI) a un servicio de terceros que procesa, almacena o accede a esa información en su nombre constituye una divulgación según la Regla de Privacidad. A menos que se aplique una excepción — y ninguna de las excepciones estándar aplica a la extracción — esta divulgación solo se permite si el tercero es un asociado comercial vinculado por un BAA según 45 CFR §164.504(e).
Lo que la §164.504(e) exige en un BAA
Según la §164.504(e)(2), el BAA debe exigir que el asociado comercial (el proveedor de extracción) haga lo siguiente:
Limitar el uso de PHI
No usar ni divulgar más la PHI que lo permitido por el contrato o exigido por la ley (§164.504(e)(2)(ii)(A)).
Implementar salvaguardas
Usar salvaguardas adecuadas y cumplir con la Regla de Seguridad para la ePHI (§164.504(e)(2)(ii)(B)).
Notificar las infracciones
Notificar cualquier uso o divulgación no autorizados, incluidas las infracciones de PHI no protegida (§164.504(e)(2)(ii)(C) y §164.410).
Transmitir las obligaciones a los subcontratistas
Asegurarse de que los subcontratistas que manejan PHI acepten las mismas restricciones (§164.504(e)(2)(ii)(D)). Si su proveedor utiliza un subprocesador para la inferencia de IA, ese subprocesador también debe estar sujeto a ellas.
Respaldar los derechos individuales y permitir el acceso de HHS
Poner la PHI a disposición para su enmienda y contabilidad de divulgaciones (§164.504(e)(2)(ii)(E)–(F)), y poner las prácticas internas a disposición del Secretario de HHS (§164.504(e)(2)(ii)(G)).
Devolver o destruir al finalizar el contrato
Al finalizar el contrato, devolver o destruir toda la PHI recibida de la entidad cubierta o creada en su nombre (§164.504(e)(2)(ii)(I)).
Si su proveedor de extracción no puede emitir un BAA que contenga estos seis elementos — o no ofrece ninguno — eso por sí solo constituye una brecha de cumplimiento descalificante. Para un análisis más profundo de las trampas operativas del BAA (transmisión a subcontratistas, el problema de devolver o destruir en los flujos de IA, qué ocurre durante una adquisición), consulte el artículo complementario sobre trampas de cumplimiento del BAA en la extracción de documentos.
Lista de verificación de cumplimiento práctica: 5 pasos para verificar su herramienta de extracción
Cada paso a continuación corresponde a secciones específicas de la CFR, para que pueda documentar el cumplimiento con referencias regulatorias exactas.
Clasifique los documentos que procesa
Identifique qué documentos en su flujo de trabajo contienen información de salud protegida (PHI) según §164.514(b)(2). Compare cada tipo de documento con la lista de los 18 identificadores. La suposición predeterminada debe ser que los documentos dirigidos a pacientes contienen múltiples identificadores.
Verifique que el BAA cubra todas las disposiciones de §164.504(e)
Confirme que el BAA cubra específicamente la extracción de documentos (no solo SaaS genérico), incluya los seis elementos mencionados anteriormente y excluya explícitamente el uso de sus documentos para el entrenamiento de modelos. Obtenga confirmación por escrito de que sus datos no se utilizan para entrenamiento, preferiblemente en el propio BAA.
Verifique el cumplimiento de la Regla de Seguridad
Según §164.306(a), confirme el cifrado en tránsito (TLS 1.2+), el cifrado en reposo, los controles de acceso y el registro de auditoría. Las certificaciones auditadas de forma independiente — SOC 2 Type II (con criterios de confianza de seguridad) o HITRUST — proporcionan la evidencia más sólida de cumplimiento.
Evalúe la arquitectura según el principio de Mínimo Necesario
Según §164.502(b)(1), evalúe si la herramienta le permite definir campos específicos y descarta el resto después del procesamiento, o si extrae todo el documento y almacena todo. La Extracción de Columnas Personalizadas satisface naturalmente el principio de mínimo necesario; las herramientas de extracción masiva de "extraer todo" crean exposición.
Establezca un calendario de retención y documente la cadena de cumplimiento
Según §164.504(e)(2)(ii)(I), defina cuánto tiempo retiene el proveedor los documentos cargados. La mejor práctica es el procesamiento transitorio: los documentos se eliminan minutos después de completarse la extracción. Mantenga un archivo de cumplimiento que contenga el BAA firmado, las certificaciones de seguridad, un diagrama de flujo de datos que muestre dónde viaja la PHI y los procedimientos de notificación de violaciones según §164.410.
Cómo la Arquitectura de Extracción de Documentos con IA Afecta el Cumplimiento Normativo
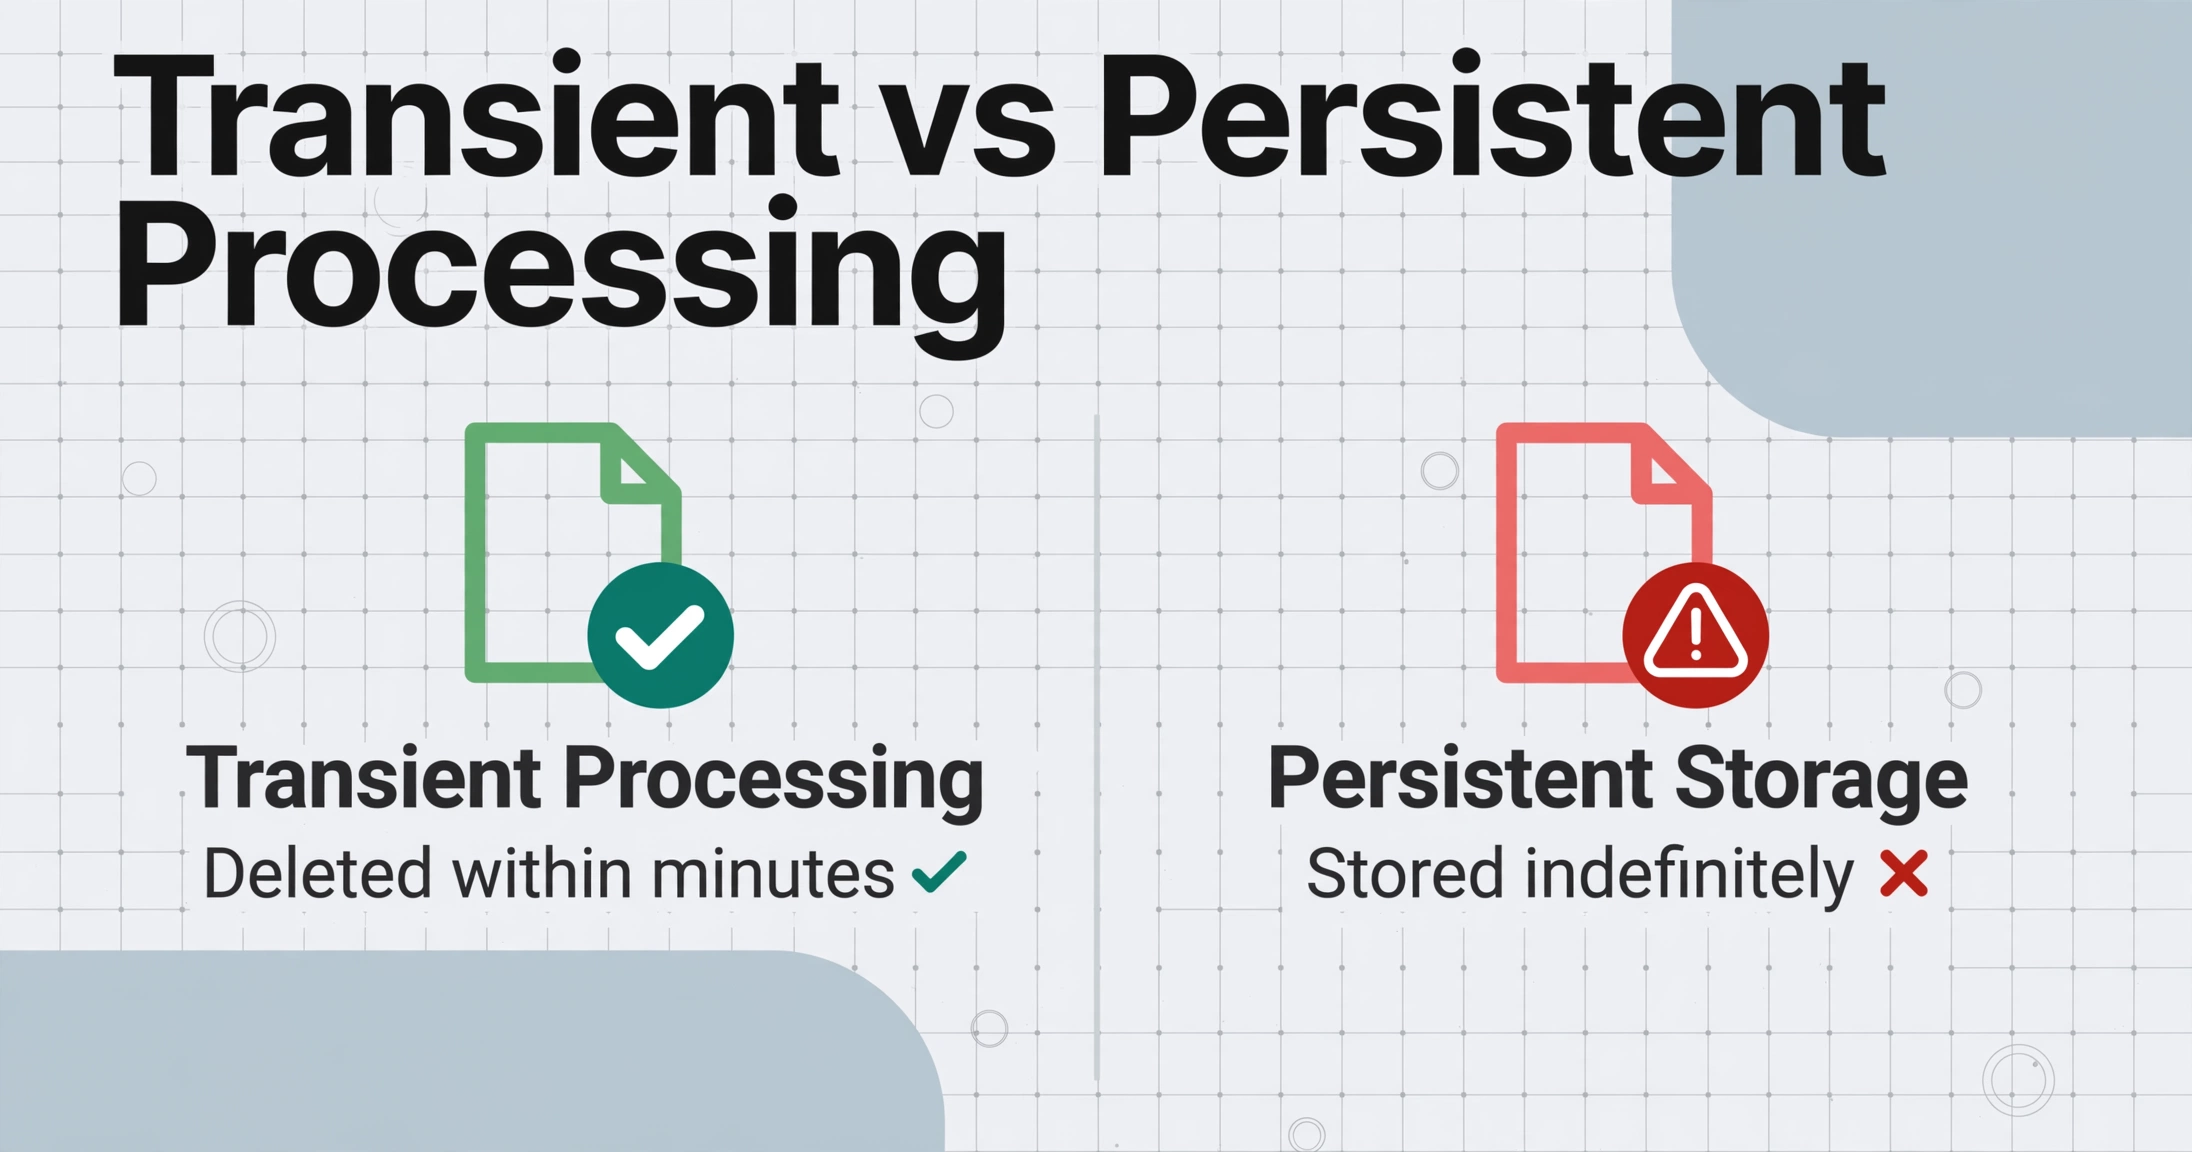
La arquitectura de una herramienta de extracción con IA no es solo un detalle técnico de implementación — es una decisión de cumplimiento con consecuencias regulatorias. Dos características arquitectónicas tienen una relación directa con el cumplimiento de HIPAA.
El Procesamiento Transitorio Satisface Múltiples Obligaciones
Una herramienta diseñada para procesamiento transitorio — documentos cargados, la IA lee y extrae los datos, se devuelven los resultados, los originales se eliminan en minutos — satisface simultáneamente §164.504(e)(2)(ii)(I) (devolución o destrucción), §164.502(b) (mínimo necesario — datos retenidos solo el tiempo necesario), y §164.306(a) (superficie de ataque reducida al almacenar menos ePHI). Una herramienta que almacena documentos indefinidamente, los guarda en caché en los pipelines de inferencia, o retiene datos para mejorar el modelo crea obligaciones de cumplimiento correspondientes — y un riesgo correspondiente si esas obligaciones no se cumplen.
Extracción de Columnas Personalizadas como Mínimo Necesario por Diseño
La Regla del Mínimo Necesario (§164.502(b)(1)) exige limitar la PHI a lo necesario para el propósito previsto. Extracción de Columnas Personalizadas — donde usted define qué campos extraer (nombre del paciente, fecha del servicio, código CPT, monto facturado) y la IA extrae solo esos — implementa el mínimo necesario a nivel arquitectónico. ImageToTable.ai opera bajo este principio: usted nombra las columnas que desea, y la IA localiza cada valor comprendiendo qué significa en lugar de dónde se encuentra en la página. Los campos que nunca solicita no son vistos por el motor de extracción ni almacenados.
Esto difiere significativamente de las herramientas de "extraer todo y filtrar después", que procesan el documento completo de manera indiscriminada. Según §164.502(b), filtrar después de la extracción no hace que el procesamiento completo sea retroactivamente conforme — la obligación es limitar el uso o la divulgación en sí, no solo lo que usted retiene después.
La selección del proveedor como su palanca de cumplimiento
La decisión de cumplimiento más eficaz que puede tomar es seleccionar un proveedor cuya arquitectura reduzca inherentemente su carga regulatoria. Una herramienta con procesamiento transitorio, extracción específica por columnas, políticas de retención publicadas, certificación SOC 2 Type II y un BAA que cubra todas las disposiciones de la §164.504(e) cierra la mayoría de las brechas de cumplimiento antes de que procese un solo documento.
Esta guía cubre los fundamentos regulatorios. Para conocer los riesgos operativos en las negociaciones de BAA — cláusulas de subcontratistas, la ambigüedad de devolver o destruir en los flujos de IA — consulte las trampas de cumplimiento de BAA de HIPAA en la extracción de documentos con IA. Para la contraparte europea que cubre los requisitos del Artículo 28 del GDPR, consulte la guía de cumplimiento de extracción con IA para GDPR.
Preguntas frecuentes
¿Aplica HIPAA a un consultorio médico pequeño que utiliza una herramienta de extracción con IA para documentos de facturación?
Sí. HIPAA aplica a toda entidad cubierta sin importar su tamaño — la oficina de un médico independiente está sujeta a los mismos requisitos de la Regla de Privacidad, la Regla de Seguridad y el BAA que un sistema multi-hospitalario. Un consultorio pequeño que utiliza extracción con IA para estados de facturación de pacientes necesita un BAA firmado con el proveedor, igual que un hospital.
Si elimino los nombres de los pacientes antes de subir el documento, ¿sigue siendo PHI?
La desidentificación según la §164.514(b)(2) requiere eliminar los 18 identificadores, no solo los nombres. Un documento al que se le eliminó el nombre pero que aún contiene fecha de nacimiento, número de historia clínica (MRN) y código postal sigue siendo PHI — subirlo sigue siendo una divulgación que requiere un BAA. La desidentificación adecuada según Safe Harbor requiere eliminar todos los identificadores hasta la categoría (R).
¿Puede mi proveedor de extracción utilizar documentos médicos subidos para mejorar su IA?
Solo si el BAA lo permite explícitamente — y el valor predeterminado es que el proveedor no puede usar ni divulgar PHI más allá de lo que autoriza el contrato (§164.504(e)(2)(ii)(A)). Usar documentos médicos de pacientes para el entrenamiento de modelos no es un uso permitido bajo la Regla de Privacidad. La mayoría de los proveedores de extracción enfocados en el sector salud ofrecen infraestructura dedicada o procesamiento con retención cero para evitar este problema. El enfoque seguro para el cumplimiento es exigir en el BAA que sus documentos no se utilicen para entrenamiento.
¿Qué sucede con nuestra PHI si cambiamos de proveedor de extracción?
Según §164.504(e)(2)(ii)(I), el proveedor saliente debe devolver o destruir toda la PHI recibida de su organización o creada en su nombre. Solicite una confirmación documentada de eliminación y consérvela para sus registros de cumplimiento.
¿Cuáles son las sanciones por usar una herramienta de extracción no conforme?
OCR aplica infracciones bajo una estructura de cuatro niveles en 45 CFR §160.404: Nivel 1 (la entidad no sabía) comienza en $100 por infracción hasta $28,137 anuales; Nivel 4 (negligencia intencional no corregida) alcanza $70,689 por infracción con un máximo anual de $1,726,773. Más allá de las multas, una violación que involucre una herramienta de extracción sin BAA desencadena la notificación obligatoria según la Subparte D, lo que significa que las personas afectadas, HHS y posiblemente los medios locales deben ser notificados.
¿Aplica HIPAA si el personal toma fotos de documentos médicos con un teléfono y las sube a una herramienta de extracción?
Sí. El medio no cambia el estado regulatorio: una foto de un registro médico tomada con un teléfono inteligente sigue siendo PHI según §160.103 si contiene alguno de los 18 identificadores. Los mismos requisitos de BAA y mínimo necesario aplican ya sea que el documento sea un PDF nativo o un JPEG capturado con el teléfono.
El cumplimiento de HIPAA para la extracción de documentos médicos no se trata de si la IA puede cumplir con la normativa — se trata de si su proveedor ha construido las salvaguardas contractuales, de seguridad y arquitectónicas adecuadas. La Sección 164.514 define qué cuenta como PHI. La Sección 164.504(e) exige un BAA con seis disposiciones específicas. La Sección 164.502(b) exige extraer solo lo que necesita. Y la Sección 164.306 exige protecciones de seguridad verificables para la información de salud protegida electrónica (ePHI) en cada paso. Cada una de estas es verificable antes de procesar un solo documento, no después. La pregunta sobre el cumplimiento tiene una respuesta antes de que suba su primer historial médico — asegúrese de que sea la correcta.
Este artículo proporciona orientación regulatoria general y no constituye asesoramiento legal. Consulte a su oficial de cumplimiento o abogado sanitario para determinaciones específicas de los flujos de trabajo de su organización.
Verificar cumplimiento de HIPAAGratis para probar sin registro. Los documentos se procesan de forma transitoria y no se conservan. BAA disponible.