保険適格性文書は、
フロントエンドの請求拒否が始まる場所
適格性確認と給付検証は、米国の医療において最も一般的な管理業務です。全医療管理業務量の51%を占め、2023年には医療提供者と保険プランが315億件の確認を実施したとCAQHインデックスが報告しています(CAQH, 2024)。各確認はカバレッジに関する明確な回答で終わるはずですが、多くの診療現場では、誰かが2回読まなければならない文書で終わります。1回目はカバレッジの詳細を見つけるため、2回目はそれを患者記録に入力するためです。
この2回目の読み取りが、収益サイクルのフロントエンドで資金を失う場所です。入力中にメンバーIDの数字が1つ入れ替わる、間違った給付明細から残りの控除額をコピーする、承認が必要という注記を承認不要として入力する。紙には支払者が言ったことがまだ表示されているため、サービス日が過ぎて数週間後に請求が拒否されて戻ってくるまで、誰も間違いに気づきません。この埋もれた詳細が、登録と適格性データに遡る拒否の背後にあるメカニズムであり、支払者検証文書自体を修正する価値がある理由です。
重要ポイント
- 全請求拒否の24%が登録と適格性に遡り、2016年以降の拒否原因の第1位であり、その拒否の約半数は回復不能です。
- 入力中にメンバーIDの数字が1つ入れ替わる、または間違った給付明細から控除額を取得しても、紙の上では正しく見えるため、数週間後に請求が拒否されて戻ってくるまで誰も間違いに気づきません。
- 問題は入力ではなく2回目の読み取りです。各支払者応答を1行に構造化すれば、確認はチームの手元に留まります。
保険者適格性応答を処理する担当者と、通常の運用フロー
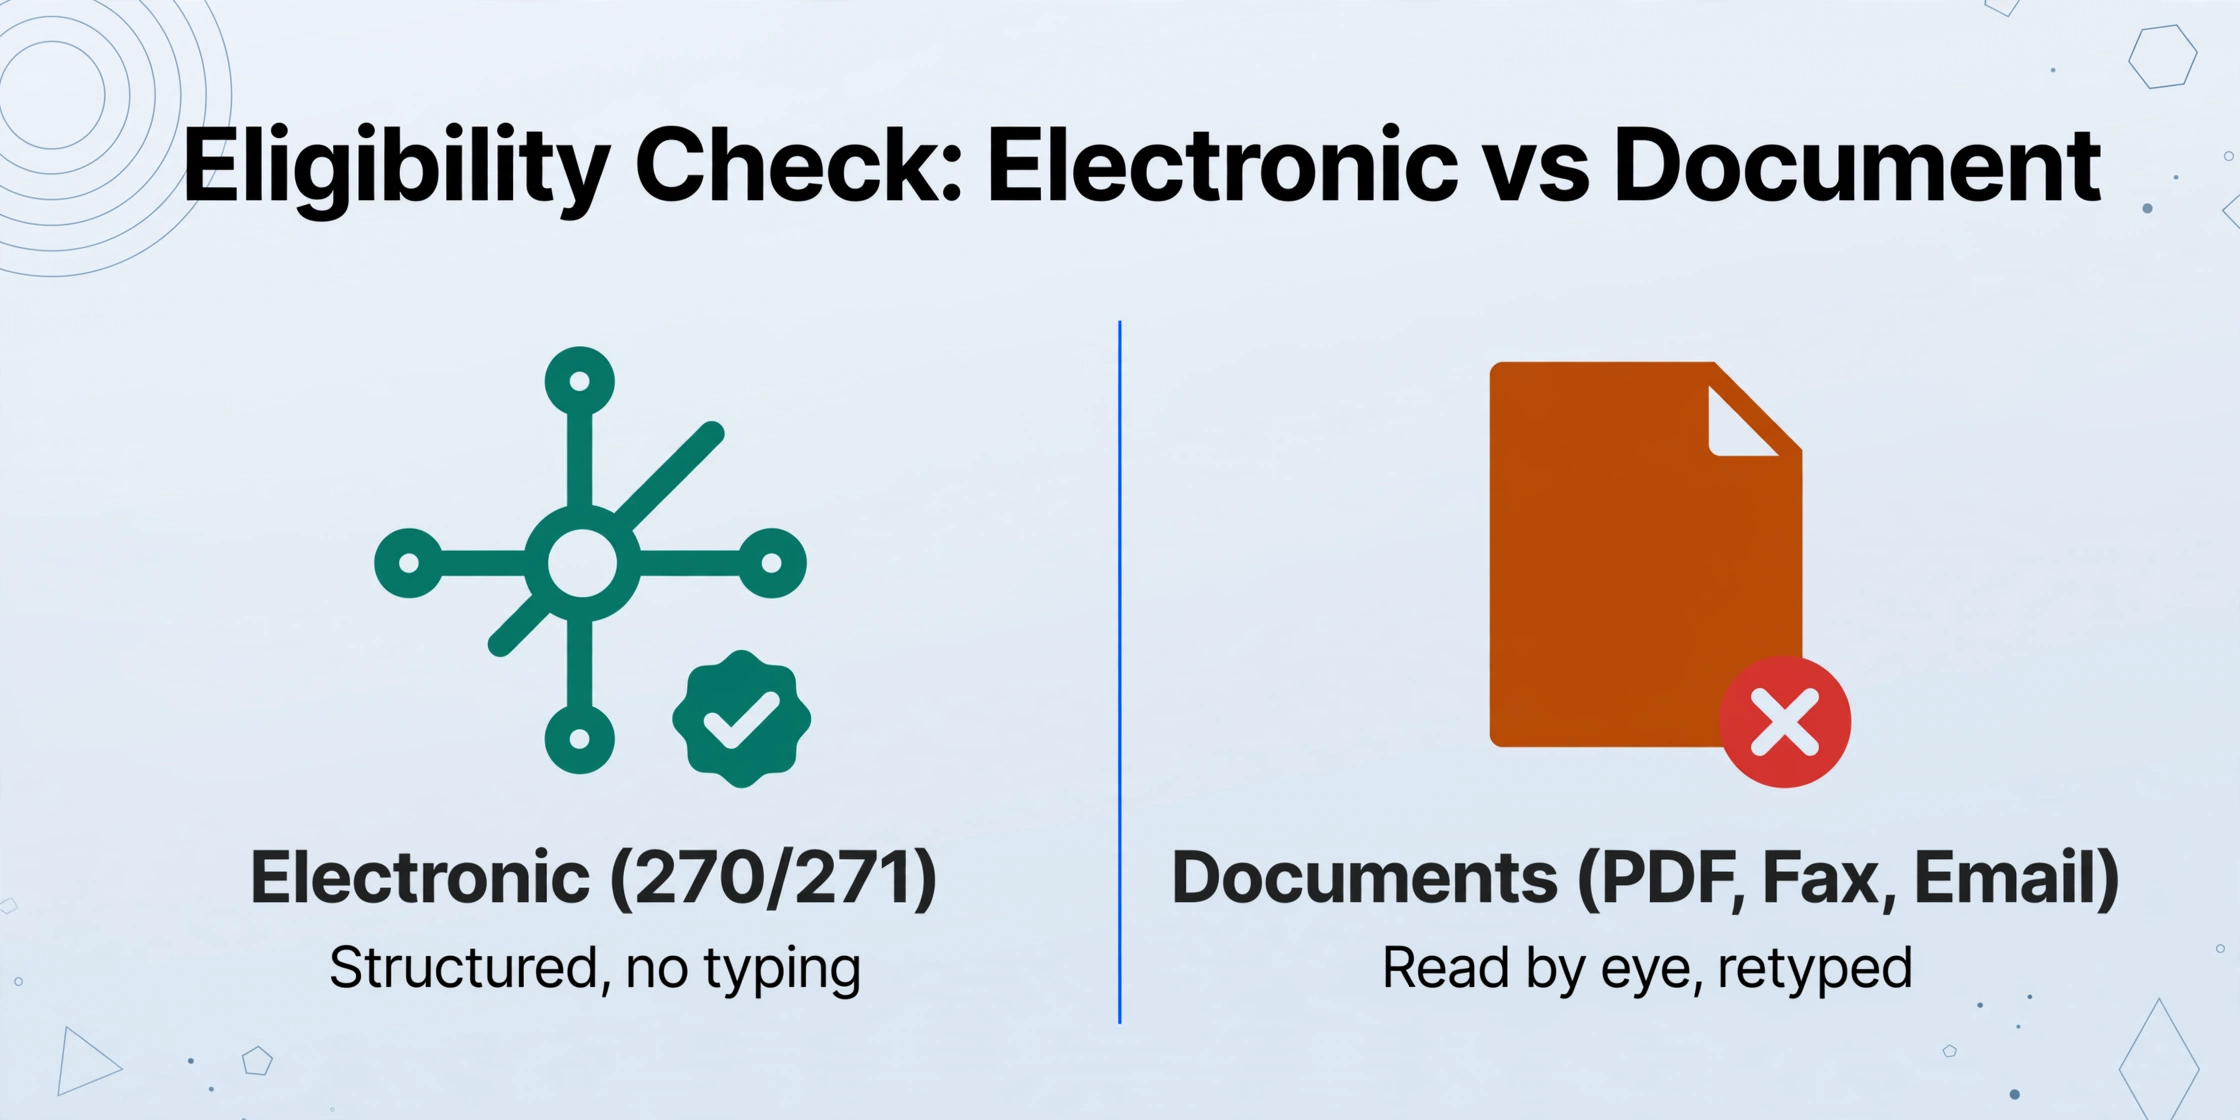
保険者適格性応答は、ほとんどの医療機関で担当者が処理しており、その対応は反復可能な流れに沿って行われます。電子的な確認の基盤はすでに存在しています。HIPAAの管理簡素化規則に基づき、適格性照会(270)と適格性応答(271)は、電子による検証の全国標準であり、45 CFR § 162.1202(eCFR)で採用されています。AvailityやWaystarなどのクリアリングハウスを通じて、または保険者ポータルを通じて直接検証する場合、構造化された応答は、誰も入力することなく診療管理システムに取り込まれます。
電子的な経路ですべてがカバーされるわけではありません。同じ検証が、目で読まなければならない文書として返ってくることも頻繁にあります。ポータルで生成されPDFに保存された適格性サマリー、ファックスで返送される保険者検証フォーム、メールに添付された給付明細書などです。信頼できる電子応答を持たない保険者、サマリーのみを表示するポータルしか持たないプラン、および調整支払い(COB)のフォローアップは、すべてこの形式で届きます。検証スペシャリストまたはフロントデスクのスタッフが応答を読み、診療に必要な項目(メンバーID、プランとグループ、適用状況、適用開始日と終了日、控除額と自己負担金、事前承認要件、調整支払いのメモ)を入力します。
小規模な診療所ではフロントデスクがこれを行います。大規模なグループでは、専任の保険検証スペシャリストがスケジュール前と診療前に適格性を確認し、請求チームが請求のフォローアップが必要なときに同じ保険者応答を再読します。各担当者は同じ文書から同じ項目を入力しますが、誰も構造化されたコピーを利用していません。また、保険者応答自体は、登録時に患者が持参した内容を記録する患者受付フォームとは別の文書であり、受付フォームの抽出はそれを別途スプレッドシートの行に変換します。適格性応答は保険者からの回答であり、医療機関の形式ではなく保険者の形式で届きます。
文書上の適用が実際かつ最新であることを確認するという、このループを機能させる責任は、決して医療機関から移ることはありません。移るのは、その周辺での読み取りと入力作業です。
ペイヤー応答が破綻する3つのポイント
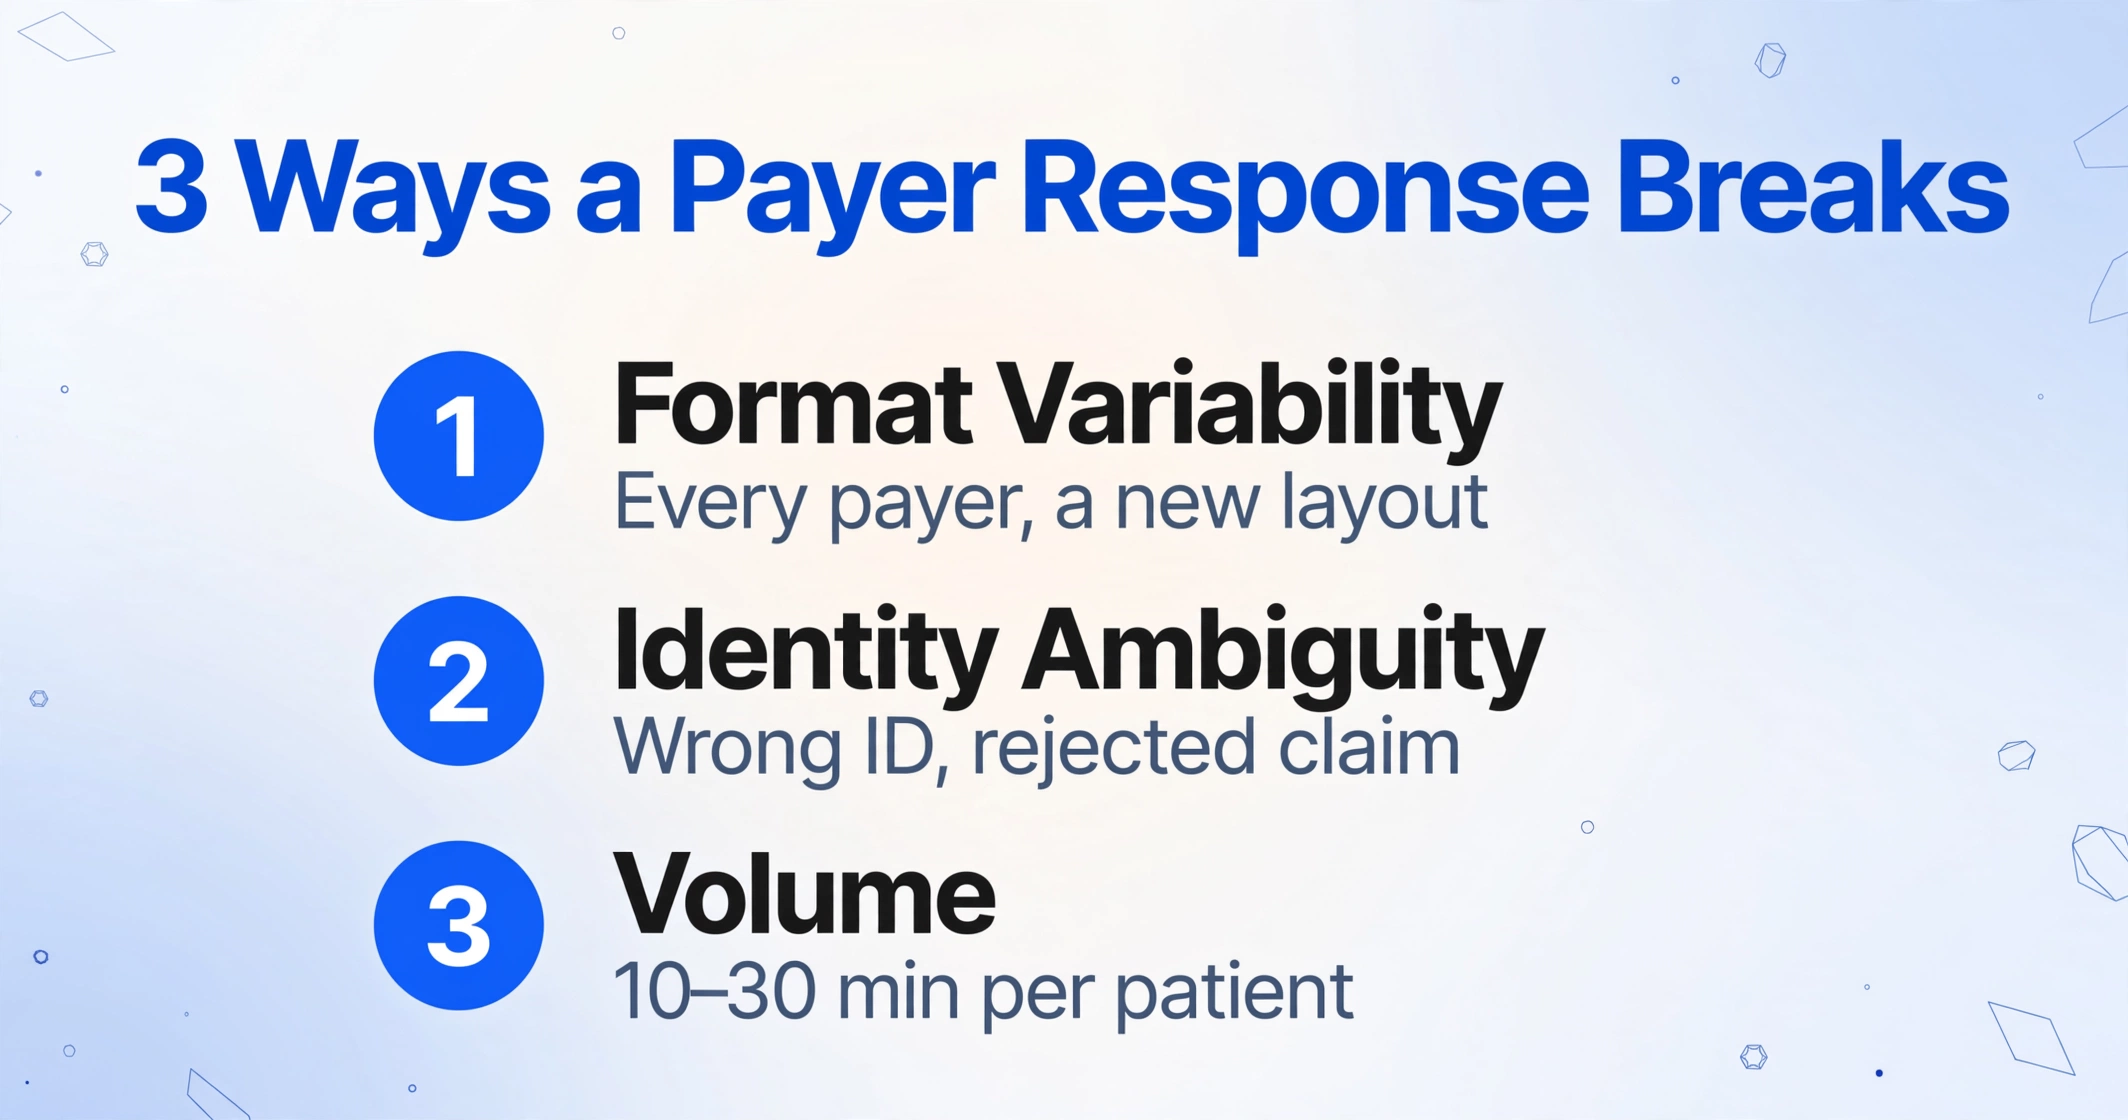
ペイヤー応答は、予測可能な3つのポイントで破綻し、それぞれが正しい給付回答を破損した患者記録に変えてしまう。1つ目は形式の多様性だ。同じ給付情報が、ペイヤーごとに異なる視覚言語で届く。UnitedHealthcareのポータル要約は給付グリッドを表示する。Blue Crossの確認フォームは、サービス種別ヘッダー付きの表に自己負担金を列挙する。Aetnaの給付レターは控除額を段落で説明する。FAX送信されたフォームは、OV CopayやDED REMAININGのようなペイヤー略語を使用する。ネットワーク内とネットワーク外の金額が、保険者ごとに変わるラベルの下に並ぶ。すべての応答が新しいレイアウトであり、検索が必要となる。そのため、根本的なツールの問いは、テンプレートではなく意味による読み取りに関するものだ。医療向けOCRガイドでは、座標ベースの読み取りが破綻するまでの限界を解説している。
2つ目の破綻は本人確認の曖昧さだ。請求に重要なメンバーIDは、応答に最も大きく印刷された識別子とは限らない。扶養家族は各自のIDを持ち、グループ番号はメンバーIDではなく、患者が常に契約者であるとは限らない。給付期間も同じ曖昧さを伴う。プランには、遡及的な終了と並んで有効日が表示されたり、脚注で1つのサービスカテゴリに限定されたアクティブなステータスが表示されたりすることがある。ペイヤーは提出された識別子を登録ファイルとフィールド単位で照合するため、誤ったIDは、ページ上では正しく見えても、請求を拒否するのに十分な理由となる。
3つ目の破綻は量だ。ペイヤーに電子経路がない場合、確認電話は患者1人あたり10〜30分かかり、それでも電話と来院者の合間にデスクで入力が行われる。2026年1月に発表されたMGMA Stat調査では、フロントエンドの漏れは主に適格性と給付の正確性の問題に起因することが判明した。誤った保険情報の入力、古い人口統計情報、請求に連鎖する遡及的な終了などだ(MGMA, 2026)。これらの失敗の背後にある規模を1つの数字にまとめたのが、Optum 2024 Revenue Cycle Denials Indexだ。登録と適格性確認は2016年以降、拒否の最大の原因であり、全拒否の24%を占め、その約半数は回復不能な拒否である(Optum, 2024)。
チームはすでに、ペイヤーごとに作業をバッチ処理することで量に対応している。r/CodingandBillingの検証スペシャリストは、標準的なテクニックを次のように説明している:「Blue Crossをまとめて、UHCもまとめて、というように作業する。そうすれば、1人がアカウントを切り替えるだけで済み、ペイヤーポータルを切り替える必要がない」(r/CodingandBilling, 2024)。バッチ処理の考え方は正しい。しかし、各チェックの後に行われる入力は依然として手作業であり、同じループの請求側にも処理すべき独自のドキュメントがある。これについては保険請求抽出ガイドで解説している。
フィールドを打ち直す代わりに、ドキュメントを構造化する
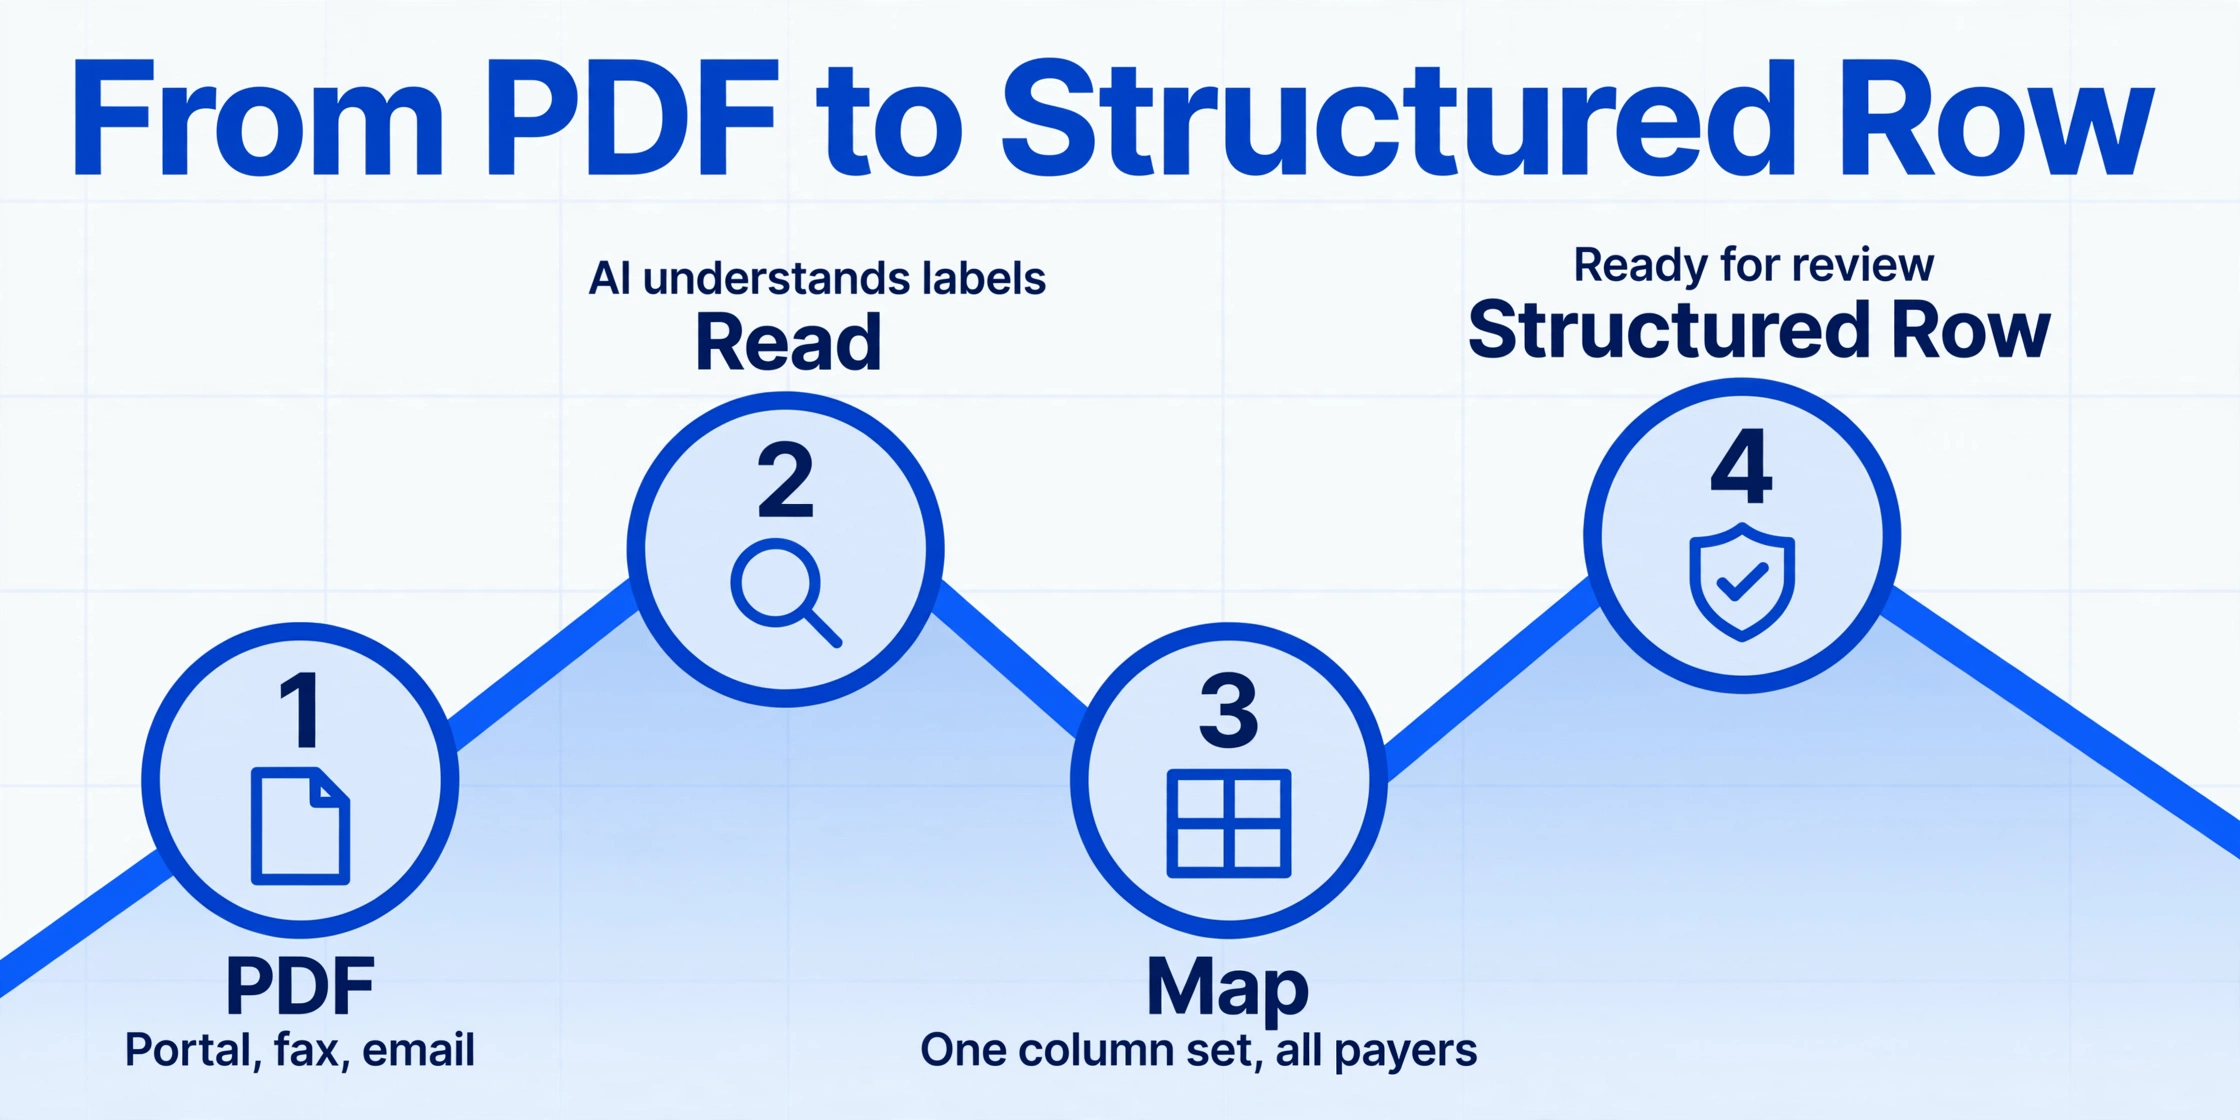
ペイヤースタックを変えずに手作業をなくすステップは、適格性文書自体を構造化することです。カスタム列抽出は次のように機能します。列名を入力すると、AIが各ドキュメントを読み取り、フィールドラベルの意味を理解して(ページ上の位置ではなく)各列の下に値を入力します。入力した列名が出力スプレッドシートのヘッダーになります。抽出はレイアウトではなく意味に基づいて実行されるため、1つの列セットでUnitedHealthcareのグリッド、Blue Crossの表、Aetnaの段落を同じバッチで処理でき、ペイヤーごとのテンプレートを構築・維持する必要はありません。
適格性応答文書の列セットは、検証プロセスがすでに入力しているフィールドに従います。
| 列の定義 | 取得内容 |
|---|---|
| メンバーID | 請求が保持する必要がある識別子で、グループ番号とは区別される |
| 加入者名 | 応答文書上の契約者で、患者とは区別される |
| ペイヤー/プラン名 | 応答文書に記載されている保険会社とプラン |
| 適用ステータス | ペイヤーが示す有効、無効、または終了 |
| 発効日 | 適用開始日 |
| 終了日 | 終了日と遡及的な終了 |
| ネットワーク内控除額 | ネットワーク内ケアの控除額 |
| ネットワーク外控除額 | ネットワーク外ケアの控除額 |
| 自己負担金 | 診療所受診時の自己負担金 |
| 自己負担率 | 控除額適用後に自己負担となる割合 |
| 事前承認の要否 | はい/いいえ、およびペイヤーが注記を印刷する場合はその注記テキスト |
| COB一次ペイヤー | 給付調整のために記載された一次保険会社 |
| COB二次ペイヤー | 応答文書に記載されている場合の二次保険会社 |
実行はバッチ操作です。ポータルの要約、FAXで送られてきた確認フォーム、スキャンされたレターなど、ペイヤー応答文書のスタック全体を一度にアップロードして、まとめて処理します。バッチは1つのExcelファイルに統合され、各応答が1行になり、フロントデスクがこれまで持っていなかった構造化されたコピーが作成されます。チームがすでに使用しているペイヤーバッチの習慣がそのままマッピングされます。Blue Crossの応答をすべて1回のアップロードで実行し、UHCの応答をすべて次のアップロードで実行すると、シートは診療所がすでに考えているようにグループ化されて出力されます。特定の文書に含まれていないフィールドは単に空で返されるため、アウトオブネットワークの列をスキップするペイヤーがあっても実行は中断されません。このためのツール選択のより広い視点については、医療文書抽出バイヤーズガイドで評価基準を説明しています。
確認ステップでは、Review ModeとBboxロケーティングを使用します。抽出されたセルにカーソルを合わせるかクリックすると、ツールは元の文書上でその値が取得された正確な場所をハイライトし、画像上の領域をクリックすると対応するセルにジャンプします。メンバーIDのような列では、1桁の間違いが重大な問題になるため、この機能により、確認作業は応答全体を読み直すことから、ハイライトされた行とそれが読み取られたブロックを一目見ることに変わります。Bboxビューは各値を文書画像上のソースに結び付け、行を確認する担当者はAIの回答ではなく、ペイヤー自身のページに対して検証を行います。この視覚的な確認により、通常タイプミスを生み出す応答の2回目の読み取りが不要になります。
チームに残るもの
抽出は適格性確認に取って代わるものではなく、このツールもそのような主張はしていません。ImageToTable.aiは文書を抽出して構造化します。適格性を検証したり、ペイヤーに照会したり、270または271トランザクションを送信または解釈したり、患者が保険の対象かどうかを判断したりすることはありません。Availity、Waystar、ペイヤーポータル、Epic、athenahealth、その他あらゆるプラットフォームへの接続は、このツールの機能の一部ではなく、これを介して請求が提出されることもありません。診療所は、クリアリングハウス、ポータルの認証情報、および検証スケジュールを現在の場所にそのまま維持します。請求の反対側では、EOBは独自の抽出ワークフローを持つ別の文書です。EOBは、請求後にペイヤーが決定した内容を記録するものであり、請求前に合意した内容を記録するものではないためです。
人間に残るのは、文書上の保険適用が有効であること、予定されているサービスが対象となる給付であること、メンバーIDが請求に記載されるべきものであるという判断です。その判断は、適格性応答を確認する担当者に委ねられます。抽出により、エラーを引き起こしていた読み直しと再入力が排除され、確認は排除されません。応答が無効を示している場合や承認要件にフラグを立てている場合、構造化されたシートはそのテキストを明確に表示し、チームが対応できるようにします。
適格性確認文書には保護対象医療情報(PHI)が含まれており、HIPAAのプライバシー規則およびセキュリティ規則が、45 CFR Part 164に基づき、そのPHIの使用と開示を規定しています。 ImageToTable.aiはHIPAA準拠ソリューションではなく、ビジネスアソシエイト契約(BAA)も提供していません。HIPAAの対象となる診療所は、PHIに触れるサードパーティサービスを自らの要件に照らして評価し、ベンダーの処理および保持条件を確認し、実際の患者識別情報を含む文書を処理する前に、非識別化されたサンプル応答でワークフローをテストする必要があります。
保険適格性文書抽出:よくある質問
患者の適格性を確認できますか?
いいえ。このツールは、既存の確認プロセスで生成される文書を構造化するものです。適格性確認自体は、現在と同じ方法(クリアリングハウス、ペイヤーポータル、またはペイヤーへの電話)で行われ、保険適用が実際かつ最新であることの確認は、引き続き人の手によるステップです。変わるのは、ペイヤーの回答が、読んで再入力するPDFではなく、構造化された行になることです。
Availity、Waystar、またはペイヤーポータルに接続しますか?
組み込みの接続はなく、その必要もありません。このワークフローは、それらのツールがすでに生成する出力(PDFとして保存されたポータルの適格性サマリー、ファックスで返送された確認フォーム、メールに添付された給付明細書)を利用します。構造化されたバッチは、その後、通常のレビューおよび入力ステップに戻されます。
1つの列セットで、すべてのペイヤーの確認フォーマットに対応できますか?
はい。カスタム列抽出は、フィールドラベルの意味に基づいて値を特定するため、1つの列セットで、UnitedHealthcareの給付グリッド、Blue Crossの確認フォーム、ペイヤーの給付明細書から、同じフィールドを1つのバッチで抽出できます。特定の文書にマッピングされる値がない列は、エラーになるのではなく空で返されるため、フィールドを省略しているペイヤーがあっても、実行が停止することはありません。
HIPAAに準拠していますか?BAAを締結しますか?
ImageToTable.aiはHIPAAの適用対象事業体ではなく、ビジネスアソシエイト契約も提供していません。HIPAAの適用を受ける医療機関は、PHIに触れる第三者サービスを自社のコンプライアンスプログラムに照らして評価し、ベンダーの処理および保持条件を確認し、実際の文書をアップロードする前に、匿名化されたサンプル応答でテストする必要があります。
保険適格性文書とは何ですか?
ペイヤーの適格性応答および確認フォーム:PDFとして保存されたポータル生成の適格性サマリー、ペイヤーの確認レター、ファックス送信された確認フォーム、給付グリッドのスクリーンショット、および調整支払い応答です。保険証は別の文書であり、ペイヤーから返されるのではなく、受付時に患者から収集されるもので、保険証と受付フォームの抽出は受付側で処理されます。
すべてのペイヤーを1つのスプレッドシートで一度に処理できますか?
はい。バッチアップロードでは、ペイヤーに関係なく、すべての応答を1つのExcelファイルにマージし、ドキュメントごとに1行を生成します。ペイヤーごとに作業しているチームは、各ペイヤーグループを独自のバッチとして実行し、フロントデスクがすでに考えている方法でシートを整理できます。
収益サイクルの最前線は、診療所が適格性確認をスキップするために失敗するのではありません。ペイヤーの回答が、読み取って再入力する必要があるドキュメントとして届き、その2回目の引き継ぎが拒否の4分の1の原因となるからです。適格性文書を構造化することで、引き継ぎを排除し、判断は検証をすでに実行している人々の手に委ねられます。