Pourquoi la plupart des API d'extraction de documents
échouent aux revues de conformité
Un benchmark de précision ne sauvera pas une API d'extraction de documents lors d'une revue de conformité. La revue porte rarement sur la question de savoir si le modèle a lu correctement un chiffre. Elle porte sur la possibilité de montrer d'où vient ce chiffre. Un fournisseur peut annoncer 99 % de précision sur les champs et pourtant renvoyer un objet JSON propre sans aucun lien vers la page, le paragraphe ou le pixel d'origine, et un lien manquant est ce qui bloque le flux de travail.
« Conformité » est utilisé comme une exigence unique, alors qu'il s'agit d'au moins trois exigences. La traçabilité, l'auditabilité et la gouvernance demandent chacune quelque chose de différent, et un outil peut être solide sur l'une et silencieux sur les autres. Cet article les distingue, montre pourquoi les API d'extraction échouent à la revue et fournit une liste de contrôle à apporter à un appel fournisseur. Il indique aussi clairement lesquelles des trois ImageToTable.ai couvre, et lesquelles il ne couvre pas.
Points clés à retenir
- Une précision de 99 % sur les champs ne sauvera pas une API d'extraction lors d'une revue de conformité, car le réviseur vérifie d'où vient le chiffre plutôt que de savoir s'il est correct.
- La conformité repose en réalité sur trois couches distinctes, et la traçabilité, l'auditabilité et la gouvernance répondent chacune à une question différente que les deux autres ne peuvent pas couvrir.
- ImageToTable.ai offre une traçabilité au niveau des champs avec le Mode de révision et la Bbox, tandis que les journaux d'audit et la SOC 2 nécessitent une plateforme de niveau entreprise.
Traçabilité, auditabilité et gouvernance ne sont pas la même chose
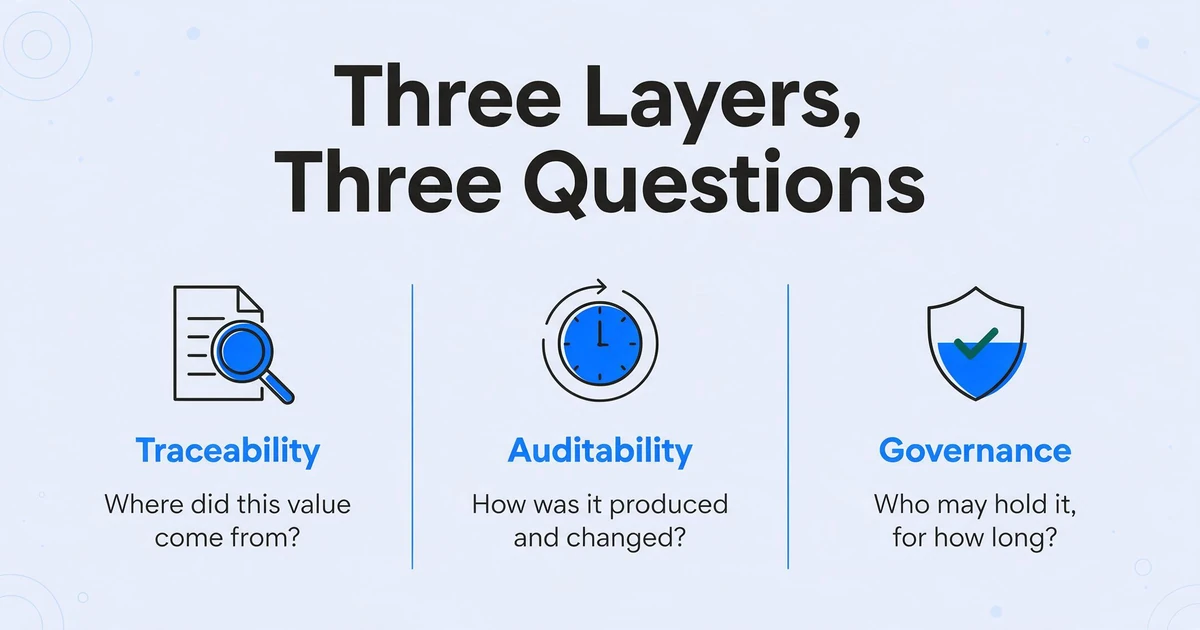
Ces trois termes apparaissent ensemble sur les pages des fournisseurs, mais ils décrivent des couches distinctes d'un système. Les nommer séparément est le premier pas utile, car ces contrôles ne se substituent pas les uns aux autres.
| Couche | La question à laquelle elle répond | Ce qu'elle exige |
|---|---|---|
| Traçabilité | D'où vient cette valeur ? | Un lien par champ vers la source : page, région (une Bbox ou une plage de texte), et généralement un score de confiance. Cela fait partie intégrante du résultat d'extraction. |
| Auditabilité | Comment cette valeur a-t-elle été produite, et qu'est-il advenu d'elle depuis ? | Un identifiant de tâche d'extraction, la version du modèle et de la configuration utilisée, un horodatage, l'identité du réviseur, toute correction, et un historique en ajout seul permettant de reconstituer l'original. |
| Gouvernance | Qui peut détenir ces données, pendant combien de temps, où sont-elles stockées, et selon quelle norme ? | Contrôle d'accès, contrôles de conservation et de résidence des données, chiffrement, un modèle de déploiement défini, et des certifications telles que SOC 2, HIPAA ou les conditions du RGPD. |
Cette stratification est importante car un réviseur de conformité demandera les trois à des moments différents. Un rapport SOC 2 ne vous dit pas d'où provient un champ contesté. Une Bbox ne vous dit pas qui a modifié une valeur un mois plus tard. Les équipes qui traitent ces trois concepts comme interchangeables soit achètent une certification dont elles n'avaient pas besoin, soit découvrent en pleine mission d'audit que la couche qu'elles ont omise est celle que l'auditeur interroge.
La traçabilité répond à la question de l'origine d'une valeur. L'auditabilité répond à la question de ce qui lui est arrivé. La gouvernance répond à la question de qui peut la détenir et pendant combien de temps. Aucune de ces notions ne prouve les autres.
Pourquoi les API d'extraction échouent à un contrôle de conformité
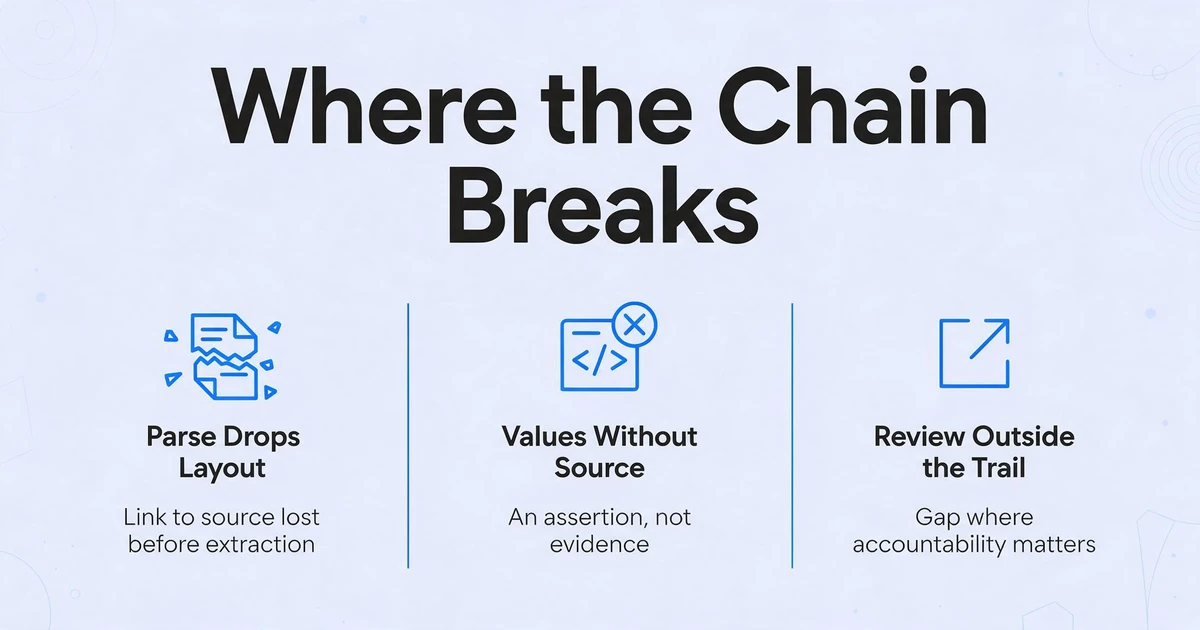
L'échec est structurel, ce n'est pas une question de choix d'un modèle plus faible. Une API typique est optimisée autour de la forme de sa sortie : envoyer un document, recevoir des champs structurés. La provenance dont un réviseur a besoin est souvent écartée plus tôt, à l'étape d'analyse, avant que l'extraction ne s'exécute. Il y a trois endroits où la chaîne se brise généralement.
L'étape d'analyse supprime le lien avec la mise en page d'origine. Lorsqu'un pipeline convertit une page en texte brut ou en Markdown et jette les coordonnées, la connexion entre une valeur et sa source est perdue avant le début de l'extraction. Elle ne peut pas être reconstruite plus tard, car le lien n'a jamais été capturé.
L'extraction renvoie des valeurs sans référence de source. Un objet JSON qui contient "total": 52340 mais pas quelle région de la page l'a produit est une affirmation, pas une preuve. Un auditeur peut confirmer que le système a enregistré un nombre. Il ne peut pas confirmer que le nombre était imprimé sur le document.
La révision et la décision finale se produisent hors de la piste. De nombreux déploiements remettent les données extraites à un outil de flux de travail séparé ou à un ERP. Si l'enregistrement s'arrête au transfert, la correction humaine et l'approbation se trouvent dans un système différent, et la chaîne du document à la décision présente une lacune exactement là où la responsabilité compte le plus.
Les régulateurs ne demandent pas si l'IA était précise. Ils demandent comment vous pouvez le prouver. La règle de sécurité de HIPAA le rend explicite : la norme de contrôles d'audit exige des entités couvertes qu'elles « mettent en œuvre des mécanismes matériels, logiciels et/ou procéduraux qui enregistrent et examinent l'activité dans les systèmes d'information qui contiennent ou utilisent des informations de santé protégées électroniques » (45 CFR §164.312(b)). Dans la tenue de registres de valeurs mobilières, l'alternative de piste d'audit de la SEC Rule 17a-4 exige une piste d'audit complète horodatée couvrant chaque modification et suppression, avec la date, l'heure et l'identité derrière chacune, sous une forme qui permet la re-création de l'enregistrement original (SEC.gov). Les deux demandent la même chose qu'un réviseur de conformité demande : pas un nombre précis, mais un nombre reconstructible.
Les praticiens décrivent la même lacune de l'autre côté. Un ingénieur construisant des pipelines de documents de conformité l'a dit directement : « Si vos pipelines d'extraction de documents se contentent de déverser du texte brut sans suivre la structure ou la provenance, vous allez échouer à votre prochain audit de conformité » (r/computervision, mai 2026). La remarque est directe car l'échec n'est pas subtil. Une fois qu'un pipeline a supprimé le lien entre une valeur et sa page, aucun réviseur en aval ne peut le reconstruire, et l'équipe se retrouve à reconstituer des preuves après la demande d'audit.
Une API qui renvoie la valeur mais pas sa source oblige l'équipe de conformité à reconstituer les preuves après coup. C'est dans cette reconstitution que réside le risque d'audit.
La liste de contrôle d'évaluation : quoi demander à chaque fournisseur
Avant de comparer les produits, notez ce que votre flux de travail doit prouver. Les questions ci-dessous transforment les trois couches en éléments que vous pouvez vérifier. L'objectif n'est pas de trouver un fournisseur qui répond « oui » à toutes. Il est de savoir quel « non » votre processus peut absorber et lequel il ne le peut pas.
| Exigence | À quoi ressemble un bon résultat | Couche |
|---|---|---|
| Confiance par champ | Chaque champ extrait porte un score, pas seulement un score au niveau du document. | Traçabilité |
| Citation de la source | Chaque champ renvoie à une page et une région, sous forme de boîte englobante ou de plage de texte. | Traçabilité |
| Métadonnées d'extraction | L'ID de tâche, la version du modèle et de la configuration, et l'horodatage accompagnent le résultat. | Auditabilité |
| Registre du réviseur | Qui a révisé, quand, ce qui a été modifié, et la valeur d'origine conservée. | Auditabilité |
| Historique en ajout seul | Les modifications et suppressions sont enregistrées et peuvent être reconstituées, non écrasées. | Auditabilité |
| Versionnage du schéma | Un résultat est expliqué par rapport à la configuration en vigueur au moment de sa production. | Auditabilité / Gouvernance |
| Ensembles d'évaluation | La précision est mesurée sur vos documents étiquetés, et les régressions sont détectées avant la production. | Gouvernance |
| Conservation et suppression | Les valeurs par défaut de conservation sont documentées ; une API de suppression anticipée ou une option de conservation zéro existe. | Gouvernance |
| Certifications et conditions | SOC 2, éligibilité HIPAA avec un BAA, et conditions RGPD sont disponibles par écrit. | Gouvernance |
| Modèle de déploiement | Cloud, VPC ou sur site, adapté à votre exigence de résidence. | Gouvernance |
Deux de ces lignes décident de la plupart des examens. Si la sortie ne comporte aucune référence de source par champ, aucune certification ne permet à un réviseur de vérifier une valeur contestée, et l'équipe retombe sur une vérification croisée à l'œil nu. La confiance compte tout autant, dès lors qu'elle pilote le routage : les champs à haute confiance peuvent passer par l'automatisation, les champs limites font l'objet d'un second examen par rapport à leur région citée, et les champs à faible confiance vont à une personne. Les seuils doivent être calibrés sur vos propres documents étiquetés, car un score de confiance est un signal, pas une promesse que la valeur est correcte.
La rétention est la ligne que l'on suppose le plus souvent plutôt que l'on vérifie, et elle n'est pas uniforme selon les fournisseurs. La réponse se situe également au niveau de l'endpoint. Un appel synchrone et un travail par lots peuvent avoir un comportement de stockage différent au sein du même produit, de sorte qu'une équipe qui a vérifié la réponse de rétention lors d'un pilote peut l'invalider silencieusement en passant aux lots en production. Confirmez la réponse de rétention pour chaque endpoint que vous utilisez réellement, et confirmez-la à nouveau chaque fois que l'intégration change de forme.
Où en sont les API grand public en matière de traçabilité
Les plus grandes plateformes abordent cela du point de vue de l'infrastructure plutôt que de la gouvernance, et elles diffèrent dans la mesure où elles vous remettent la couche de traçabilité.
AWS Textract renvoie un graphe de blocs (mots, lignes, tableaux, paires clé-valeur) et laisse la correspondance entre ce graphe et vos propres champs comme code que vous écrivez et maintenez. La journalisation de l'activité au niveau de l'API est disponible via les services AWS environnants, et la provenance au niveau des champs est la couche de correspondance que vous construisez. Google Document AI est un service basé sur des processeurs qui est le choix naturel lorsque votre pile fonctionne déjà sur Google Cloud. Azure AI Document Intelligence expose les primitives de traçabilité le plus directement : sa documentation décrit la confiance et l'ancrage par champ, où l'ancrage attache les informations sources (numéro de page et coordonnées spatiales) et les étendues à chaque champ extrait, et il présente l'ancrage comme l'exigence de traçabilité et de conformité plutôt qu'un avantage (Microsoft Learn). C'est la déclaration publique la plus claire que la provenance au niveau des champs est désormais une attente de base, et non un différenciateur.
Au-dessus des API cloud se trouve une classe distincte. Les plateformes IDP d'entreprise telles que Rossum et ABBYY sont construites autour de la révision, de la validation et de l'intégration en aval, et elles existent précisément parce que la couche de gouvernance est un produit à part entière. Le compromis est le poids de l'approvisionnement : elles sont destinées aux opérations à volume élevé avec le budget et les obligations d'audit correspondants.
Pour les API comparées sur la précision, le prix et le support SDK plutôt que sur les critères de conformité, notre comparaison des API OCR couvre ce terrain. Si vos documents réglementés sont des documents d'expédition, de douane ou d'entrepôt, les compromis au niveau des champs changent, et notre tour d'horizon de l'extraction de documents logistiques couvre les options conçues pour ces documents.
Où s’insère ImageToTable.ai : la couche de traçabilité
ImageToTable.ai n’est pas une plateforme de gouvernance et ne se présente pas comme telle. Ce qu’elle propose correspond à la première couche. L’extraction est sans modèle : vous saisissez les noms de colonnes souhaités, comme « Invoice Number » ou « Effective Date », et l’IA localise chaque valeur n’importe où sur la page en comprenant ce que signifie le champ plutôt que sa position. Cela compte pour les travaux de conformité, car les documents changent généralement de forme, et un modèle basé sur la position casse dès la première mise à jour d’un formulaire par un fournisseur ou un régulateur.
Pour les équipes qui intègrent l’extraction dans leur propre système, l’API v1 est une interface REST qui accepte les téléversements de documents et les traitements par lots et renvoie du JSON structuré. Un webhook permet à votre serveur de recevoir un POST dès la fin du traitement, afin que votre application n’ait pas à interroger l’état ou à deviner quand un lot est terminé. L’API est le point d’intégration ; la valeur de conformité réside dans ce qu’elle renvoie et dans ce que l’étape de révision peut montrer.
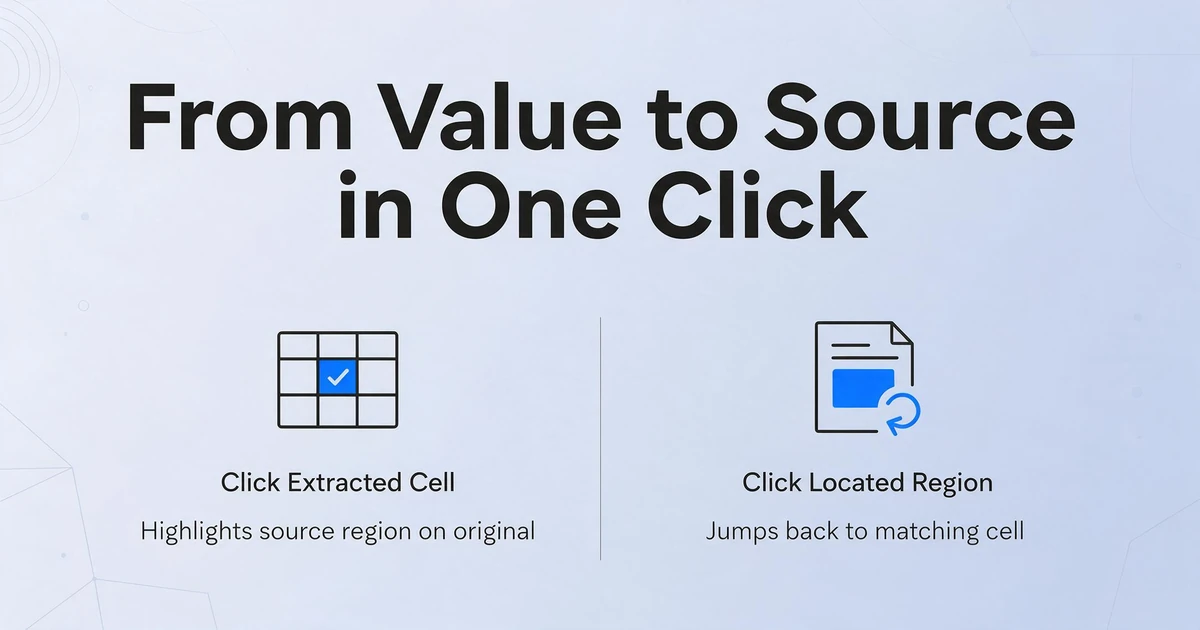
Le Mode de révision avec vérification Bbox ajoute la couche de traçabilité au niveau des champs. Survolez ou cliquez sur une cellule extraite et l’outil met en évidence exactement d’où provient cette valeur sur l’image d’origine. Le lien fonctionne aussi dans l’autre sens : cliquez sur une région localisée de la page et il revient à la cellule correspondante du tableau. Une bounding box, ou bbox, est le rectangle tracé autour de la région source. Si un champ a été modifié, un clic révèle la valeur d’origine de l’IA et permet de la restaurer. Un réviseur peut confirmer une valeur contestée par rapport à sa source en quelques secondes au lieu de relire tout le document à l’œil nu, ce qui constitue le test pratique de la traçabilité.
Les fichiers sont traités de manière sécurisée et ne sont pas stockés.
La frontière honnête des capacités
Voici la partie que la plupart des pages de fournisseurs omettent. Si votre flux de travail doit survivre à un audit HIPAA, SOC 2 ou RGPD, ou si un régulateur peut demander des preuves au niveau des champs sur six mois de transactions, vous avez besoin d'auditabilité et de gouvernance, et vous devriez choisir différemment. ImageToTable.ai ne fournit pas de certification SOC 2, de journal d'audit, de versionnage de schéma, d'ensembles d'évaluation, ni d'interface de révision avec intervention humaine au sens d'une plateforme de gouvernance. Le Mode de révision offre à un réviseur une traçabilité des sources au niveau des champs. C'est une aide à la vérification, pas la piste d'audit elle-même.
Lorsque les exigences de gouvernance sont élevées, la réponse honnête est une plateforme IDP de niveau entreprise, ou l'API documentaire d'un fournisseur cloud plus la couche de gouvernance que vous construisez autour. Celles-ci apportent l'immuabilité, l'historique des versions, les contrôles contractuels de conservation et de résidence des données, et les certifications qu'une révision réglementée attend. Si vous voulez voir à quoi ressemble cette pile de bout en bout avant de décider, notre guide sur l'automatisation documentaire d'entreprise cartographie les éléments.
Le tableau ci-dessous est la version la plus courte de la décision. Faites correspondre l'exigence à la classe d'outil et soyez précis sur la couche dont vous avez réellement besoin.
| Votre exigence | La solution honnête |
|---|---|
| Traçabilité des sources au niveau des champs pour la révision, sur des formats de documents variés, sans construire de pipeline | ImageToTable.ai (API v1 + webhook, Mode de révision + Bbox) |
| Confiance et citations par champ avec JSON défini par schéma, et vous prendrez en charge la construction de la gouvernance | Une API documentaire cloud (Textract, Document AI, Azure) plus vos propres contrôles |
| Journaux d'audit, versionnage de schéma, révision humaine et certifications comme une suite unique | Une plateforme IDP de niveau entreprise ou d'extraction de conformité |
| Déploiement sur site ou en environnement isolé, ou un BAA signé et un contrat de non-conservation | Un déploiement d'entreprise ; vérifiez les conditions exactes par écrit |
Un rejet lors de l'achat signifie rarement que l'outil était mauvais. Cela signifie généralement que l'outil répondait à une couche différente de celle que le réviseur demandait. Savoir quelle couche vous achetez fait la différence entre une décision rapide et une refonte six mois plus tard.
Questions fréquentes
Que signifie la traçabilité dans une API d'extraction de documents ?
La traçabilité signifie que chaque valeur extraite comporte une référence vers l'emplacement exact d'où elle provient dans le document source, généralement une page et une région (une boîte englobante ou une étendue de texte), souvent avec un score de confiance. Elle permet à un réviseur de vérifier une valeur spécifique par rapport à l'original au lieu de se fier au fait que le système l'a lue correctement.
Ai-je besoin de la SOC 2 pour un flux de travail d'extraction conforme ?
Cela dépend de ce que vous devez prouver. La SOC 2 atteste de la manière dont un fournisseur contrôle ses systèmes ; elle ne montre pas d'où provient un champ contesté. Si votre processus d'achat exige une certification, traitez-la comme une condition préalable et demandez toujours des citations de source par champ, l'historique des réviseurs et les conditions de conservation. Une certification sans provenance au niveau du champ laisse toujours un réviseur dans l'incapacité de vérifier une valeur.
Une citation avec boîte englobante suffit-elle à satisfaire un auditeur ?
En général, elle est nécessaire mais pas suffisante. Une boîte englobante répond à la question de savoir d'où provient une valeur, ce qui est le niveau que les auditeurs testent en premier. Un auditeur peut également demander comment la valeur a été produite et modifiée au fil du temps, ce qui nécessite des métadonnées d'extraction, des enregistrements de réviseurs et un historique en ajout seul. Conservez la citation avec ces métadonnées plutôt que uniquement dans l'écran de révision.
Quelle est la différence entre une citation de source et un journal d'audit ?
Une citation de source relie une valeur à un emplacement dans le document. Un journal d'audit enregistre les événements : qui a fait quoi, quand, et sur quel enregistrement. Une citation permet à un réviseur de vérifier une valeur ; un journal d'audit permet à un auditeur de reconstituer la chaîne de décision. L'un est une preuve concernant le document, l'autre est une preuve concernant le processus.
ImageToTable.ai fournit-il un journal d'audit ou une certification SOC 2 ?
Non. ImageToTable.ai fournit une traçabilité au niveau des champs via le Mode de révision et la vérification Bbox, ainsi qu'une API v1 avec notifications webhook et sortie JSON structurée. Il ne fournit pas de journal d'audit, de versionnage de schéma, d'ensembles d'évaluation ni de plateforme de révision humaine de niveau gouvernance. Pour les flux de travail qui l'exigent, choisissez une plateforme de niveau entreprise.
Quelle API d'extraction de documents dois-je choisir pour les données HIPAA ?
Commencez par le contrat, pas par la liste des fonctionnalités. Vous avez besoin d'un BAA signé, d'une réponse documentée sur la conservation pour chaque endpoint que vous utilisez, et d'une provenance au niveau des champs afin qu'un réviseur puisse vérifier une valeur. L'API document d'un fournisseur cloud peut être éligible, mais vérifiez directement le BAA, la région et les conditions de conservation. Si vous avez également besoin d'une piste d'audit intégrée et de configurations versionnées, une plateforme IDP d'entreprise est la solution adaptée.
La question de conformité n'est pas de savoir quelle API est la plus précise. Il s'agit de savoir si vous pouvez montrer d'où vient chaque valeur et prouver comment elle a été traitée par la suite. La traçabilité, la couche au niveau de la source, est quelque chose que vous pouvez acheter aujourd'hui, et la révision Bbox est le moyen le plus rapide de voir si un outil candidat la fournit réellement. L'auditabilité et la gouvernance sont les couches qui décident du haut de gamme du marché, et celles-ci se construisent ou s'achètent auprès d'une plateforme d'entreprise. Sachez ce que votre flux de travail demande réellement avant de signer.