なぜ多くの文書抽出APIが
コンプライアンス審査に不合格になるのか
精度ベンチマークでは、コンプライアンス審査において文書抽出APIを救うことはできません。審査で問われるのは、モデルが数字を正しく読み取ったかどうかではありません。その数字がどこから来たのかを誰かが示せるかどうかです。ベンダーが99%のフィールド精度を報告しても、読み取ったページ、段落、ピクセルへの経路がないきれいなJSONオブジェクトを返すだけであれば、その経路の欠落こそがワークフローを止める原因になります。
「コンプライアンス」は単一の要件として扱われることがありますが、実際には少なくとも3つの要素があります。トレーサビリティ、監査可能性、ガバナンスはそれぞれ異なるものを求めており、あるツールが1つに強くても他の2つには対応していないことがあります。この記事ではそれらを切り分け、抽出APIが審査に不合格になる理由を示し、ベンダーとの打ち合わせに持ち込めるチェックリストを提供します。また、ImageToTable.aiが3つのうちどれをカバーし、どれをカバーしていないかを明確に述べます。
重要なポイント
- 99%のフィールド精度では、コンプライアンス審査において抽出APIを救えません。審査担当者は数字が正しいかどうかではなく、その数字がどこから来たのかを確認するからです。
- コンプライアンスは実際には3つの独立した層で構成されており、トレーサビリティ、監査可能性、ガバナンスはそれぞれ、他の2つではカバーできない異なる問いに答えるものです。
- ImageToTable.aiはレビューモードとBboxによるフィールドレベルのトレーサビリティを提供しますが、監査ログとSOC 2はエンタープライズ向けプラットフォームが必要です。
トレーサビリティ、監査可能性、ガバナンスは同じものではない
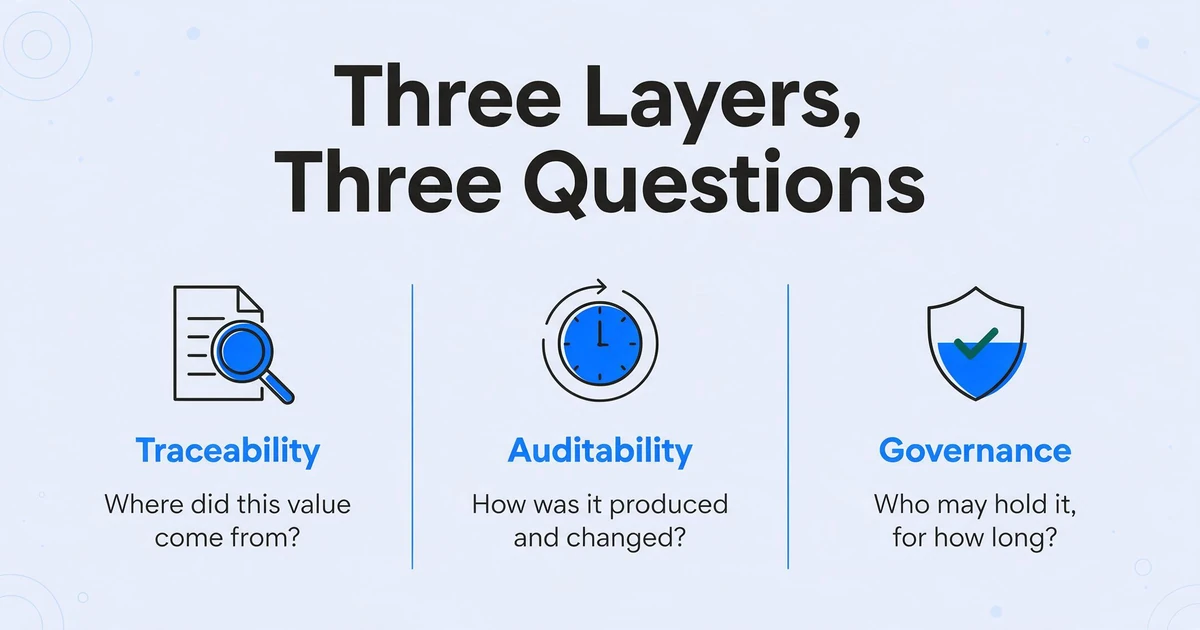
この3つの言葉はベンダーのページで一緒に使われますが、それぞれシステムの異なる層を表しています。これらを区別して理解することが最初の重要なステップです。なぜなら、それぞれの管理策は互いに代替できないからです。
| 層 | 答えられる問い | 必要なもの |
|---|---|---|
| トレーサビリティ | この値はどこから来たのか? | フィールドごとのソースへのリンク:ページ、領域(バウンディングボックスまたはテキスト範囲)、通常は信頼スコア。抽出出力自体に含まれます。 |
| 監査可能性 | この値はどのように生成され、その後どうなったのか? | 抽出ジョブID、その背後にあるモデルと設定バージョン、タイムスタンプ、レビュー担当者の身元、修正内容、および原本を再構築できる追記専用の履歴。 |
| ガバナンス | 誰がこれを保持でき、どのくらいの期間、どこに保存され、どの基準に準拠するのか? | アクセス制御、保持期間とデータ保存場所の管理、暗号化、定義されたデプロイメントモデル、SOC 2、HIPAA、GDPRなどの認証。 |
この階層構造が重要なのは、コンプライアンス審査担当者が異なるタイミングで3つすべてを求めるからです。SOC 2レポートは、問題のあるフィールドがどこから来たのかを教えてくれません。バウンディングボックスは、1か月後に誰が値を変更したかを教えてくれません。3つを同じものとして扱うチームは、必要のない認証を過剰に取得するか、監査の途中で、スキップした層が監査人が尋ねる層であることに気づくかのどちらかです。
トレーサビリティは値の出所に答え、監査可能性はその後の変更履歴に答え、ガバナンスは誰がどの期間保持できるかに答えます。どれか1つがあっても、他のものを証明することはできません。
抽出APIがコンプライアンスレビューに失敗する理由
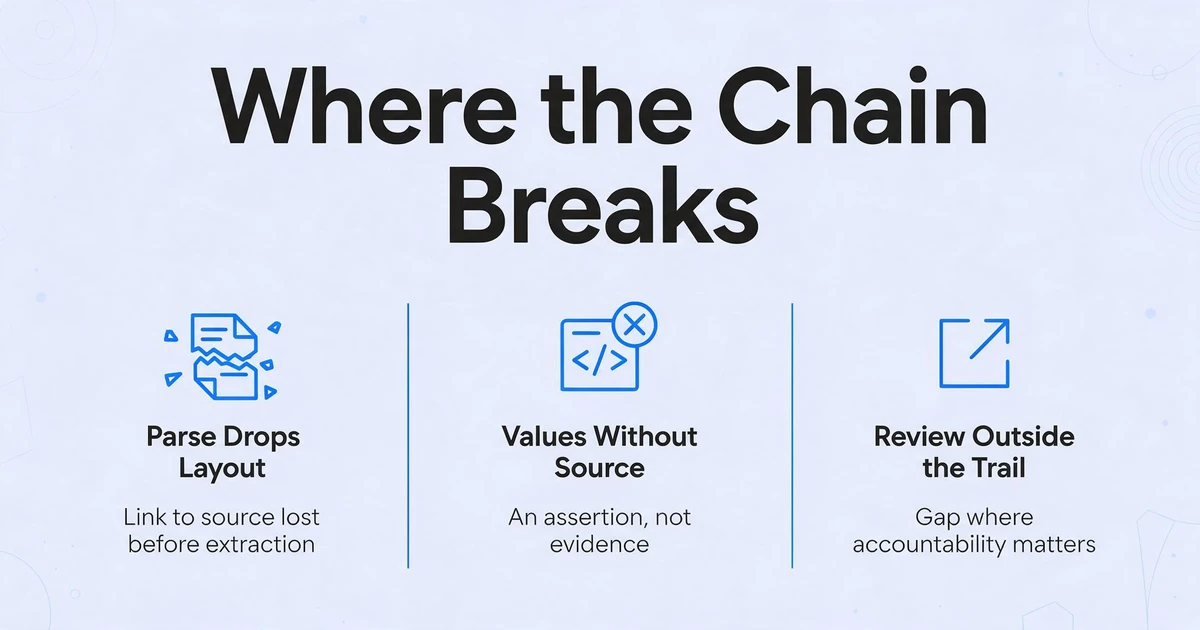
この失敗は構造的なものであり、単に性能の低いモデルを選んだという問題ではありません。典型的なAPIは出力の形に最適化されています。ドキュメントを送信し、構造化されたフィールドを受け取るという形です。レビュー担当者が必要とする来歴(プロvenance)は、多くの場合、抽出が実行される前の解析段階で破棄されています。チェーンが断絶する箇所は主に3つあります。
解析段階で元のレイアウトへのリンクが失われます。パイプラインがページをプレーンテキストやMarkdownに変換し、座標を捨ててしまうと、値とその出典との関連は抽出が始まる前に失われます。リンクがそもそも取得されていないため、後から再構築することはできません。
抽出は出典の参照なしに値を返します。"total": 52340を含むが、ページのどの領域から生成されたかを示さないJSONオブジェクトは、証拠ではなく主張です。監査人はシステムが数値を記録したことを確認できますが、その数値がドキュメントに印刷されていたことを確認することはできません。
レビューと最終決定はトレイルの外で行われます。多くの導入事例では、抽出されたデータを別のワークフローツールやERPに引き渡しています。記録が引き渡しの時点で止まってしまうと、人間による修正と承認は別のシステムに置かれ、ドキュメントから決定に至るチェーンには、説明責任が最も重要となる箇所にまさにギャップが生じます。
規制当局はAIが正確だったかどうかを尋ねるのではありません。どう証明できるかを尋ねるのです。HIPAAのセキュリティ規則はこれを明確にしています。監査管理基準では、対象事業体に対し、「電子保護医療情報を含む、または使用する情報システムにおける活動を記録し、検査するハードウェア、ソフトウェア、および/または手続き上の仕組みを実装すること」が求められています (45 CFR §164.312(b))。 証券記録管理において、SEC Rule 17a-4の監査トレイル代替案では、すべての変更と削除を、それぞれの日付、時刻、および身元とともに、元の記録の再作成を可能にする形式で記録した、完全なタイムスタンプ付き監査トレイルが求められています (SEC.gov)。 どちらもコンプライアンスレビュー担当者が求めるものと同じことを求めています。正確な数値ではなく、再構築可能な数値です。
実務者も同じギャップを別の側面から説明しています。コンプライアンス用ドキュメントパイプラインを構築するエンジニアは、次のように直接述べています。「ドキュメント抽出パイプラインが、構造や来歴を追跡せずに生のテキストをただ出力するだけなら、次のコンプライアンス監査で失敗するでしょう」 (r/computervision、2026年5月)。 この発言が率直なのは、失敗が微妙なものではないからです。パイプラインが値とそのページとのリンクを失ってしまえば、後段のレビュー担当者がそれを再構築することはできず、チームは監査要求が届いた後に証拠を再構築することになります。
値を返すだけでその出典を返さないAPIは、コンプライアンスチームに事後的な証拠の再構築を強いることになります。その再構築こそが監査リスクの所在です。
評価チェックリスト:各ベンダーに問うべき項目
製品を比較する前に、お客様のワークフローが何を証明する必要があるかを書き出してください。以下の質問は、3つのレイヤーを確認可能な項目に変換します。目的は、すべてに「はい」と答えるベンダーを1社見つけることではありません。お客様のプロセスが吸収できる「いいえ」と、吸収できない「いいえ」を把握することです。
| 要件 | 良好な状態の例 | レイヤー |
|---|---|---|
| フィールド単位の信頼度 | 抽出された各フィールドに、ドキュメント単位ではなくフィールド単位のスコアが付与されている。 | トレーサビリティ |
| 出典の引用 | 各フィールドが、バウンディングボックスまたはテキストスパンとして、ページと領域にリンクしている。 | トレーサビリティ |
| 抽出メタデータ | ジョブID、モデルおよび設定のバージョン、タイムスタンプが結果とともに保持される。 | 監査可能性 |
| レビュー担当者の記録 | 誰が、いつレビューし、何を変更したか、そして元の値が保持されている。 | 監査可能性 |
| 追記のみの履歴 | 変更と削除が記録され、再構築可能であり、上書きされない。 | 監査可能性 |
| スキーマのバージョニング | 結果は、それが生成された時点で有効だった設定に基づいて説明される。 | 監査可能性 / ガバナンス |
| 評価セット | 精度はお客様のラベル付きドキュメントで測定され、本番環境に移行する前にリグレッションが検出される。 | ガバナンス |
| 保持と削除 | 保持のデフォルトが文書化されており、早期削除APIまたはゼロ保持オプションが存在する。 | ガバナンス |
| 認証と規約 | SOC 2、BAA付きのHIPAA適合性、GDPR規約が文書で提供されている。 | ガバナンス |
| 導入モデル | クラウド、VPC、またはオンプレミスが、お客様のデータ保持要件に適合している。 | ガバナンス |
これらの行のうち2つが、ほとんどのレビューの結果を左右します。出力にフィールド単位の出典参照がなければ、どの認証もレビュー担当者が争点のある値を検証することを可能にせず、チームは目視によるクロスチェックに頼らざるを得なくなります。信頼度も、それがルーティングを駆動するようになれば、同様に重要です。高信頼度のフィールドは自動化で処理し、境界線上のフィールドは引用された領域に対して再確認し、低信頼度のフィールドは担当者に回します。信頼度スコアはシグナルであり、値が正しいという保証ではないため、しきい値はお客様自身のラベル付きドキュメントに基づいて調整する必要があります。
保持期間は、最も検証されずに想定されがちな項目であり、プロバイダー間で一律ではありません。その答えはエンドポイントレベルにも存在します。同期呼び出しとバッチジョブでは、同じ製品内でもストレージの動作が異なる場合があり、パイロット中に保持期間の答えを検証したチームが、本番でバッチに移行することで暗黙のうちにそれを無効化してしまう可能性があります。実際に使用する各エンドポイントについて保持期間の答えを確認し、統合の形態が変わるたびに再度確認してください。
主流APIのトレーサビリティへの対応状況
大手プラットフォームは、ガバナンスではなくインフラストラクチャの観点からこれにアプローチしており、トレーサビリティレイヤーのうちどの程度を提供するかは異なります。
AWS Textractは、ブロック(単語、行、テーブル、キーと値のペア)のグラフを返し、そのグラフからお客様自身のフィールドへのマッピングは、お客様が作成・保守するコードとして残します。APIレベルのアクティビティログは、周辺のAWSサービスを通じて利用可能であり、フィールドレベルの来歴は、お客様が構築するマッピングレイヤーです。Google Document AIはプロセッサベースのサービスであり、スタックがすでにGoogle Cloud上で動作している場合に自然な選択肢です。Azure AI Document Intelligenceは、トレーサビリティのプリミティブを最も直接的に公開しています。そのドキュメントには、フィールドごとの信頼度とグラウンディングが記載されており、グラウンディングは、抽出されたすべてのフィールドにソース情報(ページ番号と空間座標)とスパンを添付し、グラウンディングをトレーサビリティとコンプライアンスの要件として位置付けています(あれば良いものではなく) (Microsoft Learn)。 これは、フィールドレベルの来歴が今や差別化要因ではなく、標準的な期待事項であるという最も明確な公式見解です。
クラウドAPIの上には、別のクラスが存在します。RossumやABBYYなどのエンタープライズIDPプラットフォームは、レビュー、検証、およびダウンストリーム統合を中心に構築されており、ガバナンスレイヤーがそれ自体で製品であるために存在します。トレードオフは調達の重さです。これらは、それに見合う予算と監査義務を持つ高容量の運用を対象としています。
コンプライアンス基準ではなく、精度、価格、SDKサポートで比較されるAPIについては、当社の OCR API比較 がその領域をカバーしています。規制対象のドキュメントが輸送、通関、または倉庫の記録である場合、フィールドレベルのトレードオフは変化し、当社の 物流ドキュメント抽出のまとめ がその書類用に構築されたオプションをカバーしています。
ImageToTable.aiの位置づけ:トレーサビリティ層
ImageToTable.aiはガバナンスプラットフォームではなく、そのように位置づけてもいません。 提供される機能は最初のレイヤーに対応します。抽出はテンプレート不要です。「請求書番号」や「発効日」などの列名を入力するだけで、AIがフィールドの意味を理解してページ上の任意の場所から各値を特定します。これはコンプライアンス業務において重要です。なぜなら、ドキュメントは通常形が変わり、位置ベースのテンプレートはサプライヤーや規制当局がフォームを更新した時点で機能しなくなるからです。
抽出を自社システムに組み込むチームにとって、v1 APIはドキュメントのアップロードとバッチジョブを受け付け、構造化されたJSONを返すRESTインターフェースです。ウェブフックを使用すると、処理完了の瞬間にサーバーがPOSTを受信できるため、アプリケーションがステータスをポーリングしたり、バッチの完了を推測したりする必要がありません。APIは統合ポイントであり、コンプライアンス上の価値は、返される内容とレビューステップで表示できる内容にあります。
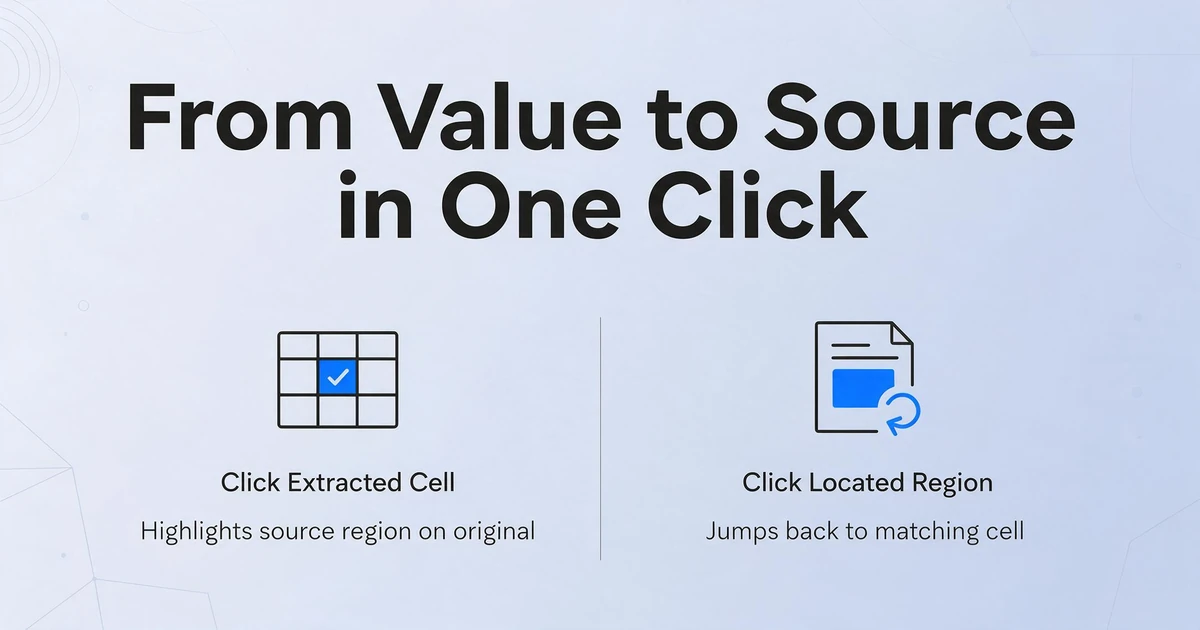
レビューモードとバウンディングボックス検証により、フィールドレベルのトレーサビリティ層が追加されます。抽出されたセルにホバーまたはクリックすると、ツールは元の画像上でその値が取得された正確な場所をハイライトします。リンクは逆方向にも機能します。ページ上の特定された領域をクリックすると、対応するテーブルセルにジャンプします。バウンディングボックス(略してbbox)は、ソース領域の周囲に描かれた矩形です。フィールドが編集された場合、ワンクリックでAIの元の値を表示し、復元できます。レビュアーは、ドキュメント全体を目で再読する代わりに、数秒で係争中の値をソースと照合できます。これがトレーサビリティの実用的なテストです。
ファイルは安全に処理され、保存されません。
正直な機能境界
ここは、ほとんどのベンダーページが省略する部分です。お客様のワークフローが HIPAA、SOC 2、またはGDPR監査を乗り越えなければならない場合、または規制当局が6か月分の取引にわたってフィールドレベルの証拠を求める可能性がある場合、監査可能性とガバナンスが必要であり、選択を慎重に行う必要があります。ImageToTable.aiは、SOC 2認証、監査ログ、スキーマバージョニング、評価セット、またはガバナンスプラットフォームという意味での人間参加型レビューUIを提供しません。レビューモードは、レビュー担当者にフィールドレベルのソーストレーサビリティを提供します。これは検証支援であり、監査証跡そのものではありません。
ガバナンス要件が高い場合、正直な答えはエンタープライズグレードのIDPプラットフォーム、またはクラウドプロバイダーのドキュメントAPIとその周りに構築するガバナンスレイヤーです。これらは、規制されたレビューが期待する不変性、バージョン履歴、契約上の保持および居住地管理、および認証をもたらします。決定する前にそのエンドツーエンドのスタックがどのように見えるかを確認したい場合は、 エンタープライズドキュメント自動化 に関するガイドで構成要素を説明しています。
以下の表は、決定の最短バージョンです。要件をツールのクラスに一致させ、実際に必要なレイヤーについて具体的にしてください。
| お客様の要件 | 正直な適合 |
|---|---|
| パイプラインを構築せずに、さまざまなドキュメント形式にわたるレビュー用のフィールドレベルのソーストレーサビリティ | ImageToTable.ai(v1 API + ウェブフック、レビューモード + Bbox) |
| スキーマ定義のJSONを使用したフィールドごとの信頼度と引用、およびガバナンス構築を自社で所有する場合 | クラウドドキュメントAPI(Textract、Document AI、Azure)と自社のコントロール |
| 監査ログ、スキーマバージョニング、人間によるレビュー、および認証を1つのスイートとして | エンタープライズグレードのIDPまたはコンプライアンス抽出プラットフォーム |
| オンプレミスまたはエアギャップ展開、または署名済みBAAおよびゼロ保持契約 | エンタープライズ展開。正確な条件を書面で確認してください |
調達での拒否は、ツールが悪かったことを意味することはほとんどありません。通常、ツールがレビュー担当者が尋ねていたレイヤーとは異なるレイヤーに応答していたことを意味します。どのレイヤーを購入しているかを知ることは、迅速な決定と6か月後の再構築の違いです。
よくある質問
ドキュメント抽出APIにおけるトレーサビリティとは何ですか?
トレーサビリティとは、抽出された各値がソースドキュメント内の正確な場所(通常はページと領域(バウンディングボックスまたはテキストスパン))への参照を保持し、通常は信頼度スコアが付随することを意味します。これにより、レビュー担当者はシステムが正しく読み取ったことを信頼するのではなく、元の文書と照合して特定の値を検証できます。
コンプライアンス抽出ワークフローにSOC 2は必要ですか?
何を証明する必要があるかによります。SOC 2はプロバイダーがシステムをどのように管理しているかを示すものであり、論争のあるフィールドがどこから来たのかを示すものではありません。調達プロセスで認定が必要な場合は、それをゲートとして扱い、それでもフィールドごとのソース引用、レビュー担当者の履歴、保持条件を要求してください。フィールドレベルの来歴のない認定では、レビュー担当者は値を検証できません。
バウンディングボックスの引用だけで監査人を満足させられますか?
通常、それは必要ですが十分ではありません。バウンディングボックスは値がどこから来たのかに答えるものであり、監査人が最初にテストするレイヤーです。監査人はまた、値がどのように生成され、時間とともにどのように変更されたかを尋ねる場合があり、そのためには抽出メタデータ、レビュー担当者の記録、追記専用の履歴が必要です。引用をレビュー画面だけでなく、そのメタデータと一緒に保存してください。
ソース引用と監査ログの違いは何ですか?
ソース引用は値をドキュメント内の場所にリンクします。監査ログはイベントを記録します:誰が、いつ、どのレコードに対して何をしたか。引用によりレビュー担当者は値を確認でき、監査ログにより監査人は意思決定の連鎖を再構築できます。一方はドキュメントに関する証拠であり、もう一方はプロセスに関する証拠です。
ImageToTable.aiは監査ログやSOC 2認証を提供していますか?
いいえ。ImageToTable.aiは、レビューモードとバウンディングボックス検証によるフィールドレベルのソーストレーサビリティに加え、ウェブフック通知と構造化JSON出力を備えたv1 APIを提供しています。監査ログ、スキーマバージョニング、評価セット、またはガバナンスレベルの人間によるレビュープラットフォームは提供していません。これらを必要とするワークフローの場合は、エンタープライズグレードのプラットフォームを選択してください。
HIPAAデータにはどのドキュメント抽出APIを選ぶべきですか?
機能リストではなく、契約から始めてください。署名済みのBAA、使用する各エンドポイントの文書化された保持ポリシー、そしてレビュアーが値を検証できるフィールドレベルの来歴が必要です。クラウドプロバイダーのドキュメントAPIも対象となり得ますが、BAA、リージョン、保持条件を直接確認してください。組み込みの監査証跡とバージョン管理された設定も必要な場合は、エンタープライズIDPプラットフォームが適しています。
コンプライアンスの問題は、どのAPIが最も正確かということではありません。すべての値の出所を示し、その後の処理方法を証明できるかどうかです。ソースレベルのレイヤーであるトレーサビリティは、今日すぐに導入できるものであり、バウンディングボックスレビューは、候補ツールが実際にそれを提供しているかを確認する最も迅速な方法です。監査可能性とガバナンスは、市場のハイエンドを左右するレイヤーであり、これらはエンタープライズプラットフォームで構築するか購入するかのいずれかです。署名する前に、お客様のワークフローが実際にどちらを求めているかを把握してください。