Por qué la mayoría de las API de extracción de documentos
fallan en las revisiones de cumplimiento
Un punto de referencia de precisión no salvará a una API de extracción de documentos en una revisión de cumplimiento. La revisión rara vez depende de si el modelo leyó un número correctamente. Depende de si alguien puede mostrar de dónde proviene ese número. Un proveedor puede reportar un 99% de precisión de campos y aun así devolver un objeto JSON limpio sin vínculo con la página, el párrafo o el píxel del que se leyó, y un vínculo faltante es lo que detiene el flujo de trabajo.
"Cumplimiento" se usa como un requisito único, y son al menos tres. La trazabilidad, la auditabilidad y la gobernanza exigen cada una algo diferente, y una herramienta puede ser sólida en una y silenciosa en las demás. Este artículo las separa, muestra por qué las API de extracción fallan en la revisión y ofrece una lista de verificación que puede llevar a una llamada con el proveedor. También indica claramente cuáles de las tres cubre ImageToTable.ai y cuáles no.
Conclusiones clave
- Un 99% de precisión de campos no salvará a una API de extracción en una revisión de cumplimiento, porque el revisor comprueba de dónde proviene el número en lugar de si es correcto.
- El cumplimiento son en realidad tres capas separadas, y la trazabilidad, la auditabilidad y la gobernanza responden cada una a una pregunta diferente que las otras dos no pueden cubrir.
- ImageToTable.ai ofrece trazabilidad a nivel de campo con Modo de revisión y Bbox, mientras que los registros de auditoría y SOC 2 requieren una plataforma de nivel empresarial.
Trazabilidad, auditabilidad y gobernanza no son lo mismo
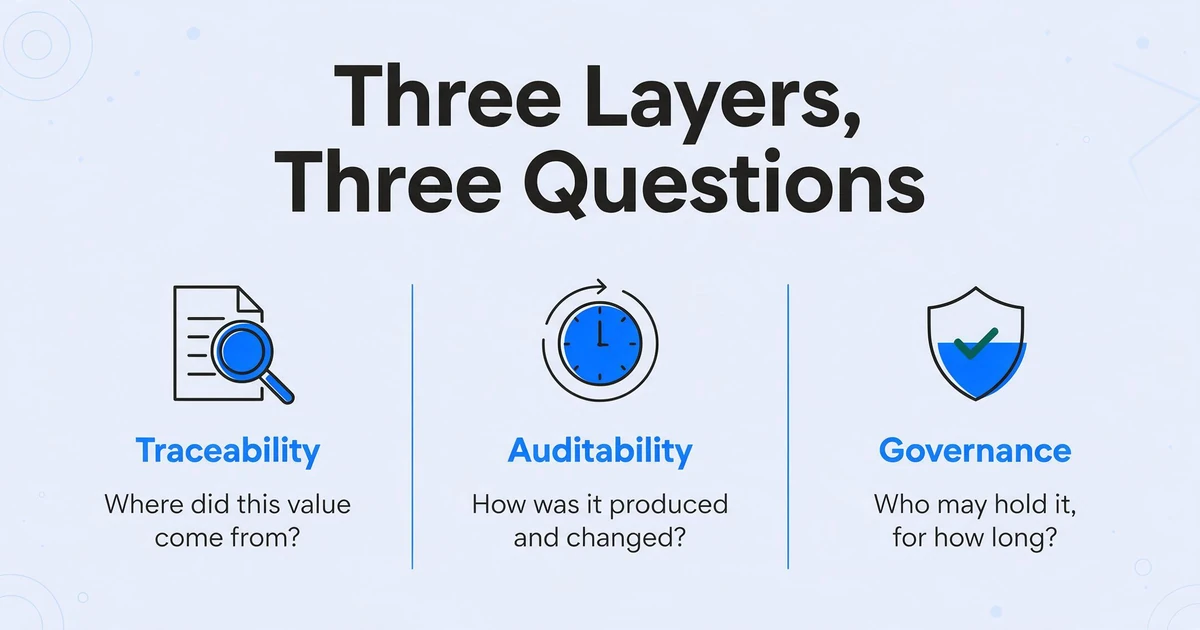
Las tres palabras aparecen juntas en las páginas de los proveedores, pero describen capas separadas de un sistema. Distinguirlas es el primer paso útil, porque los controles no se sustituyen entre sí.
| Capa | La pregunta que responde | Lo que requiere |
|---|---|---|
| Trazabilidad | ¿De dónde proviene este valor? | Un vínculo por campo a la fuente: página, región (un Bbox o intervalo de texto) y, por lo general, una puntuación de confianza. Vive en la propia salida de extracción. |
| Auditabilidad | ¿Cómo se produjo este valor y qué le ha ocurrido desde entonces? | Un ID de trabajo de extracción, la versión del modelo y la configuración que lo respalda, una marca de tiempo, la identidad del revisor, cualquier corrección y un historial de solo anexión que pueda reconstruir el original. |
| Gobernanza | ¿Quién puede conservar esto, durante cuánto tiempo, dónde reside y conforme a qué estándar? | Control de acceso, controles de retención y residencia de datos, cifrado, un modelo de implementación definido y certificaciones como SOC 2, HIPAA o términos de RGPD. |
La estratificación importa porque un revisor de cumplimiento pedirá las tres en momentos distintos. Un informe SOC 2 no le dice de dónde provino un campo en disputa. Un Bbox no le dice quién cambió un valor un mes después. Los equipos que tratan las tres como intercambiables o compran de más una certificación que nunca necesitaron, o descubren a mitad de una auditoría que la capa que omitieron es justo la que el auditor pregunta.
La trazabilidad responde de dónde proviene un valor. La auditabilidad responde qué le ocurrió. La gobernanza responde quién puede conservarlo y durante cuánto tiempo. Ninguna de ellas demuestra a las demás.
Por qué las API de extracción fallan en una revisión de cumplimiento
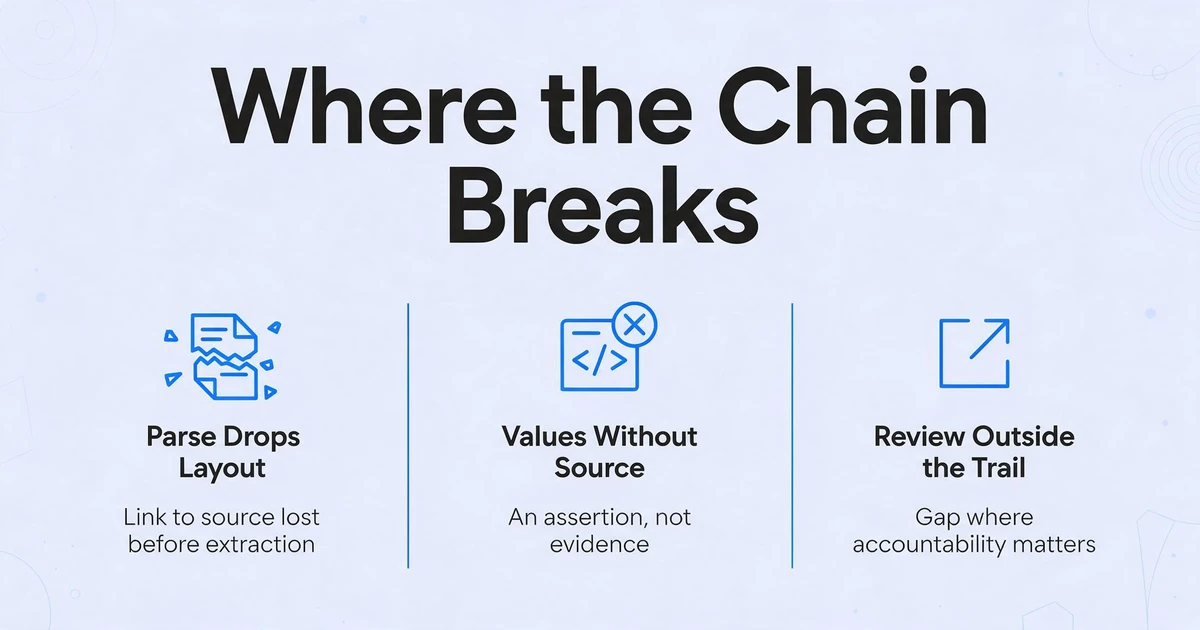
El fallo es estructural, no una cuestión de elegir un modelo más débil. Una API típica se optimiza en torno a la forma de su salida: enviar un documento, recibir campos estructurados. La procedencia que un revisor necesita a menudo se descarta antes, en el paso de análisis, antes de que se ejecute la extracción. Hay tres lugares donde la cadena suele romperse.
El paso de análisis pierde el vínculo con el diseño original. Cuando un pipeline convierte una página a texto plano o Markdown y descarta las coordenadas, la conexión entre un valor y su fuente desaparece antes de que comience la extracción. No se puede reconstruir después, porque el vínculo nunca se capturó.
La extracción devuelve valores sin una referencia de fuente. Un objeto JSON que contiene "total": 52340 pero no indica qué región de la página lo produjo es una afirmación, no una evidencia. Un auditor puede confirmar que el sistema registró un número. No puede confirmar que el número estaba impreso en el documento.
La revisión y la decisión final ocurren fuera del rastro. Muchos despliegues entregan los datos extraídos a una herramienta de flujo de trabajo o ERP separada. Si el registro se detiene en la transferencia, la corrección humana y la aprobación quedan en un sistema diferente, y la cadena del documento a la decisión tiene una brecha exactamente donde la responsabilidad importa más.
Los reguladores no preguntan si la IA fue precisa. Preguntan cómo puedes demostrarlo. La Regla de Seguridad de HIPAA lo hace explícito: el estándar de controles de auditoría exige que las entidades cubiertas "implementen mecanismos de hardware, software y/o procedimentales que registren y examinen la actividad en los sistemas de información que contengan o usen información electrónica de salud protegida" (45 CFR §164.312(b)). En el registro de valores, la alternativa de rastro de auditoría de SEC Rule 17a-4 exige un rastro de auditoría completo con marca de tiempo que cubra cada modificación y eliminación, con la fecha, hora e identidad detrás de cada una, en una forma que permita la recreación del registro original (SEC.gov). Ambos piden lo mismo que pide un revisor de cumplimiento: no un número preciso, sino uno reconstruible.
Los profesionales describen la misma brecha desde el otro lado. Un ingeniero que construye pipelines de documentos de cumplimiento lo dijo directamente: "Si tus pipelines de extracción de documentos solo vuelcan texto sin procesar sin rastrear estructura o procedencia, vas a fallar tu próxima auditoría de cumplimiento" (r/computervision, mayo de 2026). El comentario es contundente porque el fallo no es sutil. Una vez que un pipeline ha descartado el vínculo entre un valor y su página, ningún revisor aguas abajo puede reconstruirlo, y el equipo queda reconstruyendo evidencia después de que llega la solicitud de auditoría.
Una API que devuelve el valor pero no su fuente obliga al equipo de cumplimiento a reconstruir la evidencia a posteriori. Esa reconstrucción es donde reside el riesgo de auditoría.
La Lista de Evaluación: Qué Preguntar a Cada Proveedor
Antes de comparar productos, anote lo que su flujo de trabajo debe demostrar. Las preguntas a continuación convierten las tres capas en elementos que puede verificar. El objetivo no es encontrar un proveedor que responda sí a todas. Es saber qué "no" puede absorber su proceso y cuál no.
| Requisito | Cómo se ve un buen resultado | Capa |
|---|---|---|
| Confianza por campo | Cada campo extraído lleva una puntuación, no solo una puntuación a nivel de documento. | Trazabilidad |
| Cita de fuente | Cada campo enlaza a una página y una región, como Bbox o intervalo de texto. | Trazabilidad |
| Metadatos de extracción | El ID del trabajo, el modelo y la versión de configuración, y la marca de tiempo viajan con el resultado. | Auditabilidad |
| Registro del revisor | Quién lo revisó, cuándo, qué cambió y el valor original conservado. | Auditabilidad |
| Historial de solo añadidura | Los cambios y eliminaciones se registran y pueden reconstruirse, no sobrescribirse. | Auditabilidad |
| Versionado de esquema | Un resultado se explica según la configuración vigente cuando se produjo. | Auditabilidad / Gobernanza |
| Conjuntos de evaluación | La precisión se mide con sus documentos etiquetados y las regresiones se detectan antes de producción. | Gobernanza |
| Retención y eliminación | Los valores predeterminados de retención están documentados; existe una API de eliminación anticipada o una opción de retención cero. | Gobernanza |
| Certificaciones y términos | SOC 2, elegibilidad para HIPAA con BAA y términos de RGPD están disponibles por escrito. | Gobernanza |
| Modelo de implementación | Nube, VPC o local, según su requisito de residencia. | Gobernanza |
Dos de estas filas deciden la mayoría de las revisiones. Si la salida no incluye referencia de fuente por campo, ninguna certificación permite a un revisor verificar un valor en disputa, y el equipo recurre a la verificación cruzada manual. La confianza importa igualmente, una vez que impulsa el enrutamiento: los campos de alta confianza pueden pasar por automatización, los campos límite reciben una segunda revisión contra su región citada, y los campos de baja confianza van a una persona. Los umbrales deben calibrarse con sus propios documentos etiquetados, porque una puntuación de confianza es una señal, no una promesa de que el valor sea correcto.
La retención es la fila que con más frecuencia se asume en lugar de verificarse, y no es uniforme entre los proveedores. La respuesta también vive a nivel del endpoint. Una llamada síncrona y un trabajo por lotes pueden tener un comportamiento de almacenamiento diferente dentro del mismo producto, por lo que un equipo que verificó la respuesta de retención durante una prueba piloto puede invalidarla silenciosamente al pasar a lotes en producción. Confirme la respuesta de retención para cada endpoint que realmente use, y confírmela de nuevo cada vez que la integración cambie de forma.
Dónde se sitúan las API principales en cuanto a trazabilidad
Las plataformas más grandes abordan esto desde la infraestructura en lugar de la gobernanza, y difieren en cuánto de la capa de trazabilidad le entregan.
AWS Textract devuelve un grafo de bloques (palabras, líneas, tablas, pares clave-valor) y deja el mapeo de ese grafo a sus propios campos como código que usted escribe y mantiene. El registro de actividad a nivel de API está disponible a través de los servicios de AWS circundantes, y la procedencia a nivel de campo es la capa de mapeo que usted construye. Google Document AI es un servicio basado en procesadores que es la opción natural cuando su stack ya se ejecuta en Google Cloud. Azure AI Document Intelligence expone las primitivas de trazabilidad de forma más directa: su documentación describe la confianza por campo y el grounding, donde el grounding adjunta información de origen (número de página y coordenadas espaciales) y extensiones a cada campo extraído, y enmarca el grounding como el requisito para la trazabilidad y el cumplimiento, en lugar de un extra opcional (Microsoft Learn). Esa es la declaración pública más clara de que la procedencia a nivel de campo es ahora una expectativa básica, no un diferenciador.
Por encima de las API en la nube se sitúa una clase separada. Las plataformas IDP empresariales como Rossum y ABBYY están construidas en torno a la revisión, la validación y la integración posterior, y existen precisamente porque la capa de gobernanza es un producto por derecho propio. La contrapartida es el peso de la adquisición: están dirigidas a operaciones de alto volumen con el presupuesto y las obligaciones de auditoría correspondientes.
Para las API comparadas por precisión, precio y soporte de SDK en lugar de criterios de cumplimiento, nuestra comparación de API OCR cubre ese terreno. Si sus documentos regulados son de envío, aduanas o registros de almacén, las contrapartidas a nivel de campo cambian, y nuestro resumen de extracción de documentos logísticos cubre las opciones diseñadas para ese papeleo.
Dónde encaja ImageToTable.ai: la capa de trazabilidad
ImageToTable.ai no es una plataforma de gobernanza ni se presenta como tal. Lo que ofrece se alinea con la primera capa. La extracción es sin plantilla: escribes los nombres de las columnas que deseas, como "Número de factura" o "Fecha de vigencia", y la IA localiza cada valor en cualquier parte de la página comprendiendo qué significa el campo en lugar de dónde se encuentra. Esto es importante para el trabajo de cumplimiento porque los documentos suelen cambiar de formato, y una plantilla basada en posiciones falla la primera vez que un proveedor o un regulador actualiza un formulario.
Para los equipos que integran la extracción en su propio sistema, la API v1 es una interfaz REST que acepta cargas de documentos y trabajos por lotes y devuelve JSON estructurado. Un webhook permite que tu servidor reciba un POST en el momento en que finaliza el procesamiento, de modo que tu aplicación no tenga que consultar el estado ni adivinar cuándo termina un lote. La API es el punto de integración; el valor de cumplimiento está en lo que devuelve y en lo que puede mostrar el paso de revisión.
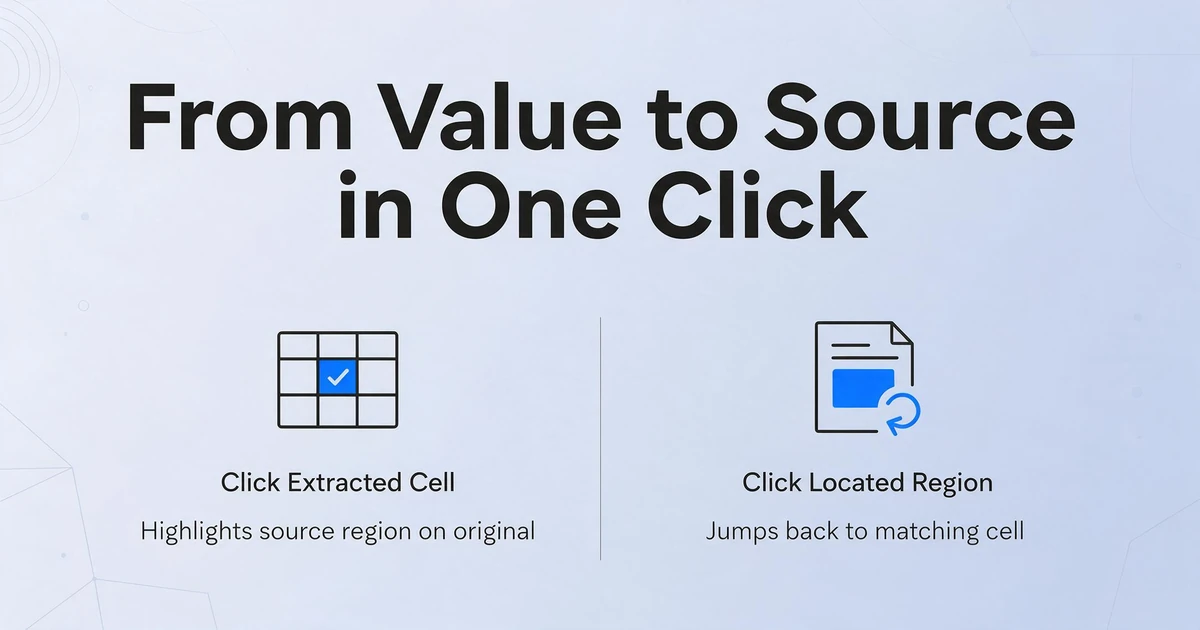
El Modo de revisión con verificación de Bbox añade la capa de trazabilidad a nivel de campo. Al pasar el cursor o hacer clic en cualquier celda extraída, la herramienta resalta exactamente de dónde proviene ese valor en la imagen original. El vínculo también funciona en sentido inverso: haz clic en una región localizada de la página y saltará de vuelta a la celda correspondiente de la tabla. Un cuadro delimitador, o bbox, es el rectángulo dibujado alrededor de la región de origen. Si se editó un campo, un clic revela el valor original de la IA y permite restaurarlo. Un revisor puede confirmar un valor en disputa contra su fuente en segundos, sin tener que releer todo el documento a simple vista, que es la prueba práctica de la trazabilidad.
Los archivos se procesan de forma segura y no se almacenan.
El Límite Honesto de Capacidad
Ahora viene la parte que la mayoría de las páginas de proveedores omiten. Si su flujo de trabajo debe superar una auditoría de HIPAA, SOC 2 o RGPD, o un regulador puede solicitar evidencia a nivel de campo a lo largo de seis meses de transacciones, usted necesita auditabilidad y gobernanza, y debería elegir de manera diferente. ImageToTable.ai no proporciona una certificación SOC 2, un registro de auditoría, versionado de esquemas, conjuntos de evaluación ni una interfaz de revisión con supervisión humana en el sentido de una plataforma de gobernanza. El Modo de revisión ofrece al revisor trazabilidad de origen a nivel de campo. Es una ayuda de verificación, no el registro de auditoría en sí.
Cuando los requisitos de gobernanza son altos, la respuesta honesta es una plataforma IDP de nivel empresarial, o la API de documentos de un proveedor de nube más la capa de gobernanza que usted construya a su alrededor. Estas aportan la inmutabilidad, el historial de versiones, los controles contractuales de retención y residencia, y las certificaciones que una revisión regulada espera. Si desea ver cómo se ve esa pila integral de extremo a extremo antes de decidir, nuestra guía sobre automatización de documentos empresariales mapea las piezas.
La tabla siguiente es la versión más breve de la decisión. Haga coincidir el requisito con la clase de herramienta y sea específico sobre qué capa necesita realmente.
| Su requisito | El ajuste honesto |
|---|---|
| Trazabilidad de origen a nivel de campo para revisión, en diversos formatos de documento, sin construir un pipeline | ImageToTable.ai (API v1 + webhook, Modo de revisión + Bbox) |
| Confianza por campo y citas con JSON definido por esquema, y usted será responsable de la construcción de la gobernanza | Una API de documentos en la nube (Textract, Document AI, Azure) más sus propios controles |
| Registros de auditoría, versionado de esquemas, revisión humana y certificaciones como un conjunto único | Una plataforma IDP de nivel empresarial o de extracción de cumplimiento |
| Implementación local o en red aislada, o un BAA firmado y un contrato de retención cero | Una implementación empresarial; verifique los términos exactos por escrito |
Un rechazo en el proceso de adquisición rara vez significa que la herramienta fuera mala. Generalmente significa que la herramienta respondía a una capa diferente de la que el revisor preguntaba. Saber qué capa está comprando es la diferencia entre una decisión rápida y una reconstrucción a los seis meses.
Preguntas frecuentes
¿Qué significa trazabilidad en una API de extracción de documentos?
La trazabilidad significa que cada valor extraído lleva una referencia al lugar exacto del que proviene en el documento de origen, normalmente una página y una región (un cuadro delimitador o un intervalo de texto), generalmente con una puntuación de confianza. Permite que un revisor verifique un valor específico contra el original en lugar de confiar en que el sistema lo leyó correctamente.
¿Necesito SOC 2 para un flujo de trabajo de extracción con cumplimiento normativo?
Depende de lo que tenga que demostrar. SOC 2 habla de cómo un proveedor controla sus sistemas; no muestra de dónde provino un campo en disputa. Si su proceso de adquisición requiere una certificación, trátela como un requisito y aun así solicite citas de fuente por campo, historial de revisión y términos de retención. Una certificación sin procedencia a nivel de campo sigue dejando al revisor sin poder verificar un valor.
¿Es suficiente una cita con cuadro delimitador para satisfacer a un auditor?
Por lo general, es necesaria pero no suficiente. Un cuadro delimitador responde de dónde provino un valor, que es la capa que los auditores prueban primero. Un auditor también puede preguntar cómo se produjo el valor y cómo cambió con el tiempo, lo que requiere metadatos de extracción, registros de revisión y un historial de solo anexión. Almacene la cita junto con esos metadatos en lugar de solo en la pantalla de revisión.
¿Cuál es la diferencia entre una cita de fuente y un registro de auditoría?
Una cita de fuente vincula un valor con una ubicación en el documento. Un registro de auditoría registra eventos: quién hizo qué, cuándo y sobre qué registro. Una cita permite que un revisor verifique un valor; un registro de auditoría permite que un auditor reconstruya la cadena de decisiones. Uno es evidencia sobre el documento; el otro es evidencia sobre el proceso.
¿ImageToTable.ai proporciona un registro de auditoría o certificación SOC 2?
No. ImageToTable.ai proporciona trazabilidad de origen a nivel de campo mediante el Modo de revisión y la verificación de Bbox, además de una API v1 con notificaciones webhook y salida JSON estructurada. No proporciona un registro de auditoría, versionado de esquemas, conjuntos de evaluación ni una plataforma de revisión humana de grado de gobernanza. Para flujos de trabajo que requieran eso, elija una plataforma de nivel empresarial.
¿Qué API de extracción de documentos debo elegir para datos HIPAA?
Comience por el contrato, no por la lista de funciones. Necesita un BAA firmado, una respuesta documentada sobre retención para cada endpoint que use y procedencia a nivel de campo para que un revisor pueda verificar un valor. La API de documentos de un proveedor de nube puede ser elegible, pero verifique el BAA, la región y los términos de retención directamente. Si además necesita un registro de auditoría integrado y configuraciones versionadas, una plataforma IDP empresarial es la opción adecuada.
La cuestión de cumplimiento no es qué API es más precisa. Es si puede mostrar de dónde proviene cada valor y demostrar cómo se manejó después. La trazabilidad, la capa a nivel de origen, es algo que puede adquirir hoy, y la revisión de Bbox es la forma más rápida de ver si una herramienta candidata realmente la ofrece. La auditabilidad y la gobernanza son las capas que deciden el extremo alto del mercado, y esas se construyen o se compran a una plataforma empresarial. Sepa cuál está pidiendo realmente su flujo de trabajo antes de firmar.