Por que a maioria das APIs de extração de documentos
falha nas revisões de compliance
Um benchmark de precisão não salva uma API de extração de documentos em uma revisão de compliance. A revisão raramente depende de o modelo ter lido um número corretamente. Ela depende de alguém conseguir mostrar de onde aquele número veio. Um fornecedor pode reportar 99% de precisão de campo e ainda assim devolver um objeto JSON limpo, sem nenhum rastro para a página, o parágrafo ou o pixel de onde foi lido — e a falta desse rastro é o que interrompe o fluxo de trabalho.
"Compliance" é tratado como um requisito único, mas são pelo menos três. Rastreabilidade, auditabilidade e governança pedem coisas diferentes, e uma ferramenta pode ser forte em uma e silenciosa nas outras. Este artigo distingue as três, mostra por que as APIs de extração falham na revisão e oferece um checklist para levar a uma reunião com o fornecedor. Ele também deixa claro quais dos três o ImageToTable.ai cobre, e quais não.
Principais Conclusões
- 99% de precisão de campo não salva uma API de extração em uma revisão de compliance, porque o revisor verifica de onde o número veio, e não se ele está certo.
- Compliance é, na verdade, três camadas separadas, e rastreabilidade, auditabilidade e governança respondem cada uma a uma pergunta diferente que as outras duas não conseguem cobrir.
- O ImageToTable.ai oferece rastreabilidade em nível de campo com Modo de revisão e Bbox, enquanto logs de auditoria e SOC 2 exigem uma plataforma de nível empresarial.
Rastreabilidade, Auditabilidade e Governança Não São a Mesma Coisa
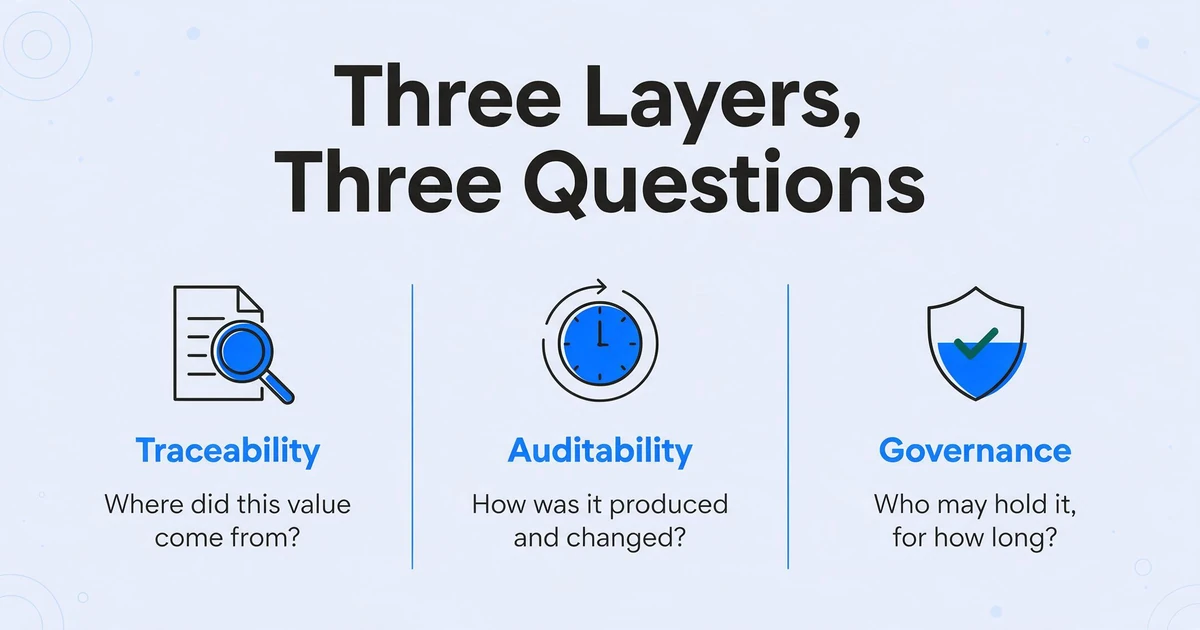
As três palavras aparecem juntas nas páginas dos fornecedores, mas descrevem camadas separadas de um sistema. Nomeá-las separadamente é o primeiro passo útil, pois os controles não se substituem entre si.
| Camada | A pergunta que ela responde | O que ela exige |
|---|---|---|
| Rastreabilidade | De onde veio este valor? | Um link por campo de volta à fonte: página, região (uma caixa delimitadora ou intervalo de texto) e, geralmente, uma pontuação de confiança. Isso vive na própria saída da extração. |
| Auditabilidade | Como este valor foi produzido e o que aconteceu com ele desde então? | Um ID do trabalho de extração, a versão do modelo e da configuração por trás dele, um carimbo de data/hora, a identidade do revisor, qualquer correção e um histórico somente de acréscimos que possa reconstruir o original. |
| Governança | Quem pode manter isto, por quanto tempo, onde isso vive e contra qual padrão? | Controle de acesso, controles de retenção e residência de dados, criptografia, um modelo de implantação definido e certificações como SOC 2, HIPAA ou termos da LGPD. |
As camadas importam porque um revisor de conformidade pedirá as três em momentos diferentes. Um relatório SOC 2 não informa de onde veio um campo contestado. Uma caixa delimitadora não informa quem alterou um valor um mês depois. Equipes que tratam as três como intercambiáveis ou compram em excesso uma certificação de que nunca precisaram ou descobrem no meio de uma auditoria que a camada que pularam é exatamente a que o auditor pergunta.
A rastreabilidade responde de onde um valor veio. A auditabilidade responde o que aconteceu com ele. A governança responde quem pode mantê-lo e por quanto tempo. Nenhuma delas prova as outras.
Por que as APIs de Extração Falham em uma Revisão de Conformidade
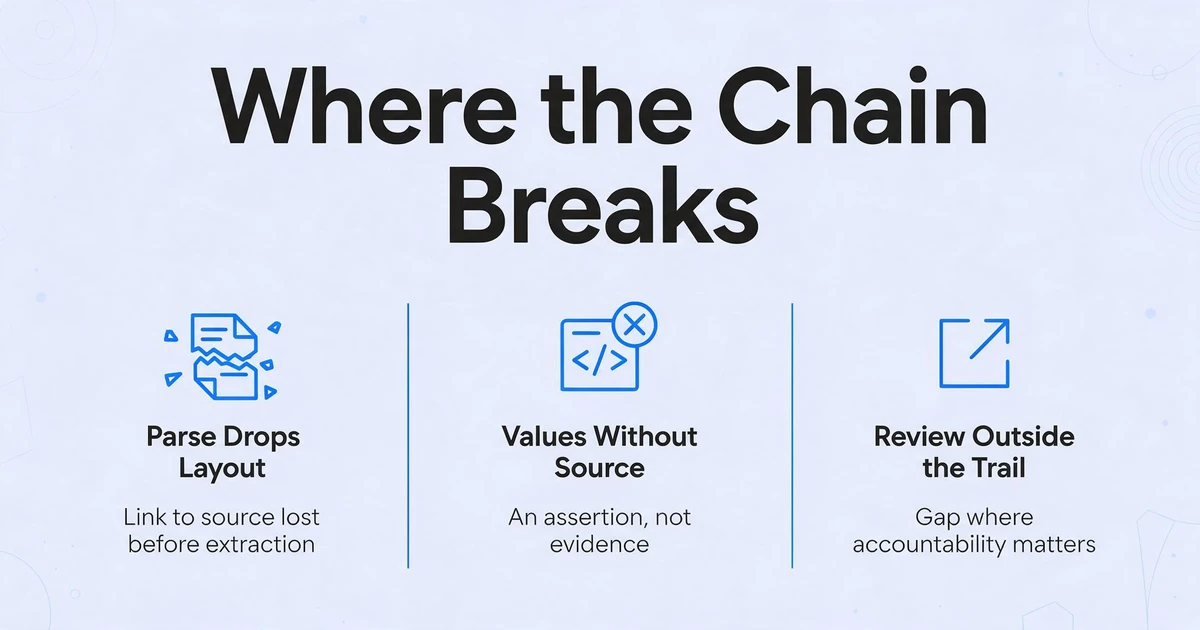
A falha é estrutural, não uma questão de escolher um modelo mais fraco. Uma API típica é otimizada em torno do formato de sua saída: envie um documento, receba campos estruturados. A proveniência que um revisor precisa muitas vezes é descartada antes, na etapa de parse, antes que a extração seja executada. Há três lugares onde a cadeia geralmente se rompe.
A etapa de parse descarta o vínculo com o layout original. Quando um pipeline converte uma página em texto simples ou Markdown e descarta as coordenadas, a conexão entre um valor e sua fonte se perde antes que a extração comece. Ela não pode ser reconstruída depois, porque o vínculo nunca foi capturado.
A extração retorna valores sem uma referência de fonte. Um objeto JSON que contém "total": 52340 mas não indica qual região da página o produziu é uma afirmação, não uma evidência. Um auditor pode confirmar que o sistema registrou um número. Ele não pode confirmar que o número foi impresso no documento.
A revisão e a decisão final acontecem fora do rastro. Muitas implementações entregam os dados extraídos a uma ferramenta de fluxo de trabalho separada ou a um ERP. Se o registro termina na transferência, a correção humana e a aprovação ficam em um sistema diferente, e a cadeia do documento à decisão tem uma lacuna exatamente onde a responsabilidade mais importa.
Os reguladores não perguntam se a IA foi precisa. Eles perguntam como você pode provar isso. A Regra de Segurança da HIPAA torna isso explícito: o padrão de controles de auditoria exige que entidades cobertas "implementem mecanismos de hardware, software e/ou processuais que registrem e examinem a atividade em sistemas de informação que contenham ou usem informações eletrônicas de saúde protegidas" (45 CFR §164.312(b)). Na manutenção de registros de valores mobiliários, a alternativa de trilha de auditoria da SEC Rule 17a-4 exige uma trilha de auditoria completa com registro de data e hora cobrindo toda modificação e exclusão, com a data, a hora e a identidade por trás de cada uma, em uma forma que permita a recriação do registro original (SEC.gov). Ambos pedem a mesma coisa que um revisor de conformidade pede: não um número preciso, mas um que possa ser reconstruído.
Os profissionais descrevem a mesma lacuna do outro lado. Um engenheiro que constrói pipelines de documentos de conformidade disse diretamente: "Se seus pipelines de extração de documentos apenas despejam texto bruto sem rastrear estrutura ou proveniência, você vai falhar na sua próxima auditoria de conformidade" (r/computervision, maio de 2026). O comentário é direto porque a falha não é sutil. Uma vez que um pipeline descartou o vínculo entre um valor e sua página, nenhum revisor a jusante pode reconstruí-lo, e a equipe fica reconstruindo evidências depois que a solicitação de auditoria chega.
Uma API que retorna o valor, mas não a sua origem, força a equipe de conformidade a reconstruir as evidências depois. É nessa reconstrução que mora o risco de auditoria.
A Lista de Avaliação: O Que Perguntar a Cada Fornecedor
Antes de comparar produtos, anote o que o seu fluxo de trabalho precisa comprovar. As perguntas abaixo transformam as três camadas em itens que você pode verificar. O objetivo não é encontrar um fornecedor que responda "sim" a todas elas. É saber qual "não" o seu processo consegue absorver e qual não consegue.
| Requisito | Como é um bom resultado | Camada |
|---|---|---|
| Confiança por campo | Cada campo extraído carrega uma pontuação, não apenas uma pontuação em nível de documento. | Rastreabilidade |
| Citação da origem | Cada campo está vinculado a uma página e a uma região, como uma caixa delimitadora ou um trecho de texto. | Rastreabilidade |
| Metadados de extração | ID do job, versão do modelo e da configuração, e carimbo de data/hora acompanham o resultado. | Auditabilidade |
| Registro do revisor | Quem revisou, quando, o que alterou, e o valor original é mantido. | Auditabilidade |
| Histórico somente de acréscimos | Alterações e exclusões são registradas e podem ser reconstruídas, não sobrescritas. | Auditabilidade |
| Versionamento de esquema | Um resultado é explicado com base na configuração em vigor quando foi produzido. | Auditabilidade / Governança |
| Conjuntos de avaliação | A precisão é medida nos seus documentos rotulados, e regressões são detectadas antes da produção. | Governança |
| Retenção e exclusão | Os padrões de retenção são documentados; existe uma API de exclusão antecipada ou opção de retenção zero. | Governança |
| Certificações e termos | SOC 2, elegibilidade para HIPAA com BAA e termos da LGPD estão disponíveis por escrito. | Governança |
| Modelo de implantação | Nuvem, VPC ou on-premises, alinhado ao seu requisito de residência. | Governança |
Duas dessas linhas decidem a maioria das avaliações. Se a saída não traz referência de origem por campo, nenhuma certificação permite que um revisor verifique um valor contestado, e a equipe acaba recorrendo à verificação cruzada manual. A confiança importa igualmente, uma vez que direciona o roteamento: campos de alta confiança podem seguir pela automação, campos limítrofes recebem uma segunda análise em relação à região citada, e campos de baixa confiança vão para uma pessoa. Os limites precisam ser calibrados com os seus próprios documentos rotulados, porque uma pontuação de confiança é um sinal, não uma promessa de que o valor está correto.
A retenção é a linha mais frequentemente presumida do que verificada, e não é uniforme entre os provedores. A resposta também está no nível do endpoint. Uma chamada síncrona e um job em lote podem ter comportamentos de armazenamento diferentes dentro do mesmo produto, então uma equipe que verificou a resposta de retenção durante um piloto pode invalidá-la silenciosamente ao migrar para lote em produção. Confirme a resposta de retenção para cada endpoint que você realmente usa e confirme novamente sempre que a integração mudar de forma.
Onde as APIs Convencionais Estão em Relação à Rastreabilidade
As maiores plataformas abordam isso pela infraestrutura, e não pela governança, e diferem em quanto da camada de rastreabilidade elas entregam.
AWS Textract retorna um grafo de blocos (palavras, linhas, tabelas, pares chave-valor) e deixa o mapeamento desse grafo para os seus próprios campos como código que você escreve e mantém. O registro de atividade no nível da API está disponível por meio dos serviços AWS adjacentes, e a proveniência no nível do campo é a camada de mapeamento que você constrói. Google Document AI é um serviço baseado em processadores que é a escolha natural quando sua stack já roda no Google Cloud. Azure AI Document Intelligence expõe os primitivos de rastreabilidade mais diretamente: sua documentação descreve confiança e fundamentação por campo, onde a fundamentação anexa informações de origem (número da página e coordenadas espaciais) e extensões a cada campo extraído, e enquadra a fundamentação como requisito para rastreabilidade e conformidade, e não como algo opcional (Microsoft Learn). Essa é a declaração pública mais clara de que a proveniência no nível do campo agora é uma expectativa básica, não um diferencial.
Acima das APIs de nuvem, existe uma classe separada. Plataformas empresariais de IDP, como Rossum e ABBYY, são construídas em torno de revisão, validação e integração downstream, e existem justamente porque a camada de governança é um produto por si só. A contrapartida é o peso da aquisição: elas são voltadas para operações de alto volume com orçamento e obrigações de auditoria compatíveis.
Para as APIs comparadas por precisão, preço e suporte a SDK, em vez de critérios de conformidade, nossa comparação de APIs de OCR cobre esse terreno. Se seus documentos regulamentados são registros de remessa, alfândega ou armazém, as compensações no nível do campo mudam, e nosso resumo de extração de documentos logísticos cobre as opções criadas para essa papelada.
Onde o ImageToTable.ai se encaixa: a camada de rastreabilidade
O ImageToTable.ai não é uma plataforma de governança e não se apresenta como tal. O que ele oferece se alinha à primeira camada. A extração é sem modelo: você digita os nomes das colunas que deseja, como "Número da fatura" ou "Data de vigência", e a IA localiza cada valor em qualquer lugar da página ao entender o que o campo significa, e não onde ele está. Isso é importante para o trabalho de conformidade porque os documentos costumam mudar de formato, e um modelo baseado em posição falha na primeira vez que um fornecedor ou um órgão regulador atualiza um formulário.
Para equipes que integram a extração ao próprio sistema, a API v1 é uma interface REST que aceita uploads de documentos e trabalhos em lote e retorna JSON estruturado. Um webhook permite que seu servidor receba um POST no momento em que o processamento termina, para que sua aplicação não precise consultar o status nem adivinhar quando um lote está concluído. A API é o ponto de integração; o valor de conformidade está no que ela retorna e no que a etapa de revisão pode mostrar.
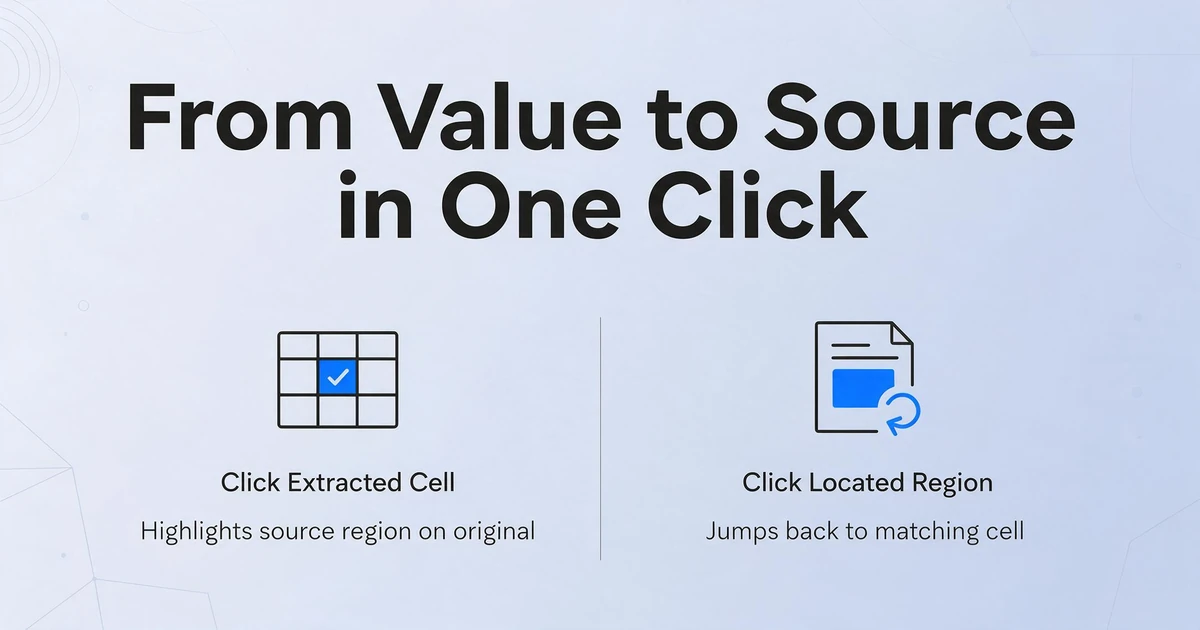
O Modo de revisão com verificação por Bbox adiciona a camada de rastreabilidade em nível de campo. Passe o mouse ou clique em qualquer célula extraída e a ferramenta destaca exatamente de onde aquele valor veio na imagem original. O vínculo também funciona no sentido inverso: clique em uma região localizada na página e ele salta de volta para a célula correspondente da tabela. Uma bounding box, ou bbox, é o retângulo desenhado ao redor da região de origem. Se um campo foi editado, um clique revela o valor original da IA e permite restaurá-lo. Um revisor pode confirmar um valor contestado em relação à sua origem em segundos, em vez de reler o documento inteiro a olho nu, o que é o teste prático de rastreabilidade.
Os arquivos são processados com segurança e não são armazenados.
A Frontera Honesta de Capacidade
Agora, a parte que a maioria das páginas de fornecedores omite. Se seu fluxo de trabalho precisa sobrevivir a uma auditoria de HIPAA, SOC 2 ou LGPD, ou um regulador pode pedir evidências a nível de campo ao longo de seis meses de transações, você precisa de auditabilidade e governança, e deve escolher de forma diferente. ImageToTable.ai não fornece uma certificação SOC 2, um registro de auditoria, versionamento de esquema, conjuntos de avaliação ou uma interface de revisão humana no circuito no sentido de uma plataforma de governança. O Modo de revisão oferece ao revisor rastreabilidade da fonte a nível de campo. É uma ajuda de verificação, não o próprio rastro de auditoria.
Onde os requisitos de governança são altos, a resposta honesta é uma plataforma IDP de nível empresarial, ou a API de documentos de um provedor de nube mais a camada de governança que você constrói ao redor dela. Isso traz a imutabilidade, histórico de versões, controles contratuais de retenção e residência, e certificações que uma revisão regulada espera. Se você quiser ver como é essa estrutura de ponta a ponta antes de decidir, nosso guia para automatização de documentos empresarial mapea as peças.
A tabela abaixo é a versão mais curta da decisão. Combine o requisito com a classe de ferramenta e seja específico sobre qual camada você realmente precisa.
| Seu requisito | A adequação honesta |
|---|---|
| Rastreabilidade da fonte a nível de campo para revisão, em formatos de documentos variados, sem construir um pipeline | ImageToTable.ai (API v1 + webhook, Modo de revisão + Bbox) |
| Confianza por campo e citações com JSON definido por esquema, e você será responsável pela construção da governança | Uma API de documentos de nube (Textract, Document AI, Azure) mais seus próprios controles |
| Registros de auditoria, versionamento de esquema, revisão humana e certificações como um conjunto | Uma plataforma IDP de nível empresarial ou de extração de conformidade |
| Implementación on-premises ou em ambiente isolado, ou um BAA assinado e contrato de retenção zero | Uma implementação empresarial; verifique os termos exatos por escrito |
Uma rejeção na aquisición raramente significa que a ferramenta era ruim. Geralmente significa que a ferramenta estava respondendo a uma camada diferente da que o revisor estava perguntando. Saber qual camada você está comprando é a diferença entre uma decisão rápida e uma reconstrução seis meses depois.
Perguntas Frequentes
O que significa rastreabilidade em uma API de extração de documentos?
Rastreabilidade significa que cada valor extraído carrega uma referência de volta ao local exato de onde veio no documento de origem, normalmente uma página e uma região (uma caixa delimitadora ou um trecho de texto), geralmente com uma pontuação de confiança. Isso permite que um revisor verifique um valor específico em relação ao original, em vez de confiar que o sistema o leu corretamente.
Preciso de SOC 2 para um fluxo de trabalho de extração em conformidade?
Depende do que você precisa comprovar. O SOC 2 fala sobre como um provedor controla seus sistemas; ele não mostra de onde veio um campo contestado. Se a sua aquisição exige uma certificação, trate-a como um requisito e ainda assim peça citações de origem por campo, histórico de revisão e termos de retenção. Uma certificação sem procedência em nível de campo ainda deixa um revisor incapaz de verificar um valor.
Uma citação com caixa delimitadora é suficiente para satisfazer um auditor?
Geralmente é necessária, mas não suficiente. Uma caixa delimitadora responde de onde um valor veio, que é a camada que os auditores testam primeiro. Um auditor também pode perguntar como o valor foi produzido e alterado ao longo do tempo, o que exige metadados de extração, registros de revisão e um histórico somente de acréscimos. Armazene a citação junto com esses metadados, em vez de apenas na tela de revisão.
Qual é a diferença entre uma citação de origem e um log de auditoria?
Uma citação de origem vincula um valor a um local no documento. Um log de auditoria registra eventos: quem fez o quê, quando e em qual registro. Uma citação permite que um revisor verifique um valor; um log de auditoria permite que um auditor reconstrua a cadeia de decisões. Um é evidência sobre o documento; o outro é evidência sobre o processo.
O ImageToTable.ai fornece um log de auditoria ou certificação SOC 2?
Não. O ImageToTable.ai fornece rastreabilidade de origem em nível de campo por meio do Modo de revisão e verificação Bbox, além de uma API v1 com notificações por webhook e saída JSON estruturada. Ele não fornece um log de auditoria, versionamento de esquema, conjuntos de avaliação ou uma plataforma de revisão humana de nível de governança. Para fluxos de trabalho que exigem isso, escolha uma plataforma de nível empresarial.
Qual API de extração de documentos devo escolher para dados HIPAA?
Comece pelo contrato, não pela lista de recursos. Você precisa de um BAA assinado, uma resposta documentada de retenção para cada endpoint que usar e proveniência em nível de campo para que um revisor possa verificar um valor. A API de documentos de um provedor de nuvem pode ser elegível, mas verifique o BAA, a região e os termos de retenção diretamente. Se você também precisar de uma trilha de auditoria integrada e configurações versionadas, uma plataforma IDP empresarial é a opção certa.
A questão de conformidade não é qual API é mais precisa. É se você pode mostrar de onde veio cada valor e comprovar como ele foi tratado depois. Rastreabilidade, a camada de nível de origem, é algo que você pode comprar hoje, e a revisão Bbox é a maneira mais rápida de ver se uma ferramenta candidata realmente entrega isso. Auditabilidade e governança são as camadas que decidem o alto padrão do mercado, e essas você constrói ou compra de uma plataforma empresarial. Saiba qual delas seu fluxo de trabalho realmente exige antes de assinar.