Warum die meisten Dokumentextraktions-APIs
Compliance-Prüfungen nicht bestehen
Ein Genauigkeits-Benchmark rettet eine Dokumentextraktions-API in einer Compliance-Prüfung nicht. Die Prüfung dreht sich selten darum, ob das Modell eine Zahl korrekt gelesen hat. Sie dreht sich darum, ob jemand nachweisen kann, woher diese Zahl stammt. Ein Anbieter kann 99 % Feldgenauigkeit melden und trotzdem ein sauberes JSON-Objekt ohne Verbindung zu der Seite, dem Absatz oder dem Pixel liefern, aus dem es gelesen wurde – und genau diese fehlende Verbindung stoppt den Workflow.
„Compliance" wird oft als eine einzige Anforderung behandelt, ist aber mindestens drei. Traceability, Auditierbarkeit und Governance stellen jeweils eine andere Anforderung, und ein Tool kann in einem Bereich stark sein und in den anderen schweigen. Dieser Artikel trennt sie, zeigt, warum Extraktions-APIs die Prüfung nicht bestehen, und liefert eine Checkliste, die Sie zu einem Anbietergespräch mitnehmen können. Er sagt auch klar, welche der drei Bereiche ImageToTable.ai abdeckt und welche nicht.
Wichtigste Erkenntnisse
- 99 % Feldgenauigkeit retten eine Extraktions-API in einer Compliance-Prüfung nicht, denn der Prüfer kontrolliert, woher die Zahl stammt, nicht ob sie richtig ist.
- Compliance besteht aus drei getrennten Ebenen, und Traceability, Auditierbarkeit und Governance beantworten jeweils eine andere Frage, die die anderen beiden nicht abdecken können.
- ImageToTable.ai bietet feldgenaue Traceability mit Review-Modus und Bbox, während Audit-Logs und SOC 2 stattdessen eine Enterprise-Plattform erfordern.
Traceability, Auditierbarkeit und Governance sind nicht dasselbe
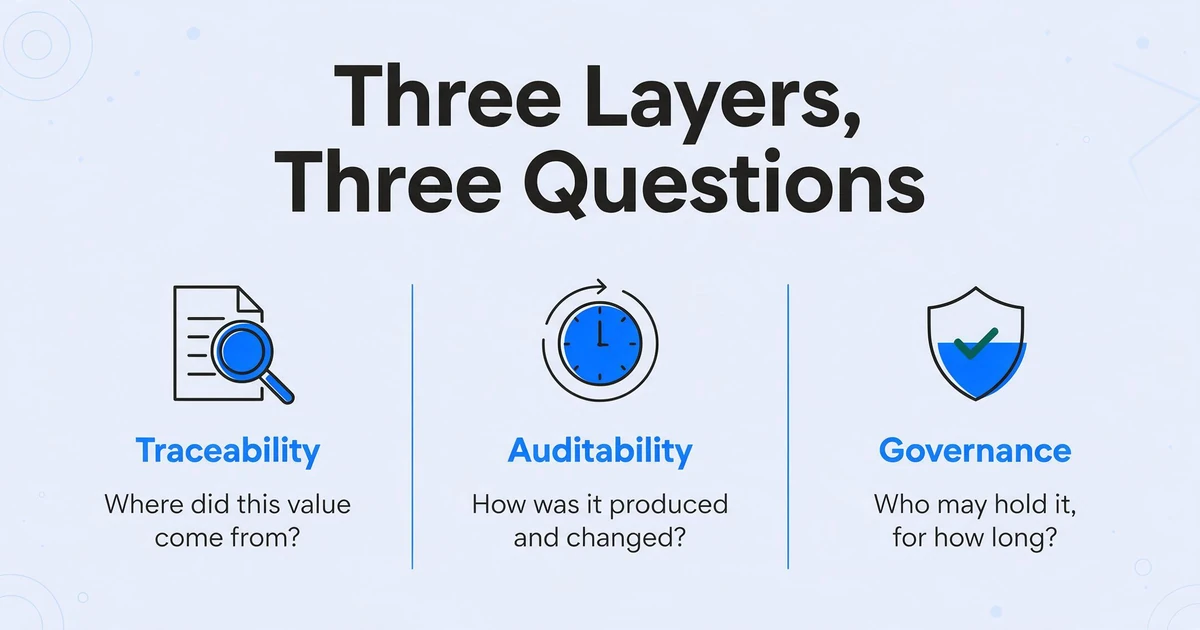
Die drei Begriffe tauchen gemeinsam auf Anbieterseiten auf und beschreiben getrennte Ebenen eines Systems. Sie auseinanderzuhalten ist der erste sinnvolle Schritt, denn die Kontrollen ersetzen einander nicht.
| Ebene | Die Frage, die sie beantwortet | Was sie erfordert |
|---|---|---|
| Traceability | Woher stammt dieser Wert? | Eine feldbezogene Verknüpfung zur Quelle: Seite, Bereich (eine Bbox oder Textspanne) und in der Regel ein Konfidenzwert. Sie ist im Extraktionsergebnis selbst enthalten. |
| Auditierbarkeit | Wie wurde dieser Wert erzeugt und was ist seitdem damit geschehen? | Eine Extraktionsauftrags-ID, die dahinterliegende Modell- und Konfigurationsversion, ein Zeitstempel, die Identität des Prüfers, jede Korrektur sowie ein append-only-Verlauf, der das Original rekonstruieren kann. |
| Governance | Wer darf diese Daten halten, wie lange, wo werden sie gespeichert und nach welchem Standard? | Zugriffskontrolle, Aufbewahrungs- und Datenresidenz-Kontrollen, Verschlüsselung, ein definiertes Bereitstellungsmodell sowie Zertifizierungen wie SOC 2, HIPAA oder DSGVO-Bedingungen. |
Die Ebenen sind wichtig, weil ein Compliance-Prüfer zu unterschiedlichen Zeitpunkten alle drei anfordern wird. Ein SOC-2-Bericht sagt Ihnen nicht, woher ein umstrittenes Feld stammt. Eine Bbox sagt Ihnen nicht, wer einen Wert einen Monat später geändert hat. Teams, die die drei als austauschbar behandeln, kaufen entweder eine Zertifizierung, die sie nie brauchten, oder stellen mitten in der Prüfung fest, dass genau die Ebene fehlt, nach der der Prüfer fragt.
Traceability beantwortet, woher ein Wert stammt. Auditierbarkeit beantwortet, was damit geschehen ist. Governance beantwortet, wer ihn halten darf und wie lange. Keine dieser Ebenen beweist die anderen.
Warum Extraktions-APIs eine Compliance-Prüfung nicht bestehen
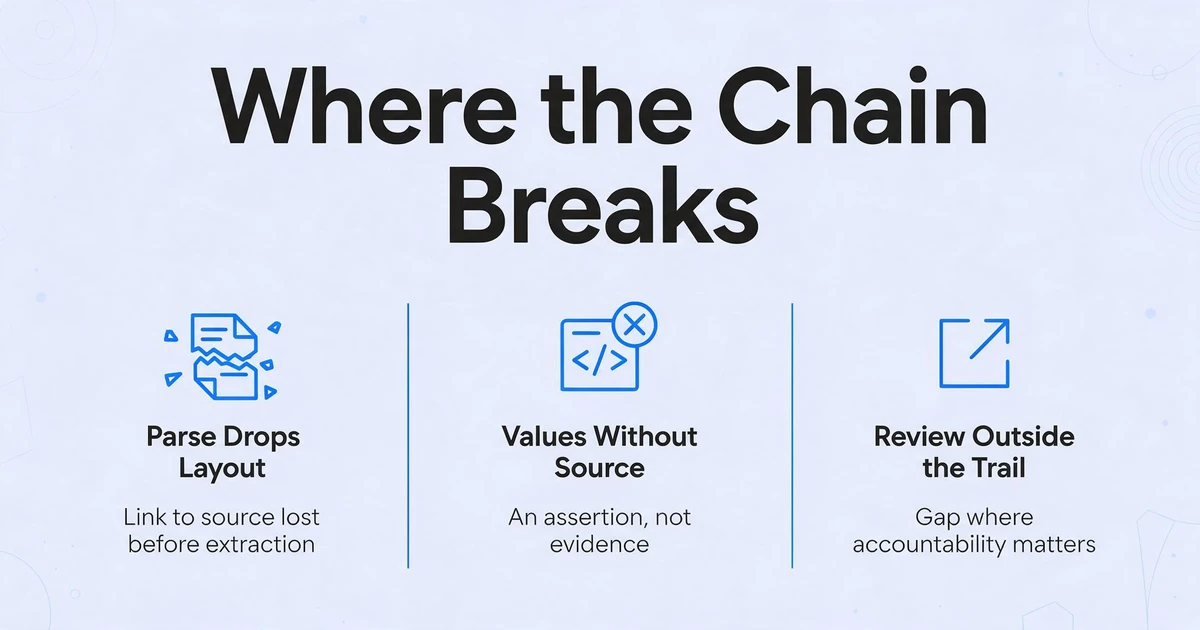
Das Versagen ist strukturell bedingt und nicht eine Frage der Wahl eines schwächeren Modells. Eine typische API ist auf die Form ihrer Ausgabe optimiert: Dokument senden, strukturierte Felder empfangen. Die Herkunft, die ein Prüfer benötigt, wird oft schon früher verworfen, beim Parsing-Schritt, bevor die Extraktion läuft. Es gibt drei Stellen, an denen die Kette normalerweise bricht.
Der Parsing-Schritt verwirft die Verbindung zum ursprünglichen Layout. Wenn eine Pipeline eine Seite in reinen Text oder Markdown umwandelt und die Koordinaten verwirft, ist die Verbindung zwischen einem Wert und seiner Quelle verloren, bevor die Extraktion beginnt. Sie kann später nicht wiederhergestellt werden, weil die Verbindung nie erfasst wurde.
Die Extraktion liefert Werte ohne Quellenverweis. Ein JSON-Objekt, das "total": 52340 enthält, aber nicht, welcher Bereich der Seite es erzeugt hat, ist eine Behauptung, kein Beweis. Ein Prüfer kann bestätigen, dass das System eine Zahl aufgezeichnet hat. Er kann nicht bestätigen, dass die Zahl auf dem Dokument gedruckt war.
Die Prüfung und die endgültige Entscheidung finden außerhalb der Nachvollziehbarkeit statt. Viele Bereitstellungen übergeben extrahierte Daten an ein separates Workflow-Tool oder ERP. Wenn der Datensatz an der Übergabe endet, liegen die menschliche Korrektur und die Genehmigung in einem anderen System, und die Kette vom Dokument zur Entscheidung hat eine Lücke genau dort, wo die Rechenschaftspflicht am wichtigsten ist.
Regulierungsbehörden fragen nicht, ob die KI genau war. Sie fragen, wie Sie es beweisen können. Die HIPAA-Sicherheitsregel macht dies explizit: Der Standard für Audit-Kontrollen verlangt von abgedeckten Einrichtungen, „Hardware-, Software- und/oder Verfahrensmechanismen zu implementieren, die Aktivitäten in Informationssystemen aufzeichnen und untersuchen, die elektronisch geschützte Gesundheitsinformationen enthalten oder verwenden" (45 CFR §164.312(b)). Im Wertpapier-Aufzeichnungswesen verlangt die Audit-Trail-Alternative der SEC Rule 17a-4 einen vollständigen, zeitgestempelten Audit-Trail, der jede Änderung und Löschung abdeckt, mit Datum, Uhrzeit und Identität dahinter, in einer Form, die die Wiederherstellung des ursprünglichen Datensatzes ermöglicht (SEC.gov). Beide verlangen dasselbe, was ein Compliance-Prüfer verlangt: keine genaue Zahl, sondern eine rekonstruierbare.
Praktiker beschreiben dieselbe Lücke von der anderen Seite. Ein Ingenieur, der Compliance-Dokumentpipelines baut, formulierte es direkt: „Wenn Ihre Dokumentextraktionspipelines einfach Rohtext ausgeben, ohne Struktur oder Herkunft zu verfolgen, werden Sie Ihre nächste Compliance-Prüfung nicht bestehen" (r/computervision, Mai 2026). Die Bemerkung ist unverblümt, weil das Versagen nicht subtil ist. Sobald eine Pipeline die Verbindung zwischen einem Wert und seiner Seite verworfen hat, kann kein nachgelagerter Prüfer sie wiederherstellen, und das Team bleibt zurück, um Beweise zu rekonstruieren, nachdem die Prüfungsanfrage eintrifft.
Eine API, die den Wert, aber nicht seine Quelle zurückgibt, zwingt das Compliance-Team dazu, Belege im Nachhinein zu rekonstruieren. Genau in dieser Rekonstruktion liegt das Prüfungsrisiko.
Die Evaluierungs-Checkliste: Was Sie jeden Anbieter fragen sollten
Bevor Sie Produkte vergleichen, halten Sie fest, was Ihr Workflow nachweisen muss. Die folgenden Fragen verwandeln die drei Ebenen in überprüfbare Punkte. Ziel ist es nicht, einen Anbieter zu finden, der alle mit „Ja" beantwortet. Es geht darum zu wissen, welches „Nein" Ihr Prozess verkraften kann und welches nicht.
| Anforderung | So sieht gute Umsetzung aus | Ebene |
|---|---|---|
| Feldbezogene Konfidenz | Jedes extrahierte Feld trägt einen Score, nicht nur ein Dokument-Score. | Traceability |
| Quellenangabe | Jedes Feld verlinkt auf eine Seite und eine Region, als Bbox oder Textspanne. | Traceability |
| Extraktions-Metadaten | Job-ID, Modell- und Konfigurationsversion sowie Zeitstempel begleiten das Ergebnis. | Auditierbarkeit |
| Prüfprotokoll | Wer hat wann geprüft, was wurde geändert, und der ursprüngliche Wert bleibt erhalten. | Auditierbarkeit |
| Append-only-Verlauf | Änderungen und Löschungen werden protokolliert und können rekonstruiert werden, nicht überschrieben. | Auditierbarkeit |
| Schema-Versionierung | Ein Ergebnis wird anhand der Konfiguration erklärt, die zum Zeitpunkt der Erstellung galt. | Auditierbarkeit / Governance |
| Evaluierungs-Sets | Genauigkeit wird an Ihren gelabelten Dokumenten gemessen, und Regressionen werden vor der Produktion erkannt. | Governance |
| Aufbewahrung und Löschung | Aufbewahrungsstandards sind dokumentiert; eine Early-Delete-API oder Null-Aufbewahrungsoption existiert. | Governance |
| Zertifizierungen und Bedingungen | SOC 2, HIPAA-Eignung mit BAA und DSGVO-Bedingungen sind schriftlich verfügbar. | Governance |
| Bereitstellungsmodell | Cloud, VPC oder On-Premises, passend zu Ihrer Residenzanforderung. | Governance |
Zwei dieser Zeilen entscheiden über die meisten Bewertungen. Wenn die Ausgabe keine feldbezogene Quellenreferenz enthält, kann keine Zertifizierung einem Prüfer ermöglichen, einen strittigen Wert zu verifizieren, und das Team fällt auf manuelle Gegenprüfung zurück. Konfidenz ist ebenso wichtig, sobald sie das Routing steuert: Felder mit hoher Konfidenz können automatisiert durchlaufen, Grenzfälle werden gegen ihre zitierte Region ein zweites Mal geprüft, und Felder mit niedriger Konfidenz gehen an eine Person. Die Schwellenwerte müssen an Ihren eigenen gelabelten Dokumenten kalibriert werden, denn ein Konfidenz-Score ist ein Signal, kein Versprechen, dass der Wert korrekt ist.
Retention ist die Zeile, die am häufigsten angenommen statt verifiziert wird, und sie ist nicht einheitlich über die Anbieter hinweg. Die Antwort liegt auch auf der Endpunkt-Ebene. Ein synchroner Aufruf und ein Batch-Job können innerhalb desselben Produkts unterschiedliches Speicherverhalten aufweisen, sodass ein Team, das die Retention-Antwort während eines Piloten verifiziert hat, sie stillschweigend ungültig machen kann, indem es in der Produktion auf Batch umstellt. Bestätigen Sie die Retention-Antwort für jeden Endpunkt, den Sie tatsächlich nutzen, und bestätigen Sie sie erneut, wann immer sich die Integration ändert.
Wo die Mainstream-APIs in Sachen Traceability stehen
Die größten Plattformen gehen dies eher aus der Infrastruktur- als aus der Governance-Perspektive an, und sie unterscheiden sich darin, wie viel von der Traceability-Ebene sie Ihnen an die Hand geben.
AWS Textract gibt einen Graphen von Blöcken (Wörter, Zeilen, Tabellen, Schlüssel-Wert-Paare) zurück und überlässt die Zuordnung von diesem Graphen zu Ihren eigenen Feldern als Code, den Sie schreiben und pflegen. API-Level-Aktivitätsprotokollierung ist über die umgebenden AWS-Dienste verfügbar, und Feld-Level-Provenienz ist die Zuordnungsebene, die Sie aufbauen. Google Document AI ist ein prozessorbasierter Dienst, der die natürliche Wahl ist, wenn Ihr Stack bereits auf Google Cloud läuft. Azure AI Document Intelligence stellt die Traceability- Grundbausteine am direktesten bereit: Seine Dokumentation beschreibt feldbezogene Konfidenz und Grounding, wobei Grounding Quellinformationen (Seitennummer und räumliche Koordinaten) und Spannen an jedes extrahierte Feld anhängt, und es rahmt Grounding als Anforderung für Traceability und Compliance ein, nicht als nettes Extra (Microsoft Learn). Das ist die klarste öffentliche Aussage, dass Feld-Level-Provenienz nun eine Basiserwartung ist, kein Unterscheidungsmerkmal.
Über den Cloud-APIs liegt eine separate Klasse. Enterprise-IDP-Plattformen wie Rossum und ABBYY sind rund um Review, Validierung und Downstream- Integration aufgebaut, und sie existieren genau deshalb, weil die Governance-Ebene ein Produkt für sich ist. Der Kompromiss ist das Beschaffungsgewicht: Sie zielen auf Hochvolumen-Betriebe mit dem Budget und den Prüfungspflichten, die dazu passen.
Für die APIs, die eher auf Genauigkeit, Preis und SDK-Support als auf Compliance-Kriterien verglichen werden, deckt unser OCR-API-Vergleich dieses Feld ab. Wenn Ihre regulierten Dokumente Versand-, Zoll- oder Lageraufzeichnungen sind, verschieben sich die feldbezogenen Kompromisse, und unsere Übersicht zur Logistikdokument-Extraktion deckt die Optionen ab, die für diese Papierarbeit gebaut wurden.
Wo ImageToTable.ai passt: Die Traceability-Ebene
ImageToTable.ai ist keine Governance-Plattform und gibt sich auch nicht als eine solche aus. Was es bietet, ordnet sich der ersten Ebene zu. Die Extraktion erfolgt ohne Vorlage: Sie geben die gewünschten Spaltennamen ein, z. B. „Invoice Number" oder „Effective Date", und die KI lokalisiert jeden Wert überall auf der Seite, indem sie versteht, was das Feld bedeutet, statt wo es sitzt. Das ist für Compliance-Arbeit wichtig, weil Dokumente ihre Form häufig ändern und eine positionsbasierte Vorlage beim ersten Mal versagt, wenn ein Lieferant oder eine Aufsichtsbehörde ein Formular aktualisiert.
Für Teams, die die Extraktion in ihr eigenes System einbinden, ist die v1-API eine REST-Schnittstelle, die Dokument-Uploads und Batch-Jobs akzeptiert und strukturiertes JSON zurückgibt. Ein Webhook ermöglicht es Ihrem Server, einen POST zu empfangen, sobald die Verarbeitung abgeschlossen ist, sodass Ihre Anwendung nicht auf den Status warten oder raten muss, wann ein Batch fertig ist. Die API ist der Integrationspunkt; der Compliance-Wert liegt in dem, was sie zurückgibt und was der Review-Schritt zeigen kann.
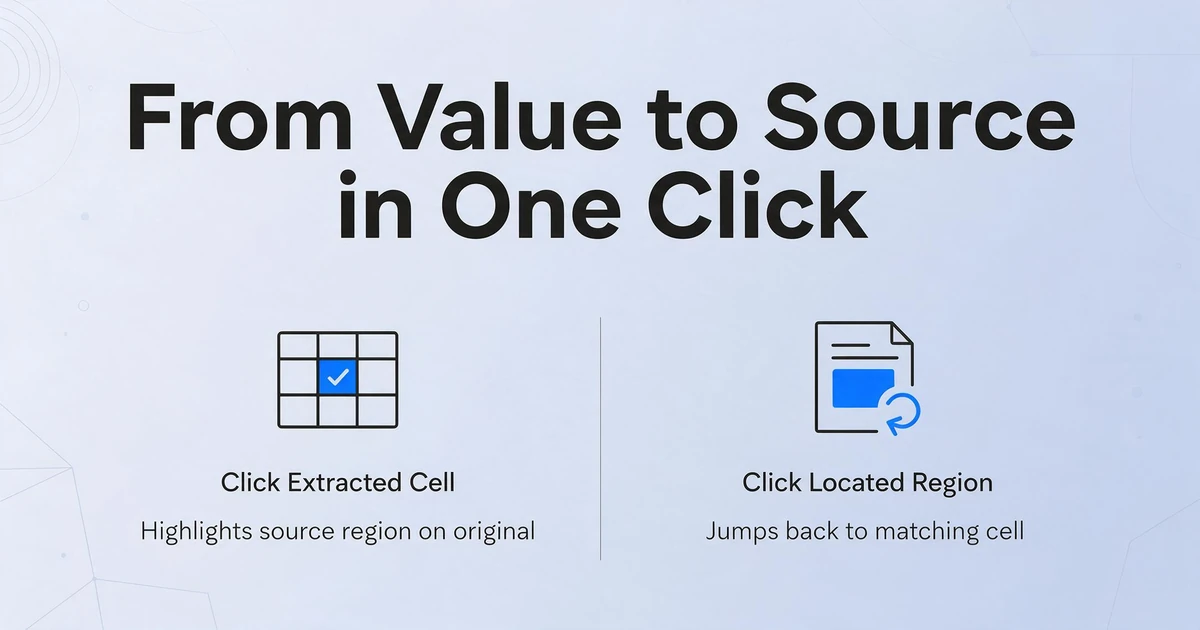
Der Review-Modus mit Bbox-Verifizierung fügt die Traceability-Ebene auf Feldebene hinzu. Fahren Sie mit der Maus über eine extrahierte Zelle oder klicken Sie sie an, und das Tool hebt genau hervor, woher dieser Wert im Originalbild stammt. Die Verknüpfung funktioniert auch in umgekehrter Richtung: Klicken Sie auf einen lokalisierten Bereich auf der Seite, und es springt zurück zur passenden Tabellenzelle. Eine Bounding Box, kurz Bbox, ist das Rechteck, das um den Quellbereich gezeichnet wird. Wenn ein Feld bearbeitet wurde, zeigt ein Klick den ursprünglichen Wert der KI und ermöglicht es Ihnen, ihn wiederherzustellen. Ein Prüfer kann einen strittigen Wert in Sekunden gegen seine Quelle bestätigen, statt das gesamte Dokument manuell neu zu lesen – das ist der praktische Test für Traceability.
Dateien werden sicher verarbeitet und nicht gespeichert.
Die ehrliche Leistungsgrenze
Jetzt kommt der Teil, den die meisten Anbieter-Seiten weglassen. Wenn Ihr Workflow eine HIPAA-, SOC-2- oder DSGVO-Prüfung überstehen muss, oder eine Aufsichtsbehörde feldbezogene Nachweise über sechs Monate Transaktionen verlangen kann, benötigen Sie Auditierbarkeit und Governance, und Sie sollten sich anders entscheiden. ImageToTable.ai bietet keine SOC-2- Zertifizierung, kein Audit-Log, keine Schema-Versionierung, keine Evaluierungssets und keine Human-in-the-Loop-Review-Oberfläche im Sinne einer Governance-Plattform. Der Review- Modus bietet einem Prüfer feldbezogene Quellen-Traceability. Er ist eine Verifizierungshilfe, nicht der Audit-Trail selbst.
Wo die Governance-Anforderungen hoch sind, ist die ehrliche Antwort eine Enterprise-IPD-Plattform oder die Dokument-API eines Cloud-Anbieters plus die Governance-Ebene, die Sie darum herum aufbauen. Diese bieten die Unveränderlichkeit, Versionshistorie, vertragliche Aufbewahrungs- und Residenzkontrollen sowie Zertifizierungen, die eine regulierte Prüfung erwartet. Wenn Sie sehen möchten, wie dieser End-to-End-Stack aussieht, bevor Sie sich entscheiden, zeigt unser Leitfaden zu Enterprise-Dokumentenautomatisierung die Bausteine.
Die Tabelle unten ist die kürzeste Version der Entscheidung. Ordnen Sie die Anforderung der Werkzeugklasse zu und seien Sie konkret, welche Ebene Sie tatsächlich benötigen.
| Ihre Anforderung | Die ehrliche Lösung |
|---|---|
| Feldbezogene Quellen-Traceability für die Prüfung, über verschiedene Dokumentformate hinweg, ohne eine Pipeline aufzubauen | ImageToTable.ai (v1-API + Webhook, Review-Modus + Bbox) |
| Feldbezogene Konfidenzwerte und Zitate mit schema-definiertem JSON, und Sie übernehmen den Governance-Aufbau selbst | Eine Cloud-Dokument-API (Textract, Document AI, Azure) plus Ihre eigenen Kontrollen |
| Audit-Logs, Schema-Versionierung, menschliche Prüfung und Zertifizierungen als eine Suite | Eine Enterprise-IPD- oder Compliance-Extraktionsplattform |
| On-Premises- oder Air-Gapped-Bereitstellung, oder ein unterzeichnetes BAA und ein Null-Aufbewahrungsvertrag | Eine Enterprise-Bereitstellung; verifizieren Sie die genauen Bedingungen schriftlich |
Eine Ablehnung im Beschaffungsprozess bedeutet selten, dass das Werkzeug schlecht war. Es bedeutet meist, dass das Werkzeug eine andere Ebene beantwortet hat als die, nach der der Prüfer gefragt hat. Zu wissen, welche Ebene Sie kaufen, ist der Unterschied zwischen einer schnellen Entscheidung und einem Neuaufbau nach sechs Monaten.
Häufig gestellte Fragen
Was bedeutet Traceability in einer Dokumentextraktions-API?
Traceability bedeutet, dass jeder extrahierte Wert eine Referenz auf die genaue Stelle im Quelldokument trägt, aus der er stammt, in der Regel eine Seite und eine Region (eine Bounding Box oder einen Textbereich), üblicherweise mit einem Konfidenzwert. So kann ein Prüfer einen bestimmten Wert mit dem Original abgleichen, statt darauf zu vertrauen, dass das System ihn korrekt gelesen hat.
Brauche ich SOC 2 für einen Compliance-Extraktionsworkflow?
Das hängt davon ab, was Sie nachweisen müssen. SOC 2 sagt aus, wie ein Anbieter seine Systeme kontrolliert; es zeigt nicht, woher ein umstrittenes Feld stammt. Wenn Ihre Beschaffung eine Zertifizierung verlangt, behandeln Sie sie als Voraussetzung und fordern Sie dennoch feldbezogene Quellenangaben, Prüfverlauf und Aufbewahrungsfristen. Eine Zertifizierung ohne Provenienz auf Feldebene lässt einen Prüfer weiterhin nicht in der Lage, einen Wert zu verifizieren.
Reicht eine Bbox-Referenz aus, um einen Auditor zufriedenzustellen?
In der Regel ist sie notwendig, aber nicht hinreichend. Eine Bbox beantwortet die Frage, woher ein Wert stammt – das ist die Ebene, die Auditoren zuerst prüfen. Ein Auditor kann auch fragen, wie der Wert erzeugt und im Laufe der Zeit verändert wurde; dafür sind Extraktionsmetadaten, Prüfprotokolle und eine append-only Historie erforderlich. Speichern Sie die Referenz zusammen mit diesen Metadaten und nicht nur im Review-Modus.
Was ist der Unterschied zwischen einer Quellenangabe und einem Audit-Log?
Eine Quellenangabe verknüpft einen Wert mit einer Stelle im Dokument. Ein Audit-Log zeichnet Ereignisse auf: wer was wann und an welchem Datensatz getan hat. Eine Quellenangabe ermöglicht einem Prüfer, einen Wert zu überprüfen; ein Audit-Log ermöglicht einem Auditor, die Entscheidungskette zu rekonstruieren. Das eine ist ein Nachweis über das Dokument, das andere ein Nachweis über den Prozess.
Stellt ImageToTable.ai ein Audit-Log oder eine SOC-2-Zertifizierung bereit?
Nein. ImageToTable.ai bietet Feld-für-Feld-Quellen-Traceability über den Review- Modus und die Bbox-Verifizierung sowie eine v1-API mit Webhook-Benachrichtigungen und strukturierter JSON-Ausgabe. Es stellt kein Audit-Log, keine Schema-Versionierung, keine Evaluierungssätze und keine Governance-taugliche Plattform für die menschliche Prüfung bereit. Für Workflows, die dies erfordern, wählen Sie eine Plattform auf Enterprise-Niveau.
Welche Dokumentextraktions-API sollte ich für HIPAA-Daten wählen?
Gehen Sie vom Vertrag aus, nicht von der Feature-Liste. Sie benötigen eine unterzeichnete BAA, eine dokumentierte Aufbewahrungsantwort für jeden Endpunkt, den Sie nutzen, und eine Feld-für-Feld-Herkunft, damit ein Prüfer einen Wert verifizieren kann. Die Dokument-API eines Cloud-Anbieters kann infrage kommen, aber prüfen Sie BAA, Region und Aufbewahrungsbedingungen direkt. Wenn Sie auch ein integriertes Audit-Trail und versionierte Konfigurationen benötigen, ist eine Enterprise-IDP-Plattform die richtige Wahl.
Bei der Compliance-Frage geht es nicht darum, welche API am genauesten ist. Es geht darum, ob Sie zeigen können, woher jeder Wert stammt, und nachweisen können, wie er danach verarbeitet wurde. Traceability, die Quellen-Ebene, können Sie heute kaufen, und die Bbox-Prüfung ist der schnellste Weg, um zu sehen, ob ein Kandidaten-Tool sie tatsächlich liefert. Auditierbarkeit und Governance sind die Ebenen, die das obere Marktsegment entscheiden, und diese bauen Sie selbst oder kaufen sie von einer Enterprise-Plattform. Wissen Sie, was Ihr Workflow wirklich verlangt, bevor Sie unterschreiben.