Warum M&A-Versicherungs-Due-Diligence
riskanter ist, als Ihr Deal-Team weiß
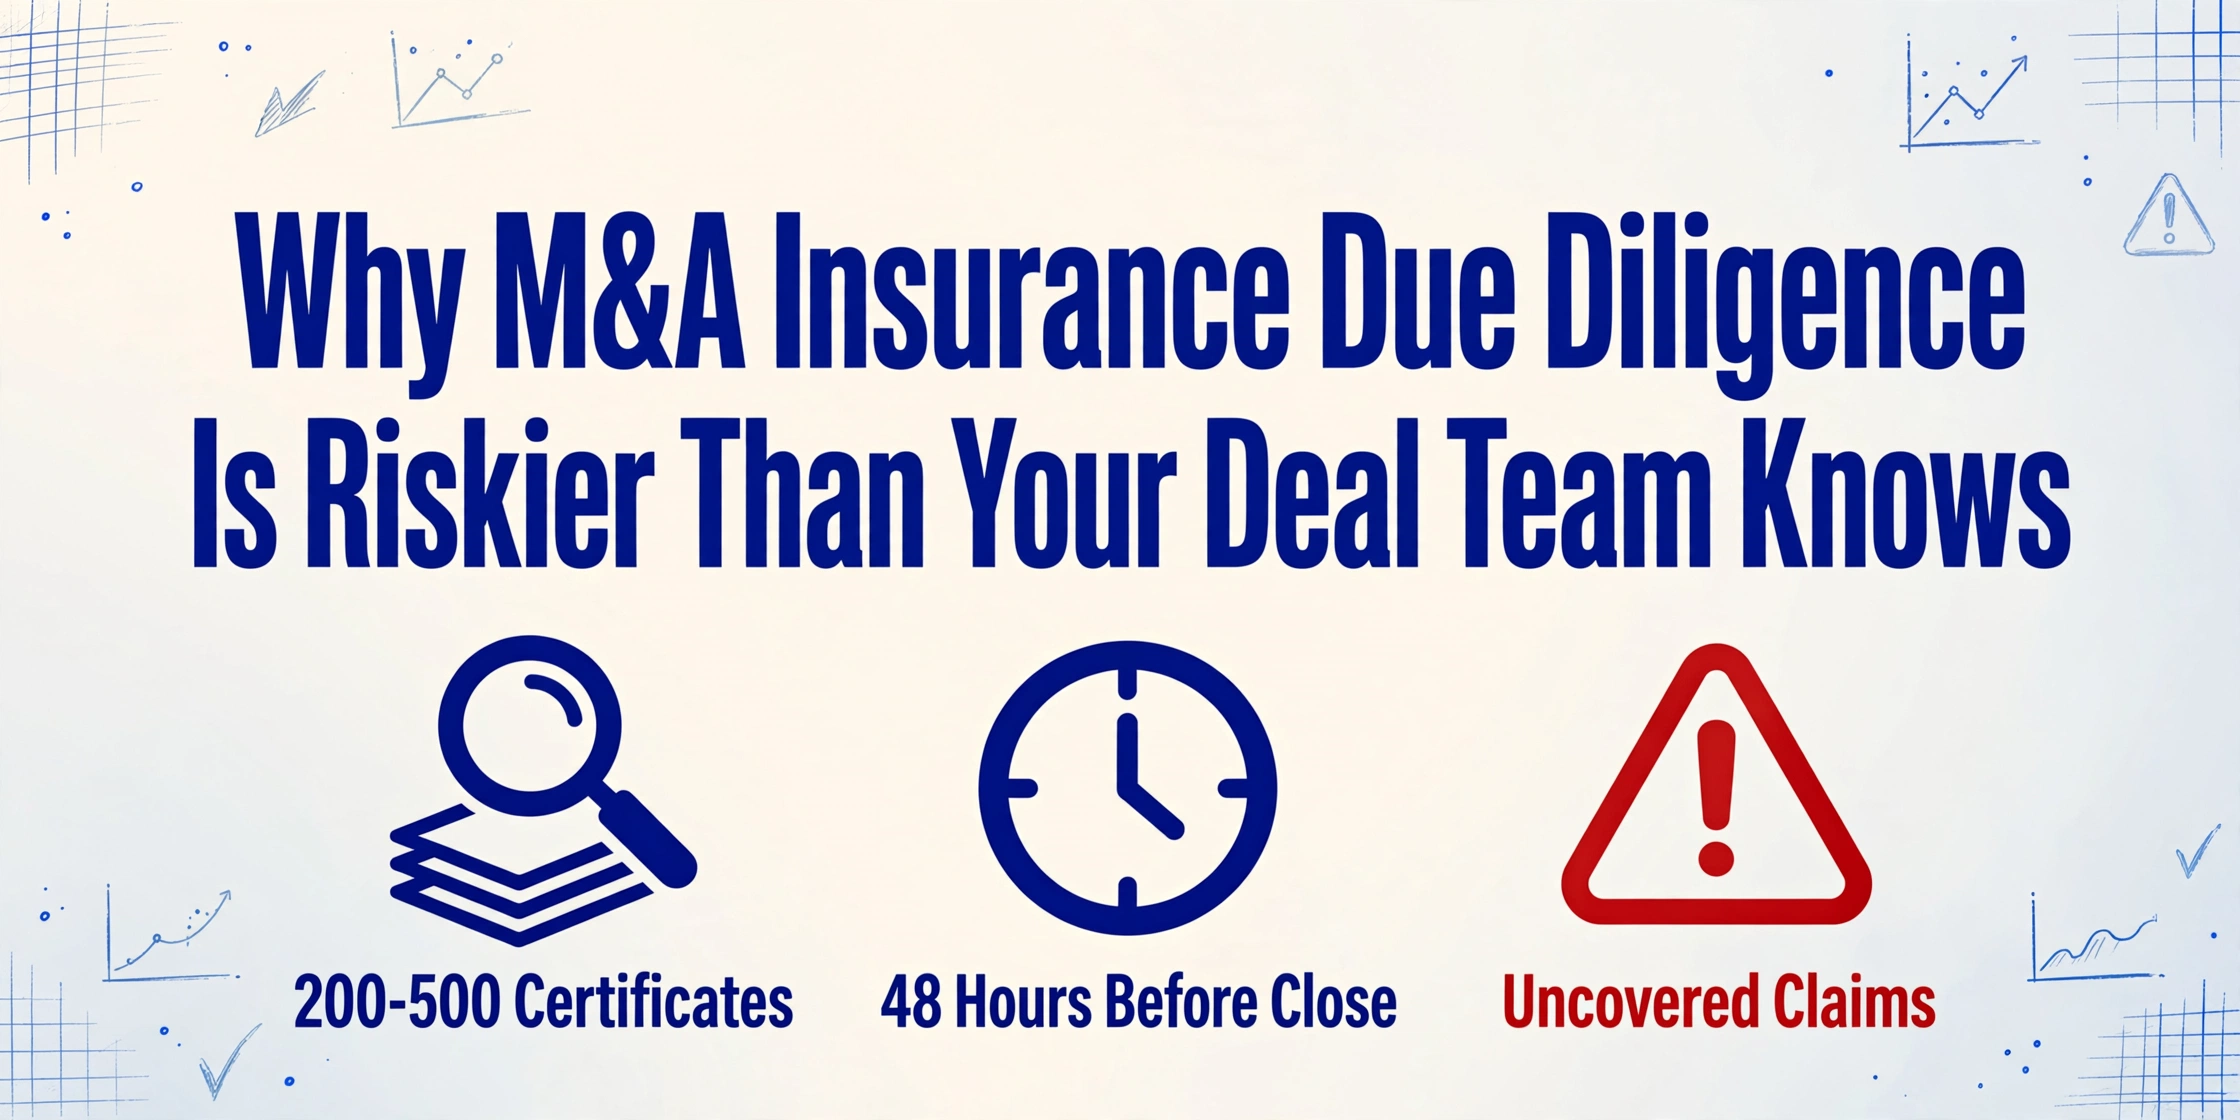
2025 nutzten 63 % der Private-M&A-Transaktionen eine Repräsentations- und Gewährleistungsversicherung – eine Police, die Käufer vor Überraschungen nach dem Closing schützen soll. Doch RWI erzeugt ein Paradoxon, dem sich die meisten Deal-Teams nicht gestellt haben: Der Underwriter prüft Ihren Due-Diligence-Prozess, bevor er die Deckung bindet. War Ihre Versicherungsprüfung oberflächlich, kann die Police genau die Ansprüche ausschließen, für die Sie sie abgeschlossen haben. Und Versicherungs-Due-Diligence ist aufgrund der strukturellen Logik der M&A-Besetzung der Arbeitsstrang, der am ehesten oberflächlich bleibt – nicht weil Anwälte sich nicht kümmern, sondern weil der Workflow seit dem ersten Zertifikat im Virtuellen Datenraum auf Scheitern ausgelegt ist.
Die wichtigsten Erkenntnisse
- Jeder Mid-Market-Deal verbrennt 15 Stunden Associate-Zeit damit, COI-Felder in eine Tabelle zu tippen – eine Aufgabe für $7.500, die null juristische Analyse enthält.
- Wenn eine überstürzte Versicherungsprüfung 40 von 400 Zertifikaten abdeckt und nach dem Closing eine Lücke auftaucht, verschiebt sich die Frage davon, was der Verkäufer nicht offengelegt hat, hin zu dem, was Ihre Kanzlei nicht gefunden hat.
- Beseitigen Sie den Transkriptions-Engpass – 300 Zertifikate in 25 Minuten statt 15 Stunden verarbeitet – und der Prüfer analysiert Risiken ab Tag eins, statt bis Mitternacht vor dem Closing Daten zu übertragen.
Die Dokumente, die offen verborgen liegen
Jeder M&A Virtueller Datenraum — das sichere Online-Repository, in dem ein Verkäufer Tausende vertraulicher Dokumente zur Prüfung durch den Käufer ablegt — hat dieselbe Ordnerstruktur. Jahresabschlüsse. Wesentliche Verträge. Geistiges Eigentum. Rechtsstreitigkeiten. Regulatorisches. Und Versicherungen.
Der Ordner „Versicherungen" wird selten zuerst geöffnet. Er ist fast nie derjenige, der die meisten Stunden erhält. Doch er enthält durchgängig die höchste Dichte an ungelesenen Datenpunkten pro Seite aller Ordner im Deal Room. Ein Versicherungsnachweis ist ein einseitiges Formular — typischerweise ein ACORD 25, 27 oder 28 —, das Bestehen, Deckungssummen und Versicherer einer Police zusammenfasst. Bei einem Mid-Market-Zielunternehmen mit 300 bis 800 Mitarbeitern und Betrieb in mehreren Bundesstaaten enthält der Ordner „Versicherungen" zwischen 200 und 500 davon. Allgemeine Haftpflicht. Umbrella und Excess. D&O. Cyber. Employment Practices. Auto. Workers' Compensation. Umwelt. Berufshaftpflicht. Produkthaftpflicht. Key-Man-Lebensversicherung. Jede auf dem Formular eines anderen Versicherers, von einer anderen Agentur, erzeugt von einem anderen Agenturverwaltungssystem mit leicht abweichendem Layout.
Der Nachweis ist nicht die Police. Er ist der Beleg, dass eine Police existiert — eine vom Makler erstellte Zusammenfassung, nicht vom Versicherer. Das zugrunde liegende Policendokument mit seinen tatsächlichen Bedingungen, Ausschlüssen und Endorsements liegt woanders. Doch der Nachweis ist das, was das Prüfteam zuerst sieht, und woraus das Prüfteam Daten extrahieren muss, um die Deckungsmatrix zu erstellen — eine Tabelle, die jede Police, jede Deckungssumme, jeden Selbstbehalt, jedes Ablaufdatum abbildet —, bevor die eigentliche Analyse beginnen kann. COI-Extraktion ist der vorausgehende Schritt für alles Weitere.
Das Problem ist nicht, dass Juristen einen COI nicht lesen können. Es ist, dass das Lesen eines COI einfach ist. 300 zu lesen ist ein Datenverarbeitungsproblem, das sich als juristische Prüfaufgabe tarnt. Und die Werkzeuge der Anwaltschaft für die Datenverarbeitung — ein PDF-Viewer, eine Tabellenkalkulation und die Verrechenbaren Stunden eines Junior Associates — wurden für ein anderes Jahrhundert gebaut.
Die Wirtschaftlichkeit der Dateneingabe bei $450 pro Stunde
Ein Versicherungszertifikat enthält rund 15 Felder, die für die M&A-Due-Diligence relevant sind: Versicherungsnehmer, Vermittler oder Agentur, jeder Versicherername und die NAIC-Nummer, Versicherungsart, Policennummer, Beginn, Ablaufdatum, Deckungssumme pro Schadensfall, Gesamtdeckungssumme, Selbstbehalt oder Selbstversicherung (SIR), Status als zusätzlich versicherte Partei, Verzicht auf Subrogation, Zertifikatsinhaber und Bedingungen zur Kündigungsmitteilung. Bei Umbrella- und Excess-Policen wiederholt sich dieselbe Deckungsstruktur mit anderen Zahlen. Eine detaillierte Übersicht, welche Felder wichtig sind und warum, finden Sie in unserem Leitfaden zur COI-Extraktion für die M&A-Due-Diligence.
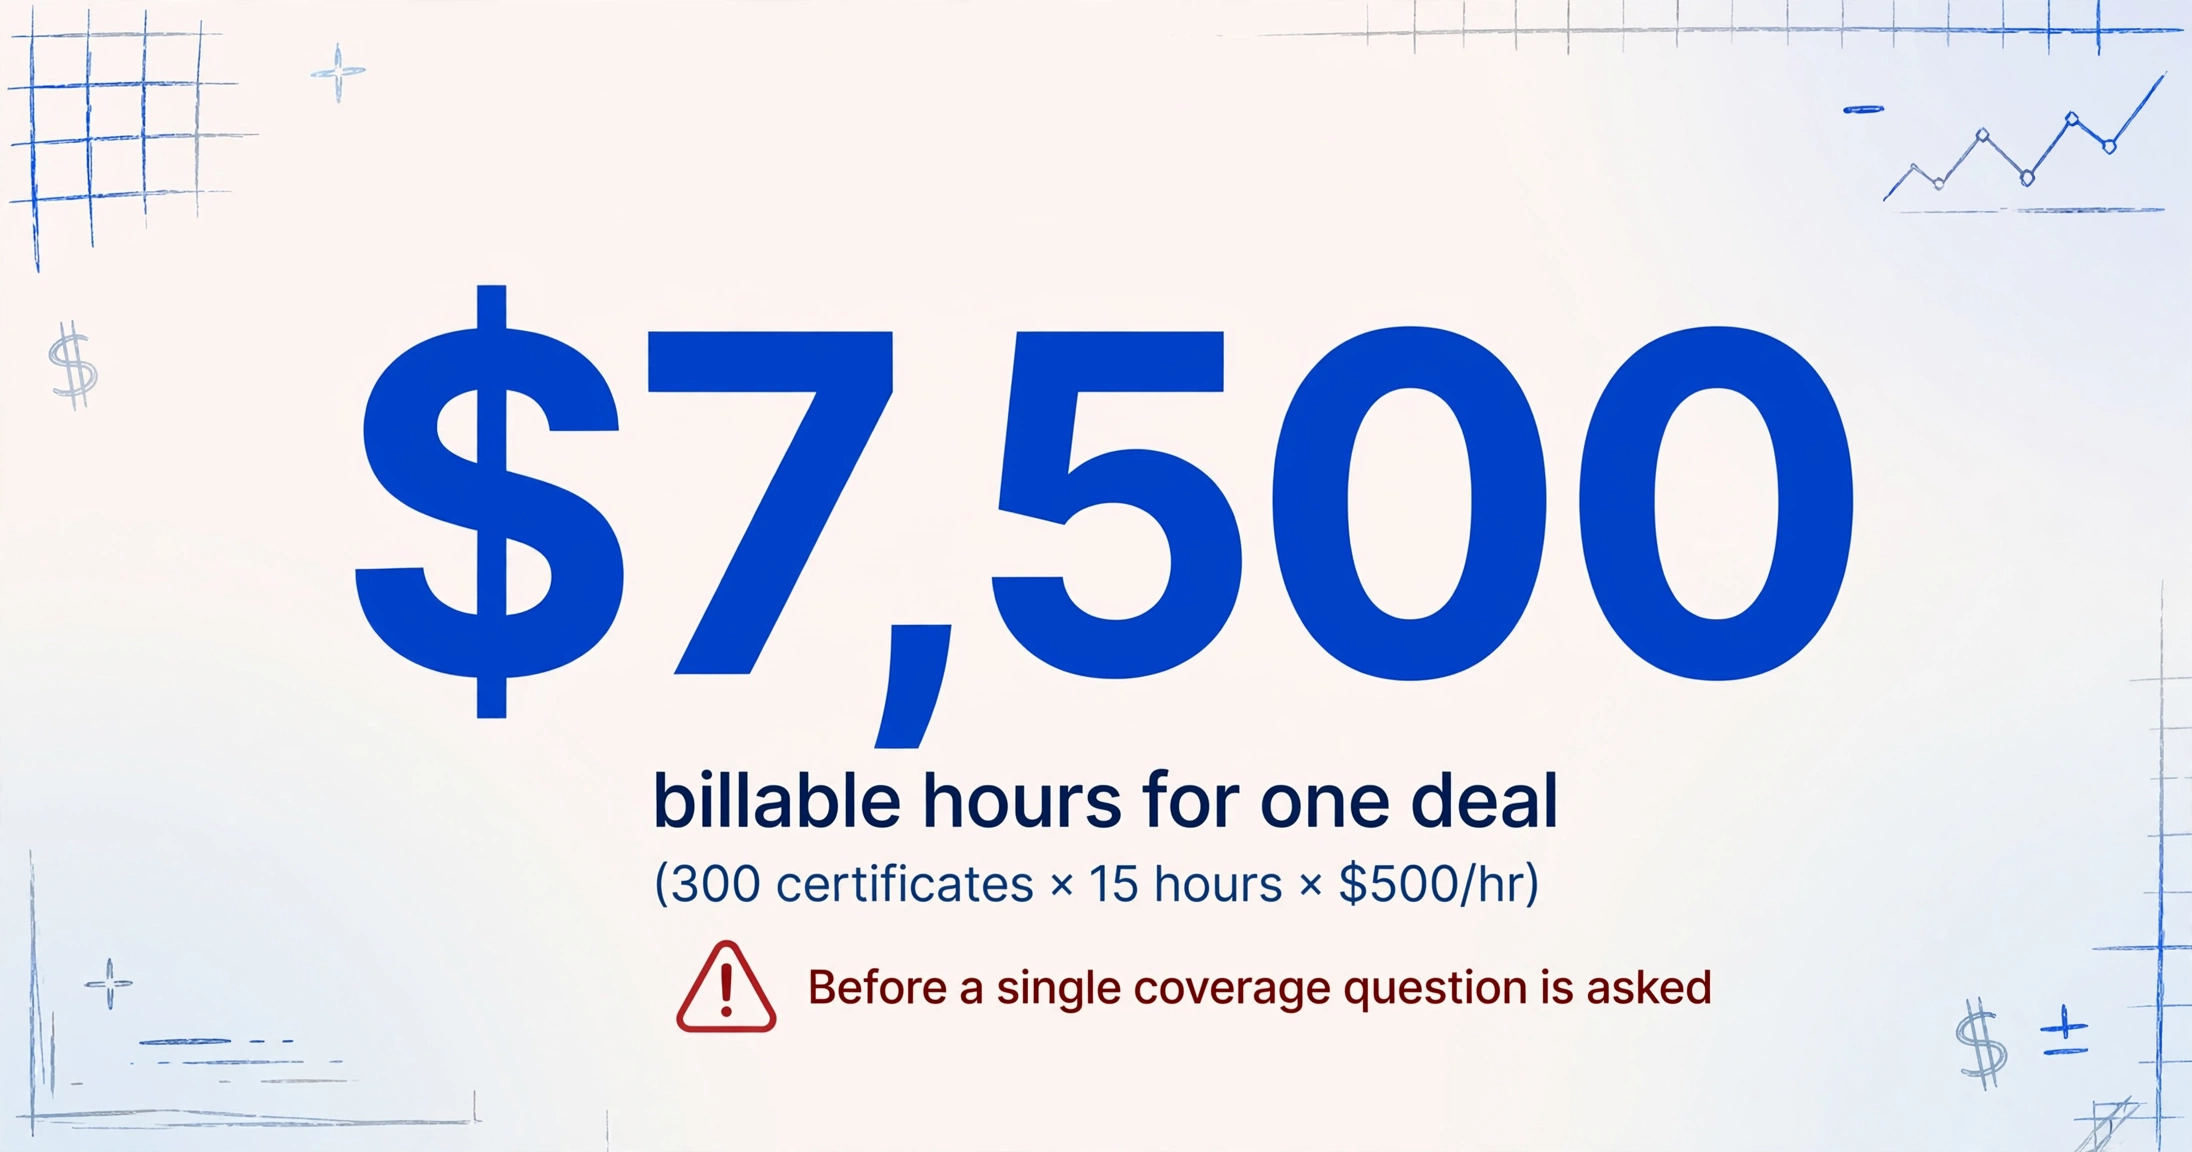
Bei drei Minuten pro Zertifikat allein für die Extraktion — und das ist ein optimistisches Tempo, das ein sauberes ACORD 25 ohne Layout-Überraschungen, ohne schief gedrehte Scans und ohne handschriftliche Randnotizen voraussetzt — verschlingen 300 Zertifikate 15 Stunden reine Dateneingabe. Keine Analyse. Keine Deckungsbewertung. Keine Identifizierung von Lücken. Nur Übertragung.
Bei einem verrechenbaren Stundensatz eines Associates der mittleren Ebene von $350 bis $500 — Sätze, die der Cravath-Skala entsprechen, die die Vergütungsbenchmarks über AmLaw-200-Kanzleien hinweg setzt — kosten diese 15 Stunden $5,250 bis $7,500 an verrechenbarer Zeit. Für einen einzigen Deal. Für das Arbeitsergebnis, Text aus einem PDF in eine Tabelle zu übertragen.
Und das sind nur die Kosten der Eingabe. Die Analyse — Deckung mit Branchenbenchmarks vergleichen, Ablaufdaten identifizieren, die in den Deal-Zeitplan fallen, Versicherer mit AM Best-Ratings unterhalb der Risikotoleranz des Käufers markieren — beansprucht weitere 25 bis 45 Stunden. Der Extraktionsschritt ist eine Mautstation zwischen dem Prüfer und der Arbeit, für die der Mandant tatsächlich bezahlt. Jede Stunde, die mit der Übertragung von COI-Feldern verbracht wird, ist eine Stunde, die nicht in die Risikobewertung fließt, die in die Zusicherungen und Gewährleistungen des Kaufvertrags einfließt.
Die Abrechnung nach Stunden macht es täuschend einfach, das zu ignorieren. Der Associate erfasst die Zeit. Der Mandant zahlt die Rechnung. Der Deal wird abgeschlossen. Das System scheint zu funktionieren. Doch wenn der Wettbewerbsvorteil einer Kanzlei in der Expertise liegen soll — der Fähigkeit, Risiken zu erkennen, die ein Nicht-Jurist übersehen würde —, dann ist ein Workflow, bei dem ein Drittel der Prüfzeit durch Dateneingabe verbraucht wird, kein funktionierendes System. Er ist eine strukturelle Subvention: Der Mandant bezahlt für juristisches Urteilsvermögen und erhält für einen erheblichen Teil der abgerechneten Stunden Datenverarbeitung, ausgeführt von jemandem, dessen Ausbildung in der Vertragsauslegung liegt, nicht in der Genauigkeit der Übertragung.
Warum jedes Geschäft bei null beginnt
Bauunternehmen haben dasselbe COI-Tracking-Problem, und sie haben die Wiederverwendungsfrage vor Jahren gelöst. Wenn ein Generalunternehmer die Versicherungszertifikate seiner Subunternehmer prüft, baut er eine Lieferantendatenbank auf. Dieselben Subunternehmer erscheinen Geschäft für Geschäft. Dieselben Versicherer, dieselben Policenarten, dieselben Deckungsmuster. Sobald ein Subunternehmer im System ist, ist das nächste Verlängerungszertifikat ein Update, kein Kaltstart. Deshalb funktioniert COI-Tracking-Software im Bauwesen — sie automatisiert Compliance-Prüfungen gegen Vertragsanforderungen. Das Problem ist bei einem stabilen Lieferantenset repetitiv. Wir haben die Grenzen dieses Modells untersucht, und selbst im Bauwesen brechen manuelle Tabellen bei etwa 50 Subunternehmern zusammen.
Versicherungs-Due-Diligence bei M&A hat die entgegengesetzte Struktur. Jedes Geschäft betrifft ein anderes Zielunternehmen mit einem anderen Satz Versicherer, einem anderen Versicherungsmakler und einer anderen Historie von Schäden, Lücken und Verlängerungen. Die Kanzlei, die den Käufer vertritt, hat möglicherweise in den letzten drei Jahren 47 Geschäfte abgewickelt. Für Versicherungszwecke beginnt Geschäft 48 jedoch bei null. Die Deckungsmatrix aus Geschäft 47 ist nutzlos. Die Versicherer-Ratings, die das Team während Geschäft 47 auswendig gelernt hat, sind irrelevant. Der Junior-Anwalt, der 300 Zertifikate für Geschäft 46 transkribiert hat, hat vor 18 Monaten zu einer Inhouse-Position gewechselt, und die Anwältin, die ihn ersetzt hat, hat noch nie einen Versicherungsordner geöffnet.
Das ist kein Organisationsversagen. Es ist eine strukturelle Eigenschaft von M&A: Jedes Ziel ist ein einzigartiges Risikoprofil. Aber die Aufgabe — 15 Felder aus einem COI extrahieren und eine Tabelle befüllen — ist über alle Geschäfte hinweg identisch. Der Dokumenttyp ist derselbe. Die Datenstruktur ist dieselbe. Das Ausgabeformat ist dasselbe. Was sich ändert, ist der Inhalt jedes Feldes, nicht der Vorgang des Auffindens und Transkribierens. Und weil Kanzleien keinen Mechanismus haben, um Extraktionsintelligenz über Transaktionen hinweg zu übertragen, zahlt jedes Geschäft dieselben Einstiegskosten von derselben Startlinie aus.
Die Kosten dieses Resets sind nicht nur die 15 Stunden Transkription. Es ist das Fehlen institutionellen Wissens über das Verhalten von Versicherern. Eine Kanzlei, die 2.000 Zertifikate über 14 Geschäfte hinweg geprüft hat, verfügt — begraben in ihren Abrechnungsunterlagen und Deal-Dateien — über eine Datenbank darüber, welche Versicherer durchgängig saubere ACORD-Formulare liefern und welche durchgängig nicht standardkonforme Zertifikate mit in Absatztext vergrabenen Limits ausstellen. Dieses Wissen würde, wenn es zugänglich gemacht würde, dem nächsten Deal-Team ermöglichen, die schwierigen Zertifikate zu priorisieren und die sauberen schnell zu bearbeiten. Stattdessen entdeckt jeder Anwalt, dass dieselben Versicherer bei denselben Arten von Geschäften ein Problem sind, und das völlig von vorn.
Keine Kanzlei würde ihren Vertragsprüfungsprozess so strukturieren — jeden Liefervertrag lesen, als wäre es der erste, den die Kanzlei je gesehen hat. Aber die Versicherungsprüfung funktioniert genau so, weil sie außerhalb des traditionellen Rahmens des juristischen Wissensmanagements liegt.
Die verwaiste Stunde — Wenn die Versicherungsprüfung 48 Stunden vor dem Closing beginnt
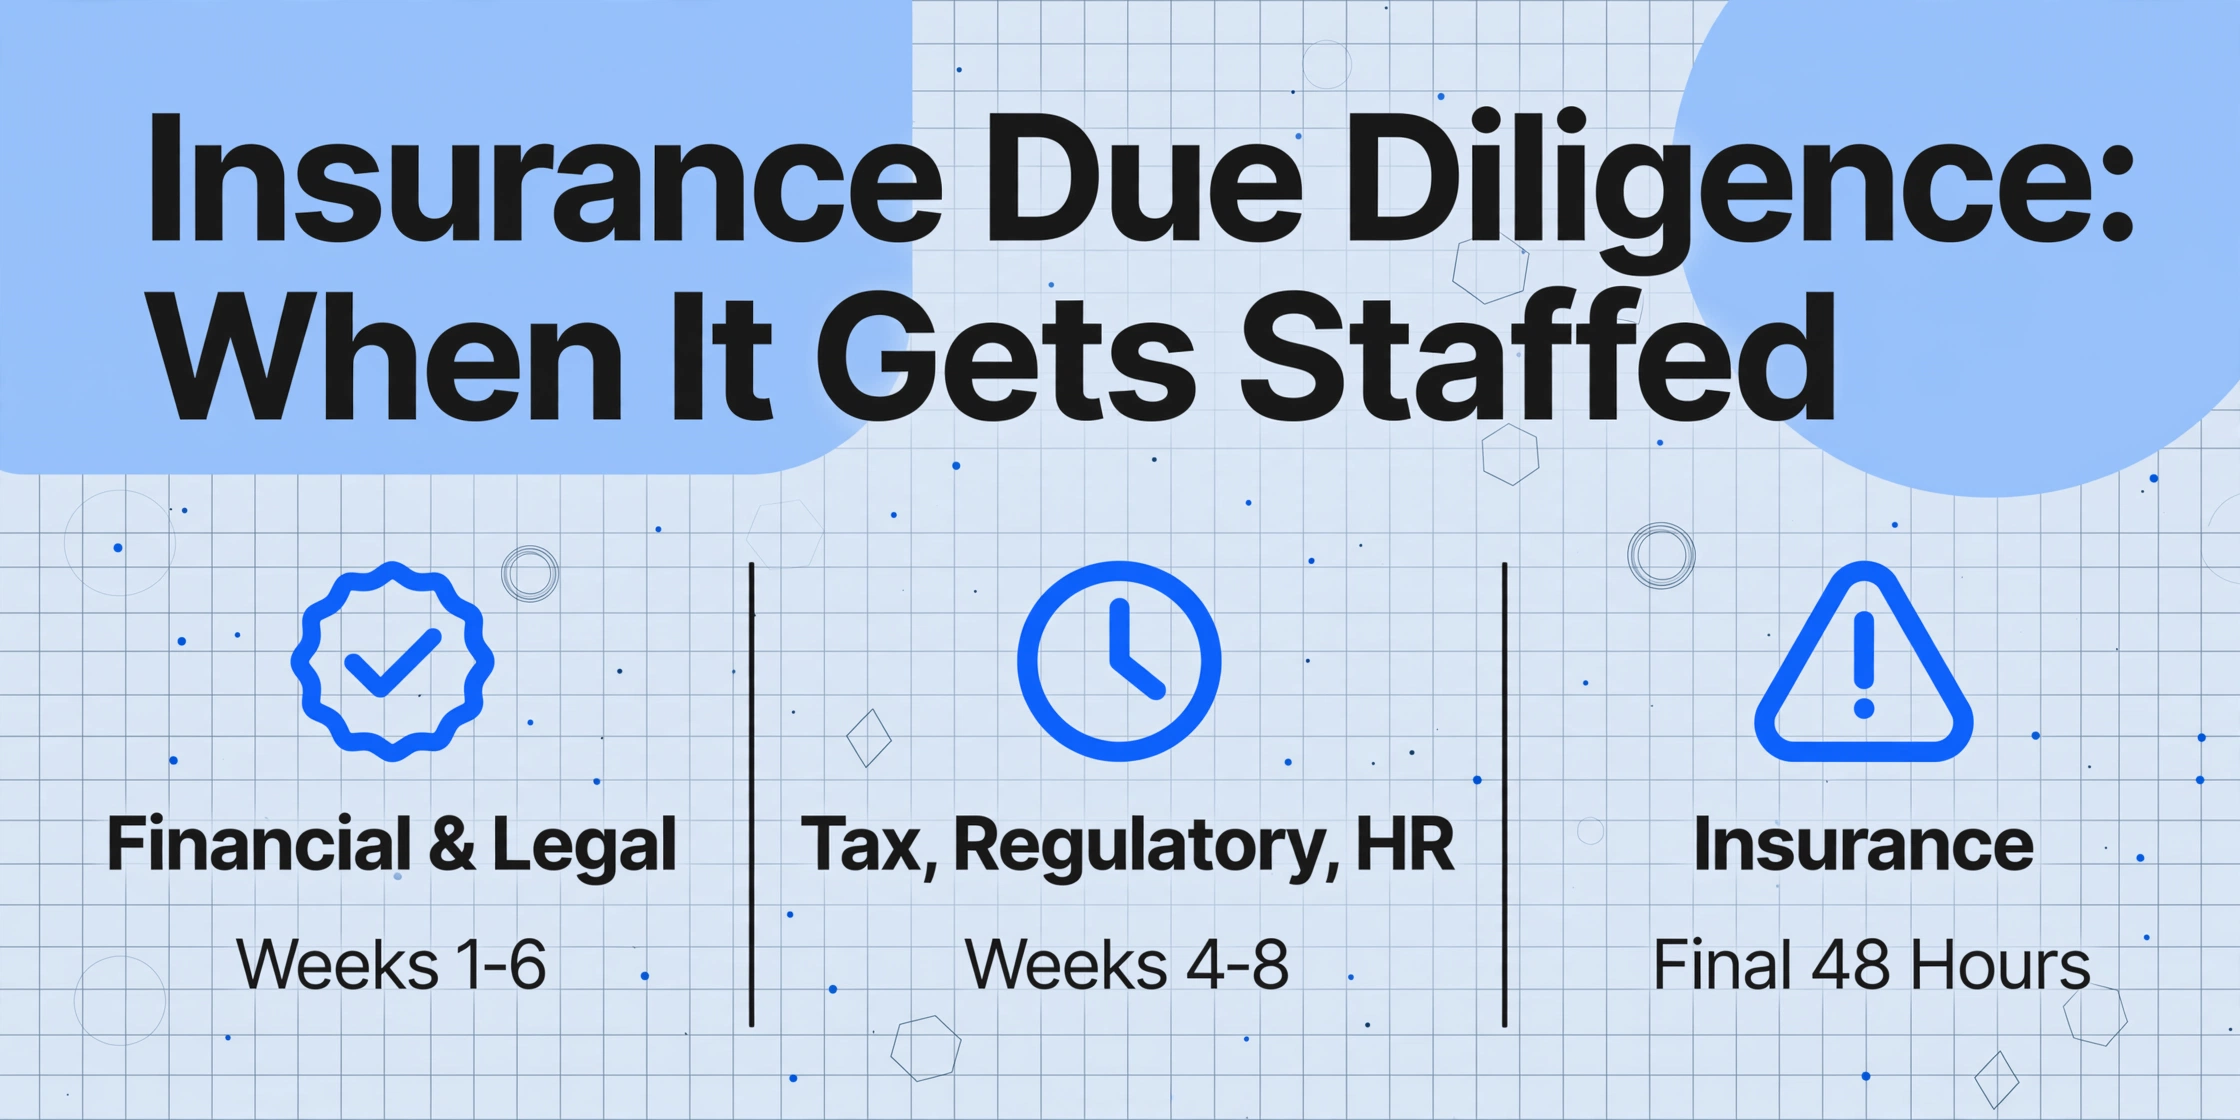
Die M&A-Due-Diligence folgt einer Hierarchie, die jeder im Deal Room versteht, aber niemand schriftlich festhält. Die Financial Due Diligence kommt zuerst — der Käufer muss verifizieren, dass Umsatz und EBITDA, die die Bewertung stützen, real sind. Die Legal Due Diligence folgt — Unternehmensstruktur, wesentliche Verträge, IP-Übertragungen und Prozessrisiken. Tax, Regulatory, Environmental und HR Due Diligence laufen parallel, jede mit eigenen Spezialistenteams und eigenen Deadlines.
Die Versicherungs-Due-Diligence steht ganz unten in diesem Stapel. Sie wird fast nie zu Beginn der Exklusivitätsphase besetzt. Sie wird typischerweise zugewiesen, nachdem die Financial- und Legal-Workstreams bereits zwei Drittel der Diligence-Timeline verbraucht haben. Wenn der Prüfer den Insurance-Ordner öffnet, läuft das Deal-Team oft auf drei oder vier Wochen angesammelter Erschöpfung, das Closing-Datum ist auf dem Kalender sichtbar, und die Frage verschiebt sich von „Was sagt uns dieses Portfolio über das Risikoprofil des Targets?" zu „Gibt es hier irgendetwas, das den Deal sprengen wird?"
Dieses Timing-Problem ist kein Zufall schlechten Projektmanagements. Es ist eingebaut in die Art, wie M&A-Workstreams bewertet werden. Die Financial Due Diligence produziert ein Deliverable, das den Kaufpreis direkt beeinflusst. Die Legal Due Diligence produziert ein Deliverable, das die Zusicherungen und Garantien direkt beeinflusst. Die Versicherungs-Due-Diligence produziert ein Deliverable — die Deckungsmatrix —, das ein Input für das Deliverable eines anderen ist. Ihre Sichtbarkeit im Deal-Team ist gering, bis ihr Output fehlt — dann fragt der Senior Partner, warum die Versicherungsprüfung nicht fertig ist, und der Associate erklärt, dass der Ordner 400 Zertifikate enthielt und sie ihn vor drei Tagen bekommen hat.
Die ABA-Studie zu Private Target M&A Deal Points 2025 berichtet, dass 63 % der Private-Transaktionen inzwischen Representations and Warranties Insurance nutzen, gegenüber 55 % im Jahr 2023 und 29 % im Jahr 2016. Dieser Anstieg bedeutet, dass die Qualität der Versicherungs-Due-Diligence nun eine direkte kommerzielle Konsequenz hat, die sie vor einem Jahrzehnt nicht hatte: Der RWI-Underwriter prüft den Diligence-Prozess des Käufers und kann die Deckung für Risiken ausschließen, die die Prüfung des Käufers hätte finden müssen. Wenn das Versicherungsteam des Käufers 40 von 400 Zertifikaten geprüft hat, weil die Zeit nicht reichte, kann der Underwriter vernünftigerweise zu dem Schluss kommen, dass der Käufer keine angemessene Versicherungs-Due-Diligence durchgeführt hat — und versicherungsbezogene Verluste vollständig aus der RWI-Deckung ausschließen. (IBA Legal Due Diligence Handbook)
Das strukturelle Ergebnis ist, dass der Workstream mit der geringsten Zeitzuweisung auch derjenige ist, dessen Qualität am direktesten bestimmt, ob die vom Käufer erworbene Versicherung tatsächlich zahlt. Es ist ein Diligence-Catch-22: Je weniger Zeit Sie für die Versicherungsprüfung aufwenden, desto mehr brauchen Sie RWI, um aufzufangen, was Sie übersehen haben — aber je weniger Zeit Sie aufwenden, desto wahrscheinlicher schließt RWI genau diese Verluste aus.
Was passiert, wenn eine Deckungslücke den Closing übersteht
Versicherungsstreitigkeiten nach dem Closing folgen einer vorhersehbaren Kaskade, und sie beginnen fast immer mit etwas, das die Zertifikatsprüfung hätte kennzeichnen müssen.
Die Lücke. Die häufigste Entdeckung ist ein Ablaufdatum, das zwischen Signing und Closing liegt — ein Deckungsfenster, das der Käufer übernommen hat, ohne zu bemerken, dass die Police vor Abschluss des Deals erloschen war. Die Transaction-Advisory-Praxis von Aon identifiziert dies als einen der häufigsten Befunde in Versicherungsaudits nach dem Closing. Weitere häufige Lücken: ein Versicherer, dessen AM Best Financial Strength Rating — das Äquivalent eines Credit Ratings in der Versicherungsbranche, von A++ (Superior) bis D (In Default) — unter die Risikotoleranz des Käufers fällt; eine Claims-made-D&O-Police ohne Tail-Coverage-Klausel, sodass Ansprüche aus vorvertraglichem Verhalten, die nach dem Closing gemeldet werden, keinerlei Versicherungsschutz haben; und Selbstbehalte oder Self-Insured Retentions, die groß genug sind, um eine wesentliche unversicherte Bilanzposition darzustellen, die das Finanz-Due-Diligence-Modell nicht erfasst hat.
Der Anspruch. Nach dem Closing tritt ein Schadensereignis ein — ein Produkthaftungsanspruch, eine arbeitsrechtliche Klage, ein Datenleck — und der Käufer stellt fest, dass die Police, von der er annahm, sie decke das Risiko, entweder abgelaufen, gekündigt worden war oder einen so hohen Selbstbehalt hatte, dass der Versicherer nichts zahlte. Der Käufer zeigt dem Verkäufer eine Verletzung der Versicherungszusage im Kaufvertrag an.
Die RWI-Ablehnung. Der Käufer reicht einen Anspruch unter seiner RWI-Police ein. Der RWI-Underwriter prüft die Due-Diligence-Unterlagen des Käufers und stellt fest, dass die Versicherungsprüfung nur einen Bruchteil der Zertifikate im Datenraum abdeckte oder dass die vom Prüfteam erstellte Deckungsmatrix Fehler enthielt — falsche Policennummern, vertauschte Limits, um einen Monat abweichende Daten —, die bei einer Prüfung der vollständigen Grundgesamtheit erkannt worden wären. Der Underwriter lehnt die Deckung ab und beruft sich auf den Ausschluss der Police für Verluste aus unzureichender Due Diligence. Die Ablehnungsquoten von RWI-Ansprüchen werden von einzelnen Versicherern nicht öffentlich berichtet, doch der Lowenstein Sandler RWI Claims Report ergab, dass über die Studienpopulation hinweg die am häufigsten genannten Gründe für Anspruchsstreitigkeiten den Umfang der vorvertraglichen Due Diligence des Käufers betrafen.
Das Haftungsrisiko. Ohne Verkäuferfreistellung (weil die RWI-Deal-Struktur die Verkäuferhaftung auf den Selbstbehalt begrenzte — typischerweise 0,25 % bis 0,50 % des Transaktionswerts bei RWI-Deals, laut der ABA-Studie 2025) und ohne RWI-Erstattung ist der Verlust des Käufers unversichert. Der nächste Anruf des Käufers gilt seinen eigenen Anwälten: Hat die Kanzlei eine angemessene Versicherungs-Due-Diligence durchgeführt? Spiegelt die von der Kanzlei erstellte Deckungsmatrix die Zertifikate im Datenraum korrekt wider? Wenn ein einziges übersehenes Ablaufdatum oder ein falsch gelesener Selbstbehalt das Verständnis des Käufers von der Versicherungsposition des Targets wesentlich beeinflusst hat, verschiebt sich die Frage von „Was hat der Verkäufer nicht offengelegt?" zu „Was haben unsere Anwälte nicht gefunden?"
Der Fall American Forest Holdings v. Marsh — obwohl aus einer Maklerbeziehung statt aus anwaltlicher Beratung entstanden — veranschaulicht das Ausmaß der Kosten, die eine übersehene Versicherungsklausel verursachen kann. Eine Change-in-Control-Klausel in einer D&O-Police blieb während einer Fusion unbeachtet, beendete die Deckung für Ereignisse nach dem Closing und schuf eine Deckungslücke von $20 Millionen, die erst entdeckt wurde, als ein großer Schaden eintrat. Das zugrunde liegende Prinzip gilt für jede Berufsberatungsgesellschaft, die Versicherungs-Due-Diligence durchführt: Das Übersehen eines Deckungsauslösers kann ein vollständig versichertes Risiko in eine unversicherte Verbindlichkeit verwandeln, deren Kosten die auf der Transaktion verdienten Honorare bei Weitem übersteigen.
Das Haftungsrisiko bei der Versicherungs-Due-Diligence im M&A-Kontext besteht nicht darin, dass ein Anwalt eine Policenbedingung falsch liest. Es besteht darin, dass die Datenmenge die Prüfung von der Einsichtnahme zur Triage zwingt – und Triage im großen Maßstab erzeugt Lücken, die aus der Perspektive eines einzelnen übersehenen Feldes wie Fahrlässigkeit wirken.
Der Ausweg – warum dieser Workflow ein besseres Ende hat
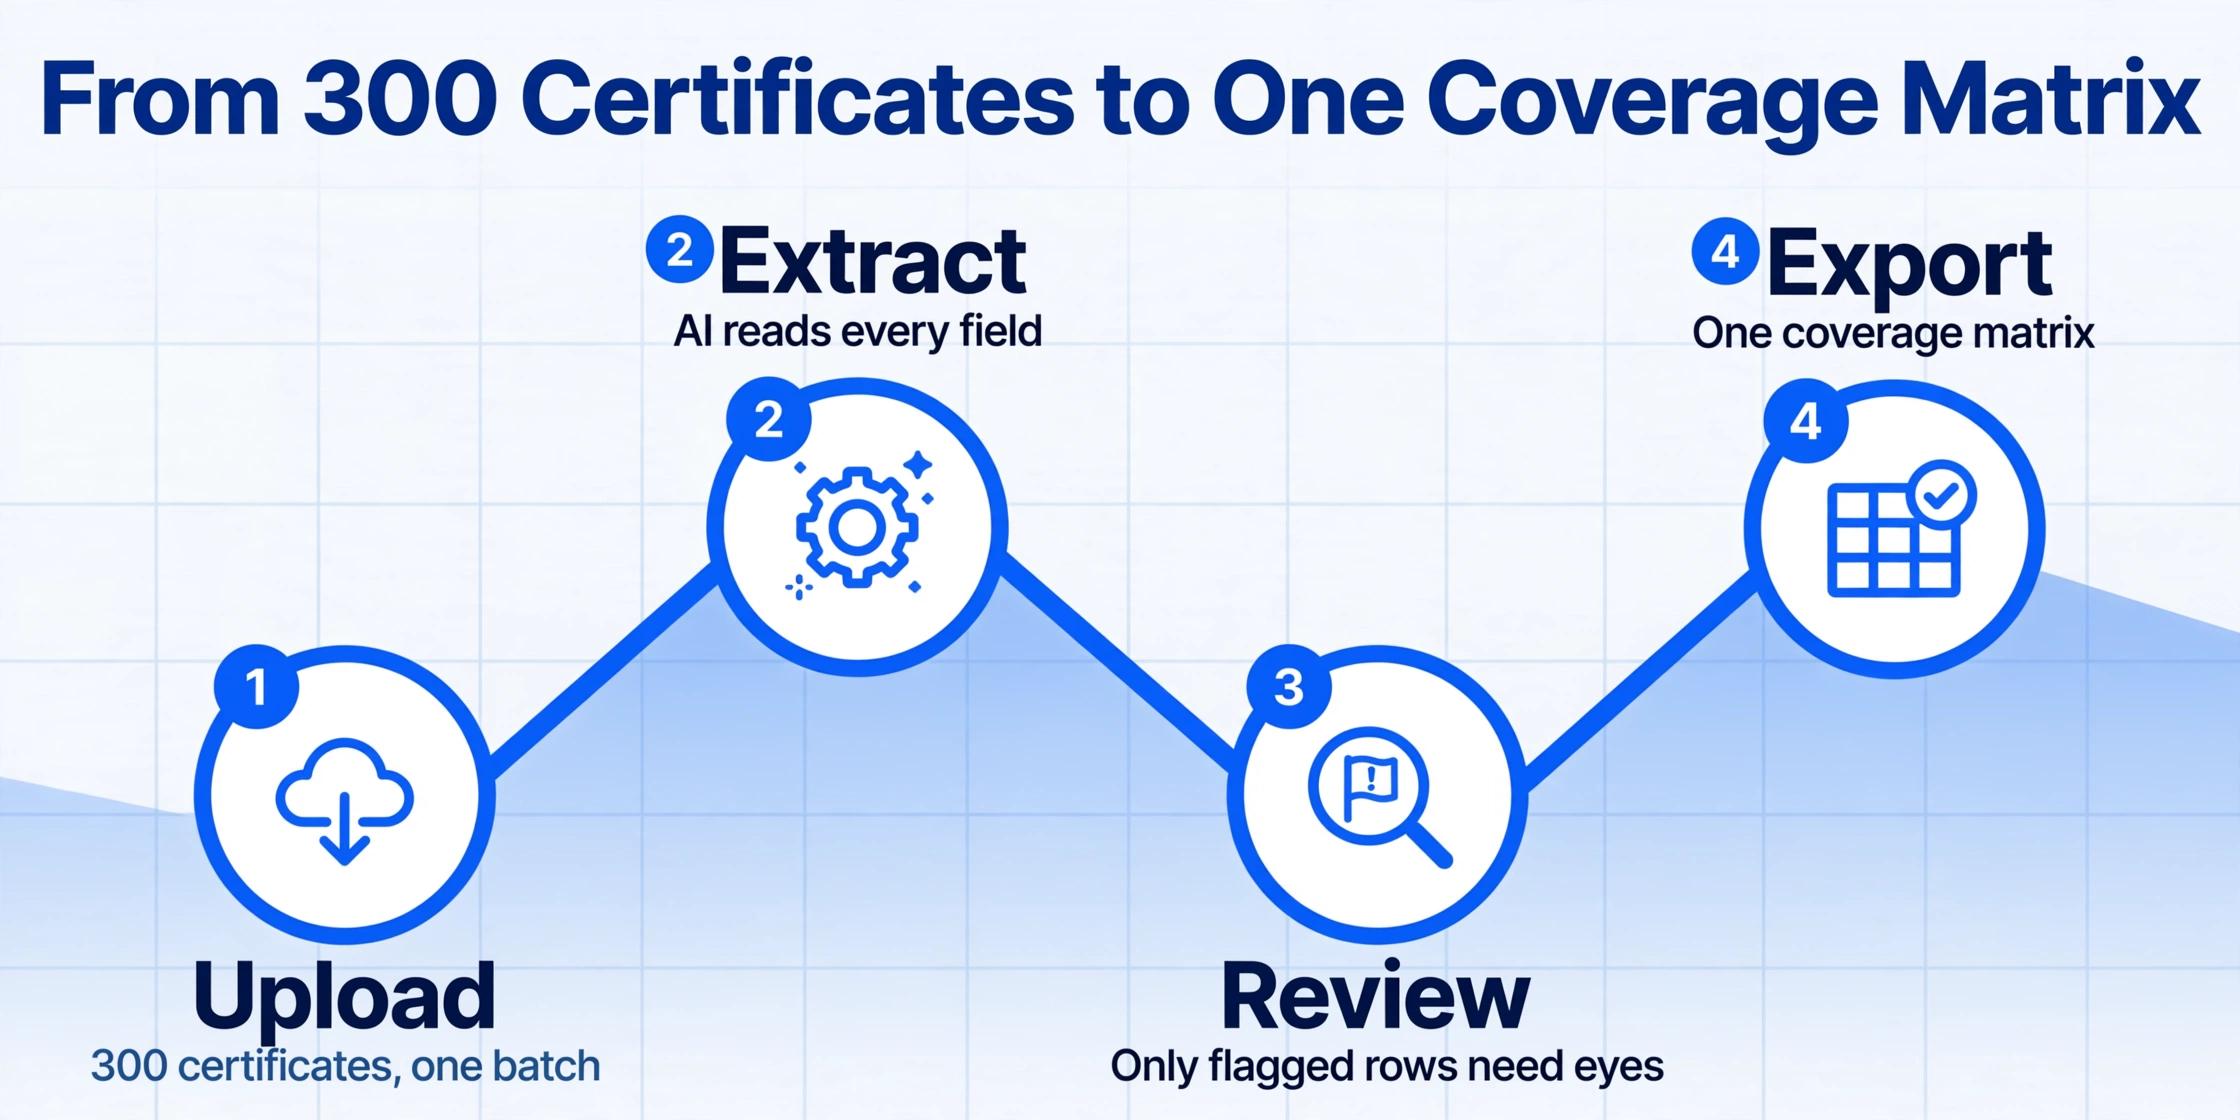
Die oben beschriebenen strukturellen Probleme – die Absurdität der Verrechenbaren Stunden, das Zurücksetzen von Deal zu Deal, der Engpass in den letzten 48 Stunden, die eskalierende Haftung – lassen sich alle auf denselben Engpass zurückführen: Das manuelle Übertragen von Daten aus einem Zertifikat in eine Tabelle ist die Aufgabe, die der Analyse die Zeit raubt. Lösen Sie diesen Engpass, und der restliche Workflow kommt wieder ins Gleichgewicht.
Neuere KI-basierte Extraktionstools gehen das Lesen von COI anders an als die positionsbasierte OCR, die traditionelle Vorlagensysteme verwenden. Vorlagen-OCR merkt sich, wo jedes Feld auf der Seite steht – „Policy Number" an den Koordinaten (x=340, y=280) – und versagt still, wenn das Zertifikat einer anderen Agentur es an anderer Stelle platziert. Semantische Extraktion – bei der die KI das Dokument liest, indem sie versteht, was jeder Textabschnitt bedeutet, statt wo er steht – identifiziert eine Policennummer unabhängig davon, ob sie links, rechts oder in der Mitte der Seite erscheint. Da die Semantische Extraktion nicht von Feldkoordinaten abhängt, bewältigt sie die Formatvielfalt eines Insurance-Ordners im Deal-Room – 40 verschiedene Agenturen, die Zertifikate in 40 verschiedenen Layouts erstellen – ohne Einrichtung pro Agentur. Die grundlegende Erklärung, wie das funktioniert, finden Sie in unserem Schritt-für-Schritt-Leitfaden zur M&A-COI-Extraktion.
Was die Stunden aus dem Workflow entfernt, ist die Batch-First-Verarbeitung – die Möglichkeit, alle 300 Zertifikate auf einmal hochzuladen und eine einzige Deckungsmatrix als Ergebnis zu erhalten. Bei 5 bis 10 Sekunden pro Zertifikat ist ein vollständiger Extraktionslauf in etwa 25 bis 50 Minuten abgeschlossen – 15 Stunden Transkription verdichtet auf weniger als eine Stunde Maschinenzeit. Der Prüfer muss die Ergebnisse weiterhin verifizieren, die Angemessenheit der Deckung interpretieren und Lücken in Deal-Konditionen übersetzen. Aber der Prüfer praktiziert jetzt von Anfang an Jura – er analysiert Risiken, statt Daten zu übertragen. Dieselbe Analyse, die zuvor 40 bis 60 Stunden kombinierter Transkriptions- und Prüfzeit in Anspruch nahm, kann nun innerhalb der ersten Stunde beginnen, in der der Prüfer den Insurance-Ordner öffnet.
Dies verändert die Zeitgleichung, die das gesamte Problem antreibt. Wenn die Versicherungsprüfung bereits am ersten Tag der Due-Diligence-Periode Analysen liefern kann statt am 28. Tag, wird sie zu einem parallelen Arbeitsstrang statt zu einer Feuerwehrübung in letzter Minute. Der RWI-Underwriter sieht eine Deckungsmatrix über die gesamte Grundgesamtheit, nicht eine Stichprobe aus den 40 Zertifikaten, für die der Prüfer Zeit hatte, sie zu öffnen. Und die Anwaltskanzlei – obwohl sie die Matrix aus einem früheren Deal immer noch nicht wiederverwenden kann – kann zumindest die Extraktion für den aktuellen Deal durchführen, ohne Verrechenbare Stunden zu verbrennen, die in die Analyse und nicht in die Dateneingabe gehören.
Dateien werden sicher verarbeitet und nicht gespeichert.
Nichts davon ersetzt juristisches Urteilsvermögen. Die Beurteilung, ob eine Betriebshaftpflichtdeckung von $2 Millionen für einen Chemiehersteller angemessen ist — im Gegensatz zu einem Softwareunternehmen —, erfordert Branchenkenntnisse, die eine Extraktionssoftware nicht hat. Die Auslegung, ob ein Additional-Insured-Endorsement auf einem COI einem CG 20 10 (nur laufender Betrieb), einem CG 20 37 (abgeschlossene Arbeiten) oder einem CG 20 33 (automatisch für vertraglich geforderte Parteien) entspricht, erfordert das Lesen des zugrunde liegenden Versicherungsvertragstexts, der nicht auf dem Zertifikat steht. Die Übersetzung einer Deckungslücke in einen konkreten vertraglichen Schutz — eine Closing-Voraussetzung, die Tail-Coverage verlangt, eine spezielle Freistellung für ein unterversichertes Risiko — ist die unersetzliche Fähigkeit des Deal-Anwalts.
Was sich ändert, ist, dass keine dieser Urteilsaufgaben mehr darauf warten muss, dass zuerst 15 Stunden Dateneingabe abgeschlossen werden. Der Extraktionsschritt, der früher die Mautstelle war, wird zu einem Fünf-Minuten-Setup. Die Analyse beginnt, wenn der Prüfer frisch ist, nicht wenn er erschöpft ist vom Abtippen seines 200. Zertifikats um 23 Uhr am Donnerstag vor dem Closing. Der gleiche Extraktionsansatz, der die COI-Verfolgung in der Logistik transformiert, funktioniert im M&A-Kontext — der Dokumenttyp ist derselbe, nur der Einsatz ist höher.
FAQ: Versicherungs-Due-Diligence-Risiko bei M&A
Macht RWI eine gründliche Versicherungs-Due-Diligence überflüssig?
Nein — RWI erhöht die Notwendigkeit einer gründlichen Versicherungs-Due-Diligence. RWI-Underwriter prüfen den Diligence-Prozess des Käufers und können Verluste vom Versicherungsschutz ausnehmen, wenn die Prüfung des Käufers unzureichend war. In der ABA Deal Points Study 2025 nutzten 63 % der Private-Transaktionen RWI, und der Standard-Underwriter-Fragebogen fragt ausdrücklich, ob der Käufer eine Vollprüfung des Versicherungsportfolios des Targets durchgeführt hat. 40 von 400 Zertifikaten zu stichprobenartig prüfen, weil dem Team die Zeit ausging, ist genau die Art von Diligence-Lücke, die den RWI-Schutz für versicherungsbezogene Ansprüche ungültig machen kann.
Wie viele Zertifikate enthält ein Insurance-Ordner im Deal Room tatsächlich?
Für ein Mid-Market-Target mit 300 bis 800 Mitarbeitern und Betrieb in mehreren Bundesstaaten sind 200 bis 500 Zertifikate typisch. Dazu gehören Policen der Primärschicht, jede Umbrella- und Excess-Schicht, staatsspezifische Meldungen, wenn das Target in mehreren Jurisdiktionen zugelassen ist, sowie Nebenversicherungslinien wie Cyber, Crime und Employment Practices. Targets in regulierten Branchen (Gesundheitswesen, Finanzdienstleistungen, Energie) oder mit internationalen Tochtergesellschaften überschreiten regelmäßig 1.000 Zertifikate, sobald ausländische lokale Policen einbezogen werden.
Wie häufig enthalten manuelle COI-Prüfungen Fehler?
Akademische Forschung zur Genauigkeit manueller Dateneingabe in dokumentenintensiven Workflows hat ergeben, dass nach etwa 100 Wiederholungen derselben Extraktionsaufgabe die Fehlerquote auf Feldebene von etwa 2 % auf über 8 % steigt. Bei 300 Zertifikaten und je 15 Feldern sind das 4.500 einzelne Datenpunkte — und eine Fehlerquote von 8 % bedeutet, dass rund 360 Felder falsch sind. Ein einziges vertauschtes Ablaufdatum oder ein übersehener Selbstbehalt kann eine wesentliche Deckungslücke erzeugen. Der Fehler ist nicht auf Inkompetenz des Prüfers zurückzuführen — er ist auf das Aufgabendesign zurückzuführen, das konsistente Präzision bei einem Volumen verlangt, für das menschliche Aufmerksamkeit nicht gemacht ist.
Kann die KI-Extraktion ungewöhnliche COI-Formate regionaler Agenturen verarbeiten?
Ja, denn die semantische Extraktion liest nach Feldbedeutung statt nach Feldposition. Ob es sich um ein Standard-ACORD-25-Zertifikat, ein älteres ACORD 27, ein proprietäres Formular eines Surplus-Lines-Maklers oder eine gescannte Deckungsseite handelt, die der Agent des Zielunternehmens als Zertifikat behandelt — die KI erkennt Felder anhand ihrer semantischen Rolle — „das ist eine Policennummer", „das ist ein Ablaufdatum" — und nicht anhand eingeprägter Koordinaten eines bestimmten Formularlayouts. Es gibt keine Vorlage zu erstellen und keine Trainingsdaten pro Agentur zu liefern. Diese Formunabhängigkeit ist der Grund, warum dasselbe Extraktionstool 300 Zertifikate von 40 verschiedenen Agenturen ohne agenturspezifische Konfiguration verarbeiten kann.
Was ersetzt Extraktionssoftware noch nicht?
Drei Dinge: die Bewertung der Deckungsangemessenheit (reichen 2 Millionen $ pro Schadensfall für diese Branche?), die Auslegung von Endorsements (das Zertifikat besagt „additional insured — ja", aber das zugrunde liegende Endorsement-Formular — CG 20 10, 20 37 oder 20 33 — bestimmt den Umfang dieser Deckung) und die Übersetzung von Lücken in Vertragsklauseln (eine Lücke in der D&O-Nachhaftungsdeckung wird zu einer Closing-Covenant im Kaufvertrag — dieses juristische Urteil ist unersetzlich). Die Extraktion liefert die Daten, die die Lücke aufdecken. Der Deal-Anwalt liefert den vertraglichen Schutz, der sie schließt.
Das Risiko, das nicht auf der Rechnung auftaucht
Der gefährlichste Teil der manuellen COI-Prüfung bei M&A ist nicht die 7.500 $ an Verrechenbaren Stunden, die der Mandant für die Transkription zahlt. Es ist die Tatsache, dass die Rechnung bezahlt wird, der Deal geschlossen wird und alle davon ausgehen, die Versicherungsprüfung sei vollständig gewesen — weil die Associate ihre Zeit erfasst hat, der Partner die Deckungsmatrix geprüft hat und der Kaufvertrag die üblichen Versicherungszusicherungen enthält. Die Lücke, die nicht gefunden wurde — die Police, die zwischen Signing und Closing auslief, der Versicherer, dessen Rating sechs Monate vor dem Deal unter Investment Grade fiel, der Selbstbehalt, der in Absatz vier eines Umbrella-Endorsements vergraben war und den der Prüfer nicht mehr erreichte — taucht 11 Monate später als ungedeckter Anspruch auf, lange nachdem das Closing-Dinner nur noch Erinnerung ist. Zu diesem Zeitpunkt lautet die Frage nicht, ob der Deal gut war. Sie lautet, ob die Due Diligence angemessen war. Und für die Kanzlei, deren Associate 300 Zertifikate zu 450 $ pro Stunde transkribierte und trotzdem das Ablaufdatum auf Zertifikat 217 übersah, wird diese Frage in der Vernehmung beantwortet — nicht in einer Tabelle.
Testen Sie die Extraktion an Ihren eigenen Deal-Room-Zertifikaten. Sehen Sie, ob aus dem 300-Zertifikate-Problem die 25-Minuten-Lösung werden kann, bevor die nächste Deal-Uhr zu ticken beginnt.