Por que a due diligence de seguros em M&A é
mais arriscada do que sua equipe de negociação imagina
Em 2025, 63% das transações de M&A privadas usaram seguro de declarações e garantias — uma apólice criada para proteger compradores de surpresas após o fechamento. Mas o RWI cria um paradoxo que a maioria das equipes de negociação não enfrentou: a seguradora analisa seu processo de due diligence antes de vincular a cobertura. Se sua análise de seguros foi superficial, a apólice pode excluir exatamente as reclamações que você comprou para cobrir. E a due diligence de seguros, pela lógica estrutural de como as transações de M&A são organizadas, é a frente de trabalho com maior probabilidade de ser superficial — não porque os advogados não se importam, mas porque o fluxo de trabalho foi projetado para falhar desde o primeiro certificado que chegou ao data room virtual.
Principais Conclusões
- Cada transação de médio porte consome 15 horas de tempo de um associado digitando campos de COI em uma planilha — uma tarefa de $7.500 que não contém nenhuma análise jurídica.
- Quando uma análise de seguros apressada cobre 40 de 400 certificados e uma lacuna surge após o fechamento, a questão muda do que o vendedor deixou de divulgar para o que seu escritório deixou de encontrar.
- Remova o gargalo de transcrição — 300 certificados processados em 25 minutos em vez de 15 horas — e o revisor analisa o risco desde o primeiro dia, em vez de transcrever dados até a meia-noite antes do fechamento.
Os Documentos Escondidos à Vista de Todos
Todo data room virtual de M&A — o repositório online seguro onde o vendedor deposita milhares de documentos confidenciais para análise do comprador — tem a mesma estrutura de pastas. Demonstrações Financeiras. Contratos Relevantes. Propriedade Intelectual. Contencioso. Regulatório. E Seguros.
A pasta de Seguros raramente é a primeira a ser aberta. Quase nunca é a que recebe mais horas. Mas ela contém, de forma consistente, a maior densidade de pontos de dados não lidos por página de qualquer pasta do data room. Um certificado de seguro é um formulário de uma página — normalmente um ACORD 25, 27 ou 28 — que resume a existência, os limites e a seguradora de uma apólice de seguro. Para uma empresa-alvo de médio porte com 300 a 800 funcionários e operações em vários estados, a pasta de Seguros contém entre 200 e 500 deles. Responsabilidade civil geral. Umbrella e excesso. Diretores e administradores. Cyber. Práticas trabalhistas. Automóvel. Acidentes de trabalho. Ambiental. Responsabilidade profissional. Responsabilidade de produtos. Seguro de vida de pessoa-chave. Cada um em um formulário de uma seguradora diferente, de uma corretora diferente, gerado por um sistema de gestão de corretora diferente com um layout ligeiramente diferente.
O certificado não é a apólice. É a evidência de que uma apólice existe — um resumo preparado por um corretor, não pela seguradora. O documento da apólice subjacente, com seus termos, exclusões e endossos reais, fica em outro lugar. Mas o certificado é o que a equipe de análise vê primeiro, e é dele que a equipe de análise precisa extrair dados para construir a matriz de cobertura — uma planilha que mapeia cada apólice, cada limite, cada franquia, cada data de vencimento — antes que a análise real possa começar. A extração de COI é o passo pré-requisito para tudo o que vem depois.
O problema não é que os advogados não consigam ler um COI. É que ler um COI é fácil. Ler 300 é um problema de processamento de dados disfarçado de tarefa de análise jurídica. E as ferramentas da profissão jurídica para processamento de dados — um visualizador de PDF, uma planilha e as horas faturáveis de um associado júnior — foram criadas para outro século.
A Economia da Entrada de Dados a $450 por Hora
Um certificado de seguro contém cerca de 15 campos que importam para a due diligence de M&A: segurado nomeado, produtor ou agência, nome de cada seguradora e número NAIC, tipo de apólice, número da apólice, data de vigência, data de expiração, limite por ocorrência, limite agregado, franquia ou retenção auto-segurada (SIR), status de segurado adicional, renúncia de sub-rogação, detentor do certificado e termos de aviso de cancelamento. Para apólices de umbrella e excesso, a mesma estrutura de limites se repete com números diferentes. Para um detalhamento de quais campos importam e por quê, consulte nosso guia de extração de COI para due diligence de seguros em M&A.
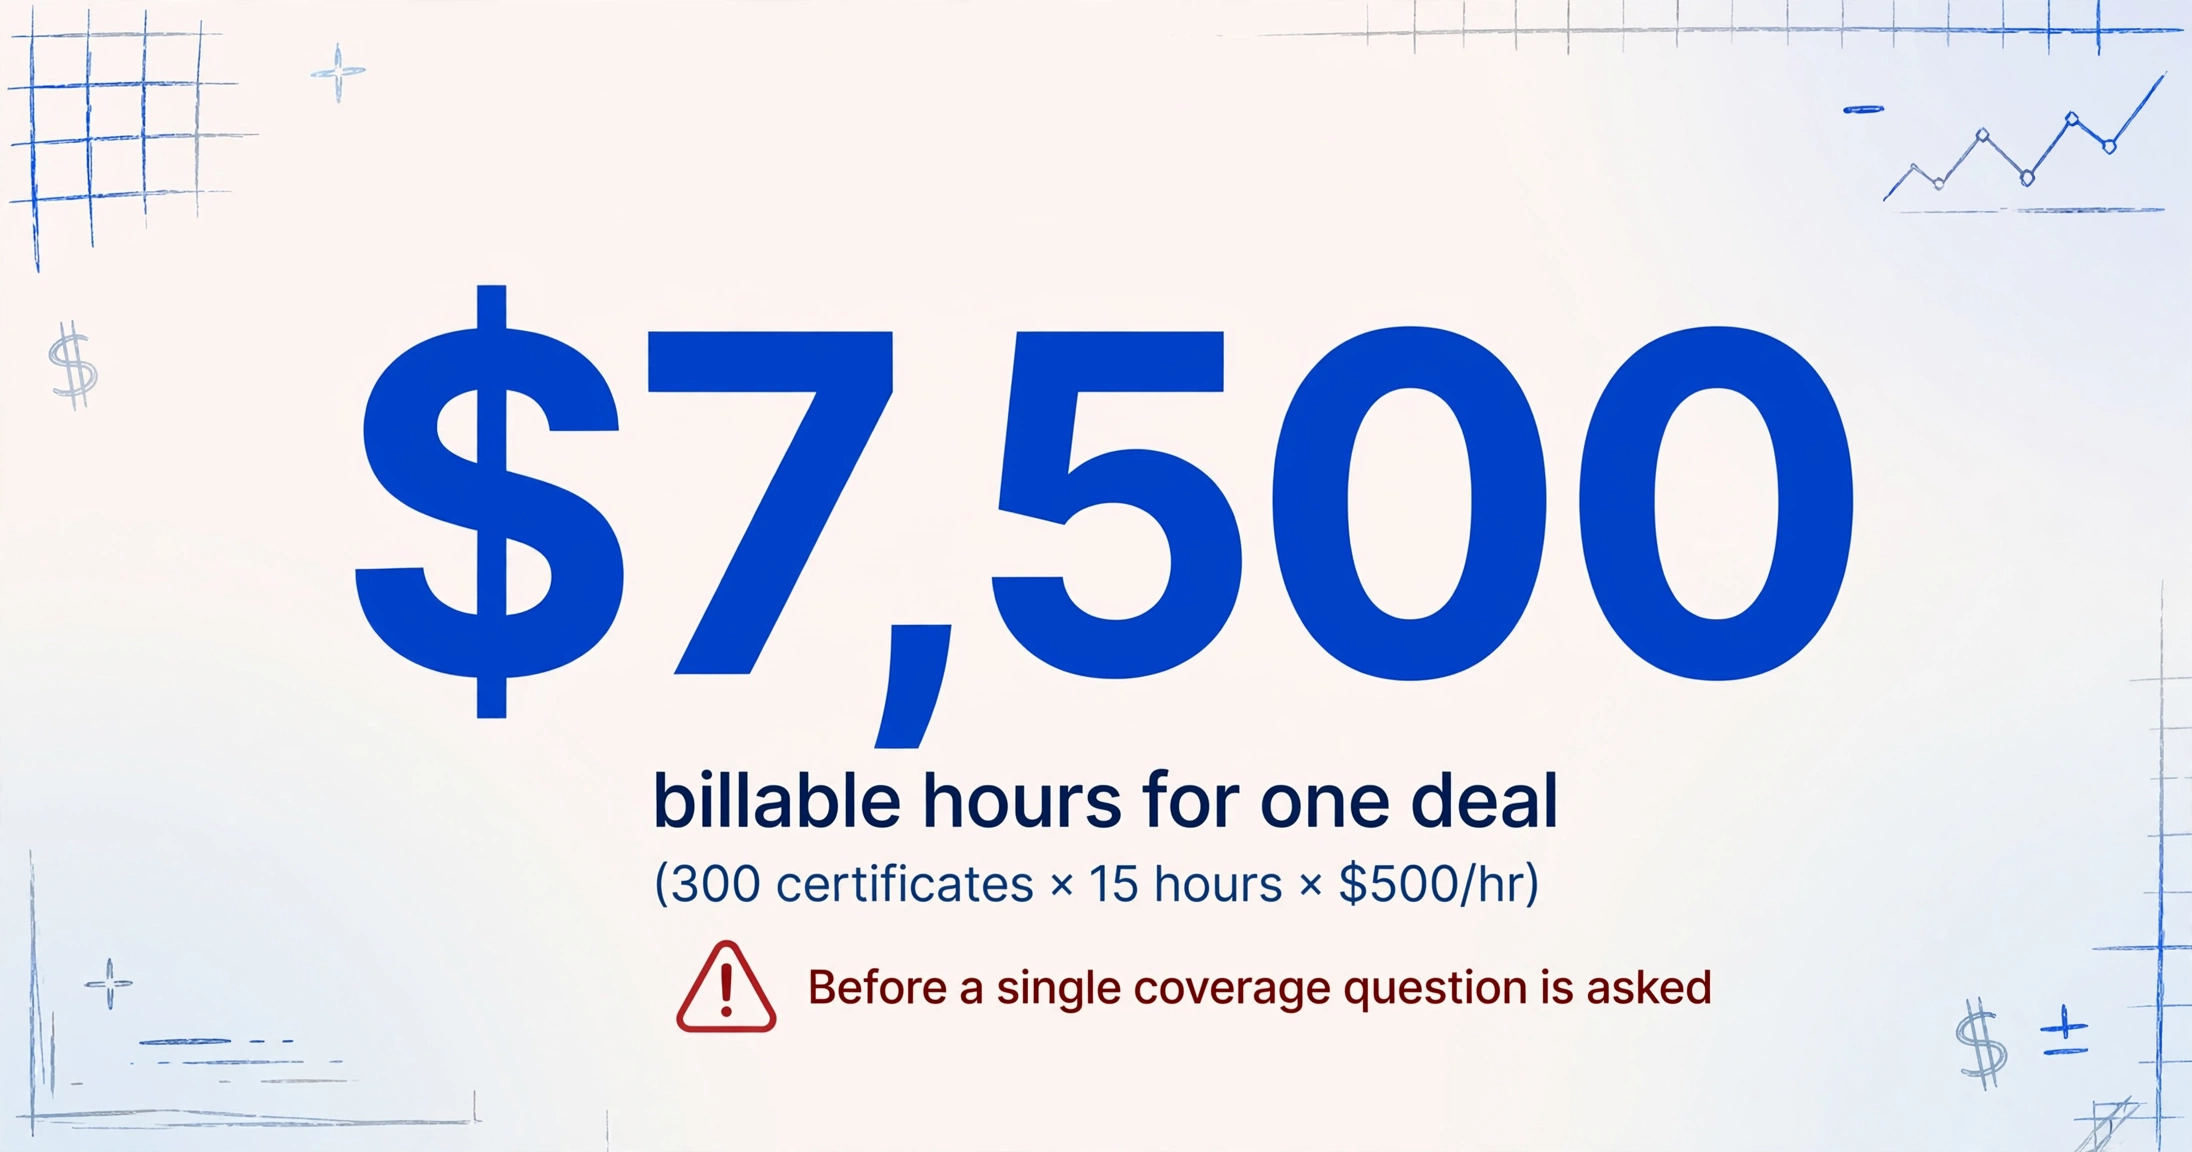
A três minutos por certificado apenas para a extração — e esse é um ritmo otimista que pressupõe um ACORD 25 limpo, sem surpresas de layout, sem cópias digitalizadas giradas em ângulos estranhos, sem anotações manuscritas nas margens — 300 certificados consomem 15 horas de pura entrada de dados. Sem análise. Sem avaliação de cobertura. Sem identificação de lacunas. Apenas transcrição.
A uma taxa de horas faturáveis de um associado de nível médio de $350 a $500 por hora — taxas consistentes com a escala Cravath que define parâmetros de remuneração em escritórios da AmLaw 200 — essas 15 horas custam $5,250 a $7,500 em tempo faturável. Para um único negócio. Pelo produto de trabalho de mover texto de um PDF para uma planilha.
E esse é apenas o custo de entrada. A análise — comparar a cobertura com benchmarks do setor, identificar datas de expiração que caem dentro do cronograma do negócio, sinalizar seguradoras com classificações AM Best abaixo da tolerância ao risco do comprador — consome outras 25 a 45 horas. A etapa de extração é um pedágio entre o revisor e o trabalho pelo qual o cliente realmente está pagando. Cada hora gasta transcrevendo campos de COI é uma hora não gasta na avaliação de risco que alimenta as declarações e garantias do contrato de compra.
O enquadramento por horas faturáveis torna isso enganosamente fácil de ignorar. O associado lança o tempo. O cliente paga a fatura. O negócio é fechado. O sistema parece funcionar. Mas quando a vantagem competitiva de um escritório de advocacia deveria ser a expertise — a capacidade de identificar riscos que um não advogado deixaria passar —, um fluxo de trabalho em que um terço do tempo de revisão é consumido por entrada de dados não é um sistema funcional. É um subsídio estrutural: o cliente paga por julgamento jurídico e recebe, por uma parcela substancial das horas faturadas, processamento de dados realizado por alguém cuja formação é em interpretação de contratos, não em precisão de transcrição.
Por que Toda Transação Começa do Zero
As empresas de construção têm o mesmo problema de rastreamento de COI, e resolveram a questão da reutilização anos atrás. Quando um empreiteiro geral analisa os certificados de seguro de seus subcontratados, ele constrói um banco de dados de fornecedores. Os mesmos subcontratados aparecem transação após transação. As mesmas seguradoras, os mesmos tipos de apólice, os mesmos padrões de cobertura. Uma vez que um subcontratado está no sistema, o próximo certificado de renovação é uma atualização, não uma leitura do zero. É por isso que o software de rastreamento de COI para construção — que automatiza verificações de conformidade em relação aos requisitos contratuais — funciona. O problema é repetitivo em um conjunto estável de fornecedores. Exploramos os limites desse modelo, e mesmo na construção, planilhas manuais quebram com cerca de 50 subcontratados.
A due diligence de seguros em M&A tem a estrutura oposta. Cada transação envolve uma empresa-alvo diferente, com um conjunto diferente de seguradoras, um corretor de seguros diferente e um histórico diferente de sinistros, lapsos e renovações. O escritório de advocacia que representa o comprador pode ter feito 47 transações nos últimos três anos. Mas, para fins de seguros, a transação 48 começa do zero. A matriz de cobertura da transação 47 é inútil. As classificações das seguradoras que a equipe memorizou durante a transação 47 são irrelevantes. O advogado júnior que transcreveu 300 certificados para a transação 46 saiu para um cargo interno há 18 meses, e a advogada que o substituiu nunca abriu uma pasta de Seguros.
Isso não é uma falha de organização. É uma propriedade estrutural de M&A: cada alvo é um perfil de risco único. Mas a tarefa — extrair 15 campos de um COI e preencher uma planilha — é idêntica em todas as transações. O tipo de documento é o mesmo. A estrutura de dados é a mesma. O formato de saída é o mesmo. O que muda é o conteúdo de cada campo, não o ato de localizá-lo e transcrevê-lo. E como os escritórios de advocacia não têm nenhum mecanismo para transportar inteligência de extração entre transações, cada transação paga o mesmo custo de entrada a partir da mesma linha de partida.
O custo desse recomeço não é apenas as 15 horas de transcrição. É a ausência de conhecimento institucional sobre o comportamento das seguradoras. Um escritório de advocacia que analisou 2.000 certificados em 14 transações tem, enterrado em seus registros de horas faturáveis e arquivos de transações, um banco de dados de quais seguradoras fornecem consistentemente formulários ACORD limpos e quais consistentemente emitem certificados fora do padrão com limites enterrados no texto do parágrafo. Esse conhecimento, se trazido à tona, permitiria que a próxima equipe da transação priorizasse os certificados difíceis e processasse os limpos rapidamente. Em vez disso, cada advogado descobre que as mesmas seguradoras são um problema, nos mesmos tipos de transação, inteiramente do zero.
Nenhum escritório de advocacia estruturaria seu processo de revisão de contratos dessa forma — lendo cada contrato de fornecimento como se fosse o primeiro que o escritório já tivesse visto. Mas a revisão de seguros, por estar fora da estrutura tradicional de gestão do conhecimento jurídico, funciona exatamente assim.
A Hora Órfã — Quando a Revisão de Seguros Recebe 48 Horas Antes do Fechamento
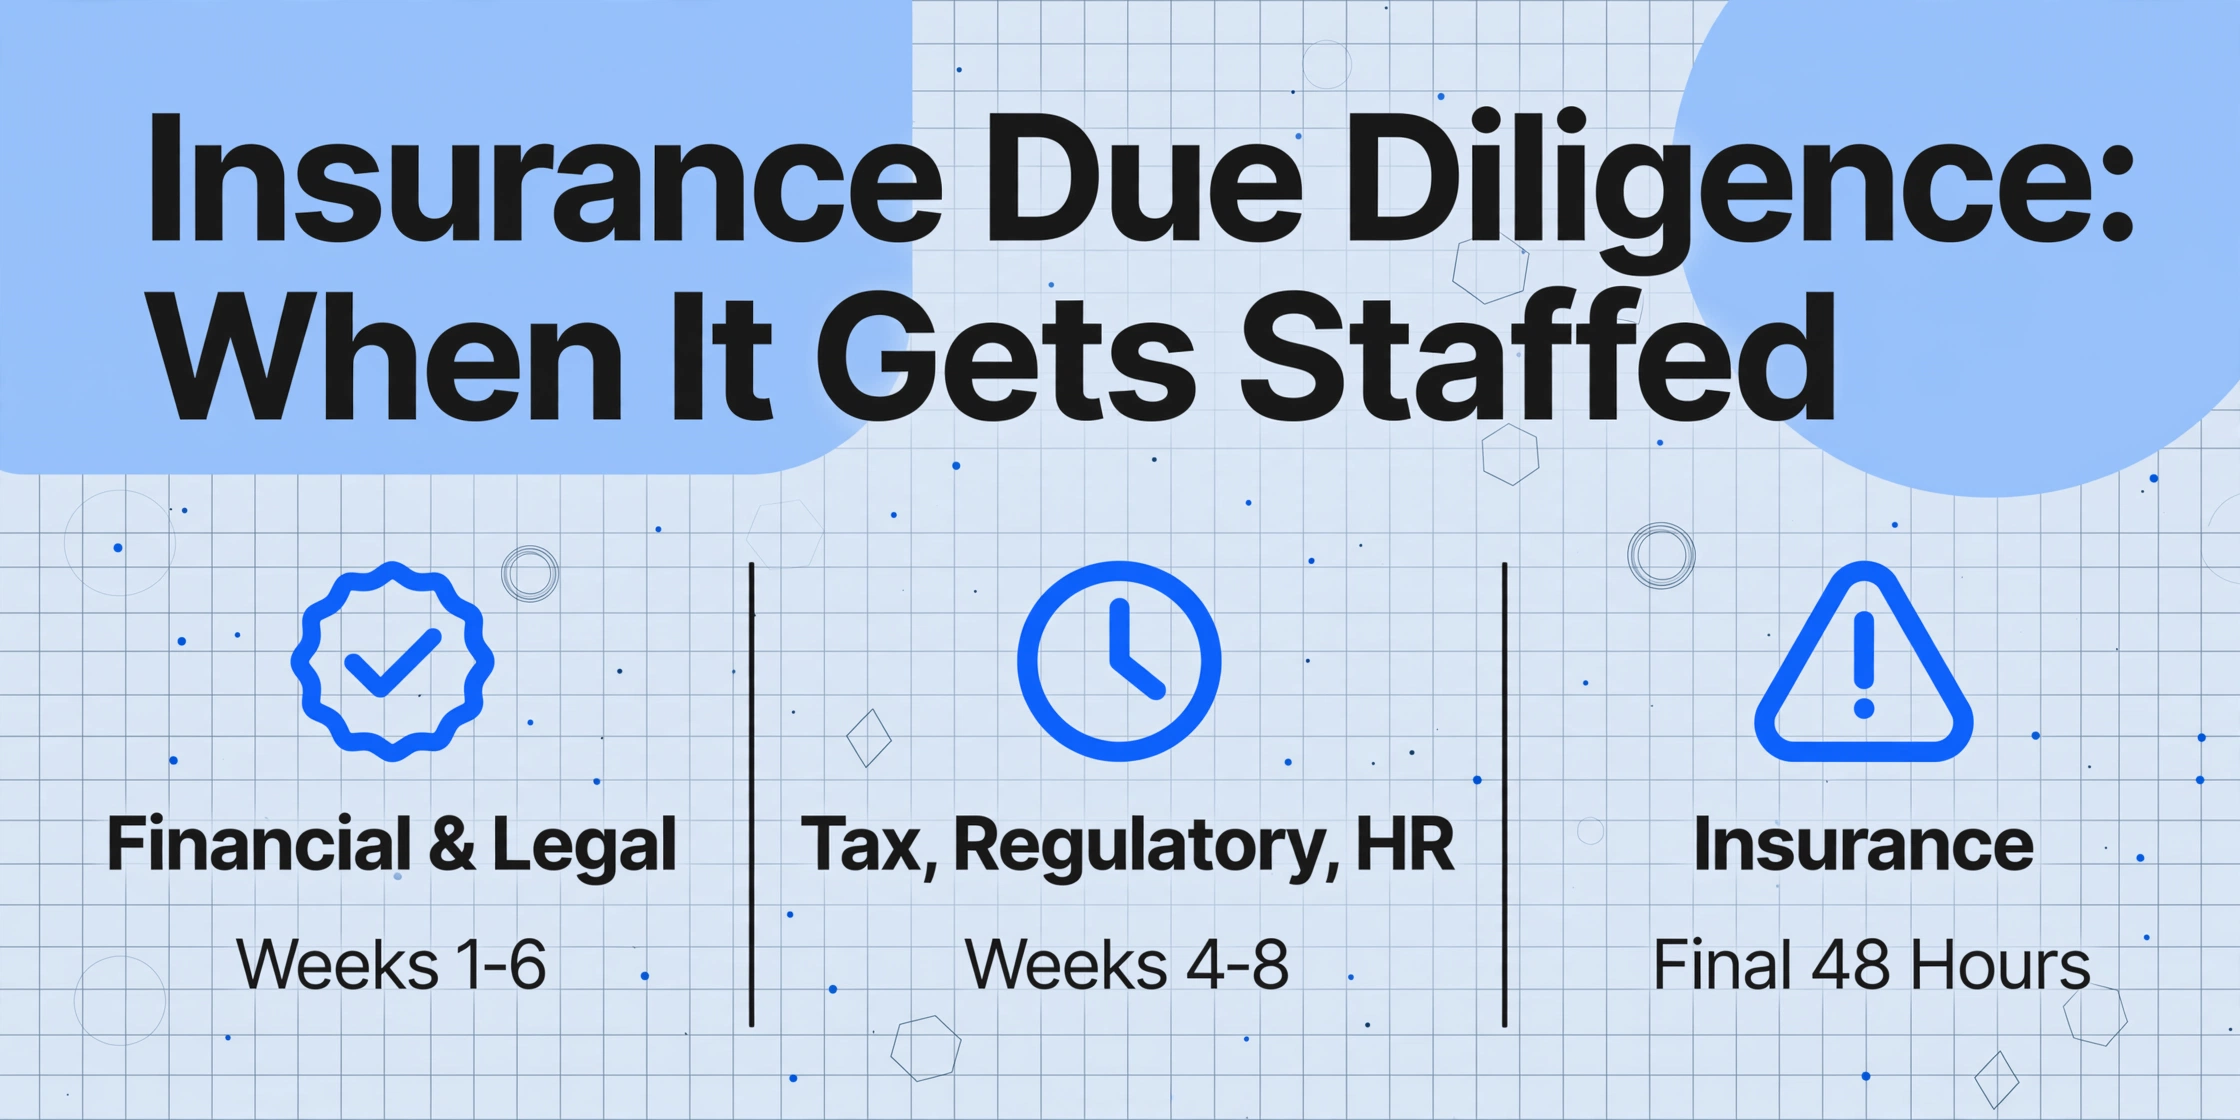
A due diligence de M&A segue uma hierarquia que todos na sala de negociação entendem, mas ninguém coloca no papel. A due diligence financeira vem primeiro — o comprador precisa verificar que a receita e o EBITDA que sustentam a avaliação são reais. A due diligence jurídica vem em seguida — a estrutura societária, os contratos relevantes, as cessões de PI e a exposição a litígios. As due diligences tributária, regulatória, ambiental e de RH correm em paralelo, cada uma com suas próprias equipes especializadas e seus próprios prazos.
A due diligence de seguros ocupa a base dessa pilha. Quase nunca recebe equipe no início do período de exclusividade. Normalmente é atribuída depois que as frentes financeira e jurídica já consumiram dois terços do cronograma de due diligence. Quando o revisor abre a pasta de Seguros, a equipe do negócio muitas vezes já acumula três ou quatro semanas de fadiga, a data de fechamento está visível no calendário, e a pergunta muda de "o que este portfólio nos diz sobre o perfil de risco da empresa-alvo?" para "há algo aqui que vai explodir o negócio?"
Esse problema de timing não é um acidente de má gestão de projeto. Ele está embutido na forma como as frentes de M&A são valorizadas. A due diligence financeira produz um entregável que afeta diretamente o preço de compra. A due diligence jurídica produz um entregável que afeta diretamente as declarações e garantias. A due diligence de seguros produz um entregável — a matriz de cobertura — que é um insumo para o entregável de outra pessoa. Sua visibilidade dentro da equipe do negócio é baixa até que seu resultado esteja faltando, momento em que o sócio sênior pergunta por que a revisão de seguros não está pronta e a associada explica que a pasta tinha 400 certificados e ela a recebeu três dias atrás.
O Estudo de Pontos de Negociação de M&A de Alvo Privado de 2025 da ABA informa que 63% das transações privadas agora usam seguro de declarações e garantias, ante 55% em 2023 e 29% em 2016. Esse aumento significa que a qualidade da due diligence de seguros agora tem uma consequência comercial direta que não tinha uma década atrás: o subscritor de RWI revisa o processo de due diligence do comprador e pode excluir a cobertura de riscos que a revisão do comprador deveria ter encontrado. Se a equipe de seguros do comprador revisou 40 certificados de 400 porque ficou sem tempo, o subscritor pode razoavelmente concluir que o comprador não conduziu uma due diligence de seguros adequada — e excluir integralmente da cobertura de RWI as perdas relacionadas a seguros. (Manual de Due Diligence Jurídica da IBA)
O resultado estrutural é que a frente com menos tempo alocado é também aquela cuja qualidade determina mais diretamente se o seguro que o comprador contratou realmente pagará. É um Catch-22 da due diligence: quanto menos tempo você dedica à revisão de seguros, mais precisa do RWI para capturar o que você deixou passar — mas quanto menos tempo você dedica, maior a probabilidade de o RWI excluir exatamente essas perdas.
O Que Acontece Quando uma Lacuna de Cobertura Sobrevive ao Fechamento
Disputas de seguro pós-fechamento seguem uma cascata previsível, e quase sempre começam com algo que a revisão dos certificados deveria ter sinalizado.
A lacuna. A descoberta mais comum é uma data de expiração que cai entre a assinatura e o fechamento — uma janela de cobertura que o comprador herdou sem perceber que a apólice expirou antes da conclusão do negócio. A prática de assessoria de transações da Aon identifica isso como uma das descobertas mais frequentes em auditorias de seguros pós-fechamento. Outras lacunas comuns: uma seguradora cuja classificação de força financeira da AM Best — o equivalente no setor de seguros a uma classificação de crédito, variando de A++ (Superior) a D (Em Inadimplência) — fica abaixo da tolerância ao risco do comprador; uma apólice D&O de reclamações feitas sem previsão de cobertura de cauda, o que significa que reclamações relativas a condutas anteriores ao fechamento e reportadas após o fechamento não têm seguro algum; e franquias ou retenções auto-seguradas grandes o suficiente para constituir exposição material não segurada no balanço patrimonial que o modelo de due diligence financeira não capturou.
A reclamação. Um evento de perda ocorre após o fechamento — uma reclamação de responsabilidade por produto, uma ação trabalhista, uma violação de dados — e o comprador descobre que a apólice que pensava cobrir a exposição havia expirado, sido cancelada ou tinha uma retenção tão grande que a seguradora não pagou nada. O comprador notifica o vendedor sobre uma violação da declaração de seguro no contrato de compra e venda.
A negativa da RWI. O comprador apresenta uma reclamação sob sua apólice de RWI. O subscritor da RWI examina os registros de due diligence do comprador e descobre que a revisão de seguros cobriu uma fração dos certificados no data room virtual, ou que a matriz de cobertura produzida pela equipe de revisão continha erros — números de apólice errados, limites transpostos, datas com um mês de diferença — que teriam sido detectados com uma revisão de toda a população. O subscritor nega a cobertura, citando a exclusão da apólice para perdas decorrentes de due diligence inadequada. As taxas de negativa de reclamações de RWI não são divulgadas publicamente por seguradoras individuais, mas o Lowenstein Sandler RWI Claims Report constatou que, em toda a população do estudo, os fundamentos mais frequentemente citados para disputas de reclamações envolviam o escopo da due diligence pré-fechamento do comprador.
A exposição à responsabilidade profissional. Sem indenização do vendedor (porque a estrutura do negócio com RWI limitou a responsabilidade do vendedor ao valor da retenção — tipicamente 0,25% a 0,50% do valor da transação em negócios com RWI, segundo o estudo da ABA de 2025) e sem recuperação pela RWI, a perda do comprador não está segurada. A próxima ligação do comprador é para seu próprio advogado: o escritório conduziu due diligence de seguros adequada? A matriz de cobertura que o escritório produziu refletia com precisão os certificados no data room virtual? Se uma única data de expiração perdida ou uma franquia mal interpretada afetou materialmente a compreensão do comprador sobre a posição de seguros da empresa-alvo, a pergunta muda de "o que o vendedor deixou de divulgar?" para "o que nossos advogados deixaram de encontrar?"
O caso de American Forest Holdings v. Marsh — embora decorrente de uma relação com corretor, e não de assessoria jurídica — ilustra a magnitude do que uma cláusula de seguro perdida pode custar. Uma cláusula de mudança de controle em uma apólice D&O não foi tratada durante uma fusão, encerrando a cobertura para eventos pós-fechamento e criando uma lacuna de cobertura de $20 milhões que só foi descoberta quando uma grande perda foi incorrida. O princípio subjacente se aplica a qualquer escritório de serviços profissionais que conduza due diligence de seguros: perder um gatilho de cobertura pode transformar uma exposição totalmente segurada em um passivo não segurado cujo custo ofusca os honorários ganhos na transação.
O risco de responsabilidade civil na due diligence de seguros de M&A não é que um advogado interprete mal um termo da apólice. É que o volume de dados força a revisão da inspeção para a triagem, e a triagem em escala produz lacunas que parecem negligência quando vistas pela ótica de um único campo esquecido.
O Caminho de Saída — Por Que Este Fluxo de Trabalho Tem um Final Melhor
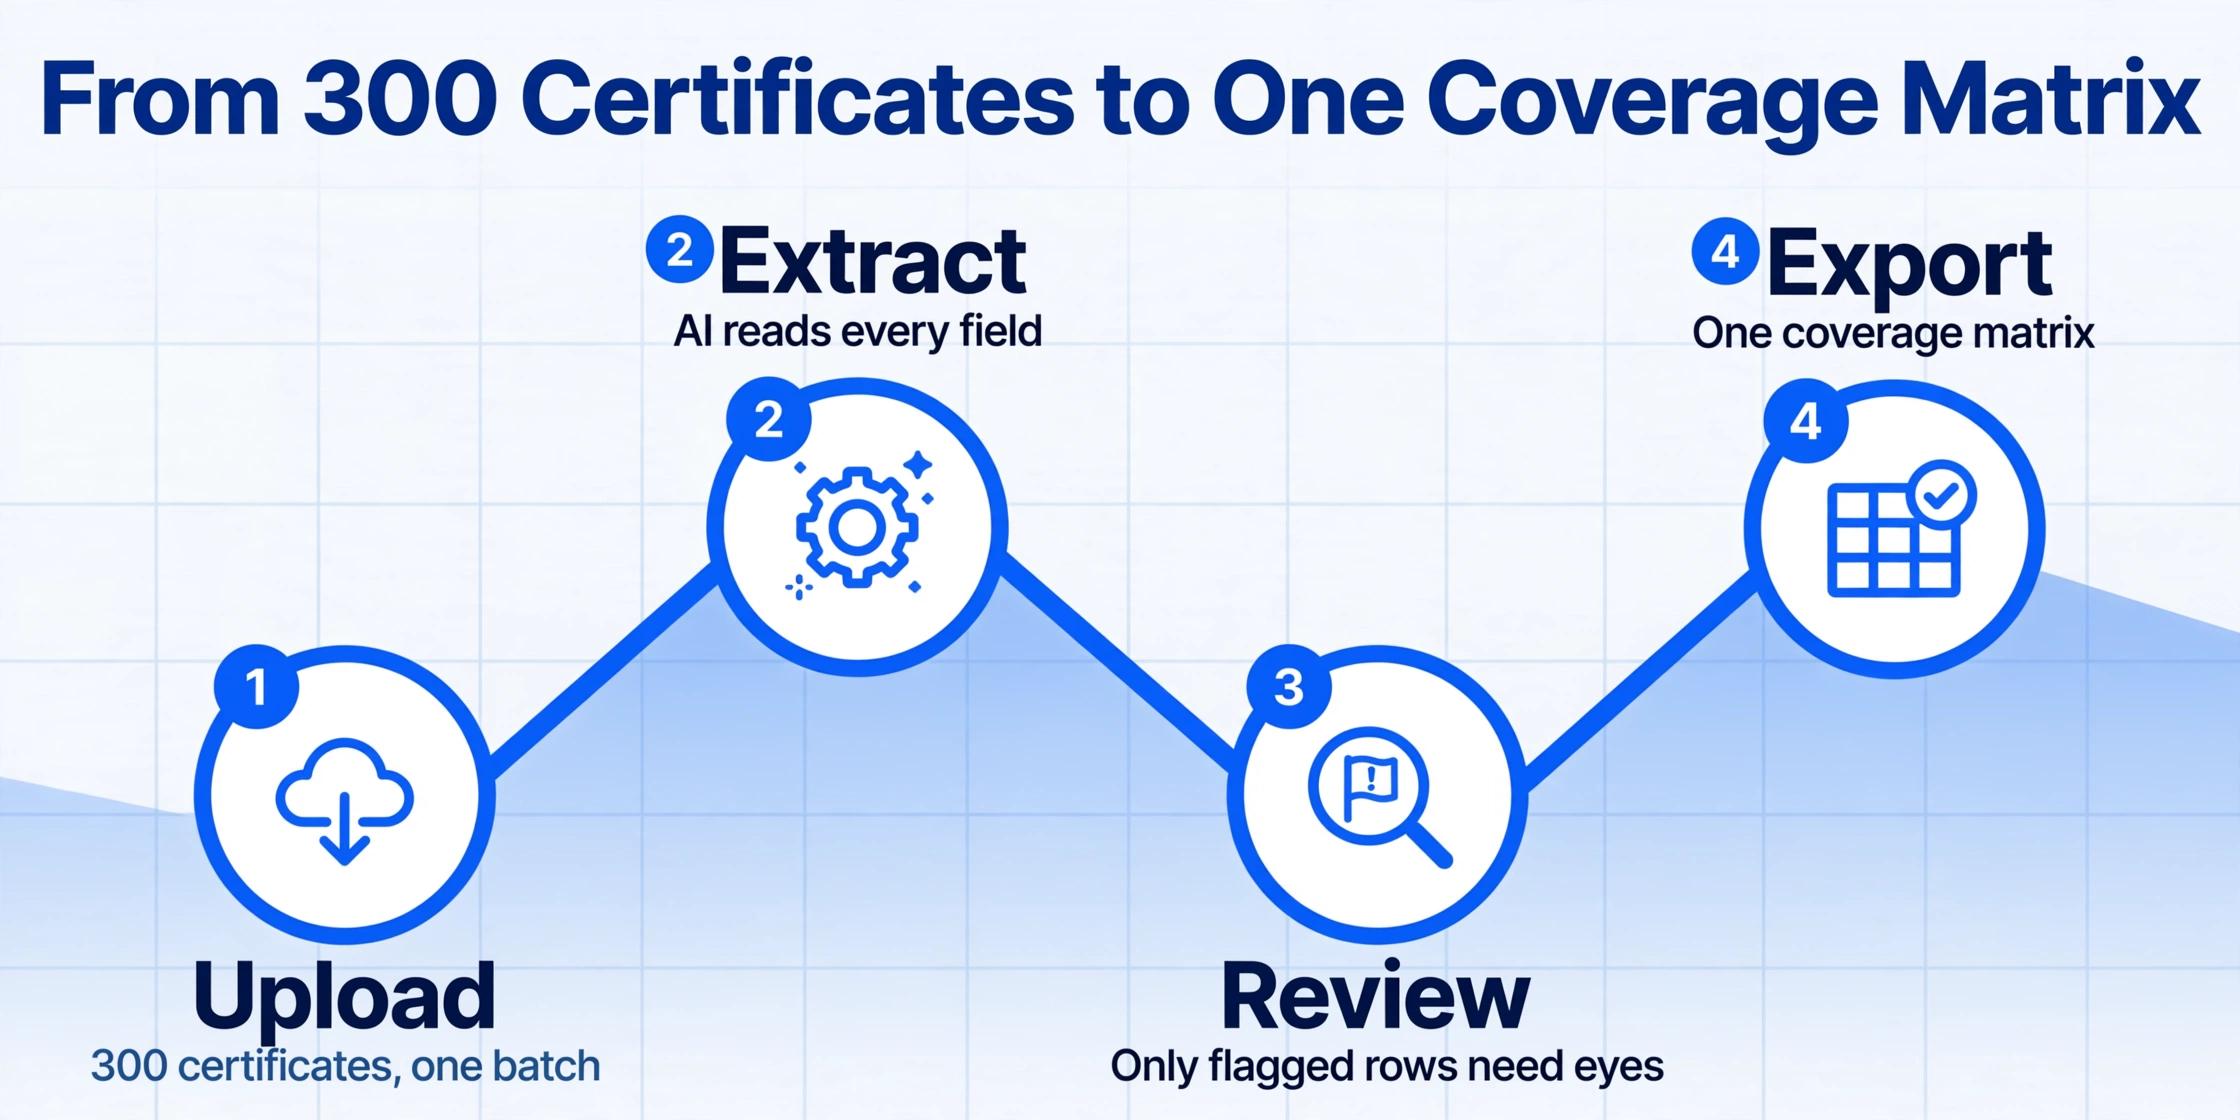
Os problemas estruturais descritos acima — o absurdo das horas faturáveis, o reinício de negócio para negócio, a pressão das últimas 48 horas, a responsabilidade em cascata — todos remontam ao mesmo gargalo: o ato de transcrever manualmente dados de um certificado para uma planilha é a tarefa que priva a análise de tempo. Resolva esse gargalo, e o restante do fluxo de trabalho se reequilibra.
Ferramentas mais recentes de extração baseadas em IA abordam a leitura de COI de forma diferente do OCR baseado em posição usado pelos sistemas tradicionais de modelo. O OCR de modelo memoriza onde cada campo fica na página — "Número da Apólice" nas coordenadas (x=340, y=280) — e falha silenciosamente quando o certificado de uma agência diferente o coloca em outro lugar. A extração semântica — em que a IA lê o documento entendendo o que cada trecho de texto significa, em vez de onde ele está — identifica um número de apólice independentemente de ele aparecer à esquerda, à direita ou no meio da página. Como a extração semântica não depende das coordenadas dos campos, ela lida com a diversidade de formatos de uma pasta de Seguros de um data room — 40 agências diferentes produzindo certificados em 40 layouts diferentes — sem configuração por agência. Para a explicação fundamental de como isso funciona, consulte nosso guia passo a passo de extração de COI em M&A.
O que elimina as horas do fluxo de trabalho é o processamento em lote — a capacidade de enviar todos os 300 certificados de uma vez e receber uma matriz de cobertura como resultado. A 5 a 10 segundos por certificado, uma execução completa de extração é concluída em aproximadamente 25 a 50 minutos — 15 horas de transcrição comprimidas em menos de uma hora de tempo de máquina. O revisor ainda precisa verificar o resultado, interpretar a adequação da cobertura e traduzir as lacunas em termos do negócio. Mas o revisor agora exerce a advocacia desde o início — analisando risco, não transcrevendo dados. A mesma análise que antes consumia 40 a 60 horas de tempo combinado de transcrição e revisão agora pode começar dentro da primeira hora em que o revisor abre a pasta de Seguros.
Isso muda a equação de tempo que impulsiona todo o problema. Quando a revisão de seguros pode começar a produzir análise no primeiro dia do período de due diligence em vez do 28º dia, ela se torna uma frente de trabalho paralela em vez de um treinamento de última hora. O subscritor de RWI vê uma matriz de cobertura de população completa, não uma amostra dos 40 certificados que o revisor teve tempo de abrir. E o escritório de advocacia — embora ainda não possa reutilizar a matriz de um negócio anterior — pode pelo menos executar a extração no negócio atual sem queimar horas faturáveis que pertencem à análise, não à entrada de dados.
Os arquivos são processados com segurança e não são armazenados.
Nada disso elimina a necessidade de julgamento jurídico. Determinar se um limite de responsabilidade geral de $2 milhões é adequado para um fabricante de produtos químicos — em oposição a uma empresa de software — exige conhecimento do setor que o software de extração não possui. Interpretar se um endosso de segurado adicional em um COI corresponde a um CG 20 10 (somente operações em andamento), um CG 20 37 (operações concluídas) ou um CG 20 33 (automático para partes exigidas contratualmente) exige ler a linguagem da apólice subjacente que não está no certificado. Traduzir uma lacuna de cobertura em uma proteção contratual específica — um pacto pré-fechamento exigindo cobertura de cauda, uma indenização especial para uma exposição subsegurada — é a habilidade insubstituível do advogado de negócios.
O que muda é que nenhuma dessas tarefas de julgamento precisa esperar que 15 horas de entrada de dados sejam concluídas primeiro. A etapa de extração que costumava ser a cabine de pedágio se torna uma configuração de cinco minutos. A análise começa quando o revisor está descansado, não quando o revisor está exausto de transcrever seu 200º certificado às 23h da quinta-feira antes do fechamento. A mesma abordagem de extração que transforma o rastreamento de COI na logística funciona no contexto de M&A — o tipo de documento é o mesmo, apenas as apostas são maiores.
Perguntas frequentes: Risco de due diligence de seguros em M&A
O RWI elimina a necessidade de uma due diligence de seguros minuciosa?
Não — o RWI aumenta a necessidade de uma due diligence de seguros minuciosa. Os subscritores de RWI analisam o processo de due diligence do comprador e podem excluir perdas da cobertura se a análise do comprador tiver sido insuficiente. No Estudo ABA Deal Points de 2025, 63% das transações privadas usaram RWI, e o questionário padrão do subscritor pergunta especificamente se o comprador realizou uma revisão de população completa do portfólio de seguros do alvo. Amostrar 40 certificados de 400 porque a equipe ficou sem tempo é exatamente o tipo de lacuna de due diligence que pode anular a cobertura de RWI para sinistros relacionados a seguros.
Quantos certificados uma pasta de Seguros em um data room virtual realmente contém?
Para um alvo de médio porte com 300 a 800 funcionários e operações em vários estados, 200 a 500 certificados é o típico. Isso inclui apólices da camada primária, cada camada de umbrella e excesso, registros específicos de cada estado onde o alvo é qualificado em várias jurisdições, e linhas de cobertura auxiliares como cyber, crime e práticas trabalhistas. Alvos em setores regulados (saúde, serviços financeiros, energia) ou com subsidiárias internacionais rotineiramente ultrapassam 1.000 certificados quando as apólices locais estrangeiras são incluídas.
Com que frequência as revisões manuais de COI contêm erros?
Pesquisas acadêmicas sobre a precisão da entrada manual de dados em fluxos de trabalho com muitos documentos descobriram que, após cerca de 100 repetições da mesma tarefa de extração, as taxas de erro em nível de campo sobem de aproximadamente 2% para mais de 8%. Com 300 certificados e 15 campos cada, isso representa 4.500 pontos de dados individuais — e uma taxa de erro de 8% significa que aproximadamente 360 campos estão errados. Uma única data de vencimento transposta ou um valor de franquia perdido pode criar uma lacuna de cobertura relevante. O erro não é causado pela incompetência do revisor — é causado pelo desenho da tarefa, que exige precisão consistente em um volume que a atenção humana não foi feita para sustentar.
A extração por IA consegue lidar com formatos de COI não padronizados de agências regionais?
Sim, porque a extração semântica lê pelo significado do campo, não pela posição do campo. Seja o certificado um ACORD 25 padrão, um ACORD 27 legado, um formulário proprietário de uma corretora de linhas excedentes ou uma página de declarações de apólice digitalizada tratada como certificado pelo agente do alvo, a IA identifica os campos pelo papel semântico — "este é um número de apólice", "esta é uma data de vencimento" — e não por coordenadas memorizadas em um layout de formulário específico. Não há modelo a construir nem dados de treinamento a fornecer por agência. Essa independência de formato é o motivo pelo qual a mesma ferramenta de extração consegue processar 300 certificados de 40 agências diferentes sem configuração por agência.
O que o software de extração ainda não substitui?
Três coisas: avaliação de adequação da cobertura (um limite de $2 milhões por ocorrência é suficiente para este setor?), interpretação de endossos (o certificado diz "segurado adicional — sim", mas o formulário de endosso subjacente — CG 20 10, 20 37 ou 20 33 — determina o escopo dessa cobertura) e tradução de lacuna para declaração (uma lacuna na cobertura D&O tail se torna uma obrigação pré-fechamento no contrato de compra e venda — esse julgamento jurídico é insubstituível). A extração produz os dados que revelam a lacuna. O advogado do negócio produz a proteção contratual que a fecha.
O Risco Que Não Aparece na Fatura
A parte mais perigosa da revisão manual de COI em M&A não são os $7.500 em horas faturáveis que o cliente paga pela transcrição. É que a fatura é paga, o negócio é fechado e todos vão embora acreditando que a revisão de seguros foi completa — porque a associada lançou suas horas, o sócio revisou a matriz de cobertura e o contrato de compra e venda contém as declarações padrão de seguros. A lacuna que não foi encontrada — a apólice que venceu entre a assinatura e o fechamento, a seguradora cuja classificação caiu abaixo de grau de investimento seis meses antes do negócio, a retenção auto-segurada enterrada no parágrafo quatro de um endosso de umbrella que o revisor não teve tempo de alcançar — surge 11 meses depois como uma reclamação não coberta, muito depois de o jantar de fechamento ser apenas uma lembrança. Nesse ponto, a questão não é se o negócio era bom. É se a due diligence foi adequada. E para o escritório de advocacia cuja associada transcreveu 300 certificados a $450 por hora e ainda assim perdeu a data de vencimento do certificado 217, essa questão é respondida em depoimento — não em uma planilha.
Teste a extração nos certificados do seu próprio data room. Veja se o problema dos 300 certificados pode se tornar a solução de 25 minutos antes que o relógio do próximo negócio comece a correr.