Ist es sicher, Clientdaten
durch kostenlose Dokumenttools laufen zu lassen?
Ist es sicher, den Kontoauszug eines Kunden durch einen kostenlosen Online-Konverter laufen zu lassen? Das Tool liefert in Sekunden eine saubere Tabelle, daher scheint die Frage beantwortet, bevor man sie stellt. Der Teil, der die Antwort tatsächlich entscheidet, passierte in dem Moment, als Sie auf „Hochladen" klickten – als das Dokument eines Kunden Ihren Rechner verließ und zur Kopie eines Dritten wurde. Geschwindigkeit und Kosten sind an diesem Punkt geklärt. Offen bleibt die Kontrolle: wo die Datei liegt, wie lange sie dort bleibt und wer sonst noch darauf zugreifen kann. Das sind die Bedingungen, die Sie vor dem nächsten Upload noch prüfen können.
Wichtigste Erkenntnisse
- Zwei Stunden für ein kostenloses Tool, bis zu 180 Tage für ein anderes – und beide kosten nichts.
- Ein kurzes Aufbewahrungsfenster ist ein Versprechen, das ein Anbieter ändern kann, und ein Zertifikat sagt nichts darüber aus, wie lange die Datei Ihres Kunden gespeichert bleibt.
- Die fünf entscheidenden Fragen sind bereits veröffentlicht, und das Lesen dauert etwa zehn Minuten pro Tool.
Das Hochladen einer Kundendatei verändert Ihre rechtliche Rolle
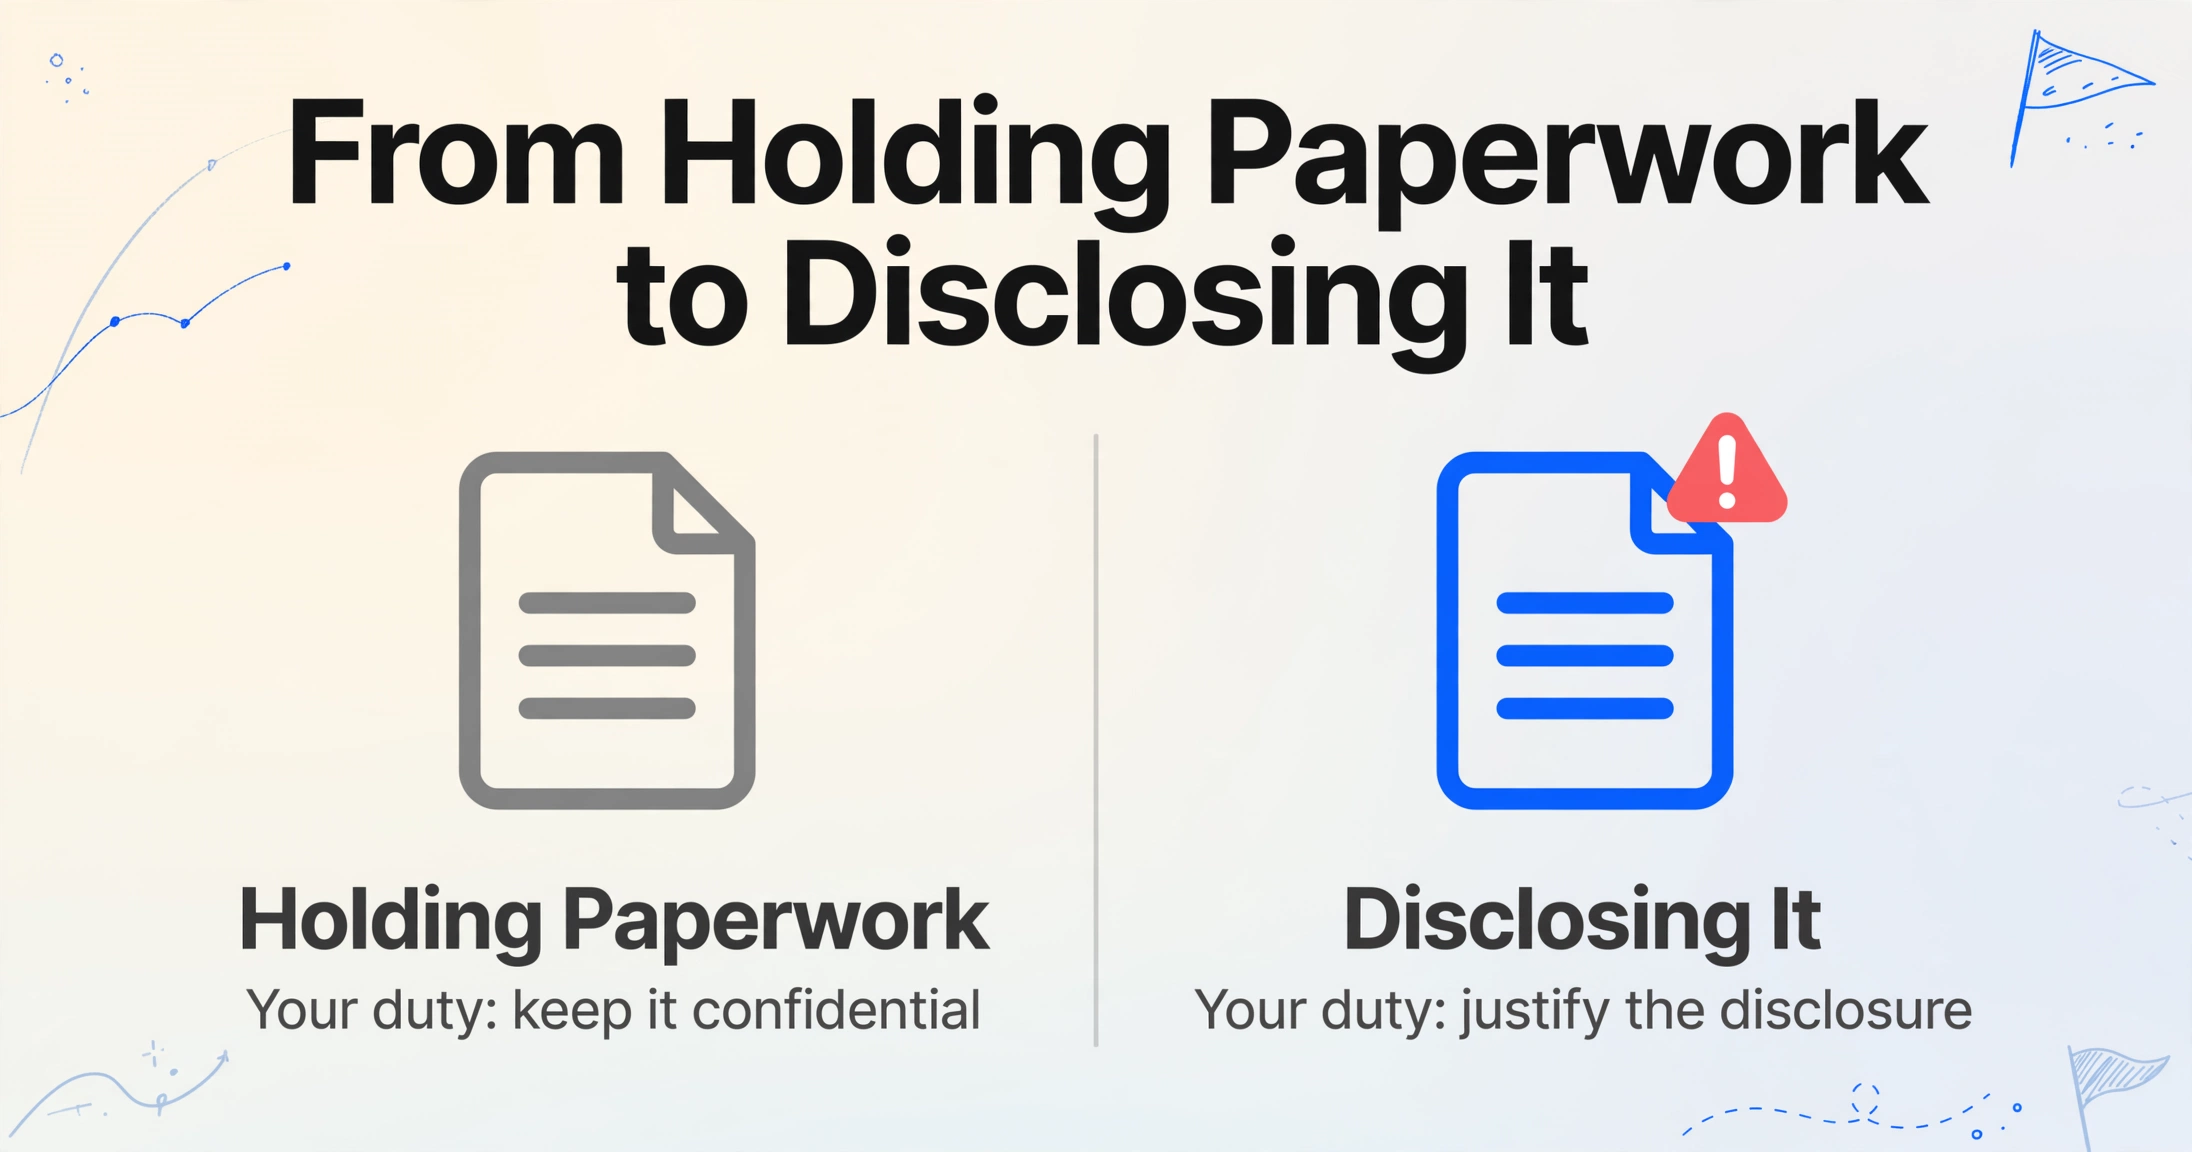
Wenn Sie ein Kundendokument an ein kostenloses Tool übergeben, ändert sich Ihre Rolle von jemandem, der Unterlagen aufbewahrt, zu jemandem, der sie offenlegt – und genau diese Veränderung wird in den meisten Ratschlägen zu kostenlosen Tools übersehen. Das Dokument sind nicht Ihre Daten. Sie halten es unter einer beruflichen Schweigepflicht, und in dem Moment, in dem Sie es auf einen Server eines Dritten legen, haben Sie eine Offenlegung vorgenommen, die die Regeln als Ihre eigene rechtfertigungspflichtige Handlung behandeln.
Das American Institute of Certified Public Accountants zieht die Grenze im AICPA Code of Professional Conduct. Regel 1.700.001, die Regel zur vertraulichen Kundeninformation, besagt, dass ein Mitglied in öffentlicher Praxis vertrauliche Kundeninformationen ohne die ausdrückliche Zustimmung des Kunden nicht offenlegen darf. Die Auslegung, die für Ihre Frage maßgeblich ist, ist 1.700.040 zur Offenlegung von Informationen an einen Drittanbieter von Dienstleistungen. Sie geht von der Prämisse aus, dass die Nutzung eines solchen Anbieters die Einhaltung der Vorschriften gefährden kann, und bietet nur zwei Auswege: den Abschluss einer vertraglichen Vereinbarung, die den Anbieter zur Vertraulichkeit verpflichtet, oder die Einholung der ausdrücklichen Zustimmung des Kunden vor der Offenlegung. Ein kostenloses Web-Tool, mit dem Sie nie einen Vertrag geschlossen haben, ist genau der Fall, vor dem die Auslegung warnt.
Steuerdaten sind noch enger gefasst. Gemäß Internal Revenue Code Section 7216 macht sich ein Steuerberater, der wissentlich oder fahrlässig Informationen offenlegt, die zur Erstellung einer Steuererklärung bereitgestellt wurden, einer Ordnungswidrigkeit schuldig, die mit einer Geldstrafe von bis zu $1.000 oder einer Freiheitsstrafe von bis zu einem Jahr geahndet wird. Eine zivilrechtliche Strafe gemäß Section 6713 kommt für jede unbefugte Offenlegung in Höhe von $250 hinzu, begrenzt auf $10.000 pro Kalenderjahr. Die Kategorie ist weit gefasst: Sie umfasst Informationen, die im Zusammenhang mit der Erstellung einer Steuererklärung bereitgestellt werden, und die Identität und Einkommensdokumente eines Kunden fallen genau darunter.
Auch die Beziehung ist reguliert. Der Gramm-Leach-Bliley Act und die Safeguards Rule der Federal Trade Commission stufen Steuer- und Buchhaltungsfachleute als Finanzinstitute ein, was sie verpflichtet, einen schriftlichen Informationssicherheitsplan, bekannt als WISP, zu führen. Das IRS stellt klar, dass der Plan mehr tun muss, als das eigene Büro zu sichern. Es verlangt, dass Sie Dienstleister auswählen, die angemessene Sicherheitsvorkehrungen aufrechterhalten können, und sicherstellen, dass Ihr Vertrag den Anbieter zur Aufrechterhaltung dieser Vorkehrungen verpflichtet. Die Auswahl des Tools ist Teil des Plans, keine separate Entscheidung.
Die Risiken sind nicht theoretisch. Im August 2025 berichteten der IRS und seine Security Summit Partner, dass in der ersten Jahreshälfte fast 300 Datenschutzverletzungen mit bis zu 250.000 betroffenen Mandanten gemeldet wurden (IRS IR-2025-88). Kleine Kanzleien sind genau deshalb Ziele, weil die Daten konzentriert und die Schutzmaßnahmen dünn sind.
Praktiker spüren den Trade-off bereits. Als ein Buchhalter einen kostenlosen Kontoauszug-Konverter in r/quickbooksonline teilte, war die Antwort unverblümt: „Vorsicht, wenn Sie die privaten Daten Ihrer Mandanten in ‚kostenlose' Apps geben. Sie kosten etwas und wahrscheinlich Nutzerdaten" (r/quickbooksonline). Der Instinkt ist richtig. Die nützliche Frage ist, wie man ihn durch etwas ersetzt, das man tatsächlich überprüfen kann.
Die fünf Fragen, die entscheiden, ob ein kostenloses Tool für Mandantendaten sicher ist
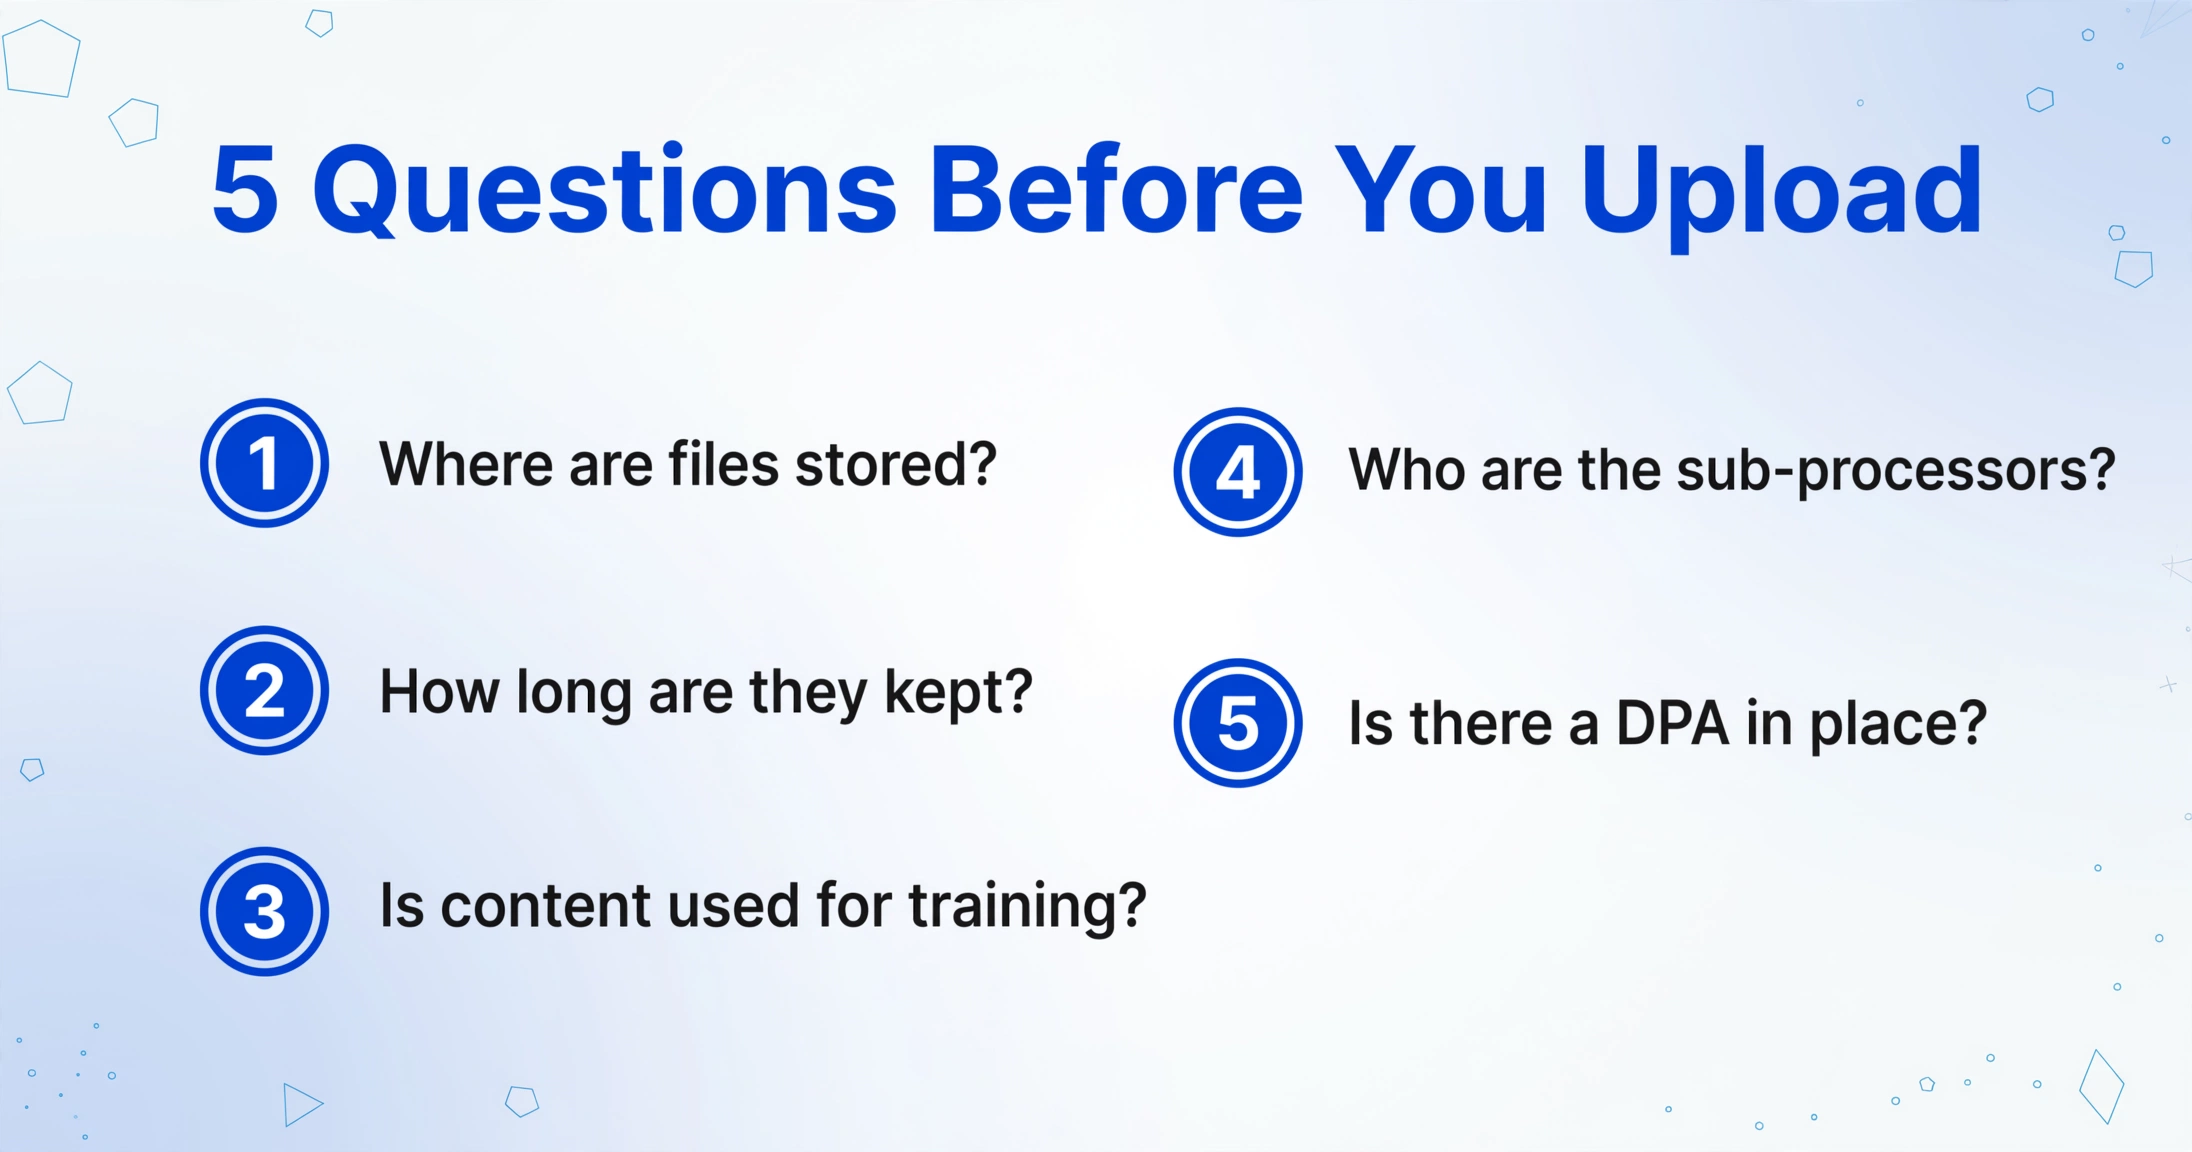
Fünf Fragen trennen ein kostenloses Tool, durch das Sie Mandantendokumente schicken können, von einem, das Sie nicht nutzen sollten – und jede hat eine Antwort, die Sie finden können, bevor Sie etwas hochladen. Es sind die Fragen, die ein Aufsichtsorgan, ein Mandant oder Ihr eigener Haftpflichtversicherer stellen würde, und sie entsprechen den Datenverarbeitungs-Offenlegungen, die jedes Tool veröffentlicht.
- 1. Wo werden Dateien gespeichert und verarbeitet? Eine Kopie auf einem Server in einer Rechtsordnung, in der Sie eine Verletzung melden müssten, ist ein anderes Risiko als eine Kopie auf einem Server in der Nähe.
- 2. Wie lange wird die Datei aufbewahrt? Ein Zeitfenster in Minuten und eines in Monaten bergen sehr unterschiedliche Risiken, und das Fenster steht normalerweise in der Datenschutzrichtlinie, nicht auf der Produktseite.
- 3. Wird hochgeladener Inhalt zum Trainieren oder Verbessern von Modellen verwendet? Bei Steuerdaten ist jede Nutzung über die Erstellung der Steuererklärung hinaus ein Zweck, den die Regeln ohne Zustimmung nicht erlauben.
- 4. Wer sind die Auftragsverarbeiter? Ein Auftragsverarbeiter ist jedes Unternehmen, an das das Tool Ihre Datei zur Verarbeitung weitergibt, etwa ein Inferenzanbieter oder ein Speicherhost. Dessen Aufbewahrungsfrist gilt für das Dokument Ihres Mandanten ebenso wie die des Tools selbst.
- 5. Welche rechtliche Beziehung haben Sie zum Anbieter? Allgemeine Geschäftsbedingungen sind kein Vertraulichkeitsvertrag. Nur ein Datenverarbeitungsvertrag oder die schriftliche Zustimmung des Mandanten erfüllt den AICPA-Standard.
Prüfen Sie diese fünf Fragen anhand von vier realen Tools, die Menschen für Mandantendokumente verwenden, unter Nutzung der jeweils veröffentlichten Richtlinien. Die Bandbreite ist der Punkt.
| Tool | Veröffentlichte Aufbewahrungsfrist | Verarbeitungsort | Trainingsnutzung | Auftragsverarbeiter oder Zertifizierungen |
|---|---|---|---|---|
| iLovePDF | Dateien werden innerhalb von zwei Stunden nach der Verarbeitung gelöscht | EU, DSGVO-konform | Gibt an, dass Inhalte nicht eingesehen oder analysiert werden | ISO/IEC 27001; Desktop-App verarbeitet lokal |
| OCR.space | Nach der Verarbeitung gelöscht; ein durchsuchbares PDF-Ergebnis wird 60 Minuten aufbewahrt; IP-Logs werden einen Monat aufbewahrt | EU-Rechenzentren (Frankreich, Deutschland, Finnland) | Nicht als Trainingsnutzung angegeben | Keine Drittanbieter-Zertifizierung aufgeführt |
| PDF24 | Serverkopie wird eine Stunde nach der Verarbeitung gelöscht | Deutschland | Nicht als Trainingsnutzung angegeben | Kostenloser Dienst; die Bedingungen legen die Verantwortung für Datenschutz und Vertraulichkeit auf den Nutzer |
| FreeOCR.AI | Dateien des kostenlosen Dienstes werden nicht absichtlich aufbewahrt; durch Inhalts-Sicherheitsprüfungen ausgelöste Eingaben oder Ausgaben können bis zu 180 Tage aufbewahrt werden | Leitet über BytePlus ModelArk; mögliche Aufbewahrung in Malaysia; Betreiber mit Sitz in China | Gibt an, dass API-Inhalte nicht zum Trainieren von Modellen verwendet werden | DPA angeboten, jedoch nur für direkte API-Kunden |
Die letzte und die zweite Spalte zusammen lesen. Ein Tool löscht die Datei in zwei Stunden, ein anderes kann einen Inhalts-Sicherheitstreffer 180 Tage aufbewahren, und ein drittes legt die Vertraulichkeitspflicht in seinen eigenen Bedingungen auf den Nutzer zurück. Alle vier sind kostenlos und für die Unterlagen eines Kunden nicht austauschbar. Die Quellen sind die eigenen Seiten der Tools, und jede davon kann sich ändern: iLovePDFs Sicherheitsseite, OCR.spaces Datenschutzerklärung, PDF24s Nutzungsbedingungen und FreeOCR.AIs Datenschutzerklärung. Vor der Verwendung dieser Informationen erneut prüfen.
So lässt sich ein Tool in etwa zehn Minuten prüfen
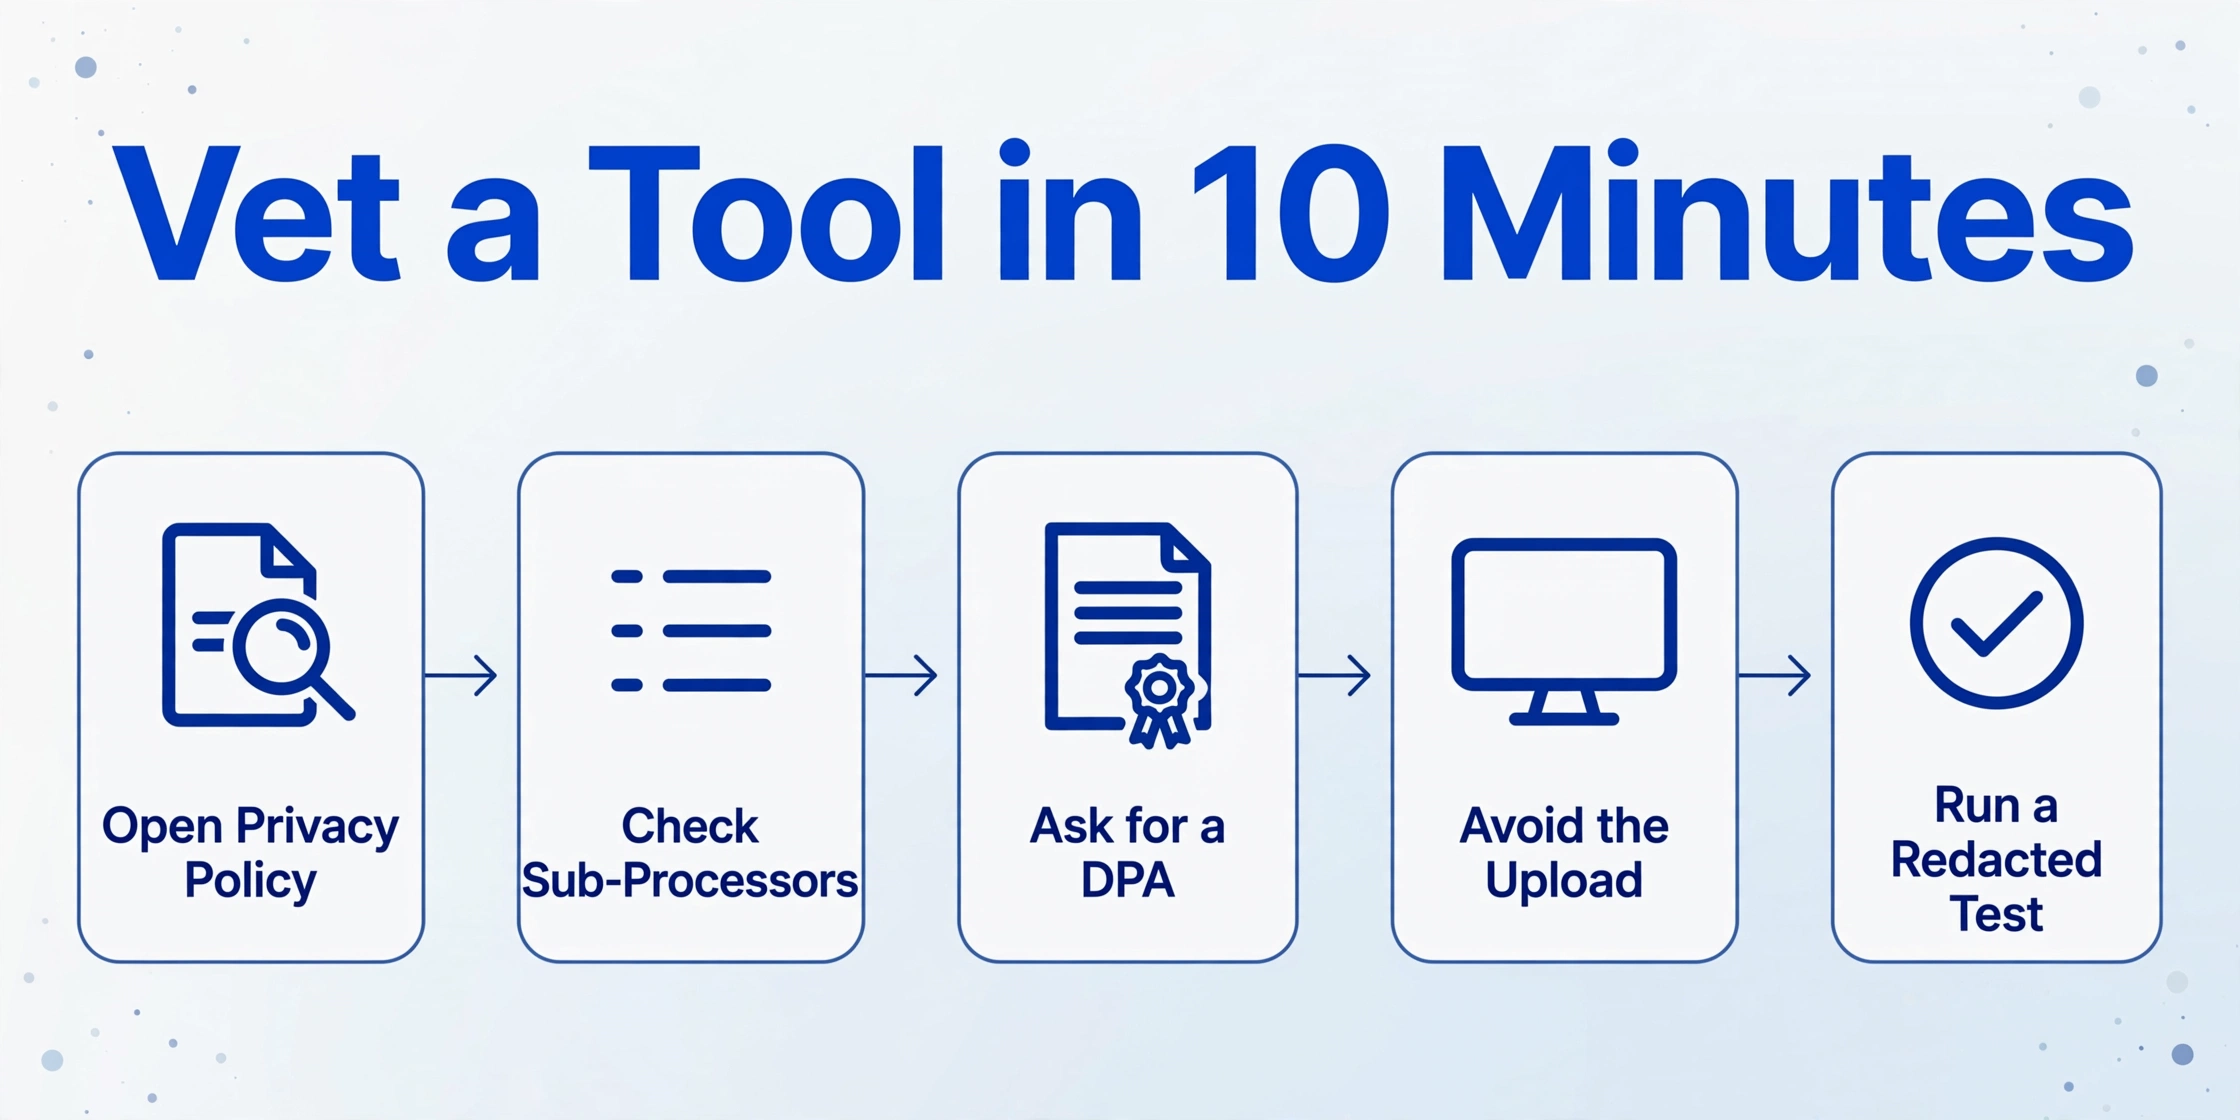
Die Antworten sind bereits veröffentlicht, und das Lesen dauert etwa zehn Minuten pro Tool. Die Arbeit besteht darin, zu wissen, welche Seite man öffnen und welcher Satz als Antwort zählt.
Datenschutzerklärung öffnen, nicht die FAQ
Den Abschnitt zur Aufbewahrungsfrist finden, der meist „Wie lange speichern wir Ihre Daten?“ heißt. Eine Zahl mit einer Einheit ist eine Antwort. „Wir löschen Daten, wenn sie nicht mehr benötigt werden“ ist keine – und sie als solche zu behandeln, ist der Weg, auf dem eine Kundendatei an einem Ort landet, den man nicht beschreiben kann.
Die Liste der Auftragsverarbeiter finden
Nach einem Abschnitt „Dritte“ oder „Auftragsverarbeiter“ suchen. Wenn Uploads an einen benannten KI-Anbieter weitergeleitet werden, gilt dessen Aufbewahrungsfrist auch für das Kundendokument – und sie ist oft länger als die des Tools selbst.
Fragen, ob ein DPA die Dokumente abdeckt
Ein Datenverarbeitungsvertrag ist der Vertrag, der das Tool als Auftragsverarbeiter benennt und die Regeln für die Daten festlegt. Wenn der Anbieter einen anbietet, prüfen, ob die Dokumentextraktion abgedeckt ist. Ein DPA, der die Abrechnungsdaten, aber nicht die hochgeladenen Dateien abdeckt, schließt die Lücke nicht.
Die Version bevorzugen, die den Upload vermeidet
Desktop- und browserlokale Verarbeitung halten die Datei auf dem eigenen Rechner, sodass es überhaupt keine Serverkopie gibt, um die man sich kümmern müsste. Open-Source-OCR läuft aus demselben Grund lokal, auf Kosten der Einrichtungszeit und geringerer Genauigkeit bei Scans. Die hier verglichenen kostenlosen OCR-Optionen legen diesen Kompromiss ehrlich dar.
Für den ersten Test eine geschwärzte Datei verwenden
Kontonummer und Namen durch Dummy-Werte ersetzen, diese hochladen und prüfen, ob die Ausgabe den Erwartungen entspricht, bevor ein echtes Kundendokument das Tool berührt. Das kostet einen Upload und nimmt die Rätselratei.
Wenn ein Tool in Schritt 3 versagt, an dieser Stelle aufhören. Gemäß der Interpretation des AICPA für Dienstleister von Dritten gibt es zwei Optionen: einen Vertraulichkeitsvertrag oder die ausdrückliche Zustimmung des Mandanten. Ein kostenloses Verbrauchertool, bei dem keines von beidem erhältlich ist, darf nicht für Mandantendaten verwendet werden, egal wie gut es mit dem Testdokument funktioniert. Für EU-Mandanten sind die Pflichten des Anbieters als Auftragsverarbeiter in dem festgelegt, was die DSGVO von einem Extraktionsanbieter verlangt.
Das Risiko liegt im Undokumentierten, nicht im Preis
Der Preis sagt nichts über die Datenverarbeitung aus. Zwei der oben genannten Tools veröffentlichen kurze Aufbewahrungsfristen und eine ISO/IEC-27001-Zertifizierung, und sie sind kostenlos. Eine kostenpflichtige Enterprise-Plattform ist nicht automatisch sicherer, und die Kanzleien, die eine solche erwerben, müssen dennoch Aufbewahrungsfrist, Rechtsraum und Prüfpfad prüfen – genau diese Bewertung führen diese Kanzleien in unserem Vergleich von Tools für Buchhaltungspraxen durch.
Vorsicht mit dem Trost, den eine kurze Aufbewahrungsfrist bietet. Zwei Stunden verkürzen die Gefährdung, ohne sie zu beseitigen. Eine Richtlinie ist ein Versprechen, das ein Anbieter ändern kann, und die Bedingungen, denen man beim Hochladen zugestimmt hat, sind die maßgeblichen Bedingungen. PDF24 sagt dies in klarer Sprache und legt die Verantwortung für Datenschutz und etwaige berufliche Verschwiegenheitspflichten auf den Nutzer (die bereits oben zitierte Nutzungsbedingungen-Seite). Ein Zertifikat wie ISO 27001 bezieht sich auf das Managementsystem des Anbieters, nicht auf die spezifische Mandantenbeziehung, und es sagt nichts darüber aus, wie lange die Datei gespeichert bleibt oder ob ein Modell damit trainiert wird.
Deshalb ist die sicherste Option meist ein Workflow, bei dem die Datei das Gerät nie verlässt, statt eines besseren kostenlosen Tools. Wenn die Mandantenbeziehung selbst die Einschränkung darstellt, ist die Frage, wie lange die Unterlagen danach aufbewahrt werden müssen, eine separate Frage, die in den US-amerikanischen Dokumentenaufbewahrungspflichten behandelt wird.
Wenn der kostenlose Tarif nicht mehr ausreicht
Es kommt der Punkt, an dem die richtige Antwort nicht ein besseres kostenloses Tool ist, sondern eine Beziehung, die man schriftlich festhalten kann. Dieser Punkt ist erreicht, wenn man Steuerdaten vieler Mandanten verarbeitet, wo die Safeguards-Rule-Klausel für Anbieter und die AICPA-Auslegung gemeinsam einen Vertrag oder eine dokumentierte Einwilligung, eine getrennte Verarbeitung pro Mandant und eine Aufzeichnung der durchgeführten Schritte verlangen. Ein anonymes kostenloses Webformular kann nichts davon bieten.
In dieser Größenordnung bleiben zwei seriöse Wege. Der erste ist, lokal zu bleiben, mit Desktop- oder browserlokaler Verarbeitung und der Akzeptanz der Einrichtungs- und Genauigkeitskosten. Der zweite ist, auf ein Tool umzusteigen, das einen Datenverarbeitungsvertrag unterzeichnet und schriftlich zusichert, dass es nicht mit Ihren Dokumenten trainiert. Dieses Gespräch findet in der Regel auf einer kostenpflichtigen oder vertraglich gebundenen Stufe statt, und es ist der Moment, in dem ein kostenloses Tool nicht mehr zur Mandatsarbeit passt.
Für den Extraktionsschritt selbst lohnt es sich, den Mechanismus von der Frage der Datenverarbeitung zu trennen. ImageToTable.ai ist ein KI-Datenextraktionstool in derselben Kategorie wie die oben genannten Tools: Sie geben die gewünschten Spaltennamen ein, und das Tool füllt eine Tabelle, indem es jedes Dokument liest. Dieser Ansatz, genannt Benutzerdefinierte Spaltenextraktion, bedeutet, dass die Ausgabe die von Ihnen benannten Spalten enthält und nicht das gesamte Dokument in Zeilen umgewandelt wird, wodurch nicht zusammenhängende Felder aus der Datei herausgehalten werden, die Sie anschließend schützen müssen. Sobald ein Tool die fünf Fragen oben erfüllt, ist die Extraktion selbst der einfache Teil – das ist der Workflow hinter der Umwandlung eines Kontoauszugs in eine Tabelle. Dieselben fünf Fragen gelten auch für ImageToTable.ai, und Sie sollten sie stellen. Wie das bei einem realen Buchhaltungsvolumen aussieht, wird in den Kosten der Extraktion bei Freelancer-Volumen durchgearbeitet.
Häufig gestellte Fragen
Ist es illegal, ein kostenloses Tool zur Verarbeitung von Kundendokumenten zu verwenden?
Für sich genommen nicht. Das Gesetz und der Berufsstand schränken ein, was ohne Einwilligung offengelegt werden darf. IRC Section 7216 macht die unbefugte Offenlegung von Steuererklärungsinformationen zu einem Vergehen mit zivilrechtlicher Strafe, und die AICPA Confidential Client Information Rule verbietet die Offenlegung ohne ausdrückliche Einwilligung. Das Tool selbst verstößt gegen keine Regel. Das Risiko entsteht durch eine Offenlegung, die nicht dokumentiert werden kann. Deshalb liegt die Verantwortung für die Datenverarbeitung des Tools bei Ihnen.
Was ist ein Auftragsverarbeiter und warum ist das wichtig?
Ein Auftragsverarbeiter ist jedes Unternehmen, an das das Tool Ihre Datei zur Erfüllung seiner Aufgabe weitergibt, etwa ein KI-Inferenz-Anbieter, ein Hosting-Unternehmen oder ein Speicherdienst. Dessen Aufbewahrungsfrist gilt für das Dokument Ihres Kunden ebenso wie die des Tools selbst. Ein Tool kann eine Löschung nach zwei Stunden bewerben, während ein von ihm genutzter Auftragsverarbeiter Inhalte 180 Tage lang speichert – wie es eines der oben genannten Tools in seiner eigenen Richtlinie angibt. Lesen Sie immer die Offenlegung zu Auftragsverarbeitern, nicht nur die wichtigste Aufbewahrungsfrist.
Sind kostenlose OCR-Tools jemals sicher für Kundendaten?
Ja, wenn drei Bedingungen erfüllt sind. Das Tool veröffentlicht eine spezifische, kurze Aufbewahrungsfrist; es erklärt, dass hochgeladene Inhalte nicht für Training oder Modellverbesserung verwendet werden; und Sie können den Upload durch Desktop- oder Browser-lokale Verarbeitung reduzieren oder ganz vermeiden. Der Preis ist kein Indikator. Ein gut geführtes kostenloses Tool mit klarer Richtlinie kann sicherer sein als ein undurchsichtiges kostenpflichtiges – und die vier Tools in der obigen Tabelle zeigen, wie stark die veröffentlichten Antworten voneinander abweichen.
Macht ein SOC 2- oder ISO 27001-Zertifikat ein Tool sicher?
Es ist ein Beleg, keine Garantie. Eine Zertifizierung zeigt, dass ein Prüfer die Kontrollen des Anbieters in Bezug auf Sicherheit und Vertraulichkeit geprüft hat, was etwas wert ist. Sie sagt nicht, wie lange die Datei Ihres Kunden aufbewahrt wird, ob die Inhalte ein Modell trainieren oder in welchem Land die Server stehen. Behandeln Sie sie als eine erforderliche Eingabe unter den fünf Fragen, nicht als Ersatz für die anderen vier.
Ist die Zustimmung des Mandanten erforderlich, bevor Dokumente in ein Tool hochgeladen werden?
Gemäß der AICPA-Auslegung zu Drittanbietern ist entweder eine vertragliche Vereinbarung erforderlich, die den Anbieter zur Vertraulichkeit verpflichtet, oder die ausdrückliche Zustimmung des Mandanten zur Offenlegung. Section 7216 weist für Steuererklärungsinformationen in dieselbe Richtung. Ein kostenloses Verbrauchertool, mit dem kein Vertrag besteht, erfüllt den ersten Weg so gut wie nie – für solche Tools lautet die praktische Antwort also Zustimmung in Schriftform oder ein anderes Tool.
Ich habe bereits Dokumente eines Mandanten in ein kostenloses Tool hochgeladen. Was ist jetzt zu tun?
Die veröffentlichte Aufbewahrungs- und Löschrichtlinie des Tools lesen, um zu wissen, was mit der Datei passiert ist, und dies korrekt beschreiben zu können. Falls das Tool die Datei gespeichert oder an einen Auftragsverarbeiter weitergegeben hat und die Mandantenbeziehung eine Zustimmung zu dieser Art der Offenlegung erfordert, ist dies ein Gespräch mit dem Mandanten und kein Detail, das undokumentiert bleiben sollte. Vor dem nächsten Upload dann dieselben fünf Fragen anwenden. Bei allem, was Steuererklärungsinformationen betrifft, den konkreten Fall mit einem professionellen Berater besprechen, statt sich auf einen allgemeinen Leitfaden zu verlassen.
Ein kostenloses Tool kann sicher genutzt werden. Was nicht geht, ist das Hochladen eines Mandantendokuments ohne zu wissen, wohin es gelangt – und diese Lücke zu schließen dauert etwa zehn Minuten Lesezeit vor dem nächsten Upload.
Einen Dokumenttyp auswählen, der wöchentlich verarbeitet wird, ihn gegen die fünf Fragen prüfen und anhand der Antworten entscheiden – nicht anhand des Preises. Mit eigenen Dokumenten testen.