É seguro executar dados de clientes
em ferramentas gratuitas de documentos?
É seguro executar o extrato bancário de um cliente em um conversor gratuito online? A ferramenta retorna uma planilha limpa em segundos, então a pergunta parece respondida antes mesmo de ser feita. A parte que realmente decide a resposta aconteceu no momento em que você clicou em enviar, quando o documento de um cliente saiu da sua máquina e se tornou uma cópia de terceiros. Velocidade e dinheiro estão resolvidos nesse ponto. O que permanece em aberto é o controle: onde o arquivo fica, por quanto tempo permanece e quem mais pode acessá-lo. Esses são os termos que você ainda pode verificar antes do próximo envio.
Principais Conclusões
- Duas horas para uma ferramenta gratuita, até 180 dias para outra, e ambas não cobram nada.
- Um período de retenção curto é uma promessa que o fornecedor pode revisar, e um certificado não diz nada sobre por quanto tempo o arquivo do seu cliente permanece.
- As cinco perguntas que decidem isso já estão publicadas, e lê-las leva cerca de dez minutos por ferramenta.
Enviar o Arquivo de um Cliente Muda Seu Papel Legal
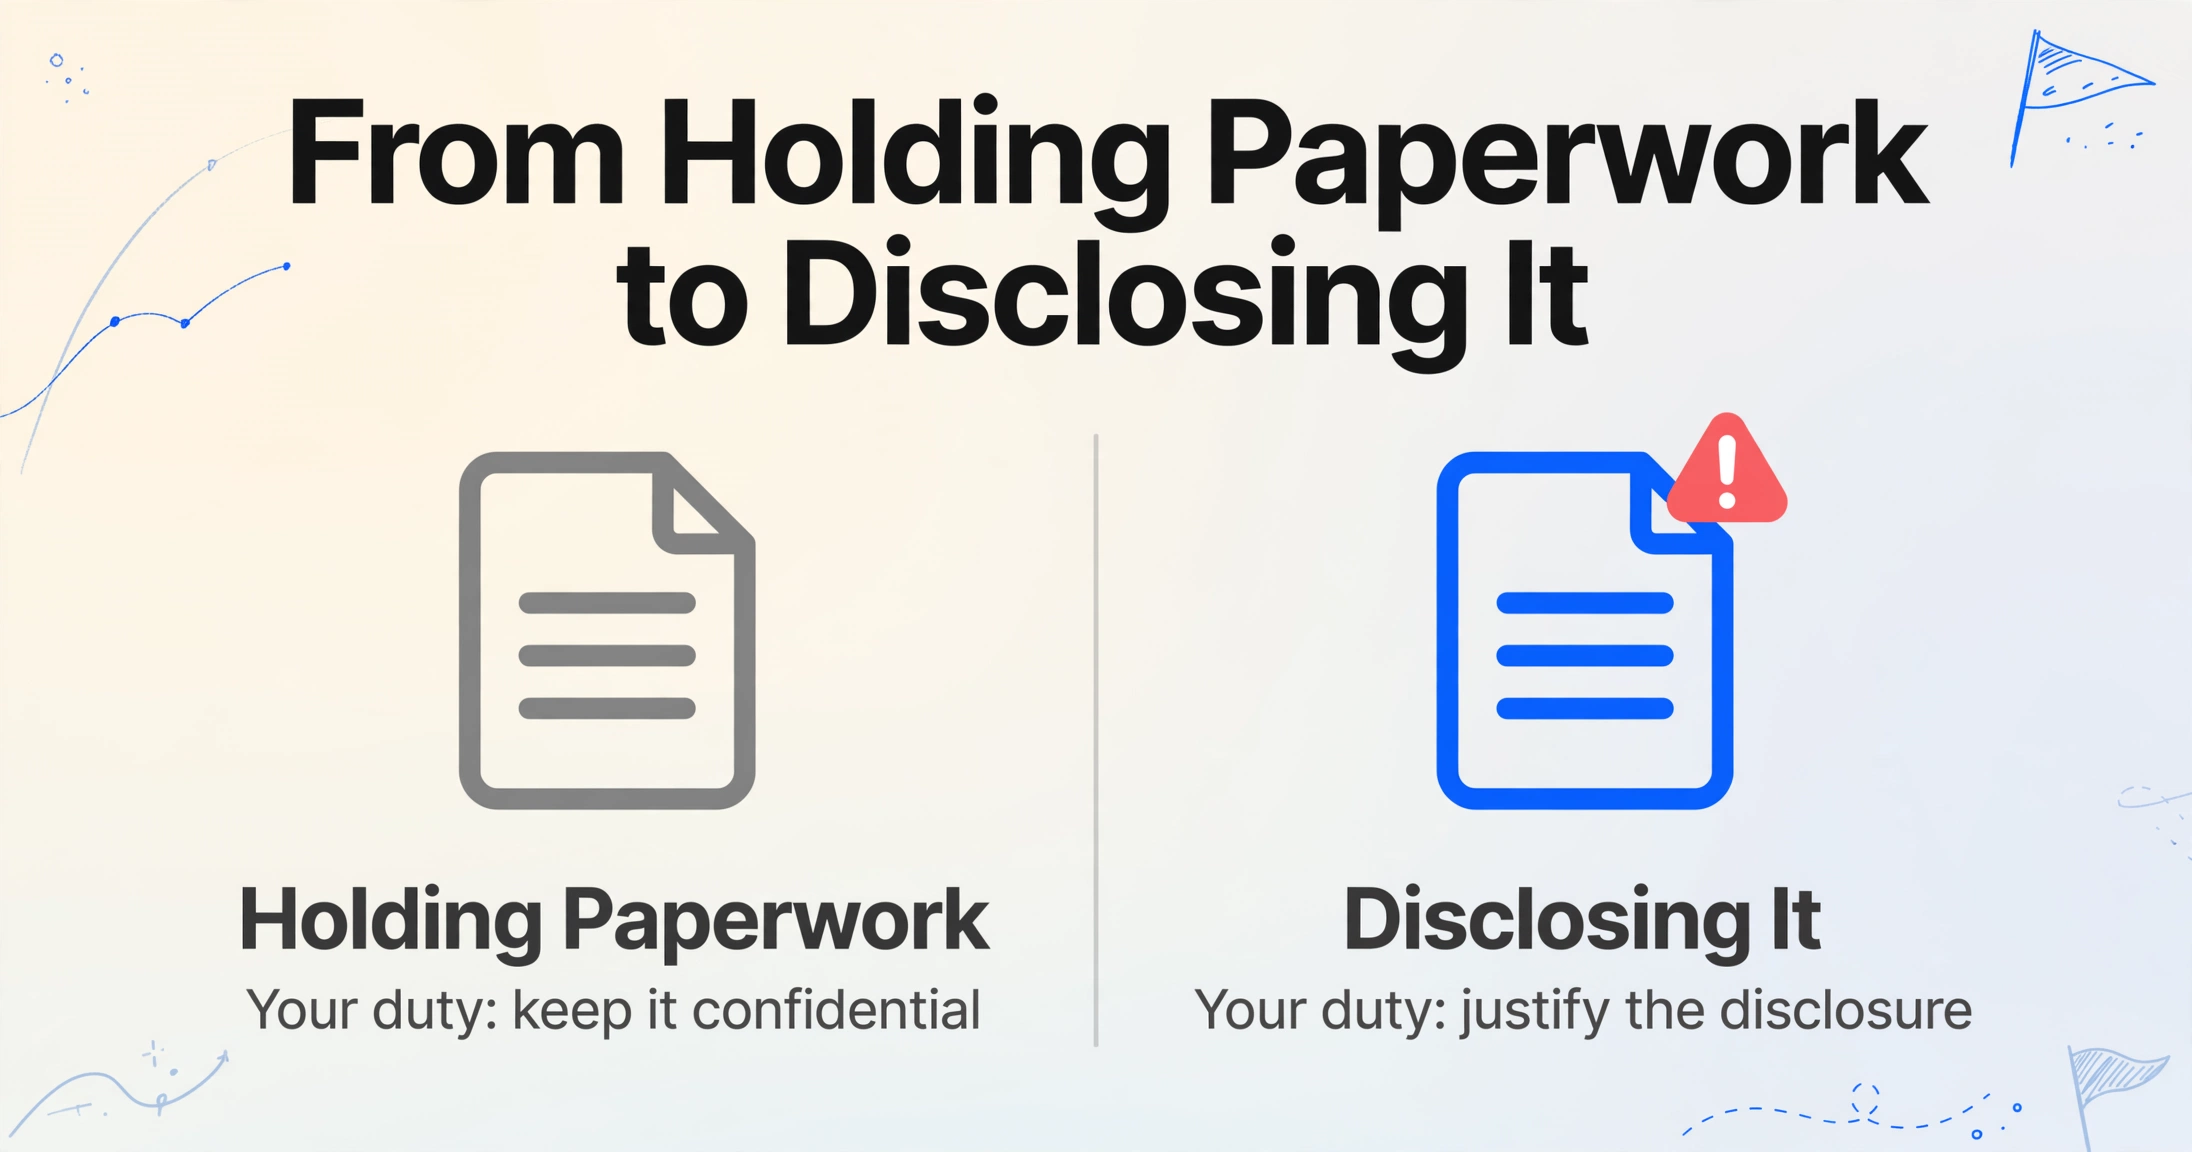
Enviar o documento de um cliente para uma ferramenta gratuita muda seu papel de alguém que guarda documentos para alguém que os divulga, e essa mudança é o que a maioria dos conselhos sobre ferramentas gratuitas ignora. O documento não é seu dado. Você o detém sob um dever profissional de confidencialidade, e no momento em que o coloca no servidor de terceiros, você fez uma divulgação que as regras tratam como sua para justificar.
O American Institute of Certified Public Accountants define o limite no AICPA Code of Professional Conduct. A Regra 1.700.001, a Regra de Informações Confidenciais do Cliente, diz que um membro em prática pública não deve divulgar informações confidenciais do cliente sem o consentimento específico deste. A interpretação que rege sua pergunta é a 1.700.040, sobre divulgar informações a um prestador de serviços terceirizado. Ela parte da premissa de que usar um pode ameaçar a conformidade e oferece apenas duas saídas: firmar um acordo contratual que obrigue o prestador a manter as informações confidenciais, ou obter consentimento específico do cliente antes da divulgação. Uma ferramenta web gratuita com a qual você nunca assinou contrato é o caso contra o qual a interpretação alerta.
Os dados fiscais são ainda mais restritos. Sob o Internal Revenue Code Section 7216, um preparador de declarações de imposto que divulga, consciente ou imprudentemente, informações fornecidas para a preparação de uma declaração é culpado de contravenção, com multa de até $1.000 ou até um ano de prisão. Uma penalidade civil sob a Seção 6713 adiciona $250 para cada divulgação não autorizada, limitada a $10.000 em um ano-calendário. A categoria é ampla: cobre informações fornecidas em conexão com a preparação de uma declaração, e a identidade e os documentos de renda de um cliente são exatamente isso.
O relacionamento também é regulamentado. A Gramm-Leach-Bliley Act e a Safeguards Rule da Federal Trade Commission classificam profissionais de contabilidade e impostos como instituições financeiras, o que os obriga a manter um plano de segurança da informação por escrito, conhecido como WISP. O IRS afirma que o plano deve fazer mais do que proteger seu próprio escritório. Ele exige que você selecione prestadores de serviços que possam manter salvaguardas adequadas e garanta que seu contrato exija que o prestador as mantenha. Escolher a ferramenta faz parte do plano, não é uma decisão separada.
Os riscos não são teóricos. Em agosto de 2025, o IRS e seus parceiros do Security Summit relataram que no primeiro semestre do ano houve quase 300 violações de dados afetando até 250.000 clientes (IRS IR-2025-88). Pequenos escritórios são alvos justamente porque os dados são concentrados e as proteções são frágeis.
Os profissionais já percebem o trade-off. Quando um contador compartilhou um conversor gratuito de extratos bancários no r/quickbooksonline, a resposta foi direta: "Cuidado ao alimentar as informações privadas dos seus clientes em aplicativos 'gratuitos'. Eles custam algo e provavelmente usam os dados dos usuários" (r/quickbooksonline). O instinto está certo. A questão útil é como substituí-lo por algo que você possa realmente verificar.
As Cinco Perguntas Que Decidem Se uma Ferramenta Gratuita É Segura para Dados de Clientes
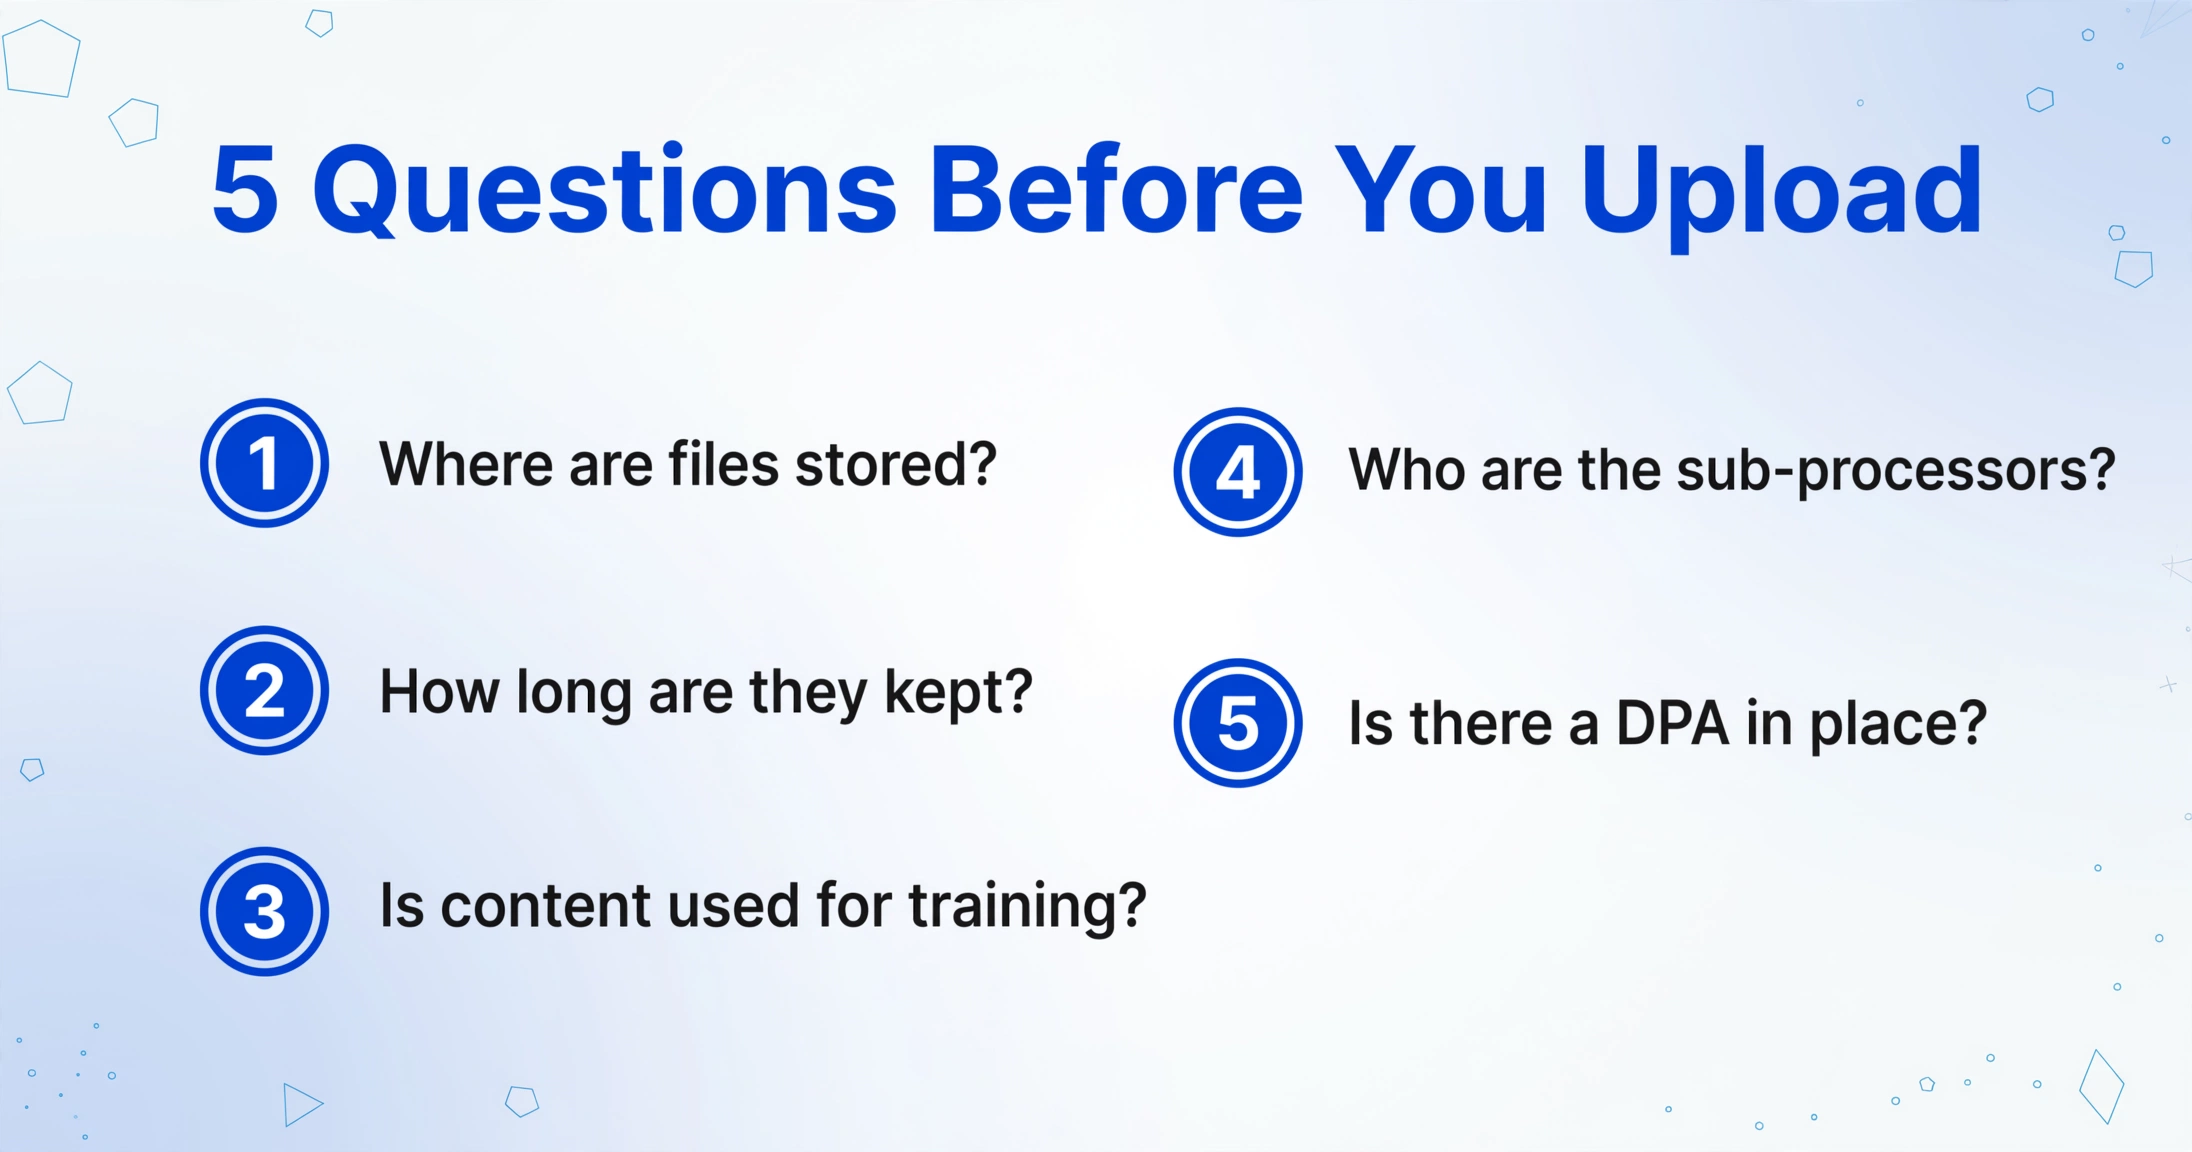
Cinco perguntas separam uma ferramenta gratuita pela qual você pode passar documentos de clientes de uma que você não deveria usar, e cada uma tem uma resposta que você pode encontrar antes de enviar qualquer coisa. São as perguntas que um regulador, um cliente ou sua própria seguradora de responsabilidade civil fariam, e elas correspondem às divulgações de tratamento de dados que toda ferramenta publica.
- 1. Onde os arquivos são armazenados e processados? Uma cópia em um servidor em uma jurisdição onde você teria que reportar uma violação é um risco diferente de uma cópia em um servidor na mesma região.
- 2. Por quanto tempo o arquivo é retido? Um período medido em minutos e um medido em meses carregam riscos muito diferentes, e o período geralmente está declarado na política de privacidade, não na página do produto.
- 3. O conteúdo enviado é usado para treinar ou melhorar modelos? Para dados fiscais, qualquer uso além da preparação da declaração é uma finalidade que as regras não permitem sem consentimento.
- 4. Quem são os subprocessadores? Um subprocessador é qualquer empresa para a qual a ferramenta encaminha seu arquivo para processamento, como um provedor de inferência ou um host de armazenamento. O período de retenção dele se aplica ao documento do seu cliente tanto quanto o da própria ferramenta.
- 5. Qual é a sua relação jurídica com o fornecedor? Termos de serviço não são um contrato de confidencialidade. Somente um acordo de processamento de dados, ou o consentimento por escrito do cliente, satisfaz o padrão da AICPA.
Teste essas cinco perguntas contra quatro ferramentas reais que as pessoas usam com documentos de clientes, usando a política publicada de cada ferramenta. A diferença é o ponto central.
| Ferramenta | Período de retenção publicado | Onde é processado | Uso para treinamento | Subprocessadores ou certificações |
|---|---|---|---|---|
| iLovePDF | Arquivos excluídos em até duas horas após o processamento | UE, alinhado ao GDPR | Declara que não acessa nem analisa o conteúdo | ISO/IEC 27001; o aplicativo de desktop processa localmente |
| OCR.space | Excluído após o processamento; um resultado em PDF pesquisável é mantido por 60 minutos; registros de IP mantidos por um mês | Data centers na UE (França, Alemanha, Finlândia) | Não declarado como uso para treinamento | Nenhuma certificação de terceiros listada |
| PDF24 | Cópia no servidor excluída uma hora após o processamento | Alemanha | Não declarado como uso para treinamento | Serviço gratuito; os termos colocam a responsabilidade de proteção de dados e confidencialidade sobre o usuário |
| FreeOCR.AI | Arquivos do serviço gratuito não são retidos intencionalmente; entrada ou saída que acione o filtro de segurança de conteúdo pode ser mantida por até 180 dias | Roteia por BytePlus ModelArk; possível retenção na Malásia; operador sediado na China | Afirma que o conteúdo da API não é usado para treinar modelos | DPA oferecido, mas apenas para clientes diretos da API |
Leia a última coluna e a segunda juntas. Uma ferramenta exclui o arquivo em duas horas, outra pode reter uma correspondência de segurança de conteúdo por 180 dias, e uma terceira coloca a obrigação de confidencialidade de volta sobre você em seus próprios termos. Todas as quatro são gratuitas, e não são intercambiáveis para a papelada de um cliente. As fontes são as próprias páginas das ferramentas, e qualquer uma delas pode mudar: a página de segurança do iLovePDF, a política de privacidade do OCR.space, os termos de uso do PDF24 e a política de privacidade do FreeOCR.AI. Verifique-os novamente antes de confiar em qualquer uma dessas informações.
Como verificar uma ferramenta em cerca de dez minutos
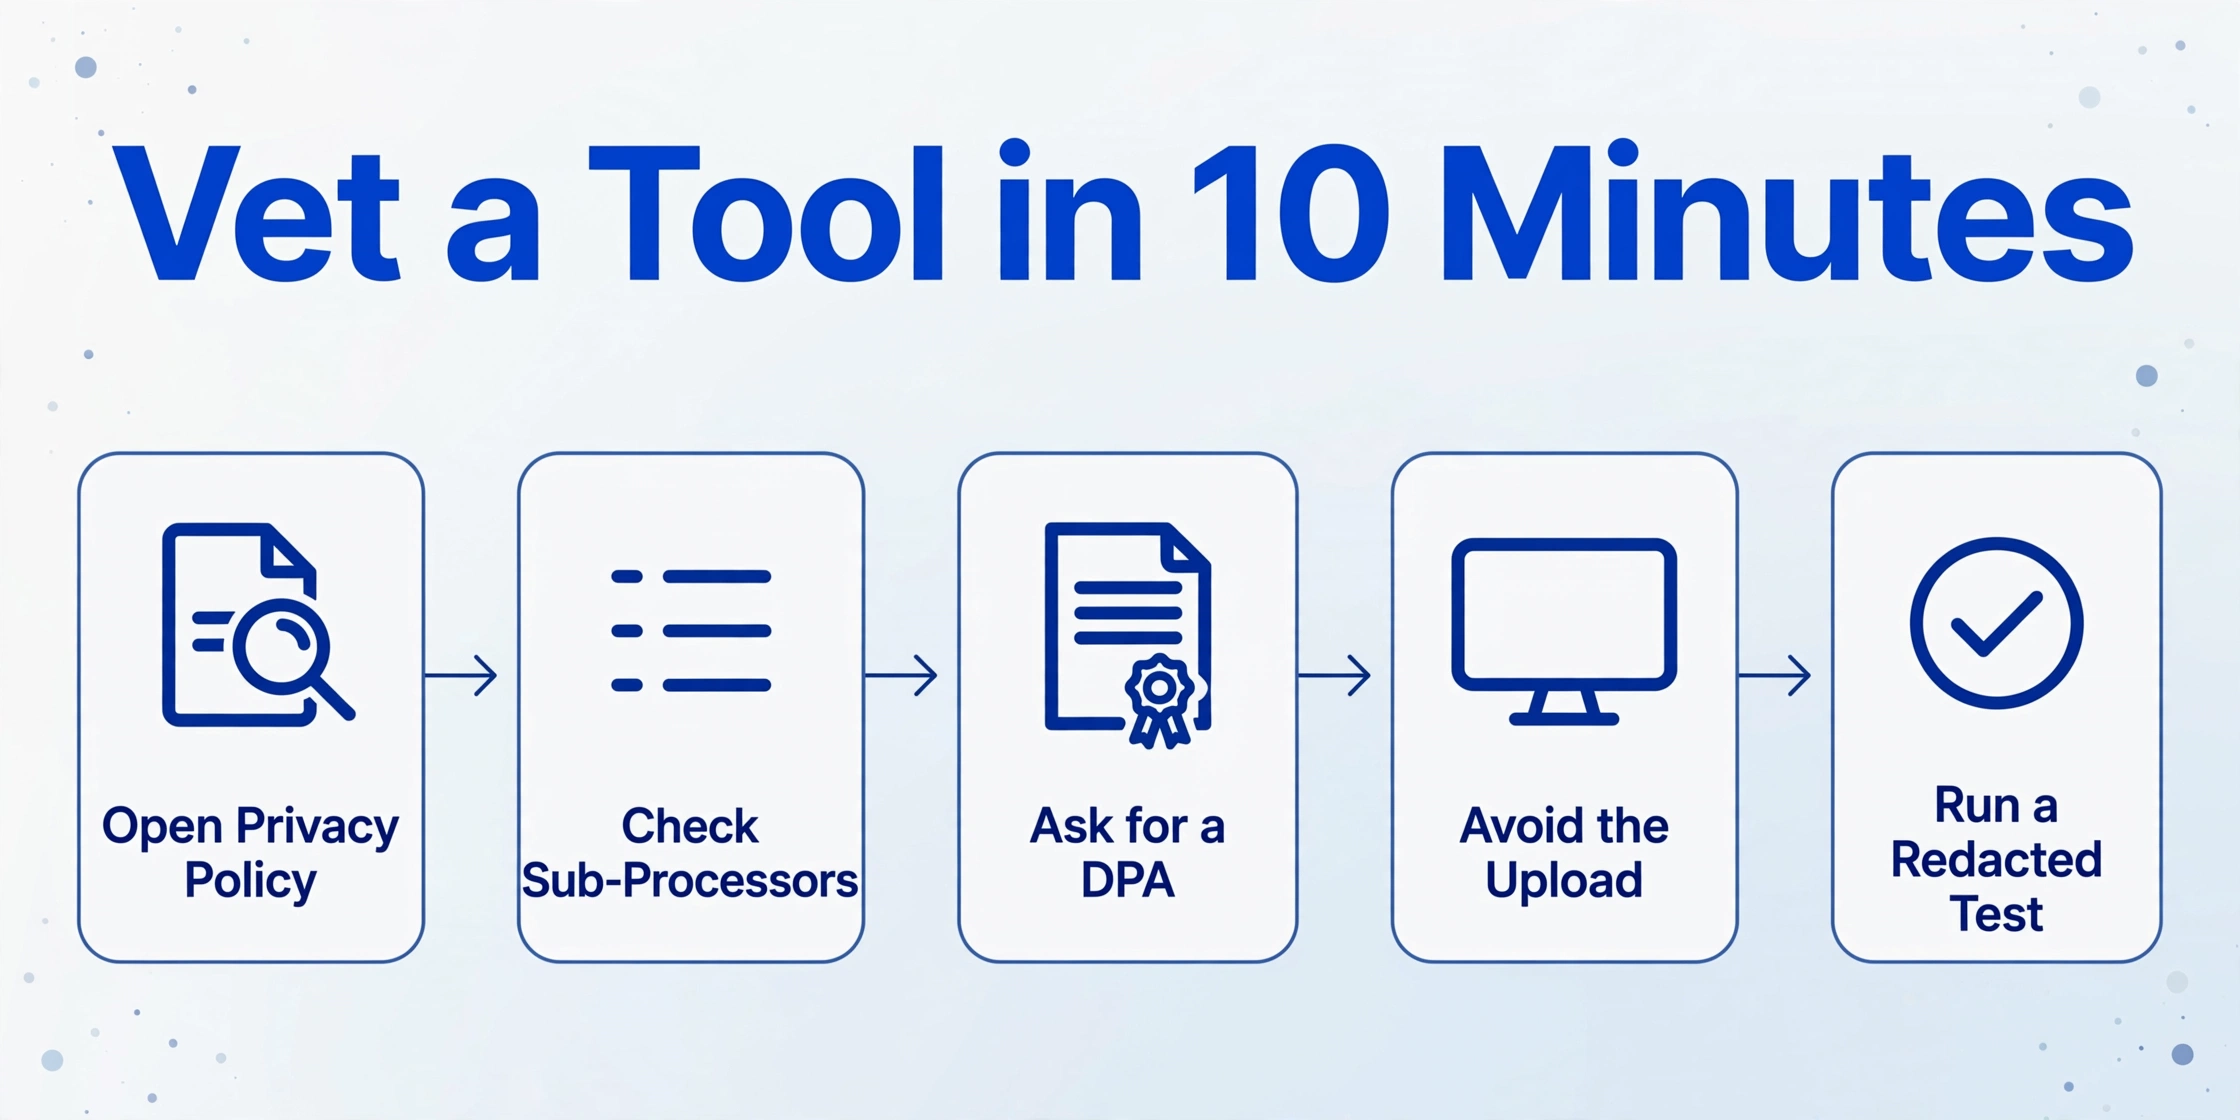
As respostas já estão publicadas, e lê-las leva cerca de dez minutos por ferramenta. O trabalho é saber qual página abrir e qual frase conta como resposta.
Abra a política de privacidade, não o FAQ
Encontre a seção sobre retenção, geralmente intitulada "por quanto tempo mantemos seus dados". Um número com uma unidade é uma resposta. "Excluímos os dados quando não são mais necessários" não é, e tratá-la como tal é como o arquivo de um cliente acaba em algum lugar que você não consegue descrever.
Encontre a lista de subprocessadores
Procure uma seção de "terceiros" ou "subprocessadores". Se os uploads forem roteados para um provedor de IA nomeado, o período de retenção desse provedor também se aplica ao documento do seu cliente, e muitas vezes é mais longo do que o da própria ferramenta.
Pergunte se um DPA cobre os documentos
Um acordo de processamento de dados é o contrato que nomeia a ferramenta como seu processador e define as regras para os dados. Se o fornecedor oferecer um, verifique se a extração de documentos está no escopo. Um DPA que cobre seus dados de faturamento, mas não os arquivos que você envia, não fecha a lacuna.
Prefira a versão que evita o upload
O processamento local no desktop ou no navegador mantém o arquivo na sua máquina, então não há cópia no servidor com a qual se preocupar. O OCR de código aberto roda localmente pelo mesmo motivo, ao custo de tempo de configuração e menor precisão em digitalizações. As opções gratuitas de OCR comparadas aqui apresentam essa troca com honestidade.
Use um arquivo redigido para o primeiro teste
Substitua o número da conta e o nome por valores fictícios, envie esse arquivo e confirme se a saída é a esperada antes que um documento real de cliente toque na ferramenta. Isso custa um upload e elimina a adivinhação.
Se uma ferramenta falhar na etapa 3, pare aí. De acordo com a interpretação do AICPA sobre provedores de serviços terceirizados, suas duas opções são um contrato de confidencialidade ou o consentimento específico do cliente, e uma ferramenta gratuita de consumo da qual você não pode obter nenhum dos dois não é utilizável para dados de clientes, não importa o quão bem ela funcione no seu documento de teste. Para clientes da UE, as obrigações do provedor como processador estão descritas em o que o GDPR exige de um provedor de extração.
O Risco Está no Não Documentado, Não no Preço
O preço não diz nada sobre o tratamento de dados. Duas das ferramentas acima publicam períodos curtos de retenção e uma certificação ISO/IEC 27001, e são gratuitas. Uma plataforma empresarial paga também não é automaticamente mais segura, e as empresas que a compram ainda precisam verificar retenção, jurisdição e trilha de auditoria, que é a avaliação que essas empresas realizam em nossa comparação de ferramentas para escritórios de contabilidade.
Cuidado com o conforto que um período curto de retenção lhe dá. Duas horas reduzem a exposição sem eliminá-la. Uma política é uma promessa que o fornecedor pode revisar, e os termos que você aceitou no upload são os termos que regem. A PDF24 diz isso em linguagem clara, colocando a responsabilidade pela proteção de dados e qualquer obrigação de confidencialidade profissional sobre o usuário (a mesma página de termos citada acima). Uma certificação como a ISO 27001 fala sobre o sistema de gestão do fornecedor, não sobre seu relacionamento específico com o cliente, e não diz nada sobre por quanto tempo seu arquivo permanece ou se ele treina um modelo.
É por isso que a opção mais segura geralmente é um fluxo de trabalho em que o arquivo nunca sai da máquina, em vez de uma ferramenta gratuita melhor. Quando o relacionamento com o cliente em si é a restrição, por quanto tempo você deve manter os registros depois é uma questão separada, abordada em requisitos de retenção de documentos nos EUA.
Quando o Nível Gratuito Deixa de Ser Viável
Chega um ponto em que a resposta certa não é uma ferramenta gratuita melhor, mas um relacionamento que você pode formalizar por escrito. Esse ponto chega quando você processa dados fiscais de clientes em muitos clientes, onde a cláusula de fornecedor da Safeguards Rule e a interpretação do AICPA juntas exigem um contrato ou consentimento documentado, separação por cliente e algum registro do que foi feito. Um formulário web gratuito e anônimo não pode fornecer nada disso.
Dois caminhos honestos permanecem nessa escala. O primeiro é permanecer local, usando processamento em desktop ou no navegador e aceitando o custo de configuração e precisão. O segundo é migrar para uma ferramenta que assine um acordo de processamento de dados e se comprometa por escrito a não treinar com seus documentos. Essa conversa geralmente ocorre em um nível pago ou contratado, e é o momento em que uma ferramenta gratuita deixa de atender ao trabalho do cliente.
Para a etapa de extração em si, o mecanismo merece ser separado da questão de tratamento de dados. O ImageToTable.ai é uma ferramenta de extração de dados com IA na mesma categoria das ferramentas acima: você digita os nomes das colunas que deseja e ela preenche uma tabela lendo cada documento. Essa abordagem, chamada de Extração de Colunas Personalizadas, significa que a saída contém as colunas que você nomeou, em vez do documento inteiro transformado em linhas, o que mantém campos não relacionados fora do arquivo que você precisa proteger. Quando uma ferramenta passa pelas cinco perguntas acima, a extração em si é a parte fácil, que é o fluxo de trabalho por trás de transformar um extrato bancário em uma planilha. As mesmas cinco perguntas ainda se aplicam ao ImageToTable.ai, e você deve fazê-las. Como isso funciona em um volume real de contabilidade é detalhado em quanto custa a extração no volume de freelancer.
Perguntas Frequentes
É ilegal usar uma ferramenta gratuita para processar documentos de clientes?
Não por si só. A lei e a profissão restringem o que você pode divulgar sem consentimento. A Seção 7216 do IRC torna a divulgação não autorizada de informações de declarações de imposto uma contravenção com penalidade civil associada, e a Regra de Informações Confidenciais de Clientes da AICPA proíbe a divulgação sem consentimento específico. A ferramenta em si não viola nenhuma regra. A exposição vem de uma divulgação que você não pode documentar, e é por isso que o tratamento de dados da ferramenta se torna sua responsabilidade.
O que é um subprocessador e por que isso importa?
Um subprocessador é qualquer empresa para a qual a ferramenta envia seu arquivo para realizar seu trabalho, como um provedor de inferência de IA, uma empresa de hospedagem ou um serviço de armazenamento. A política de retenção dele se aplica ao documento do seu cliente junto com a da própria ferramenta. Uma ferramenta pode anunciar uma exclusão em duas horas enquanto um subprocessador que ela usa retém o conteúdo por 180 dias, como uma das ferramentas acima declara em sua própria política. Sempre leia a divulgação do subprocessador, não apenas o número de retenção principal.
Ferramentas de OCR gratuitas são seguras para dados de clientes?
Sim, quando três condições são atendidas. A ferramenta publica um período de retenção específico e curto; declara que o conteúdo enviado não é usado para treinamento ou melhoria de modelo; e você pode reduzir ou evitar o envio completamente por meio de processamento local no desktop ou navegador. O preço não é o sinal. Uma ferramenta gratuita bem administrada com uma política clara pode ser mais segura do que uma paga opaca, e as quatro ferramentas na tabela acima mostram o quanto as respostas publicadas diferem.
Um certificado SOC 2 ou ISO 27001 torna uma ferramenta segura?
É evidência, não uma garantia. Uma certificação mostra que um auditor revisou os controles do fornecedor para segurança e confidencialidade, o que tem valor. Ela não informa por quanto tempo o arquivo do seu cliente é retido, se o conteúdo treina um modelo ou em qual país os servidores estão localizados. Trate-a como uma entrada necessária entre as cinco perguntas, não como um substituto para as outras quatro.
Preciso do consentimento do cliente antes de enviar seus documentos para uma ferramenta?
De acordo com a interpretação do AICPA sobre prestadores de serviços terceirizados, você precisa de um acordo contratual que vincule o provedor à confidencialidade ou do consentimento específico do cliente para a divulgação. A Seção 7216 aponta na mesma direção para informações de declarações de imposto de renda. Uma ferramenta gratuita de consumo com a qual você não tem contrato quase nunca satisfará o primeiro caminho, então, para essas ferramentas, a resposta prática é o consentimento, por escrito, ou uma ferramenta diferente.
Já enviei documentos de um cliente para uma ferramenta gratuita. O que devo fazer agora?
Leia a política publicada de retenção e exclusão da ferramenta para saber o que aconteceu com o arquivo e poder descrevê-lo com precisão. Se a ferramenta o reteve ou o repassou a um subprocessador, e seu relacionamento com o cliente exige consentimento para esse tipo de divulgação, essa é uma conversa a ter com o cliente, e não um detalhe a deixar sem documentação. Em seguida, aplique as mesmas cinco perguntas antes do próximo envio. Para qualquer coisa que envolva informações de declarações de imposto de renda, leve a situação específica a um consultor profissional em vez de confiar em um guia geral.
Você pode usar uma ferramenta gratuita com segurança. O que você não pode fazer é enviar um documento de um cliente sem saber para onde ele vai, e fechar essa lacuna leva cerca de dez minutos de leitura antes do próximo envio.
Escolha um tipo de documento que você lida toda semana, avalie-o com as cinco perguntas e decida com base nas respostas, e não no preço. Experimente com seus próprios documentos.