FERPA-konforme
Extraktion von Studentendaten: Ein Leitfaden für die Zulassung
Automatisierte Dokumentextraktionstools können in Minuten einen Stapel Einschreibungsformulare in eine Tabelle verwandeln – das wissen Zulassungsleiter bereits. Was weniger Zulassungsteams durchgearbeitet haben, ist, was FERPA in dem Moment verlangt, in dem ein Studentendokument die Kontrolle der Einrichtung verlässt und in eine KI-Verarbeitungspipeline eines Drittanbieters gelangt. Hier ist, was der Family Educational Rights and Privacy Act (20 U.S.C. § 1232g; 34 CFR Part 99) über diesen Moment sagt – und die fünf Compliance-Fragen, die Sie stellen sollten, bevor Sie eine einzige Datei verarbeiten.
FERPA-konforme Extraktion von Studentendaten: Ein Leitfaden für die ZulassungFERPA-konforme Extraktion von Studentendaten: Ein Leitfaden für die Zulassung
Wichtigste Erkenntnisse
- In dem Moment, in dem Sie ein Studenteneinschreibungsformular in ein Cloud-Extraktionstool hochladen, haben Sie eine FERPA-Offenlegung gemäß § 99.30 vorgenommen – bevor die KI auch nur ein einziges Zeichen liest – und Ihre jährliche Benachrichtigung der Einrichtung listet externe Dokumentenverarbeiter wahrscheinlich nicht als abgedeckte Schulbeamte auf.
- Das Klicken auf „Ich stimme zu" bei den Nutzungsbedingungen eines Anbieters erfüllt nicht die direkte Kontrollanforderung von FERPA – die PTAC-Leitlinien des US-Bildungsministeriums sagen dies ausdrücklich – dennoch behandeln die meisten Zulassungsstellen eine SaaS-Datenschutzrichtlinienseite als ihre Compliance-Dokumentation.
- Compliance wird mit einer unterzeichneten institutionellen Vereinbarung überprüfbar, die fünf Bestimmungen abdeckt – Dateneigentum, Weitergabebeschränkungen, Löschung bei Vertragsende, Benachrichtigung bei Datenschutzverletzungen und Prüfrechte – sowie eine schriftliche Zusage, dass Studentendokumente niemals zum Trainieren der KI-Modelle des Anbieters verwendet werden.
Was macht ein Studentendokument zu einer „Bildungsakte" gemäß FERPA
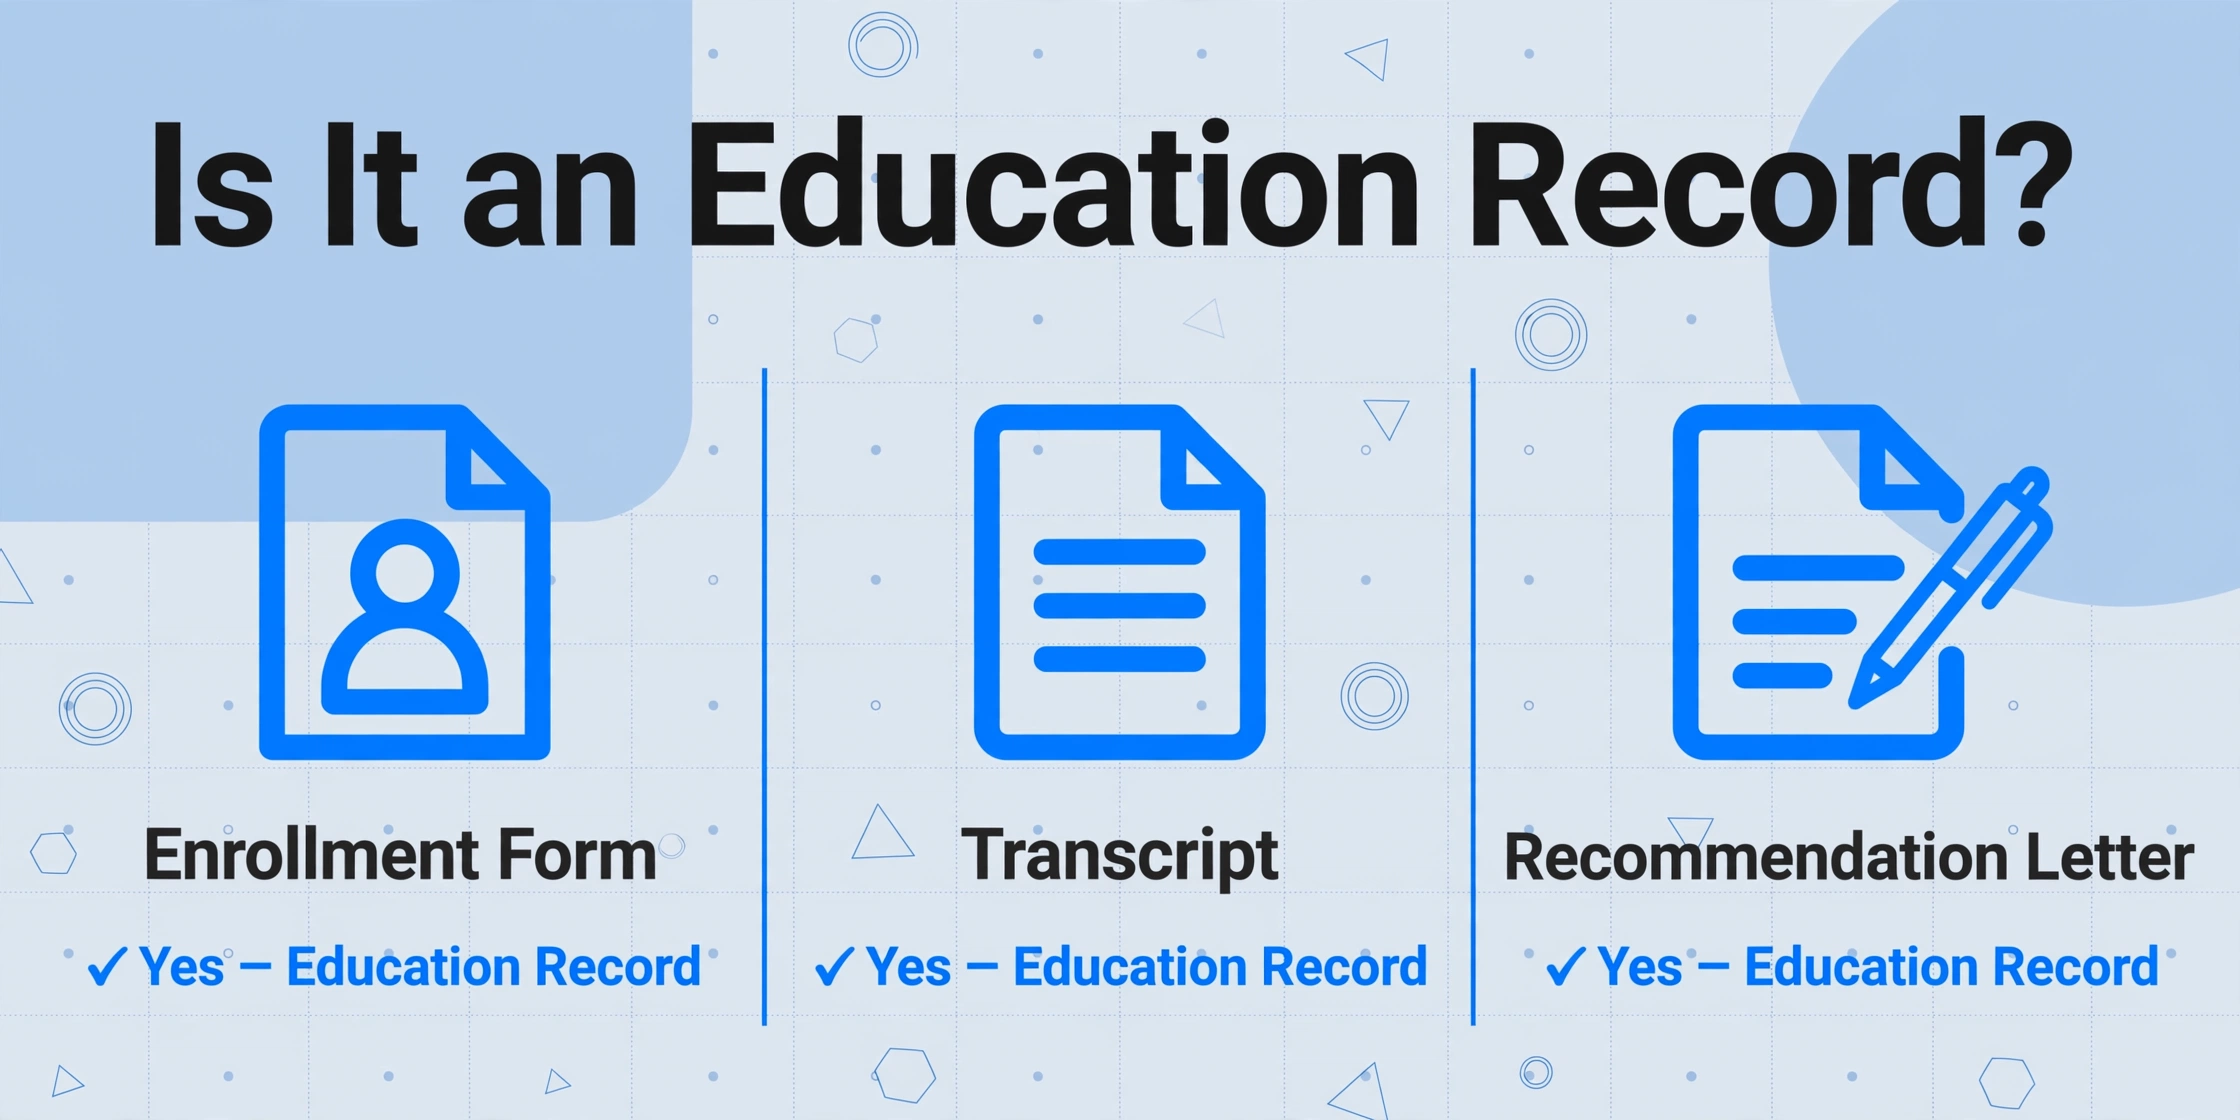
Der Ausgangspunkt ist nicht, ob Sie beabsichtigen, eine Studentenakte zu erstellen — sondern ob das Dokument, das Sie verarbeiten, bereits die FERPA-Definition erfüllt. Gemäß 34 CFR § 99.3 ist eine Bildungsakte ein Dokument, das (1) in direktem Zusammenhang mit einem Studenten steht und (2) von einer Bildungseinrichtung oder -behörde geführt wird — oder von einer Partei, die im Auftrag der Einrichtung oder Behörde handelt. Dieser letzte Zusatz bringt Tools zur Dokumentextraktion von Drittanbietern in den Anwendungsbereich von FERPA.
Ein Dokument erfüllt das Kriterium „in direktem Zusammenhang", wenn es einen Studenten ausdrücklich namentlich, per ID-Nummer oder anderem Identifikator benennt — oder wenn die Identität eines Studenten aus seinem Inhalt in Kombination mit anderen vernünftigerweise verfügbaren Informationen abgeleitet werden kann. Ein Einschreibungsformular mit dem vollständigen gesetzlichen Namen, Geburtsdatum und Adresse eines Studenten ist eindeutig eine Bildungsakte, sobald es Teil der geführten Aufzeichnungen der Einrichtung wird. Ein Zeugnis ist eine. Ein Empfehlungsschreiben eines Lehrers mit dem Namen eines Studenten ist eine.
Was ist mit einem Bewerbungsformular eines Studenten, der letztendlich nicht eingeschrieben wird? Die FERPA-Definition hängt davon ab, ob die Akte von der Einrichtung geführt wird — nicht davon, ob der Student letztendlich teilnimmt. Wenn ein Zulassungsbüro die Unterlagen eines Bewerbers scannt und speichert, sind diese Dokumente unabhängig vom Einschreibungsergebnis Bildungsakten gemäß § 99.3. Gleiches gilt für zurückgestellte Bewerbungen, die in den nächsten Zulassungszyklus übernommen werden.
Wenn das Dokument einen Studenten benennt und Ihr Büro es speichert — physisch, auf einem Server oder in einer Cloud-Anwendung — handelt es sich fast sicher um eine Bildungsakte gemäß § 99.3. Das Format spielt keine Rolle. Die Verordnung umfasst ausdrücklich „Handschrift, Druck, Computermedien, Videoband, Audioband, Film, Mikrofilm und Mikrofiche." Ein gescanntes PDF eines handschriftlichen Einschreibungspakets hat dasselbe regulatorische Gewicht wie das Originalpapier.
Dokumente, die keine Bildungsakten sind, umfassen Notizen im Alleinbesitz einer Einzelperson, die nicht geteilt werden, Aufzeichnungen der Strafverfolgungsbehörden, Beschäftigungsunterlagen für studentische Mitarbeiter in ihrer Funktion als Mitarbeiter sowie Behandlungsunterlagen eines Gesundheitsdienstleisters (34 CFR § 99.3(b)). Keine dieser Ausnahmen gilt für Einschreibungsdokumente, Zeugnisse, Empfehlungsschreiben oder Finanzhilfeformulare — die Dokumente, mit denen Zulassungsbüros täglich arbeiten.
Für einen breiteren Überblick darüber, wie FERPA und andere Vorschriften Dokumentenworkflows im Bildungswesen prägen, siehe den OCR-Leitfaden für Bildung, der FERPA zusammen mit betrieblichen Überlegungen zum Scannen und Digitalisieren von Schulunterlagen behandelt.
Der Moment des Uploads — Warum automatisierte Extraktion eine „Offenlegung" ist
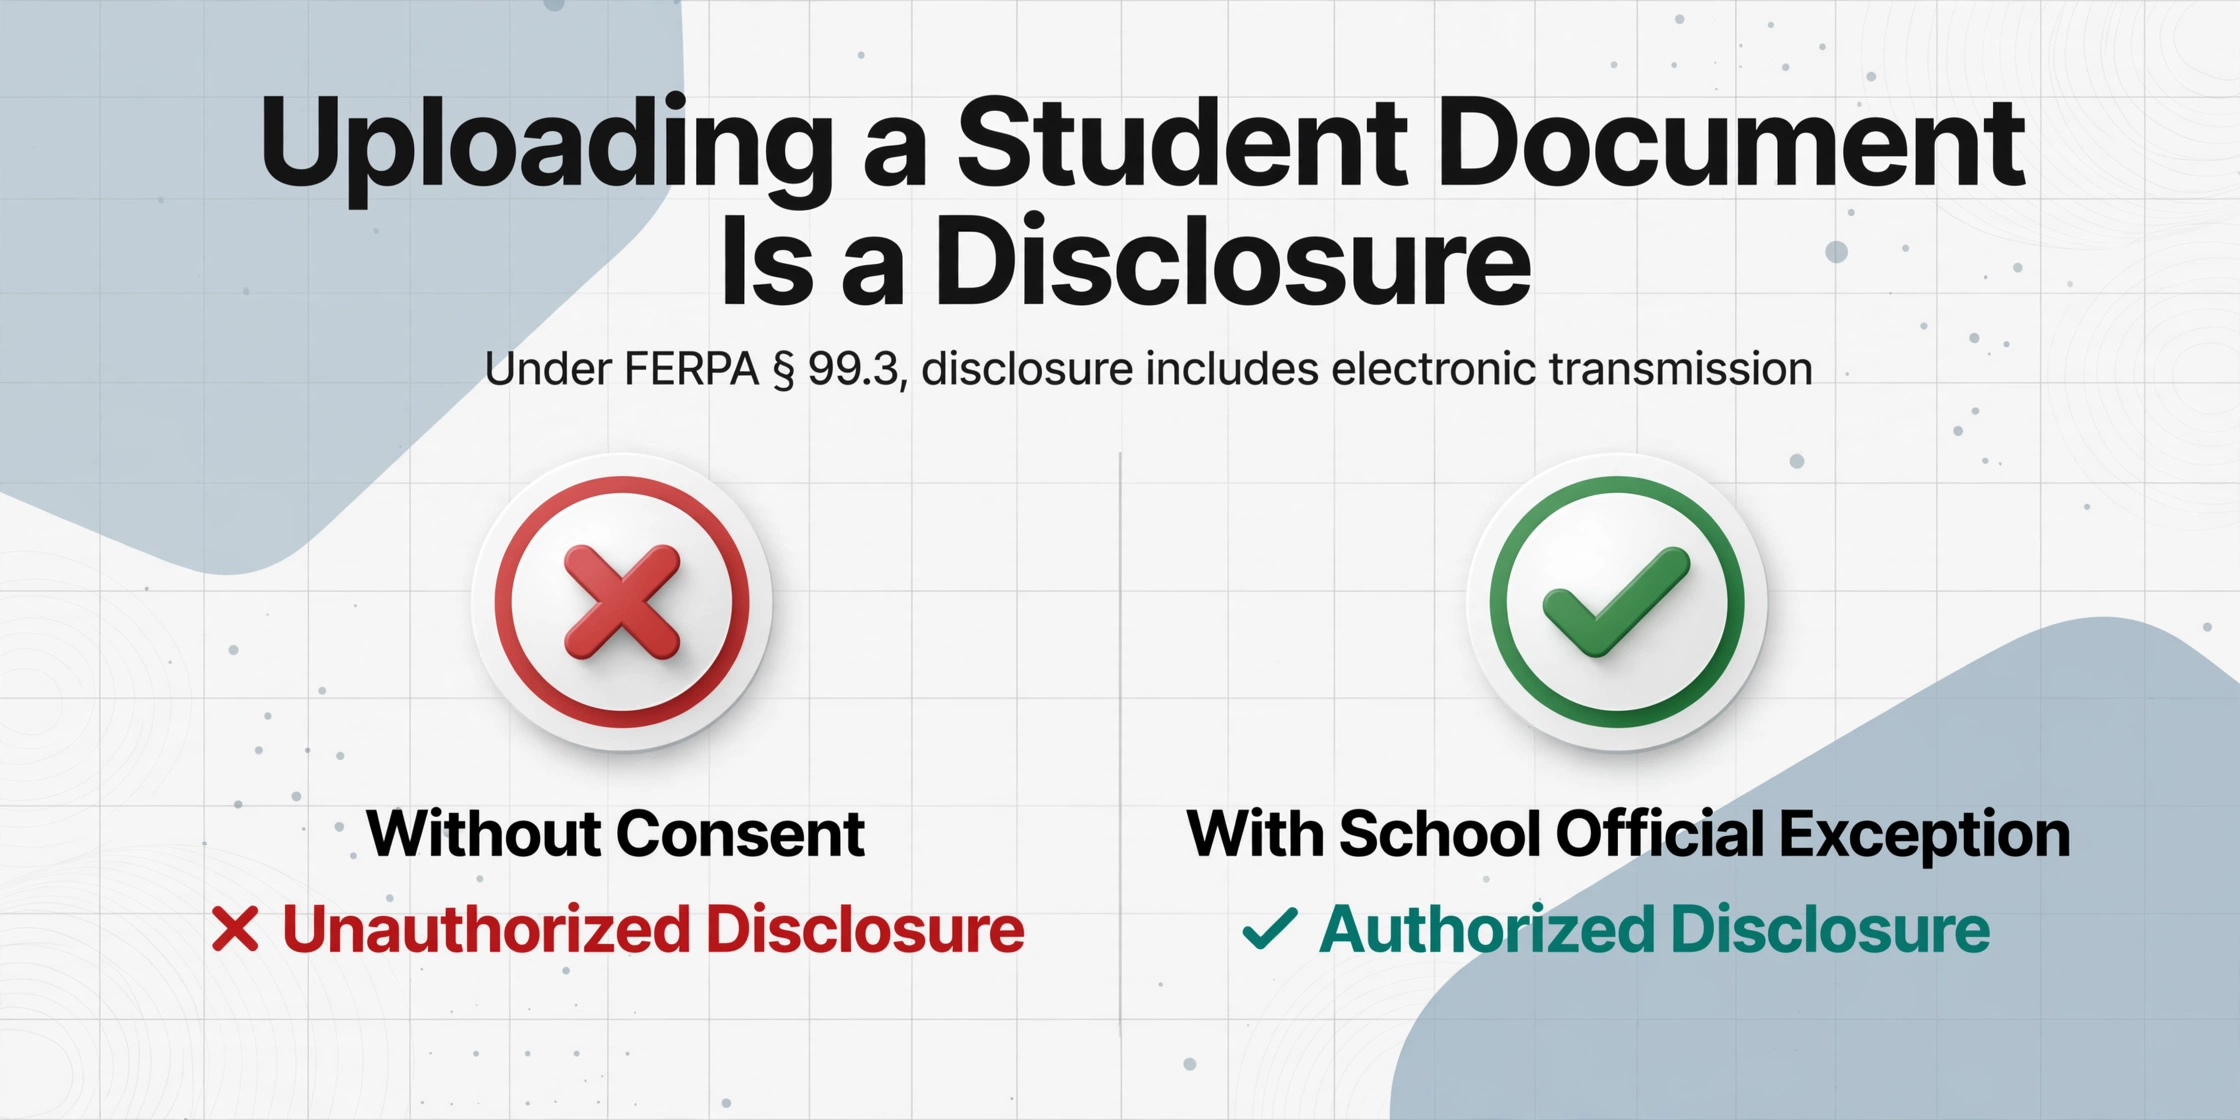
Die Kernregel von FERPA gemäß § 99.30 ist eindeutig: Eine Bildungseinrichtung darf personenbezogene Daten (PII) aus den Bildungsunterlagen eines Studenten nicht ohne vorherige schriftliche Einwilligung der Eltern oder des berechtigten Studenten offenlegen. Die Definition von Offenlegung gemäß § 99.3 bedeutet „den Zugriff auf oder die Freigabe, Übertragung oder sonstige Kommunikation personenbezogener Daten in Bildungsunterlagen an eine Partei zu ermöglichen, auf beliebigem Wege, einschließlich mündlich, schriftlich oder elektronisch."
Das Hochladen eines Studentendokuments in ein externes KI-Extraktionstool erfüllt jedes Element dieser Definition. Das Dokument wird elektronisch von der Einrichtung an den Anbieter übertragen. Die Cloud-Infrastruktur des Anbieters empfängt die Datei. Das KI-Modell des Anbieters verarbeitet den Inhalt, um Daten zu extrahieren. Jeder dieser Schritte ist eine Offenlegung im Sinne von FERPA — nicht nur der letzte. Die Übertragung, die Speicherung, die Inferenz — all das sind Verarbeitungsvorgänge, die eine rechtmäßige Grundlage erfordern.
Dies ist keine theoretische Sorge. Eine Diskussion vom Juni 2021 auf r/k12sysadmin erfasste das praktische Problem präzise: Ein Schulbezirk wollte eine Dateifreigabelösung, die die FERPA-Anforderungen für extern gesendete Studentendaten erfüllt. Die zentrale Frage des Threads — „Handelt dieser Anbieter unter unserer Kontrolle oder unabhängig?" — ist genau die Frage, die jedes Zulassungsbüro beantworten muss, bevor es ein einziges Studentendokument in ein Cloud-Tool hochlädt.
Die Offenlegung selbst ist also nicht illegal — aber sie ist nur legal, wenn eine der Ausnahmen von FERPA greift. Für die Dokumentenextraktion ist die relevante Ausnahme die Ausnahme für Schulbeamte. Ohne sie ist der Upload eine unbefugte Offenlegung — und eine unbefugte Offenlegung eines Bildungsdatensatzes ist per Definition ein FERPA-Verstoß.
Die Compliance-Frage ist nicht, ob automatisierte Extraktion legal durchgeführt werden kann — sondern ob der spezifische Anbieter, den Sie wählen, die Kriterien der Ausnahme für Schulbeamte erfüllt. Der Upload selbst begründet die Offenlegungspflicht; die Ausnahme ist es, die sie erfüllt.
Die Ausnahme für „Schulbeamte“ — Ihr Compliance-Weg gemäß § 99.31(a)(1)
Gemäß 34 CFR § 99.31(a)(1)(i)(B) kann ein externer Auftragnehmer – einschließlich eines cloudbasierten Anbieters zur Dokumentenextraktion – als „Schulbeamter“ betrachtet werden, der berechtigt ist, Bildungsunterlagen ohne vorherige Einwilligung der Studierenden zu erhalten, sofern drei Bedingungen erfüllt sind. Jede Bedingung ist ein Compliance-Tor. Wenn eine der drei Bedingungen nicht erfüllt ist, greift die Ausnahme nicht – und die Offenlegung ist unbefugt.
Erbringt eine institutionelle Dienstleistung oder Funktion
Der Anbieter muss „eine institutionelle Dienstleistung oder Funktion erbringen, für die die Behörde oder Einrichtung ansonsten eigene Mitarbeiter einsetzen würde“ (§ 99.31(a)(1)(i)(B)(1)). Für ein Zulassungsbüro ist die Extraktion strukturierter Daten aus Anmeldeformularen – Namen, Adressen, Testergebnisse, demografische Felder – eine Aufgabe, die Mitarbeiter sonst manuell erledigen würden. Die Automatisierung dieser manuellen Dateneingabe erfüllt diese Bedingung. Ein Tool, das Dokumente rein für eigene Zwecke des Anbieters verarbeitet (Datensammlung, Modelltraining, Marktforschung), tut dies nicht.
Steht unter direkter Kontrolle der Einrichtung
Der Anbieter muss „hinsichtlich der Nutzung und Aufbewahrung von Bildungsunterlagen unter der direkten Kontrolle der Behörde oder Einrichtung stehen“ (§ 99.31(a)(1)(i)(B)(2)). Der PTAC-Leitfaden des US-Bildungsministeriums zu Cloud Computing unter FERPA (überarbeitet Juli 2015) stellt klar, dass direkte Kontrolle durch einen schriftlichen Vertrag hergestellt wird – und dass das bloße Akzeptieren der Online-AGB eines Anbieters diese Anforderung nicht erfüllt. Der Vertrag muss spezifische Einschränkungen für die Nutzung und Aufbewahrung der offengelegten Bildungsunterlagen durch den Anbieter vorsehen.
Unterliegt den Weiterleitungseinschränkungen gemäß § 99.33(a)
Der Anbieter muss „den Anforderungen von § 99.33(a) zur Nutzung und Weiterleitung personenbezogener Daten aus Bildungsunterlagen unterliegen“ (§ 99.31(a)(1)(i)(B)(3)). Abschnitt 99.33(a) besagt, dass die empfangende Partei „die Informationen keiner anderen Partei ohne vorherige schriftliche Einwilligung des Elternteils oder des berechtigten Studierenden offenlegen darf“ – es sei denn, die Weiterleitung ist selbst durch eine FERPA-Ausnahme gestattet und die empfangende Partei handelt im Auftrag der Bildungseinrichtung. Das bedeutet: Ihr Anbieter darf extrahierte Studierendendaten nicht an einen Unterauftragsverarbeiter oder Analysepartner weitergeben, es sei denn, der Vertrag erlaubt dies ausdrücklich und der Unterauftragsverarbeiter ist an dieselben Einschränkungen gebunden.
Das PTAC-Dokument „Protecting Student Privacy While Using Online Educational Services“ vom Februar 2014 ergänzt, dass Schulen auch dann schriftliche Vereinbarungen nutzen sollten, wenn FERPA diese nicht strikt verlangt – und dass der Vertrag die Dateneigentümerschaft (die Schule, nicht der Anbieter), den Verarbeitungszweck sowie die Rückgabe oder Vernichtung der Daten bei Vertragsende festlegen sollte. Ein von PTAC im März 2016 veröffentlichtes Muster für Nutzungsbedingungen enthält konkrete Vertragsformulierungen für jede dieser Bestimmungen.
Ein operativer Hinweis: Die Institution, nicht der Anbieter, legt fest, wer als Schulbeamter gilt. Gemäß § 99.7(a)(3)(iii) muss die jährliche FERPA-Mitteilung der Institution an Studierende die Kriterien festlegen, nach denen bestimmt wird, wer ein Schulbeamter ist und was ein berechtigtes Bildungsinteresse darstellt. Falls Ihre Mitteilung externe Dokumentenverarbeitungsanbieter nicht als Schulbeamte vorsieht, aktualisieren Sie die Mitteilung, bevor Sie Daten hochladen.
Verzeichnisinformationen vs. vollständige Bildungsunterlagen – Warum die Ausnahme nicht für Einschreibungsformulare gilt
Einige Zulassungsteams fragen: Können wir die Daten auf einem Einschreibungsformular als Verzeichnisinformationen behandeln und die Schulbeamten-Ausnahme vollständig umgehen? Die Antwort hängt davon ab, was FERPA tatsächlich als Verzeichnisinformationen definiert – und was nicht.
Gemäß 34 CFR § 99.3 sind Verzeichnisinformationen „Informationen, die in einem Bildungsunterlagen eines Studierenden enthalten sind und deren Offenlegung allgemein nicht als schädlich oder als Eingriff in die Privatsphäre angesehen würde.“ Dazu können Name, Adresse, Telefonnummer, E-Mail-Adresse, Lichtbild, Geburtsdatum und -ort, Hauptstudienfach, Klassenstufe, Einschreibungsstatus, Anwesenheitsdaten, Teilnahme an anerkannten Aktivitäten, Abschlüsse und Auszeichnungen sowie die zuletzt besuchte Bildungseinrichtung gehören. Gemäß § 99.31(a)(11) und § 99.37 dürfen Verzeichnisinformationen ohne Einwilligung offengelegt werden – sofern die Institution Eltern und berechtigte Studierende über die festgelegten Kategorien informiert und ihnen die Möglichkeit zum Widerspruch gegeben hat.
Name und Adresse eines Studierenden könnten also für sich genommen als Verzeichnisinformationen freigegeben werden. Ein Einschreibungsformular, das diese Felder plus Sozialversicherungsnummer, Geburtsdatum, medizinische Informationen, Disziplinarhistorie, Testergebnisse, zu Hause gesprochene Sprache, Anspruch auf kostenlose oder vergünstigte Mahlzeiten oder Einwanderungsstatus enthält – all diese zusätzlichen Felder fallen außerhalb der Definition von Verzeichnisinformationen. Ein Einschreibungsformular ist keine Sammlung unabhängiger Datenpunkte, die beim Hochladen in ein Extraktionstool in „Verzeichnis“- und „Nicht-Verzeichnis“-Kategorien getrennt werden kann. Das Dokument als Ganzes enthält geschützte Felder, und die Offenlegung des Dokuments als Ganzes löst FERPA aus – unabhängig davon, welche Felder Sie extrahieren möchten.
Darüber hinaus schließt FERPA die Sozialversicherungsnummer eines Schülers sowie bestimmte Schüler-ID-Nummern ausdrücklich von der Definition der Verzeichnisinformationen aus (§ 99.3, Absatz (c) der Definition). Wenn Ihre Einschreibungsformulare SSNs erfassen — wie es viele zur Überprüfung der Finanzhilfe tun — kann die Ausnahme für Verzeichnisinformationen nicht auf das gesamte Formular angewendet werden. Die Ausnahme für Schulbeamte bleibt der richtige Weg, selbst wenn Sie nur eine Teilmenge von Feldern extrahieren, wie es bei der Extraktion aus Schüler-Einschreibungsformularen typischerweise der Fall ist — gezielt bestimmte Spalten wie Name, Adresse und Notfallkontakte werden extrahiert, während Felder ignoriert werden, die für den SIS-Import nicht benötigt werden. Diese Kennungen erscheinen auch auf Schülerausweisen, daher unterliegen Scan-Workflows für Ausweise derselben Prüfung.
Was der Vertrag enthalten muss — „Direkte Kontrolle" auf dem Papier aufbauen
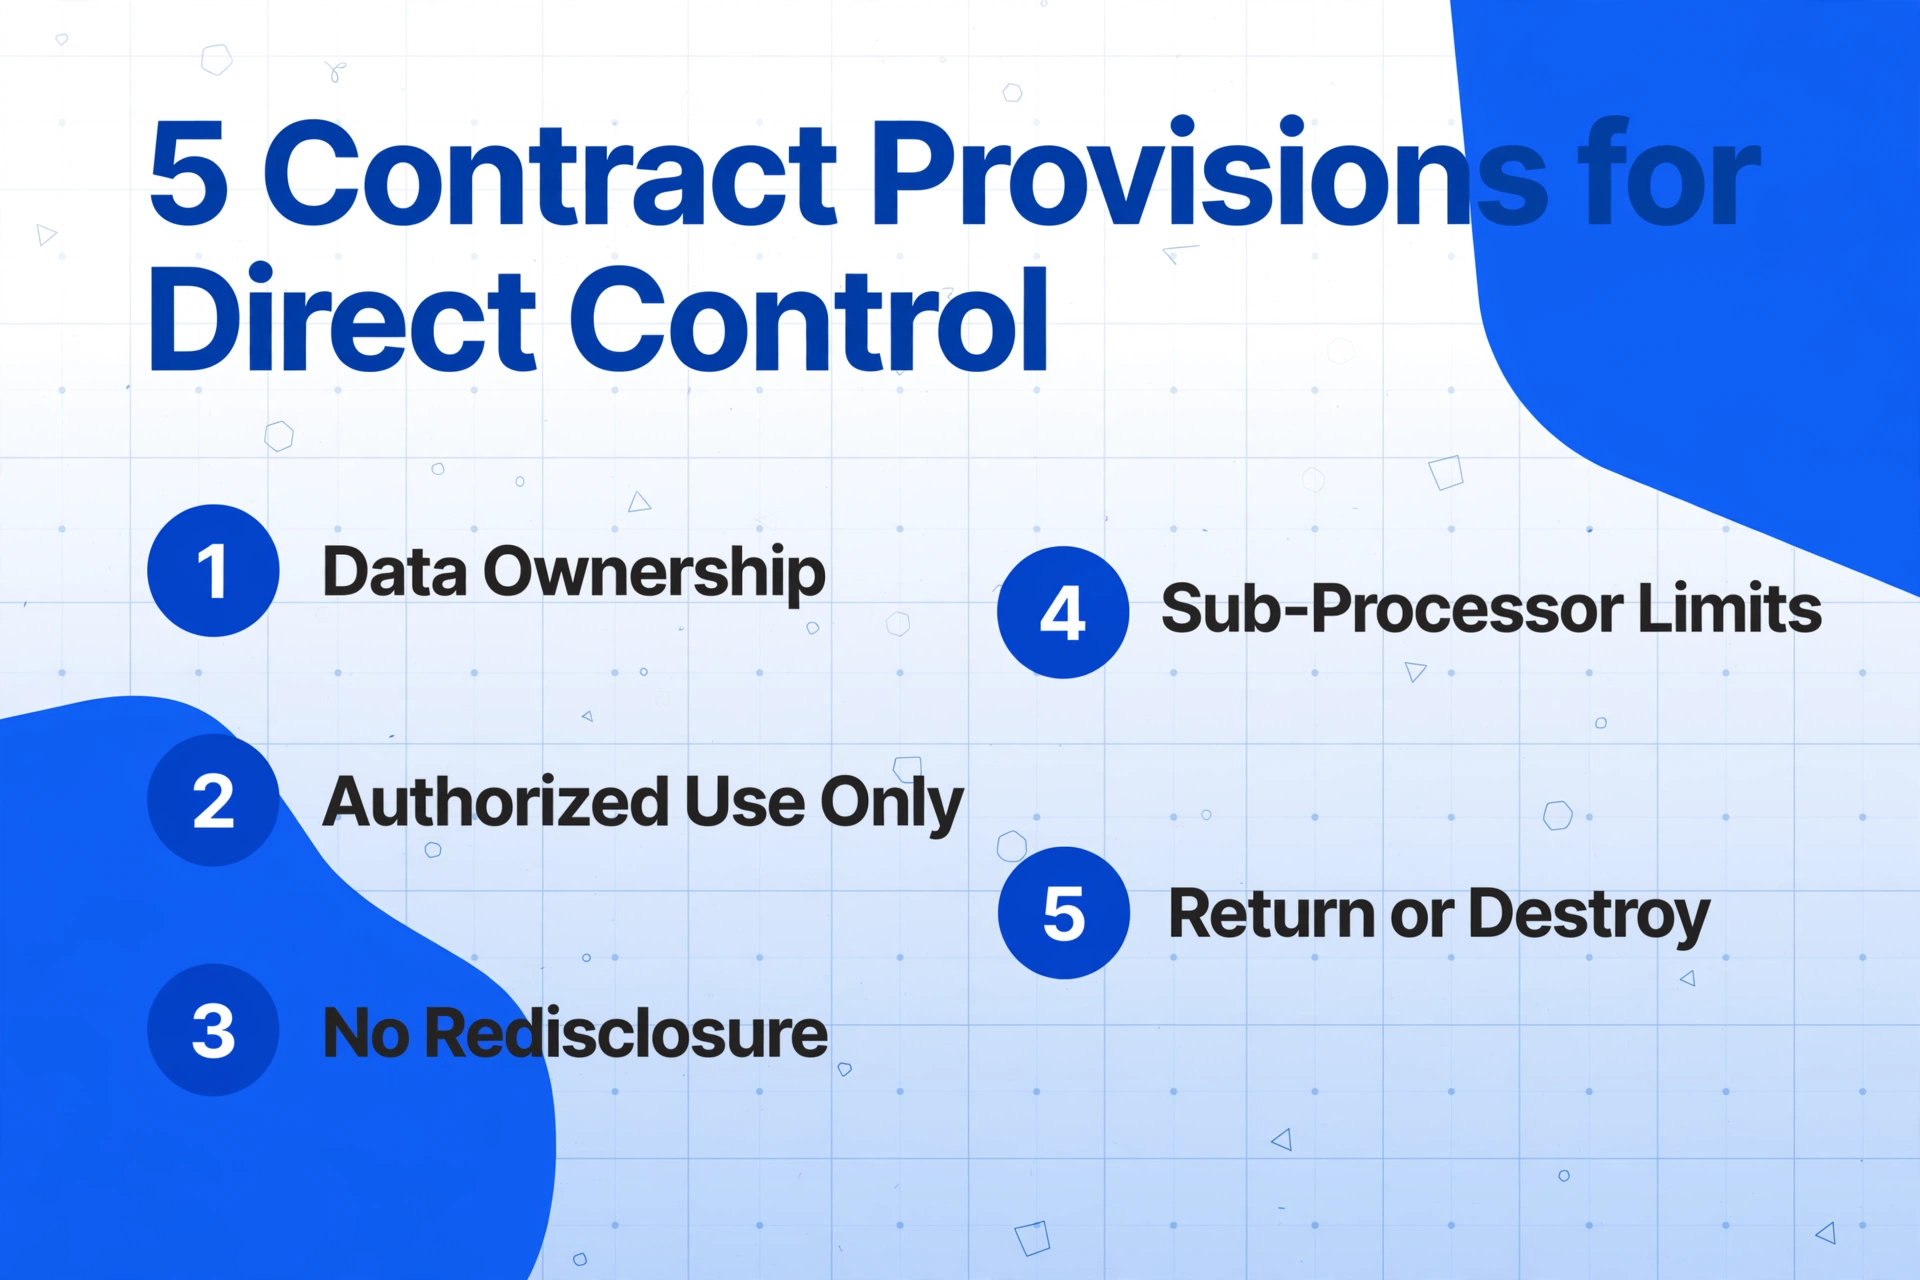
Die Ausnahme für Schulbeamte setzt voraus, dass der Anbieter „unter der direkten Kontrolle" der Einrichtung steht. Da ein unabhängiges Unternehmen nicht in der organisatorischen Hierarchie einer Einrichtung steht, ist der einzige Mechanismus zur Herstellung direkter Kontrolle ein schriftlicher Vertrag. Hier ist, was die PTAC-Leitlinien und bewährte Praktiken von Einrichtungen dazu sagen, was dieser Vertrag abdecken sollte.
Dateneigentum und Nutzungsberechtigung
Legen Sie fest, dass die Bildungseinrichtung – nicht der Anbieter – Eigentümer aller hochgeladenen Dokumente und extrahierten Daten ist. Beschränken Sie die Nutzung der Daten durch den Anbieter auf den alleinigen Zweck der Erbringung der Extraktionsdienstleistung. Untersagen Sie jede sekundäre Nutzung, einschließlich Modelltraining, Datenaggregation oder Produktverbesserung, sofern nicht gesondert schriftlich genehmigt.
Weitergabeverbot und Subunternehmerbeschränkungen
Gemäß § 99.33(a) darf der Anbieter Daten ohne Zustimmung der Bildungseinrichtung nicht an Dritte weitergeben. Setzt der Anbieter Subunternehmer ein (Cloud-Hosting, KI-Inferenz-APIs, Analysedienste), muss der Vertrag jeden Subunternehmer an dieselben FERPA-Beschränkungen binden. Führen Sie eine veröffentlichte Liste der Subunternehmer und verlangen Sie eine Benachrichtigung vor jeder Hinzufügung.
Datenrückgabe oder -löschung bei Vertragsende
Die PTAC-Mustervertragsbedingungen empfehlen eine Klausel, die den Anbieter verpflichtet, alle Bildungsunterlagen bei Vertragsbeendigung zurückzugeben oder zu löschen. Ist eine sofortige Löschung aufgrund von Backup-Zyklen technisch nicht machbar, legen Sie eine maximale Aufbewahrungsfrist (30–90 Tage) und eine schriftliche Löschbestätigung nach Abschluss fest.
Sicherheitsmaßnahmen und Benachrichtigung bei Sicherheitsvorfällen
Verlangen Sie Verschlüsselung während der Übertragung (mindestens TLS 1.2) und im Ruhezustand, Zugriffskontrollen, Prüfprotokolle und unabhängig verifizierte Sicherheitszertifizierungen (SOC 2 Typ II oder gleichwertig). Legen Sie Fristen für die Benachrichtigung bei Sicherheitsvorfällen fest – PTAC empfiehlt eine sofortige Benachrichtigung nach bestätigtem Vorfall, nicht nach Abschluss der Untersuchung – und definieren Sie die Verantwortlichkeiten jeder Partei für die Benachrichtigung betroffener Personen und Aufsichtsbehörden.
Prüfrechte
Schließen Sie das Recht ein, die Einhaltung der Vorschriften durch unabhängige Prüfberichte, Sicherheitsfragebögen oder – bei institutionellen Verträgen – durch Vor-Ort-Bewertungen zu überprüfen. In der Praxis erfüllen die meisten Anbieter dies durch SOC-2-Typ-II-Berichte und ISO-27001-Zertifikate anstelle einzelner Kundenprüfungen. Bestätigen Sie, dass diese Berichte aktuell sind und speziell die Dokumentenverarbeitungsfunktion abdecken.
Ein struktureller Punkt, den es hervorzuheben lohnt: Das bloße Anklicken der allgemeinen Geschäftsbedingungen eines Anbieters auf einer Website erfüllt die Vertragsanforderung nicht. TOS-Vereinbarungen werden in der Regel auf einer „Nimm-es-oder-lass-es"-Basis präsentiert und enthalten selten die spezifischen Datenverarbeitungsbeschränkungen, die FERPA verlangt. Eine dedizierte institutionelle Vereinbarung — ob als eigenständiger Vertrag, als Datenverarbeitungsvereinbarung oder als Bestellung mit FERPA-spezifischen Bedingungen im Anhang — ist der Standard für compliance-bewusste Institutionen. Dies ist derselbe Rahmen, der in vergleichbar regulierten Branchen gilt — der Leitfaden zur Extraktion juristischer Dokumente behandelt analoge Vereinbarungen zur Datenverarbeitung durch Dritte im Anwaltskanzlei-Kontext, wo Vertraulichkeit gegenüber Mandanten parallele Kontrollanforderungen schafft.
Datenaufbewahrung, Löschung und die Frage des Modelltrainings
Drei operative Fragen tauchen in jeder Diskussion über automatisierte Extraktion in Zulassungsbüros auf: Wie lange behält der Anbieter unsere Dokumente? Können wir sie löschen lassen, wenn wir fertig sind? Und — die Frage, die konforme von nicht-konformen Tools unterscheidet — werden Studiendokumente für das Training der KI des Anbieters verwendet?
Aufbewahrung: Minuten, nicht Monate
FERPA legt keine maximale Aufbewahrungsfrist für Daten fest, die von einem Schulbeamten gehalten werden. Die PTAC-Mustervertragsbedingungen empfehlen jedoch, dass Anbieter Bildungsunterlagen bei Vertragsende zurückgeben oder vernichten — und als Best Practice, dass sie Daten nur so lange aufbewahren, wie es zur Erbringung der vertraglich vereinbarten Dienstleistung erforderlich ist. Bei der Dokumentextraktion ist die vertragliche Dienstleistung in der Regel innerhalb von Minuten nach dem Hochladen und Verarbeiten der Datei abgeschlossen. Ein Anbieter, der hochgeladene Dokumente Tage, Wochen oder unbegrenzt nach der Extraktion aufbewahrt, hält die Daten nicht mehr für den autorisierten Zweck — und genau diese Lücke zwischen Verarbeitungsabschluss und Löschung ist der Ort, an dem sich Compliance-Risiken ansammeln.
Die Architektur ist hier entscheidend. Ein Tool, das für transiente Verarbeitung ausgelegt ist — Dokumente werden hochgeladen, die KI extrahiert die Daten, Ergebnisse werden zurückgegeben, Originale werden innerhalb eines definierten Zeitfensters gelöscht — erfüllt das Aufbewahrungsprinzip auf Systemebene. Ein Tool, das Dokumente unbegrenzt zwischenspeichert, sie in Inferenz-Pipelines für zukünftige Läufe aufbewahrt oder sie für Analysen oder Produktverbesserungen speichert, schafft eine entsprechende Verpflichtung, diese Aufbewahrung zu dokumentieren und zu rechtfertigen. Je kürzer und klarer definiert das Aufbewahrungsfenster ist, desto geringer ist die regulatorische Angriffsfläche.
Löschung: Schriftlich festhalten
Nach den FERPA-Vorschriften verliert eine Einrichtung ihren Compliance-Status nicht allein dadurch, dass ein Anbieter Daten speichert. Doch wenn ein Elternteil oder ein berechtigter Student sein Recht auf Löschung ausübt oder wenn der Vertrag endet, muss der Anbieter in der Lage sein, dies umzusetzen. Fordern Sie eine schriftliche Löschbestätigung an – keine allgemeine Erklärung, sondern eine spezifische Bestätigung, die Ihre hochgeladenen Dateien abdeckt. Dokumentieren Sie diese Bestätigung in Ihrer Compliance-Unterlage. Wenn der Anbieter sie auf Anfrage nicht vorlegen kann, ist die Anforderung der direkten Kontrolle gemäß § 99.31(a)(1)(i)(B)(2) infrage gestellt.
Modelltraining: Die klare Grenze
Dies ist die Frage, bei der Mehrdeutigkeit nicht akzeptabel ist. Wenn Ihr Extraktionsanbieter hochgeladene Studierendendokumente zum Trainieren seiner KI-Modelle verwendet, stellt dies eine Nutzung dar, die über den genehmigten Verarbeitungszweck hinausgeht. Die PTAC-Leitlinie warnt Anbieter ausdrücklich davor, Studierendendaten für „Produktverbesserung" oder „Data Mining" zu verwenden, sofern nicht ausdrücklich autorisiert. Die Verwendung des Einschreibungsformulars eines Studierenden zur Verbesserung eines KI-Modells ist nicht die institutionelle Funktion, für die die Daten offengelegt wurden – es ist eine sekundäre Nutzung, die eine separate Autorisierung erfordert.
Fragen Sie den Anbieter direkt: Verwenden Sie von meiner Einrichtung hochgeladene Dokumente, um Ihre KI-Modelle zu trainieren, feinzujustieren oder zu verbessern? Wenn die Antwort ja – oder mehrdeutig – lautet, deckt die Ausnahme für Schulbeamte diese Nutzung nicht ab. Holen Sie eine schriftliche Zusage ein. Die aus FERPA-Compliance-Sicht vertretbare Antwort ist ein klares Nein.
Einige Anbieter bieten dedizierte Infrastruktur oder Null-Speicher-Verarbeitung an, um dieses Problem gezielt zu vermeiden. Der Compliance-Vorteil ist strukturell: Wenn das Tool transient verarbeitet und Dokumente nie über das Extraktionsfenster hinaus aufbewahrt, ist Modelltraining mit Ihren Daten architektonisch unmöglich, nicht nur vertraglich untersagt. Das ist eine stärkere Position als ein bloßes vertragliches Versprechen – und Prüfer sowie Compliance-Beauftragte erkennen den Unterschied. Für eine umfassendere Betrachtung, wie Extraktionstools Dokumente in stark regulierten Umgebungen verarbeiten, behandelt der OCR-Leitfaden für Bildung Datenverarbeitungsarchitekturen in verschiedenen institutionellen Arbeitsabläufen.
Was das für Zulassungsunterlagen bedeutet, die bereits in Ihrem SIS liegen
Viele Zulassungsstellen verarbeiten drei Kategorien von Dokumenten: eingehende Bewerbungen, verifizierte Einschreibungsunterlagen und Datensätze, die bereits im Studenteninformationssystem gespeichert sind. Die FERPA-Analyse unterscheidet sich in diesen Kategorien subtil – und dieser Unterschied ist wichtig für den Vertrag, den Sie mit einem Extraktionsanbieter aushandeln.
Eingehende Bewerbungen. Dokumente, die von außen eintreffen – Common-App-Einreichungen, per Post versandte Zeugnisse, per E-Mail gesendete Empfehlungsschreiben – werden in dem Moment zu Bildungsunterlagen, in dem die Einrichtung sie „aufbewahrt". Wenn eine Zulassungsstelle ein per Post eingegangenes Zeugnis scannt und speichert, bevor es verarbeitet wird, schafft dieser Scanvorgang eine Bildungsunterlage. Wenn die Stelle es direkt in ein Extraktionstool hochlädt, ohne zuvor eine interne Kopie zu erstellen, ist die Übertragung an den Extraktionsanbieter der erste Akt der Aufbewahrung – und gleichzeitig eine Offenlegung, die die Ausnahme für Schulbeamte erfordert.
Verifizierte Einschreibungsunterlagen. Dokumente, die bereits validiert und in das SIS (PowerSchool, Infinite Campus, Skyward, Banner) eingegeben wurden, sind zweifelsfrei Bildungsunterlagen. Das Extrahieren zusätzlicher Felder aus diesen Dokumenten – die Ergänzung des SIS-Datensatzes um neue Daten – ist ein Verarbeitungsvorgang, der dieselbe Ausnahme für Schulbeamte erfordert. Das Tool führt eine Funktion aus, die die Einrichtung andernfalls mit eigenem Personal durchführen würde.
Datensätze, die bereits im SIS liegen. Das Exportieren von Schülerdaten aus dem SIS und deren Einspeisung in ein Extraktionstool zur Anreicherung, Deduplizierung oder Kreuzreferenzierung ist eine Offenlegung vom SIS an den Extraktionsanbieter. Der SIS-Export ist die Quelle; das Extraktionstool ist der Empfänger. Die Verwahrungskette ist wichtig. Dokumentieren Sie sie – welche Datensätze wurden exportiert, an welchen Anbieter, für welchen Zweck, unter welcher vertraglichen Befugnis.
Dieser Datenfluss – vom Papier zum Extraktionstool zum SIS – ist nicht nur im Bildungswesen anzutreffen. Auch Immobilienverwaltungsfirmen stehen vor denselben Fragen der Verwahrungskette, wenn sie Mietverträge digitalisieren, wie im Leitfaden zur Mietvertragsextraktion in großem Maßstab beschrieben. Der regulatorische Rahmen ist anders (Immobilienrecht vs. FERPA), aber das operative Muster – Papier rein, Vertragskontrolle, strukturierte Daten raus – spiegelt den Arbeitsablauf der Zulassungsstelle wider.
Praktische FERPA-Compliance-Checkliste für die automatisierte Dokumentenverarbeitung
Jeder Schritt unten verweist auf eine spezifische gesetzliche Vorschrift, sodass Sie die Compliance dokumentieren können, bevor Sie eine einzige Datei hochladen.
Dokumente in Ihrem Workflow klassifizieren
Ordnen Sie jeden Dokumententyp, den Ihre Zulassungsstelle verarbeitet, der Definition von Bildungsunterlagen gemäß § 99.3 zu. Einschreibungsformulare? Ja. Zeugnisse? Ja. Empfehlungsschreiben? Ja. Testergebnisse? Ja. Unterlagen von Bewerbern, die sich nicht einschreiben? Ja – sofern Sie sie aufbewahren. Gehen Sie grundsätzlich davon aus, dass jedes Dokument mit einem Studentennamen, das Ihre Stelle durchläuft, eine Bildungsunterlage ist.
Prüfen, ob der Anbieter als Schulbeamter qualifiziert
Bestätigen Sie die drei Bedingungen gemäß § 99.31(a)(1)(i)(B): (1) Der Anbieter führt die Dokumentenextraktion durch – eine Aufgabe, die Ihr Personal sonst manuell erledigen müsste; (2) ein schriftlicher Vertrag legt die direkte Kontrolle über Datennutzung und -aufbewahrung fest; (3) der Vertrag verpflichtet den Anbieter zur Einhaltung der Weiterleitungsbeschränkungen gemäß § 99.33(a). Aktualisieren Sie Ihre jährliche FERPA-Mitteilung (§ 99.7), um die externe Dokumentenverarbeitung als Funktion eines Schulbeamten aufzuführen, falls noch nicht geschehen.
Schriftliche Vereinbarung mit fünf Vertragsklauseln abschließen
Stellen Sie sicher, dass der Vertrag Folgendes regelt: Dateneigentum (Ihrerseits), zulässige Nutzung (nur Extraktion – kein Modelltraining), Beschränkungen und Transparenz bei Unterauftragsverarbeitern, Datenrückgabe oder -löschung bei Vertragsende mit schriftlicher Bestätigung, Sicherheitsmaßnahmen (TLS 1.2, Verschlüsselung im Ruhezustand, Zugriffskontrollen, Prüfzertifikate) sowie Meldefristen bei Datenschutzverletzungen.
Kein Modelltraining mit Studentendaten bestätigen
Fordern Sie eine schriftliche Bestätigung an, dass hochgeladene Studentendokumente nicht zum Trainieren, Feintunen oder Verbessern der KI-Modelle des Anbieters verwendet werden. Falls die Standardbedingungen des Anbieters Modelltraining-Rechte vorsehen, verhandeln Sie eine Ausnahme für die Daten Ihrer Einrichtung. Die strukturelle Alternative – eine vorübergehende Verarbeitung, bei der Dokumente nie gespeichert werden – umgeht das Problem auf Architekturebene.
Datenaufbewahrungs- und Löschfristen festlegen
Legen Sie fest, wie lange der Anbieter hochgeladene Dokumente aufbewahrt (in Minuten oder Stunden, nicht in Tagen oder Monaten) und wie lange Sie die extrahierten Daten speichern. Richten Sie beides an der Aufbewahrungsrichtlinie Ihrer Einrichtung aus. Planen Sie regelmäßige Löschbestätigungen des Anbieters ein und dokumentieren Sie diese in Ihrer Compliance-Akte.
Offenlegungsprotokoll für jede Charge dokumentieren
Gemäß § 99.32(a) muss die Einrichtung ein Protokoll jeder Offenlegung führen – mit Angabe der Empfänger der Informationen und des berechtigten Interesses, das die Offenlegung rechtfertigt. Bei der Dokumentenextraktion jede Charge protokollieren: welche Dokumente verarbeitet wurden, von welchem Anbieter, an welchem Datum, unter welcher vertraglichen Grundlage. Falls ein Elternteil oder berechtigter Student seine Offenlegungshistorie anfordert, erfüllen diese Aufzeichnungen die Anforderungen von § 99.32(a)(2).
Compliance-Ordner führen und jährlich prüfen
Einen zentralen Compliance-Ordner anlegen mit: dem unterzeichneten Vertrag oder DPA mit dem Extraktionsanbieter, der aktuellen SOC-2-Typ-II- oder gleichwertigen Zertifizierung des Anbieters, der schriftlichen Bestätigung, dass Studentendaten nicht für das Modelltraining verwendet werden, der aktuellsten Löschbestätigung, Offenlegungsprotokollen nach Charge und einer Kopie Ihrer aktualisierten jährlichen FERPA-Mitteilung, die die externe Dokumentenverarbeitung als Funktion eines beauftragten Schulbeamten ausweist. Den gesamten Ordner jährlich prüfen – Zertifizierungen laufen ab, Subprozessorenlisten ändern sich, Verträge müssen erneuert werden.
Häufig gestellte Fragen
Kann ich nur Directory-Information-Felder extrahieren und FERPA vollständig umgehen?
Theoretisch ja – wenn das Dokument ausschließlich Directory-Information-Felder enthält. In der Praxis enthalten die meisten Zulassungsdokumente – Anmeldeformulare, Zeugnisse, Empfehlungsschreiben – mindestens ein Nicht-Directory-Feld (Geburtsdatum neben Name und Adresse, SSN auf einem Finanzhilfeformular, Testergebnisse auf einem Zeugnis). Das gesamte Dokument wird beim Hochladen offengelegt, nicht die einzelnen Felder. Wenn ein Feld im Dokument außerhalb der Definition von Directory Information liegt, löst die Offenlegung FERPA-Schutz aus. Gehen Sie praktisch davon aus, dass jedes Zulassungsdokument die Ausnahme für Schulbeamte erfordert. Die Directory-Information-Ausnahme reicht für Extraktions-Workflows selten aus.
Was ist, wenn mein Extraktionsanbieter nur eine Click-Through-AGB statt eines unterzeichneten Vertrags anbietet?
Click-Through-AGB erfüllen die Anforderung der direkten Kontrolle gemäß § 99.31(a)(1)(i)(B)(2) aus zwei Gründen nicht. Erstens sind sie in der Regel nicht verhandelbar – die Einrichtung kann die spezifischen, von FERPA geforderten Einschränkungen nicht durchsetzen. Zweitens unterscheidet die PTAC-Leitlinie ausdrücklich zwischen einem ausgehandelten Vertrag und den Standardbedingungen eines Anbieters und empfiehlt Ersteres. Wenn Ihr Anbieter keine unterzeichnete institutionelle Vereinbarung mit FERPA-spezifischen Datenverarbeitungsklauseln anbieten kann, ist die Compliance-Lücke struktureller, nicht vertraglicher Natur.
Sind Notizen von Zulassungsberatern zu einer Bewerbung ein Bildungsdatensatz?
Nein, wenn sie als Aufzeichnungen im Alleinbesitz gemäß § 99.3(b)(1) gelten – Aufzeichnungen, die sich im alleinigen Besitz des Erstellers befinden, nur als persönliches Gedächtnisstütze dienen und keiner anderen Person außer einem vorübergehenden Vertreter zugänglich oder offenbart werden. Sobald diese Notizen jedoch mit einem Zulassungsausschuss geteilt, in ein gemeinsames System eingegeben oder einem externen Tool offengelegt werden, verlieren sie den Status des Alleinbesitzes und werden zu Bildungsdatensätzen. Zulassungsstellen, die Extraktionstools zur Digitalisierung von Beraternotizen verwenden, sollten die digitalisierten Versionen als Bildungsdatensätze behandeln und die Ausnahme für Schulbeamte anwenden.
Was passiert mit unseren Schülerdaten, wenn wir den Extraktionsanbieter wechseln?
Der abgehende Anbieter muss gemäß der Kündigungsklausel Ihres Vertrags alle Bildungsunterlagen zurückgeben oder vernichten. Fordern Sie eine dokumentierte Exportdatei der benötigten extrahierten Daten an, anschließend eine schriftliche Löschbestätigung. Bewahren Sie die Bestätigung auf. Hat der abgehende Anbieter einen Unterauftragsverarbeiter für KI-Inferenz genutzt, bestätigen Sie, dass auch dessen Kopien gelöscht wurden. Dies ist eine vertragliche Durchsetzungsmaßnahme, keine FERPA-Compliance-Frage – aber die Einrichtung, die die Daten offengelegt hat, bleibt für die ordnungsgemäße Handhabung auch nach Beendigung der Beziehung verantwortlich.
Welche Strafen drohen bei Nutzung eines nicht konformen Extraktionstools?
FERPA sieht keine direkten Geldstrafen für Einrichtungen vor. Der Durchsetzungsmechanismus ist der Verlust von Bundesmitteln des US-Bildungsministeriums – für Einrichtungen, die Titel-IV-Mittel erhalten, eine existenzielle Konsequenz. Das Student Privacy Policy Office (SPPO) des Ministeriums untersucht Beschwerden und kann Abhilfemaßnahmen anordnen. Über den Regulierungsmechanismus hinaus birgt eine unbefugte Offenlegung von Schülerbildungsunterlagen Reputationsrisiken, potenzielle Haftung nach Landesrecht (viele Bundesstaaten haben eigene Datenschutzgesetze für Schülerdaten mit separaten Strafen) und den operativen Aufwand einer obligatorischen Benachrichtigung bei Datenschutzverletzungen. Bei einem nicht konformen Extraktionstool ist der wahrscheinlichste Durchsetzungsweg eine Beschwerde eines Elternteils oder berechtigten Schülers, die eine SPPO-Untersuchung auslöst – und die erste Frage des Ermittlers wird sein, ob die Ausnahme für Schulbeamte ordnungsgemäß angewandt wurde.
Fügen landesrechtliche Datenschutzgesetze für Schülerdaten Anforderungen über FERPA hinaus hinzu?
Ja – und die Unterschiede sind erheblich. Kaliforniens AB 1584 verlangt neun spezifische Vertragsklauseln für jede Vereinbarung zwischen einer Schule und einem Technologieanbieter, darunter Dateninhaberschaft, Werbebeschränkungen und Löschpflichten. Mehr als 20 Bundesstaaten haben SOPIPA-ähnliche Gesetze erlassen, die die Nutzung von Schülerdaten durch Bildungs-Technologieanbieter einschränken. New Yorks Bildungsgesetz § 2-d schreibt Fristen für die Benachrichtigung bei Datenschutzverletzungen und Datensicherheitsanforderungen vor, die über FERPAs Basis hinausgehen. Befindet sich Ihre Einrichtung in Kalifornien, New York, Illinois, Colorado, Connecticut oder einem anderen Bundesstaat mit umfassenden Datenschutzgesetzen für Schülerdaten, muss Ihr Anbietervertrag sowohl FERPA als auch Landesrecht erfüllen. FERPA-Compliance ist die Untergrenze, nicht die Obergrenze.
Kann ein Elternteil auf die Daten zugreifen, die unser Extraktionstool über sein Kind erstellt hat?
Ja. Gemäß 20 U.S.C. § 1232g(a)(1)(A) und 34 CFR § 99.10 haben Eltern und berechtigte Studierende das Recht, Bildungsunterlagen einzusehen und zu prüfen. Extrahierte Daten aus einem Anmeldeformular oder Zeugnis sind Teil des Bildungsdatensatzes des Studierenden – der Elternteil hat dasselbe Zugriffsrecht auf die strukturierten Tabellendaten wie auf das ursprüngliche Papierformular. Ihr Extraktionsworkflow sollte die Möglichkeit erhalten, auf Anfrage einen vollständigen Datensatz bereitzustellen. Wenn extrahierte Daten in das SIS übernommen werden, bleibt das SIS die maßgebliche Quelle für Elternzugriffsanfragen.
FERPA-Konformität bei der automatisierten Dokumentextraktion hängt nicht davon ab, ob die Technologie konform sein kann — sondern davon, ob Ihr Anbieter den richtigen vertraglichen, architektonischen und operativen Rahmen geschaffen hat, bevor Sie auch nur ein einziges Studentendokument verarbeiten. Abschnitt 99.3 definiert, was als Bildungsdatensatz gilt. Abschnitt 99.31(a)(1) sieht die Ausnahme für Schulbeamte vor — den rechtlichen Weg, der automatisierte Extraktion ohne Einwilligung pro Student möglich macht. Abschnitt 99.33(a) beschränkt, was Ihr Anbieter mit den Daten nach deren Erhalt tun darf. Die PTAC-Leitlinien füllen die operativen Details aus: ein schriftlicher Vertrag, kein Klick-Durchlauf; ein definierter Aufbewahrungszeitraum, keine unbegrenzte Speicherung; ein klares Verbot des Modelltrainings, keine mehrdeutige Datenschutzrichtlinie. All dies ist überprüfbar, bevor Sie die erste Datei hochladen — und die Antwort auf die Konformitätsfrage sollte dokumentiert, nicht angenommen sein.
Dieser Artikel bietet allgemeine regulatorische Hinweise und stellt keine Rechtsberatung dar. Wenden Sie sich für Entscheidungen, die für Ihre Arbeitsabläufe und Rechtsordnung spezifisch sind, an den Compliance-Beauftragten Ihrer Einrichtung, die Rechtsabteilung oder einen qualifizierten Anwalt für Bildungsrecht.
Compliance-Setup bewertenKostenlos testbar, ohne Anmeldung. Dokumente werden transient verarbeitet und nicht gespeichert. Fragen Sie nach einer institutionellen Vereinbarung.