Cumplimiento de FERPA
Extracción de Datos de Estudiantes: Guía para Admisiones
Las herramientas automatizadas de extracción de documentos pueden convertir una pila de formularios de inscripción en una hoja de cálculo en minutos, un hecho que los directores de admisiones ya conocen. Lo que pocos equipos de admisiones han analizado es qué exige FERPA en el momento exacto en que un documento de estudiante sale del control de la institución y entra en un proceso de IA de terceros. Esto es lo que dice la Family Educational Rights and Privacy Act (20 U.S.C. § 1232g; 34 CFR Part 99) sobre ese momento, y las cinco preguntas de cumplimiento que debe hacerse antes de procesar un solo archivo.
Conclusiones Clave
- En el momento en que sube un formulario de inscripción de un estudiante a cualquier herramienta de extracción en la nube, ha realizado una divulgación según FERPA bajo la § 99.30, antes de que la IA lea un solo carácter, y es probable que la notificación anual de su institución no enumere a los procesadores de documentos externos como funcionarios escolares cubiertos.
- Hacer clic en "Acepto" en los términos de servicio de un proveedor no satisface el requisito de control directo de FERPA; la guía PTAC del Departamento de Educación de EE. UU. lo establece explícitamente, sin embargo, la mayoría de las oficinas de admisiones tratan la página de política de privacidad de un SaaS como su documentación de cumplimiento.
- El cumplimiento se vuelve verificable con un acuerdo institucional firmado que cubra cinco disposiciones: propiedad de los datos, restricciones de redivulgación, eliminación al finalizar el contrato, notificación de violaciones y derechos de auditoría, además de un compromiso por escrito de que los documentos de los estudiantes nunca se utilizan para entrenar los modelos de IA del proveedor.
Qué hace que un documento de estudiante sea un «registro educativo» según FERPA
El punto de partida no es si usted tiene la intención de crear un registro de estudiante — sino si el documento que está procesando ya cumple con la definición de FERPA. Según 34 CFR § 99.3, un registro educativo es aquel que (1) está directamente relacionado con un estudiante y (2) es mantenido por una agencia o institución educativa — o por una parte que actúa en nombre de la agencia o institución. Esa cláusula final es lo que trae a las herramientas de extracción de documentos de terceros al ámbito de FERPA.
Un documento cumple con «directamente relacionado» cuando identifica expresamente a un estudiante por nombre, número de identificación u otro identificador — o cuando la identidad de un estudiante puede deducirse de su contenido en combinación con otra información razonablemente disponible. Un formulario de inscripción con el nombre legal completo del estudiante, fecha de nacimiento y dirección es claramente un registro educativo en el momento en que pasa a formar parte de los registros mantenidos por la institución. Un expediente académico lo es. Una carta de recomendación de un maestro con el nombre de un estudiante también lo es.
¿Qué hay de un formulario de solicitud de un estudiante que finalmente no se inscribe? La definición de FERPA depende de si el registro es mantenido por la institución — no de si el estudiante finalmente asiste. Si una oficina de admisiones escanea y almacena el expediente de un solicitante, esos documentos son registros educativos según § 99.3 independientemente del resultado de la inscripción. Lo mismo aplica a solicitudes diferidas que se trasladan al siguiente ciclo de admisiones.
Si el documento nombra a un estudiante y su oficina lo almacena — físicamente, en un servidor o en una aplicación en la nube — casi con certeza es un registro educativo según § 99.3. El formato no importa. La regulación cubre explícitamente «escritura a mano, impresos, medios informáticos, videocintas, audiocintas, películas, microfilmes y microfichas». Un PDF escaneado de un paquete de inscripción manuscrito tiene el mismo peso regulatorio que el papel original.
Los documentos que no son registros educativos incluyen notas de posesión exclusiva guardadas por un individuo y no compartidas, registros de unidades de aplicación de la ley, registros de empleo de estudiantes empleados en su capacidad como empleados, y registros de tratamiento de un profesional de la salud (34 CFR § 99.3(b)). Ninguna de estas exenciones aplica a documentos de inscripción, expedientes académicos, cartas de recomendación o formularios de ayuda financiera — los documentos que las oficinas de admisiones manejan todos los días.
Para una visión más amplia de cómo FERPA y otras regulaciones moldean los flujos de trabajo documentales en la educación, consulte la guía de OCR para educación, que cubre FERPA junto con consideraciones operativas para escanear y digitalizar registros escolares.
El Momento de la Carga — Por Qué la Extracción Automatizada es una «Divulgación»
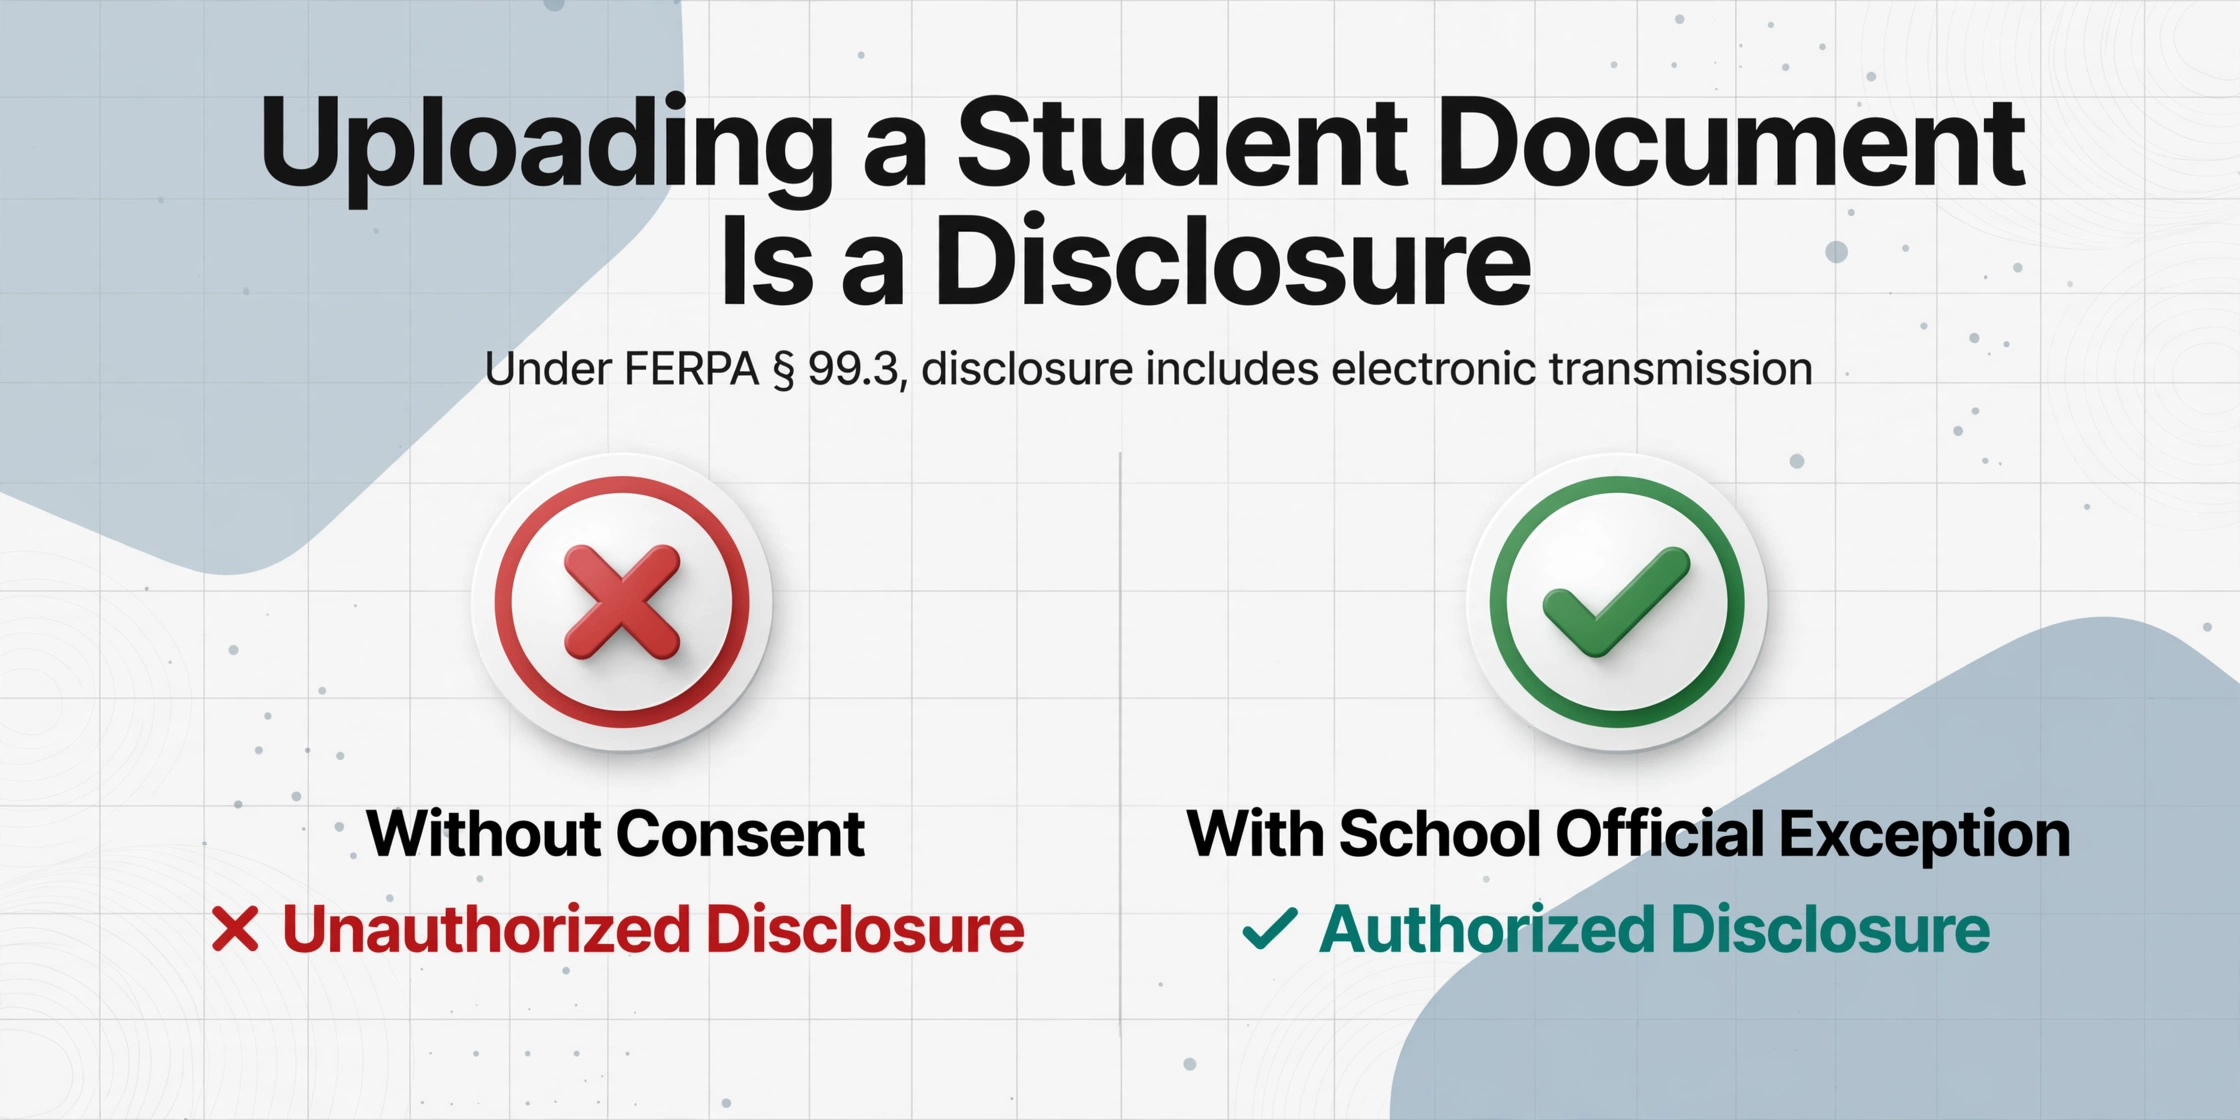
La regla central de FERPA según § 99.30 es clara: una institución educativa no puede divulgar información de identificación personal (PII) de un registro educativo de un estudiante sin el consentimiento previo por escrito del padre o del estudiante elegible. La definición de divulgación según § 99.3 significa «permitir el acceso o la liberación, transferencia u otra comunicación de información de identificación personal contenida en registros educativos a cualquier parte, por cualquier medio, incluidos medios orales, escritos o electrónicos».
Cargar un documento estudiantil a una herramienta de extracción de IA de terceros cumple con todos los elementos de esta definición. El documento se transmite electrónicamente de la institución al proveedor. La infraestructura en la nube del proveedor recibe el archivo. El modelo de IA del proveedor procesa el contenido para extraer datos. Cada uno de estos pasos es una divulgación bajo FERPA — no solo el último. La transmisión, el almacenamiento, la inferencia — todas son operaciones de procesamiento que requieren una base legal.
Esto no es una preocupación teórica. Una discusión de junio de 2021 en r/k12sysadmin capturó el problema práctico con precisión: un distrito quería una solución de intercambio de archivos que cumpliera con los requisitos de FERPA para datos estudiantiles enviados externamente. La pregunta central del hilo — «¿este proveedor actúa bajo nuestro control o de forma independiente?» — es exactamente la pregunta que toda oficina de admisiones debe responder antes de cargar un solo documento estudiantil a cualquier herramienta en la nube.
Por lo tanto, la divulgación en sí no es ilegal — pero solo es legal si se aplica una de las excepciones de FERPA. Para la extracción de documentos, la excepción que importa es la excepción de funcionario escolar. Sin ella, esa carga es una divulgación no autorizada — y una divulgación no autorizada de un registro educativo es, por definición, una violación de FERPA.
La pregunta de cumplimiento no es si la extracción automatizada puede hacerse legalmente — es si el proveedor específico que usted elige cumple con los criterios de la excepción de funcionario escolar. La carga en sí crea la obligación de divulgación; la excepción es lo que la satisface.
La Excepción de Funcionario Escolar — Su Ruta de Cumplimiento Bajo § 99.31(a)(1)
Según 34 CFR § 99.31(a)(1)(i)(B), un contratista externo — incluido un proveedor de extracción de documentos en la nube — puede ser considerado un "funcionario escolar" autorizado a recibir registros educativos sin consentimiento previo del estudiante, siempre que se cumplan tres condiciones. Cada condición es una puerta de cumplimiento. Si alguna de las tres falla, la excepción no aplica — y la divulgación no está autorizada.
Realiza un servicio o función institucional
El proveedor debe realizar "un servicio o función institucional para el cual la agencia o institución usaría empleados" (§ 99.31(a)(1)(i)(B)(1)). Para una oficina de admisiones, extraer datos estructurados de formularios de inscripción — nombres, direcciones, puntajes de exámenes, campos demográficos — es una tarea que el personal haría manualmente. Automatizar esa entrada de datos cumple esta condición. Una herramienta que procesa documentos solo para fines propios del proveedor (recopilación de datos, entrenamiento de modelos, investigación de mercado) no lo hace.
Está bajo el control directo de la institución
El proveedor debe estar "bajo el control directo de la agencia o institución con respecto al uso y mantenimiento de los registros educativos" (§ 99.31(a)(1)(i)(B)(2)). La guía PTAC del Departamento de Educación de EE. UU. sobre Computación en la Nube bajo FERPA (revisada en julio de 2015) aclara que el control directo se establece mediante un contrato escrito — y que aceptar los términos de servicio en línea del proveedor no cumple este requisito. El contrato debe imponer restricciones específicas sobre cómo el proveedor usa y mantiene los registros educativos que se le divulgan.
Está sujeto a restricciones de redivulgación según § 99.33(a)
El proveedor debe estar "sujeto a los requisitos de § 99.33(a) que rigen el uso y la redivulgación de información de identificación personal de los registros educativos" (§ 99.31(a)(1)(i)(B)(3)). La Sección 99.33(a) establece que la parte receptora "no puede divulgar la información a ninguna otra parte sin el consentimiento previo por escrito del padre o del estudiante elegible" — a menos que la redivulgación esté permitida bajo una excepción de FERPA y la parte receptora actúe en nombre de la institución educativa. Esto significa: su proveedor no puede compartir datos extraídos de estudiantes con un subprocesador o socio de análisis a menos que el contrato lo autorice explícitamente y el subprocesador esté sujeto a las mismas restricciones.
El documento de orientación del PTAC de febrero de 2014 "Protegiendo la privacidad de los estudiantes al usar servicios educativos en línea" añade que las escuelas deben usar acuerdos por escrito incluso cuando FERPA no los exija estrictamente — y que el contrato debe especificar la propiedad de los datos (la escuela, no el proveedor), el propósito del procesamiento, y la devolución o destrucción de los datos al finalizar el contrato. Un modelo de documento de Términos de Servicio publicado por el PTAC en marzo de 2016 proporciona lenguaje contractual específico para cada una de estas disposiciones.
Una nota operativa: la institución, no el proveedor, determina quién califica como funcionario escolar. Según § 99.7(a)(3)(iii), la notificación anual de FERPA de la institución a los estudiantes debe especificar los criterios para determinar quién constituye un funcionario escolar y qué constituye un interés educativo legítimo. Si la notificación de su institución no contempla a los proveedores externos de procesamiento de documentos como funcionarios escolares, actualice la notificación antes de cargar.
Información de Directorio vs. Expedientes Educativos Completos — Por Qué la Excepción No Cubre los Formularios de Inscripción
Algunos equipos de admisiones preguntan: ¿podemos tratar los datos de un formulario de inscripción como información de directorio, evitando por completo la excepción de funcionario escolar? La respuesta depende de lo que FERPA define realmente como información de directorio — y lo que no define.
Según 34 CFR § 99.3, información de directorio es "información contenida en un expediente educativo de un estudiante que generalmente no se consideraría dañina o una invasión de la privacidad si se divulga." Puede incluir el nombre del estudiante, dirección, listado telefónico, correo electrónico, fotografía, fecha y lugar de nacimiento, campo principal de estudio, nivel de grado, estado de inscripción, fechas de asistencia, participación en actividades reconocidas, títulos y premios, y la institución educativa más reciente a la que asistió. Según § 99.31(a)(11) y § 99.37, la información de directorio puede divulgarse sin consentimiento — siempre que la institución haya notificado a los padres y estudiantes elegibles sobre las categorías designadas y les haya dado la oportunidad de optar por no participar.
Así que el nombre y la dirección de un estudiante, por sí solos, podrían divulgarse como información de directorio. Pero un formulario de inscripción que contenga esos campos más el número de Seguro Social del estudiante, fecha de nacimiento, información médica, historial disciplinario, puntajes de exámenes, idioma hablado en casa, elegibilidad para almuerzo gratuito o reducido, o estatus migratorio — cualquiera de esos campos adicionales queda fuera de la definición de información de directorio. Un formulario de inscripción no es una colección de puntos de datos independientes que puedan separarse en categorías de "directorio" y "no directorio" al cargarse en una herramienta de extracción. El documento en su totalidad contiene campos protegidos, y la divulgación del documento en su totalidad activa FERPA — independientemente de qué campos pretenda extraer.
Además, FERPA excluye específicamente el número de Seguro Social de un estudiante y ciertos números de identificación estudiantil de la definición de información de directorio (§ 99.3, párrafo (c) de la definición). Si sus formularios de inscripción recopilan números de Seguro Social — como muchos lo hacen para la verificación de ayuda financiera — la excepción de información de directorio no puede aplicarse al formulario en su totalidad. La excepción de funcionario escolar sigue siendo la vía correcta incluso cuando solo se extrae un subconjunto de campos, como suele hacer la extracción de formularios de inscripción estudiantil — seleccionando columnas específicas como nombre, dirección y contactos de emergencia, mientras se ignoran los campos que no se necesitan para la importación al SIS. Esos identificadores también aparecen en las tarjetas de identificación estudiantil, por lo que los flujos de escaneo de tarjetas están sujetos a la misma revisión.
Qué debe incluir el contrato — Cómo establecer el "control directo" por escrito
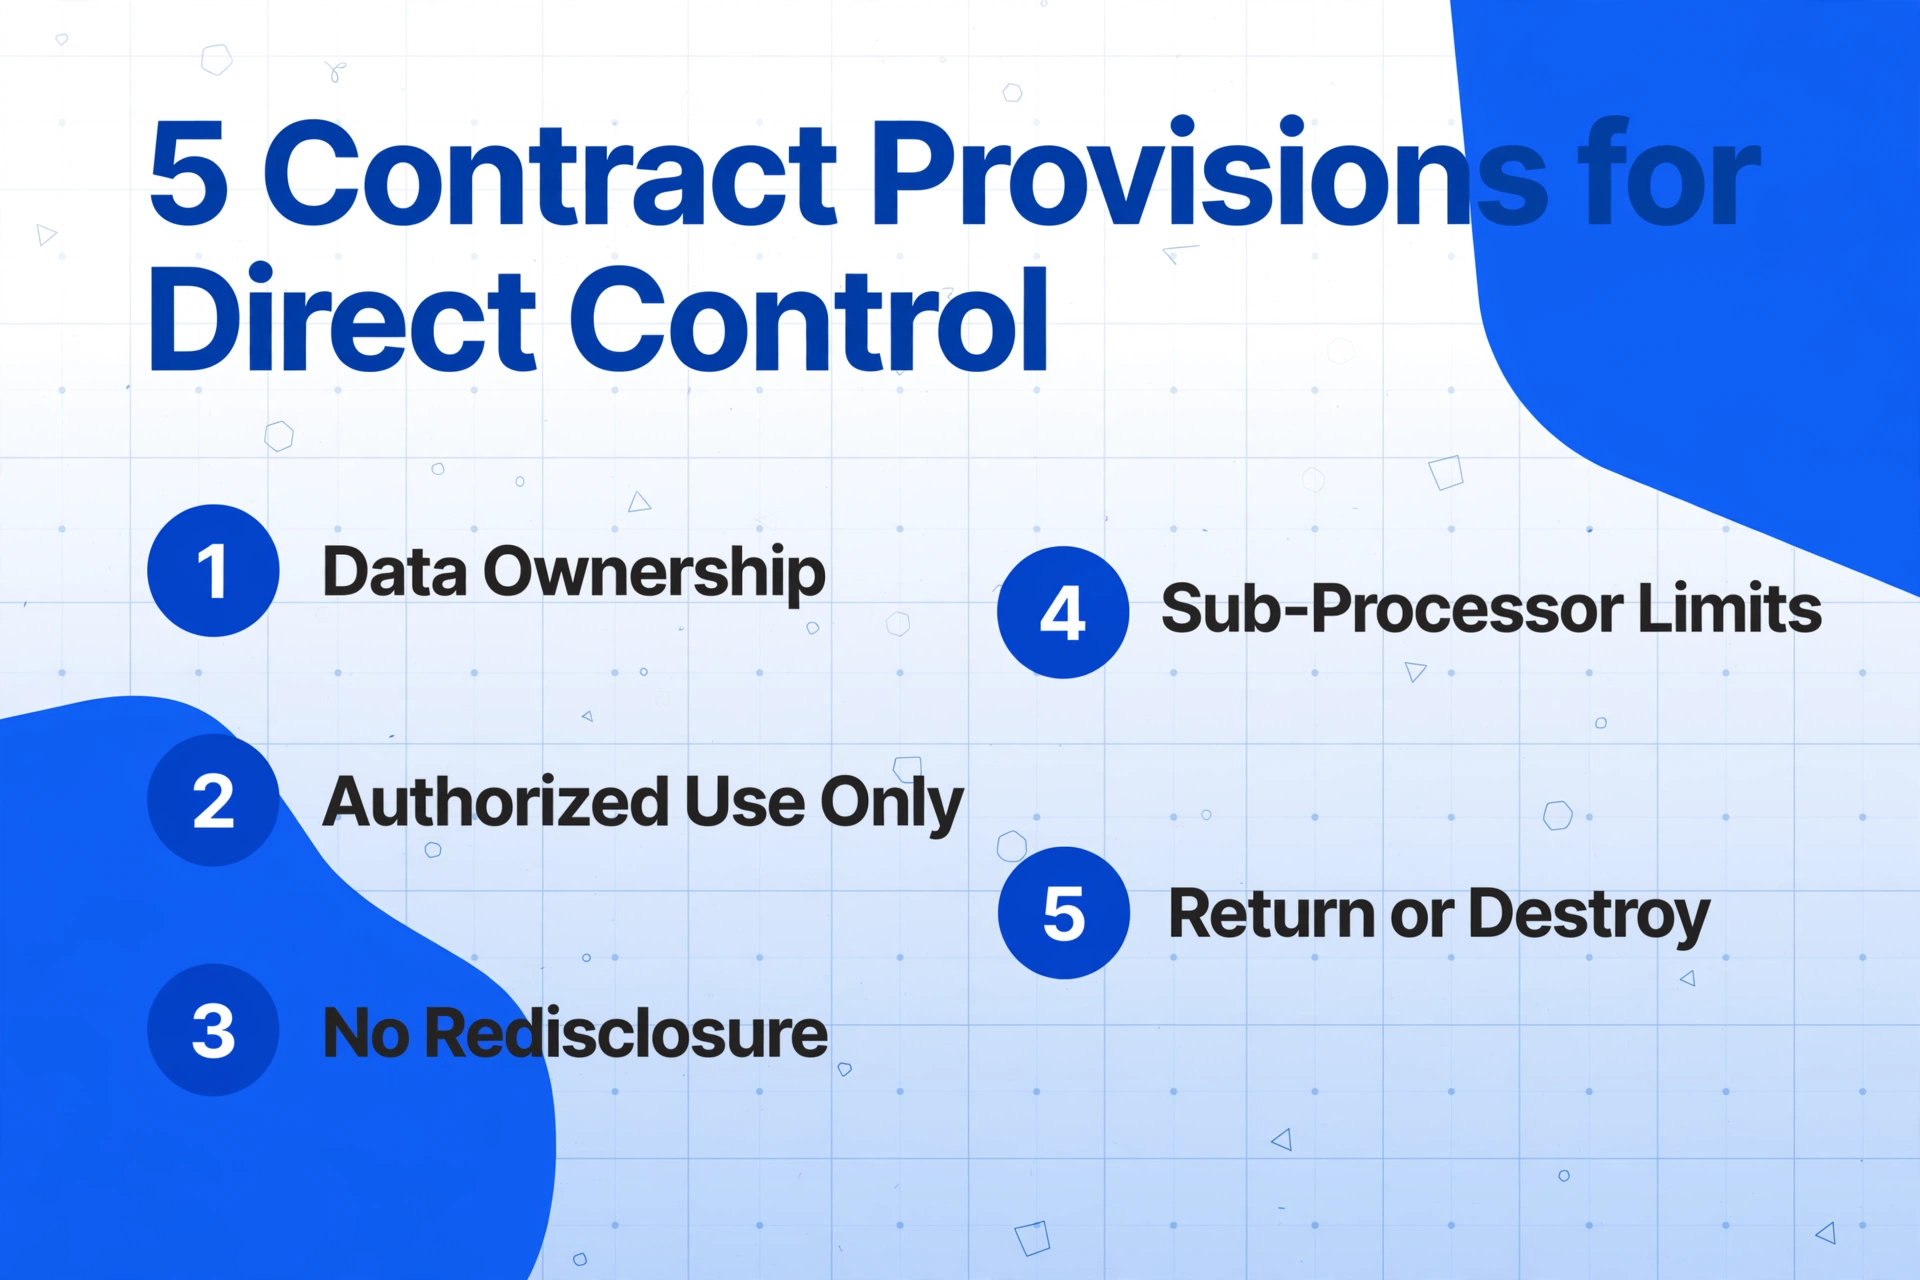
La excepción de funcionario escolar requiere que el proveedor esté "bajo el control directo" de la institución. Dado que una empresa independiente no está bajo la jerarquía organizativa de una institución, el único mecanismo para establecer el control directo es un contrato escrito. Esto es lo que la guía de PTAC y las mejores prácticas institucionales indican que debe abordar ese contrato.
Propiedad de los datos y uso autorizado
Especificar que la institución — no el proveedor — es propietaria de todos los documentos cargados y datos extraídos. Limitar el uso de los datos por parte del proveedor al propósito específico de realizar el servicio de extracción. Prohibir cualquier uso secundario, incluyendo entrenamiento de modelos, agregación de datos o mejora del producto, a menos que se autorice por separado por escrito.
Restricciones de redivulgación y subprocesadores
Según § 99.33(a), el proveedor no puede redivulgar datos a terceros sin autorización de la institución. Si el proveedor utiliza subprocesadores (alojamiento en la nube, API de inferencia de IA, servicios de análisis), el contrato debe exigir que cada subprocesador esté sujeto a las mismas restricciones de FERPA. Mantener una lista publicada de subprocesadores y requerir notificación antes de cualquier incorporación.
Devolución o destrucción de datos al finalizar el contrato
Los Términos de Servicio Modelo de PTAC recomiendan una cláusula que exija al proveedor devolver o destruir todos los registros educativos al finalizar. Si la destrucción inmediata no es técnicamente viable debido a ciclos de copia de seguridad, especificar un plazo máximo de retención (30-90 días) y una certificación por escrito de destrucción al completarse.
Medidas de seguridad y notificación de violaciones
Exigir cifrado en tránsito (TLS 1.2 mínimo) y en reposo, controles de acceso, registro de auditoría y certificaciones de seguridad verificadas de forma independiente (SOC 2 Tipo II o equivalente). Especificar plazos de notificación de violaciones — PTAC recomienda notificación inmediata tras una violación confirmada, no al completar la investigación — y definir las responsabilidades de cada parte para notificar a los afectados y a los organismos reguladores.
Derechos de auditoría
Incluir el derecho a verificar el cumplimiento mediante informes de auditoría independientes, cuestionarios de seguridad o — para contratos institucionales — evaluación in situ. En la práctica, la mayoría de los proveedores cumplen con esto mediante informes SOC 2 Tipo II y certificados ISO 27001 en lugar de auditorías individuales de clientes. Confirmar que dichos informes estén actualizados y cubran específicamente la función de procesamiento de documentos.
Un punto estructural que vale la pena subrayar: aceptar los términos de servicio estándar de un proveedor en un sitio web no cumple con el requisito del contrato. Los acuerdos de TOS generalmente se presentan en una base de «tómalo o déjalo» y rara vez contienen las restricciones específicas de manejo de datos que FERPA exige. Un acuerdo institucional dedicado — ya sea un contrato independiente, un Acuerdo de Procesamiento de Datos o una orden de compra con términos específicos de FERPA adjuntos — es el estándar de práctica para instituciones conscientes del cumplimiento. Este es el mismo marco que se aplica en industrias con regulaciones comparables — la guía de extracción de documentos legales cubre acuerdos análogos de manejo de datos de terceros en el contexto de despachos de abogados, donde la confidencialidad del cliente crea requisitos de control paralelos.
Retención de Datos, Eliminación y la Cuestión del Entrenamiento del Modelo
Tres cuestiones operativas surgen en cada discusión de oficina de admisiones sobre extracción automatizada: ¿por cuánto tiempo el proveedor conserva nuestros documentos? ¿Podemos lograr que se eliminen cuando terminemos? Y — la pregunta que separa las herramientas conformes de las no conformes — ¿se utilizarán los documentos de los estudiantes para entrenar la IA del proveedor?
Retención: Minutos, No Meses
FERPA no especifica un período máximo de retención para los datos en poder de un funcionario escolar. Pero la guía de Términos de Servicio Modelo del PTAC recomienda que los proveedores devuelvan o destruyan los registros educativos al finalizar el contrato — y, como mejor práctica, que retengan los datos solo durante el tiempo necesario para realizar el servicio contratado. Para la extracción de documentos, el servicio contratado generalmente se completa en minutos desde que el archivo se sube y procesa. Un proveedor que retiene documentos subidos durante días, semanas o indefinidamente después de la extracción ya no está reteniendo datos para el propósito autorizado — y esa brecha entre la finalización del procesamiento y la eliminación es donde se acumula el riesgo de cumplimiento.
La arquitectura importa aquí. Una herramienta diseñada para procesamiento transitorio — documentos subidos, la IA extrae los datos, se devuelven los resultados, los originales se eliminan dentro de un período definido — satisface el principio de retención a nivel del sistema. Una herramienta que almacena documentos en caché indefinidamente, los retiene en pipelines de inferencia para ejecuciones futuras, o los almacena para análisis o mejora del producto crea una obligación correspondiente de documentar y justificar esa retención. Cuanto más corta y claramente definida sea la ventana de retención, menor será la superficie regulatoria.
Eliminación: consígala por escrito
Según las regulaciones de FERPA, una institución no pierde su estatus de cumplimiento simplemente porque un proveedor tenga datos en su poder. Pero cuando un padre o estudiante elegible ejerce el derecho a solicitar la eliminación, o cuando el contrato termina, el proveedor debe poder ejecutarla. Solicite una confirmación escrita de la eliminación — no una declaración genérica, sino un reconocimiento específico que cubra sus archivos cargados. Registre esa confirmación en su documentación de cumplimiento. Si el proveedor no puede producirla cuando se le solicite, el requisito de control directo según § 99.31(a)(1)(i)(B)(2) queda en entredicho.
Entrenamiento de modelos: la línea dura
Esta es la pregunta donde la ambigüedad no es aceptable. Si su proveedor de extracción utiliza documentos de estudiantes cargados para entrenar sus modelos de IA, eso constituye un uso más allá del propósito de procesamiento autorizado. La guía de PTAC advierte específicamente contra proveedores que usan datos de estudiantes para "mejora de productos" o "minería de datos" a menos que esté explícitamente autorizado. Usar el formulario de inscripción de un estudiante para mejorar un modelo de IA no es la función institucional para la cual se divulgaron los datos — es un uso secundario que requiere autorización separada.
Pregunte directamente al proveedor: ¿utiliza documentos cargados por mi institución para entrenar, ajustar o mejorar sus modelos de IA? Si la respuesta es sí — o ambigua — la excepción de funcionario escolar no cubre ese uso. Obtenga un compromiso por escrito. La respuesta defendible desde el punto de vista del cumplimiento de FERPA es un no claro.
Algunos proveedores ofrecen infraestructura dedicada o procesamiento con retención cero específicamente para evitar este problema. La ventaja de cumplimiento es estructural: si la herramienta procesa de forma transitoria y nunca retiene documentos más allá de la ventana de extracción, el entrenamiento de modelos con sus datos es arquitectónicamente imposible, no solo contractualmente prohibido. Esa es una posición más sólida que una promesa contractual por sí sola — y los auditores y oficiales de cumplimiento reconocen la diferencia. Para un tratamiento más amplio de cómo las herramientas de extracción manejan documentos en entornos altamente regulados, la guía de OCR para educación aborda las arquitecturas de manejo de datos en diferentes flujos de trabajo institucionales.
Qué significa esto para los archivos de admisiones ya almacenados en su SIS
Muchas oficinas de admisiones procesan tres categorías de documentos: solicitudes entrantes, paquetes de inscripción verificados y registros ya almacenados en el sistema de información estudiantil. El análisis de FERPA varía sutilmente entre estas categorías, y la distinción es importante para el contrato que negocie con un proveedor de extracción.
Solicitudes entrantes. Los documentos que llegan desde el exterior — solicitudes de Common App, expedientes enviados por correo, cartas de recomendación por correo electrónico — se convierten en registros educativos en el momento en que la institución los «mantiene». Si una oficina de admisiones escanea un expediente enviado por correo y lo guarda antes de procesarlo, esa acción de escaneo crea un registro educativo. Si la oficina lo sube directamente a una herramienta de extracción sin crear primero una copia interna, la transmisión al proveedor de extracción es el primer acto de mantenimiento — y simultáneamente una divulgación que requiere la excepción de funcionario escolar.
Archivos de inscripción verificados. Los documentos que ya han sido validados e ingresados en el SIS (PowerSchool, Infinite Campus, Skyward, Banner) son sin duda registros educativos. Extraer campos adicionales de estos documentos — complementando el registro del SIS con nuevos datos — es una operación de procesamiento que requiere la misma excepción de funcionario escolar. La herramienta está realizando una función que la institución realizaría de otro modo con su propio personal.
Registros ya almacenados en el SIS. Exportar datos de estudiantes desde el SIS e introducirlos en una herramienta de extracción para enriquecimiento, deduplicación o referencias cruzadas es una divulgación del SIS al proveedor de extracción. La exportación del SIS es la fuente; la herramienta de extracción es el destinatario. La cadena de custodia es importante. Documente — qué registros se exportaron, a qué proveedor, con qué propósito y bajo qué autoridad contractual.
Este flujo de datos — del papel a la herramienta de extracción y luego al SIS — no es exclusivo de la educación. Las empresas de administración de propiedades enfrentan las mismas cuestiones de cadena de custodia al digitalizar contratos de arrendamiento, como se cubre en la guía para la extracción de contratos de arrendamiento a escala. El marco regulatorio es diferente (derecho de propiedad vs. FERPA), pero el patrón operativo — papel entrante, control contractual, datos estructurados de salida — refleja el flujo de trabajo de la oficina de admisiones.
Lista de verificación práctica de cumplimiento FERPA para el procesamiento automatizado de documentos
Cada paso a continuación se vincula a una referencia normativa específica, para que pueda documentar el cumplimiento antes de cargar un solo archivo.
Clasifica los documentos de tu flujo de trabajo
Compara cada tipo de documento que maneja tu oficina de admisiones con la definición de registro educativo de la § 99.3. ¿Formularios de inscripción? Sí. ¿Expedientes académicos? Sí. ¿Cartas de recomendación? Sí. ¿Informes de puntuación de exámenes? Sí. ¿Archivos de solicitantes que no se inscriben? Sí, si los conservas. La regla general debe ser que cualquier documento con el nombre de un estudiante que pase por tu oficina es un registro educativo.
Verifica que el proveedor califica como funcionario escolar
Confirma que se cumplen las tres condiciones de la § 99.31(a)(1)(i)(B): (1) el proveedor realiza extracción de documentos, una función que tu personal haría manualmente; (2) un contrato escrito establece control directo sobre el uso y mantenimiento de los datos; (3) el contrato vincula al proveedor a las restricciones de redifusión de la § 99.33(a). Actualiza tu notificación anual FERPA (§ 99.7) para reflejar el procesamiento externo de documentos como una función de funcionario escolar si aún no está incluido.
Ejecuta un acuerdo escrito que cubra las cinco disposiciones contractuales
Asegúrate de que el contrato especifique: propiedad de los datos (tuya), uso autorizado (solo extracción, sin entrenamiento de modelos), restricciones y transparencia de subprocesadores, devolución o destrucción de datos al finalizar el contrato con confirmación por escrito, medidas de seguridad (TLS 1.2, cifrado en reposo, controles de acceso, certificaciones de auditoría) y plazos de notificación de violaciones.
Confirma que no hay entrenamiento de modelos con datos de estudiantes
Solicita confirmación por escrito de que los documentos de estudiantes subidos no se utilizan para entrenar, ajustar o mejorar los modelos de IA del proveedor. Si los términos predeterminados del proveedor incluyen derechos de entrenamiento de modelos, negocia una excepción para los datos de tu institución. La alternativa estructural (procesamiento transitorio donde los documentos nunca se retienen) elimina el problema a nivel de arquitectura.
Establece un calendario de retención y eliminación de datos
Define cuánto tiempo el proveedor conserva los documentos subidos (medido en minutos u horas, no en días o meses) y cuánto tiempo conservas los datos extraídos. Alinea ambos con la política de retención de registros de tu institución. Programa confirmaciones periódicas de eliminación por parte del proveedor y documéntalas en tu archivo de cumplimiento.
Documentar el registro de divulgación de cada lote
Según § 99.32(a), la institución debe mantener un registro de cada divulgación — identificando a las partes que recibieron la información y el interés legítimo que justificó la divulgación. Para la extracción de documentos, registre cada lote: qué documentos se procesaron, por qué proveedor, en qué fecha y bajo qué autoridad contractual. Si un padre o estudiante elegible solicita su historial de divulgaciones, estos registros cumplen con § 99.32(a)(2).
Mantener un archivo de cumplimiento y revisarlo anualmente
Conserve una carpeta de cumplimiento única que contenga: el contrato firmado o DPA con el proveedor de extracción, la certificación SOC 2 Tipo II actual del proveedor o equivalente, la confirmación por escrito de que los datos de los estudiantes no se usan para entrenar modelos, la confirmación de eliminación más reciente, los registros de divulgación por lote y una copia de su notificación FERPA anual actualizada que muestre el procesamiento externo de documentos como una función cubierta de funcionario escolar. Revise el archivo completo anualmente: las certificaciones caducan, las listas de subprocesadores cambian, los contratos necesitan renovación.
Preguntas frecuentes
¿Puedo extraer solo campos de información de directorio y evitar activar FERPA por completo?
En teoría, sí, si el documento contiene únicamente campos de información de directorio. En la práctica, la mayoría de los documentos de admisión — formularios de inscripción, expedientes académicos, cartas de recomendación — contienen al menos un campo que no es de directorio (fecha de nacimiento junto con nombre y dirección, NSS en un formulario de ayuda financiera, puntajes de exámenes en un expediente). El documento en su totalidad se divulga al cargarlo, no los campos individuales. Si algún campo del documento queda fuera de la definición de información de directorio, la divulgación activa las protecciones de FERPA. En la práctica, asuma que todo documento de admisión requiere la excepción de funcionario escolar. La excepción de información de directorio rara vez es suficiente para flujos de extracción.
¿Qué sucede si mi proveedor de extracción ofrece términos de servicio de clic en lugar de un contrato firmado?
Los términos de clic no cumplen con el requisito de control directo según § 99.31(a)(1)(i)(B)(2) por dos razones. Primero, generalmente no son negociables: la institución no puede imponer las restricciones específicas que exige FERPA. Segundo, la guía de PTAC distingue específicamente entre un contrato negociado y los términos estándar de un proveedor, recomendando el primero. Si su proveedor no puede ofrecer un acuerdo institucional firmado con disposiciones específicas de manejo de datos FERPA, la brecha de cumplimiento es estructural, no contractual.
¿Las notas del consejero de admisiones sobre una solicitud son un registro educativo?
No, si califican como registros de posesión exclusiva según § 99.3(b)(1) — registros que están en posesión exclusiva de su creador, se usan solo como ayuda de memoria personal y no son accesibles ni revelados a ninguna otra persona excepto a un sustituto temporal. Pero en el momento en que esas notas se comparten con un comité de admisiones, se ingresan en un sistema compartido o se divulgan a una herramienta externa, pierden el estatus de posesión exclusiva y se convierten en registros educativos. Las oficinas de admisiones que utilizan herramientas de extracción para digitalizar notas de consejeros deben tratar las versiones digitalizadas como registros educativos y aplicar la excepción de funcionario escolar.
¿Qué sucede con los datos de nuestros estudiantes si cambiamos de proveedor de extracción?
El proveedor saliente debe devolver o destruir todos los registros educativos según la cláusula de terminación de su contrato. Solicite una exportación documentada de los datos extraídos que necesite y luego una confirmación por escrito de su eliminación. Conserve la confirmación. Si el proveedor saliente utilizó un subprocesador para inferencia de IA, confirme que también se eliminaron las copias del subprocesador. Esto es un ejercicio de cumplimiento contractual, no una cuestión de cumplimiento de FERPA, pero la institución que divulgó los registros sigue siendo responsable de garantizar un manejo adecuado incluso después de que finalice la relación.
¿Cuáles son las sanciones por usar una herramienta de extracción no conforme?
FERPA no impone multas económicas directas a las instituciones. El mecanismo de aplicación es la pérdida de fondos federales del Departamento de Educación de EE. UU. — para las instituciones que reciben fondos del Título IV, esto es una consecuencia existencial. La Oficina de Políticas de Privacidad Estudiantil (SPPO) del Departamento investiga quejas y puede exigir acciones correctivas. Más allá del mecanismo regulatorio, una divulgación no autorizada de registros educativos conlleva riesgo reputacional, posible responsabilidad según la ley estatal (muchos estados tienen sus propias leyes de privacidad de datos estudiantiles con sanciones independientes) y la carga operativa de la notificación obligatoria de violación. Para una herramienta de extracción no conforme, la vía de aplicación más probable es una queja de un padre o estudiante elegible que desencadene una investigación de la SPPO, y la primera pregunta del investigador será si la excepción del funcionario escolar se aplicó correctamente.
¿Las leyes estatales de privacidad de datos estudiantiles añaden requisitos más allá de FERPA?
Sí, y la variación es significativa. La AB 1584 de California exige nueve cláusulas contractuales específicas para cada acuerdo entre una escuela y un proveedor de tecnología, incluyendo propiedad de datos, restricciones publicitarias y requisitos de eliminación. Más de 20 estados han aprobado leyes tipo SOPIPA que restringen cómo los proveedores de tecnología educativa pueden usar los datos de los estudiantes. La Ley de Educación § 2-d de Nueva York impone plazos de notificación de violaciones y requisitos de seguridad de datos más allá de la línea base de FERPA. Si su institución está en California, Nueva York, Illinois, Colorado, Connecticut o cualquiera de los estados con leyes integrales de privacidad de datos estudiantiles, su contrato con el proveedor debe cumplir tanto con FERPA como con la ley estatal. El cumplimiento de FERPA es el piso, no el techo.
¿Puede un padre acceder a los datos que nuestra herramienta de extracción produjo sobre su hijo?
Sí. Según 20 U.S.C. § 1232g(a)(1)(A) y 34 CFR § 99.10, los padres y estudiantes elegibles tienen derecho a inspeccionar y revisar los registros educativos. Los datos extraídos de un formulario de inscripción o expediente académico forman parte del registro educativo del estudiante; el padre tiene el mismo derecho de acceso a los datos estructurados en hoja de cálculo que al formulario original en papel. Su flujo de extracción debe preservar la capacidad de generar un registro completo cuando se solicite. Si los datos extraídos se integran en el SIS, el SIS sigue siendo la fuente autorizada para las solicitudes de acceso de los padres.
El cumplimiento de FERPA para la extracción automatizada de documentos no se trata de si la tecnología puede ser conforme — se trata de si su proveedor ha establecido el marco contractual, arquitectónico y operativo adecuado antes de que usted procese un solo documento estudiantil. La Sección 99.3 define qué califica como registro educativo. La Sección 99.31(a)(1) proporciona la excepción del funcionario escolar — la vía legal que hace posible la extracción automatizada sin consentimiento estudiante por estudiante. La Sección 99.33(a) restringe lo que su proveedor puede hacer con los datos después de recibirlos. La guía de PTAC completa los detalles operativos: un contrato por escrito, no un clic de aceptación; un calendario de retención definido, no almacenamiento indefinido; una prohibición clara de entrenamiento de modelos, no una política de privacidad ambigua. Cada uno de estos es verificable antes de que usted suba el primer archivo — y la respuesta a la pregunta de cumplimiento debe estar documentada, no asumida.
Este artículo proporciona orientación regulatoria general y no constituye asesoramiento legal. Consulte al oficial de cumplimiento de su institución, al asesor jurídico general o a un abogado especializado en derecho educativo para determinaciones específicas de sus flujos de trabajo y jurisdicción.
Evalúe su Configuración de CumplimientoGratis para probar sin registro. Los documentos se procesan de forma transitoria y no se conservan. Pregunte por un acuerdo institucional.