Wie die COI-Verfolgung im Bauwesen immer noch
in E-Mails und Tabellen stattfindet
Im Jahr 2026 wird ein mittelgroßer Generalunternehmer rund 60.000 $ für Procore-Lizenzen ausgeben, Drohnen für Baustellenfortschrittsfotos einsetzen und BIM-Modelle betreiben, die jede strukturelle Last simulieren, bevor Beton gegossen wird. Derselbe Generalunternehmer wird verfolgen, ob seine 80 Subunternehmer eine gültige Versicherung besitzen, indem er PDF-Anhänge in E-Mail-Threads öffnet und Policennummern in eine Tabelle eintippt, die keine automatischen Erinnerungen, keine Versionskontrolle und keine Möglichkeit hat, zu überprüfen, ob die Bescheinigung einen Deckungsschutz darstellt, der tatsächlich existiert. Die Kluft zwischen der Art, wie die Bauindustrie Projekte verwaltet, und der Art, wie sie die Versicherungskonformität verwaltet, ist keine Technologielücke. Sie ist eine strukturelle Falle.

Wichtigste Erkenntnisse
- Ihr 40-Millionen-$-Projekt läuft auf BIM-Modellen, die jede strukturelle Last simulieren, bevor Beton gegossen wird – doch der Versicherungsschutz, der die Baustelle legal offen hält, wird durch manuelles Eintippen von Policennummern aus per E-Mail erhaltenen PDFs in eine unversionierte Tabelle verfolgt.
- 90 % der COI-Bescheinigungen von Auftragnehmern erfüllen laut IRMI nicht die vertraglichen Versicherungsanforderungen – der Deckungsschutz, den Ihre Tabelle als konform markiert hat, hat auf der tatsächlichen Police wahrscheinlich nie existiert.
- ImageToTable.ai liest die von Ihnen benannten Felder aus jedem COI-PDF – Policennummer, Versicherer, Deckungssummen, Ablaufdatum – und schreibt sie direkt in Ihre Tabelle, wodurch der fünfminütige manuelle Übertragungsschritt entfällt, ohne Ihren bestehenden Workflow zu ändern.
Die COI-Tabelle ist ein universelles Übergangsritual – und niemand prahlt damit
Auf Reddits r/ConstructionManagers hat ein neuer Projektkoordinator vor sechs Monaten gepostet: "Ich verbringe im Grunde meinen ganzen Tag damit, Subunternehmer per E-Mail zu jagen, um ihre neue COI zu bekommen, bevor eine abläuft. Das fühlt sich völlig verrückt und extrem risikoreich an. Ein einziges verpasstes Datum in dieser Tabelle könnte das Unternehmen Millionen kosten. Machen das wirklich alle so?"
Die Antworten bildeten ein kollektives Achselzucken: ja, so machen es alle, und ja, es ist ein Albtraum. Ein PM beschrieb sein System als "Tabellenkalkulationen und Telefonate." Ein anderer erwähnte die Angst vor "der Verfolgung der abgelaufenen Lizenz, bis der County-Inspektor auftauchte." In einem dritten Thread fragte ein kleiner Generalunternehmer unverblümt: "Ist das normalerweise so ein Aufwand?"
Was diese Threads zeigen, ist nicht, dass Bauprofis schlecht in Compliance sind. Was sie zeigen, ist, dass COI-Tracking einen blinden Fleck im Technologie-Stack der Branche einnimmt – eine Aufgabe, die zwischen Projektmanagement-Software und Buchhaltungssystemen liegt, von keinem beansprucht und von niemandem gelöst wird.
Das Standardwerkzeug ist immer dasselbe: eine Master-Tabelle. Spalten für Subunternehmername, Policentyp, Versicherer, Policennummer, Deckungssummen, Beginn, Ablaufdatum, Status als zusätzlich Versicherter, Verzicht auf Regress und ein Notizfeld, das mit jedem Erneuerungszyklus länger wird. Solange die Tabelle unter 30 Zeilen bleibt, funktioniert sie. Bei 50 Subunternehmern mit jeweils vier Policenlinien pflegen Sie 200 Datenpunkte in einer Matrix, in der eine einzige veraltete Zelle bedeuten kann, dass ein nicht versicherter Sub auf einer aktiven Baustelle arbeitet.
Eine Versicherungsbescheinigung ist nicht die Police – und die Tabellenkalkulation kann den Unterschied nicht erkennen
Das ACORD 25 – die branchenübliche COI-Formular für Versicherungsbescheinigungen im US-Bauwesen – enthält eine Aussage in fetten Großbuchstaben, die die meisten überlesen: „DIESE BESCHEINIGUNG WIRD NUR ZUR INFORMATION AUSGESTELLT UND RÄUMT DEM BESCHEINIGUNGSINHABER KEINERLEI RECHTE EIN. DIESE BESCHEINIGUNG ÄNDERT, ERWEITERT ODER VERÄNDERT WEDER AUSDRÜCKLICH NOCH STILLSCHWEIGEND DEN DURCH DIE NACHFOLGENDEN POLICEN GEWÄHRTEN VERSICHERUNGSSCHUTZ."
Dabei handelt es sich nicht um Kleingedrucktes. Sie bilden die rechtliche Struktur des Dokuments. Eine Versicherungsbescheinigung fasst zusammen, was ein Versicherungsvertreter glaubt, was eine Police besagt. Sie bindet den Versicherer nicht. Sie garantiert nicht, dass der aufgeführte Versicherungsschutz tatsächlich besteht. Sie beweist nicht, dass der Generalunternehmer als zusätzlich versicherte Person aufgenommen wurde, selbst wenn dieser Begriff im Feld für den Bescheinigungsinhaber erscheint.
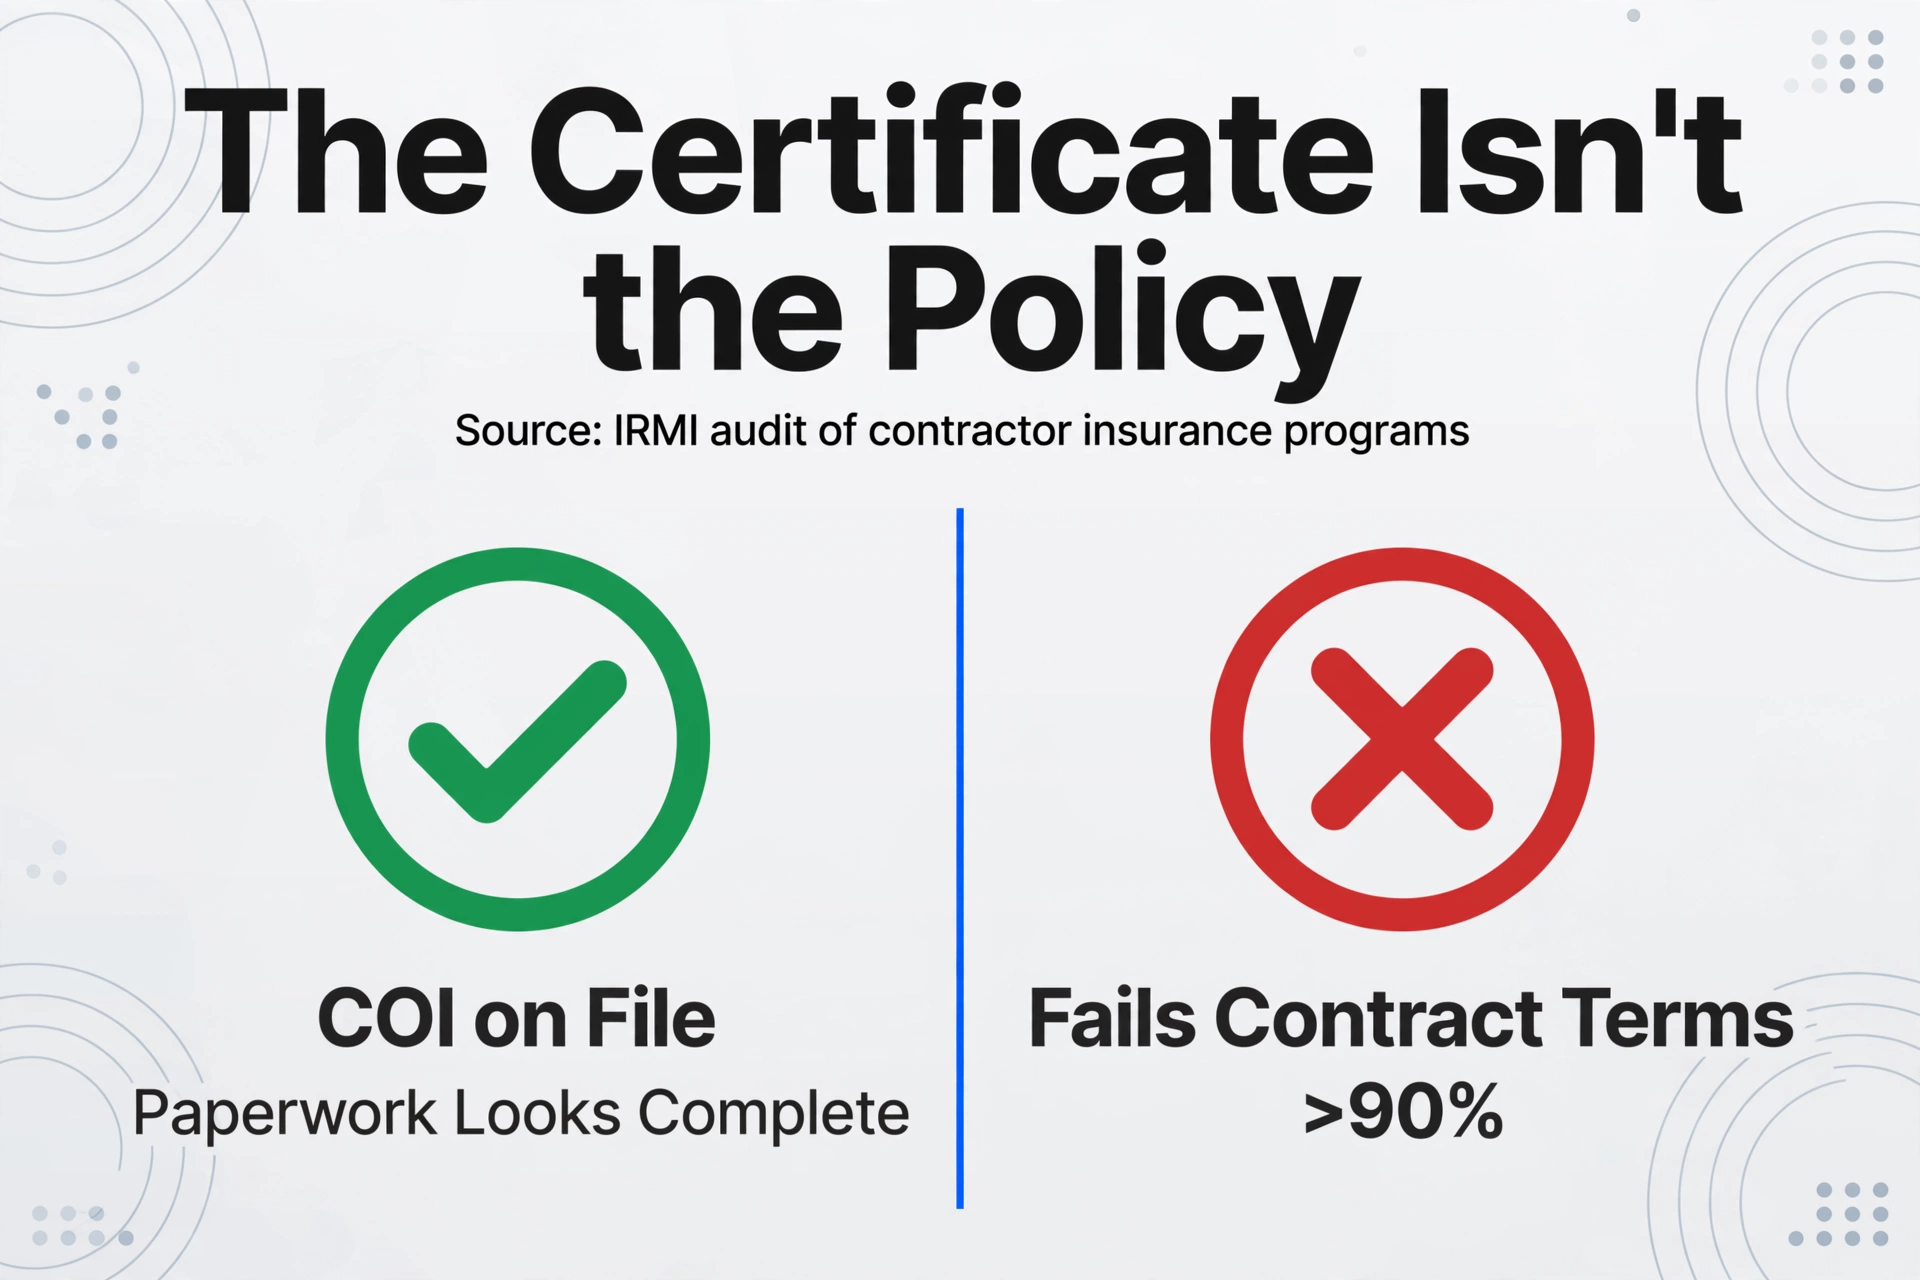
Die Zahlen bestätigen die Kluft zwischen Bescheinigungen und Realität. Das International Risk Management Institute führte eine Prüfung von Versicherungsprogrammen von Bauunternehmen durch und stellte fest, dass „mehr als 90 % der Bauunternehmen einen Versicherungsschutz hatten, der die Versicherungsanforderungen in wesentlicher Hinsicht nicht erfüllte." Die Versicherungsbescheinigungen hatten alle eine 100-prozentige Einhaltung behauptet. Sie lagen in neun von zehn Fällen falsch.
Wenn man sich ansieht, wie diese Mängel aussehen, wird klar, warum eine Tabellenkalkulation sie nicht erkennen kann. Die COI listet eine allgemeine Haftpflichtsumme von 2 Millionen US-Dollar auf – aber die eigentliche Police enthält einen Ausschluss für genau die Gewerke, die der Subunternehmer ausführt. Die Bescheinigung zeigt den Generalunternehmer als zusätzlich versicherte Person – aber nur mit einem CG 20 10-Endorsement für laufende Arbeiten, nicht mit dem CG 20 37 für abgeschlossene Arbeiten, sodass nach Abschluss der Arbeiten des Subunternehmers eine Lücke entsteht, die erst nach Monaten entdeckt wird. Das Feld für den Verzicht auf Regressansprüche ist angekreuzt – aber das Endorsement wurde nie tatsächlich beim Versicherer eingereicht.
Ein ACORD 25-Formular ist laut der Independent Insurance Agents & Brokers of America anfällig für drei Hauptprobleme: Bescheinigungsbetrug durch Vertreter, die Deckungen angeben, die nicht existieren, damit ein Subunternehmer einen Auftrag erhält; übermäßig strenge vertragliche Versicherungsanforderungen, die auf dem Markt erhältliche Policen schlicht nicht erfüllen können; und das anhaltende Problem, dass Bescheinigungsinhaber trotz der Zusagen in der Bescheinigung nie tatsächlich eine Kündigungsmitteilung erhalten. Die Tabellenkalkulation sieht nichts davon. Sie erfasst, was im PDF steht, und arbeitet weiter.
Jede COI-Tracking-Tabellenkalkulation im Bauwesen basiert daher auf einer Grundlage systematisch unzuverlässiger Daten. Der Dateneingabe-Engpass – die fünf Minuten pro Bescheinigung, die für das Abtippen von Feldern aus einem PDF in Excel benötigt werden – ist real, aber er ist das zweitschlimmste Problem. Das schlimmste Problem ist, dass die eingegebenen Daten in 90 % der Fälle falsch sind und die Tabellenkalkulation keinen Mechanismus hat, dies zu erkennen.
Das Vier-Parteien-Staffelrennen, das niemand entworfen hat und bei dem niemand gewinnt
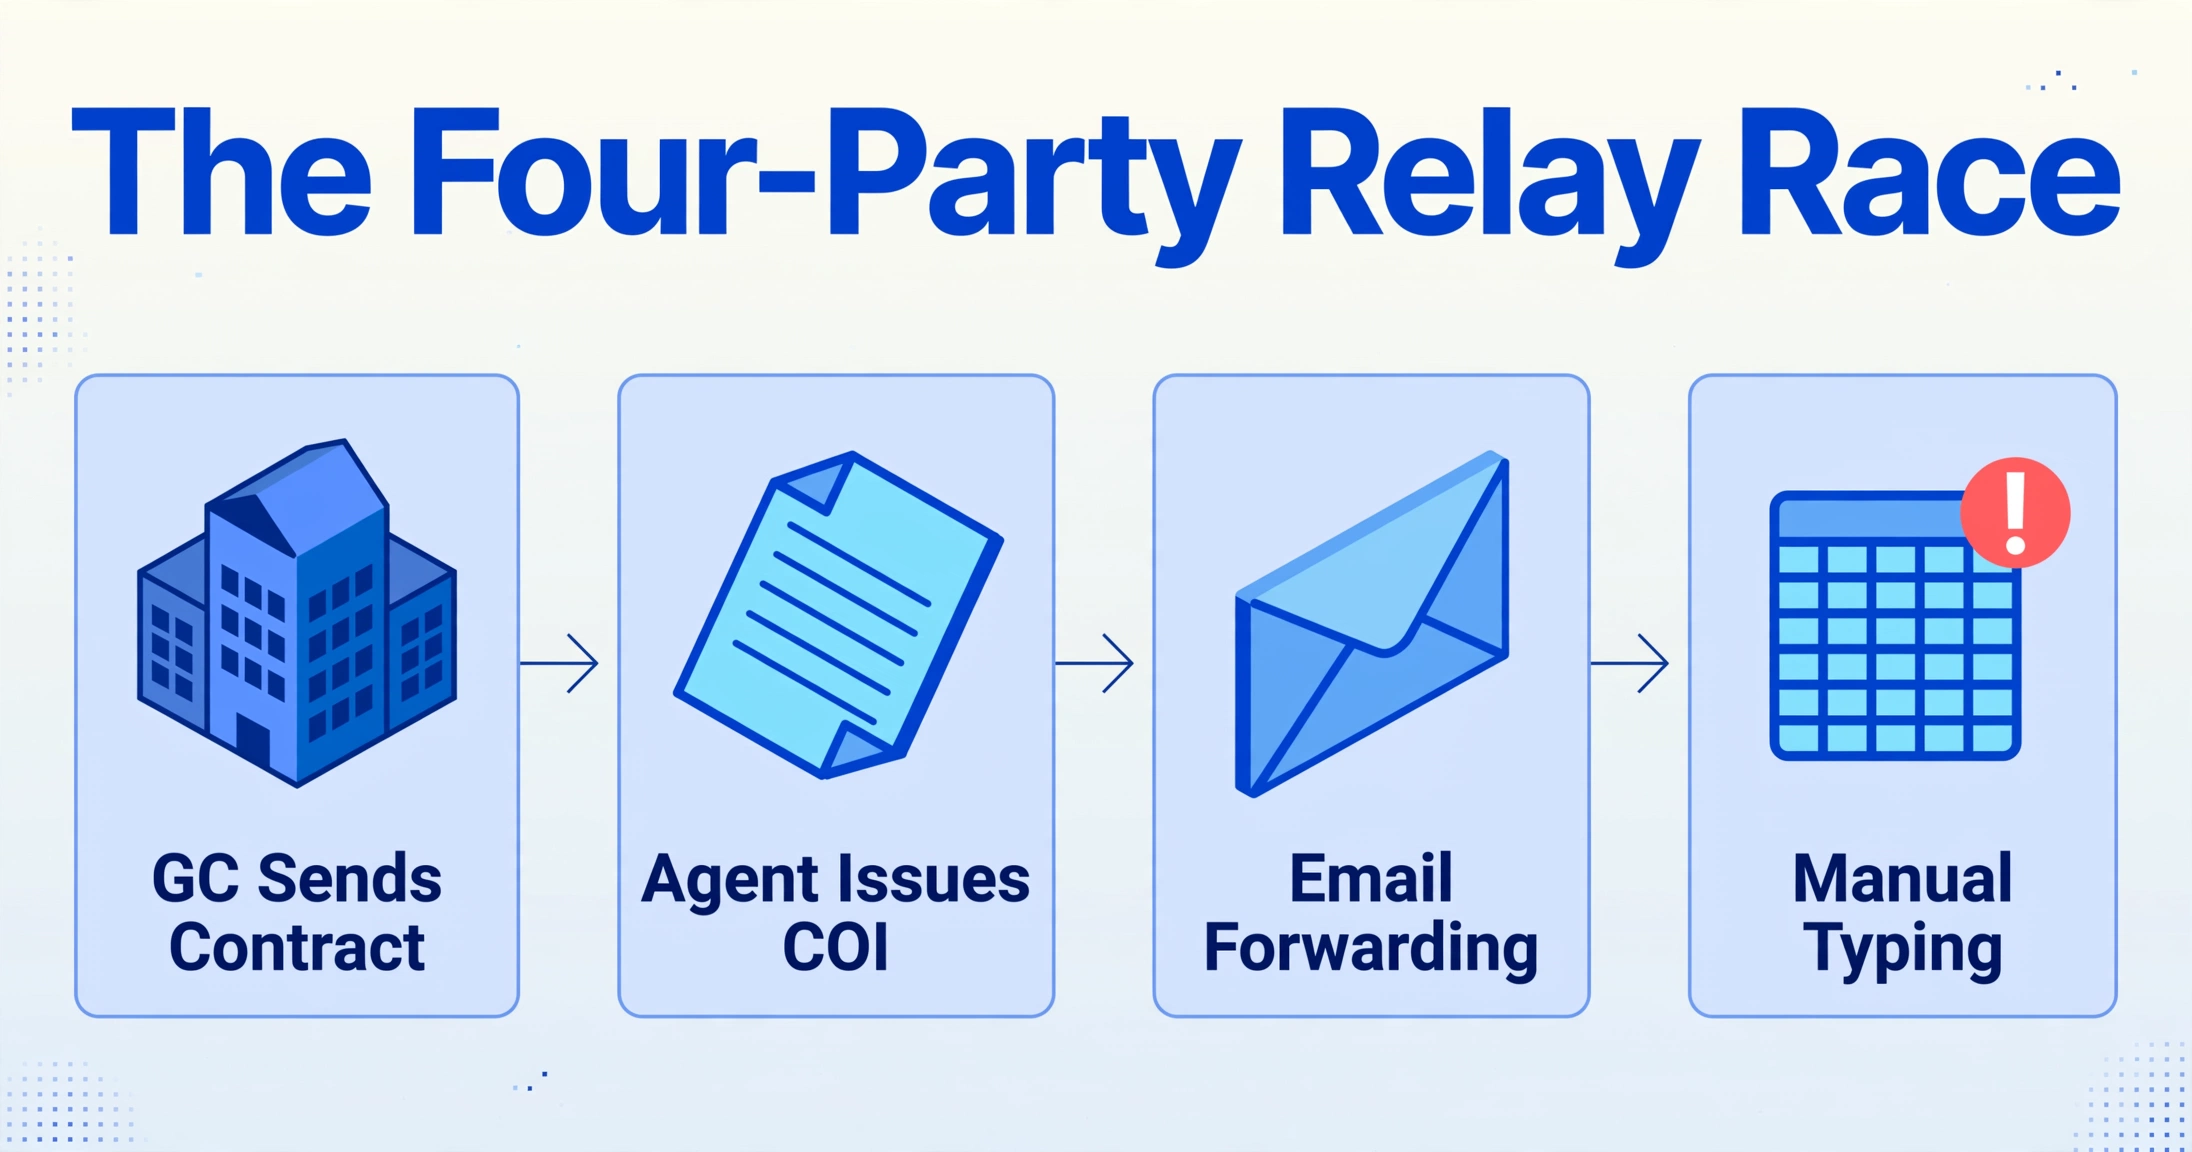
Um zu verstehen, warum E-Mail und Tabellenkalkulationen weiterhin der Standard-Workflow für COI sind, verfolgen Sie den Weg, den ein einzelnes Zertifikat zurücklegt.
Der Generalunternehmer sendet dem Subunternehmer einen Vertrag mit den geforderten Versicherungsleistungen: allgemeine Haftpflicht mit 2 Millionen $ pro Schadensfall / 4 Millionen $ Gesamtdeckung, Arbeiterunfallversicherung in gesetzlich vorgeschriebener Höhe, gewerbliche Kfz-Haftpflicht mit 1 Million $, Umbrella-Haftpflicht mit 5 Millionen $, jeweils mit Zusatzversicherten- und Verzicht-auf-Rückgriff-Klauseln. Der Subunternehmer leitet diese Anforderungen an seinen Versicherungsagenten weiter. Der Agent zieht die Policeninformationen aus dem System des Versicherers und füllt ein ACORD 25-Formular aus – ein Prozess, der, wie die IRMI-Prüfung zeigte, eine Fehlerquote von über 90 % gegenüber den Vertragsbedingungen aufweist.
Der Agent sendet die COI-PDF per E-Mail an den Subunternehmer, der sie an den Projektkoordinator des Generalunternehmers weiterleitet. Der Koordinator öffnet die PDF, liest jedes Feld – Policennummer, Versicherername, Deckungsarten, Deckungssummen, Beginn, Ablauf, Zusatzversicherter J/N, Verzicht auf Rückgriff J/N – und tippt sie in die Master-Tabelle ein. Die PDF wird in einem gemeinsamen Netzwerkordner abgelegt, wobei die Dateinamenskonvention je nach letztem Speicherer variiert. Die Tabelle wird aktualisiert. Der Koordinator legt eine Kalendererinnerung für 30 Tage vor Ablauf fest.
Vier Parteien, vier Übergaben, null Überprüfung der zugrunde liegenden Policenbedingungen. Der Koordinator am Ende dieser Kette transkribiert Daten, die aus einem Dokument stammen, das wiederum von einem Agenten aus einem weitergeleiteten E-Mail-Thread aus einem Versicherersystem zusammengestellt wurde – vier Stufen der Trennung von der Quelle der Wahrheit. Bei jedem Schritt verschlechtern sich die Daten. Eine falsche Ziffer in einer Policennummer. Eine Deckungssumme, die vertauscht wurde. Eine Zusatzversicherten-Klausel, die telefonisch besprochen, aber nie eingereicht wurde.
Dies ist kein fehlerhafter Prozess, der mit besserer Disziplin behoben werden könnte. Es ist ein Multi-Parteien-Workflow, bei dem jeder Beteiligte andere Anreize hat. Der Subunternehmer will auf die Baustelle und bezahlt werden – Versicherungspapierkram ist Reibung. Der Agent des Subunternehmers will das Konto behalten – ein Zertifikat auszustellen, das das aussagt, was der Vertrag verlangt, auch wenn die Police es nicht hergibt, dient diesem Ziel. Der Koordinator des Generalunternehmers will einen Haken setzen und zum nächsten Subunternehmer übergehen. Die tatsächliche Policensprache des Versicherers ist das Einzige, was bei einem Schadensfall zählt, und sie ist das Einzige, was niemand in der Kette außer dem Underwriter des Agenten jemals liest.
Versicherungsverlängerungen potenzieren dies exponentiell. Die allgemeine Haftpflichtversicherung eines Subunternehmers verlängert sich jährlich, aber nicht am selben Datum wie seine Arbeiterunfallversicherung. Seine Umbrella-Police verlängert sich an einem dritten Datum. Seine Kfz-Police an einem vierten. Jeder Verlängerungszyklus löst das vollständige Vier-Parteien-Staffelrennen für jede Policenlinie jedes Subunternehmers aus – und jede Verlängerung schafft eine neue Gelegenheit für einen Fehler, der in der Tabelle landet, als hätte sich nichts geändert.
Die Branche kaufte die Software. Die Tabelle blieb.
Das Baugewerbe ist keine technologiefeindliche Branche. Die Outlook-Umfrage 2025 der Associated General Contractors of America ergab, dass 66 % der großen Bauunternehmen Projektmanagement-Software nutzen, 44 % Kalkulationssoftware, 40 % Planungssoftware. Im Durchschnitt setzt ein Unternehmen 6,2 verschiedene digitale Tools ein. Dies ist keine Branche, die sich weigert, Technologie zu übernehmen. Es ist eine Branche, in der die übernommene Technologie nicht dafür entwickelt wurde, das COI-Problem zu lösen.
Procore verwaltet Änderungsaufträge, RFIs, Submittals und Mängellisten. Es prüft nicht, ob die allgemeine Haftpflichtversicherung eines Subunternehmers die ausgeführten Arbeiten tatsächlich abdeckt. Für die COI-Compliance-Verfolgung innerhalb von Procore muss ein Generalunternehmer eine separate Integration erwerben: Billy, myCOI, Jones, SmartCompliance oder TrustLayer. Jedes dieser Tools verbindet sich über eine API mit Procore und synchronisiert den Compliance-Status, aber der grundlegende Datenerfassungsschritt – das Lesen einer COI-PDF und das Extrahieren ihrer Felder – bleibt ein manueller Schritt, der stattfindet, bevor die Software etwas Nützliches tun kann.
Das Procore-Seitenpanel der Billy-Plattform ermöglicht es einem Compliance-Manager beispielsweise, den Versicherungsstatus von Subunternehmern zu sehen, ohne Procore zu verlassen – aber jemand muss zuerst die COI-PDF hochladen, und entweder das verwaltete Prüfteam oder die internen Mitarbeiter des Generalunternehmers müssen sie gegen die Anforderungen prüfen. myCOI erfüllt eine ähnliche Funktion mit einem Team lizenzierter Versicherungsexperten. Jones fügt eine KI-gestützte Verifizierung hinzu, die ausschließende Formulierungen in den tatsächlichen Policen erkennt. Dies sind wertvolle Dienste. Aber sie operieren auf demselben Datenerfassungs-Engpass wie die Tabelle: Eine PDF kommt per E-Mail an, und jemand muss entscheiden, was darin steht.
Der Grund, warum die Tabelle fortbesteht, ist nicht, dass Auftragnehmer sich weigern, Software zu kaufen. Es ist, dass die gekaufte Software dafür entwickelt wurde, den Compliance-Status zu verwalten, sobald die Daten im System sind – nicht, um die Daten ins System zu bringen aus den PDFs, die per E-Mail eintreffen. Dieser Schritt – das Ablesen von Policennummern, Deckungssummen und Ablaufdaten von einem einseitigen ACORD-Formular und deren Eingabe in einen strukturierten Datensatz – ist die nicht automatisierte mittlere Meile des gesamten Workflows. Bis dieser gelöst ist, ist jede COI-Tracking-Plattform nachgelagert zu einem manuellen Transkriptionsschritt, und jeder Tabellenbenutzer, der bei der Tabelle bleibt, erkennt auf irgendeiner Ebene, dass die Bezahlung einer Plattform für die Verwaltung von Daten, die er immer noch manuell eingeben muss, keine klare Verbesserung darstellt.
Die fehlende Ebene: Daten aus der PDF in die Tabelle bringen, ohne zu tippen
Wenn das strukturelle Problem darin besteht, dass COI-Daten in PDFs leben und Tracking-Tools strukturierte Daten benötigen, ist der direkteste Eingriff nicht, die Tabelle zu ersetzen oder eine weitere Plattform zu kaufen. Es geht darum, den manuellen Übertragungsschritt zu eliminieren – die fünf Minuten pro Zertifikat, die vertauschten Ziffern, die kopierten und eingefügten Ablaufdaten – und ihn durch etwas zu ersetzen, das automatisch passiert, sobald die PDF eintrifft.
Hier verändert die Dokumentextraktion die Wirtschaftlichkeit des COI-Trackings. Statt Felder vom ACORD 25-Formular abzulesen und in Excel zu tippen, definieren Sie die Spalten, die Sie benötigen – Policennummer, Versicherer, Deckungsart, Occurrence-Limit, Aggregat-Limit, Beginn der Versicherung, Ablaufdatum, Zusätzlich versichert, Verzicht auf Regress (J/N) – und lassen die KI jeden Wert auf der COI-PDF lokalisieren. Das Ergebnis ist eine Zeile in Ihrer Tabelle mit allen ausgefüllten Feldern, ganz ohne Tippen. Die PDF wird in einen Ordner gelegt. Die Daten gehen in den Tracker. Die Lücke zwischen dem Erhalt eines Zertifikats und seiner Erfassung schrumpft auf Sekunden.
Dieser Ansatz funktioniert, weil ACORD 25-Formulare trotz ihrer standardisierten Gestaltung in der Praxis dennoch als gescannte Bilder, flache PDFs, digital signierte Dokumente und gelegentlich als Fotos von ausgedruckten Zertifikaten aus einem Baucontainer ankommen – alles Formate, bei denen herkömmliches OCR-Template-Matching scheitert, weil sich die Pixelpositionen verschieben. ImageToTable.ai's Spaltennamensextraktion umgeht dies, indem sie den semantischen Inhalt des Formulars versteht, statt Koordinaten abzugleichen: Sie identifiziert „Insurer A" und greift die angrenzende Policennummer basierend darauf, was der Text bedeutet, nicht wo er steht.
Was diesen Ansatz nachhaltig macht, ist, dass er nicht verlangt, Ihren bestehenden Workflow aufzugeben. Sie können Ihre Tabelle weiterhin nutzen. Sie können Ihren gemeinsamen Ordner weiterhin nutzen. Sie können weiterhin eine COI-Tracking-Plattform wie Billy oder myCOI nachgelagert verwenden – oder hinzufügen –, weil extrahierte Daten in jedes System fließen, das Excel oder CSV akzeptiert. Das E-Mail-Relay läuft weiter – Subunternehmer erhalten weiterhin Policen von ihren Agenten und leiten COIs an den Generalunternehmer weiter –, aber mit einem E-Mail-Parser im Empfangspostfach verbringt der Koordinator seinen Tag nicht mehr damit, diese PDFs in Zellen zu übertragen. Die Tabelle wird zu einem Dashboard, das durch Extraktion gespeist wird, nicht zu einem Dateneingabe-Terminal.
Dieselbe Extraktionsebene funktioniert auch für das breitere Dokumenten-Compliance-Puzzle, mit dem Bauprojektkoordinatoren konfrontiert sind. Subunternehmer-Rechnungen treffen in 15 verschiedenen Formaten ein, aber das AP-Team benötigt von jeder dieselben Felder. Lien-Verzichte, W-9s und Gewerbelizenzen haben jeweils ihre eigenen Daten, die derzeit jemand in einen separaten Tracker tippt. Die Spaltennamensextraktion behandelt sie alle als dieselbe Operation: Spalten definieren, Dokumente hochladen, strukturierte Daten erhalten – unabhängig davon, zu welcher Compliance-Kategorie sie gehören.
Dies ist kein Ersatz für dedizierte COI-Tracking-Plattformen. Diese Plattformen verifizieren Policensprache, kennzeichnen ausschließende Endorsements, verfolgen Compliance über Projekte hinweg und bieten Prüfpfade – Funktionen, die eine Tabelle nicht replizieren kann und die ein Extraktionstool nicht anstrebt. Die Extraktion löst das Problem eine Stufe vorgelagert: die Daten aus der PDF herauszuholen und in das System zu bringen, das sie als Nächstes verwendet. Es ist die Ebene, die von Anfang an gefehlt hat – der Grund, warum die Tabelle zum Standard wurde und es blieb, selbst nachdem die Branche jede andere Softwarekategorie übernommen hatte.
Häufig gestellte Fragen
Warum übernimmt Procore oder Sage nicht die COI-Verfolgung?
Procore und Sage 300 CRE sind Plattformen für Projektmanagement und Buchhaltung – sie organisieren finanzielle und operative Daten, sobald diese im System sind. Keine der beiden wurde entwickelt, um eine COI-PDF zu lesen, Versicherungsfelder zu extrahieren oder zu prüfen, ob der auf einem Zertifikat aufgeführte Versicherungsschutz mit der zugrunde liegenden Police übereinstimmt. Der App Marketplace von Procore listet Drittanbieter-Add-ons (Billy, myCOI, Jones, SmartCompliance) auf, die den COI-Compliance-Status zurück in das Procore-Dashboard verbinden, aber der erste Schritt der Datenerfassung – das Lesen eines ACORD 25-Formulars – erfordert weiterhin einen Menschen oder ein separates Extraktionstool. Die Lücke liegt nicht in Procores Funktionsumfang. Sie liegt in der architektonischen Annahme, dass COI-Daten bereits vorverdaut ankommen.
Warum können wir nicht einfach verlangen, dass alle Subunternehmer COIs über ein Portal einreichen?
Portale verlagern den Dateneingabeaufwand von Ihnen auf den Subunternehmer oder dessen Versicherungsmakler – aber sie beseitigen ihn nicht. Jemand muss immer noch das ACORD 25-Formular lesen und Felder ausfüllen. Die Reibung, die entsteht, wenn der Versicherungsmakler jedes Subs sich in eine weitere Plattform einloggen muss, ist der Grund, warum portalbasierte COI-Verfolgungstools niedrige Akzeptanzraten bei Anbietern melden. Von einem Subunternehmer, der für sechs verschiedene Generalunternehmer arbeitet, kann nicht erwartet werden, dass er Konten auf sechs verschiedenen Compliance-Portalen unterhält. Deshalb bleibt E-Mail bestehen: Sie ist der einzige Kommunikationskanal mit 100 % Akzeptanz bei jedem Subunternehmer, jedem Versicherungsmakler und jedem GC-Koordinator. Der effektivere Eingriff besteht darin, die Empfängerseite in die Lage zu versetzen, jedes Format zu verarbeiten, das über diesen universellen Kanal ankommt.
Ist eine Versicherungsbescheinigung rechtlich bindend?
Nein. Ein ACORD 25-Versicherungszertifikat wird laut seinen eigenen Bedingungen „nur zur Information" ausgestellt und „räumt dem Zertifikatsinhaber keine Rechte ein". Es ändert, erweitert oder verändert die darin beschriebene Versicherungspolice nicht. Die einzigen rechtlich bindenden Dokumente sind die Versicherungspolice selbst und etwaige dazugehörige Zusatzvereinbarungen. Wenn ein Zertifikat den Generalunternehmer als zusätzlich versicherte Person aufführt, die Zusatzvereinbarung aber nie tatsächlich beim Versicherer eingereicht wurde, hat der Generalunternehmer keinen Versicherungsschutz – unabhängig davon, was das Zertifikat aussagt. Dies ist das gefährlichste Missverständnis im Bau-Compliance-Bereich, und es ist der Grund, warum IRMIs Prüfungsergebnis, dass über 90 % der Auftragnehmerversicherungen die Vertragsanforderungen nicht erfüllen, kein Papierkram-Problem ist – es ist ein Problem unversicherter Risiken.
Was ist der Unterschied zwischen ACORD 25 und ACORD 28?
ACORD 25 ist eine Haftpflichtbescheinigung – sie fasst Haftpflichtdeckungen (Betriebshaftpflicht, Kfz-Haftpflicht, Arbeiterunfallversicherung, Umbrella-Haftpflicht) zusammen, die gegen Ansprüche Dritter schützen. Dies ist das Formular, das Subunternehmer an Generalunternehmer übermitteln. ACORD 28 ist ein Nachweis über gewerbliche Sachversicherung – er dokumentiert Sachdeckungen (Gebäude, Inhalt, Ausrüstung) für eigene Verluste. Im Bauwesen ist das ACORD 25 das Formular, das Generalunternehmer in 95 % der Fälle erhalten; das ACORD 28 kommt zum Einsatz, wenn ein Projektinhaber den Nachweis benötigt, dass der Generalunternehmer oder ein Subunternehmer eine Bauherrenhaftpflicht- oder Ausrüstungsdeckung besitzt. Beide tragen dieselben rechtlichen Hinweise: Keines ist eine Police, und keines verleiht dem Zertifikatsinhaber Rechte.
Überprüft ein KI-Extraktionstool, ob die Deckung ausreichend ist?
Nein. Ein Extraktionstool befüllt strukturierte Daten aus einer COI-PDF – Policennummern, Deckungssummen, Ablaufdaten –, aber es prüft nicht, ob diese Zahlen die Versicherungsanforderungen des Vertrags erfüllen, ob die aufgeführten Zusatzvereinbarungen tatsächlich in der Police existieren oder ob die auf dem Zertifikat beschriebene Deckung mit der tatsächlichen Policensprache des Versicherers übereinstimmt. Dieser Prüfschritt erfordert entweder einen menschlichen Compliance-Spezialisten, der die Police liest, oder eine dedizierte COI-Tracking-Plattform mit Policenprüfungsfunktionen. Extraktion vereinfacht die Dateneingabeebene. Die Compliance-Prüfung ist ein separater und notwendiger nachgelagerter Schritt.
Das COI-Tracking-Problem der Bauindustrie besteht nicht, weil jemand seinen Job schlecht macht, sondern weil der Workflow auf E-Mail aufgebaut wurde, als es keine Alternative gab – und jede seitdem hinzugefügte Softwareschicht hat die E-Mail-Abhängigkeit verwaltet, statt sie zu durchbrechen. Die Tabellenkalkulation ist nicht der Feind. Sie ist das Symptom. Der Engpass ist die Lücke zwischen dem Eintreffen der PDF und der Verfügbarkeit der Daten.