出張経費コンプライアンス監査:
サンプリング、フラグ付け、証拠の記録
14ドルのミニバー料金が記載されたホテルの明細書は、まさに出張経費監査が検出するべき項目であり、誰も気づかないまま reimbursement される典型的なケースです。領収書は添付され、金額はすべての上限を下回り、カテゴリは宿泊費と表示されています。承認プロセスは申請内容、領収書、計算を確認して支払いを実行します。この項目を止められる唯一のチェックはポリシー集に記載された一文であり、それを実行する自動化されたステップは存在しません。
重要ポイント
- 14ドルのミニバー料金は、金額・領収書・カテゴリのチェックがそれを禁止するルールをテストしないため、承認フローのすべてのチェックを通過します。
- 出張管理者の61%が、ポリシーは強制力のあるルールというよりガイドラインとして機能していると回答しており、チェックとしてエンコードされなかったルールは一切シグナルを発しません。
- ポリシーを「日当超過」「不許可」「OK」などの選択肢を持つ1つのレビュー列として定義し、各指摘事項を領収書画像上の正確な位置に紐付けることで、反論があっても耐えられる監査にします。
設定したすべてのチェックを通過する違反
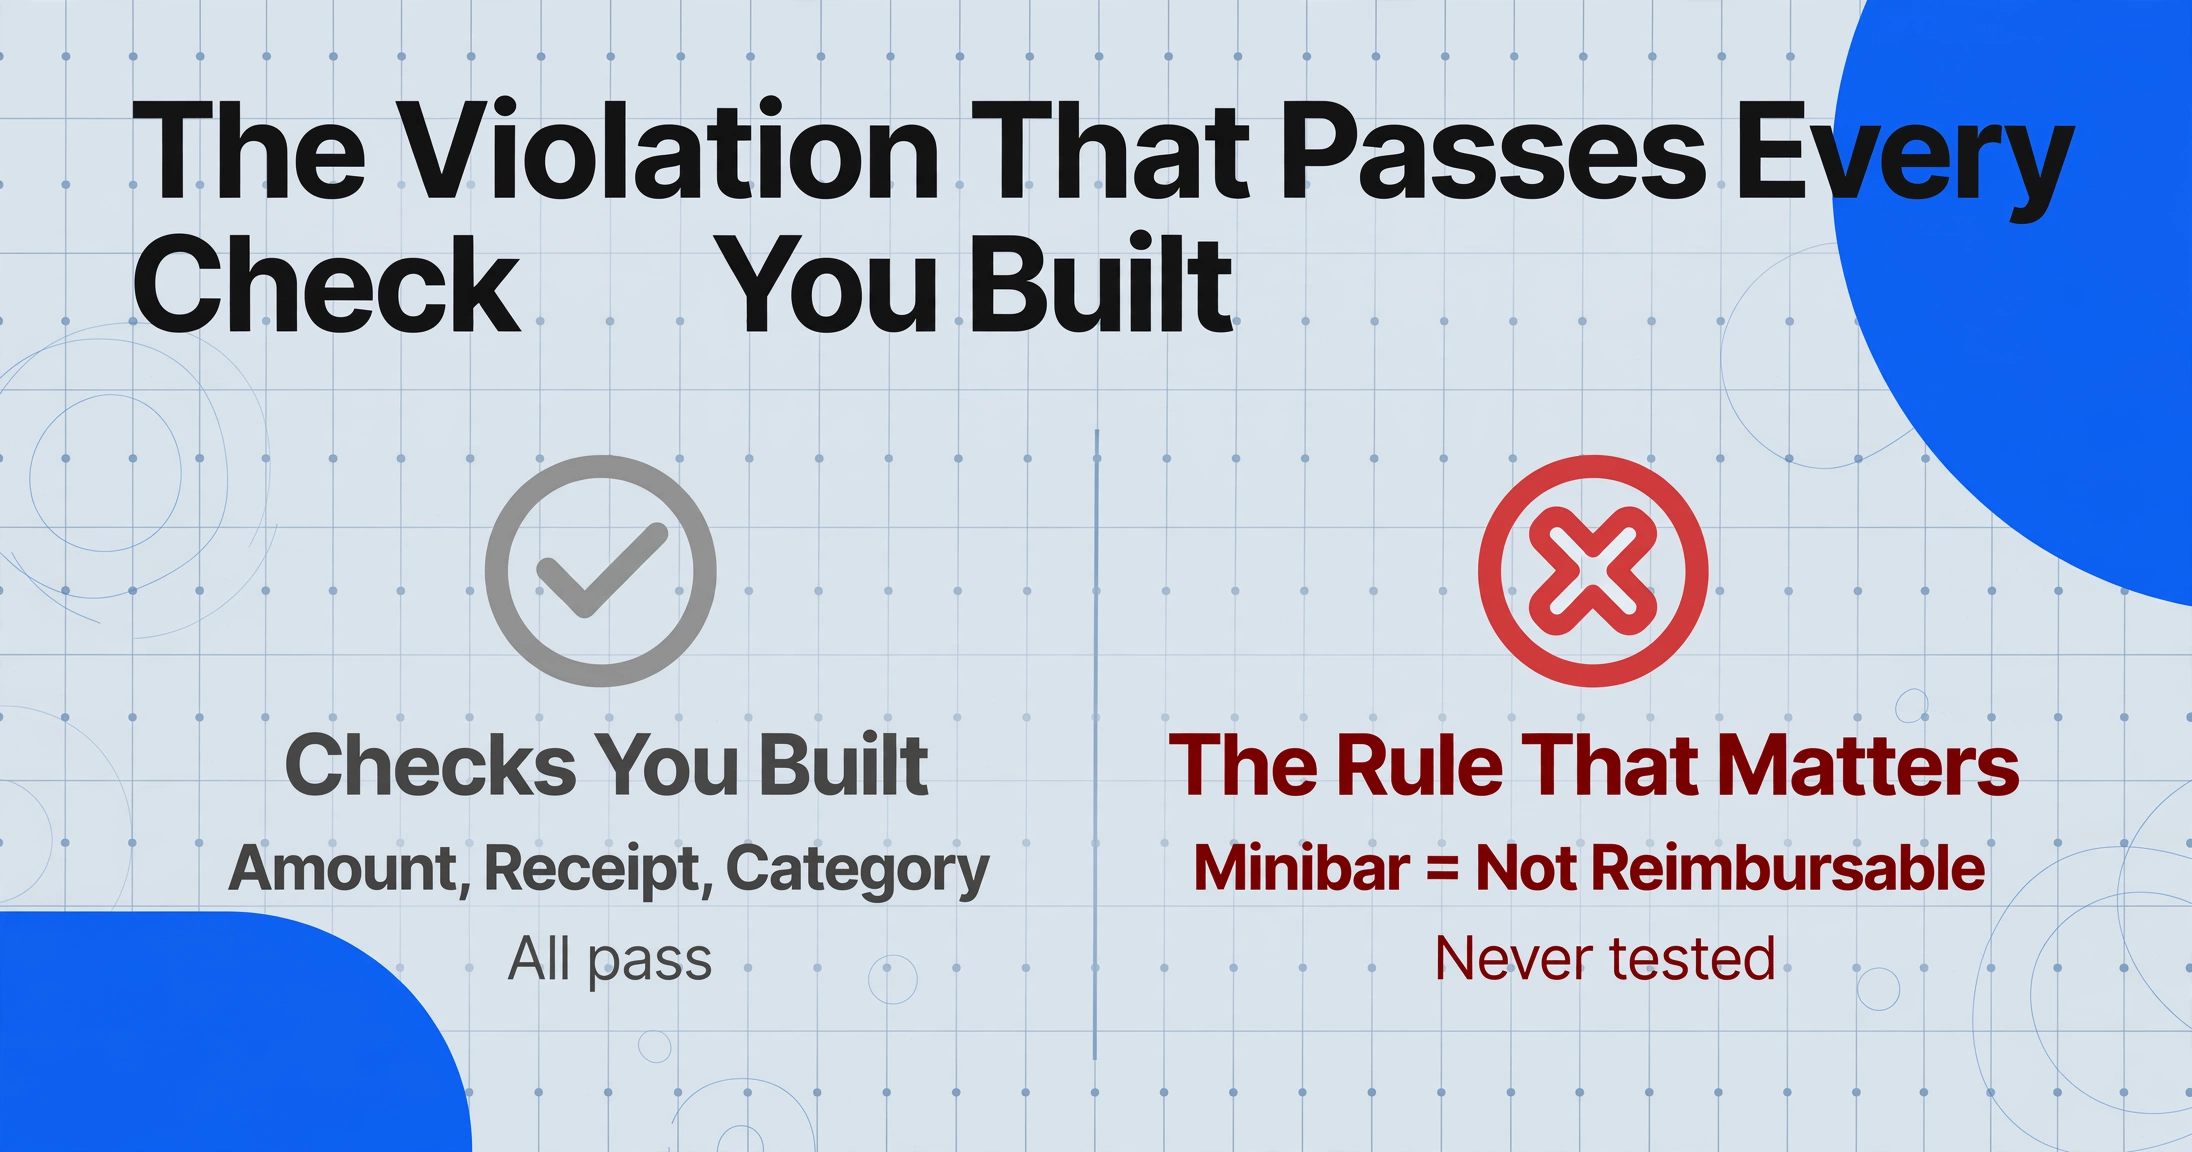
エンコードされていないチェックは、チェックがないのと同じように機能します。経費プラットフォームや承認フローは、誰かが設定に変換したルールのみをテストします。金額が上限以下であること、領収書ファイルが添付されていること、カテゴリが許可リストにあることなどです。ミニバーの明細はこれらすべてを通過します。なぜなら、ここで重要となるポリシールールは金額に関するものではないからです。重要なのは項目です:個人的なアメニティは払い戻し対象外です。このルールはポリシーブックには存在しますが、ソフトウェアには存在しないため、シグナルは一切発火しません。
このギャップの規模は測定されています。GBTA財団の法人旅行ポリシーベンチマーク調査では、旅行マネージャーの61%が自社のポリシーは命令というよりガイドラインとして機能していると回答し、72%が違反に対する結果がほとんどないか、まったくないと回答しました。より厳格な執行を行えば、年間約300億ドルの節約になると推定されています(GBTA財団、2010〜2011年、このベンチマークの最新公表版)。ガイドラインとして機能するポリシーは、まさにこの監査問題を生み出します。ルールとして明示的にプログラムされていないものはすべて通過してしまいます。
チェックとしてエンコードされなかったルールは、プロセス上、書かれもしなかったルールと見分けがつきません。監査の仕事は、その両方を見つけることです。
承認レイヤーが適切に機能している場合でも、支払後監査が重要なのはそのためです。請求は構築されたルールに対してチェックされました。監査は、文書化されただけのルールに対して請求をチェックします。この2つの業務は同じポリシーの中で並んでいます:支払前に領収書と請求を照合することは請求単位の証明を処理し、支払後の監査は誰も設定しなかったルールを処理します。
監査を実施する担当者と、防御可能なサンプルの構成
防御可能な監査サンプルは、無作為抽出の下限とリスクベースの過剰抽出を組み合わせたもので、抽出方法は最初の請求書を抽出する前に文書化されます。事後的にすべての経費を監査する人はいません。重要なのは、違反のパターンが実際にサンプルに含まれる可能性が高くなるように、サンプルがどのように選ばれるかです。
| 役割 | 監査での担当範囲 | 引き渡すもの |
|---|---|---|
| コンプライアンスアナリストまたは経費監査担当者 | サンプルの抽出、チェックの実施、調査結果の作成 | 抽出方法と監査調書 |
| 従業員 | 争点となっている請求と、その意味を変える可能性のある関連情報 | 調査結果への回答 |
| 経理責任者または財務マネージャー | 文書化されたポリシーと例外に関するルールを管理 | グレーゾーンの調査結果に対する処分の決定 |
| 外部監査人 | 経費管理が実際に機能しているかをテスト | 同じ母集団から抽出した独自のテスト結果 |
監査人が実際に使用するサンプリング基準であるPCAOB AS 2315は、同じことを正式な言葉で述べています。つまり、サンプルが母集団を代表することが期待できるように項目が選択され、すべての項目に選択される機会があり、目的に関連する特性に基づいて項目を同質の層にグループ化できるということです(PCAOB AS 2315、監査サンプリング)。社内経費監査の場合、実際には3つの層と1つの無作為抽出の下限に置き換えられます。
最初の四半期にたいてい浮上する前提条件が1つあります。それは、ポリシーに検証可能な数値が含まれている必要があるということです。GBTAの2026年法人出張ポリシー調査によると、ホテルの日当または料金上限を設定している企業はわずか30パーセントで、46パーセントは従業員に妥当な価格のホテルを予約するよう指示しており、出張バイヤーの28パーセントがポリシー外のホテル宿泊を主要な課題として挙げています(GBTA and ALTOUR, 2026)。存在しない上限を監査することはできません。最初の監査成果物は、多くの場合、修正されたポリシーです。ホテルの上限額、食事の日当額、非償還対象カテゴリのリストといった数値が含まれます。これらの数値が、次のセクションのすべてのチェックに入力されます。
手動監査が実際に機能しなくなるポイント
監査が機能しなくなるのは、ドキュメントに判断が紐付けられる段階です。証跡付きの指摘事項を作るには、領収書画像を開き直し、目視で該当する金額を特定する作業を、画像1枚ずつ繰り返す必要があります。レビュアーはシートを読んでミニバーの行に印を付け、次に宿泊明細のPDFを開き、40行ある明細の中からミニバーの行を見つけ出し、それを監査調書に取り込みます。次の指摘事項でも同じループを繰り返します。
この2回目のパスこそが時間を費やし、エラーが増幅する箇所です。画像を開き直すステップを省略したレビュアーは、記憶に基づいて指摘事項を作成しますが、記憶は小数点を誤って配置したり、2つの日付を入れ替えたり、請求を誤った出張者に割り当てたりします。ずさんな指摘事項の結果は、軽微な恥ずかしさでは済みません。プロフェッショナルサービス企業の監査人は、何年も遡って調査します。r/Deloitteのパートナー経費監査に関するスレッドでは、あるコメンテーターが監査は「最大3年間遡り、問題が見つかれば入社時まで遡る」と指摘し、別のコメンテーターは「ポリシー違反のため、ホテルのランドリー代を返済しなければならなかった」パートナーについて述べています。ランドリー代もミニバー代も、同じ監査対象です。つまり、ドキュメントを読む人間にしか見えないポリシー違反の明細項目です。
2つ目の失敗は、反論への対応です。従業員は金額そのものを争うことはほとんどなく、解釈を争います。不正な経費申請を発見した件に関するr/smallbusinessのライブチャットでは、毎回同じ答えに落ち着きます。残りのレポートを監査し、「フラグが付いた経費が正当であることを証明させる」というものです。指摘事項がそのやり取りを乗り切るには、ポリシーの条項と、金額が記載されているドキュメント上の箇所の両方が必要です。箇所がなければ、指摘事項は単なる意見です。箇所があれば、指摘事項は検証可能になり、従業員の回答は書類上の問題ではなく、文脈に関するものになります。
実際の結果が伴う場合、ループは閉じます。r/Boeingのあるスレッドでは、GSAレートに紐付いた日当プロセスについて、超過分が「給与から差し引かれる」と説明されています(r/Boeing)。具体的な回収につながる指摘事項に異議を唱える人はいません。手動によるボトルネックは、さらに手前、つまり統制を実効的に感じさせるのに十分な証跡付きの指摘事項を作り出す段階にあります。
ステップ1: ポリシーをチェックリストではなく列としてエンコードする
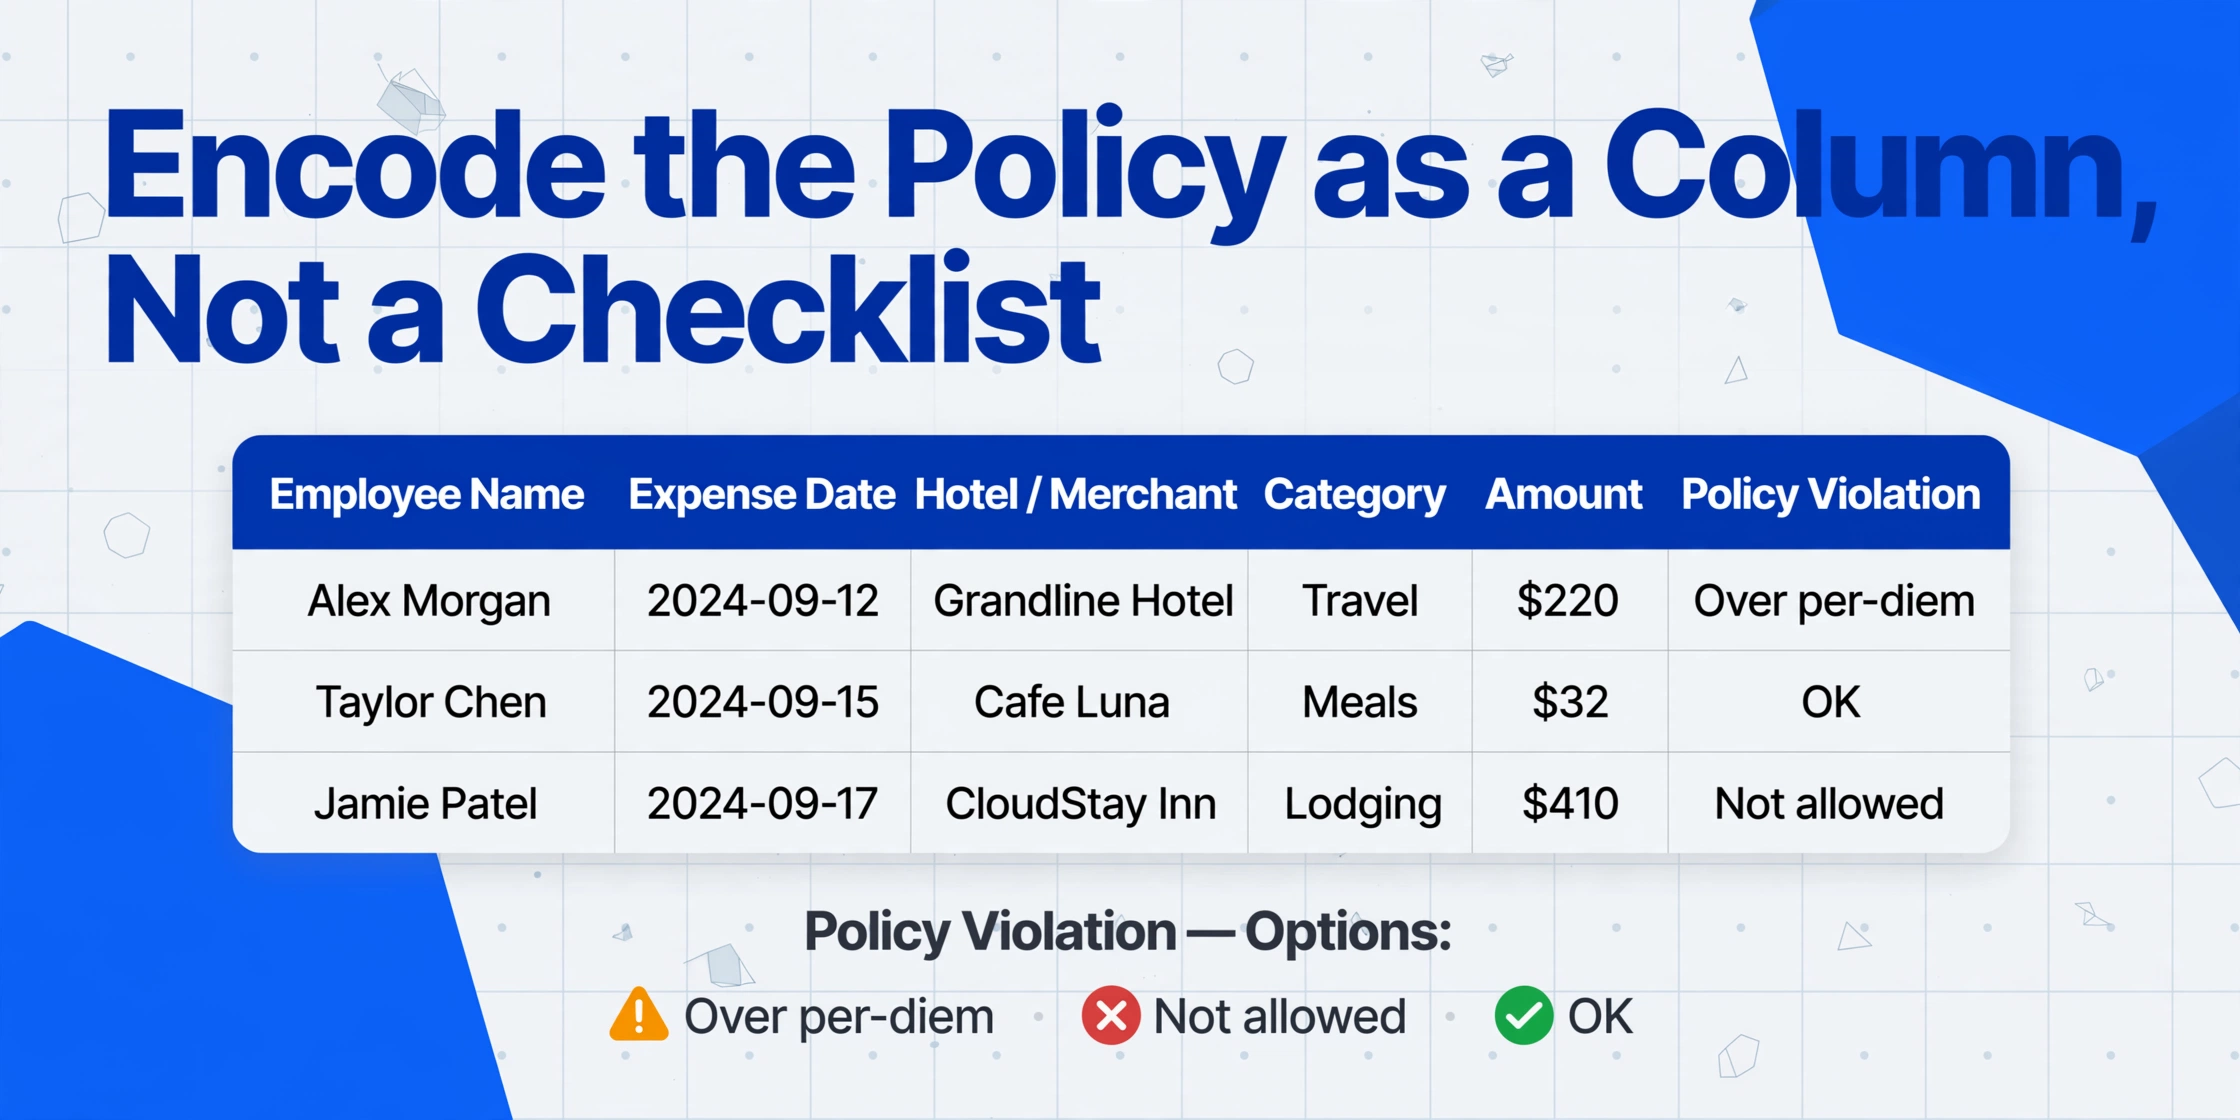
これまで存在しなかったチェックは、列定義として一度だけ書き出され、AIは数値を読み取るのと同じ処理で、サンプリングされたすべての領収書にそれを適用します。推論列を使用すると、列を定義し、AIがドキュメントに印刷されていない値を入力します。出力に名前を付けると、AIがドキュメントを読み取って判断します。列名がヘッダーになり、オプションが回答セットになります。
文書化されたポリシーをエンコードする1つのレビュー列
経費日
ホテル / 業者
カテゴリ
金額
ポリシー違反
ポリシー違反列は、かつてレビュアーの頭の中にあった判断を担います。その指示には実際のポリシーが組み込まれています。ミニバーとランドリーは個人的な項目であるため、それらの明細行は不許可と回答します。日当額を超える食事は日当超過と回答します。その他はすべてOKと回答します。AIは各領収書を読み取り、サンプリングされたすべての請求を3つのバケットのいずれかに分類するため、証憑はすでにフィルタリングされた状態で作成されます。ホテルの上限が来期変更された場合、列定義の1行が変更されるだけで、メモの山が変更されるわけではありません。
これは、ほとんどのチームがすでに実行している金額しきい値フラグを意図的に超えたステップです。計算列は上限を超える金額にフラグを付けることができ、これは経費明細項目の抽出とポリシー違反のフラグ付けのガイドで説明されている手法です。ミニバーは金額シグナルを持たないため、金額ルールでは検出できません。違反はカテゴリの判断であり、カテゴリの判断こそが推論列の目的です。同じバッチに対して両方の列を実行します。計算列は上限超過の請求を検出し、推論列はすべての上限内に収まりながらもポリシーに違反する請求を検出します。日当については、誠実さが重要です。上限は領収書ごとではなく1日ごとであるため、抽出後に従業員ごとの1日の食事を合計し、シート内のレートと比較します。推論列は項目を分類し、日次合計の比較は2分間のシート作業として残ります。
出力シートが証憑になります。サンプリングされたすべての請求には、処分結果を含む行、カバーシートのサンプリング方法、そして完了すべき列が1つ残っています。それはOKではない行の証拠です。
ステップ2:レビュー画面で違反内容を証跡として確認する
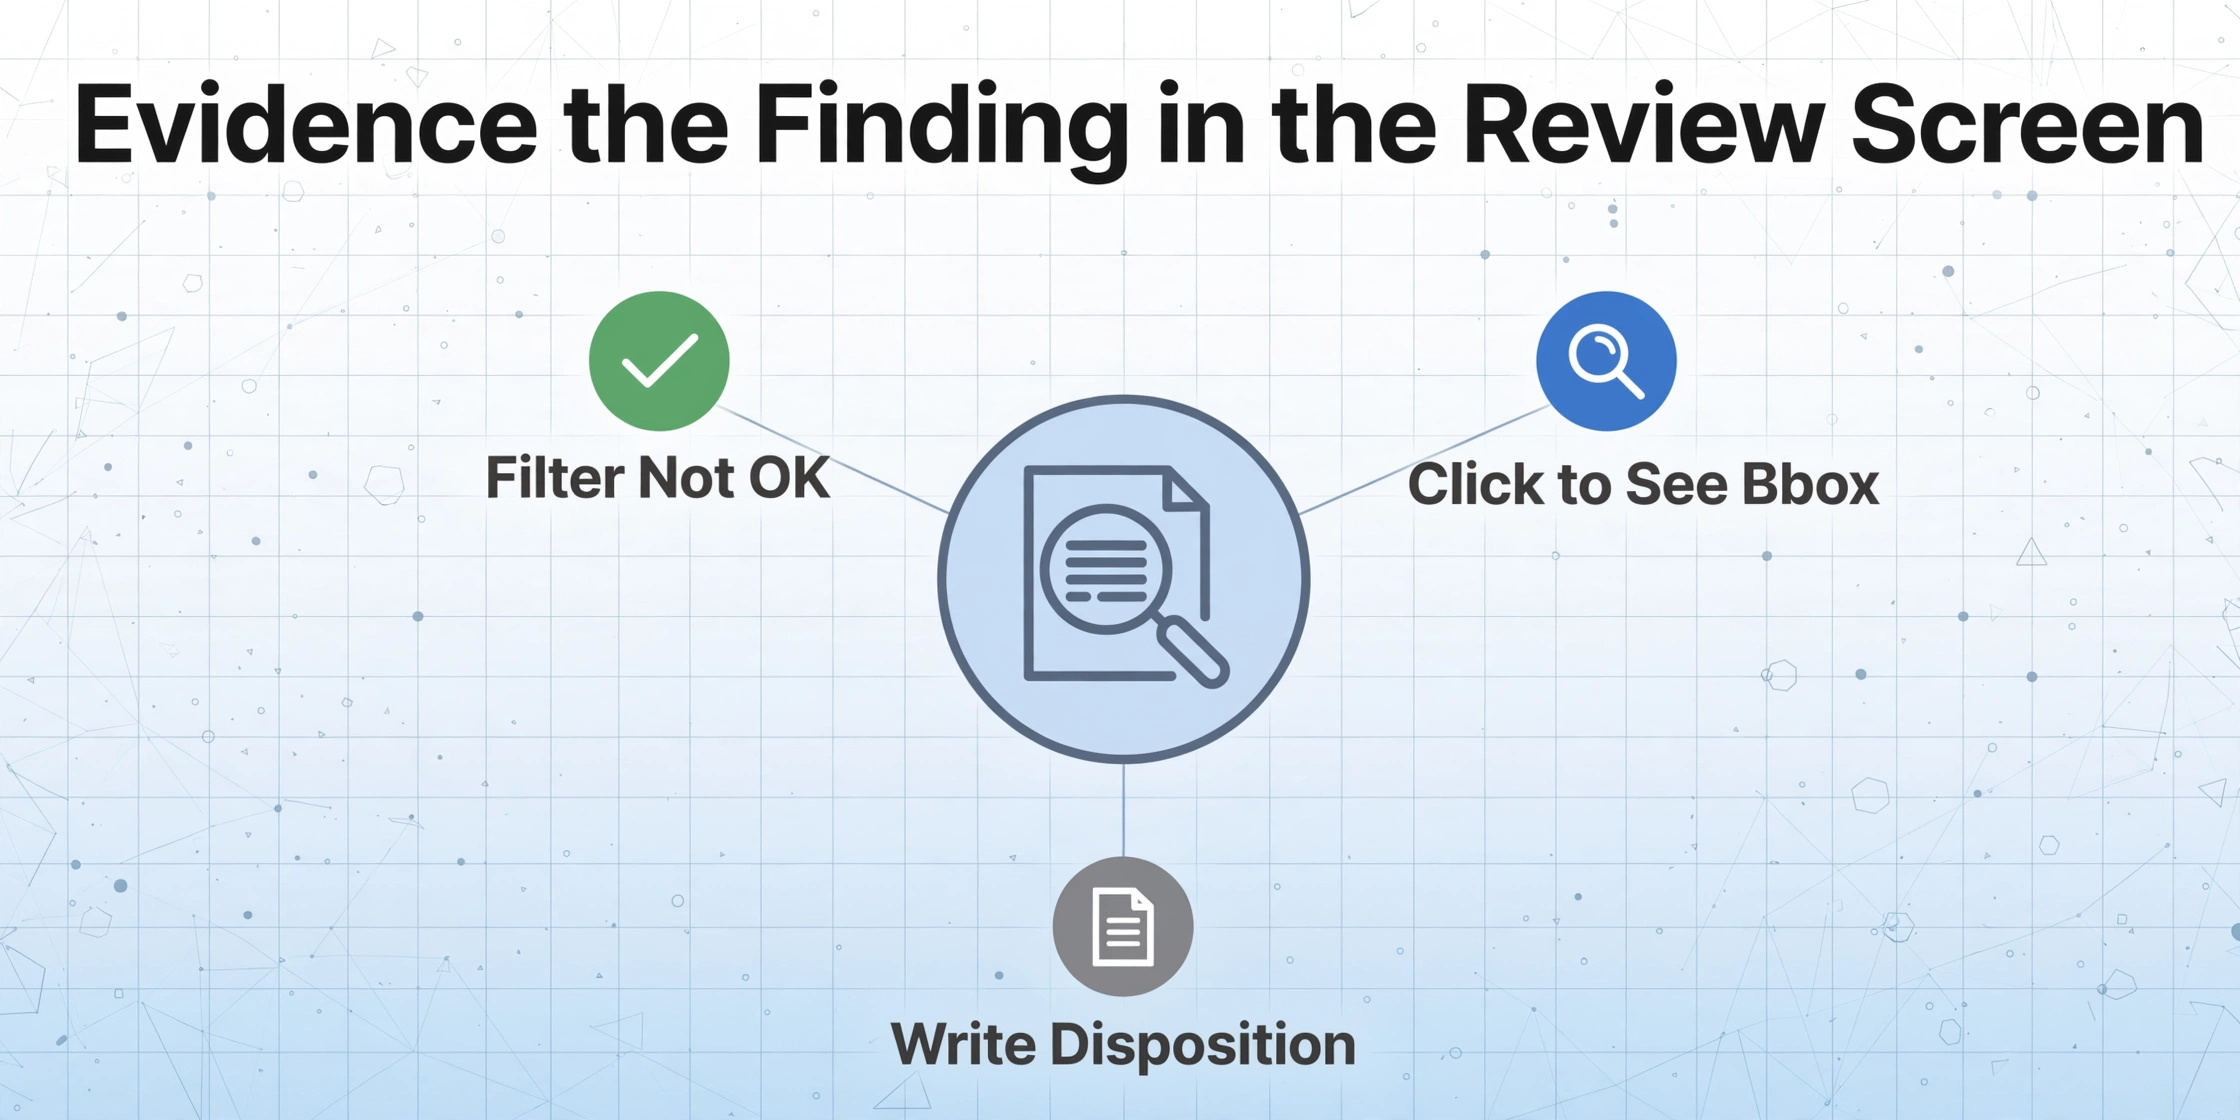
抽出されたセルが、その値の出典となった画像上の位置を表示できた時点で、違反内容の確認は記憶に頼る必要がなくなります。これこそが、レビューモードとBbox検証が追加する機能です。レビュー画面で抽出されたセルにカーソルを合わせるかクリックすると、AIが読み取った領域が元の画像上で強調表示され、画像上の領域をクリックすると、対応するセルにジャンプします。編集した項目は、ワンクリックでAIの元の値に戻すこともできます。
ファイルは安全に処理され、保存されることはありません。
「処理後の自動アノテーション」を有効にすると、レビュー画面が監査証跡になります。バッチ実行中にバウンディングボックスが生成されるため、監査人が開いた時点で、フラグが付けられたすべての行にすでにアンカーが設定されています。問題のある請求を一度だけ再確認する場合には、ファイル単位のオンデマンドトリガーが代わりに機能します。これにより、監査ループは「ポリシー違反」列をOK以外のものにフィルタし、フラグが付けられた各セルをクリックしてAIが読み取った正確な領域を確認し、処分を記入する、という3つの操作に短縮されます。ミニバーの指摘事項は、「旅行ポリシーの条項4.2、フォリオ画像の左下にある14ドルの明細、金額確認済み、返金発行済み」となり、その文のすべての部分が、レビュー担当者の記憶ではなく、レビュー画面で検証できるようになります。
ホテルの明細項目については、フォリオ抽出の手順は出張時のホテルフォリオのバッチ処理のガイドで説明されています。また、印刷された経費報告書は、経費報告書をExcelに変換の方法で同じ列に通すことができます。アーカイブされた画像は引き続き信頼できる情報源であり、エクスポートされたシートは作業用コピー、保存された領収書は証拠となります。これは、IRSが扱う方法とまったく同じです。IRS Publication 463およびIRC §274(d)に基づき、宿泊費は金額に関係なく、その他の単一の経費は75ドル以上の場合、書面による証拠が必要です。したがって、支払いは処理しますが、画像は保管してください。
監査で自動化できないもの
列が提案し、アンカーが証拠を示し、判断は人の手に委ねられます。推論列はポリシーが選択肢として記述できる質問には答えられますが、ポリシーが未確定のままの質問には答えられません。夕食が顧客のためだったかどうかは、領収書には記載されていません。超過がマネージャー承認の例外だったかどうかは、ドキュメントの読み取りではなく、経理担当者によるポリシー判断です。領収書自体が本物かどうかは、抽出の範囲外です。バウンディングボックスは画像上の値の由来位置を示すもので、画像が改ざんされていないことを示すものではありません。
境界線の実際の形は、拒否ではなくレビューキューです。すべての「不許可」および「日当超過」の行は、アンカーと処理オプションとともに経理担当者の前に表示され、経理担当者がループを閉じます。この方法で何年も運用されている経費監査でも問題項目が検出され続けますが、これはチェック列の失敗ではありません。経費詐欺やエラーは一定の割合で存在し、監査の価値は、黙って支払われていたものを可視化されたループに変換することにあります。社内で行うかレビュー能力を購入するかのトレードオフが重要な場合は、手動と自動の経費照合の比較ガイドにコスト比較が記載されています。これらの列が含まれるより広い抽出コンテキストは、経費レポート抽出の完全ガイドです。
出張経費コンプライアンス監査:よくある質問
これはExpensifyやSAP Concurの監査機能を置き換えるものですか?
いいえ、補完するものです。プラットフォームは内部にあるデータを監査します。伝票のミニバー行など、ドキュメントを読み取って内容を分類することは別のステップであり、そのステップを推論チェック列とレビュー画面がカバーします。すでにプラットフォームを利用しているチームはそのエクスポートをサンプリングし、利用していないチームは自社のスプレッドシートをサンプリングします。
出張経費監査ではどのくらいのサンプルサイズを使用すべきですか?
一般的な作業範囲は、月間請求の10〜20%を、リスク層、規模層、ランダムフロアに分け、選択前に方法を文書化します。重要なのは層であり、数ではありません。現金請求と高額項目を過剰にサンプリングする経費監査サンプリング計画は、両方を見逃す大きなランダム抽出よりも多くの問題を検出します。
ツールは経費が正当な例外かどうかを判断できますか?
いいえ。推論されたポリシー違反列は、各領収書をその定義内のオプションに対して分類し、レビュー画面にはその分類の証拠が表示されます。管理者が承認した超過額が受け入れられるかどうかは、コントローラーが調査結果を目の前にして行うポリシー決定です。
違反列はあらゆる形式の領収書で機能しますか?
はい。この列はテンプレートではなく意味的な指示です。AIが各ドキュメントを読み取り、回答を配置するため、紙の明細書、モバイルの領収書スクリーンショット、メールの確認書はすべて同じ3つのカテゴリに分類されます。変わるのは入力品質なので、暗い写真は盲目的に信頼するのではなく、レビュー画面で確認する必要があります。
従業員の反発に耐える調査結果を書くにはどうすればよいですか?
耐える調査結果には4つの要素があります。引用するポリシー条項、金額、ドキュメント上の金額の位置、および処分です。チェック列が最初の2つを生成し、レビュー画面のBboxアンカーが3つ目を生成し、4つ目は自分で書きます。抽出されたテーブルは作業用コピーであり、保存された画像は外部監査人や紛争のあるレビューが確認を求めるものなので、元の領収書画像をシートと一緒にアーカイブしておいてください。
レビューは目の前にあるものを読み取ります。監査はチェックを定義し、サンプルを抽出し、各調査結果をドキュメント上で証明します。ポリシーを一度列としてエンコードし、サンプリング計画にランダムフロアを残し、レビュー画面が各調査結果に必要な座標を提供できるようにします。サンプリングされた領収書を独自の列で実行し、OK以外として返ってくる行を確認してください。